






Энэ бол цувралын гурав дахь анги юм цуврал нийтлэлүүд програм хангамжийн хангамжийн сүлжээний хамгийн түгээмэл халдлагын талаар: олон нийтийн бүртгэлийг урвуулан ашигладаг халдлагууд нээлттэй эх үүсвэр програм хангамжийн бүрэлдэхүүн хэсгүүд. Өмнөх ангид дүн шинжилгээ хийсний дараа "Хортой багцуудын анатоми: Чиг хандлага юу вэ?"Муу хүмүүс шинэ эсвэл одоо байгаа нийтлэгдсэн бүрэлдэхүүн хэсгүүдэд хортой зан авирыг хэрхэн оруулдаг вэ гэвэл бид гал унтраах хувцсаа өмсөж, энэ аргаар хүргэгдсэн хортой програм хангамжийг хэрхэн амжилттай хаах, эсвэл буруу арга барил хэрэглэснээс болж ноцтой кибер ослыг хэрхэн шийдвэрлэх талаар судлахад бэлэн байна."
Аюулгүй байдлын талаар мэдлэгтэй ихэнх мэргэжилтнүүд энэ аюулыг хэрхэн зохицуулах талаар санаа бодолтой байдаг. Бид аюулгүй байдлын менежерүүд эргэлзэлгүйгээр ингэж хэлж байхыг сонссон SCA хэрэгслүүд нь багцын хувилбар нь хортой програм хангамж гэдгийг танд аль хэдийн хэлж өгдөг. Эсвэл тэдгээр нь сайн мэддэг, өндөр үнэлгээтэй програм хангамжийн бүрэлдэхүүн хэсгүүдээс хамаардаг бөгөөд аливаа хортой програм хангамжийг нэн даруй илрүүлж, устгах боломжтой. Тэд эмзэг байдлын засваруудыг автоматаар авахын тулд нээлттэй жижиг/нөхөөс хувилбаруудыг ашигладаг бөгөөд энэ нь нээлттэй эхийн хамаарлын эрсдэлийг бууруулах зөв, санал болгож буй арга юм. "эрт нөхөх, ойр ойрхон нөхөх”Зарчим.
Энэ ангид бид эдгээр санаанууд яагаад буруу байгааг, мөн ийм буруу ойлголтууд нь энэхүү халдлагын механизмын түгээмэл байдалд болон байгууллагуудын тулгарч буй асар их эрсдэлд хэрхэн нөлөөлж байгааг авч үзэх болно. Бид юу үр дүнтэй болох, аль нь хүчин чармайлт, нөөц болох талаар өндөрлөх болно.
Нийтлэг буруу ойлголтууд
Програм хангамжийн аюулгүй байдлын чиглэлээр хийсэн аяллынхаа үеэр бид халдлагын техникүүд хөгжиж, аюулгүй байдалд анхаарал хандуулдаг хүмүүсийн өргөн хүрээний санаа бодлыг харсан. Байгууллагууд энэ аюул заналхийллийн эсрэг юу үр дүнтэй болохыг буруу ойлгодог тул эхлээд юу үр дүнгүй байгааг дараах бүрэн бус буруу ойлголтуудын жагсаалтад нэгтгэн авч үзэх болно.
Буруу ойлголт #1: SCA хэрэгслүүд аль хэдийн хортой бүрэлдэхүүн хэсгүүдийг мэдээлж байна
Нээрээ шүү! Гэхдээ үнэн болсны дараа... Хэрэв уг элементийг програм хангамжийн бүтээн байгуулалтад ашигласан бол хэтэрхий оройтсон байх магадлалтай бөгөөд муу үйлдлүүд нь хөгжүүлэгч эсвэл CI/CD хост. Нууц мэдээллийг шүүж авсан, нэмэлт хортой програм хангамжийг татаж суулгасан, мөн дайсан хажуу тийшээ шилжиж, өөр газар хандах боломжтой болсон байж магадгүй.
Програм хангамжийн бүтцийн шинжилгээ (SCA) хэрэгслүүдийг мэдэгдэж буй болзошгүй эмзэг байдлыг тодорхойлох зорилгоор бүтээсэн. Орчин үеийн хэрэгслүүд нь дохио-шуугианы харьцааг нэмэгдүүлж, эмзэг байдал нь үнэхээр хүрч болох эсвэл ашиглагдах боломжтой эсэхийг тодорхойлох замаар маш сайн ажилладаг. Гэхдээ тэдгээр нь шинэ хортой програм хангамжийн эсрэг ашиггүй юм. Хортой бүрэлдэхүүн хэсгийг тэг өдрийн эмзэг байдал гэж бодоорой: Зөвхөн түүний хортой зан авир илэрсэн үед л бүрэлдэхүүн хэсгийг хадгалах бүртгэлд мэдээлдэг бөгөөд аюулгүй байдлын багийн хяналт шалгалтын дараа хортой болохыг баталгаажуулж, бүртгэлээс хасдаг. [1].
Тэр үед дэлхий (үүнд орно) SCAs) бүрэлдэхүүн хэсгийг (эсвэл одоо байгаа бүрэлдэхүүн хэсгийн зарим хувилбарыг) суулгах эсвэл ашиглах нь сайн зүйл биш гэдгийг мэддэг. Гэхдээ энэ нь бүрэлдэхүүн хэсэг нь бүртгэлээс байхгүй үед юм.Гуравдагч талын бүрэлдэхүүн хэсгүүдэд, эсвэл бүртгэлд хортой гэж ангилагдсан бүрэлдэхүүн хэсгүүдэд эмзэг байдал байгааг мэдэх нь сайн хэрэг, гэхдээ харамсалтай нь SCA эсвэл нийтлэг аудитын хэрэгслүүд энэ нөхцөлд тус болохгүй. Хэрэв үгүй бол SCA/audit хэрэгсэл нь тухайн бүрэлдэхүүн хэсгийг танай байгууллагад ашиглахаас өмнө хортой гэдгийг урьдчилан мэдэж чадна.
Хортой нээлттэй эхийн бүрэлдэхүүн хэсгүүдийн эсрэг аливаа шийдэл нь тэдгээрийг илрүүлэх ёстой гэдгийг санаарай нислэгийн үеэр, бүрэлдэхүүн хэсэг нь бүртгэлд нийтлэгдсэн үеэс эхлэн танай байгууллагад бүрэлдэхүүн хэсэг (хувилбар) анх ашиглагдаж эхэлсэн үе хүртэл. Үүнд шилжилтийн бүрэлдэхүүн хэсгүүд багтана.
Буруу ойлголт #2: Суулгах скриптийг бүтээх үед хянах нь нээлттэй эхийн бүрэлдэхүүн хэсгүүдийн хортой үйлдлээс урьдчилан сэргийлдэг
Төрөл бүрийн багц менежерүүд нь скриптүүдийг ажиллуулах боломжийг санал болгодог (tarball бүрэлдэхүүн хэсэгт багтсан) [2]), шаардлагатай зүйлсийг өөр өөр платформ дээр эмхэтгэх, код үүсгэх, эсвэл тест ажиллуулах гэх мэт хууль ёсны шалтгаанаар, хэрэв tarball-д хортой скриптүүд орсон эсвэл халдагч сайн скриптийн оронд хортой скрипт ажиллуулж чадвал тэдгээрийг муу үйлдлүүд урвуулан ашиглаж болно гэдгийг бид бүгд мэдэж байх ёстой.
Үүнийг мэдэж байгаа тул бид багц менежерийг скриптүүдийг үл тоомсорлохоор тохируулж болно. Жишээлбэл, NPM-тэй хамт –үл тоомсорлох-скриптүүд туг (эсвэл тохиргооны шинж чанар .npmrc файл) суулгалтын явцад скриптүүдийг алгасдаг. Энэ нь зарим асуудал үүсгэж болзошгүй, учир нь скрипт ажиллуулах нь олон экосистемд түгээмэл байдаг: Зарим багц менежерүүд скриптийн гүйцэтгэлийг идэвхгүй болгохыг зөвшөөрдөггүй (зөвлөгөө: prompt “Ямар багц менежерүүд суулгах скриптүүдийн гүйцэтгэлийг идэвхгүй болгохыг зөвшөөрдөггүй вэ?"Таны дуртай хиймэл оюун ухаанд). Гэхдээ энэ нь ерөнхийдөө хамгаалдаггүй (бид алгасах идэвхгүй болгох тохиргоо хаа сайгүй байгаа эсэхийг шалгах хэрэгтэй).
Хортой үйлдэл нь суулгах скриптүүдэд биш, харин ажиллах үед ажиллуулах програм хангамжид байгаа үед энэ сонголт дангаараа биднийг хамгаалахгүй.
Буруу ойлголт #3: Хувилбарын бэхлэлт нь хортой бүрэлдэхүүн хэсгүүдийг суулгахаас сэргийлдэг
Эрт нөхөөс хийх болон ихэвчлэн нөхөөс хийх хоёрын хооронд харилцан буулт байдаг нээлттэй хувилбарууд (аюулгүй байдлын засвар хийх боломжтой үед багц менежерт шинэ шинэчлэлтүүдийг автоматаар суулгахыг зөвшөөрөх) болон хувилбарыг бэхлэх (тогтмол хувилбартай програм хангамжийн бүх шууд болон шилжилтийн хамаарлыг агуулсан). Аюулгүй байдлын зарчмууд нь зөрүүд бөгөөд заримдаа зөрчилтэй байдаг, тухайлбал "эрт засварлах, байнга засварлах" болон "Шинэчлэлтийг хөнгөнөөр авч үзэж болохгүй"Зарим багц менежерүүд серверийн хүрээг санал болгосон аргаар автоматаар шинэчлэдэг. Хэрэв та хортой шинэчлэлтүүдийг хүлээн авахыг хүсвэл маш сайн! Тийм ээ, эмзэг байдлыг аль болох хурдан хаадаг аюулгүй байдлын засваруудыг хүлээн авахын тулд бүрэлдэхүүн хэсгүүдийг шинэчлэх шаардлагатай боловч ... багц менежер үүнийг автоматаар хийхийг хэзээ ч бүү зөвшөөр.
Буруу ойлголт #4: Найдвартай бүрэлдэхүүн хэсгүүдийг ашиглах нь аюулгүй. Аливаа хортой хувилбарыг нэн даруй олж, илрүүлж, устгах болно.
Яагаад бүрэлдэхүүн хэсэгт итгэмжлэгдсэн байдаг вэ? Магадгүй энэ нь маш их алдартай, олон хүн эмзэг байдлыг хайж байдаг, засвар үйлчилгээнд олон тооны хувь нэмэр оруулдаг, бүх зүйлийг сайтар хянадаг олон гол засварчидтай холбоотой байж болох юм. pull requestsБодит байдал дээр бол тэс өөр. Зарим чухал бүрэлдэхүүн хэсгүүдийг ганцхан, цалингүй хөгжүүлэгч хариуцдаг. Өргөн хэрэглэгддэг фрэймворкууд нь цөөн хэдэн байнгын нийтлэлчид, тоо нь хурдан буурч байна commits засвар үйлчилгээ үзүүлэгч бүрт (алдартай төслүүд нь зарим нэг хөтөч дээр ажилладаг урт хувь нэмэр оруулагчтай байдаг commit бас хэзээ ч буцаж ирэхгүй). Ганцхан засварлагчтай алдартай төслүүд элбэг.
Өөрийгөө ингэж хэлээд байна гээд төсөөлөөд үз дээ "Өө, бид Spring Boot / Angular / React / PyTorch / албан ёсны үндсэн Docker зургуудыг ашиглаж байгаа тул таны яриад байгаа эрсдэл харьцангуй бага байна." Магадгүй энэ үнэн байх, бид аюулгүй байдлын үйлдвэрлэгчид байнга айлгаж, маргаантай эрсдэлийг бууруулахын тулд хөгжүүлэлтийн багуудад хөндлөнгөөс оролцох нь утгагүй зүйл юм. Та эрсдэлийг хүлээн авах догол мөр рүү (дараагийн хэсэгт) үсрээд л болоо гэж бодож магадгүй юм. Харамсалтай нь хамгийн алдартай бүрэлдэхүүн хэсгүүд нь муу үйлдлүүдийн бай бөгөөд жишээлбэл, алдартай PyTorch номын сан халдлагад өртсөн өнгөрсөнд.
"Шуурхай олж, илчилж, устгасан." Шинэ хортой бүрэлдэхүүн хэсгийг олон нийтийн бүртгэлээс устгахад хэдэн өдөр шаардагдана. Бүртгэлүүд бүрэлдэхүүн хэсгийн хувилбарыг устгахдаа болгоомжтой ханддаг бөгөөд энэ нь сайн сайхны төлөө юм. Бидний туршлагаас харахад манай талаас мэдээлэгдсэний дараа бүртгэл өртсөн хувилбарыг устгах дундаж хугацаа 39 цаг буюу нэгээс хагас өдөр илүү байдаг. Устгахаасаа өмнө бүртгэлд анх мэдээлсэнээс хойш долоо хоногийн дараа хортой бүрэлдэхүүн хэсгүүд байдаг. Зарим тохиолдолд хохирогч эсвэл ослын хариу арга хэмжээ авах компани тухайн бүрэлдэхүүн хэсэгтэй холбоотой ослын талаар мэдээлсэний дараа л бүрэлдэхүүн хэсгийг устгадаг.
Хортой бүрэлдэхүүн хэсгүүдийн эсрэг юу ажиллахгүй байна вэ
Тодорхой бус аливаа арга барил бүтэлгүйтэх болно. Энэ нь гарцаагүй бөгөөд та энэ аюул заналхийлэлтэй холбоотой эрсдэлд үр дүнтэй хариу арга хэмжээ авахгүй байна.
уламжлалт SCA Хэрэгслүүд нь мэдэгдэж буй хортой програм хангамжийн талаар танд мэдээлдэг боловч өргөн хүрээтэй өртөлтийн цонхтой байдаг. Хэрэв тэд хортой бүрэлдэхүүн хэсгүүдийг албадан хаах замаар хортой програм хангамж илрүүлэх ажлыг урьдчилан хийж байгаа бол энэ аюулын эсрэг ажиллахгүй.
Суулгах скриптийг идэвхгүй болгох нь тусалж болох ч бүрэлдэхүүн хэсгийг суулгах шаардлагатай бүх газарт хэрэгжүүлэх шаардлагатай. Хувилбарыг бэхлэхтэй адил, учир нь хувилбаруудыг аюулгүй анхны төлөвөөс үүрд бэхлэх боломжгүй.
Алдартай бүрэлдэхүүн хэсгүүд нь хангамжийн сүлжээний халдлагад санамсаргүй байдлаар тарьж чадахгүй тул хангалттай анхаарал татаж, ямар нэгэн хохирлыг бараг тэр даруй илрүүлэхгүйгээр тарьж чадахгүй гэж үзэх нь гэнэн бөгөөд эрсдэлтэй хэрэг юм. Та зах хязгаарт амьдрахыг хүсэхгүй байгаа биз дээ?
Хэрэв та энэ цэг дээр зогсвол, эрсдэл хүлээн зөвшөөрөх таны хийж чадах цорын ганц зүйл бол: Энэ бол деcisэрсдэлийг хүлээн авах үндэслэл болон түүний болзошгүй үр дагаврыг багтаасан аюул заналын загвар/эрсдэлийн үнэлгээнд баримтжуулах шаардлагатай ион. Үүнийг удирдлага болон бусад холбогдох талуудад мэдээлэх замаар мэдлэгийг дээшлүүлэх. Зарим нь болзошгүй болзошгүй хортой бүрэлдэхүүн хэсэг суулгасан эсвэл таны програм хангамжид багтсан үед төлөвлөгдөж болох ч халдагчид дагах олон замтай тул энэ нь хэцүү юм. Хортой бүрэлдэхүүн хэсгийг ашиглахад суурилсан хангамжийн сүлжээний халдлагын дэлгэрэнгүй мэдээлэл нь танай байгууллагын зохицуулалтын хүрээнд заавал байх ёстой ослын талаарх олон нийтэд мэдээлэхийг эрс өөрчлөх болно. Та мөн дараах асуудлыг шийдвэрлэж болно. нөхөн олговрын хяналт or шилжүүлгийн эрсдэл жишээ нь даатгалтай хамт.
Гэсэн хэдий ч аюул заналхийллийг шийдвэрлэх хяналтууд байдаг бөгөөд хэрэв та эрсдэлийг хүлээн зөвшөөрөхөд сэтгэл хангалуун бус байвал үүнийг анхаарч үзэх хэрэгтэй. Цааш нь уншина уу.
Хортой бүрэлдэхүүн хэсгүүдийг ашиглан халдлагын эсрэг юу ажилладаг вэ
Хатуу хувилбарын боловсруулалт
Хортой програм хангамж хүлээн авахгүйгээр эмзэг байдлыг арилгах хэрэгцээг тэнцвэржүүлэхийн тулд хяналттай, мэдээлэлтэй хувилбарын овойлтоор хувилбарыг бэхлэх нь хамгийн зөв арга юм. Гэхдээ буруу ойлголт #3-ыг санаарай: Шинэ хувилбаруудаас ирж буй хортой кодыг хаахад зөвхөн хувилбарыг бэхлэх нь хангалтгүй, учир нь та ирээдүйд шууд болон шууд бус хамааралтай хувилбаруудыг шинэчлэх шаардлагатай болно. Тэр үед танд бүх өөрчлөгдсөн хувилбарууд хортой програм агуулаагүй гэсэн хангалттай хүчтэй нотолгоо хэрэгтэй.
Эрт сэрэмжлүүлэг
Хортой бүрэлдэхүүн хэсгүүдийн асуудлыг шийдвэрлэх нэг арга бол эрт сэрэмжлүүлгийн систем (энд ... гэж нэрлэгдсэн) юм. Хортой програм хангамжийн эрт сэрэмжлүүлэг эсвэл MEW), нийтлэгдсэн шинэ хувилбаруудыг (шинэ эсвэл одоо байгаа бүрэлдэхүүн хэсгүүдийн хувьд) илрүүлэх хөдөлгүүрээр шинжилдэг бөгөөд хангалттай нотлох баримт олдсон тохиолдолд шинэ хувилбарыг хортой байж болзошгүй гэж ангилж болно.
Одоогийн нийтлэх хурдаар бүх шинэ бүрэлдэхүүн хэсгүүдийг гараар хянах боломжгүй тул автоматжуулалт энд чухал ач холбогдолтой. Тиймээс илрүүлэх хөдөлгүүр нь статик, динамик болон чадавхийн шинжилгээ, хэрэглэгчийн нэр хүнд, бүрэлдэхүүн хэсгийн мета өгөгдөл болон tarball-ийн агуулгын хоорондох зөрүү, эсвэл tarball болон бүрэлдэхүүн хэсэг нь эх сурвалжийн репозиторын хоорондох зөрүүнээс үүдэлтэй нотолгоог багтаасан олон төрлийн техникийг хослуулах шаардлагатай.
Тэнд нь харанхуй бүс нийтлэх хугацаа болон хөдөлгүүр бүрэлдэхүүн хэсгийн агуулгыг шинжлэх хугацаа хоёрын хооронд байх боловч хэдэн минутаас хэтрэхгүй байх ёстой. Схемийг өөрчилж болно, жишээлбэл, шинэ бүрэлдэхүүн хэсгүүдийг суулгаж, програм хангамжийн бүтээцэд ашиглахаас өмнө шинжлэгдэхийг хүлээх замаар. pipelines, эсвэл шаардлагатай үед тэдгээрийг шаардлагатай үед нь шинжлэх. Өгөгдсөн хувилбарын бүрэлдэхүүн хэсэг нь өөрчлөгддөггүй [3], тиймээс үүнийг зөвхөн нэг удаа шинжлэх шаардлагатай.
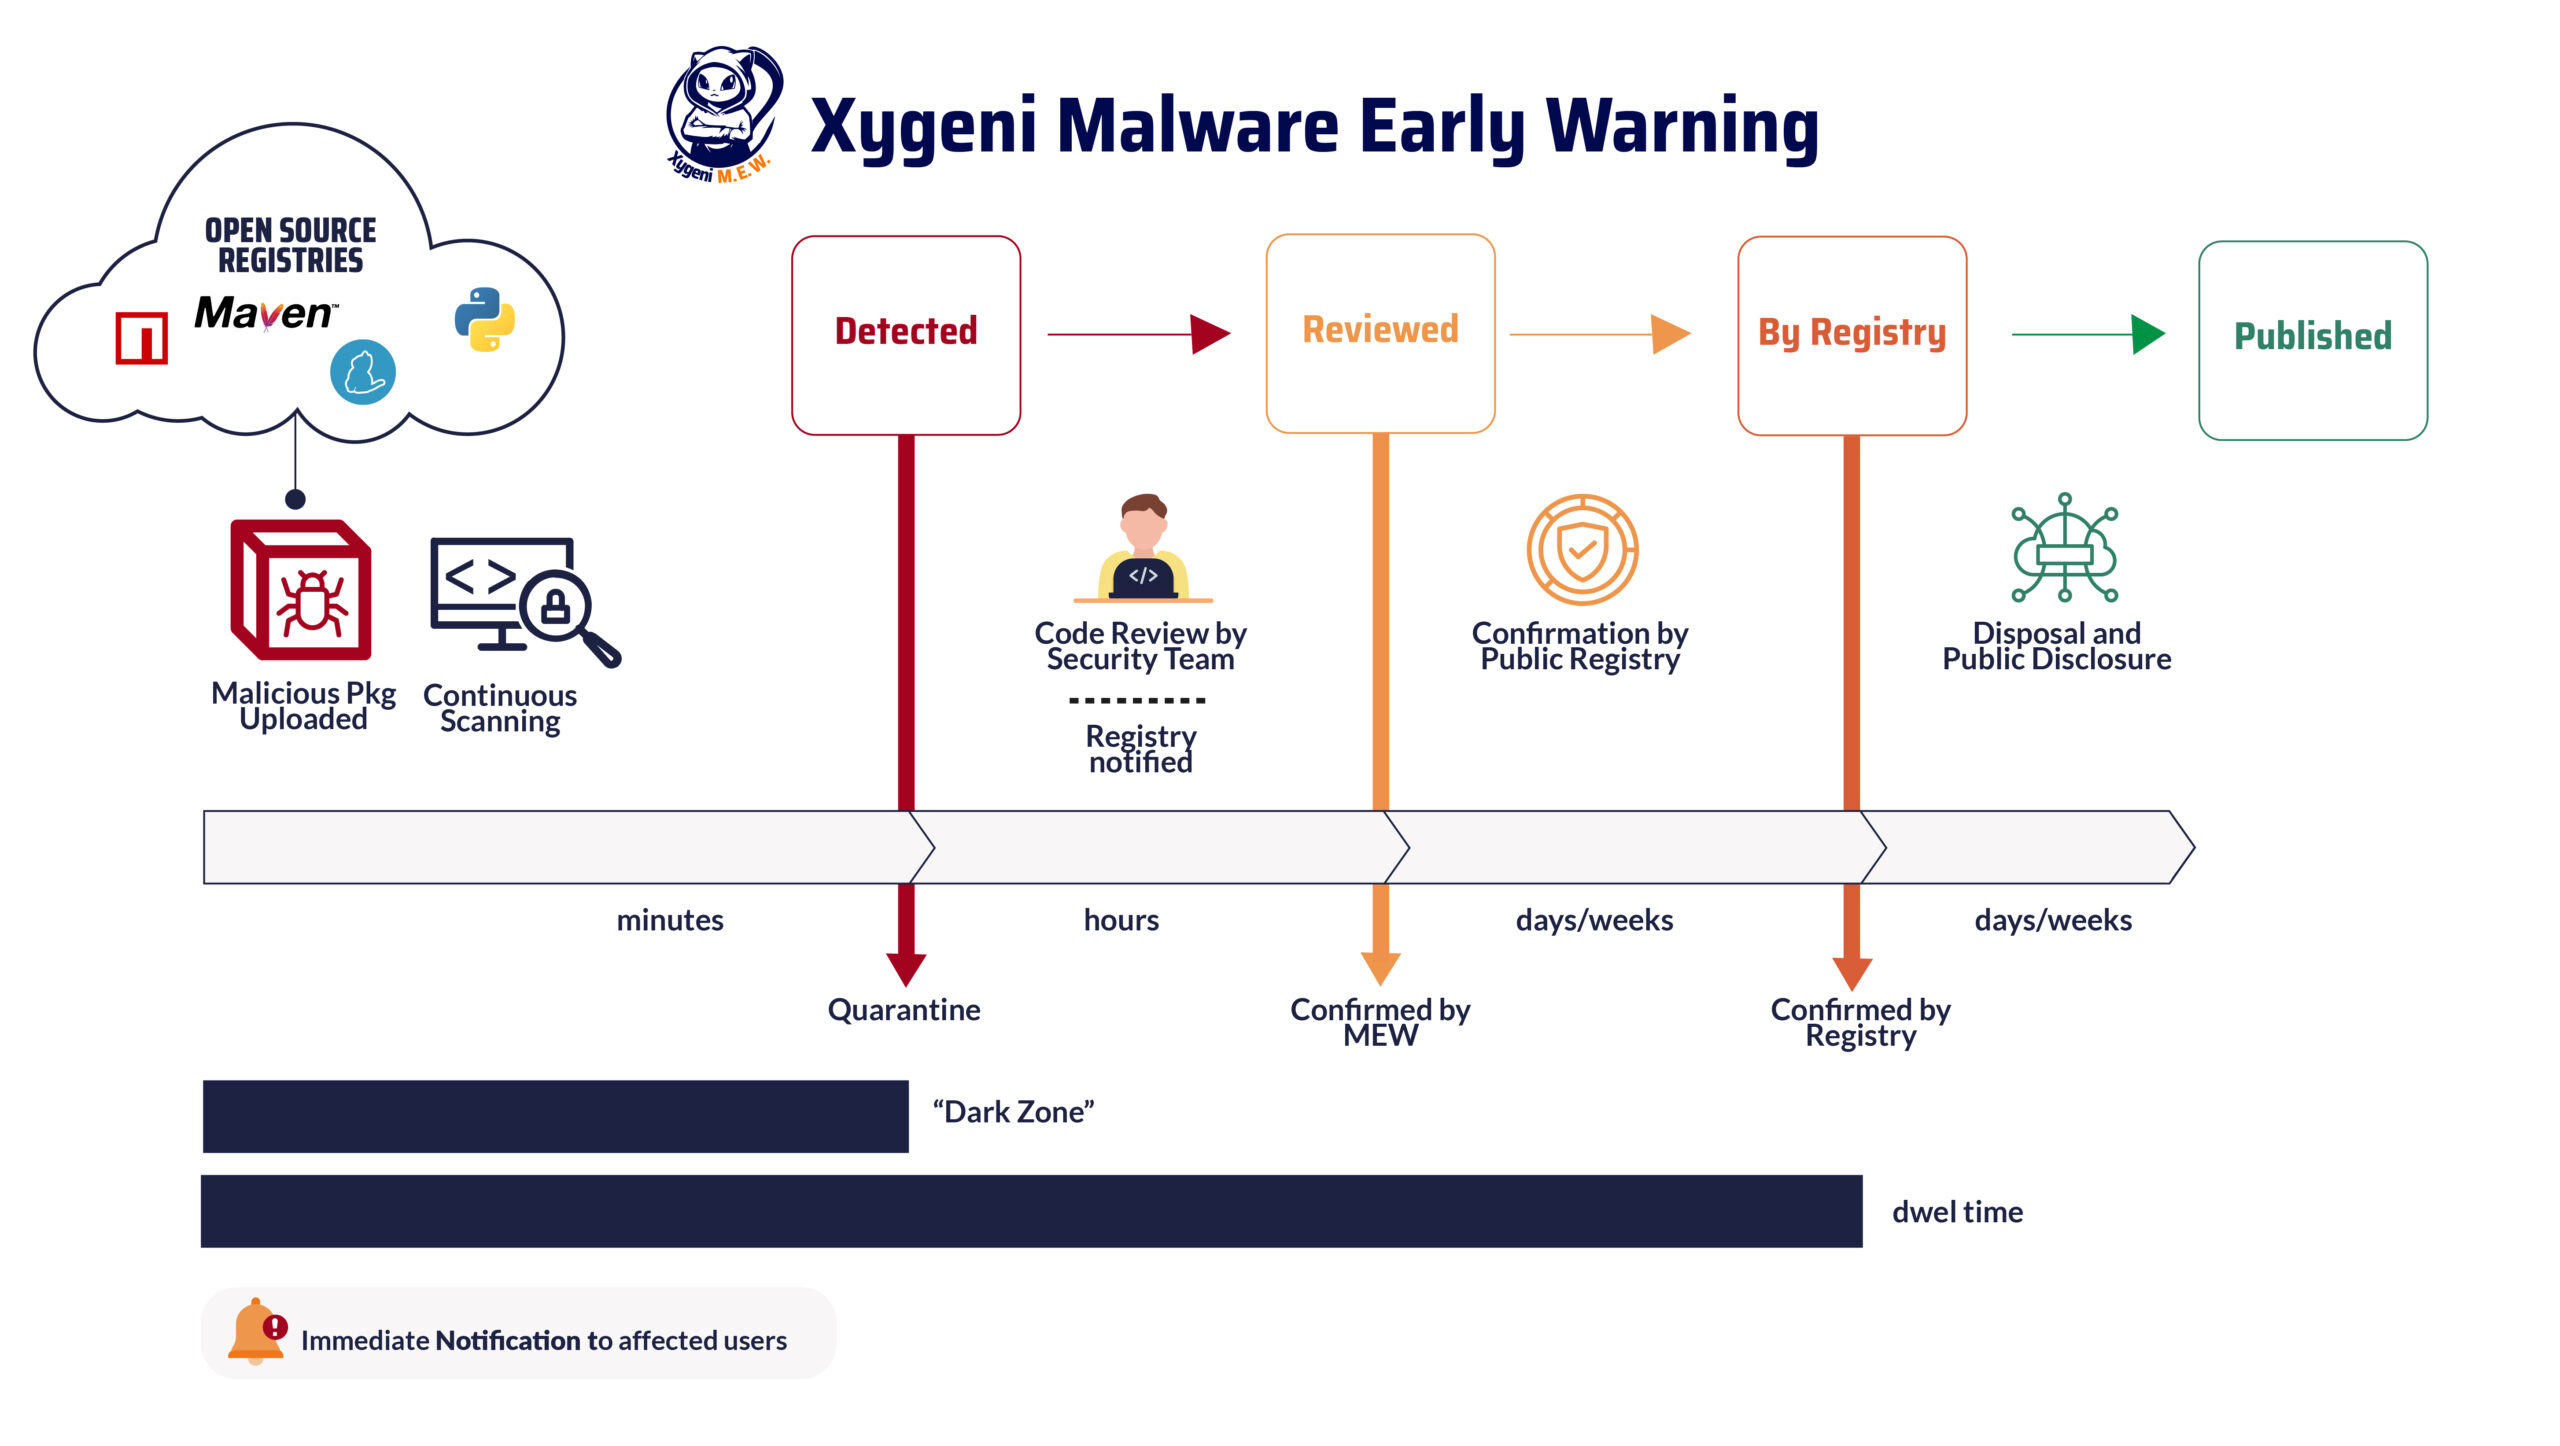
Бүрэн автоматжуулалт боломжгүй бөгөөд хортой бүрэлдэхүүн хэсгүүдийн аюулгүй байдлын хяналт шаардлагатай байна. Дижитал өвчнийг дэмжигчдээс болгоомжилСэжигтэй бүрэлдэхүүн хэсэг нь хортой програм хангамжтай эсэхийг баталгаажуулах тухайд эцсийн үгийг хэлэх хэмжээний хиймэл оюун ухаан болон машин сургалт хангалттай хөгжөөгүй байна. Мэдээжийн хэрэг, машин сургалт нь илрүүлэх хөдөлгүүрт оролтын бүрэлдэхүүн хэсгийг олж авсан түүхий нотлох баримтаас ангилахад гол үүрэг гүйцэтгэдэг боловч бүрэлдэхүүн хэсгийг "хорио цээрлүүлсний" дараа эцсийн үг нь хортой бүрэлдэхүүн хэсгүүдийн туршлагатай аюулгүй байдлын багийн гараар хянаж үзэх явдал юм. Энэ нь болзошгүй хортой програм хангамжийг баталгаажуулах эсвэл аюулгүй гэж дахин ангилах боломжийг олгодог. Мөн хугацаа нь цагийн хязгаарт байна.
Бүртгэл нь хортой хувилбар/бүрэлдэхүүн хэсгийн талаар мэдээлдэг; дараа нь бүртгэл нь баталгаажуулахын тулд хянаж, олон нийтэд мэдээлэх, бүртгэлээс хасах үйл явцыг үргэлжлүүлдэг. Зарим бүртгэлүүд нь аюулгүй байдлын багцыг хадгалдаг. Энд байгаа хугацааны хязгаар нь нийтлэгдсэнээс хойшхи өдрүүд эсвэл долоо хоногууд бөгөөд энэ нь 'цаг хугацаа өнгөрөх' эсвэл 'экспозицийн цонх'ихэнх хортой бүрэлдэхүүн хэсгүүдийн хувьд.
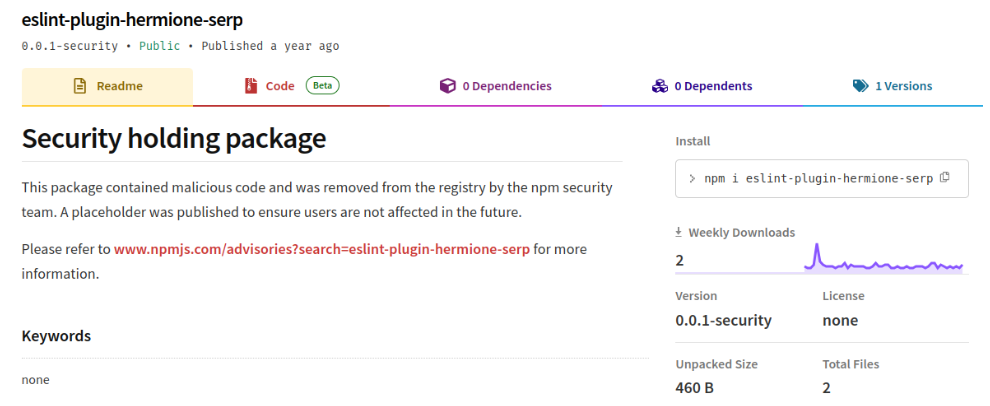
Компонент хувилбар нь хортой эсэхийг мэдэх боломжтой юу?
Тиймээс эрт сэрэмжлүүлгийн хувьд бид энэ асуултад хангалттай хариулт өгөх хэрэгтэй: Номын сан эсвэл багц нь хортой (биш) гэдгийг би яаж мэдэх вэ? Хортой зан үйлийн хангалттай нотолгоог хэрхэн цуглуулах вэ? Боломжтой ч хэцүү, учир нь өрсөлдөгчид илрүүлэхээс зайлсхийхийн тулд маш их овсгоо самбаа ашигладаг. Өөр өөр аргууд байдаг бөгөөд тус бүр нь давуу болон сул талуудтай.
Статик шинжилгээ Бүх гүйцэтгэлийн замыг шалгаж, халдагчдын ашиглаж буй техникийг компонентыг ажиллуулахгүйгээр шалгаж, тайлах эсвэл тайлах зэрэг урьдчилсан боловсруулалтын ажлуудыг гүйцэтгэж чадна. Халдагчид өөрсдийн хор хөнөөлийг нуухыг оролдох үед тайлах оролдлого нь үнэхээр хортой програм хангамжийн нотолгоо болдог (гэхдээ хууль ёсны бүрэлдэхүүн хэсгүүд нь оюуны өмчийг хадгалахын тулд кодыг гажуудуулж, ""-тай зөрчилддөг" гэдгийг анхаарна уу.нээлттэй эх"). Хүчтэй бүдгэрүүлэлттэй маш нарийн төвөгтэй халдлагуудын цөөнх нь л элсэрхэг орчинд ашиглах шаардлагатай байдаг ч ийм хүчтэй бүдгэрүүлэлт нь хорлонтой байдлын шинж тэмдэг юм. Уламжлалт гэдгийг анхаарна уу SAST хэрэгслүүдийг арын хаалга гэх мэт хорлонтой зорилгоор бус, харин санамсаргүй эмзэг байдалд зориулж бүтээсэн.
Динамик шинжилгээ бүрэлдэхүүн хэсгийг ажиллуулж, ажиллах хугацааг хэмжих замаар хариу үйлдлийг шалгадаг бөгөөд энэ нь ихэвчлэн хамгаалагдсан орчинг бүрдүүлдэг. Тодорхой нөхцөлд өдөөгдсөн хортой үйлдэл илрээгүй өнгөрч болзошгүй: хортой програм хангамж нь зайлсхийх аргуудыг ашиглаж болохыг анхаарна уу, тухайлбал Виртуалчлал/Сандбоксоос зайлсхийх зөвхөн хяналтанд ороогүй үед идэвхжүүлэх, мөн аливаа статик шинжилгээний хөдөлгүүрийн хортой үйл ажиллагааны шинж тэмдэг юм.
Чадавхийн шинжилгээ бүрэлдэхүүн хэсэг юу хийдэгийг харгалзан үздэг: хаана холбогддог, ямар файлд ханддаг, ямар команд эсвэл програм ажиллуулдаг, терминал эсвэл төхөөрөмжийн I/O гүйцэтгэгддэг, эсвэл ямар системийн дуудлагыг дууддаг. Энэхүү зан төлөвийн хурууны хээг (одоо байгаа бүрэлдэхүүн хэсгийн хувьд) хувилбаруудын хооронд харьцуулж болох тул гэнэтийн зан төлөв илэрсэн тохиолдолд уг нотлох баримт нь шинэ хувилбарт оруулсан болзошгүй хортой үйл ажиллагааны сэжиг төрүүлж болзошгүй юм. Энэ арга нь аюулгүй байдлын шинжээчдийн болзошгүй хортой програм хангамжтай тулгарах үед дагаж мөрддөг ангиллын алхмуудыг дагадаг: ашиглан хийсэн шалгалт мөр эсвэл үүнтэй төстэй хэрэгслүүд. Энэ арга нь өдөөгч нөхцөл байдлаас үл хамааран хортой зан үйлийг илрүүлдэг бөгөөд эх код байхгүй үед ажилладаг.
Контекст шинжилгээ Тухайн бүрэлдэхүүн хэсгийг хэрхэн, хэн нийтэлсэн талаарх мэдээллийг цуглуулдаг. Муу үйлдлүүдийн кампанит ажил нь ихэвчлэн ямар ч хатуу шалгалтын процесст хамрагдаагүй шинэ хэрэглэгчийн бүртгэл(үүд)-ийг ашигладаг. Өнгөрсөн үйл ажиллагааг хянах нь үндсэн хэрэглэгчийн талаарх ойлголтыг өгч болох бөгөөд голчлон болзошгүй буулт хийх шинж тэмдэг илэрч болзошгүй гажигийг илрүүлж болно. Нэр хүнд олоход маш хэцүү, алдахад маш амархан! Өнгөрсөн үйл ажиллагаагүй хэрэглэгч төвийг сахисан байдаг ч үйлийн үр нь хорон санаатныг хөөдөг. Хакертистууд буюу нийтлэх эрхээ хулгайлсан энгийн хэрэглэгчдийг сайтар хянах хэрэгтэй.
Өөр нэг контекст мэдээлэл бол tarball бүрэлдэхүүн хэсгийг үүсгэхэд ашигласан гэж үздэг эх сурвалжийн репозитор болон tarball-ийн өөрийнх нь агуулгын хоорондох зөрүү юм. Мөн олон нийтийн бүртгэлд нийтлэгдсэн бүрэлдэхүүн хэсгийн хувилбаруудтай тохирох эх сурвалжийн репозиторт шошго эсвэл хувилбар үүсгэх гэх мэт сайн туршлагыг дагаж мөрдөх явдал юм. Эх сурвалжийн репозитор тодорхой үед commit хувилбар гэсэн шошготой байдаг бөгөөд гэнэт нэг хувилбар нь үүнийг дагаж чадахгүй болдог бөгөөд энэ нь зөвхөн бүрэлдэхүүн хэсэг нь бохирдсон байж болзошгүй гэсэн хүчтэй нотолгоо юм: муу үйлдэл нь бүрэлдэхүүн хэсгийг нийтлэхэд ашигласан бүртгэлийг эвдэлсэн байж болох ч эх кодын санд бичих зөвшөөрөлгүй байдаг). Олон халдлагыг эдгээр дүрмийг ашиглан тогтмол илрүүлдэг: жишээлбэл, Леджерийн дайралт эдгээр шугамын дагуу амархан илрүүлж болно. Тиймээс контекст шинжилгээ нь хэвлэн нийтлэх үйл явцад ийм гажигийг тодорхойлдог.
Хамаарлын галт хана
Өөр нэг арга бол таны програм хангамжид ашигласан бүх хамаарлын графикийн бүрэлдэхүүн хэсгүүдийн цогц цагаан жагсаалттай байх явдал юм, тиймээс аливаа бүтээн байгуулалтад pipeline Танай байгууллагад зөвхөн батлагдсан бүрэлдэхүүн хэсгийн хувилбаруудыг суулгаж, ашиглаж болно.галт хана нь"Зөвшөөрөгдсөн бүрэлдэхүүн хэсгийн хувилбаруудын tarballs-г (кэшлэгдсэн эсвэл проксигоор) өгдөг дотоод бүртгэлийг ашиглан хэрэгжүүлдэг. Цагаан жагсаалтад нэмж болохуйц шинэ хувилбарыг харьцангуй аюулгүй гэж ангилах технологи байхгүй бол ямар ч цагаан жагсаалт ажиллахгүй гэдгийг анхаарна уу.
Эрт сэрэмжлүүлэг (шинэ хувилбар нийтлэгдсэний дараа аль болох хурдан илрүүлэх)-ийг уг мэдээллийг урьдчилан ашиглах, угсралтад нөлөөлж буй бүрэлдэхүүн хэсгийг хаахын тулд ямар нэгэн аргатай хослуулах шаардлагатайг анхаарна уу. pipelineэсвэл хөгжүүлэгчдийн машинууд [4]Бид үүнийг "хамаарлын галт хана": автоматжуулсан бүтээн байгуулалтыг хортой багцаас хамгаалах хорио цээрийн механизм. Дотоод багцууд болон зургийн бүртгэлүүд нь байгууллагуудыг гадны муу муухайгаас тусгаарлахад сайн боловч хорио цээрийг үр дүнтэй болгохын тулд хангалттай хүчтэй нотолгоо шаардлагатай.
Ажиллах үеийн Sandboxing
Нийтлэх үед илрүүлэх өөр нэг арга бол ажиллах үеийн зан төлөвийг шинжлэх явдал юм. Үүний гол санаа нь програм хангамжаас хүлээгдэж буй зан төлөвийг олж авах, илэрсэн аливаа гажигийг илрүүлэх (эсвэл хаах) явдал юм. Энэхүү үйл ажиллагааны шугам нь ажиллах хугацааг хянах эсвэл хаахын тулд хэмжих шаардлагатай болдог бөгөөд энэ нь хортой бүрэлдэхүүн хэсгийн хортон шавьжнаас хамгаалах механизмын арсеналд нэмэгдэх ирээдүйтэй санаа юм.
Цогц стратеги тогтоох нь
Санал болгож буй стратеги нь програм хангамж хөгжүүлэх үйл явцад янз бүрийн техникүүдийг хослуулан, орж ирж буй хортой бүрэлдэхүүн хэсгүүдийг хаахын тулд хувилбарын шинэчлэлтийг хянах шаардлагатай. Чухал эмзэг байдлыг засахын тулд шинэчлэлтийн хувилбаруудтай автоматаар халдвар авахаас зайлсхийхийн тулд бид хувилбарын пинийг тохируулах ёстой; хувилбарын шинэчлэлтийн явцад шууд болон шууд бус хамаарлыг хурдан бөгөөд үр дүнтэй үнэлэх нь хортой програм хангамжид өртөөгүй гэсэн хангалттай нотолгоотой байх ёстой. Мэдэгдэж буй хортой бүрэлдэхүүн хэсгүүдээс хамааралтай програм хангамжийн бүтцийг хаах ёстой. Мөн бүгдийг нь хэрэгжүүлэх ёстой.
Боломжтой бол хувилбарын пиннингийг ашиглаарай, учир нь энэ нь бүтээн байгуулалтыг илүү хуулбарлах боломжтой болгодог. Хяналттай, гараар батлагдсан хувилбарын овойлттой хувилбарын бэхлэлтБолон туслах технологийн тусламжтайгаар, шинэчлэлт нь хортой програм хангамж авчирч байгаа эсвэл програм хангамжийг эвдэж байгаа эсэхийг үнэлж, эмзэг байдлыг засах шинэчлэлтийг хортой програм хангамжийн халдвараас зайлсхийхтэй уялдуулах хэрэгтэй. Хэрэгсэл нь энд тусалж чадна, үүнд (1) аль эмзэг байдал үнэхээр чухал болохыг эрэмбэлэх (хүрч болох бөгөөд ашиглах боломжтой, халдагчдын бай болох өндөр эрсдэлтэй), (2) одоогийн бүрэлдэхүүн хэсгийн хэрэглээтэй нийцтэй бөгөөд програм хангамжийг эвдэхгүй зорилтот хувилбаруудыг сонгох, (3) хортой зан авир агуулаагүй зорилтот хувилбаруудыг сонгох, (4) шууд болон шууд бус хамаарлын хувилбарын шинэчлэлтийг хурдан батлуулж болох манифест файлуудад өөрчлөлт оруулахыг санал болгосноор. (3) алхамд хортой бүрэлдэхүүн хэсгүүдийн талаарх тодорхой мэдээллийг аль болох нийтлэх хугацаанд нь оруулах шаардлагатай.
Хамааралтай байдлыг шинэчлэх энэ үйл явц нь байх ёстой албадах болон шалгаж байна бүх газарт. Хөгжүүлэлт болон програм хангамж бүтээх/байршуулалт нь ихэвчлэн гадны оролцоотой байдаг тул үйл явцыг баримтжуулсан байх ёстой бөгөөд оролцогч бүх талуудыг сургасан байх ёстой. CI/CD pipelines-г зохих ёсоор өөрчлөх хэрэгтэй, ингэснээр автоматжуулалт нь хортой шууд бус хамаарлыг бүтээлтэд оруулахыг зөвшөөрдөггүй: guardrails Хэрэв хамаарал дахь хортой програм хангамжийн талаар хангалттай нотолгоо байгаа бол уг бүтээлтийг хаах нь санал болгож буй арга юм.
Хэрэв танай байгууллага зөвшөөрөгдсөн бүрэлдэхүүн хэсгийн хувилбаруудыг хадгалах аюулгүй байдлын прокси болж ажилладаг дотоод бүртгэлтэй бол хүссэн бүрэлдэхүүн хэсгийг зөвшөөрөгдсөн жагсаалтад нэмэхээсээ өмнө шалгахын тулд (бусад шалгуураас гадна) хортой бүрэлдэхүүн хэсгүүдийн талаарх мэдээлэл авах ёстой.
Нээлттэй эхийн програм хангамжийг аюулгүй ашиглах нь амаргүй бөгөөд хортой програм хангамжийн хүчин зүйлийг бүрэн харгалзан үзэх ёстой бөгөөд эмзэг байдлыг зохицуулахад ижил төстэй хүчин чармайлт гаргах шаардлагатай.
Нэг эцсийн тэмдэглэл: Эх сурвалжийн гарал үүсэл, бүрэлдэхүүн хэсгийг бүтээх үед үүссэн програм хангамжийн баталгаажуулалтын хэлбэрээр, уг артефактыг (бүрэлдэхүүн хэсгийн tarball) эх сурвалж болон бүтээх процесстой нь холбох хүчин чармайлтын бас нэгэн гол хэсэг юм. Эх сурвалжийн агшин зураг + бүтээх орчин болон холбогдох програм хангамжийн артефакт (итгэмжлэгдсэн бүтээх системээр гарын үсэг зурсан) хоорондох энэхүү холбоос нь бүрэлдэхүүн хэсэг нь хортой зан авир агуулаагүй гэсэн үг биш харин хортой хүмүүст хортой програм хангамж оруулахад хэцүү болгодог гэдгийг анхаарна уу. Нээлттэй эхийн бүрэлдэхүүн хэсгүүдийг ашиглахад гарал үүслийн баталгаажуулалтыг нийтлэг шаардлага болгох нь удаан хугацаа шаардагдах бөгөөд зөвхөн саяхан NPM-д нэмэгдсэнЭдгээр итгэмжлэгдсэн угсралт болон байршуулалтын системийг хуурамч өөрчлөлтөөс хамгаалах, эсвэл угсралтад ямар нэгэн хуурамч өөрчлөлтийг илрүүлэх боломжийг олгох нь энэ нийтлэлийн хамрах хүрээнээс гадуур өөр түүх юм.
Цааш унших
Дараагийн анги Нээлттэй эхийн хортой багцууд: Xygeni арга барил бидний Xygeni дээр баримталдаг стратегийг танилцуулах болно Хортой програм хангамжийн эрт сэрэмжлүүлэг (MEW) систем. Олон нийтийн багц болон зургийн бүртгэл дэх шинэ багцын хувилбаруудыг сканнердаж, статик, динамик, чадавхи болон контекст шинжилгээний хослолыг ашиглан нотлох баримтыг олж авдаг. Хэрэглэгчийн нэр хүнд болон эх кодын репозиторын өөрчлөлтийн түүхтэй хослуулсан нотлох баримт нь бүрэлдэхүүн хэсгийг өндөр эрсдэлтэй болон хортой ангилалд бүрэн автоматжуулсан ангилах боломжийг олгодог. Систем нь хуурамч эерэг үр дүнг хамгийн бага хэмжээнд хүртэл бууруулахын тулд багцуудаас цуглуулсан өмнөх нотлох баримтаас суралцдаг.
Хортой хувилбарыг ангилах үед захиалсан байгууллагууд шууд болон шууд бусаар ашиглаж буй бүрэлдэхүүн хэсгүүдийнхээ талаар анхааруулах мэдэгдэл хүлээн авдаг. Дараа нь манай шинжээчид гараар дүн шинжилгээ хийж, ангиллыг баталгаажуулах эсвэл үгүйсгэдэг. Баталгаажсан хортой програм хангамжийн хувьд олон нийтийн бүртгэлд мэдэгдэж, өөрийн дүн шинжилгээг хийж, хортой хувилбарыг устгах эсвэл хэрэглэгчийн бүртгэлийг хаах эсвэл устгах зэрэг нэмэлт арга хэмжээ авах боломжтой болдог.
Бид нээлттэй эхийн экосистем дэх NPM, PyPI, GitHub болон бусад гол дэд бүтцүүдэд шинээр нийтлэгдсэн хортой бүрэлдэхүүн хэсэг нь хортой програм гэдгийг баталж, бүртгэлээс хасах хүртэл идэвхтэй хэвээр байх хугацааг багасгахад хэрхэн тусалж байгаагаа тайлбарлах болно. Мөн байгууллагууд нээлттэй эхийн бүрэлдэхүүн хэсгүүдийг хамарсан програм хангамжийн хангамжийн сүлжээний халдлагаас илүү сайн хамгаалалт авахын тулд MEW системээс хэрхэн ашиг хүртэх боломжтойг тайлбарлах болно.
- [1] Ямартай ч, компонентын хэрэглэгчид уг компонентын tarball нь хаа нэгтээ, жишээлбэл, дотоод бүртгэлд кэшлэгдсэн эсвэл бүртгэгдсэн эсэхийг шалгах хэрэгтэй бөгөөд ингэснээр өвчин арилах болно.
- [2] Савласан бүрэлдэхүүн хэсэг нь агуулгын болон мета өгөгдөл, эх код эсвэл хөрвүүлсэн код, суулгалтын скриптүүд болон туршилтын багцууд гэх мэт нэмэлт зүйлсийг савласан форматын дагуу болон ихэвчлэн шахагдсан хэлбэрээр зарладаг манифестийг агуулдаг. Үүнийг “компонентийн tarball” гэж нэрлэдэг.
- [3] Хорлонтой этгээд нь бүртгэлийн өөрийнх нь зөрчлийн улмаас нийтлэгдсэн бүрэлдэхүүн хэсгийг өөрчилж чадсан ч гэсэн энгийн криптографийн дайжест нь шинжилгээ хийсний дараа tarball дахь аливаа өөрчлөлтийг илрүүлж чадна.
- [4] Зарим хортой бүрэлдэхүүн хэсгүүд нь суулгах үед ажилладаг тул энэ нь X хортой бүрэлдэхүүн хэсэгтэй “npm install X”-ийг санамсаргүйгээр ажиллуулдаг хөгжүүлэгчийн зангилаануудад нөлөөлж болзошгүйг санаарай.
