






Энэ бол програм хангамжийн хангамжийн сүлжээний хамгийн түгээмэл халдлагын тухай цуврал нийтлэлийн эхний анги юм: (ab) програм хангамжийн бүрэлдэхүүн хэсгүүдийн олон нийтийн бүртгэлийг ашигладаг халдлагууд, үүнд зориулагдсан нээлттэй эхийн төслүүд бусад хэрэглэгчидтэй хуваалцаж болох эд өлгийн зүйлсийг байршуулах. Муу санаатнууд тэнд хортой програм хангамж нийтэлж, бүртгэлийг хортой програм хангамж түгээх хэрэгсэл болгон ашиглах үед хохирогч байгууллагууд халдвар авсан програм хангамжийн бүрэлдэхүүн хэсгийг суулгах эсвэл ажиллуулах үед хангамжийн сүлжээний халдлагад өртдөг.
Хэлэлцүүлгийг хялбарчлахын тулд бид ярилцах болно програм хангамжийн багц:, гуравдагч этгээдийн үйлдвэрлэсэн савласан хэлбэрээр бүрэлдэхүүн хэсгүүд. Үүнд зөвхөн NPM эсвэл Poetry зэрэг багц менежерүүдийн ашигладаг бүрэлдэхүүн хэсгүүд төдийгүй үйлдлийн системийн бүрэлдэхүүн хэсгүүд номын сангууд болон гүйцэтгэгдэх хоёртын файлуудыг оруулаад, контейнерын зураг, болон виртуал машинууд, эсвэл багажны өргөтгөлүүд хөгжүүлэлт, угсралт, байршуулалтын хэрэгслүүдэд зориулагдсан. Бид хаа сайгүй хортой багцуудыг харсан. Кибер гэмт хэрэгтнүүд дургүйцдэггүй: тэд орчин үеийн програм хангамжийн дэд бүтцийн санал болгож буй хувилбаруудад сэтгэл хангалуун байдаг бөгөөд бүртгэл болон зорилгодоо хамгийн сайн тохирох хэрэгслийг ашигладаг. Тиймээс програм хангамжийн багцууд нь контейнер зураг, хоёртын багц, нээлттэй эхийн репозитор, бүх төрлийн өргөтгөл эсвэл залгаасуудын (IDE, CI/CD системүүд, бүтээх хэрэгслүүд). Бүгд тогтмол халдлагад өртдөг.
Энэ цуврал 5 ангитай байх болно:
- Нээлттэй эхийн багцуудын асуудал юу вэ? Энэ бол энэ бичлэгийн сэдэв юм. Яагаад бүх төрлийн гэмт хэрэгтнүүд хортой програмуудыг нийтэлж байна вэ? Би яагаад санаа зовох ёстой гэж?
- Хортой багцуудын анатоми: Чиг хандлага юу вэ? Энэ ангид бид MEW системээрээ өдөр бүр хянаж буй аюул заналхийлэлд анхаарлаа хандуулах болно. Бичгийн алдаа эсвэл хамаарлын төөрөгдөл ашиглан олон тооны хортой пакетуудаас болж их хэмжээний суурь чимээ шуугиантай тул цөөн хувь нь илүү хорлонтой бөгөөд илүү их эрсдэл учруулдаг. Үйлдлийн системтэй холбоотой муу үйлдлүүдийн зан байдал сүүлийн үед хэрхэн өөрчлөгдсөн бэ? Тоонууд юу вэ? Ашигласан тактик, техник, журам, мөн хортой үйлдлүүд юу байсан бэ?
- Нээлттэй эхийн хортой багцуудаас хамгаалах: Юу ажилладаггүй вэ?Аюулгүй байдлын талаар мэдлэгтэй ихэнх мэргэжилтнүүд энэ аюулыг хэрхэн зохицуулах талаар санаа бодолтой байдаг. Бид аюулгүй байдлын менежерүүд эргэлзэлгүйгээр ингэж хэлж байхыг сонссон. SCA хэрэгслүүд нь багцын хувилбар нь хортой програм хангамж гэдгийг танд аль хэдийн хэлж өгдөг. Эсвэл тэдгээр нь сайн мэддэг, өндөр үнэлгээтэй програм хангамжийн бүрэлдэхүүн хэсгүүдээс хамаардаг бөгөөд аливаа хортой програм хангамжийг хурдан илрүүлж, устгах боломжтой. Тэд эмзэг байдлын засварыг автоматаар авахын тулд нээлттэй жижиг/нөхөөс хувилбаруудыг ашигладаг бөгөөд энэ нь "нөхөөсийг эрт, нөхөөсийг ойр ойрхон хийх" зарчмыг дагаж, нээлттэй эхийн хамаарлын эрсдэлийг бууруулах зөв, санал болгож буй арга юм. Энэ ангид бид эдгээр санаанууд яагаад буруу байгааг, ийм буруу ойлголтууд нь энэхүү халдлагын механизмын түгээмэл байдалд хэрхэн нөлөөлж байгааг, мөн байгууллагуудын тулгарч буй асар их эрсдэлд хэрхэн нөлөөлж байгааг авч үзэх болно. Бид юу ажилладаг, ямар хүчин чармайлт, нөөц шаардлагатайг дуусгах болно.
- Нээлттэй эхийн хортой багцууд: Xygeni арга барилЭнэ ангид бид Xygeni дээр бидний хортой програм хангамжийн эрт сэрэмжлүүлэг (MEW) системийн хувьд ямар стратегийг баримталдаг болохыг танилцуулж байна. Энэхүү олон үе шаттай систем нь багцын шинэ хувилбарыг нийтлэх үед хэрхэн бодит цаг хугацаанд ажилладаг, янз бүрийн эх сурвалжаас нотлох баримтыг хэрхэн цуглуулдаг, ангиллыг хэрхэн хийдэг, бид ямар ангиллын шалгуурыг дагаж мөрдөж байгаа, хортой багцын нэр дэвшигчийн мөн чанарыг баталгаажуулахын тулд яагаад гар аргаар дүн шинжилгээ хийх шаардлагатай байгаа вэ? Манай дотоод болон бүртгэлийн багийн санал хүсэлт нь системд цуглуулсан өнгөрсөн нотлох баримтаас суралцахад хэрхэн тусалдаг вэ? Мөн бид нээлттэй эхийн нээлттэй эхийн экосистем дэх NPM, GitHub, PyPI болон бусад гол дэд бүтцэд оршин тогтнох хугацааг багасгахад хэрхэн тусалж байгаагаа тайлбарлах болно..
- Нээлттэй эхийг ашиглах нь: Муу залуусаас юу хүлээж болох вэЭнэхүү цуврал нь халдлагыг илүү нууцлаг, илрүүлэхэд хэцүү, тодорхой салбаруудын эсрэг илүү чиглэсэн, энэ ангиллын халдлагаас илүү их ашиг хүртэхийн тулд өрсөлдөгчдийн хэрэгжүүлж буй хамгийн сүүлийн үеийн үйлдлүүдэд анхаарлаа төвлөрүүлснээр өндөрлөнө. Энэ хэрэгслийг ашиглан ransomware халдлага үйлдэх үү? Муу санаатнууд илүү боловсронгуй хортой багцуудыг хүргэхийн тулд хиймэл оюун ухааны хэрэгслийг хэрхэн ашиглаж байна вэ? Шилдэг алдартай төслүүд аюулд орсон уу? Энэ нь уншигчдад энэхүү зэвсгийн уралдааны талаар болон богино хугацаанд (2024 оны хоёрдугаар хагас) болон дунд хугацаанд (2025) юу хүлээж болох талаар ойлголт өгөх зорилготой юм. Бид сүүлийн үеийнх шиг халдлагууд хэрхэн... XZ-Utils Backdoorэсвэл газраас гадуур амьд үлдэх халдлага электрон бүтээгч 2024 оны 3-р сард болсон үйл явдлууд өрсөлдөгчид хэрхэн хөгжиж байгааг бид сонор сэрэмжтэй байх ёстойг харуулж байна.
Эхний ангиар тайзыг нээе: Хортой нээлттэй эхийн нээлттэй эхийн багцуудад юу болж байна вэ?
Нээлттэй эхийн багцуудын асуудал юу вэ?
Сүүлийн жилүүдэд бүх төрлийн гэмт хэрэгтнүүд хортой зан үйлийг хэрэгжүүлэхийн тулд нээлттэй эхийн нээлттэй эхийн програм хангамжийн бүртгэлийг ашиглаж байна. Эдгээр үйлдлүүд нь нээлттэй эхийн програм хангамжтай адил эртний боловч сүүлийн гурван жилд давтамж нь огцом өссөн.
Хортой бүрэлдэхүүн хэсгүүдийг олон нийтийн бүртгэлд нийтлэх (хамааралд суурилсан халдлага) нь аюул заналхийлэгчид хортой програм хангамж тараахад ашигладаг тэгш бус партизаны дайн бөгөөд байгууллагуудын үл мэдэгдэх хөгжүүлэгчдээс ирсэн нээлттэй эхийн бүрэлдэхүүн хэсгүүдэд итгэх итгэлийг ашигладаг (санаж байгаарай) хамаарал xkcd комик?). Та багцуудад итгэдэг бөгөөд багцын агуулга болон тэдгээрийн хамаарлыг гараар хянахаас татгалздаггүй тул эдгээр халдлага нь маш үр дүнтэй байдаг. Тэгш бус байдал нь тэдгээрийг ихэвчлэн автоматжуулж болох бөгөөд муу хүмүүс хохирогчтой шууд харилцах шаардлагагүй тул үүсдэг. Тэд зүгээр л багцыг нийтийн бүртгэлд байршуулж, явуулдаг.
Хортой багцууд 2022 онд 6 дахин өссөн, мөн 2023 онд 2.5 дахин өссөн хэвээр байна. Өнгөрсөн жил 245,000 хортой багц илэрсэн нь өмнөх жилүүдийн нийт тооноос хоёр дахин их үзүүлэлт юм. Энэ бол экспоненциал өсөлт юм! 2021 онд хэдэн зуун, 2022 онд мянга мянган хортой програм хангамжийн багц устгагдсанаас бид 2023 онд илүү их "шуугиан"-ыг харсан бөгөөд энэ жил ч мөн адил хурдацтай байна. "Хамгийн бага эсэргүүцлийн замаар" явж буй боловсронгуй бус кибер гэмт хэрэгтнүүдийн улмаас үүссэн энэхүү дэвсгэр дээр цөөн тооны өндөр зэрэглэлийн халдлага хэвлэл мэдээллийн хэрэгслээр ч гарч ирсэн.
Яагаад энэ ийм том асуудал вэ? Нэг зүйл байна хэт их итгэлцэл сүлжээ даяар. Нээлттэй эхийн програм хангамжийг эх кодтой нь хамт тарааж, өгөгдсөн лицензийн дагуу гаргадаг. Тийм ээ, хэн ч эх кодыг шалгаж болно; гэхдээ хэн шалгаж байна вэ? Програм хангамж нь хортой програм хангамжгүй эсэхийг шалгасны дараа хэн эх сурвалжаас програм хангамж бүтээдэг вэ? Хэн багцалсан бүрэлдэхүүн хэсгийг (мөн a гэж нэрлэдэг) дамжуулахаас өмнө Багц) багц менежер эсвэл бүтээх хэрэгсэл рүү чиглүүлж, багц нь хортой програм хангамжаар дүүрээгүй бөгөөд эх кодтой нь тохирч байгаа эсэхийг шалгадаг уу?
Дэд бүтэц яагаад ийм хялбар халдлагыг зөвшөөрдөг вэ?
Багцын бүртгэлүүд нээлттэй байдаг бөгөөд ихэвчлэн нийтлэгчийн хувийн мэдээллийг хамгийн бага баталгаажуулахыг шаарддаг. “Хэн ч програм хангамжаа энд нийтлэх боломжтой!” Халдагчдын хязгаарлалтыг бага тогтоосон: тэд нэг удаагийн имэйл хаяг болон нэг удаагийн GitHubgithub бүртгэлийг ашиглан богино хугацаанд фишинг маягийн кампанит ажилд хэдэн зуун хортой багц үүсгэдэг. Зөвхөн зорилтот бүлэгт илүү өндөр боловсронгуй байдал шаардлагатай: Бид олон одтой, найдвартай GitHub эх сурвалжийн репозиторыг бүр ч бий болгосон. commitолон хуурамч хувь нэмэр оруулагчдаас авсан мэдээлэл болон бусад алдартай байдал, засвар үйлчилгээний үзүүлэлтүүд. Авах хуурамч хувь нэмэрээс үүдэлтэй од ажиглагчид болон нэр хүнд автоматжуулахад хэцүү биш. Бид зөвхөн хортой програм хангамж төдийгүй бүх төрлийн нээлттэй програм хангамжийн дэд бүтцийг зүй бусаар ашиглахыг харсан. цайны протоколын хэрэг явдал.
Багц менежерүүдийг аюулгүй байдлын үүднээс бус, харин хэрэглэхэд хялбар, хэрэглэхэд хялбар болгох зорилгоор бүтээсэн.Тэд суулгахаас өмнөх болон дараах суулгалтын дараах скриптүүдийг ажиллуулж чадна (заримдаа номын санд зориулсан уугуул кодыг эмхэтгэх шаардлагатай байдаг). Мөн, Багц менежерүүд багцуудыг олон эх сурвалжаас суулгадаг бөгөөд заримдаа анхдагчаар нийтийн бүртгэлийг ашигладаг. Тэд нийтлэх хүсэлт дэх мета өгөгдөл болон багц дахь мета өгөгдлийн хооронд зөрүү байгаа эсэхийг шалгаагүй.
Хамаарал нь үүрлэгдсэн бөгөөд график үүсгэдэг. Node (JavaScript) зэрэг зарим экосистемд жижиг хэсгүүдийн хамаарлууд хэдэн зуу эсвэл мянгаар хуримтлагддаг. Нэг зүйл бол миний програм хангамжийн төслүүдийн зарласан шууд хамаарлуудыг хатуу хянах явдал юм, гэхдээ шилжилтийн хамаарлууд хянах нь илүү хэцүү. Нээлттэй эх сурвалжийн дараа "миний найзуудын найзууд бол миний найзууд" гэсэн үг гарч ирсэн. Алс Дорнодод ахан дүүсийн үзэл бол хэвийн үзэгдэл юм! Аюул заналхийлэгчид үүнийг мэддэг бөгөөд ихэвчлэн үл мэдэгдэх тодорхойгүй хамаарлуудад хорлонтой зан авираа гүнзгий нуудаг. Энэ нь үйл явдлын урсгал чиглэсэн үйл явдал Копай түрийвч.
Нээлттэй эхийн програм хангамж анх байгуулагдсанаасаа хойш ингэж л ажиллаж ирсэн. Энэ нь нэг их өөрчлөгдөхгүй. Зарим багцын бүртгэлүүд нь хамгийн сайндаа хоёр хүчин зүйлийн баталгаажуулалтыг шаарддаг бөгөөд ихэвчлэн зөвхөн хамгийн алдартай багцуудад зориулагдсан байдаг. Зарим бүртгэлүүд нь шалгагдсан байгууллагын эзэмшдэг нэрийн орон зай болох хүрээг өгдөг боловч эмгэнэлтэй бусад нь үүнийг дэмждэггүй (PyPI) эсвэл заавал биш болгодог (NPM). Тэр ч байтугай нэг гэдгийг тэмдэглэх нь сонирхолтой юм энгийн скрининг схем (DNS эсвэл бүлгийн ID-тай тохирох GitHub репозитор/байгууллагын хяналт дээр үндэслэсэн) болон хийх PGP гарын үсэг заавал байх ёстой шалгах нийлбэрээс бусад бүх эд өлгийн зүйлсийн хувьд "шуугиан"-ы ихэнх хэсгийг, бичгийн алдаатай төстэй хортой багцуудыг арилгаж, ихэнхийг нь хязгаарладаг. хамаарлын төөрөгдөлНарийн төвөгтэй дайралтууд боломжтой ч хамаагүй хэцүү бөгөөд цөөн хэдэн үүнтэй төстэй com.github.codingandcoding:maven-compiler-plugin Maven Central-аараа алдартай. Мөн бүх maven бүртгэлүүд ижил практикийг дагадаггүй!
Багц менежерүүдийн аюулгүй байдлын хяналт нь хамаарлын халдлагыг дарамтлах боловч саад болохгүй. Олон хүчин зүйлийн баталгаажуулалтын асуудал нь автоматжуулалтын хувьд хандалтын жетон эсвэл APIapi түлхүүр зэрэг гарган авсан итгэмжлэлүүдийг автоматжуулалтын скриптээс хийгдсэн APIapi дуудлагад ашиглах дансуудад үүсгэдэг бөгөөд хоёр дахь хүчин зүйлийг хангахын тулд интерактив хэрэглэгчийн дэмжлэг байхгүй. MFA нь хэрэглэгчийн бүртгэлийг нууц үгийн алдагдлын эсрэг хамгаалахад сайн боловч үүсгэсэн хандалтын жетон эсвэл APIapi түлхүүрүүдийг идэвхтэй байх үед нь хамгаалах шаардлагатай, эс тэгвээс эзэмшигч нь өрсөлдөгчдийн дүрд хувирна. Багц дээр суурилсан хангамжийн сүлжээний кампанит ажлын ихэнх хэсэг нь алдагдсан түлхүүр/токеноос эхэлдэг. Зүгээр л иймэрхүү тохиолдлуудыг санаарай. дэвтэр, 3CXболон бусад олон тохиолдолд хангамжийн сүлжээнд халдлага эхлүүлэх урьдчилсан халдлагын үеэр интерактив бус итгэмжлэлүүдийг анх удаа гаргаж авсан.
Энэ аюул заналхийлэлд үзүүлсэн хариу арга хэмжээ хангалттай хүчтэй байгаагүй. Гурав дахь ангид бид юу үр дүнтэй, юу нь бүтэлгүйтсэн талаар анхаарлаа хандуулах болно. Салбарынхан хамтран ажиллах шаардлагатай байна standardдэлхийн хангамжийн сүлжээнд учирч болзошгүй эрсдэлийг бууруулахын тулд үйл явц, боловсрол, багаж хэрэгсэл. Энэ бол ганц байгууллага дангаараа шийдэж чадах асуудал биш юм.
Энэ хэсгийг дуусгахын тулд чухал буруу ойлголт: бид энэ талаар ярьж байна хортой багцууд биш, эмзэг Эмзэг байдал нь муу санаагүйгээр санамсаргүйгээр оруулсан дизайн эсвэл код бичих алдаанаас үүдэлтэй байдаг. Эмзэг байдлыг ашиглаж болох ч олонх нь тийм биш юм. Хортой багцууд үргэлж санаатай байдаг бөгөөд хэрэв тэдгээрийг ажиллуулбал 100% ашиглах боломжтой байдаг. Харьцуулж болох эрсдэл байхгүй! Тиймээс Эмзэг байдлыг илрүүлэх, бууруулахад хичнээн их хүчин чармайлт гаргаж байгаа, мөн хортой бүрэлдэхүүн хэсгүүдэд ижил төстэй арга хэмжээ авахгүй байгаа нь парадокс юм..
"Бид аюулгүй байдлыг нухацтай авч үздэг"
Уламжлалыг төсөөлөөд үзье Acme корпорациWileCoyote.com-ын томоохон үйлчилгээ үзүүлэгч Acme нь програм хангамжийнхаа ихэнх хэсгийг гуравдагч этгээдээс авдаг бөгөөд 80 гаруй хувь нь нээлттэй эхийн төслүүдээс гардаг. Тэд дотоод хэрэглээнд зориулсан програм хангамж үйлдвэрлэдэг боловч түншүүд, үйлчилгээ үзүүлэгчид болон үйлчлүүлэгчид/эцсийн хэрэглэгчдэд зориулсан програм хангамжийг хангадаг. Acme нь Go, JavaScript, Java, C#, болон Python хэл дээр бичигдсэн програм хангамжтай бөгөөд програм хангамжийнхаа ихэнх хэсгийг үүлэн дээр, Kuberneteskubernetes кластерын дор ажиллуулдаг. Acme нь Docker Hub болон бусад бүртгэлээс авсан үндсэн зургуудаас захиалгат зургуудаа бүтээдэг. Тэд мөн хэд хэдэн номын сан, багц, контейнер зургийг олон нийтийн бүртгэлд хуваалцдаг.
Акме аюулгүй байдлыг нухацтай авч үздэг. Тэд асуудлын талаар нэлээд сайн мэддэг open source security, мөн үүний учруулж буй эрсдэл. Бүх хөгжүүлэгчид, системийн менежерүүд болон DevOpsdevops инженерүүд эдгээр хөөрхөн жижиг крипто түлхүүрүүдийг хоёрдогч хүчин зүйлийн баталгаажуулалт болгон ашигладаг. Бүгд commits to code repo-ууд гарын үсэг зурагдсан, салбарын хамгаалалтыг заавал кодын хяналтаар идэвхжүүлсэн, CI/CD түгжигдсэн, нууцыг нууц сейфэнд хадгалдаг бөгөөд зөвхөн зөвшөөрөгдсөн, цагаан жагсаалтад орсон бүрэлдэхүүн хэсгүүдийг хадгалдаг гадаад бүртгэлийг хэсэгчлэн тусгасан дотоод бүртгэлтэй. Acme-ийн бүтээсэн програм хангамж нь энэ бүртгэлээс гуравдагч талын хамаарлыг авах шаардлагатай.
Магадгүй ихэнх байгууллагууд энэ профайлд багтдаг байх. Эрхэм уншигч аа, хэрэв та энд байгаа бол таных мэдээж тохирно, тийм үү?
Тэгээд нэгэн азгүй өдөр, чухал фронтенд хөгжүүлэгч Акме гүйсэн npm acme-cute-lib суулгах, @acme/cute-lib нь зөв хамрах хүрээтэй хамаарал байсныг мартаж байна. Яг алдаа нь чухал биш, програм хангамжийн амьдралын мөчлөгийг төгс хянаж байсан ч олон зүйл буруу болж магадгүй юм. Манай хөгжүүлэгч APT бүлэг Acme-г онилж байгааг мэдээгүй бөгөөд энэ нэрээр хортой бүрэлдэхүүн хэсгийг зальтайгаар нийтэлсэн тул хортой зан үйл нь зөвхөн програм хангамжийг Acme компьютер дээр суулгасан үед л идэвхждэг. Багцыг нийтэлснээс хойш хэдэн долоо хоногийн турш илрүүлээгүй.
Итгэмжлэлийг хайж (манай хөгжүүлэгчийн зөөврийн компьютерт олон тооны шүүслэг хандалтын жетонууд байсан) суулгалтын скриптийг ажиллуулж, дотоод програм хангамжийн репозиторууд болон дээр дурдсан дотоод репозиторт хандах боломжийг олгодог бөгөөд мэдээж зөвхөн VPN-ээр дамжуулан хандах боломжтой. Хортой код нь одоо байгаа VPN холболтыг ашиглаж, хоёр дахь шатны хортой бүрэлдэхүүн хэсгийг дотоод бүртгэлд нийтэлж чадсан бөгөөд энэ нь Acme-ийн нийлүүлсэн програм хангамжийн ихэнх хэсэгт хуваалцдаг нийтлэг хэрэглээний санд нөлөөлжээ.
Хэдэн долоо хоногийн дараа Acme-ийн нийтэлсэн хэрэгслүүдийг ашигладаг бусад байгууллагууд сүлжээндээ хачин урсгалыг харж эхэлсэн бөгөөд урсгал нь Acme-ийн протоколыг ашигладаг боловч Acme домэйнтой төстэй хостууд руу чиглэсэн байв. Урсгал шифрлэгдсэн байсан ч системийн хяналтын хэрэгслүүд гэнэтийн файлууд болон системийн командуудтай төстэй боловч татаж авсан гүйцэтгэгдэх файлуудыг ажиллуулдаг процессуудын гүйцэтгэлд хандах хандалтыг олсон.
Үлдсэн хэсэг нь түүх: Акме анх ийм зан авир нь тэдэнд хамаатай бөгөөд бүх аюулгүй байдлын арга хэмжээ авагдсан гэж үгүйсгэсэн. Киберсексийн хэвлэл мэдээллийн хэрэгслүүд илэрсэн зан авирын эх үүсвэр нь яагаад Акмегийн бүрэлдэхүүн хэсгүүдээс гаралтай болохыг асууж эхэлсэн бөгөөд аюулгүй байдлын шинжилгээгээр эдгээр бүрэлдэхүүн хэсгүүд нууц хортой програм хангамжаар хэр их дүүрэн байгааг нийтэлсний дараа Акме уг явдлыг таньж мэдээд ослын хариу арга хэмжээ авах компани руу залгасан. Энэ нь хэдхэн секундын дотор хүнд хүчир ажил хийж олж авсан итгэлийг үгүйсгэсэн сөрөг маркетингийн кампанит ажил байв.Acme нь ди-ээс нэг npm суулгах зайтай байсанsaster" гэсэн гарчиг түгээмэл гарчиг байв. Дараа нь шүүхийн хэрэг үүсч, гэрээ цуцлагдсан.
Та өмнө нь мэдэгдэж байсан үйл явдлуудтай төстэй байдлыг харж байна уу? Acme нь нийлүүлэлтийн сүлжээний осолд хоёр үе шаттайгаар, дараах хослолыг ашиглан өртсөн. хамаарлын төөрөгдөл/бичих алдаа Хөгжүүлэгчийн ажлын станцыг гуравдагч этгээдийн ашигладаг програм хангамжид халдварлахын тулд гол цэг болгон ашигласан халдлагууд. Үүнээс хэрхэн урьдчилан сэргийлэх эсвэл бууруулах вэ?
Хордсон сав баглаа боодол яагаад ийм алдартай вэ
Энэхүү таамаглалын үйл явдал нь нээлттэй эхийн аюулгүй байдалд боломжийн хандлагатай байсан ч байгууллагууд нээлттэй эхийн бүрэлдэхүүн хэсгүүдэд хортой програм хангамжийн хохирогч болохоос зайлсхийхийн тулд тодорхой арга хэмжээ авах шаардлагатай байгааг харуулж байна. Схемчилсэн байдлаар аюул заналхийллийн оролцогч дараахь зүйлийг хийж чадна:
- Шинэ багц үүсгэх (алдартай typoskwating эсвэл хамаарлын төөрөгдлийн замуудыг дагаж, энэ нь муу хүмүүсийн эзлэхүүний хувьд хамгийн их туулсан зам юм);
- Одоо байгаа нэгийг нь эх код руу оруулж, хувь нэмэр оруулагч болгон нуухыг оролдох замаар халдварлуулахыг оролдоорой. pull requestэсвэл нийгмийн инженерчлэлийг ашиглан засвар үйлчилгээ үзүүлэгч болох ("Жао Тан" XZ Backdoor дээр хийсэн шиг эсвэл баруун9ctrl GitHub хэрэглэгч дараах зүйлсийг хийсэн үйл явдлын урсгал 2018 оны намар болсон явдал), эсвэл нээлттэй эхийн репозиторын итгэмжлэлийг олж авч, засварлагчийг дуурайх замаар;
- Багцыг бүтээх явцад хортой бүтээх скриптийг ажиллуулах замаар хортой програм хангамж оруулах, эсвэл багц татаж авах үед дунд хэсэгт байгаа хүнтэй таслалт хийх (аз болоход, TLS одоо ихэнх бүртгэлд үргэлж шаардлагатай байдаг).
- Багцлагдсан бүрэлдэхүүн хэсгийг бүртгэлд шууд оруулна, ихэвчлэн бүртгэлийн итгэмжлэлийг авах замаар (Acme гэх мэт олон нарийн төвөгтэй халдлагын хувьд илүүд үздэг хувилбар бөгөөд эхний шатанд эвдэрсэн ажлын станц нь дотоод бүртгэлийн хандалтын токентой байсан, жишээ нь ердийн үед) .env or ~/.m2/тохиргоонууд.xml: муу үйлдлүүд нууцыг хаанаас хайхаа мэддэг). Бүртгэлийн эмзэг байдлыг мөн ашигласан.
Хортой програм хангамжаар бүртгэлийг хордуулах нь донтолтын халдлагын үндэс суурь болдог. Нарны доор шинэ зүйл алга: түүний тархалт огцом өссөн ч таван жилийн өмнөхтэй адил аргууд одоо ажиллаж байна.
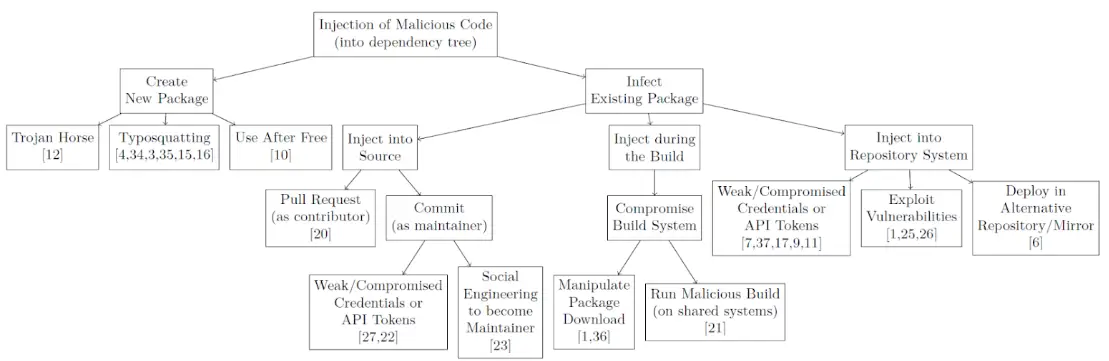
Эх сурвалж: Backshatbber-ийн хутганы цуглуулга.
Хортой багц нь суулгах явцад, програм хангамж бүтээх явцад эсвэл ажиллах үед ажиллаж болно. Мөн энэ зан төлөв нь мэдээллийг гадагшлуулахаас эхлээд хоёр дахь шатны оролдлогын нууцыг гаргаж авах, эх кодыг гаргаж авах, нэмэлт хортой програм хангамж устгах хүртэл янз бүр байдаг. Дараагийн ангид бид хортой багцуудыг задлан шинжилж, тэдгээрийг хэрхэн нийтэлдэгийг авч үзэх болно.
Цааш унших
Дараагийн анги Хортой багцуудын анатоми: Чиг хандлага юу вэ? Бид өдөр бүр хортой програм хангамжийн эрт сэрэмжлүүлгийн системээрээ хянаж буй бодит тохиолдлуудад анхаарлаа хандуулах болно. Бид ямар төрлийн хортой програмууд илэрсэн, ямар тактик, техник, журам хамгийн тохиромжтой болохыг хянаж үзэх болно. Бид төөрөгдөл болон тэдгээр нь боломжит хянагчдаас хэрхэн нуугдахыг оролддог, илрүүлэхээс зайлсхийхийн тулд зайлсхийх аргууд, мөн тэдгээр нь телеметр болон хажуугийн хөдөлгөөнөөр хэрхэн хөгжиж байгааг судлах болно. Хүлээж байгаарай!
Ашигласан материал
- Backstabber's Knife цуглуулга: Нээлттэй эхийн програм хангамжийн хангамжийн сүлжээний халдлагын тоймМ. Ом нар, 2020 оны 5-р сар.
- Нээлттэй эхийн хортой програм хангамжийн хамгаалалтXygeni-ийн цагаан цаас.
- Software Supply Chain Security Эргээд харах нь: 2024 оныг илүү аюулгүй болгох ньXygeni-ээс мэдээлэв.
