






Энэ бол цувралын дөрөв дэх анги юм цуврал нийтлэлүүд хортой бүрэлдэхүүн хэсгүүдийн талаар, бид энд танилцуулж байна Ксигени энэхүү аюул заналыг шийдвэрлэх арга барил, бидний хамрах хүрээний нэг хэсэг болгон Open Source Security.
Тодорхойгүй эх сурвалжтай нээлттэй эхийн бүрэлдэхүүн хэсгүүдэд хэт их итгэх итгэлийг бүх төрлийн гэмт хэрэгтнүүд хөгжүүлэгч машинуудад ажиллуулах гэнэтийн зан төлөвийг бий болгоход ашигладаг болохыг бид харсан. CI/CD системүүд, эсвэл хохирогчийн байгууллагын програм хангамжид суулгагдсан тул байгууллагын үйлчлүүлэгчдэд дамжуулагддаг. Бид задлан шинжилсэн 2-р анги хортой програм хангамжийг дамжуулахын тулд олон нийтийн бүртгэлийг ашигладаг халдлагууд болон муу үйлдлүүд хэрхэн ажилладагийг ажигласны дараа бидний сурч мэдсэн зүйлс, мөн өмнөх үеүүдэд 3-р анги Энэхүү аюул заналхийллийн эсрэг ажилладаг (мөн бүтэлгүйтдэг) хяналтуудыг шалгасан.
Одоо асуудалд хандах хандлагаа харах цаг болжээ. Энэ ангид бид Xygeni дээр бидний хувьд баримталдаг стратегийг танилцуулж байна. Хортой програм хангамжийн эрт сэрэмжлүүлэг (MEW) систем. Энэхүү олон үе шаттай систем нь шинэ багцын хувилбар гарахад бодит цаг хугацаанд хэрхэн ажилладаг, янз бүрийн эх сурвалжаас нотлох баримтыг хэрхэн цуглуулдаг, ангиллыг хэрхэн хийдэг, бид ямар ангиллын шалгуурыг дагаж мөрдөж байгаа, хортой багцын нэр дэвшигчийн мөн чанарыг баталгаажуулахын тулд яагаад гараар дүн шинжилгээ хийх шаардлагатай байгаа талаар. Мөн бид нээлттэй эхийн экосистем дэх NPM, GitHub, PyPI болон бусад гол дэд бүтцэд хортой програм хангамжийн оршин тогтнох хугацааг багасгахад хэрхэн тусалж байгаагаа тайлбарлах болно.
The pipeline
Xygeni Malware Early Warning (MEW) нь JavaScript/Node эсвэл Python, Docker/OCI контейнер зураг зэрэг дэмжигдсэн програмчлалын экосистемийн номын сан болон хүрээний багц tarballs, эсвэл IDE гэх мэт хэрэгслүүдийн өргөтгөл болон залгаасуудын аль нэгийг тасралтгүй боловсруулдаг. CI/CD системүүд. Ийм бүрэлдэхүүн хэсгүүдийг хэрэглэгчийн янз бүрийн түвшний шалгалттайгаар олон нийтийн бүртгэлд нийтэлдэг.
Систем хэрхэн ажилладагийг дараах схемийн дагуу харуулав.
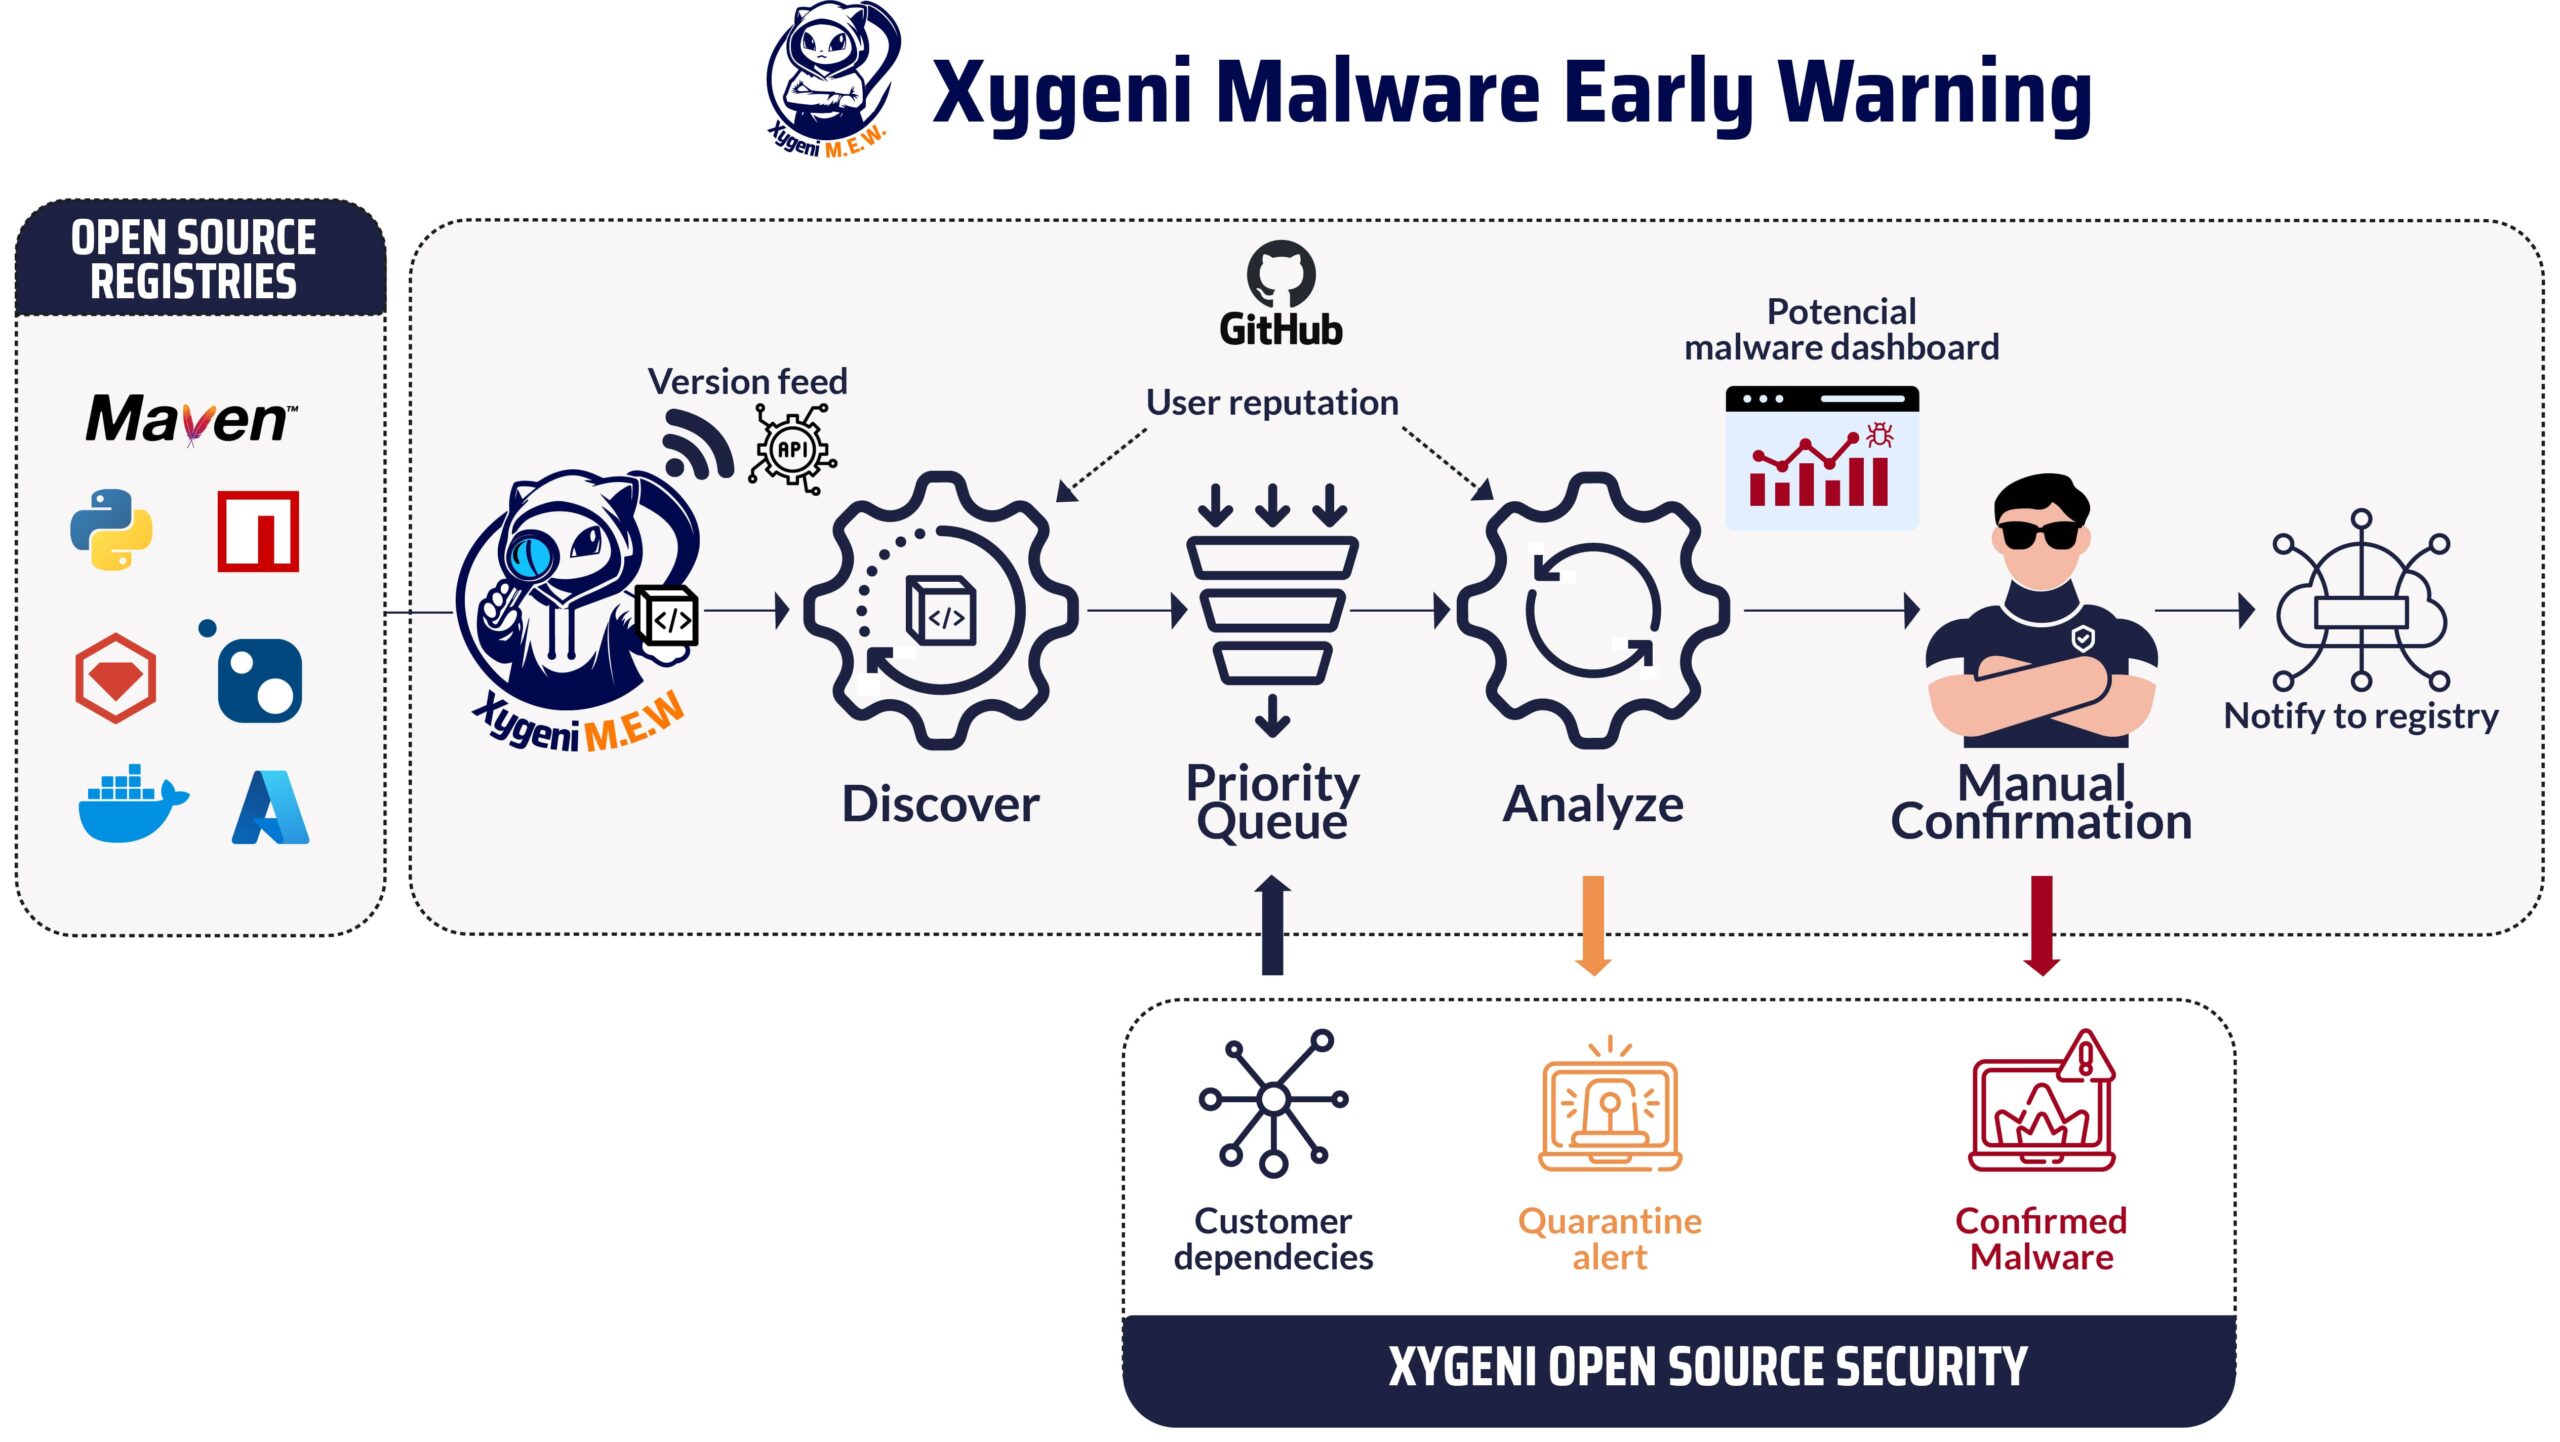
The нээгч Хэвлэлийн үйл явц нь хэвлэлийн үйл явдлын мэдээллийг авдаг. Хэвлэлийн үйл явдал гэдэг нь шинэ эсвэл одоо байгаа бүрэлдэхүүн хэсгийн шинэ хувилбарыг бий болгох явдал юм. Алдартай бүртгэлүүд нь сонирхсон хэрэглэгчдэд зориулсан pub-sub механизмыг өгдөггүй тул үүнийг ихэвчлэн бүртгэлээс сүүлийн үеийн үйл явдлуудыг асуух замаар хийдэг. OSSF-ийн маш сайн төсөл, багц тэжээл, дэмжлэг PyPI эсвэл Maven Central зэрэг алдартай бүртгэлүүд болон нэгдсэн тэжээлд суурилсан интерфэйсийг хангадаг. MEW дээр бид хүлээх хугацааг багасгадаг зарим тодорхой хэрэгжүүлэлтүүдийг нэмсэн, жишээлбэл, NPM-ийн ашигладаг CouchDB мэдээллийн сангийн хуулбар нь нийтийн бүртгэлийн мэдээллийн сантай синхрончлогдсон.
Xygeni-д бид бараа материалын нөөцтэй[1] Манай үйлчлүүлэгчдийн програм хангамжид ашиглагддаг бүх бүрэлдэхүүн хэсгүүдийн (шууд болон шууд бусаар) талаарх мэдээлэл. Үйлчлүүлэгчдийн бүрэлдэхүүн хэсгүүдийн координатыг шинжилгээг эрэмбэлэхийн тулд MEW-д тогтмол дамжуулдаг: манай үйлчлүүлэгчдийн ашигладаг бүрэлдэхүүн хэсгүүдийг эрт боловсруулдаг. Мөн эрэмбэлэх нь хэвлэн нийтлэгчийн нэр хүнд болон бүрэлдэхүүн хэсгийн чухал ач холбогдолд суурилдаг тул нэр хүнд багатай хэвлэн нийтлэгчдээс ирсэн бүрэлдэхүүн хэсгүүдийг мөн эрэмбэлдэг.
The анализаторууд дараа нь эрэмбийн дараалалд байгаа хүлээгдэж буй бүрэлдэхүүн хэсгүүдийг хэрэглэнэ. Шинжилгээнд зориулж бүрэлдэхүүн хэсгийн хувилбарыг сонгоход түүний tarball нь бүртгэлээс татагдана. Савласан, хоёртын бүрэлдэхүүн хэсгийг шинжилдэг болохыг анхаарна уу: Ихэнх нээлттэй эхийн бүрэлдэхүүн хэсгүүд нь ихэвчлэн нээлттэй эхийн сангаас, ихэвчлэн github.com дээрээс ирдэг бөгөөд үүнийг зөвхөн контекстэд ашигладаг бөгөөд хортой програм хангамжийг үргэлж бүрэлдэхүүн хэсгийн tarball-аас хайдаг, учир нь аюул заналхийлэгчид өөрсдийн гаргасан бүрэлдэхүүн хэсгийн tarball-ийг бүтээхэд ашигласан гэж мэдэгдэж буй эх сурвалжуудын талаар системтэйгээр худал хэлдэг.
Хэрэглэгчийн үүднээс
Хортой багцын хувилбарын талаар эрт мэдэх нь надад ямар ашиг тустай вэ? гэж та бодож байгааг би сонсож байна. Энэ ангид "Хортой багцуудын анатоми: Чиг хандлага юу вэ?" Нийт хугацаа хэдэн өдрийн дотор байгааг бид харсан бол MEW-ээс нөлөөлөлд өртсөн бүрэлдэхүүн хэсгийг ашиглаж буй хэрэглэгчдэд илгээсэн анхны мэдэгдэл хэдэн минутын дотор байна. Энгийн хашлагатай[2] Та уг бүтээлтийг хааж болно (хоёр түвшний сэрэмжлүүлгийн түвшин байдаг бөгөөд нэг нь хөдөлгүүр нь хортой програм байж болзошгүй гэж дүгнэхэд бүрэн автоматжуулсан, нөгөө нь манай аюулгүй байдлын баг гараар шалгаж хортой програм байгаа эсэхийг баталгаажуулахад дараа нь мэдэгдэл илгээдэг). Бүртгэл нь хортой програмыг баталгаажуулж, бүртгэлээс устгах хүртэл хүлээх нь удаан хугацааны өртөлтийн цонхноос шалтгаалан ихэвчлэн хэтэрхий оройтсон байдаг.
Байгууллага нь хортой програм хангамж агуулсан бүрэлдэхүүн хэсэг байгаа эсэхийг (хоёр анхааруулгын түвшний аль нэгэнд) шалгах эсвэл API-ээр дамжуулан програм хангамжийн төслийн шууд болон шууд бус хамаарлуудын аль нэг нь хортой бүрэлдэхүүн хэсэг ашиглаж байгаа эсэхийг хурдан мэдэх хашлага ашиглаж болно.
MEW хэрхэн ажилладаг вэ: Дотоод мэдээлэл
Гол нь: Хортой програм илрүүлэх хөдөлгүүр
Анализатор нь буруу үйлдлийн нотлох баримтыг олж авахын тулд өөр өөр илрүүлэгч ашигладаг. Илрүүлэгч нь статик шинжилгээ, чадавхийн шинжилгээ, контекст шинжилгээг хослуулдаг.[3], энэ цувралын өмнөх бичлэгт дурдсанчлан.
Xygeni дээр бид статик шинжилгээний чиглэлээр олон жилийн туршлагатай инженерийн багтай бөгөөд энэ нь бусад хортой програм хангамжийн эсрэг шийдлүүдээс гол ялгаа юм. Зарим экосистемийн хувьд багцалсан tarball нь эх код (жишээ нь NPM багцуудын хувьд JavaScript эсвэл TypeScript код, PyPI багцуудын хувьд Python эх код) эсвэл статик шинжилгээний эх кодтой ойролцоо эмхэтгэсэн код (жишээ нь Maven-д зориулсан JAR файлууд дахь байт код) агуулдаг болохыг анхаарна уу. Бусад хүмүүсийн хувьд, тухайлбал контейнер зураг, хоёртын гүйцэтгэгдэх файлууд түгээмэл байдаг тул чадавхийн дүгнэлтийг YARA дүрэм болон хортой програм хангамжийн гарын үсэг дээр суурилсан уламжлалт хортой програм хангамж илрүүлэхтэй хамт ашигладаг арга юм.
Ердийн илэрхийлэл эсвэл гарын үсэг гэх мэт энгийн технологиуд нь хортой зан үйлийг илрүүлэхэд тохиромжгүй гэдгийг анхаарна уу. Дроппер эсвэл татаж авагчийг илрүүлж байна гэж төсөөлөөд үз дээ: Зарим код эсвэл хоёртын файл нь багцад байрладаг эсвэл бүрэлдэхүүн хэсэгтэй холбоогүй гадаад домэйноос татаж авсан (...) байж болно. аюул заналхийллийн этгээдийн худалдаж авсан домэйнүүдийн томоохон жагсаалт[4], эсвэл a илрүүлэхээс зайлсхийх хууль ёсны домэйн). Дараа нь уг кодыг түүнд зориулсан функцүүдийн аль нэгийг ашиглан гүйцэтгэнэ. Кодыг татаж авах URL эсвэл татаж авсан кодыг ажиллуулахад ашигласан функцийг нуухаар хувиргаж болно. Үүнийг илрүүлэхийн тулд статик шинжилгээний бүрэн механизмыг ашиглан бүрэн өгөгдлийн урсгалын шинжилгээ хийх эсвэл ерөнхий тохиолдолд үүнийг илрүүлж болох хамгаалагдсан орчинд гүйцэтгэх (хэрэв хортой зан үйлийг ажиллуулах нөхцөл хангагдсан бол) шаардлагатай.
Аюул заналхийллийн үйлдлүүд ижил техникийг дагаж мөрддөг бөгөөд тэдгээрийн илрүүлэгчийг боловсруулж, хэрэгжүүлдэг. Мөн далд зан үйлийг илрүүлэхэд ихэвчлэн шаардлагатай бүдэгрэлийг арилгах гэх мэт урьдчилан боловсруулах зарим алхмууд байдаг.
Контекст нэмэх
Зарим илрүүлэгчид контекст мэдээллийг ашигладаг. Жишээлбэл, бүрэлдэхүүн хэсгийн бүртгэл дэх хувилбар болон холбогдох GitHub репозитор дахь шошго/хувилбарын хоорондох зөрүү нь муу тоглогч нь бүртгэлийн нийтлэх итгэмжлэлийг авсан боловч GitHub репозиторын хувьд биш гэдгийг баттай нотолж байна. Крипто түрийвчний худалдагчид нөлөөлдөг халдлагатай адил халдлага дэвтэр энэ зөрүүг амархан илрүүлж болно.
A хорлонтой байдлын оноо (MS)-ийг илрүүлэгчдийн олдвороос, олж авсан нотлох баримтын бат бөх байдалд үндэслэн тооцоолдог. Бүх олдворууд ижил биш бөгөөд гүйцэтгэх дараалал нь хамааралтай байдаг.
Хэрэглэгч болон бүрэлдэхүүн хэсгийн нэр хүнд
Бүх нээлттэй эхийн хөгжүүлэгчид адилхан бүтээгдсэн биш!
Нэр хүндтэй хөгжүүлэгчийн NPM бүртгэлийг хулгайлсан байж болзошгүй (энэ нь аюулгүй байдлын мэдлэгтэй хүмүүст ч тохиолддог), мөн тухайн бүртгэлийг ашиглан хортой програм нийтлэгдсэн байж болзошгүй. Мэдээжийн хэрэг, нэр хүнд огцом унах ёстой бөгөөд хулгайлагдсан бүртгэлийг сэргээж, хөгжүүлэгч бүртгэлийг булаан авахад хүргэсэн нөхцөл байдлыг зассаны дараа л өмнөх алдар суугаа сэргээдэг. Нэр хүндийг олоход хэцүү ч агшин зуур алдаж болно.
MEW дээр бид эерэг зан үйлийг шагнах, сэжигтэй үйл ажиллагааг шийтгэх цогц нэр хүндийн удирдлагын системийг хэрэгжүүлсэн. Энэхүү систем нь шинэ хэрэглэгчид төвийг сахисан байр суурьтай байхаас эхэлж, тэдний нэр хүндийг тэдний үргэлжилж буй үйл ажиллагаанд үндэслэн тохируулдаг.
Хэрэглэгчийн нэр хүнд нь идэвхтэй сошиал медиа хаягуудыг хадгалах, олон хүчин зүйлийн баталгаажуулалтыг идэвхжүүлэх, төслүүдэд тогтмол хувь нэмэр оруулах, гарын үсэг зурах зэрэг эерэг үйлдлүүдээр сайжирдаг. commitбаталгаажуулж болох түлхүүртэй. Үүний эсрэгээр, хортой програм нийтлэх, нэг удаагийн имэйл хаяг ашиглах, гарын үсэг зурахгүй байх зэрэг дайсагнасан үйлдлээс болж нэр хүнд мууддаг. commitэсвэл хувь нэмэрт ер бусын хэв маягийг харуулсан.
Манай системийн үндсэн зорилго бол аюулгүй, найдвартай орчныг бүрдүүлэх явдал юм. Энэ нь нууцлалын асуудал болон янз бүрийн бүртгэлийн хязгаарлалтыг хүндэтгэхийн зэрэгцээ хэрэглэгчийн нэр хүндийг янз бүрийн хүчин зүйлд үндэслэн динамикаар тохируулах замаар үүнийг хэрэгжүүлдэг.
Хэрэглэгчийн дотоод нэр хүндийн оноог (боломжтой бол бүртгэл болон github бүртгэлд нэгдэх), мөн шинжилж буй бүрэлдэхүүн хэсгийг ангилах явцад ашигласан хортой байдлын онооны хамт, мөн бүрэлдэхүүн хэсгийн нийтлэлд хэн багтаж байгааг илүү сайн тодорхойлохын тулд тооцоолно.
Хортой зан үйлийн талаарх нотлох баримт олдсон. Тэгэхээр юу вэ? Гарын авлагын хяналтын үйл явц
Одоогийн ангилагч нь шинжилсэн бүрэлдэхүүн хэсгийн хувилбарыг үр дүнг нягтруулсан оноо болон хэрэглэгч/бүрэлдэхүүн хэсгийн нэр хүндийн босго дээр үндэслэн "батлагдсан хортой", "магадгүй хортой", "өндөр эрсдэлтэй", "бага эрсдэлтэй" эсвэл "хор хөнөөлгүй" гэсэн ангиллын аль нэгэнд нь тохируулдаг. "Өндөр эрсдэлтэй" эсвэл "магадгүй хортой" гэсэн ангилалд ангилах нь гараар хянаж, анхны мэдэгдлийг идэвхжүүлдэг. "Баталгаажсан хортой" ангиллыг гараар хянасны дараа эсвэл нотлох баримт нь хортой гэж батлагдсан өмнөх хувилбарын нотлох баримттай тохирч байх үед тохируулдаг.
Хортой зан үйлийн талаар хангалттай нотолгоо байгаа үед нөлөөлөлд өртсөн байгууллагуудад анхны сэрэмжлүүлэг (хорио цээрийн сэрэмжлүүлэг) илгээдэг. Өмнө дурдсанчлан, энэ нь хорио цээрт байгаа бүрэлдэхүүн хэсгээс хамааралтай програм хангамжийн суулгалт эсвэл бүтээлтийг хааж болзошгүй.
Энэ нь MEW-ийн дотоод асуудал үүсгэдэг dashboard Тиймээс аюулгүй байдлын шинжээчид бүрэлдэхүүн хэсгийн гараар хянах үйл явцыг эхлүүлж болно. Тус баг нь мөрдөн байцаалтын явцад байгаа бүрэлдэхүүн хэсгийн хувилбарын мөн чанарыг хурдан үнэлэх тусгай хэрэгслүүдтэй (sandbox, deobfuscators, хортой програм хангамжийн судалгааны түгээлт, хортой програм хангамжийн талаар мэдээлэх хэрэгслүүд) байдаг. Ихэнх хортой програм хангамж ("anchovies" буюу нарийн төвөгтэй хортой бүрэлдэхүүн хэсгүүд)-ийг хянадаг.
Шалгалтын үр дүн нь аль нэгээр нь дүгнэнэ аюулгүй байдал, тиймээс автомат шинжилгээний хөдөлгүүр нь хуурамч эерэг үр дүн олсон бөгөөд үүнийг загварыг сурахын тулд машин сургалтын ангилагч руу санал хүсэлт болгон ашигладаг; эсвэл хортой гэж батлагдсан, тиймээс тайлангийн үйл явцын дараа уг бүрэлдэхүүн хэсгийг олон нийтийн бүртгэлд хортой гэж хариуцлагатайгаар мэдээлдэг. Нөлөөлөлд өртсөн байгууллагуудад хоёр дахь мэдэгдлийг илгээдэг бөгөөд энэ нь эргээд ... бүрэлдэхүүн хэсгийг хорио цээрээс гаргах, эсвэл хувилбар шинэчлэх процесс эсвэл дотоод бүртгэлдээ ашигласан бүрэлдэхүүн хэсгийн галт ханаас үүнийг заавал хаах.
Энэ тохиргоо нь бидэнд өдөр бүр хэдэн арван мянган шинэ хувилбарыг шинжилж, хортой байж болзошгүй хэдэн арван хувилбарыг тодорхойлох боломжийг олгодог бөгөөд бид тэдгээрийг гараар хянадаг. Өмнөх ангиас харахад арван мянган хүний нэг нь одоогоор байгальд харагдаж байгаа хортой бүрэлдэхүүн хэсгүүдийн хэмжээ юм гэдгийг санаарай.
Бүртгэлд мэдээлэх
Нээлттэй эхийн дэд бүтцийн гол тулгууруудын нэг болох ихэнх олон нийтийн бүртгэлүүд нь аюулгүй байдлын асуудлууд, ялангуяа хортой бүрэлдэхүүн хэсгүүдийн талаар мэдээлэх нэлээд хязгаарлагдмал механизмтай болохыг бид олж тогтоосон. Бид мэдээлэх үйл явцын үндсэн зохион байгуулалтыг сайжруулахын төлөө тэмцэж байна. Ерөнхийдөө бид бүртгэлийн аюулгүй байдлын багаас тухайн бүрэлдэхүүн хэсгийг бүртгэлээс хассан болохыг баталгаажуулсан хамгийн ихдээ санал хүсэлтийн имэйл хүлээн авдаг.
Заримдаа бүртгэлийг буруугаар ашиглаж, ашиглалтын нөхцөлийг нь зөрчдөг боловч хүргэгдсэн програм хангамжид хортой үйлдэл үүсгэдэггүй. Үүнийг мөн бүртгэлд мэдэгддэг боловч шуугианыг хязгаарлахын тулд байгууллагуудад мэдэгддэггүй.
Ирээдүйн ажил
Одоогоор олон сайжруулалт замын зураг дээр байна. Юуны өмнө, үйлдлийн системийн бүрэлдэхүүн хэсгийн эрүүл мэндийн олон нийтийн портал, ялангуяа хорлонтой байдлын болзошгүй нотлох баримттай холбоотой бөгөөд одоогоор боловсруулалтын шатандаа явж байна. Энэ нь нээлттэй эхийн нийгэмлэгт бага зэрэг хувь нэмэр оруулах зорилготой юм. Хүлээж байгаарай.
Өөр нэг үргэлжилж буй хөгжил бол сайжруулсан машин сургалтын ангилагчMEW нь өмнөх ангиллуудаас суралцах болно. Хөдөлгүүрийн илрүүлэгчээс гарсан олдворын вектор, түүнчлэн бүрэлдэхүүн хэсэг болон хэвлэн нийтлэгчийн аль алиных нь хортой байдлын оноо болон нэр хүндийн оноо ("олсон нотолгоо")-ийг ангилагчийн загварыг шинэчилдэг машин сургалтын системд оролт болгон ашигладаг. Гаралтын хувьсагч нь зүгээр л бүрэлдэхүүн хэсэг нь хортой эсэхийг бүртгэл баталгаажуулсан тохиолдолд л болно. Үүнийг "Oracle" гэсэн код нэртэй бөгөөд илүү урьдчилан сэргийлэхэд туслах болно.cise шалгуур үзүүлэлт нь найдвартай (өндөр санах чадвартай, өөрөөр хэлбэл хортой бүрэлдэхүүн хэсгүүдийг алдахгүй байх) боловч хуурамч эерэг үр дүн багатай (аюулгүй бүрэлдэхүүн хэсгүүдийг хортой гэж мэдээлэхгүй байх) байхаар бүтээгдсэн.
A чухал байдлын оноо хэрэглэгчдийн хамаарлын багцад хамаарах, хэвлэн нийтлэгчийн нэр хүнд бага байхаас гадна эрэмбэлэх шалгуурт нэмэгдэх болно. Илүү их нөлөө, ач холбогдолтой төслүүдийг шинжилгээнд эрт авч үзэх нь тодорхой байна. Бид энд дугуйг дахин зохион бүтээхгүй бөгөөд дараах зүйлийг дагах болно. Нээлттэй эхийн төслийн шүүмжлэлийн оноо.
Нэмэлт экосистемийг дэмжих ажил хийгдэж байна. PHP эсвэл Jenkins залгаасууд гэх мэт өргөн тархсан технологи, хэрэгслүүд замын зурагт багтсан болно.
Мөн бид цөөн хэдэн илүү боловсронгуй хортой бүрэлдэхүүн хэсгүүдийн шинжилгээг хялбарчлахын тулд хиймэл оюун ухааны тусламжтайгаар гараар хянах үйл явцыг сайжруулах боломжтой эсэхийг судалж байна.
Энэ цувралын дараагийн бөгөөд эцсийн ангид, “Нээлттэй эхийг ашиглах нь: Муу залуусаас юу хүлээж болох вэ", бид дайснууд халдлагыг илүү нууцлаг, илрүүлэхэд хэцүү, тодорхой салбаруудад илүү чиглэсэн, илүү ашигтай болгохын тулд авч үзэж буй хамгийн сүүлийн үеийн аргуудад анхаарлаа хандуулах болно. Энэ хэрэгслийг ашиглан ransomware халдлага үйлдэх үү? Муу хүмүүс илүү боловсронгуй хортой програм хангамжийг хүргэхийн тулд хиймэл оюун ухааны хэрэгслийг хэрхэн ашиглаж байна вэ? Шилдэг алдартай төслүүд эрсдэлд орсон уу? Энэ нь уншигчдад энэхүү зэвсгийн уралдааны талаар болон богино хугацаанд (2024 оны хоёрдугаар хагас) болон дунд хугацаанд (2025) юу хүлээж байгааг ойлгоход туслах зорилготой юм.
Нээлттэй эхийн ертөнцийн нээлттэй байдлыг хэт их өөрчлөхгүйгээр нийгэмлэг ямар жижиг алхамуудыг хийж болох талаар зарим бодлуудаар бид төгсгөлд нь хэлэх болно. Жишээлбэл, хортой програм хангамжийн талаар олон нийтийн бүртгэлд мэдээлэх илүү үр дүнтэй механизм, хортой бүрэлдэхүүн хэсгүүдийн нотолгоог бүртгэлүүд болон нийгэмлэгтэй хуваалцах нь аюул заналхийллийн үйлдлүүдийг хаах зорилгод хүрэх зөв чиглэлд хийх жижиг алхам болно.
Нээлттэй эхийн бүрэлдэхүүн хэсгүүд дэх хортой програм хангамж нь нээлттэй эхийн нийгэмлэгийн бидний нийгэмд авчирсан асар их ашиг тусыг тасалдуулж болохгүй.
- [1] Манай сканнер нь шинжилсэн програм хангамжийн төслүүдэд дурдсан нээлттэй эхийн бүрэлдэхүүн хэсгүүдийг илрүүлдэг тул хамгийн сүүлийн үеийн хамаарлын графикийг мэддэг бөгөөд ядаж тогтмол сканнерддаг төслүүдийн хувьд. Xygeni OSS нь хэрэглэгчид эмзэг байдал болон хортой нотолгооны мэдээллийг оролцуулан сонирхсон бүрэлдэхүүн хэсгийг цагаан жагсаалтад оруулахдаа ашиглаж болох API-г илчилдэг.
- [2] Хэрэв аюулгүй байдлын асуудалтай тохирч буй нөхцөл байдал илэрвэл хашлага нь уг бүтээцийг эвдэж болзошгүй. Чухал бөгөөд хүрч болох эмзэг байдал эсвэл хорио цээрийн бүрэлдэхүүн хэсгийг ашиглах зэрэг аюулгүй байдлын олдворууд нь нөлөөлөлд өртсөн програм хангамжийн угсралтыг эвдэх хэмжээний ноцтой гэж үзэж болно.
- [3]Манай аюулгүй байдлын шинжээчид шаардлагатай үед бүрэлдэхүүн хэсэг эсвэл түүний суулгах скриптийг хамгаалагдсан орчинд ажиллуулдаг. Гэсэн хэдий ч MEW нь динамик шинжилгээ хийдэггүй, учир нь голчлон зорилтот халдлагад хортой зан үйл үргэлж хийгддэггүй бөгөөд заналхийлэгчид динамик шинжилгээнээс зайлсхийхийн тулд ашигладаг зайлсхийх логикоос шалтгаалдаг.
- [4] Энэ техникийг Бүртгэлтэй Домэйн Үүсгэх Алгоритмууд буюу RDGA гэж нэрлэсэн бөгөөд гэгддэг шинэ аюул заналхийлэгчид бий болсон. Револвер туулай 500 мянган домэйнд 1 сая долларын хөрөнгө оруулалт хийсэн нь кибер гэмт хэргийн салбар хэр ашигтай болохыг харуулж байна.
