






Та үүнийг сүүлд мэдсэн үү 560,000 шинэ хортой програм хангамжийн аюул занал Өдөр бүр гарч ирдэг үү? Кибер халдлага улам бүр нарийн төвөгтэй болж байгаа тул хортой код гэж юу болох, системд хэрхэн нэвтэрч болохыг ойлгох нь чухал юм. Учир нь эдгээр аюул занал нь програм хангамжийн эмзэг байдлыг ашиглаж, мэдээллийн алдагдал, санхүүгийн алдагдал, томоохон тасалдалд хүргэж болзошгүй юм. Фишинг схем, троян, хангамжийн сүлжээний мөлжлөг зэрэг янз бүрийн төрлийн хортой кодууд нь хор хөнөөл учруулах чадвартайгаа харуулсан.
Жишээлбэл, 2023 он Леджерийн дайралт компанийн програм хангамжийн холболтын хэрэгсэлд халдлага үйлдсэн нь халдагчид техник хангамжийн түрийвчийг онилж 600,000 гаруй ам.доллар хулгайлах боломжийг олгосон.
Хортой код гэж юу вэ, яагаад чухал вэ
Хортой код гэж юу вэ?
Хортой код гэдэг нь системд хор хөнөөл учруулах эсвэл өгөгдөл хулгайлах зориулалттай програм хангамж эсвэл скрипт юм. Хууль ёсны програм хангамжаас ялгаатай нь энэ нь ихэвчлэн итгэмжлэгдсэн програмуудад нуугдаж, илрүүлэхэд хэцүү болгодог. Жишээ нь вирус, ransomware болон тагнуулын програм хангамж орно. Дэвшилтэт илрүүлэх хэрэгслүүд нь үүнийг тодорхойлж, урьдчилан сэргийлэхэд зайлшгүй шаардлагатай.
Хортой кодын халдлага нь өмчийн болон нээлттэй эхийн програм хангамжийг хоёуланг нь ашиглаж, нууц мэдээллийг эрсдэлд оруулж болзошгүй. Хортой кодын нийтлэг төрлүүдэд вирус, өт, ransomware, троян болон тагнуулын програм орно. Эдгээр аюул занал нь ихэвчлэн фишинг имэйл, хуурамч програм хангамжийн шинэчлэлт эсвэл хангамжийн сүлжээний халдлагаас үүдэлтэй алдагдсан кодоор дамжуулан системд нэвтэрдэг.
Xygeni-ийн Эрт Анхааруулгатай Хортой Програм Илрүүлэлт гэх мэт илрүүлэх хэрэгслүүд нь эдгээр аюул заналыг системд халдахаас өмнө тодорхойлж, хаахад чухал үүрэг гүйцэтгэдэг.
Таны системийг гэмтээж болзошгүй хортой кодын төрлүүд
Одоо бид хортой кодыг тодорхойлсон тул таны системд өдөр бүр заналхийлж буй янз бүрийн төрлүүдийг авч үзье.
Хортой кодын төрлүүд
- Арын хаалга: Халдагчид системд хандах, өгөгдөл хулгайлах эсвэл хяналтаа авахын тулд баталгаажуулалтыг алгасах боломжийг олгодог.
- Трояны морьд: Аюулгүй харагдаж байгаа ч таны системд халдахын тулд хортой кодыг нуудаг програм хангамж.
- Үүрийн програм: Таны файлуудыг түгжиж, нээхийн тулд мөнгө нэхэж, үйл ажиллагааг нь тасалдуулдаг.
- Тагнуулын програм: Таны үйл ажиллагааг нууцаар хянаж, нууц үг гэх мэт хувийн мэдээллийг хулгайлдаг.
- Фишинг халдлага: Хуурамч имэйлүүд таныг хувийн мэдээллээ хуваалцах эсвэл хортой файлуудыг татаж авахад хүргэдэг.
- Keylogger: Нууц үг болон мэдрэмтгий мэдээллийг хулгайлахын тулд таны бичсэн зүйлийг тэмдэглэдэг.
- Хулгайч: Нууц үг болон чухал файлууд зэрэг хадгалагдсан өгөгдлийг хулгайлдаг.
- Хорхой: Сүлжээгээр тархаж, системийг удаашруулж, нөөцийг ашигладаг.
- Уурхайчин: Криптовалют олборлоход таны компьютерын хүчийг ашигладаг бөгөөд энэ нь гүйцэтгэлийг муутгадаг.
Хортой кодоос хэрхэн хамгаалах вэ
Нээлттэй эхийн програм хангамж (OSS) нь хамтын ажиллагаа, инновацийг дэмждэг боловч халдагчид хортой код оруулах боломжийг бий болгодог. Энэ код нь дотогш орсны дараа хангамжийн сүлжээний халдлага, өгөгдөл хулгайлах, системийг хянах эсвэл бүхэл бүтэн сүлжээг эвдэх замаар тархаж болно.
Жишээлбэл, халдагчид алдартай нээлттэй эхийн санд хортой програм нэмж болно. Үүний нэг онцлох тохиолдол бол Polyfill.io халдлага, хортой этгээд Polyfill үйлчилгээг хяналтандаа авч, кодын санд хортой програм хангамж оруулсан. Энэ нь дэлхий даяар 100,000 гаруй вэбсайтыг хакердсан бөгөөд гар утасны хэрэглэгчдийг хуурамч вэбсайтууд руу чиглүүлсэн. Хөгжүүлэгчид хакердсан санг мэдэлгүйгээр нэгтгэхдээ өөрсдийн програмууд болон хэрэглэгчдийг ноцтой эрсдэлд оруулсан.
Эдгээр аюул заналхийлэлтэй тэмцэхийн тулд байгууллагууд тасралтгүй хяналт шалгалт хийж, кодын аудит хийж, дэвшилтэт хортой програм хангамж илрүүлэх хэрэгслийг ашиглах ёстой. Хөгжүүлэгчид болон хэрэглэгчид системээ далд аюулаас хамгаалахын тулд сонор сэрэмжтэй байх ёстой.
Хортой кодоос хамгаалах батлагдсан стратегиуд
Хортой кодын халдлага нь зөвхөн системийг гэмтээхээс гадна санхүүгийн томоохон алдагдалд хүргэж болзошгүй юм. Кибер халдлага нь бизнес эрхлэгчдэд дунджаар ... Зөрчил бүрээс 4.45 сая долларIBM-ийн 2023 оны Өгөгдлийн алдагдлын өртгийн тайланд дурдсанаар. Энэ нь идэвхгүй байдлаас үүдэлтэй өндөр өртгөөс зайлсхийхийн тулд урьдчилан сэргийлэх хамгаалалтын ач холбогдлыг онцолж байна. Системээ үр дүнтэй хамгаалахын тулд байгууллагууд дараах стратегиудыг хэрэгжүүлэх хэрэгтэй.
- Аюулгүй код бичих практик: ашиглах статик шинжилгээний хэрэгслүүд хөгжлийн явцад үүссэн эмзэг байдлыг тодорхойлох.
- Эмзэг байдлын үнэлгээ: Сул талуудыг илрүүлэхийн тулд тогтмол нэвтрэх туршилтыг хий.
- Нөхөн менежмент: Програм хангамжийн нөхөөсүүдийг цаг тухайд нь суулгахын тулд шинэчлэлтүүдийг автоматжуулна.
- Аппликейшны цагаан жагсаалт: Зөвшөөрөлгүй програмуудыг хааж, урьдчилан батлагдсан програмуудаар гүйцэтгэлийг хязгаарлах.
- Аюулгүй байдлыг нэгтгэх SDLC: Програм хангамжийн хөгжлийн амьдралын мөчлөгийн туршид аюулгүй байдлын арга хэмжээг оруулах.
- Кодын хяналт ба хоёртын шинжилгээ: Сэжигтэй зан төлөв эсвэл хортой скриптийг илрүүлэхийн тулд код болон хоёртын файлуудыг тогтмол хянаж байх.
Нэг алхам урагшил: Xygeni-ийн эрт сэрэмжлүүлгийн хортой програм хангамж илрүүлэлт
Хортой код нь ялангуяа нээлттэй эхийн экосистемд улам бүр нэмэгдэж буй аюул заналхийлэл болж байна. Xygeni-ийн эрт сэрэмжлүүлгийн хортой програм илрүүлэх хэрэгсэл Эдгээр эрсдэлтэй тэмцэх хамгийн сүүлийн үеийн шийдлийг санал болгодог. Энэхүү хэрэгсэл нь нээлттэй эхийн багцуудыг аюул заналхийллийг сканнердахаас гадна хортой скриптүүд таны програм хангамжийн хөгжлийн мөчлөгийг хэзээ ч алдагдуулахгүй байхын тулд урьдчилан сэргийлэх арга хэмжээ авдаг.
Эрт сэрэмжлүүлгийн хортой програм илрүүлэх хэрэгсэл танай байгууллагыг хэрхэн хамгаалдаг вэ
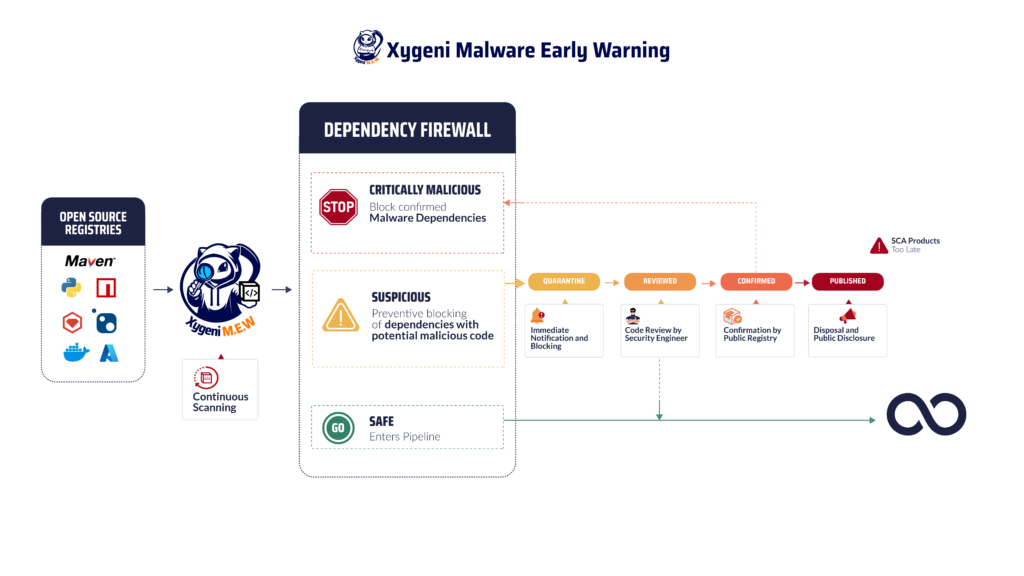
- Бодит цагийн аюулыг илрүүлэхXygeni нь хортой програм хангамжийн шинж тэмдгийг илрүүлэхийн тулд олон нийтийн бүртгэлийг тасралтгүй хянадаг. Үүнд шинэ болон одоо байгаа нээлттэй эхийн багцуудад сэжигтэй хэв маяг эсвэл хортой зан үйлийг сканнердах зэрэг орно. Бодит цаг хугацаанд ажилласнаар Xygeni нь аюул заналхийлэл таны системд нэвтрэхээс өмнө тэдгээрийг тодорхойлж, тусгаарладаг. CI/CD pipeline.
- Автомат хорио цээрХортой код илэрсэн үед Xygeni нь аюулыг автоматаар тусгаарлаж, таны системд нөлөөлөхгүй эсвэл хангамжийн сүлжээгээр тархахгүй байхыг баталгаажуулдаг. Энэ үйл явцад аюулгүй байдлын нэгдмэл байдал орно guardrails эрсдэлтэй багцуудыг хаахын тулд хожим нь нөхөн сэргээх ажлыг багасгах.
- Эмзэг байдлын цогц менежментМэдэгдэж буй эмзэг байдлаас гадна Xygeni-ийн хэрэгсэл нь тэг өдрийн аюул занал, нарийн төвөгтэй полиморфик хортой програм хангамж, бүртгэлгүй эмзэг байдлыг шийдвэрлэдэг. Энэхүү урьдчилан сэргийлэх байр суурь нь халдагчдын хөгжиж буй тактиктай харьцахад чухал үүрэг гүйцэтгэдэг.
- Дэлгэрэнгүй мэдэгдэлАюул занал илэрсэн үед уг хэрэгсэл нь танай багт имэйл, мессежийн платформ эсвэл вэбээр дамжуулан нэн даруй мэдэгдэнэhooksЭнэ нь таны төслүүдэд хурдан хариу үйлдэл үзүүлэх, хамгийн бага зогсолт хийх хугацааг баталгаажуулдаг.
- Зохицуулалтын нийцэл ба тайлагнах: Xygeni нь дараахтай нийцдэг standardийнх шиг NIS2 болон DORA нь таны програм хангамж хөгжүүлэх үйл ажиллагаа нь нийцтэй хэвээр байхыг баталгаажуулдаг. Програм хангамжийн материалын жагсаалт гэх мэт онцлог шинж чанарууд (SBOM) үе нь ил тод байдлыг хангаж, үйл ажиллагааны уян хатан байдлыг дэмждэг.
Хортой кодын төрлөөс хамгаалах
Xygeni-ийн хэрэгсэл нь дараахаас хамгаалах зориулалттай. хортой програм хангамжийн төрөл бүрийн, Үүнд:
- Арын хаалга болон ТроянуудСистемийг эрсдэлд оруулж буй зөвшөөрөлгүй хандалтын цэгүүд болон далд аюул заналыг илрүүлдэг.
- ransomware: Таны файлуудыг шифрлэдэг эсвэл барьцааны төлбөр шаарддаг кодыг хаадаг.
- Тагнуулын програм хангамж болон Keyloggers: Хэрэглэгчийн мэдрэмтгий өгөгдөл эсвэл системийн товчлуурын даралтыг цуглуулахаас сэргийлнэ.
- Криптовалютын уурхайчидЗөвшөөрөлгүй крипто олборлолтод ашигласан нөөцийг шавхдаг кодыг тодорхойлж, зогсооно.
Эдгээр боломжуудыг нэгтгэснээр Эрт анхааруулах хортой програм хангамж илрүүлэх хэрэгсэл нь таны програм хангамж шинээр гарч ирж буй аюул заналхийллийн эсрэг тэсвэртэй хэвээр байх болно.
Та илүү гүнзгийрүүлэн судлахыг хүсэж байна уу?
Хэрэв та үүний талаар бодож байгаа эсвэл таны компьютерт заналхийлж буй хортой кодын төрлийг илүү сайн ойлгохыг хүсч байвал CI/CD pipeline мөн тэдгээрийг хэрхэн урьдчилан сэргийлэх талаар манайхаас үзнэ үү хамгаалалтын тухай блог нийтлэл мөн далд эрсдэлийг эрт илрүүлэх аргыг сур.
Кибер аюул занал өдөр бүр хөгжиж байдаг, таны хамгаалалт ч бас хөгжиж байх ёстой биш гэж үү? Хортой код гэж юу болохыг ойлгох, дэд бүтцийг тань чиглүүлж буй янз бүрийн төрлийн хортой кодыг таних нь зөвхөн эхлэлийн цэг юм. Жинхэнэ аюулгүй байдал нь урьдчилан сэргийлэх хамгаалалтаас үүдэлтэй. Байгууллагаа дэвшилтэт хортой програм хангамж илрүүлэх хэрэгслээр тоноглосноор та далд аюул заналыг системд тань нэвтрэхээс өмнө тодорхойлж, хааж чадна. Урвалттай аюулгүй байдал хангалтгүй, нэг алхам урагшлах нь цорын ганц бодит стратеги юм.
Довтолгоог хүлээх хэрэггүй: Системээ одоо хамгаалаарай!
Хортой кодын халдлага нэмэгдэж байгаа нь дэлхий даяарх байгууллагуудад ноцтой аюул учруулж байна. Фишинг халдлагаас эхлээд хангамжийн сүлжээний мөлжлөг хүртэл кибер гэмт хэрэгтнүүд нууц мэдээллийг хулгайлахын тулд улам бүр боловсронгуй аргуудыг ашиглаж байна. Хортой код гэж юу болохыг мэдэх, хортой кодын төрлийг ойлгох нь таны дэд бүтцийг хамгаалах гол түлхүүр юм.
Үүнтэй тэмцэхэд секунд бүр чухал. Xygeni-ийн хамгийн сүүлийн үеийн хортой програм хангамж илрүүлэх хэрэгслийн тусламжтайгаар системээ одоо хамгаалаарай. Өнөөдөр бидэнтэй холбогдоорой эсвэл авах Үнэгүй хувилбар мөн кибер аюул заналхийллээс түрүүлж байгаарай!

