





Кибер аюулгүй байдлын хурдацтай хөгжиж буй орон зай нь ... Програм хангамжийн найрлагын шинжилгээ гэж юу вэ (SCA) технологийн чухал нэр томъёо. SCA Энэ нь аюулгүй байдал, лицензийн нийцэл, програм хангамжийн бүрэн бүтэн байдлыг хадгалахад тусалдаг тул маш чухал юм. Энэ нь мэдэгдэж буй эмзэг байдалтай нээлттэй эхийн бүрэлдэхүүн хэсгүүдийг илрүүлэх, засах ажлыг автоматжуулдаг. Гэхдээ Програм хангамжийн найрлагын шинжилгээний хэрэгслүүд хэрхэн бий болсон бэ, яагаад зайлшгүй шаардлагатай болсон бэ?
Програм хангамжийн найрлагын шинжилгээний гарал үүсэл
Програм хангамжийн найрлагын шинжилгээ гэж юу вэ, яагаад үүнийг бүтээсэн бэ?
Програм хангамжийн найрлагын шинжилгээ гэж юу вэ, энэ нь хэрхэн үүссэн бэ? SCA нээлттэй эхийн програм хангамж (OSS)-ийн хэрэглээ нэмэгдэж, орчин үеийн програм хөгжүүлэлтэд гуравдагч талын номын сангийн тархалт нэмэгдэж байгааг удирдах хэрэгцээ шаардлагаас үүдэлтэй. Компаниуд хөгжүүлэлтийн мөчлөгийг хурдасгаж, зардлыг бууруулахыг эрмэлзэхийн хэрээр эдгээр дахин ашиглах боломжтой бүрэлдэхүүн хэсгүүдэд илүү хурдан хандсан.
Гэсэн хэдий ч энэхүү өөрчлөлт нь аюулгүй байдлын эмзэг байдал, нээлттэй эхийн лицензийн асуудлуудыг шийдвэрлэх зэрэг шинэ асуудлуудыг бий болгосон.
Хөгжүүлэгчид өмнө нь эдгээр бүрэлдэхүүн хэсгүүдийн гарын авлагын бүртгэлийг хөтлөх шаардлагатай байсан SCA институцчилсэн байсан. Энэ нь алдаа гаргах магадлалтай бөгөөд цаг хугацаа их шаардсан үйл явц байв. Илүү системчилсэн арга барилыг эрмэлзэх нь эдгээр бүрэлдэхүүн хэсгүүдийн эрсдэлийг автоматаар сканнердах, тодорхойлох, үнэлэх боломжтой хэрэгсэл, арга зүйг хөгжүүлэхэд хүргэсэн. Өнөөдөр энэ аргыг Програм хангамжийн Бүтцийн Шинжилгээ гэж нэрлэдэг.
Програм хангамжийн бүтцийн шинжилгээ: Албан ёсны тодорхойлолт
Баталгаажсан эх сурвалжуудаас авсан хэд хэдэн тодорхойлолт байдаг. Эдгээр бүх эх сурвалжууд нь ...-ийн үнэ цэнийг хүлээн зөвшөөрдөг. Програм хангамжийн найрлагын шинжилгээ өнөөгийн кибер аюулгүй байдлын ертөнцөд.
Линуксийн сан түүний дотор Үнэлгээний нээлттэй гарын авлага SCA Багаж, тайлбарлах SCA as "Орчин үеийн програм хангамж хөгжүүлэх практикийн чухал бүрэлдэхүүн хэсэг бөгөөд кодын сан доторх нээлттэй эхийн бүрэлдэхүүн хэсгүүдийг тодорхойлох, тэдгээрийн аюулгүй байдлын эмзэг байдлыг үнэлэх, лицензийн үүргийг дагаж мөрдөхийг хангахад чиглэгддэг." Энэхүү тодорхойлолт нь цогц үүргийг онцолж байна SCA програм хангамж хөгжүүлэлтийн аюулгүй байдал болон хууль эрх зүйн эрсдэлийг хоёуланг нь удирдахад чухал үүрэг гүйцэтгэдэг.
OWASP (Нээлттэй Вэб Аппликейшний Аюулгүй Байдлын Төсөл)програм хангамжийн аюулгүй байдлыг сайжруулахад зориулагдсан ашгийн бус байгууллага болох , тайлбарлав SCA нэг адил гуравдагч талын болон нээлттэй эхийн програм хангамж, техник хангамжийн бүрэлдэхүүн хэсгүүдийг ашиглахаас үүдэлтэй эрсдэлийн болзошгүй хэсгийг тодорхойлох үйл явц.
ҮНДЭС (Үндэсний хүрээлэн Standardба технологи)аюулгүй байдлын удирдамждаа мөн ач холбогдлыг онцолдог SCA програм хангамжийн хэрэглээнд гуравдагч талын болон нээлттэй эхийн бүрэлдэхүүн хэсгүүдийг ашиглахтай холбоотой эрсдлийг тодорхойлох, удирдахад. NIST-ийн удирдамжийг ихэвчлэн салбаруудын кибер аюулгүй байдлын практикийн жишиг болгон ашигладаг.
Практикийн үүднээс програм хангамжийн бүтцийн шинжилгээг тодорхойлох
Одоо бид хэрхэн хийхийг авч үзсэн Програм хангамжийн найрлагын шинжилгээ хэрхэн үүссэн, салбарын удирдагчид үүнийг хэрхэн тодорхойлдог вэ гэдгийг илүү энгийнээр задлан шинжилж, програм хангамжийн найрлагын шинжилгээ гэж юу болохыг бодитоор ойлгоё.
Програм хангамжийн бүтцийн шинжилгээ нь байгууллагуудад нээлттэй эхийн болон гуравдагч талын програм хангамжийн бүрэлдэхүүн хэсгүүдтэй холбоотой эрсдэлийг тодорхойлох, үнэлэх, бууруулахад тусалдаг аюулгүй байдлын практик юм.. Энэ нь эмзэг байдлыг сканнердах, лицензийн асуудлыг шалгах, програм хангамжийн хангамжийн сүлжээг аюулгүй болгох үйл явцыг автоматжуулдаг.
Захиалгат кодын эмзэг байдалд анхаарлаа хандуулдаг уламжлалт аюулгүй байдлын арга хэмжээнээс ялгаатай нь Програм хангамжийн найрлагын шинжилгээ нь дотооддоо боловсруулсан програм хангамжаас гадна илүү өргөн хүрээг хамардаг. Энэ нь програмд ашиглагдаж буй гадаад хамаарал бүр аюулгүй, хууль ёсны дагуу нийцэж, мэдэгдэж буй аюул заналаас ангид байхыг баталгаажуулдаг.
Байгууллагууд нээлттэй эхийн програм хангамжид үргэлжлүүлэн найдсаар байгаа тул Програм хангамжийн найрлагын шинжилгээ нь орчин үеийн DevSecOps стратегийн үндсэн бүрэлдэхүүн хэсэг болсон. Энэ нь хөгжүүлэгчид болон аюулгүй байдлын багуудад хөгжүүлэлтийн үйл явцыг удаашруулахгүйгээр програмуудыг аюулгүй байлгах боломжийг олгодог.
Програм хангамжийн найрлагын шинжилгээний хэрэгслүүдийг нэгтгэснээр CI/CD pipelineс, багууд аюулгүй байдлын шалгалтыг автоматжуулж, эмзэг байдлыг эрт илрүүлж, байршуулахаас өмнө сүүлийн мөчийн гэнэтийн зүйлээс зайлсхийх боломжтой. Нийлүүлэлтийн сүлжээний халдлага нэмэгдэж буй эрин үед бат бөх програм хангамжийн найрлагын шинжилгээний стратегитай байх нь цаашид сонголт биш болсон - энэ нь зайлшгүй шаардлагатай юм.
Ашиг тус Програм хангамжийн найрлагын шинжилгээ
Сул талуудыг илрүүлж, шийдвэрлэх: Програм хангамжийн найрлагын шинжилгээ Хэрэгслүүд нь мэдэгдэж буй эмзэг байдлыг илрүүлэхийн тулд кодын санг тасралтгүй шалгадаг. Эдгээр нь инженерүүдэд асуудлыг ашиглахаас өмнө шийдвэрлэх боломжийг олгохын тулд чухал ойлголтуудыг өгдөг.
Лицензийн шаардлагыг хангадаг: Програм хангамжийн найрлагын шинжилгээ гуравдагч талын бүрэлдэхүүн хэсгүүдийн лицензийн менежментийг хянадаг. Энэ нь хууль эрх зүйн эрсдэлээс зайлсхийхэд тусалдаг бөгөөд бүрэлдэхүүн хэсэг бүрийн хэрэглээний нөхцөлийг дагаж мөрдөхийг баталгаажуулдаг.
Аюулгүй байдлын урьдчилсан байрлал: Нэгдсэн үед SDLC, SCA Энэ нь таны довтолгооны гадаргууг багасгахад тусалдаг. Энэ нь мөн дайснуудад илүү хүнд цохилт өгөх байг бий болгодог.
яагаад SCA Кибер аюулгүй байдалд зайлшгүй шаардлагатай
Өнөөдөр програм хангамжийн бүтцийн шинжилгээ нь урьд өмнөхөөсөө илүү чухал болж байна. Програм хангамжийн хангамжийн сүлжээний халдлага хөгжиж, гуравдагч талын эмзэг байдлыг кодын шууд ашиглалттай адил аюултай болгож байна.
Халдагчид өргөн хэрэглэгддэг нээлттэй эхийн бүрэлдэхүүн хэсгүүдийг улам бүр онилж байна. Эдгээр хамаарлууд нь ихэвчлэн сул холбоос болж, өөрөөр хэлбэл аюулгүй програм руу хялбар нэвтрэх цэг болдог.
ямар ч SCA, байгууллагууд програм хангамжаа чимээгүй боловч ноцтой аюулгүй байдлын эрсдэлд оруулдаг. Гуравдагч талын хамаарлыг хамгаалах нь цаашид заавал хийх албагүй - энэ нь зайлшгүй шаардлагатай.
SCA AppSec ландшафт дээр
Програм хангамжийн бүтцийн шинжилгээ (SCA) нь програмын аюулгүй байдалд зайлшгүй шаардлагатай. Энэ нь гуравдагч талын бүрэлдэхүүн хэсгүүдийн эрсдэлийг шийдвэрлэх замаар одоо байгаа аюулгүй байдлын туршилтын туршлагыг бэхжүүлдэг.
Статик програмын аюулгүй байдлын тест (SAST) нь захиалгаар бичсэн кодын эмзэг байдлыг тодорхойлдог. Гэсэн хэдий ч энэ нь гадаад хамаарлыг шинжилдэггүй. SCA нээлттэй эхийн болон гуравдагч талын номын сангуудыг сканнердаж, мэдэгдэж буй болон далд эмзэг байдлыг илрүүлснээр энэ цоорхойг нөхдөг.
Жишээлбэл, манай блог нийтлэлд, "SCA vs SASTАппликейшний аюулгүй байдлын гол ялгаанууд" Эдгээр аргууд хэрхэн хамтдаа ажилладагийг бид тайлбарлаж байна. SCA нээлттэй эхийн хамаарал гэх мэт гадаад код дээр анхаарлаа төвлөрүүлдэг бол SAST дотооддоо боловсруулсан кодыг шалгадаг. Мөн та манай SafeDev Talk хувилбарыг үзэх боломжтой. SCA or SAST – Илүү хүчтэй аюулгүй байдлын тулд тэд бие биенээ хэрхэн нөхөж ажилладаг вэ?
Хамтдаа SCA болон SAST цогц аюулгүй байдлын стратеги боловсруулах. SAST хөгжүүлэгчдийн гаргаж ирсэн асуудлуудаас урьдчилан сэргийлэхэд тусалдаг, харин SCA програмуудыг гадны аюулаас хамгаалдаг.
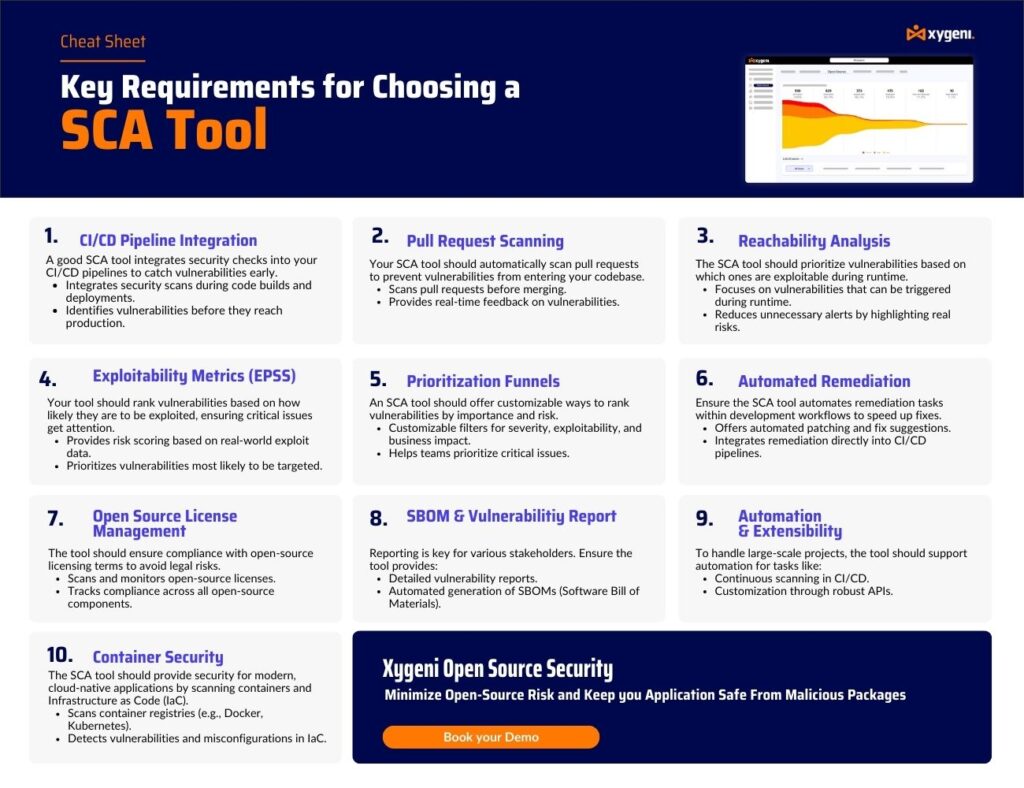
Програм хангамжийн бүрэлдэхүүний шинжилгээний хэрэгслүүд хэрхэн ажилладаг вэ
Аюулгүй програм хангамж бүтээхийн тулд багууд Програм хангамжийн найрлагын шинжилгээ () гэж юу болохыг ойлгох хэрэгтэй.SCA) нь хэрхэн ажилладаг вэ. Орчин үеийн програмууд нь нээлттэй эхийн болон гуравдагч талын бүрэлдэхүүн хэсгүүдээс хамаардаг тул эмзэг байдлыг олох, эрсдэлийг удирдах, нийцлийг хангах нь чухал юм.
Програм хангамжийн бүтцийн шинжилгээний хэрэгслүүд нь багуудад програм хангамжийн хамаарлуудад аюулгүй байдлын аюул заналхийллийг илрүүлэх, үнэлэх, засахад нь туслах замаар энэ үйл явцыг автоматжуулдаг. Тэдгээр хэрхэн ажилладагийг авч үзье.
1. Бүрэлдэхүүн хэсгүүдийг нээх
Програм хангамжийн бүтцийн шинжилгээний эхний алхам бол бүх програм хангамжийн хамаарлыг олох явдал юм. Орчин үеийн програмууд нь олон нээлттэй эхийн сангуудыг ашигладаг бөгөөд зарим нь хөгжүүлэгчид үргэлж хянадаггүй үүрлэсэн хамаарлуудыг авчирдаг.
SCA хэрэгслүүд нь бүх шууд болон дамжин өнгөрөх (шууд бус) хамаарлыг илрүүлэхийн тулд репозиторууд, багц менежерүүд болон бүтээх файлуудыг сканнерддаг. Сканнердсаны дараа тэд Програм хангамжийн материалын жагсаалтыг үүсгэдэг (SBOM)—бүрэлдэхүүн хэсэг, хувилбар болон эх сурвалжуудын дэлгэрэнгүй жагсаалт.
Энэхүү харагдах байдлын тусламжтайгаар багууд аюулгүй байдлын эрсдэлийг шалгахаасаа өмнө кодынхоо санд юу байгааг яг таг мэддэг.
2. Эмзэг байдлыг илрүүлэх
Програм хангамжийн найрлагын шинжилгээний хэрэгсэл нь хамаарлуудыг зурагласны дараа дараагийн алхам бол аюулгүй байдлын эрсдэлийг олох явдал юм. SCA хэрэгслүүд нь бүрэлдэхүүн хэсгүүдийг мэдэгдэж буй эмзэг байдлын мэдээллийн сантай харьцуулан шалгадаг, тухайлбал:
- Үндэсний эмзэг байдлын мэдээллийн сан (NVD) - Өргөн хэрэглэгддэг засгийн газрын мэдээллийн сан.
- Нийтлэг эмзэг байдал ба өртөлт (CVE) – Мэдэгдэж буй аюулгүй байдлын алдаануудын дэлхийн жагсаалт.
- GitHub аюулгүй байдлын зөвлөмжүүд – Аюулгүй байдлын судлаачид болон багцын засвар үйлчилгээ эрхлэгчдийн тайлан.
- Бусад аюулгүй байдлын эх үүсвэрүүд – Зарим хэрэгслүүдэд хувийн аюул заналхийллийн тагнуул багтдаг.
Бүрэлдэхүүн хэсгийн хувилбаруудыг мэдэгдэж буй эмзэг байдалтай тохируулснаар, SCA Програм хангамж гаргахаас өмнө аюулгүй байдлын асуудлыг засахын тулд хэрэгслүүд багуудад эрт мэдэгдэнэ.
3. Лицензийн шаардлагыг хангах
Олон нээлттэй эхийн бүрэлдэхүүн хэсгүүд нь хууль эрх зүйн шаардлага тавьдаг. Зарим нь үнэгүй ашиглахыг зөвшөөрдөг бол зарим нь өөрчлөлт оруулах, дахин хуваарилах эсвэл арилжааны хэрэглээг хязгаарладаг.
Програм хангамжийн найрлагын шинжилгээний хэрэгслүүд нь бүрэлдэхүүн хэсэг бүрийн лиценз болон тугны асуудлуудыг шалгадаг, тухайлбал:
- Тохиромжгүй лицензийн нөхцөлүүд – Зарим лицензүүд (жишээ нь, GPL) нь нээлттэй эхийн програм хангамж болохын тулд өмчийн програм хангамж шаарддаг.
- Атрибутын шаардлага – Зарим лицензийг баримт бичигт зохих ёсоор оруулах шаардлагатай.
- Хориглосон хэрэглээ – Зарим лицензүүд арилжааны болон enterprise програмууд.
Лицензийн нийцлийг эрт шалгаж үзснээр багууд хууль эрх зүйн эрсдэл болон компанийн бодлоготой зөрчилдөхөөс зайлсхийдэг.
4. Эрсдэлийг эрэмбэлэх
Аюулгүй байдлын асуудал бүр яаралтай анхаарал шаарддаггүй. Зарим эмзэг байдал нь чухал байдаг бол зарим нь эрсдэл багатай байдаг. SCA хэрэгслүүд аюулгүй байдлын аюул заналыг дараах байдлаар эрэмбэлдэг:
- Хүнд байдлын оноо (CVSS, EPSS) – Эмзэг байдал хэр аюултай болохыг хэмждэг.
- Ашиглах чадвар – Халдагчид асуудлыг бодит ертөнцийн халдлагад ашиглаж байгаа эсэхийг харуулна.
- Бизнесийн нөлөө – Эмзэг байдал нь програм хангамжийн чухал функцуудад нөлөөлж байгаа эсэхийг шалгана.
Зарим дэвшилтэт програм хангамжийн бүтцийн шинжилгээний хэрэгслүүд нь эмзэг код нь програмд хэрэгжиж байгаа эсэхийг тодорхойлдог хүрэх боломжтой байдлын шинжилгээг ашигладаг. Энэ нь хуурамч эерэг үр дүнг бууруулж, багуудад бодит аюул заналхийлэлд анхаарлаа төвлөрүүлэхэд тусалдаг.
5. Тасралтгүй хяналт
Өдөр бүр шинэ эмзэг байдал гарч ирдэг. Өчигдөр аюулгүй байсан багц маргааш аюулгүй байдлын эрсдэл болж магадгүй. Нэг удаагийн сканнердах нь програм хангамжийг аюулгүй байлгахад хангалтгүй.
Програм хангамжийн найрлагын шинжилгээний хэрэгслүүд нь нэгтгэх замаар хамаарлыг тасралтгүй хянадаг CI/CD pipelineболон хөгжүүлэлтийн ажлын урсгалууд. Тэд:
- Одоо байгаа бүрэлдэхүүн хэсгүүдийн шинэ эмзэг байдлыг илрүүлэх.
- Шинэ аюулгүй байдлын аюул заналхийлэл гарч ирэх үед бодит цагийн сэрэмжлүүлэг илгээх.
- Хөгжүүлэлтийн явцад аюулгүй байдлын шалгалтыг автоматжуулна.
Хамааралтай байдлыг байнга хянаж байснаар багууд үечилсэн хяналтыг хүлээхийн оронд эмзэг байдлыг гарч ирмэгц нь засдаг.
6. Эмзэг байдлыг засах удирдамжаар засах
Аюулгүй байдлын асуудлуудыг олох нь ажлын зөвхөн тал нь юм - багууд тэдгээрийг засах тодорхой төлөвлөгөөтэй байх шаардлагатай. SCA хэрэгслүүд нь хөгжүүлэгчдэд дараах саналуудыг ашиглан асуудлыг хурдан шийдвэрлэхэд тусалдаг:
- Хамааралтай байдлын илүү аюулгүй хувилбарууд – Нөхөөстэй хувилбар руу шинэчлэх.
- Альтернатив номын сангууд – Засвар үйлчилгээ хийгдээгүй эсвэл эрсдэлтэй эд ангиудыг солих.
- Хамгаалалтын засварууд – Шинэчлэлт хийх боломжгүй үед боломжтой засваруудыг хэрэгжүүлэх.
Зарим дэвшилтэт програм хангамжийн найрлагын шинжилгээний хэрэгслүүд нь бүр үүсгэх замаар нөхөн сэргээлтийг автоматжуулдаг pull requests засваруудтай, гар ажиллагаа багасч, нөхөөсийг хурдасгасан.
Xygeni-ийн дэвшилтэт SCA шийдэл
Уламжлалт програм хангамжийн найрлагын шинжилгээ (SCA) хэрэгслүүд нь үндсэн эмзэг байдлыг илрүүлэхэд чиглэгддэг, Ксигени илүү дэвшилтэт арга барилыг ашигладаг. Энэ нь нарийвчлалыг сайжруулах, хуурамч эерэг үр дүнг бууруулах, аюулгүй байдлын ерөнхий байдлыг сайжруулахын тулд бодит цагийн аюул заналхийллийн тагнуул, автоматжуулсан нөхөн сэргээлт, хүрэх боломжтой байдлын шинжилгээг нэгтгэдэг.

Яагаад Xygeni-г сонгох хэрэгтэй вэ SCA?
- Бодит цагийн аюул заналын тагнуул – Үе үе сканнердахын оронд эмзэг байдлыг шууд илрүүлдэг.
- Хүрэх чадварын шинжилгээ – Гүйцэтгэлд эмзэг байдлыг үнэхээр ашиглаж байгаа эсэхийг тодорхойлж, хуурамч дохиоллыг бууруулдаг.
- Автомат засвар -Үйлдвэрлэдэг pull requests шууд засах зориулалттай нөхөөсүүдтэй.
- CI/CD Pipeline Интеграцийн – Хөгжүүлэлтийг тасалдуулахгүйгээр DevOps ажлын урсгалд аюулгүй байдлын шалгалтуудыг жигд оруулдаг.
- Лицензийн эрсдэлийн менежмент – Нээлттэй эхийн лицензийн шаардлагын нийцлийг шинжилж, хэрэгжүүлдэг.
- Хортой програм хангамжийг эрт илрүүлэх – Хортой нээлттэй эхийн багцуудыг суулгахаас нь өмнө хааж, хангамжийн сүлжээний халдлагаас сэргийлдэг.
Xygeni хэрхэн бие биенээ сайжруулдаг вэ SCA Тайзны
- Илүү сайн бүрэлдэхүүн хэсгүүдийг нээх – Програм хангамжийн хамаарлыг бүрэн харах боломжийг олгохын тулд олон нийтийн бүртгэлд бодит цагийн сканнердах ажлыг гүйцэтгэдэг.
- Эмзэг байдлыг илүү нарийвчлалтай илрүүлэх – Аюулгүй байдлын цоорхойг арилгахын тулд олон мэдээллийн сангаас авсан эмзэг байдлыг хөндлөн лавлагаа болгон ашигладаг.
- Эрсдэлийг илүү ухаалаг эрэмбэлэх – Аюулгүй байдлын багуудад бодит аюул занал учруулж буй эмзэг байдалд анхаарлаа төвлөрүүлэхэд нь туслах зорилгоор ашиглалтын үзүүлэлтүүдийг ашигладаг.
- Илүү хүчтэй нийцлийн хяналт – Тусгай зөвшөөрлийн шалгалтыг автоматжуулж, компанийн бодлого, зохицуулалтын шаардлагыг хангана standards.
- Урьдчилан сэргийлэх нөхөн сэргээлт – Автоматаар санал болгож, засварууд үүсгэдэг pull requests эмзэг байдлыг засах ажлыг хурдасгахын тулд.
Xygeni-ийн сайжруулсан програм хангамжийн бүтцийн шинжилгээний тусламжтайгаар байгууллагууд урьдчилан сэргийлэх зорилгоор тасралтгүй аюулгүй байдлын хяналтыг авдаг.cisэрсдэлийн менежмент болон үр ашигтай нөхөн сэргээх ажлын урсгал. Энэ нь нээлттэй эхийн хамаарлыг аюулгүй, нийцтэй, хөгжүүлэлтийн хурдад оновчтой байлгахыг баталгаажуулдаг.
Програм хангамжийн бүтцийн шинжилгээгээр аюулгүй байдлыг бэхжүүлэх
Орчин үеийн програм хангамжийн хөгжүүлэлт нь урьд өмнөхөөсөө илүү нээлттэй эхийн бүрэлдэхүүн хэсгүүдээс хамаардаг. Эдгээр бүрэлдэхүүн хэсгүүд нь хөгжүүлэлтийг хурдасгаж, зардлыг бууруулдаг ч зохих ёсоор удирдаагүй тохиолдолд аюулгүй байдлын эмзэг байдал болон нийцлийн эрсдэлийг бий болгодог.
Програм хангамжийн бүтцийн шинжилгээ (SCA) багуудад туслах замаар урьдчилан сэргийлэх шийдлийг санал болгодог:
- Бүрэн харагдах байдлыг хангахын тулд бүх програм хангамжийн бүрэлдэхүүн хэсгүүд болон хамаарлуудыг тодорхойл.
- Бодит цагийн аюул заналын тагнуулын тусламжтайгаар эмзэг байдлыг эрт илрүүлэх.
- Нээлттэй эхийн лицензийн шаардлагыг дагаж мөрдөхийг баталгаажуулна уу.
- Хуурамч эерэг зүйлд цагаа үрэхийн оронд хамгийн чухал аюул заналхийллийг эрэмбэл.
- Шинээр гарч ирж буй аюулгүй байдлын эрсдэлүүдийг илрүүлэхийн тулд хамаарлуудыг тасралтгүй хянаж байх.
- Аюулгүй байдлын асуудлыг удирдамжтай засвар эсвэл автомат засваруудаар үр дүнтэй засах.
Нэгтгэх замаар SCA Хөгжүүлэлтийн ажлын урсгалд орсноор байгууллагууд хөгжүүлэлтийг удаашруулахгүйгээр аюул заналхийллээс түрүүлж, нийцлийг хадгалж, програм хангамжаа аюулгүй болгож чадна.
Дэвшилтэт мэргэжилтэн хайж байна SCA шийдэл үү? Xygeni таны програм хангамжийг хэрхэн аюулгүй болгоход тусалж чадахыг харахын тулд өнөөдөр үнэгүй туршилтын хугацаа хүснэ үү.
Түгээмэл асуултууд (ТҮТ)
1. Аль програмууд хэрэгтэй вэ SCA скан хийх үү?
Нээлттэй эх үүсвэртэй эсвэл гуравдагч талын бүрэлдэхүүн хэсгүүдийг ашигладаг аливаа програм хангамж нь дараах байдлаар ажиллах ёстой. SCA скан хийх. Үүнд дараах зүйлс орно:
- Вэб болон гар утасны програмууд – React, Django, Spring Boot зэрэг орчин үеийн олон фрэймворкууд нь нээлттэй эхийн сангууд дээр суурилдаг.
- Enterprise програм хангамж болон SaaS платформууд – Эдгээр програмууд нь үйл ажиллагааг өргөжүүлэхийн тулд гадаад хамаарлуудыг ихэвчлэн нэгтгэдэг.
- CI/CD pipelineDevOps ажлын урсгал дахь s – Тасралтгүй интеграцийн орчин нь аюулгүй байдлын шалгалт шаарддаг шинэ хамаарлуудыг байнга бий болгодог.
- Үүлэн технологид суурилсан болон контейнержуулсан програмууд – Микросервисийн архитектурууд нь нээлттэй эхийн бүрэлдэхүүн хэсгүүдээс хамаардаг тул SCA шүүмжлэлтэй.
- API, backend үйлчилгээ болон IoT төхөөрөмжүүд – Эдгээр системүүд нь гуравдагч талын багцуудыг ашигладаг бөгөөд эдгээрийг эмзэг байдлыг хянах шаардлагатай.
Нээлттэй эхийн сангууд байнга хөгжиж байдаг тул тогтмол сканнердах нь аюулгүй байдлын эрсдэл болон нийцлийн асуудлуудыг асуудал болохоос өмнө шийдвэрлэдэг.
2. Гэж юу вэ SCA скан хийх үү?
SCA Сканнердах нь нээлттэй эхийн хамаарлын аюулгүй байдлын шалгалтыг автоматжуулдаг. Энэ нь дараах ажлуудыг гүйцэтгэснээр програм хангамжийн аюулгүй байдлыг хангахад чухал үүрэг гүйцэтгэдэг.
- Програм хангамжийн бүх бүрэлдэхүүн хэсгүүдийг тодорхойлох бүрэн харагдах байдлыг хангахын тулд.
- Мэдэгдэж буй эмзэг байдлыг илрүүлэх бүрэлдэхүүн хэсгүүдийг аюулгүй байдлын мэдээллийн сантай тохируулах замаар.
- Лицензийн шаардлагыг хангаж байгаа эсэхийг шалгаж байна хууль эрх зүй, бодлогын зөрчлөөс урьдчилан сэргийлэх.
- Аюулгүй байдлын эрсдэлийг эрэмбэлэх ноцтой байдал, ашиглалтын чадвар болон бизнесийн нөлөөлөл дээр үндэслэсэн.
- Засварлах алхмуудыг хангах эсвэл нөхөөсийг хурдасгахын тулд засваруудыг автоматжуулах.
Нэгтгэх замаар SCA сканнердах CI/CD Ажлын урсгалын ачаар байгууллагууд аюулгүй байдлын эрсдэлийг үйлдвэрлэлд нөлөөлөхөөс өмнө эрт илрүүлж, засах боломжтой.
3. Програм хангамжийн найрлагын шинжилгээ хэрхэн хийгддэг вэ (SCA) DevOps-д ашиглагддаг уу?
DevOps орчинд хурд болон аюулгүй байдал нь хоорондоо нягт уялдаа холбоотой байх ёстой. SCA шууд нэгтгэдэг CI/CD pipelines, багуудад дараах боломжийг олгоно:
- Аюулгүй байдлын шалгалтыг автоматжуулах шинэ код байршуулахаас өмнө.
- Эмзэг хамааралтай байдлаас урьдчилан сэргийлэх кодын санд нэвтэрснээс хойш.
- Нээлттэй эхийн лицензийн шаардлагыг хангасан эсэхийг шалгаарай гарын авлагын хяналтгүйгээр.
- Бодит цаг хугацаанд нь засах зөвлөмж өгөх Тиймээс хөгжүүлэгчид засваруудыг хурдан хэрэгжүүлж чадна.
Суулгах замаар SCA DevOps процессын эхэн үед багууд аюулгүй байдлыг зүүн тийш шилжүүлж, үйлдвэрлэлд хүрэхээсээ өмнө эрсдэлийг барьж чаддаг.
4. Би хэр олон удаа гүйх ёстой вэ? SCA скан хийх үү?
Өдөр бүр шинэ эмзэг байдал гарч ирдэг тул нэг удаа сканнердах нь хангалтгүй. Хамгийн сайн арга бол тасралтгүй хяналт юм. SCA сканнерууд автоматаар ажилладаг CI/CD ажлын урсгалууд. Энэ нь шинэ эмзэг байдал одоо байгаа хамаарлуудад нөлөөлөх үед багуудад шуурхай мэдэгдэл хүлээн авах боломжийг олгодог бөгөөд ингэснээр хурдан засах боломжтой болно.
5. чадна SCA хэрэгслүүд нь эмзэг байдлыг автоматаар засах уу?
Тийм ээ, зарим дэвшилтэт SCA хэрэгслүүд нь үүсгэх замаар нөхөн сэргээлтийг автоматжуулдаг pull requests хамаарлуудыг шинэчлэх эсвэл аюулгүй байдлын засваруудыг ашиглах. Энэ нь гар ажиллагаатай ажиллахыг багасгаж, хөгжүүлэгчид ажлын урсгалыг тасалдуулахгүйгээр эмзэг байдлыг хурдан засах боломжийг олгодог.