
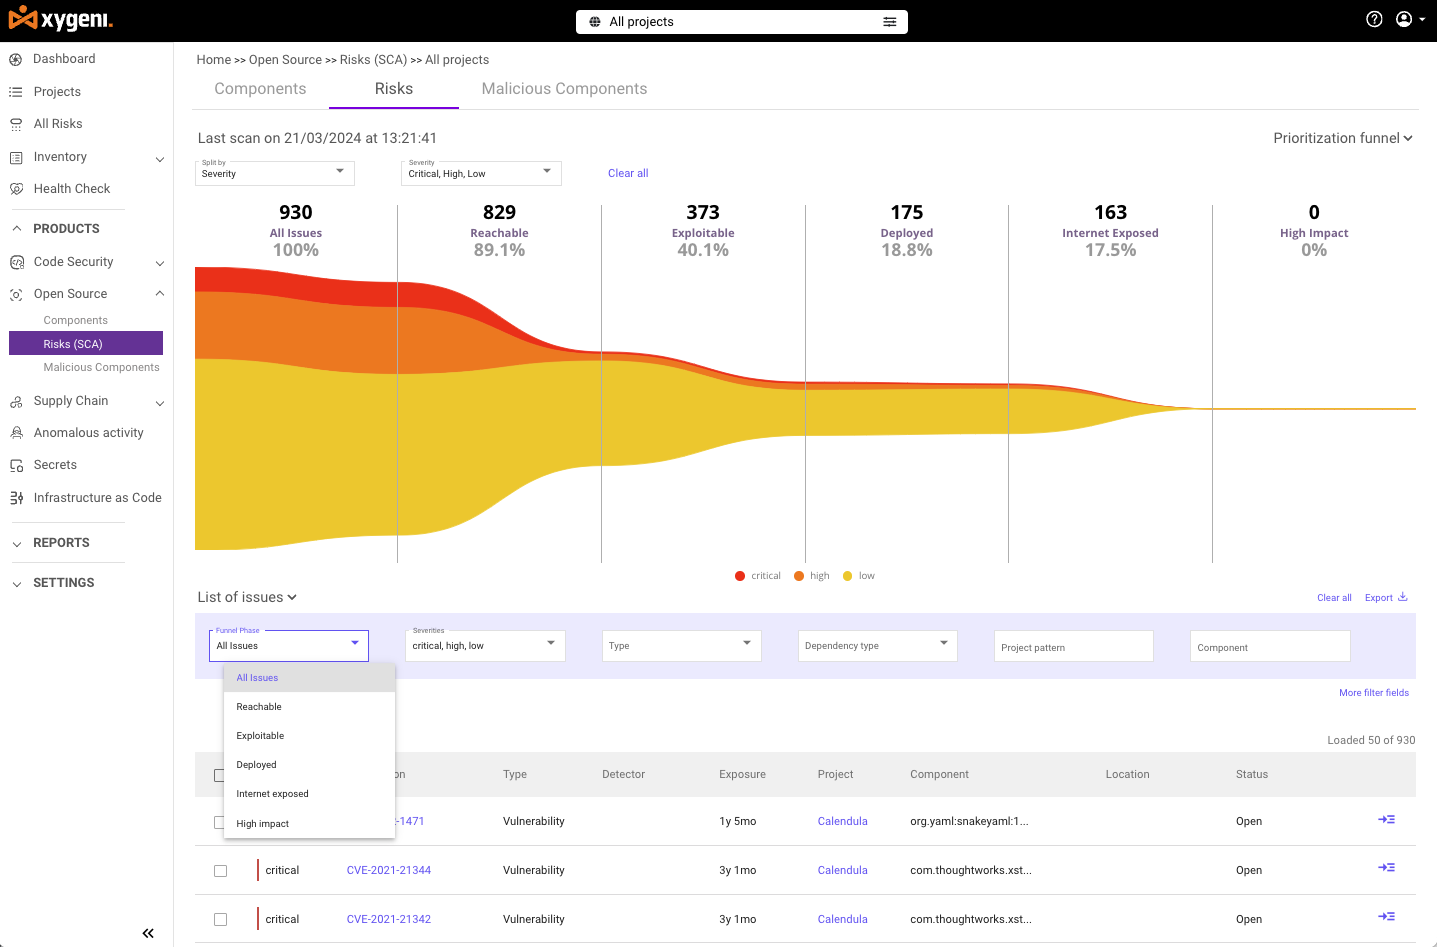






Нээлттэй эхийн програм хангамжаа аюулгүй болгохын тулд танд зөвхөн энгийн эмзэг байдлын сканнердахаас илүү ихийг хийх шаардлагатай. Та эмзэг байдлыг олж, хурдан засаж, хөгжүүлэлтээ хадгалах хэрэгтэй. pipeline хөдөлж байна. Xygeni-ийн нээлттэй эхийн эмзэг байдлыг арилгагч нь энд л гялалзаж байна. Энэ нь зүгээр л нээлттэй эхийн эмзэг байдлыг сканнердахаас илүү зүйл бөгөөд энэ нь танд эрэмбэлэх, засах, бодит цаг хугацаанд дагаж мөрдөхөд туслах бүрэн шийдэл юм.
Та жижиг хөгжүүлэгчдийн багийг удирдаж байгаа эсвэл цогцолборыг удирдаж байгаа эсэхээс үл хамааран enterprise програм хангамж, Xygeni нь таны системд саадгүй нэгтгэгддэг CI/CD pipeline Код бичигдсэн мөчөөс эхлэн нээлттэй эхийн бүрэлдэхүүн хэсгүүдийг хамгаалах. Саатал гарахгүй. Нэмэлт гар ажиллагаа шаардахгүй. Зүгээр л аюулгүй, нийцтэй кодыг үргэлж ашиглаарай.
Xygeni яагаад таны DevOps-д заавал байх ёстой вэ? Pipeline
Аюулгүй байдлын аюул занал өдөр бүр нэмэгдэж байгаа ч таны хөгжүүлэлтийн хурд удааширч чадахгүй. Xygeni нээлттэй эхийн эмзэг байдлыг арилгах хэрэгсэл таныхтай амархан нийцдэг DevOps ажлын урсгал, таны код аюулгүй байгаа эсэхийг шалгах commit байршуулалт руу.
- Асуудлыг эрт илрүүлXygeni нь ажилладаг Код бичихээс өмнө эмзэг байдлын скан хийх commitТед, эрсдэлийг таны репозиторт орохоос нь өмнө хааж байна.
- Үр дүнгүй нэгтгэх: Ашигласан эсэхээс үл хамааран Jenkins, GitHub үйлдлүүд, эсвэл GitLab, Xygeni таныхтай яг таарч байна CI/CD pipelineЭнэ нь таны бүх мэдээллийг сканнердсан. Нэмэлт алхам нэмэхгүйгээр нээлттэй эхийн бүрэлдэхүүн хэсгүүд.
- Бодит цаг хамгаалалтХэрэв эмзэг байдал дараа нь үүсвэл Xygeni тэдгээрийг тэмдэглэж, үүсгэх pull requests тэдгээрийг бодит цаг хугацаанд засахын тулд - ингэснээр та хурдаа сааруулахгүйгээр аюулгүй байх болно.
Xygeni-ийн тусламжтайгаар та хөгжүүлэлтийн үйл явцынхаа алхам бүрт тасралтгүй аюулгүй байдлыг бий болгодог.
Үнэхээр чухал зүйлд анхаарлаа төвлөрүүл
Эмзэг байдал бүр шууд эрсдэл учруулдаггүй. Тийм ч учраас Xygeni-ийн нээлттэй эхийн эмзэг байдлын сканнер нь зөвхөн эмзэг байдлын сканнераас илүү өргөн хүрээг хамардаг. Энэ нь танд хамгийн чухал зүйл дээр анхаарлаа төвлөрүүлэхэд тусалдаг.
- Бүрэн хамаарлын нээлтXygeni нь таны төсөл дэх шууд болон шилжилтийн бүх хамаарлыг автоматаар олдог. Та програм хангамжийнхаа бүтцийг бүрэн харах боломжтой болно.
- Олон мэдээллийн сангийн сканнердахXygeni нь нээлттэй эхийн бүрэлдэхүүн хэсэг бүрийг NVD, OSV болон бусад олон нийтийн болон өмчийн эх сурвалжууд гэх мэт олон эмзэг байдлын мэдээллийн сантай харьцуулан шалгаж, юу ч алдагдахгүй байхыг баталгаажуулдаг.
- Лиценз ба хуучирсан хэрэглээний менежментХуучирсан бүрэлдэхүүн хэсгүүдийг шинэчилж, лицензийн шаардлагыг хангаж, програм хангамжаа аюулгүй байлгана. Xygeni нь эдгээр эрсдэлийг автоматаар тэмдэглэдэг тул та хэзээ ч асуудлыг алдахгүй.
Xygeni-тэй бол та өөрийн хяналтаа хадгална нээлттэй эхийн хамаарал—кодонд юу байгааг болон хэр аюулгүй болохыг яг таг мэдэх.
Донтолтын төөрөгдөл болон бичгийн алдаанаас хамгаалагдсан байгаарай
Хараат байдлын төөрөгдөл болон үсгийн алдаа Нээлттэй эхийн хэрэглэгчдийн хувьд ноцтой бөгөөд хурдацтай өсөн нэмэгдэж буй эрсдэлүүд юм. Хортой npm багцууд 2018 онд ердөө 38 тайлантай байсан бол 2024 онд 2,168 гаруй болж өссөн бөгөөд 2025 он гэхэд халдагчид нэг жилийн дотор 454,648 хортой npm багц нийтэлсэн бөгөөд npm нь одоо бүх нээлттэй эхийн хортой програм хангамжийн 99 гаруй хувийг эзэлж байна. Xygeni-ийн 2025 оны аюул заналхийллийн тойм нь жилийн турш 3,180 хортой багц байгааг баталж, халдлага нь боломжийн бус харин тасралтгүй, өргөтгөх боломжтой, аж үйлдвэржсэн болсон.
Тактикууд ч мөн хөгжиж байна. Сонгодог бичгийн алдаанаас гадна 2025 онд npm данс эзэмших явдал огцом өссөн бөгөөд 1,241 баталгаажсан хортой багц нь эвдэрсэн хууль ёсны данстай холбоотой болсон нь 2024 оноос 15.3 дахин өссөн үзүүлэлт бөгөөд үүнд долоо хоног бүр тэрбум тэрбум удаа татагдсан үндсэн багцуудад нөлөөлсөн өндөр түвшний тохиолдлууд багтаж байна. Халдагчид ихэвчлэн хууль ёсны нэршлийн ёс заншлыг маш сайн дуурайдаг: судалгаагаар хортой багцуудын 71.2% нь 10-аас дээш тэмдэгттэй нэр ашигладаг бол 67.3% нь холихын тулд зураас агуулдаг болохыг харуулж байна.
Бид энэ шилжилтийг биечлэн ажигласан. forge-jsxy нь илрүүлэлтээс зайлсхийхийн тулд хоёр сарын хугацаанд дор хаяж дөрвөн удаа брэндийг нь өөрчилсөн npm мэдээллийн хулгайч юм. GhostTracker устгаснаас ердөө 74 минутын дараа ижил трояныг шинэ нэрээр дахин нийтэлсэн бөгөөд хоёр удаагийн C2 дэд бүтцийг ижил хэвээр хадгалсан. Төхөөрөмжийн Хаалга өөр өнцгөөс ижил хэв маягийг харуулж байна: нийтийн npm багц нь Microsoft 365 фишинг фрэймворкийг чимээгүйхэн илгээж байна.
Гэхдээ Xygeni-тэй бол та хамгаалагдсан. Манай платформ нь хамаарлын төөрөгдөл, бичгийн алдаа, бүртгэлийг булаан авах хэв маягийг идэвхтэйгээр шалгаж, сэжигтэй багцуудыг таны системд нэвтрэхээс өмнө хааж, халдагчид ямар техник ашиглаж байгаагаас үл хамааран та аюулгүй байх болно.
Автоматаар засах: Асуудлыг асуудал болохоос нь өмнө засах
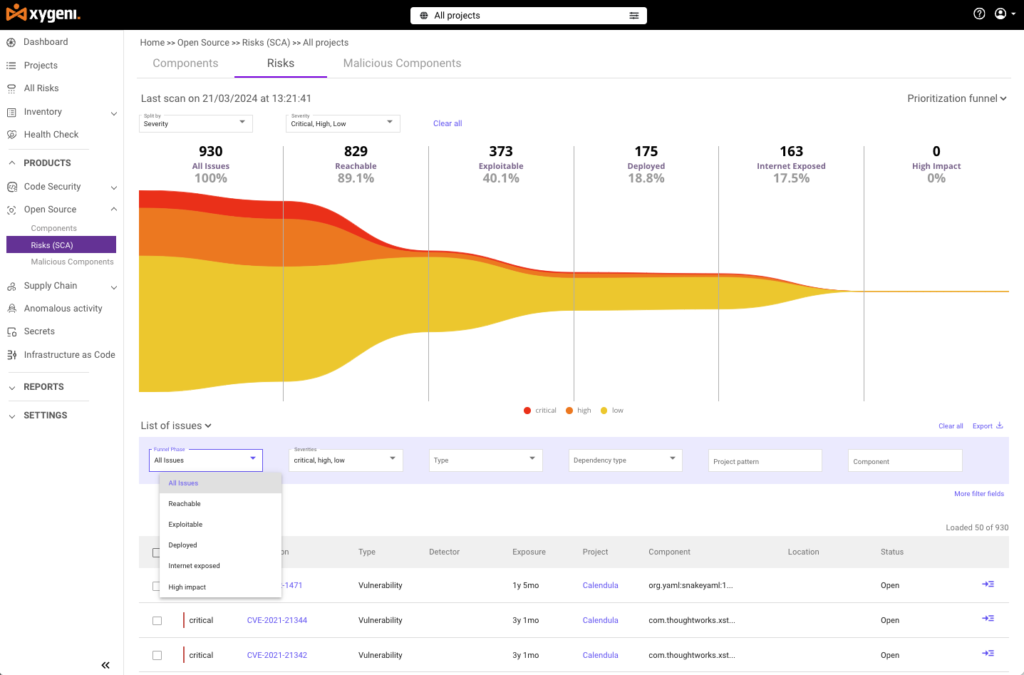
Эмзэг байдлыг олох нь хангалтгүй. Хэрэв та тэдгээрийг хурдан засвал тустай байх болно. Xygeni-ийн нээлттэй эхийн эмзэг байдлыг арилгагчтай бол та гараар засахыг хүлээх шаардлагагүй болно. Манай платформ нь ... үүсгэдэг. pull requests таны эмзэг хамааралтай байдлыг автоматаар шинэчилдэг.
- Автоматаар үүсгэгдсэн Pull RequestsXygeni засах боломжтой эмзэг байдлыг олмогц үйлчлүүлэгчийг ажиллуулаарай pull request бүрэлдэхүүн хэсгийг аюулгүй хувилбар руу шинэчлэхийн тулд гараар эсвэл автоматаар. Танай хөгжүүлэлтийн баг хөгжүүлэлтийг удаашруулахгүйгээр засварыг хянаж, нэгтгэх боломжтой.
- Хурдан хөдөлж байгаарай: Хамт автоматаар засварлах боломжтой тул та гар ажиллагаагүйгээр хамгаалалт авах боломжтой. Xygeni нь таны кодыг аюулгүй байлгаж, баг тань үр бүтээлтэй хэвээр байна.
Аюулгүй байдлын аюул заналхийллээс түрүүлж байхын зэрэгцээ багийнхаа гар ажиллагаатай ажлын цагийг хэмнээрэй.
Таны дэд бүтцэд тохируулсан
Хоёр байгууллага адилхан биш бөгөөд тэдгээрийн дэд бүтэц ч адилхан биш. Xygeni нь таны ажиллаж байгаа арга барилд дасан зохицдог, та ашиглаж байгаа эсэхээс үл хамааран on-premise серверүүд, үүлэн дэд бүтэц эсвэл эрлийз тохиргоо.
- Хувийн дэд бүтцийн дэмжлэгXygeni нь ямар ч орчинд, тэр ч байтугай ямар ч орчинд тохирдог хувийн эсвэл нийтийн дэд бүтэц. Энэ платформ нь таны өвөрмөц аюулгүй байдлын шаардлагад үндэслэн өөрчлөн тохируулсан тохиргоог бүрэн дэмждэг.
- Захиалгат аюулгүй байдалКомпани бүрийн ажлын урсгал өөр өөр байдаг. Xygeni-ийн уян хатан байдал нь таны үйл явцад өөрчлөлт оруулахгүйгээр таны аюулгүй байдлыг таны ажиллах арга барилтай уялдуулахыг баталгаажуулдаг.
Таны програм хангамж хаана ч ажиллаж байсан Xygeni нь үүнийг бүрэн хамгаалагдсан эсэхийг шалгадаг.
Хүрч болох болон ашиглаж болох аюул заналхийлэлд анхаарлаа төвлөрүүл
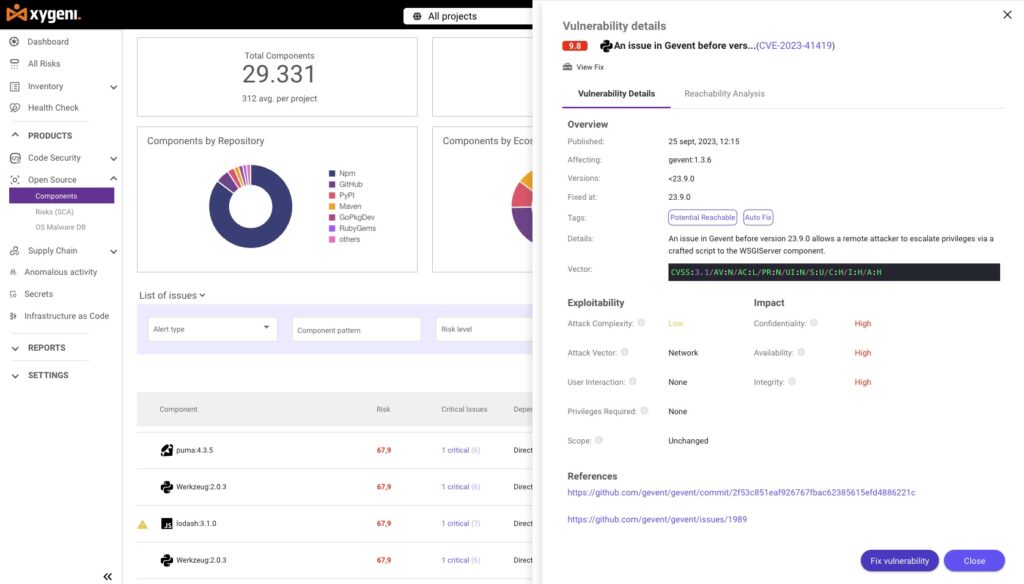
Эмзэг байдал бүр яаралтай биш. Ксигени нээлттэй эхийн эмзэг байдлын сканнер үнэхээр аюултай зүйлийг эрэмбэлэхэд тусална хүрэх боломжийн шинжилгээ болон ашиглалтын оноо.
- Хүрэх чадварын шинжилгээXygeni нь таны кодын санд эмзэг байдал үнэхээр хүрч болох эсэхийг тодорхойлдог. Энэ нь танай багт зөвхөн таны програмуудад бодит аюул учруулж буй эрсдэлд анхаарлаа төвлөрүүлэхэд тусалдаг.
- Ашиглалтын онооБодит ертөнцийн өгөгдлөөр Xygeni нь эмзэг байдлыг хэр их ашиглах магадлалтайг урьдчилан таамагладаг. Энэ нь танд хамгийн яаралтай асуудлуудыг эрэмбэлж, эхлээд засах боломжийг олгоно.
Бодит эрсдэлд анхаарлаа төвлөрүүлснээр, Ксигени дуу чимээг бууруулж, танай багийн үр ашгийг дээшлүүлэхэд тусалдаг.
Xygeni O-г дагаж мөрдөхөөс түрүүлж байгаарайүзэгний эх үүсвэрийн эмзэг байдлын сканнер
Үүнтэй төстэй дүрэм журмыг дагаж мөрдөх GDPR, HIPAA, PCI-DSSБолон ДОРА хэцүү байх албагүй. Xygeni-ийн нээлттэй эхийн эмзэг байдлын сканнер таны програм хангамжийг аюулгүй байлгах үйл явцыг автоматжуулснаар нийцлийг хялбар болгодог.
- Лицензийн шалгалтXygeni нь аливаа нээлттэй эхийн хувилбарыг тэмдэглэдэг Лиценз таны бүрэлдэхүүн хэсгүүдийн зөрчил, энэ нь хууль эрх зүйн эрсдэлээс зайлсхийхэд тусална.
- SBOM Нэгдүгээр үеXygeni автоматаар үүсгэдэг Програм хангамжийн материалын жагсаалт (SBOMs), таны програм хангамжийн бүх бүрэлдэхүүн хэсгийг бүрэн харах боломжийг олгоно.
- Аудит хийхэд бэлэн тайлангууд: Танд аудит эсвэл дотоод шалгалтын тайлан хэрэгтэй эсэхээс үл хамааран Xygeni нь эмзэг байдал болон нөхөн сэргээлтийн дэлгэрэнгүй тайланг гаргаж, таныг нийцлийг нотлоход үргэлж бэлэн байхыг баталгаажуулдаг.
Дуулгавартай байж, аюулгүй байдлаа хангаж, зөвшөөр Ксигени хүнд ачаа өргөхийг тэсвэрлэх.
Яагаад Xygeni O-г сонгох хэрэгтэй вэ?pen-Source эмзэг байдлыг арилгагч?
Ксигени зүгээр л нэг биш эмзэг байдлын сканнер. Энэ бол бүрэн шийдэл таны бүхэл бүтэн эмзэг байдлыг олох, эрэмбэлэх, засахад туслах зорилгоор бүтээгдсэн нээлттэй эхийн хангамжийн сүлжээТаныхтай шууд нэгтгэснээр CI/CD pipeline, бодит цагийн автомат засвар үйлчилгээг санал болгож, нийцлийг хангах, Ксигени аюулгүй байдлын аюул заналхийллээс түрүүлж гарах боломжийг танд олгоно хурдаа сааруулахгүйгээр.
Нээлттэй эхийн эмзэг байдлын менежментээ дараагийн түвшинд гаргахад бэлэн үү? Өнөөдөр Xygeni-г эхлүүлж, кодоо хамгаалаарай commitбайршуулалтад орох.
Дэлгэрэнгүй мэдээлэл хэрэгтэй байна уу? Манайхыг үзээрэй 2026 оны сканнердах хэрэгслүүдийн шилдэг жагсаалт!

ТАХ
Өнөөдөр хортой нээлттэй эхийн багцууд хэр түгээмэл байна вэ?
Халдагчид 454,648 хортой мэдээлэл нийтэлсэн npm багцууд Зөвхөн 2025 онд л npm нь илэрсэн бүх нээлттэй эхийн хортой програм хангамжийн 99 гаруй хувийг эзэлж байна. Энэ нь жижиг эрсдэл биш; энэ нь өнөөдөр нээлттэй эхийн экосистемд давамгайлсан халдлагын вектор юм.
npm гэх мэт регистрүүд өөрсдөө typoskvotting-ийг бүрэн зогсоож чадах уу?
Үгүй. npm болон PyPI нь бүртгэлийн үед зарим илэрхий төстэй нэрсийг хааж байгаа ч 2025 оны илрүүлэлтийн судалгаа (ConfuGuard) нь үйлдвэрлэлийн бүртгэлд орсон 630 бодит багцын төөрөгдөлд өртсөн халдлагыг баталгаажуулсан бөгөөд хүчтэй илрүүлэлтийн хэрэгслүүд ч гэсэн утга учиртай хуурамч эерэг үзүүлэлттэй хэвээр байгаа нь хортой төстэй нэртэй багцыг хууль ёсны ижил нэртэй багцаас ялгахад үнэхээр хэцүү байдагтай холбоотой юм. Зөвхөн бүртгэлийн түвшний хамгаалалт хангалтгүй.
Одоо бүртгэлийг булаан авах нь бичихдээ алдаа гаргахаас илүү том эрсдэл үү?
2025 онд үсгийн алдаа болон хамаарлын төөрөгдөл нь зонхилох халдлагын төрлүүд хэвээр байсан ч бүртгэлийг булаан авах явдал жилээс жилд 15.3 дахин өссөн бөгөөд ялангуяа аюултай бөгөөд учир нь эдгээр нь хөгжүүлэгчдийн аль хэдийн итгэдэг багцуудыг эвдэж, сая сая татан авалттай болж, шинэ эсвэл танил бус багцын нэрэнд ердийн үед тулгардаг шалгалтыг тойрч гардаг.
Хиймэл оюун ухаан энэ асуудлыг улам дордуулж байна уу?
Тийм ээ, хоёр аргаар. Халдагчид одоо хиймэл оюун ухааныг ашиглан их хэмжээний алдаатай нэрс болон ойлгомжгүй ачааллыг үүсгэж байна. Тусдаа хиймэл оюун ухааны код бичих туслахууд өөрсдөө заримдаа байхгүй багцын нэрийг хий үзэгдэл болгодог бөгөөд энэ нь халдагчид хортой програм хангамжаар урьдчилан бүртгүүлж болох slopsquatting гэж нэрлэгддэг холбогдох арга юм.
Xygeni эдгээр аюулаас хэрхэн хамгаалдаг вэ?
Xygeni нь олон өгөгдлийн сангийн эмзэг байдлын сканнердах, хамаарлын төөрөгдөл болон бичгийн алдаа илрүүлэх, мөн хүрэх боломжтой байдалд суурилсан эрэмбэлэлтийг шууд таны системд нэгтгэдэг. CI/CD pipeline, дараа нь автоматаар үүсгэнэ pull requests батлагдсан асуудлуудыг засахын тулд хортой эсвэл эмзэг багцуудыг үйлдвэрлэлд хүрэхээс өмнө барьж, засах хэрэгтэй.
