Permukaan serangan API anda berkembang dengan setiap pull request, dan kebanyakan alat keselamatan API hanya melihatnya sebaik sahaja ia disiarkan dan menerima trafik. Xygeni menemui setiap titik akhir dan risikonya dalam kod, sebelum dikeluarkan.
Tersedia sebagai Enterprise tambahan
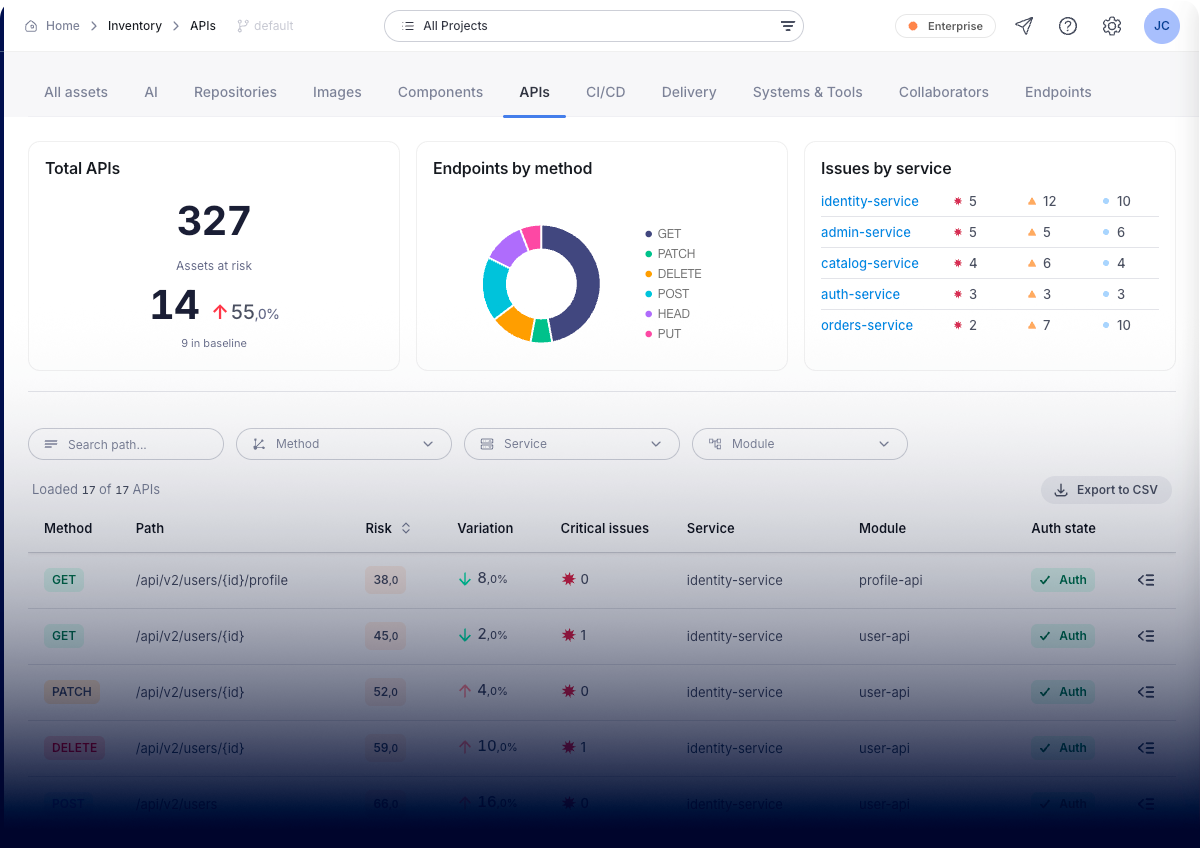
Permukaan Serangan API Anda, Dipetakan dan Diperingkatkan.
Xygeni membina inventori API anda daripada kod sumber aplikasi dan daripada spesifikasi API anda, termasuk OpenAPI dan Swagger, supaya anda melihat permukaan penuh: titik akhir yang didokumenkan oleh pasukan anda dan yang tiada siapa yang melakukannya.
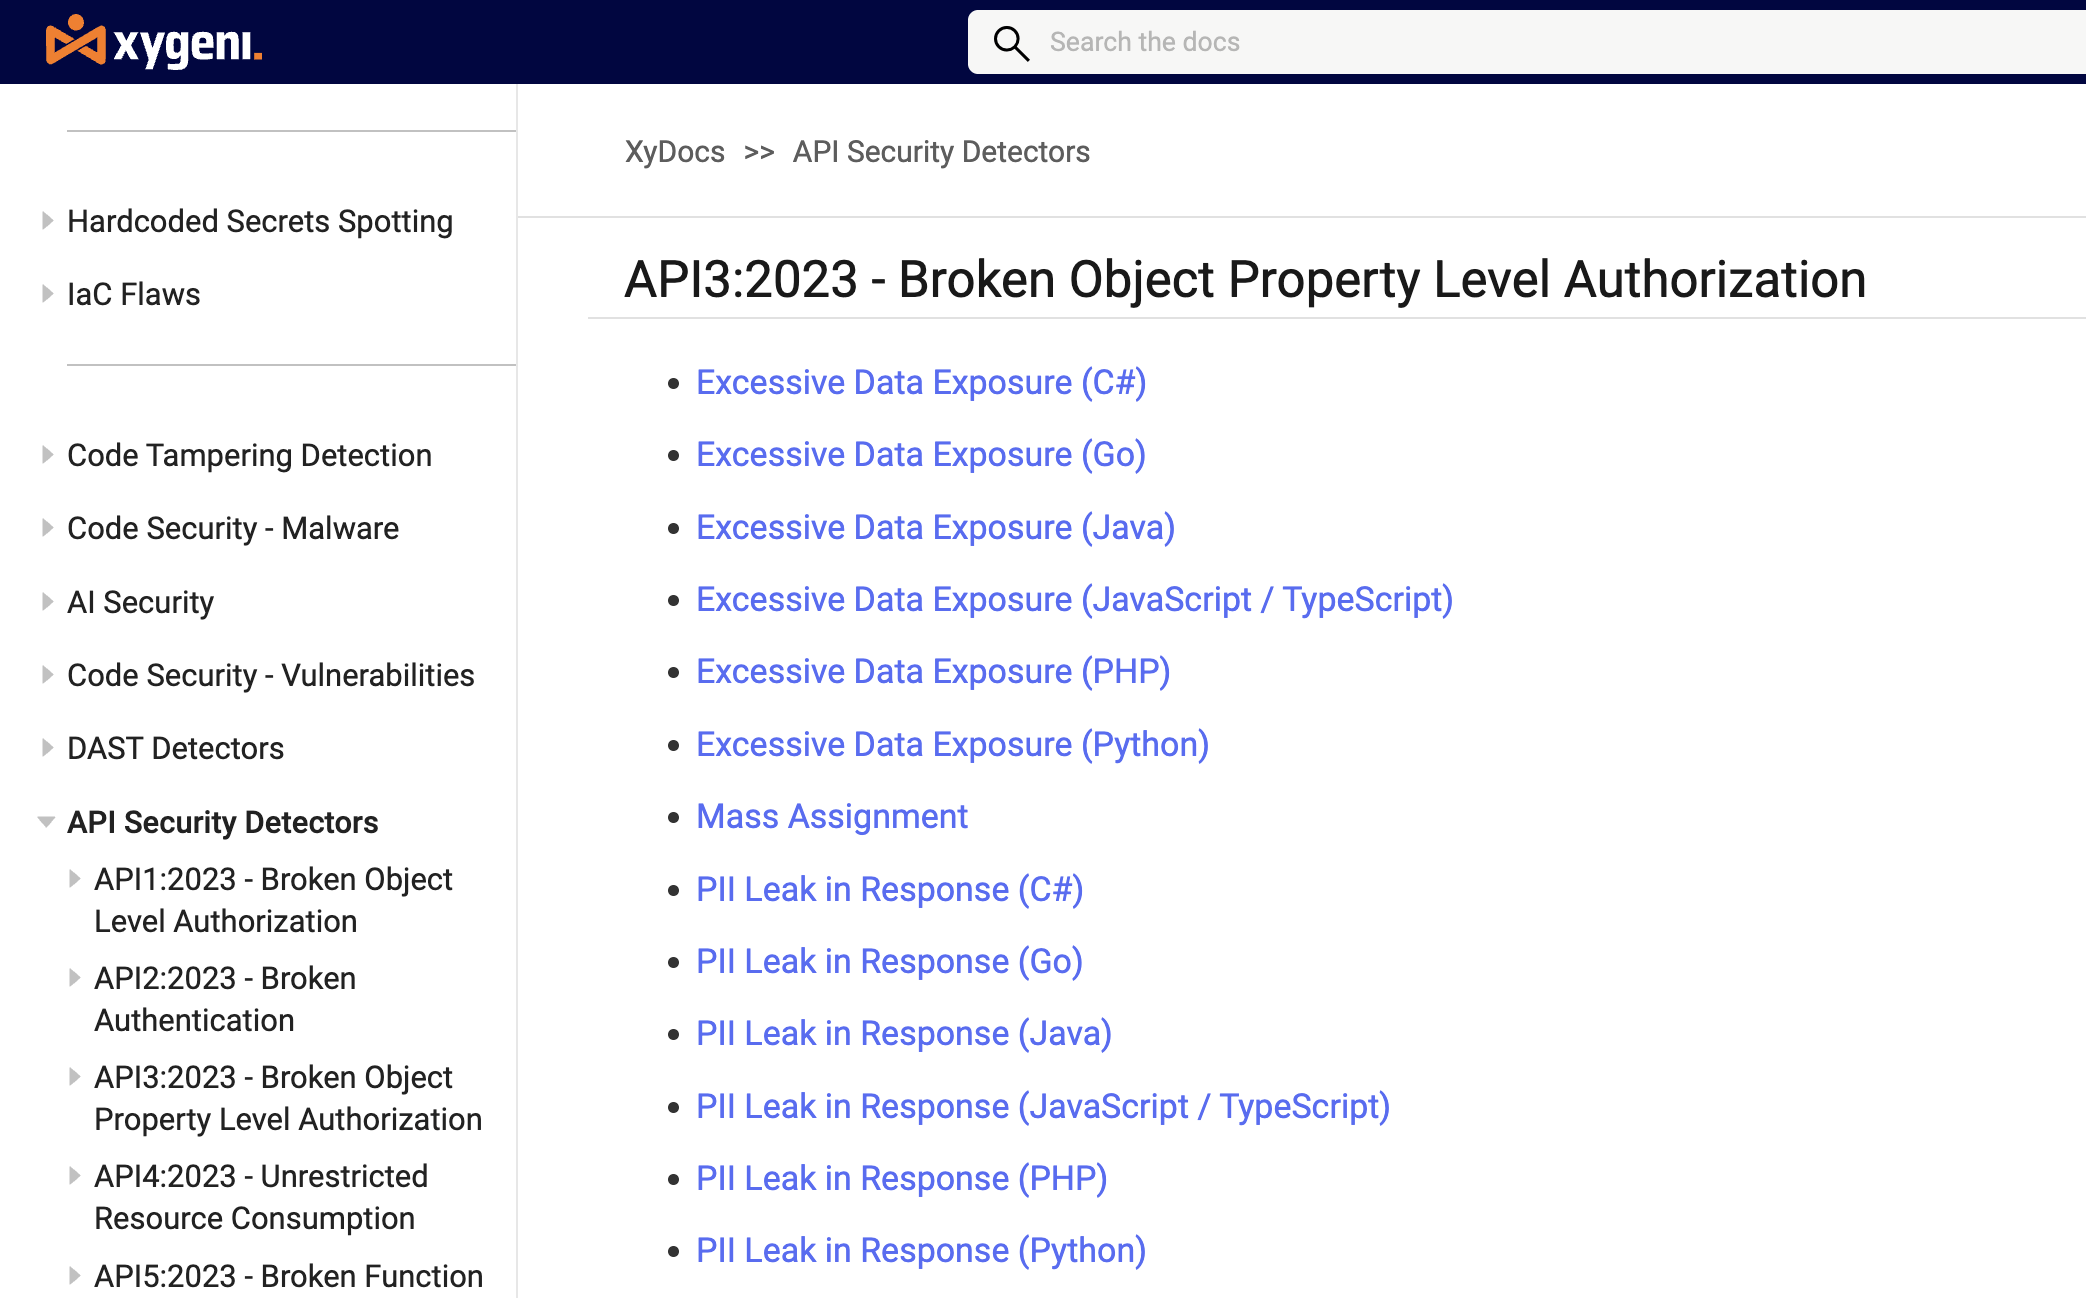
Penemuan dipetakan ke OWASP API Security Top 10 (2023): kebenaran tahap objek dan fungsi yang rosak, titik akhir yang tidak disahkan, pendedahan data yang berlebihan, tugasan besar-besaran, salah konfigurasi JWT dan CORS, had kadar yang hilang, SSRF dan titik akhir zombi.
Setiap penemuan membawa keadaan pengesahan titik akhir dan sensitiviti data yang dikendalikannya, jadi pasukan membetulkan apa yang sebenarnya boleh dicapai oleh penyerang dan bukannya mengendalikan senarai yang tidak dibezakan.
Setiap Titik Akhir. Setiap Risiko. Sebelum Pengeluaran.
Jumlah API, aset berisiko terhadap garis dasar, titik akhir mengikut kaedah dan isu mengikut perkhidmatan. Setiap titik akhir disenaraikan dengan kaedah, laluan, perkhidmatan, modul, keadaan pengesahan dan skor risikonya.
Pengesanan merentasi 10 Teratas Keselamatan API OWASP (2023), jadi penemuan menggambarkan rangka kerja yang telah digunakan oleh pasukan keselamatan dan juruaudit anda.
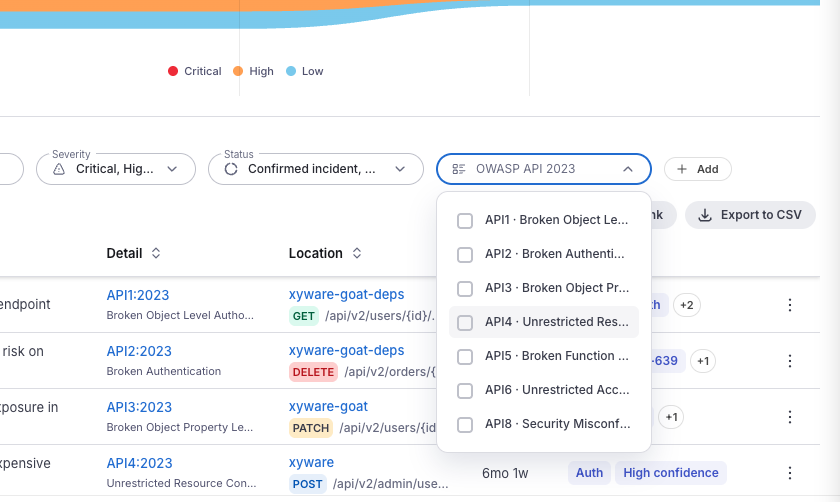
Xygeni mengklasifikasikan data yang dikendalikan oleh setiap titik akhir, menandakan PII, PCI dan PHI dalam kedua-dua parameter dan respons. Titik akhir yang tidak disahkan yang mengembalikan data peribadi bukanlah masalah yang sama seperti pengepala CORS yang permisif, dan ia tidak sepatutnya kelihatan seperti pengepala.
Oleh kerana Xygeni membaca kedua-dua kod dan spesifikasi API anda, ia akan menimbulkan perbezaan antara kedua-duanya: titik akhir berada dalam kod tetapi tiada dalam spesifikasi, laluan yang tidak digunakan masih boleh dicapai dan titik akhir yatim piatu yang tidak dimiliki sesiapa.
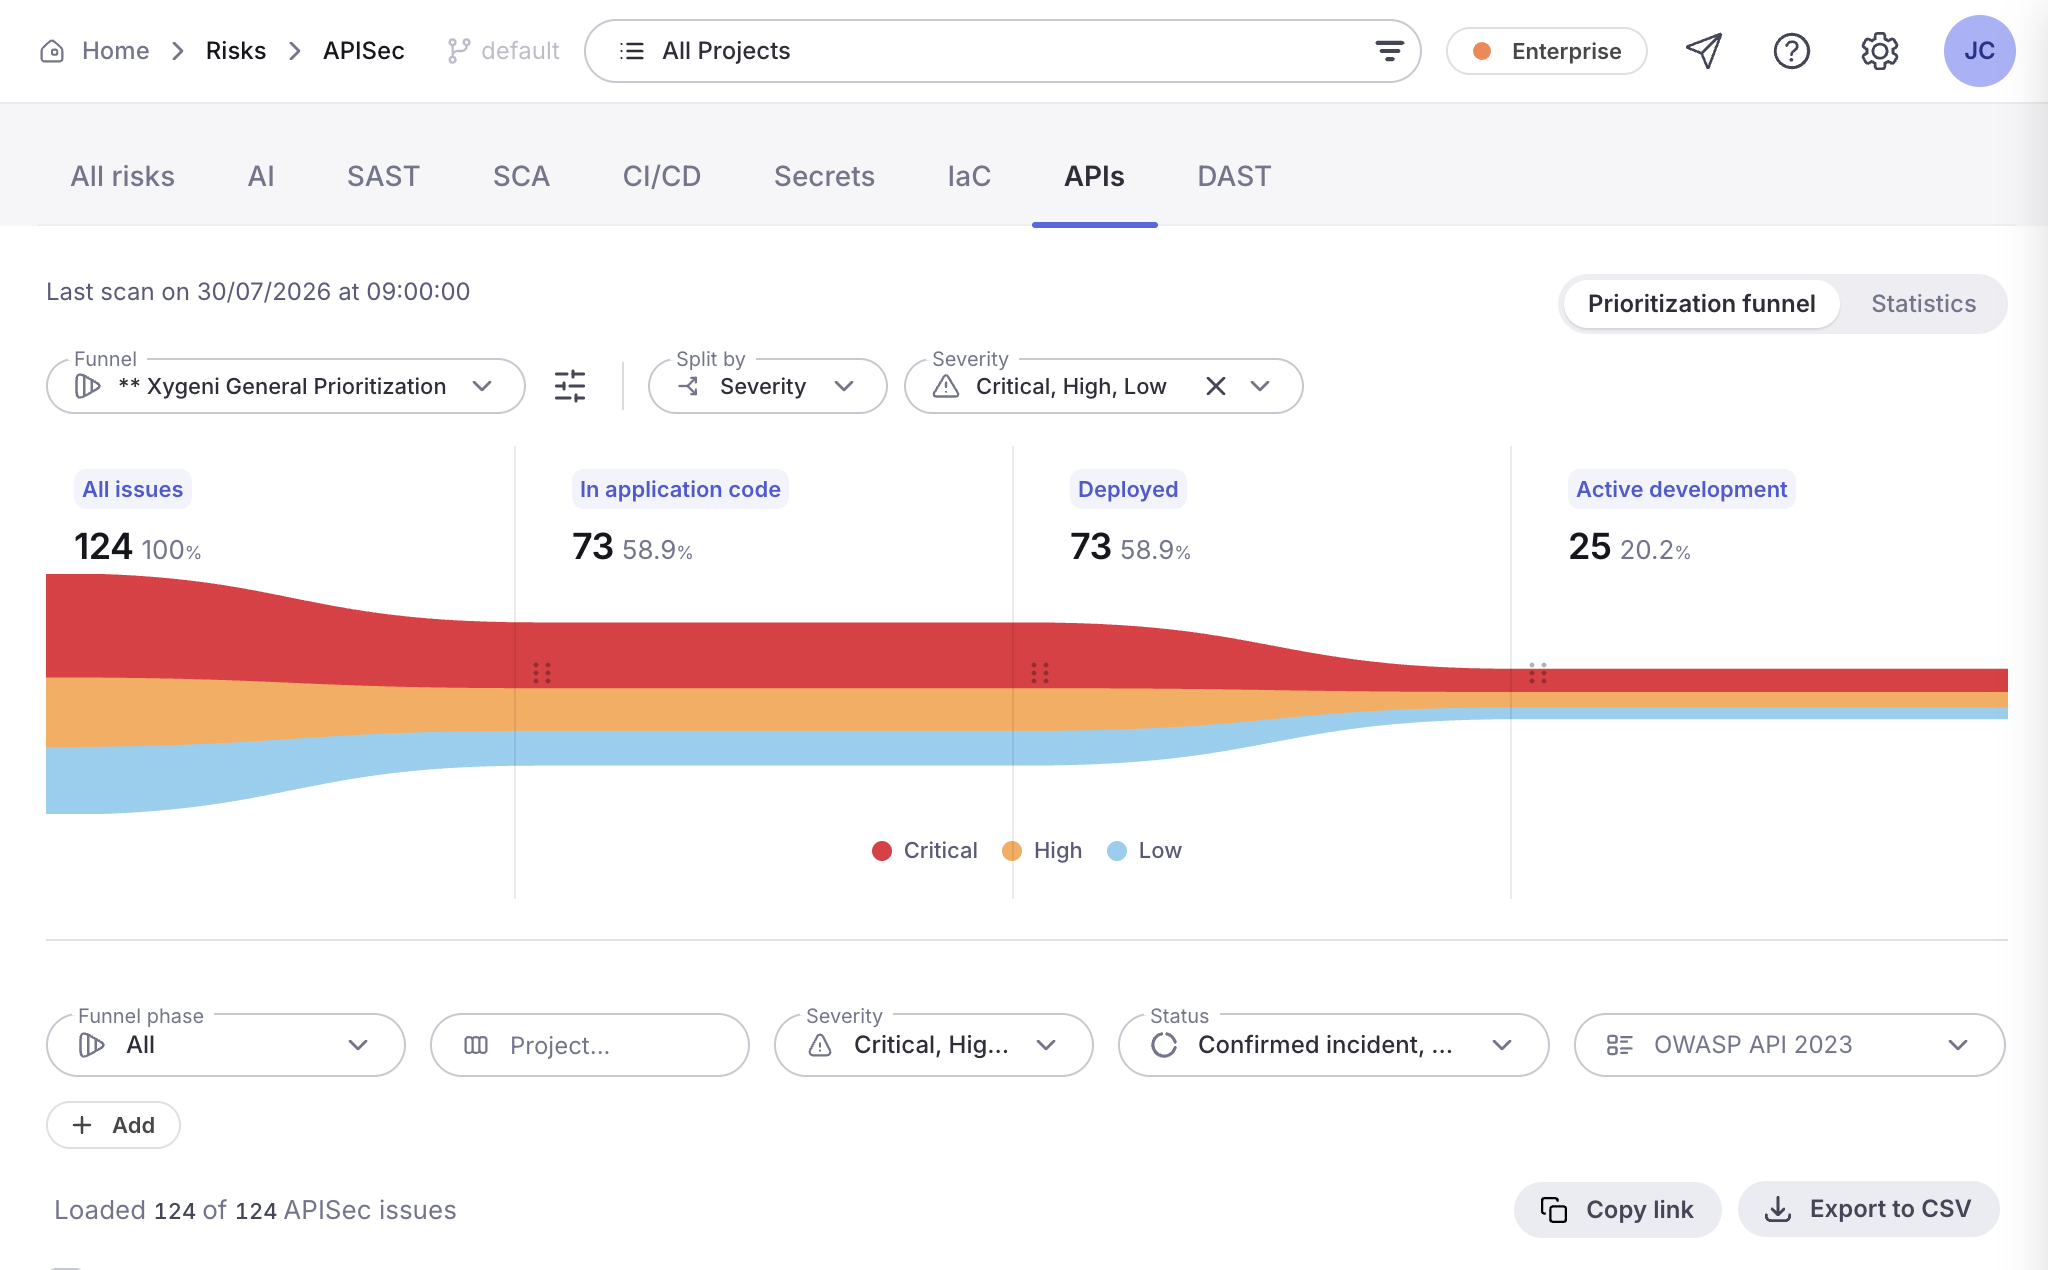
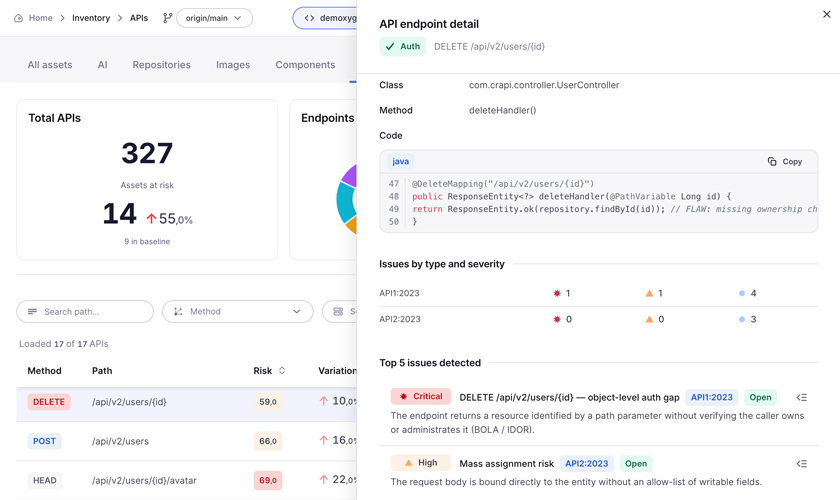
Xygeni menghubungkan dapatan pada titik akhir yang sama dan meningkatkan keterukan apabila ia bertambah. Kebocoran PII dalam tindak balas adalah serius. Kebocoran PII pada titik akhir yang tidak memerlukan pengesahan adalah kritikal, dan Xygeni mengatakannya.
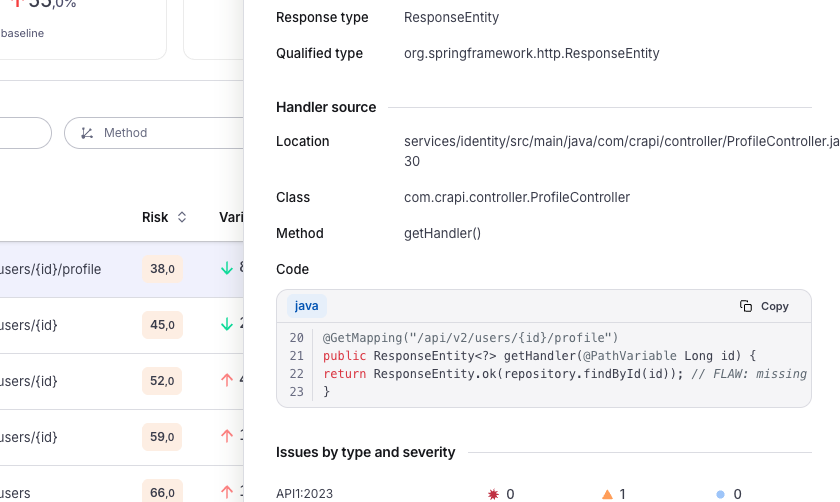
Setiap penemuan menunjukkan pengendali yang tepat: fail, kelas, kaedah dan kod yang memperkenalkannya, dengan kecacatan pada baris tersebut. Pembangun mendapat sesuatu yang boleh mereka baiki, bukan tiket yang perlu mereka siasat terlebih dahulu.
Cari dan betulkan risiko API dalam kod sebelum ia sampai ke tahap pengeluaran.
Keselamatan API Runtime memberitahu anda bahawa titik akhir terdedah sebaik sahaja ia telah pun melayan trafik. Xygeni menemuinya dalam kod, dalam pull request, walaupun membaikinya masih memerlukan satu kos commit.
Keselamatan API terletak di sebelah SAST, SCA, rahsia, IaC, dan DAST dalam satu platform, jadi risiko API anda hidup bersama risiko aplikasi anda yang lain dan bukannya dalam alat berasingan dengan alatnya sendiri login.
Statik. Xygeni menganalisis kod aplikasi dan spesifikasi API anda untuk mencari pendedahan sebelum penggunaan. Untuk ujian masa jalan bagi aplikasi yang sedang berjalan, Xygeni DAST merangkumi perkara itu, dan kedua-duanya berfungsi bersama.
Daripada dua sumber: kod sumber aplikasi anda dan spesifikasi API anda, termasuk OpenAPI dan Swagger. Membaca kedua-duanya membolehkan Xygeni memaparkan titik akhir yang tidak didokumenkan dan tidak aktif.
Risiko merentasi 10 Teratas Keselamatan API OWASP (2023), termasuk kebenaran tahap objek yang rosak (BOLA), kebenaran tahap fungsi yang rosak (BFLA), titik akhir yang tidak disahkan, pendedahan data yang berlebihan, tugasan jisim, salah konfigurasi JWT dan CORS, pengehadan kadar yang hilang, SSRF dan titik akhir zombi.
Ya. Xygeni menandakan PII, PCI dan PHI dalam parameter dan respons titik akhir dan menggunakannya untuk menilai dapatan mengikut pendedahan sebenar.
Ya. Pengimbasan tambahan hanya menganalisis titik akhir yang berubah dan manifes yang dihasilkannya boleh memfokuskan imbasan DAST berikutnya pada titik akhir yang sama.
Tidak. Imbasan dijalankan dalam infrastruktur anda sendiri. Hanya hasil yang dimuat naik, dilindungi semasa transit dan semasa disimpan.
Ia boleh didapati sebagai Enterprise tambahan. Bercakap dengan kami dan kami akan mempertimbangkannya bersama anda.
dengan Platform Xygeni All-In-One AppSec
dengan Platform Xygeni All-In-One AppSec
