

Tiada apa yang dilanggar. Ejen tersebut telah menjalankan tugasnya, menyentuh kebergantungan, konfigurasi atau perkhidmatan yang tiada siapa yang memintanya untuk menyentuh, dan kekal di dalam kebenarannya sepanjang masa. Dalam sesi ini, anda akan melihat mengapa kes itu lebih sukar daripada sebarang serangan: bagaimana sempadan yang dilukis terlebih dahulu berakhir lebih lebar daripada tugas yang diperlukan, mengapa kelulusan adalah satu decision dibuat sekali semasa pelaksanaan berterusan, bagaimana akses tetap menjadikan komputer riba pembangun sebagai permata mahkota, dan bagaimana pemulihan apabila pelakon tidak dapat menjelaskan penaakulannya sendiri. Daftar sekarang untuk melihat di mana kedudukan saat terakhir yang boleh dikuatkuasakan, dan apa yang mengandungi jejari letupan.
Ketua Pegawai Eksekutif Xygeni, Jesús Cuadrado, telah mengadakan sesi temu bual bersama CyberDefense TV terbitan Majalah Cyber Defense untuk sesi temu bual Hot Seat. Beliau bercakap tentang keselamatan perisian pada ketika ia dicipta, iaitu apabila ejen AI menulis kod dan pakej berniat jahat sampai ke daftar awam sebelum sebarang tandatangan wujud. Tonton temu bual tersebut untuk melihat bagaimana Xygeni mendekati keselamatan aplikasi dan rantaian bekalan untuk pasukan yang membina dengan AI. Tonton temu bual ringkas itu sekarang!

Tonton webinar kami yang akan datang! Pembantu pengekodan AI sedang berhalusinasi dengan nama pakej, dan penyerang sudah mendaftarkan nama palsu tersebut dengan perisian hasad. Dalam sesi ini, anda akan melihat cara memetakan keseluruhan ekosistem AI anda secara langsung, dengan Inventori AI dan BOM AI yang memaparkan setiap model, ejen dan kebergantungan yang diperkenalkan AI dalam perisian anda. Ketahui cara Xygeni Shield menyekat pakej berniat jahat sebelum tandatangan wujud, menutup jurang yang dibiarkan terbuka oleh pengimbas berasaskan tandatangan. Tonton sekarang untuk melihat cara mengamankan perisian anda sebelum tindakan sembrono menjadikan cadangan AI seterusnya sebagai titik masuk.

Dari saat ejen AI memasang kebergantungan atau mengubah suai fail Docker, anda SBOM dan andaian asal-usul telah diuji, dan kebanyakan pasukan tidak mempunyai cara untuk mengesahkan apa yang sebenarnya berlaku. Dalam sesi ini, anda akan melihat perubahan sebenar secara langsung: bagaimana detik pemasangan berubah sebaik sahaja tiada pembangun melihat nama pakej terlebih dahulu, sama ada SBOMdan asal-usulnya masih berlaku apabila ejen membuat keputusancision, dan apa yang tinggal daripada semakan kod dan anjak ke kiri apabila ejen commit, dan kadangkala bergabung, dengan sendirinya. Tonton sekarang untuk melihat bagaimana ejen yang benar-benar selamat pipeline memerlukan amalan, bukan sekadar teori.

Mulai 11 September 2026, CRA memberi anda masa 24 jam untuk melaporkan kerentanan yang dieksploitasi secara aktif kepada ENISA, walaupun untuk produk yang sudah ada di pasaran, dan kebanyakan pasukan belum mempunyai aliran kerja untuk itu. Dalam sesi ini, anda akan melihat proses sebenar secara langsung: menjana SBOM untuk mengetahui versi produk yang terjejas, menilai penemuan dengan analisis kebolehcapaian dan keboleheksploitasian untuk memisahkan risiko sebenar daripada hingar, dan menyediakan pemberitahuan supaya orang yang tepat dimaklumkan sebaik sahaja penemuan bertukar menjadi insiden yang boleh dilaporkan. Tonton sekarang untuk melihat cara menukar jam pemberitahuan CRA daripada tarikh akhir yang sah kepada aliran kerja yang sebenarnya boleh dijalankan oleh pasukan anda di bawah tekanan.

Tonton sekarang SafeDev Talk kami: Sumber Terbuka, AI & Permukaan Serangan Baharu: Kod Senjata, Pertahanan Lebih Pintar. Ketika AI dan sumber terbuka mentakrifkan semula perisian moden, permukaan serangan berkembang lebih pantas berbanding sebelum ini. Daripada risiko kebergantungan dan penyusupan rantaian bekalan kepada penjanaan eksploitasi yang dipacu AI, penyerang sedang berkembang, dan begitu juga pembela. Sertai pakar dari Red Hat, TikTok dan Xygeni untuk meneroka bagaimana AI dan automasi mengubah keselamatan sumber terbuka. Tonton sekarang untuk mengetahui cara membina daya tahan, ketelusan dan kepercayaan merentasi rantaian bekalan perisian moden!

Pasukan keselamatan sering bergantung kepada SCA dan SAST secara berasingan, yang boleh menyebabkan keletihan berjaga-jaga, pandangan yang terfragmentasi dan risiko yang terlepas pandang. Daripada memilih antara kedua-duanya, cabaran sebenar adalah bagaimana untuk menjadikannya berfungsi bersama untuk postur keselamatan yang lebih kukuh. Tonton SafeDev Talk kami dan terokai sebabnya SCA sahaja tidak mencukupi, bagaimana analisis kebolehcapaian mengurangkan positif palsu, mengapa SAST mengisi jurang kritikal dalam liputan AppSec, dan banyak lagi. Tonton sekarang!

Tonton sekarang: AI Sudah Ada di Dalam Anda SDLC. Sekarang Apa? AI tidak mengetuk pintu rantaian bekalan perisian anda; ia sudah ada di dalam. Juruterbang bersama, ejen, pelayan MCP dan kebergantungan yang dijana AI sedang membentuk semula cara kod dibina, disemak dan dihantar. Dalam Ceramah SafeDev ini, pemimpin OWASP dan pakar AppSec akan menghuraikan apa sebenarnya maksudnya untuk postur keselamatan anda, di mana model tadbir urus sedang rosak dan kawalan praktikal yang sebenarnya berfungsi tanpa memperlahankan pasukan kejuruteraan. Jangkakan pengajaran yang konkrit dan boleh diambil tindakan (bukan sekadar teori) tentang cara melaksanakan kawalan praktikal yang melindungi pembangunan berbantukan AI tanpa menjadi penghalang kepada jurutera anda. Tonton Sekarang!

Tonton sekarang Ceramah SafeDev kami: Bagaimana untuk Lulus Audit? Membina AppSec Sebenar Selaras dengan ISO, NIST & CRA. Hari ini, kod selamat tidak mencukupi; anda perlu membuktikannya. Dengan rangka kerja seperti ISO 27001, NIST CSF, CRA, DORA dan NIS-2 menjadi tumpuan utama, organisasi mesti membina program AppSec sedia audit yang benar-benar tahan terhadap penelitian. Dalam episod ini, pakar akan meneroka cara beralih daripada dasar kepada amalan, menerapkan pematuhan ke dalam CI/CD, dan menyelaraskan pasukan kejuruteraan, keselamatan dan GRC berdasarkan apa yang benar-benar diluluskan. Lihatlah sekarang!

Tonton sekarang episod SafeDev Talk kami tentang Keselamatan Tanpa Silo dan pelajari tentang nilai sebenar penggunaan Platform AppSec Semua-Dalam-Satu. Silo terus menjadi penghalang utama kepada pengurusan risiko yang berkesan. Sesi ini meneroka bagaimana penggunaan platform semua-dalam-satu dapat memperkemas strategi AppSec anda, meningkatkan kerjasama antara pasukan keselamatan dan pembangunan, membantu anda mendahului ancaman yang muncul dan banyak lagi! Tonton sekarang dan dapatkan strategi untuk mengamankan aplikasi dan rantaian bekalan perisian anda!

Tonton sekarang Perbincangan SafeDev kami Dari Kod hingga Runtime. Banyak pasukan melabur banyak dalam analisis statik, namun kerentanan masih berjaya dihasilkan. Cabarannya bukanlah kekurangan alat; ia adalah kekurangan konteks untuk memahami risiko sebenar. Dalam sesi yang diketuai pakar ini, kami meneroka mengapa AppSec moden tidak boleh bergantung pada satu perspektif dan bagaimana menggabungkan pandangan peringkat kod dan runtime membantu pasukan mengesan, mengutamakan dan memulihkan kerentanan dengan lebih berkesan merentasi kitaran hayat. Tonton sekarang untuk memahami di mana pendekatan semasa kurang memuaskan dan cara membina strategi keselamatan yang lebih lengkap dan peka konteks.

Tonton sekarang SafeDev Talk kami: DevSecOps Berkuasa AI – Mengatur Keselamatan pada Skala Awan. Keselamatan tidak boleh menjadi perkara sampingan dalam pembangunan moden, dan AI sedang membentuk semula cara kita membina, mengamankan dan menskalakan perisian. Dalam episod ini, pakar meneroka cara melangkaui penampalan dan pengimbasan untuk mencapai orkestrasi pintar sebenar merentasi SDLCDaripada pengurusan kerentanan dipacu AI kepada terbina dalam guardrails in CI/CD dan masa jalan, ceramah ini membincangkan tentang rupa sebenar AppSec natif awan yang boleh diskala. Tonton Sekarang!

Tonton sekarang untuk Ceramah SafeDev kami yang seterusnya dan Revolusikan Strategi DevSecOps Anda! Terokai bagaimana pengurusan risiko proaktif dapat mengubah strategi DevSecOps anda dan memperkukuhkan rantaian bekalan perisian anda daripada ancaman yang muncul. Sesi ini disesuaikan untuk pemimpin keselamatan siber dan pasukan pembangunan yang berdedikasi untuk terus mendahului dalam landskap kerentanan yang semakin kompleks. Lihat episod ini sekarang!
Tonton SafeDev Talk pertama tahun 2025 dan tingkatkan prestasi anda Open Source Security strategi! Dengarkan daripada pakar terkemuka ketika mereka meneroka pengajaran penting dari tahun 2024, mekanisme pertahanan canggih dan masa depan keselamatan OSS. Inilah peluang anda untuk terus mendahului landskap ancaman yang berkembang dan mempelajari strategi proaktif untuk mengamankan rantaian bekalan perisian anda!

Tonton SafeDev Talk kami dan ubah Strategi AppSec anda! Ketahui sebabnya ASPM (Application Security Posture Management) adalah kunci untuk mengatasi keletihan berjaga-jaga, menyatukan pandangan keselamatan dan mengutamakan risiko sebenar. Pakar keselamatan siber terkemuka akan menyelami masa depan AppSec dan DevSecOps, berkongsi strategi yang boleh diambil tindakan untuk membantu anda kekal di hadapan. Jangan lepaskan peluang ini untuk mempelajari cara memperkemas aliran kerja keselamatan dan membina strategi DevSecOps yang lancar. Tonton sekarang!

Sertai kami untuk "Menyahmistikkan" SBOM Keselamatan," di mana pakar keselamatan siber Jennifer Cox, Santosh Kamane dan Jesus Cuadrado akan mendedahkan kepentingan SBOM dalam meningkatkan kualiti dan keselamatan perisian, serta memastikan pematuhan. Webinar ini penting untuk mendapatkan pengetahuan tentang cara mengamankan rantaian bekalan perisian anda dengan berkesan. Ketahui betapa mudahnya anda dapat memperkasakan Postur Keselamatan Perisian Anda!

Tonton sekarang SafeDev Talk terakhir kami tahun ini dan tingkatkan tahap anda Software Supply Chain Security! Sertai pakar industri terkemuka ketika mereka mengimbas kembali pengajaran penting 2024, mendedahkan trend terkini dan berkongsi pandangan yang boleh diambil tindakan untuk bersedia menghadapi cabaran 2025. Webinar ini direka untuk profesional keselamatan dan pasukan pembangunan yang bersemangat untuk berinovasi dan terus mendahului dalam dinamik software supply chain security dunia. Daftar Sekarang!

Pakar-pakar Thoughtworks, Codurance dan Xygeni akan berkongsi pandangan mereka tentang Software Supply Chain SecurityTingkatkan postur keselamatan anda dan lindungi reputasi dan kesinambungan perniagaan anda. Adakah anda bersedia untuk mengetahui tentang evolusi Software Supply Chain Security?

Application Security Posture Management (ASPM) semakin mendapat perhatian dari hari ke hari. Walau bagaimanapun, fungsi khususnya mungkin tidak begitu jelas untuk semua orang. Dapatkan tempat anda sekarang! Sertai SafeDev Talk kami “Adakah anda memerlukan ASPM dalam hidup anda?” bersama pakar keselamatan siber James Berthoty, William Palm dan Luis Garcia untuk meneroka potensi ASPM sebagai penyelesaian keselamatan aplikasi holistik dan terus memperkasakan organisasi anda!

Tonton edisi Oktober SafeDevTalk kami untuk mengetahui cara mengubah Analisis Komposisi Perisian (SCA) dan melindungi rantaian bekalan perisian anda daripada ancaman yang muncul.
Sesi ini direka untuk pemimpin keselamatan siber dan pasukan pembangunan yang ingin terus mendahului dalam landskap kompleks kelemahan sumber terbuka hari ini.

Tonton sekarang untuk Ceramah SafeDev kami tentang Rantaian Bekalan Perisian di Bawah Tekanan: Apa yang Diajarkan Kepada Kita Mengenai Perisian Hasad & AI pada Tahun 2025, dan Apa yang Akan Datang Seterusnya. 2025 telah berubah software supply chain securityMekanik serangan baharu (perisian hasad berbantukan AI, penyebaran kendiri dan penyalahgunaan kepercayaan pada skala besar) mendedahkan batasan pertahanan sedia ada. Sertai sesi yang diketuai pakar ini untuk memahami apa yang benar-benar berubah pada tahun 2025 dan pasukan pembangunan dan keselamatan yang mesti menyesuaikan diri untuk tahun 2026. Tonton episod sekarang!

Sertai Luis Rodríguez, Ketua Pegawai Teknologi Xygeni, dan Luis Manuel García, Pengurus Sokongan Jualan, dalam Webinar tentang Keselamatan ini CI/CDBelajar daripada pakar kami tentang cara menerima pakai amalan terbaik OWASP untuk mengukuhkan keselamatan anda CI/CD dan lindungi rantaian bekalan perisian anda. Lindungi CI/CD dan rantaian bekalan perisian dengan OWASP. Mereka akan bercakap tentang Inventori dan Analisis, CI/CD Risiko, Pengesanan dan Pencegahan antara banyak perkara lain!

Edisi keempat SafeDevTalks menampilkan pakar keselamatan siber terkemuka Derek Fisher, Abhilasha Sinha dan Luis Rodriguez. Episod ini akan mengupas topik kritikal pergantungan pada komponen pihak ketiga dan sumber terbuka dalam pembangunan perisian, mendedahkan kelemahan tersembunyi dan ancaman yang muncul. Sertai kami untuk mengetahui lebih lanjut tentang kelemahan tersembunyi, ancaman yang semakin berkembang, pelanggaran dunia sebenar dan banyak lagi!

Tonton sekarang episod SafeDev Talk kami yang akan datang: Kerentanan Tanpa Had. Pertahanan Lebih Pintar! Pengurusan kerentanan sedang berkembang, dan alat tradisional tidak lagi mencukupi. Sertai kami untuk meneroka bagaimana ancaman moden memerlukan model risiko yang lebih pintar, keutamaan masa nyata dan pendekatan baharu untuk menjamin keselamatan rantaian bekalan perisian. Jangan terlepas sesi ini yang penuh dengan pandangan pakar untuk mengukuhkan strategi AppSec anda dan kekal mendahului landskap risiko dinamik hari ini!

Sertai episod kedua ini CI/CD webinar yang menampilkan Luis Rodríguez, Ketua Pegawai Teknologi dan pengasas bersama Xygeni, serta Luis Manuel García, Pengurus Sokongan Jualan. Dalam sesi ini, kita akan meneroka perspektif “pasukan biru” CI/CD keselamatan, menyelami langkah-langkah yang boleh diambil oleh organisasi untuk meningkatkan postur keselamatan mereka ...

Dalam landskap digital yang pesat berkembang ini, keselamatan rantaian bekalan perisian anda adalah lebih kritikal berbanding sebelum ini. Apabila taktik serangan baharu muncul, adalah penting untuk sentiasa mendahului dan melengkapi diri anda dengan strategi perlindungan terkini. Dalam webinar ini, Luis Rodriguez akan membimbing anda ...

Tonton Sekarang untuk Webinar Kami yang Seterusnya: Automasi Keselamatan Aplikasi AI! Pasukan AppSec dibanjiri dengan amaran; kini tiba masanya untuk mengautomasikan. Dalam sesi amali ini, ketahui cara menghapuskan triaj manual dan beralih daripada amaran kepada pembetulan dalam beberapa saat menggunakan pemulihan automatik mesra pembangun. Ketahui cara mengurangkan positif palsu, mengutamakan risiko sebenar dan menguatkuasakan dasar keselamatan serta Lihat cara mengintegrasikan pemulihan automatik ke dalam CI/CD pipelines dengan pintar guardrails (antara banyak perkara lain). Tonton hari ini!

Tonton sekarang untuk Ceramah SafeDev kami: Selamat secara lalai: Bagaimanakah pemulihan automatik membentuk semula AppSec? “Selamat secara lalai” bukan lagi pilihan; ia adalah garis dasar baharu. Dengan kod yang dijana AI, komponen AI terbenam dan kitaran pembangunan sepantas kilat, pintu keselamatan tradisional semakin kurang memuaskan. Jawapannya? Pertahanan proaktif dan pemulihan automatik praktikal yang berfungsi di tempat pembangun tinggal. Tonton sekarang dan ambil langkah seterusnya dalam AppSec moden!

Dengarkan episod Podcast The Cyber Security Matters Neuco mengenai "Cabaran baharu dalam keselamatan perisian: cara memastikan devop berjalan tanpa terkena serangan rantaian bekalan" bersama Luis Rodriguez, CTO di Xygeni dan terokai cabaran yang berubah-ubah dalam mengamankan rantaian bekalan perisian.

Tonton Ceramah SafeDev kami: AI Unleashed: Menavigasi Ancaman dan Pertahanan yang Muncul dalam Keselamatan Aplikasi. Ketika AI mengubah keselamatan siber, kesannya terhadap Keselamatan Aplikasi adalah kuat dan bernuansa. Daripada perisian hasad polimorfik kepada pengubahan model dan suntikan segera, penyerang menggunakan AI untuk mencipta serangan yang lebih pintar, dan pembela menggunakan AI untuk mengesan dan mengurangkannya dengan lebih cepat. Tonton untuk memahami kedua-dua belah persamaan dan pelajari cara menjadikan program AppSec anda sedia untuk AI.
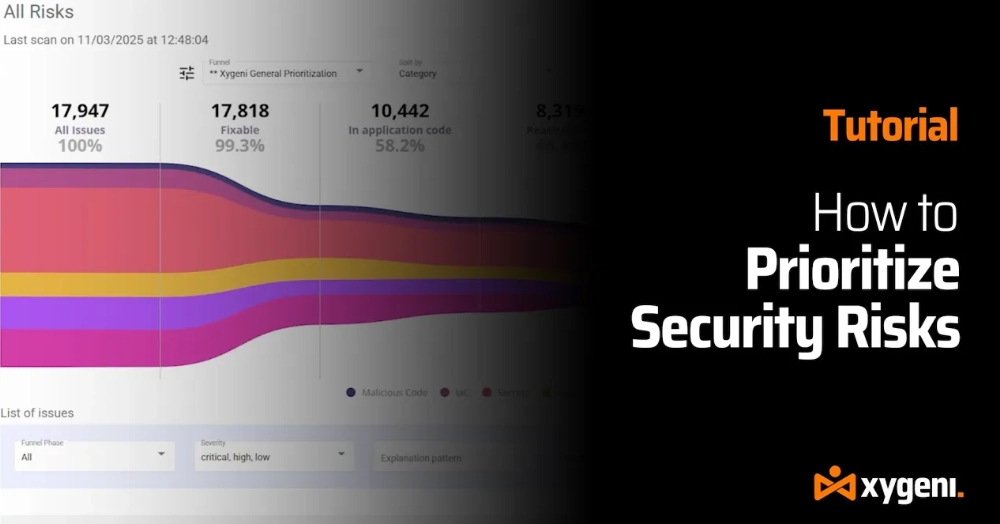
Bosan dengan amaran keselamatan yang tidak berkesudahan? Mari kita betulkan apa yang sebenarnya penting. Jika anda dibelenggu dengan limpahan penemuan kerentanan, anda tidak keseorangan. Dalam tutorial langkah demi langkah ini, kami akan menunjukkan kepada anda bagaimana Xygeni Funnels membantu pasukan DevOps dan AppSec mengurangkan gangguan dan menumpukan perhatian pada ancaman sebenar — supaya anda boleh melindungi kod anda, pipelines, dan sistem kritikal perniagaan dengan lebih berkesan.

Pasukan AppSec berada di bawah tekanan. Jumlah amaran semakin meningkat, kelajuan pembangunan terus meningkat, dan triaj manual tidak lagi dapat ditandingi. Pendekatan keselamatan tradisional menunjukkan hadnya. Dalam sesi amali yang diketuai pakar ini, anda akan melihat bagaimana automasi AppSec yang dipacu AI membantu pasukan mengatasi keletihan amaran dan mengubah penemuan keselamatan menjadi pembetulan automatik yang andal. Ketahui apa yang perlu diubah dalam AppSec moden dan bagaimana pasukan pembangunan dan keselamatan dapat melindungi setiap commit dan pull request tanpa memperlahankan penghantaran. Tonton webinar atas permintaan dan lihat bagaimana automasi berkuasa AI membentuk semula AppSec dalam praktiknya.

Tonton sesi Black Hat Europe kami: Realiti AppSec Baharu: Pembangunan Berpacuan AI, Perisian Hasad dan Risiko Perisian Moden. Ketika AI mempercepatkan penyampaian perisian, ia juga membentuk semula permukaan serangan. Daripada perisian hasad sumber terbuka dan kompromi rantaian bekalan kepada kelemahan kod yang dijana AI, ceramah ini meneroka bagaimana risiko AppSec moden muncul dan perkara yang mesti dilakukan oleh pasukan keselamatan untuk terus mendahului dalam dunia yang dipacu AI.

Tonton episod SafeDev Talk Musim Pembukaan kami di DORA sekarang untuk menguasainya dan kekal di hadapan dalam landskap peraturan kewangan yang sentiasa berubah. Webinar ini direka khusus untuk institusi kewangan dan akan membantu anda menavigasi impak DORA terhadap keselamatan dan pematuhan operasi. Anda akan memperoleh strategi yang boleh diambil tindakan dan pandangan pakar, menjadikan anda lebih bersedia untuk masa depan!
Lihat episod Podcast Secure Cyber Connect yang menampilkan CTO kami, Luis Rodriguez. Dengan pengalaman lebih 15 tahun, Luis berkongsi pandangan pakar tentang mengesan kod berniat jahat, mengamankan komponen pihak ketiga dan strategi AppSec yang memastikan masa depan. Daripada kesan SolarWinds hingga insiden pintu belakang SSH terkini, episod ini merangkumi ancaman dunia sebenar dan taktik pertahanan praktikal. Ketahui cara untuk mengukuhkan anda SDLC, mengurangkan risiko rantaian bekalan dan kekal mendahului ancaman siber yang sentiasa berkembang.

Sertai webinar kami "Pengesanan Perisian Hasad Masa Nyata dalam Sumber Terbuka" untuk meneroka ancaman perisian hasad terkini yang memberi kesan kepada Perisian Sumber Terbuka (OSS). Seiring dengan peningkatan penggunaan OSS, begitu juga dengan peningkatan jumlah dan kerumitan ancaman, yang memberikan cabaran baharu kepada pembangun dan organisasi. Sesi bernas ini akan mendedahkan trend terkini, ancaman yang muncul dan strategi lanjutan untuk melindungi kebergantungan OSS anda daripada serangan berniat jahat. Sertai kami!

Terlepas Kami di Black Hat? Tonton ulangan eksklusif sesi 20 minit kami tentang keselamatan siber AI, automasi keselamatan aplikasi dan Autofix. Lihat cara mengurangkan hingar amaran, betulkan kerentanan secara automatik dengan PR selamat dan bawa automasi AppSec terus ke dalam aplikasi anda pipeline (antara banyak perkara menarik lain). Tonton sesi atas permintaan!

Saksikan dan selami secara mendalam: keperluan mendesak untuk aplikasi yang selamat memandangkan peningkatan bilangan pelanggaran dan kelemahan data; cabaran semasa dalam membina perisian yang selamat dan boleh diskala, termasuk aliran kerja yang tersisih, jurang komunikasi antara pasukan jarak jauh dan risiko yang berkaitan dengan penyepaduan perisian sumber terbuka (OSS); dan banyak lagi. Ketahui cara untuk mengurangkan gangguan dan fokus pada ancaman yang paling kritikal. Jangan ketinggalan!
Anda tidak dapat hadir ke Persidangan RSA 2024 di San Francisco? Tiada masalah! Tonton webinar eksklusif kami dan ketahui beberapa trend paling kritikal dalam keselamatan siber, daripada perubahan dalam CISPeranan O untuk menerajui pembangunan canggih pertahanan siber—semuanya di meja anda. Dalam webinar ini, anda akan menyelami lebih mendalam pandangan dan strategi terkini yang ditawarkan oleh dunia keselamatan siber!
Tonton sekarang webinar kami Mengamankan Kod Dihasilkan AI Sebelum Dihantar. Model pengekodan sempadan masih berhalusinasi dengan nama pakej palsu sehingga 6% daripada output dan serangan sebenar seperti Shai-Hulud menunjukkan betapa pantasnya satu pakej beracun boleh merebak melalui GitHub, awan dan CI/CDEjen AI kini menyentuh fail, terminal dan pipelinesecara langsung, selalunya sebelum sebarang pemeriksaan keselamatan dijalankan. Dalam sesi ini, yang dihoskan oleh Nimbus Compute dengan kerjasama Xygeni, kami meneroka mengapa keselamatan CI sahaja tidak lagi mencukupi dan bagaimana memindahkan pengesanan ke dalam IDE membantu pasukan menangkap risiko sebelum ia mencapai pengeluaran.

Tonton sekarang webinar kami Vibe Coding Without Regret. AI sedang mengubah cara perisian dibina, dengan Copilot dan ejen AI menjana bahagian kod pengeluaran yang semakin meningkat. Dalam sesi ini, anda akan melihat cara mengamankan kod yang dijana AI secara langsung dalam IDE, dengan pengesanan kerentanan masa nyata, guardrails untuk Copilot dan keutamaan berasaskan kebolehcapaian. Ketahui bagaimana pemulihan berbantukan AI membantu pembangun menyelesaikan masalah dengan cekap dan membina perisian yang selamat dan dipacu AI tanpa kehilangan kawalan. Tonton sekarang untuk mengetahui cara membina perisian yang selamat dan dipacu AI dari awal.