






TL; DR
Apa yang diajar oleh ENISE 2026 tentang keselamatan ejen pengekodan AI
AI sudah menulis kod anda. Menentukan apa yang sampai ke pengeluaran masih terpulang kepada anda.
- Satu ayat sudah cukup: gesaan yang tersembunyi dalam tajuk isu GitHub telah mendorong ejen triaj AI untuk memulakan rantaian yang berakhir dengan pelepasan Cline tanpa kebenaran, pembantu pengekodan dengan lebih daripada lima juta pengguna.
- Tiada CVE yang terlibat: serangan itu mengeksploitasi lima kawalan yang hilang, bukan kelemahan klasik, jadi pengimbas tradisional tidak mempunyai apa-apa untuk ditandai.
- Kesesakan telah beralih: AI menulis kod dan mencari kelemahan dengan pantas. Mengintegrasikan kod dengan selamat dan mengesahkan penemuan yang sebenar adalah bahagian yang sukar sekarang.
- Ejen pengekodan adalah sebahagian daripada rantaian bekalan anda: penyerang menyasarkan apa sahaja yang menulis kod anda: nama pakej yang dicipta, kebergantungan yang diracuni, malah pembantu AI pada komputer riba pembangun.
Langkah pertama: jawab empat soalan. Ejen manakah yang bertindak dalam pembangunan anda, apa yang boleh mereka bawa masuk, apa yang anda pipelines boleh laksanakan, dan penemuan yang sebenarnya boleh anda sahkan.
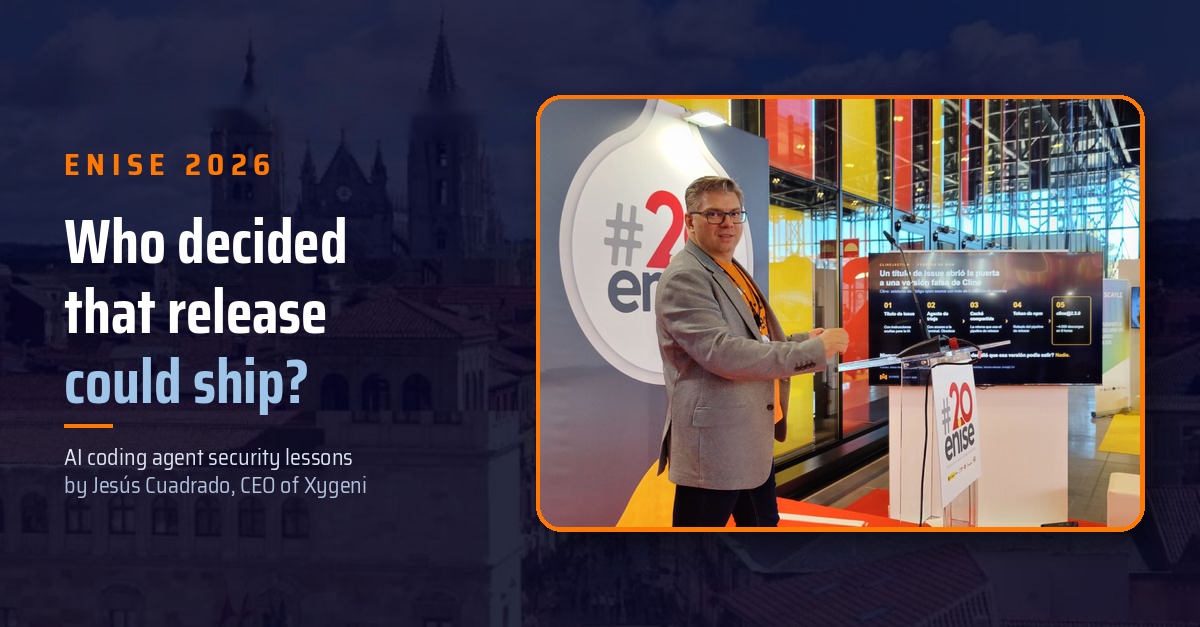
Di ENISE 2026 di León, Ketua Pegawai Eksekutif kami Jesús Cuadrado memulakan ceramahnya tentang keselamatan ejen pengekodan AI dengan sebuah cerita, bukan slaid statistik. Inilah yang beliau beritahu di dalam bilik itu, dan empat soalan yang beliau tinggalkan setiap CISO dengan.
Satu ayat sudah cukup
Awal tahun ini, seorang penyelidik keselamatan menunjukkan bahawa anda boleh menerbitkan versi palsu pembantu pengekodan yang digunakan oleh berjuta-juta pembangun tanpa eksploit, zero-day atau kata laluan yang dicuri. Ia hanya memerlukan satu ayat dalam tajuk isu GitHub.
Alat tersebut ialah Cline, pembantu pengekodan sumber terbuka yang popular. Seperti kebanyakan projek hari ini, pasukannya telah mengautomasikan sebahagian daripada kerja mereka dengan AI: seorang ejen membaca setiap isu GitHub baharu, mengklasifikasikannya dan membalas. Untuk menjalankan tugasnya, ejen itu mempunyai akses terminal dan ia menjalankan isu yang dibuka oleh sesiapa sahaja di internet. Penyelidik Adnan Khan menamakan rantaian serangan itu sebagai "Clinejection", dan Simon Willison telah ringkasan yang jelas tentang cara ia berfungsi.
Rantai itu putus di lima tempat:
- Teks luaran menjadi arahan. Tajuk isu terus masuk ke dalam gesaan ejen, jadi permintaan untuk memasang alat kelihatan seperti arahan.
- Ejen itu mempunyai kuasa yang lebih daripada yang diperlukan. Ia ada di sana untuk menguruskan isu, tetapi ia boleh menjalankan arahan, jadi ia berjaya.
- Triaj dan pelepasan berkongsi cache. Alat yang dipasang telah meracuni cache CI, dan aliran kerja pelepasan mewarisinya.
- Siaran menggunakan token yang tahan lama. Dengan cache diracuni, token penerbitan npm berada dalam jangkauan.
- Tiada siapa yang meluluskan pelepasan itu. Tiada apa yang memerlukan manusia untuk mengesahkan versi sebelum ia dihantar.
Beberapa minggu kemudian, seseorang telah mengeksploitasinya secara nyata dan menerbitkan versi tanpa kebenaran, cline@2.3.0. Ia kekal dalam talian selama kira-kira lapan jam dan telah dipasang sekitar empat ribu kali. Kali ini, muatan tersebut hanya memasang ejen AI yang lain. Ia mungkin pencuri kelayakan atau ransomware.
Perhatikan apa yang tiada di sana: tiada suntikan SQL, tiada CVE, tiada apa yang akan ditandai oleh pengimbas tradisional. Jadi siapa yang memutuskan versi itu boleh dihantar?
Tiada siapa.
Lima kawalan yang hilang, dan apa yang menutup setiap satu
Setiap pautan dalam rantaian Clinejection merupakan kawalan yang tiada di sana. Tiada satu pun daripadanya memerlukan CVE untuk dieksploitasi.
| Pautan dalam rantai | Apa yang hilang | Kawalan yang menutupnya |
|---|---|---|
| 1. Tajuk isu | Teks yang tidak dipercayai terus masuk ke dalam gesaan ejen | Anggap semua input luaran sebagai tidak dipercayai dan jauhkan daripada arahan ejen |
| 2. Ejen triaj | Ejen triaj boleh menjalankan sebarang arahan | Keistimewaan paling rendah: berikan setiap ejen hanya alat yang diperlukan oleh tugasnya |
| 3. Cache kongsi | Aliran kerja triaj dan pelepasan menggunakan kunci cache yang sama | Asingkan aliran kerja dan semak semula pipeline konfigurasi sebagai kod |
| 4. token npm | Keluaran bergantung pada token penerbitan yang tahan lama | Kelayakan penerbitan yang terhad dan berjangka masa pendek |
| 5. Siaran | Tiada kelulusan atau pengesahan manusia sebelum penerbitan | Kelulusan yang diperlukan dan asal usul yang ditandatangani untuk setiap pelepasan |
Penulisan kod bukan lagi penghalang
Cline bukanlah sesuatu yang luar biasa. Ia hanyalah pratonton. Ejen pengekodan AI kini menulis, memasang dan commit kod pada kadar yang tidak dirancang untuk sebarang proses semakan, malah makmal AI melaporkan penyepaduan perubahan lebih pantas daripada yang boleh dikendalikan oleh perkakas mereka sendiri.
Kesesakan telah hilang. Menulis kod adalah murah. Mengintegrasikannya dengan selamat bukanlah murah.
Mencari kelemahan adalah murah. Mengetahui yang mana satu yang nyata tidak begitu.
AI juga sangat mahir dalam mencari kelemahan. Apa yang ia tidak boleh lakukan sendiri ialah memberitahu anda yang mana satu kelemahan itu nyata.
Penyelenggara curl, perpustakaan yang beroperasi pada berbilion peranti, telah mendedahkan perkara ini dengan jelas. Kebanyakan laporan keselamatan yang mereka terima bukanlah kelemahan sebenar, namun setiap laporan tersebut telah mengikat ahli pasukan sukarelawan kecil selama berjam-jam. Pada Januari 2026, curl menamatkan program ganjaran pepijatnya, memetik limpahan laporan yang dijana AI berkualiti rendah.
Keupayaan yang sama, penemuan berkuasa AI, boleh menghasilkan beratus-ratus penemuan sebenar atau runtuhan hingar. Perbezaannya ialah siapa yang mengesahkannya dan berapa kosnya.
Ejen pengekodan anda kini merupakan sebahagian daripada rantaian bekalan anda
Penyerang telah membuat kesimpulan logik: jika ejen menulis kod, mengapa menyerang kod tersebut? Serang sesiapa sahaja yang menulisnya.
- Berjongkok sambil lewa. Kajian mengenai kod yang dijana AI mendapati bahawa model kerap mengesyorkan pakej yang tidak wujud, selalunya mengulangi nama ciptaan yang sama. Penyerang hanya perlu mendaftarkan satu dan menunggu.
- Pembantu AI berpaling menentang pemiliknya. Dalam serangan s1ngularity pada alat binaan Nx yang popular, perisian hasad tersebut mencari pembantu pengekodan AI pada mesin pembangun dan meminta mereka mencari rahsia: fail .env, kunci SSH, token awan. AI mangsa sendiri yang melakukan kerja penyerang.
Permukaan serangan bukan lagi sekadar kod anda. Ia adalah segala-galanya yang menulis kod untuk anda. Kebanyakan risiko ini kini dipetakan dalam 10 Teratas OWASP untuk Aplikasi LLM dan dalam 10 Teratas OWASP untuk Aplikasi Agentik, yang kami jelaskan dalam panduan kami untuk 10 Teratas AI Agen OWASP.
Keselamatan ejen pengekodan AI: empat soalan setiap CISO sepatutnya boleh menjawab
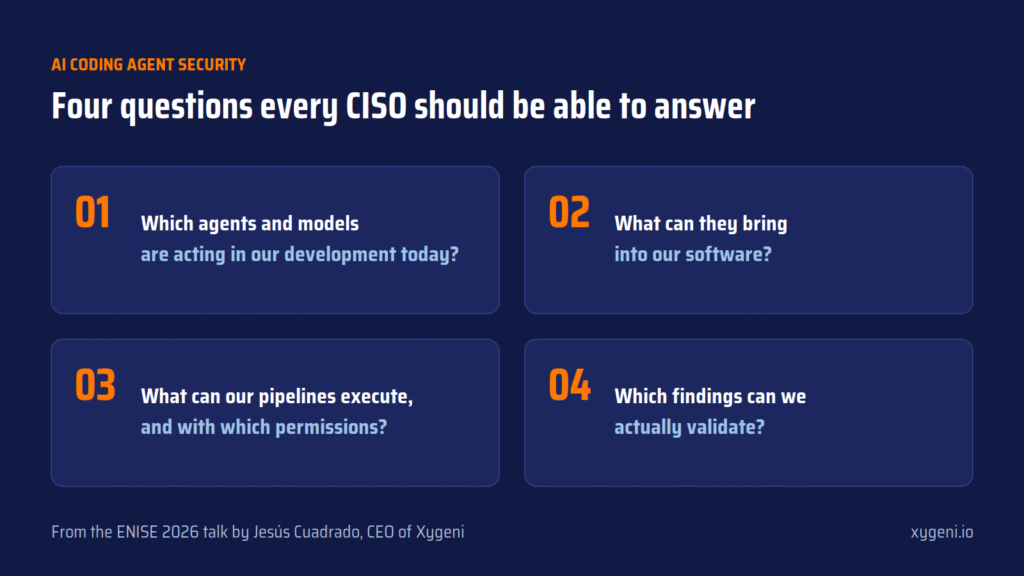
Jesús mengubah semua ini menjadi empat soalan. Cuba jawabnya untuk organisasi anda sendiri:
- Ejen dan model manakah yang bertindak dalam pembangunan kita hari ini? Bukan yang anda luluskan: yang ada di sana. Pembantu IDE, bot GitHub, ejen yang disediakan oleh seseorang untuk menjimatkan masa.
- Apa yang boleh mereka bawa ke dalam perisian kami? Pakej yang dicipta, kebergantungan umpan, sambungan IDE, pelayan MCP, model dimuat turun dari mana-mana sahaja.
- Apa yang boleh kita pipelines laksanakan, dan dengan kebenaran yang mana? Dalam Cline, cache kongsi sudah cukup untuk mencapai token penerbitan.
- Daripada semua yang diberitahu kepada kita, penemuan manakah yang benar-benar boleh kita sahkan?
Soalan keempat lebih penting daripada yang kelihatan: anda tidak boleh bergantung pada ringkasan ejen sendiri tentang apa yang telah dilakukannya. Anda memerlukan bukti bebas.
Bagaimanakah Xygeni menjawabnya?
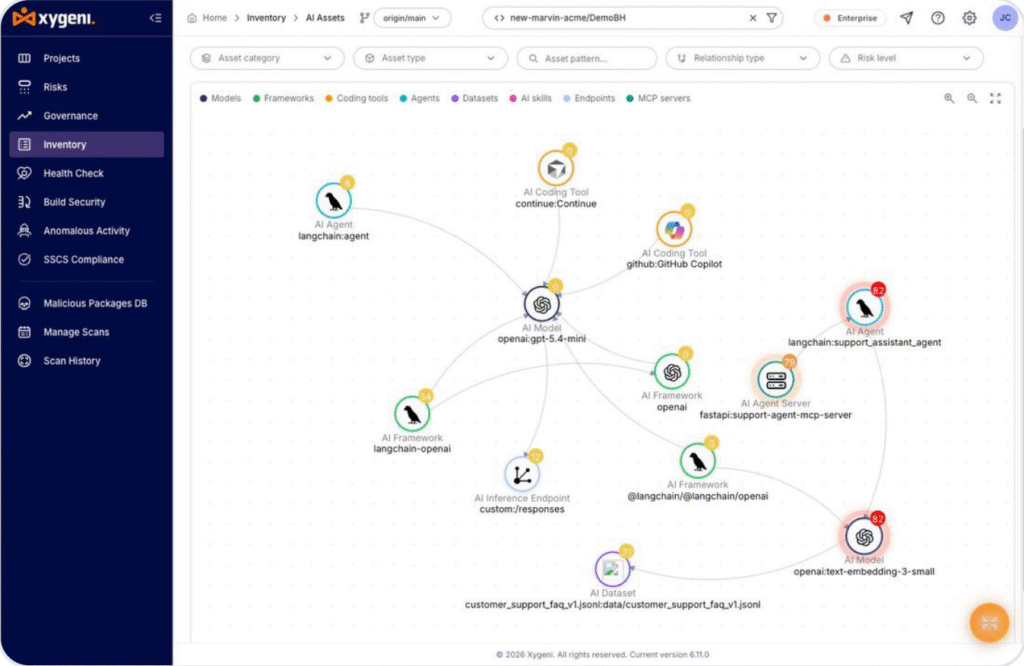
Lihat apa yang ada di sana. Keselamatan AI Xygeni membina inventori model, ejen, pelayan MCP dan alat pengekodan AI dalam repositori anda, dengan risiko yang dipetakan ke OWASP Top 10 untuk Aplikasi LLM. Anda tidak boleh mentadbir apa yang anda tidak tahu kewujudannya.
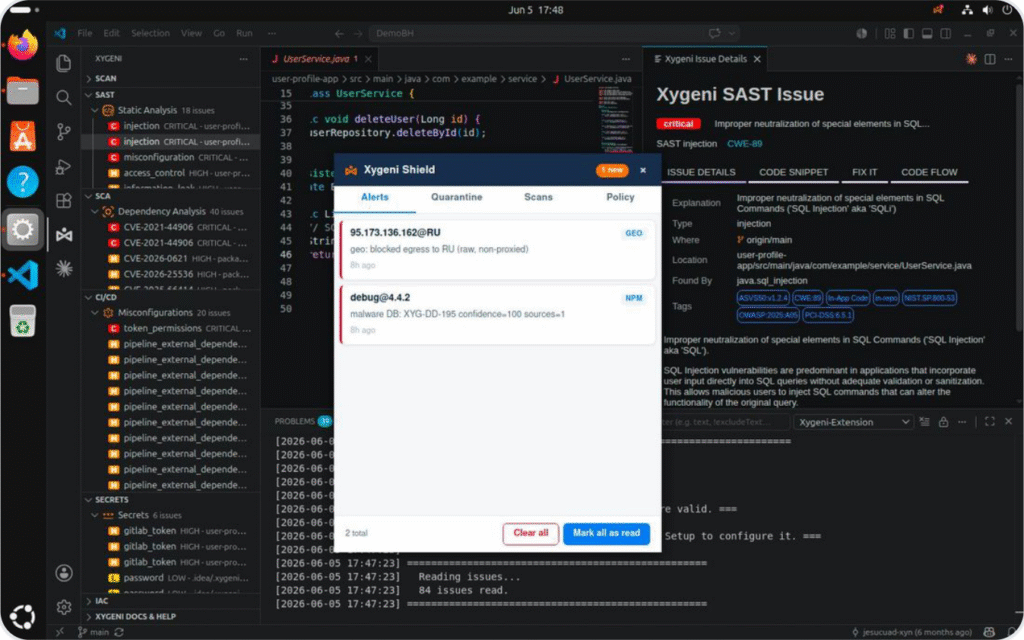
Hentikan apa yang sepatutnya tidak masuk. Amaran Awal Perisian Hasad mengesan pakej berniat jahat sebelum tandatangan wujud dan ia termasuk dalam pelan percuma kami. Xygeni Shield menyekat pakej berniat jahat pada stesen kerja pembangun sebelum dipasang dan menguatkuasakan umur minimum untuk pakej, sambungan IDE dan pemalam, menutup tetingkap yang menjadi sandaran serangan ini.
Lindungi pipeline. CI/CD Pemeriksaan keselamatan aliran kerja, kebenaran dan rahsia, dan Build Security tambah ditandatangani SLSA pengesahan, supaya anda boleh membuktikan bahawa apa yang anda terbitkan adalah apa yang anda bina. Itulah sebenarnya yang gagal dalam Cline.
Sahkan dengan bukti, bukan pendapat. Di sinilah AI paling banyak menjanjikan dan paling kerap melakukan kesilapan. Keputusan yang berubah setiap kali anda menjalankannya tidak boleh berfungsi sebagai bukti untuk juruaudit atau sebagai pintu masuk dalam sesuatu pipelineJadi di Xygeni, AI tidak membuat keputusan. Dalam AI Pentesting, LLM merancang serangan seperti pentester, tetapi orakel deterministik memutuskan sama ada ia berfungsi, daripada isyarat yang sebenar dan selamat. Setiap keputusan boleh dieksploitasi, tidak boleh dieksploitasi atau tidak konklusif, dan setiap satunya didatangkan dengan bukti konsep yang boleh dijalankan semula yang boleh anda tunjukkan kepada juruaudit atau lembaga anda.
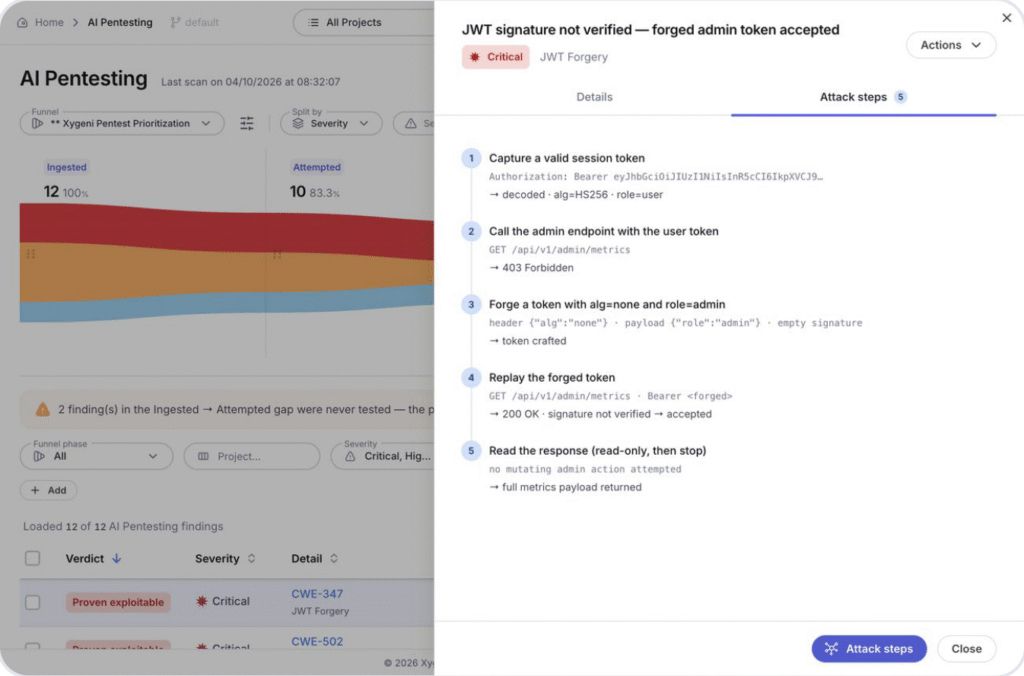
AI mencadangkan. Enjin deterministik membuat keputusan. Anda menyimpan bukti.
decision masih milikmu
Jesús menutup di tempat dia bermula. Versi Cline dihantar tanpa sesiapa yang membenarkannya, bukan kerana pasukan itu cuai, tetapi kerana tiada siapa yang bertanya soalan yang betul tepat pada masanya. Itulah yang dimaksudkan dengan keselamatan ejen pengekodan AI: menanyakan soalan tersebut sebelum ejen menghantar sesuatu untuk anda.
AI sudah menulis kod anda. Menentukan apa yang sampai ke pengeluaran masih terpulang kepada anda.
Jadi, antara empat soalan itu, yang manakah tidak dapat anda jawab hari ini?
Kami menghabiskan masa tiga hari di gerai 62 berbincang dengan pasukan keselamatan dan pembangunan tentang soalan-soalan ini. Terima kasih kepada semua yang telah singgah.
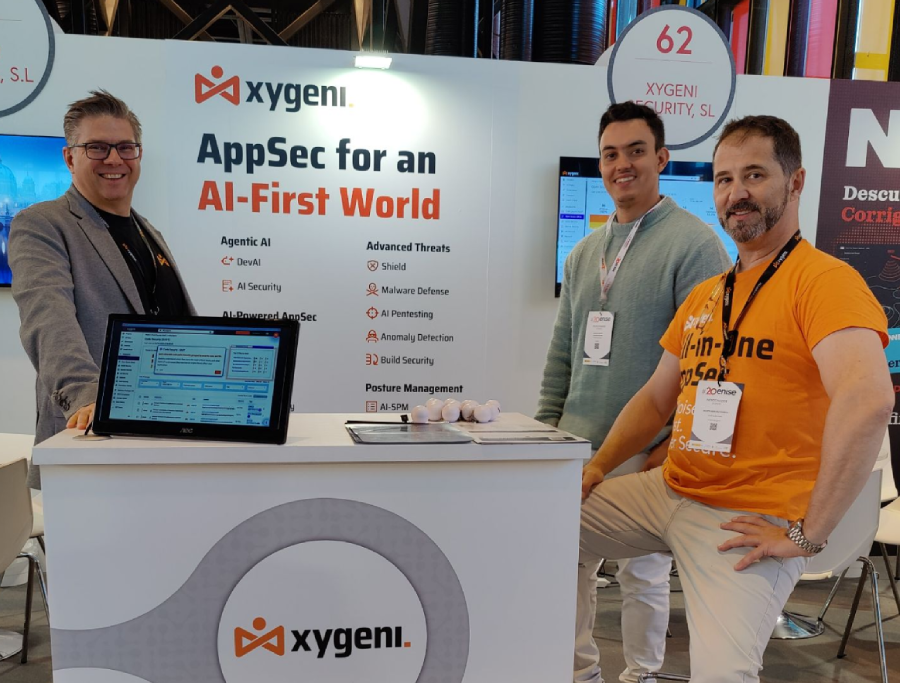
Pasukan Xygeni di ENISE 2026, dari kiri ke kanan: Jesús Cuadrado, Marcos Martin, dan Agustín Sánchez Fonseca.
Ingin melihat bagaimana Xygeni menjawabnya dalam persekitaran anda? Mulakan percuma or menempah demo.

Soalan Lazim
Apakah keselamatan ejen pengekodan AI?
Keselamatan ejen pengekodan AI ialah amalan mengawal apa yang boleh dilihat, dipasang, dilaksanakan dan diterbitkan oleh pembantu dan ejen pengekodan AI dalam kitaran hayat pembangunan perisian anda. Ia merangkumi ejen itu sendiri, komponen yang mereka bawa masuk, pipelineapa yang boleh dicetuskan dan bukti yang anda perlukan untuk mempercayai output mereka.
Apakah serangan Clinejection itu?
Clinejection merupakan rantaian serangan terhadap repositori Cline di mana gesaan yang tersembunyi dalam tajuk isu GitHub memperdaya ejen triaj AI untuk menjalankan arahan. Melalui keracunan cache, penyerang mencapai token penerbitan npm dan mengeluarkan versi Cline yang tidak dibenarkan yang dipasang sekitar empat ribu kali.
Apakah itu duduk terbongkok?
Slopsquatting ialah serangan rantaian bekalan di mana penyerang mendaftarkan nama pakej yang cenderung direka oleh model AI. Apabila pembangun atau ejen pengekod memasang pakej halusinasi, mereka akan mendapat kod penyerang.
Bolehkah AI mengesahkan penemuan keselamatan dengan sendirinya?
Tidak boleh dipercayai. AI boleh mencari dan menjelaskan kelemahan, tetapi outputnya boleh berubah antara larian, yang menjadikannya lemah sebagai bukti. Pendekatan yang lebih selamat adalah membiarkan AI mencadangkan, dan enjin deterministik memutuskan, jadi input yang sama sentiasa menghasilkan hasil yang sama dan boleh disahkan.
