






AI telah mengubah siapa yang boleh menulis pakej berniat jahat dan seberapa cepat mereka boleh menerbitkannya. Satu pakej yang berfungsi, pakej yang dikaburkan, sedia untuk kekeliruan kebergantungan yang dahulunya memerlukan masa berhari-hari untuk dibina oleh penyerang mahir kini boleh dijana, diuji dan dihantar ke daftar awam dalam beberapa minit. Proses semakan anda tidak dibina untuk kelajuan itu, begitu juga pangkalan data tandatangan pengimbas anda. Apa yang menghalang pakej berniat jahat yang dijana AI bukanlah semakan yang lebih pantas; ia adalah tembok api kebergantungan yang terletak pada mesin tempat pemasangan sebenarnya berlaku. Xygeni AI Shield merangkumi npm, PyPI dan Maven hari ini, pada stesen kerja Linux, pelayan dan pelari CI. Semua yang di bawah adalah apa yang dilakukannya dalam skop tersebut.
Ini Bukan Hipotesis
Kompromi rantaian bekalan seperti Shai Hulud dan rentetan daripada Insiden npm dan PyPI sehingga awal tahun 2026 berkongsi corak: kebergantungan yang kelihatan sah telah ditarik oleh pembangun dan dilaksanakan sebelum sesiapa pun, alat atau manusia, menandakannya sebagai berniat jahat. Tiada satu pun daripada serangan tersebut memerlukan penyerang manusia yang bekerja sepanjang masa. Perkakas berbantukan AI menjadikan corak yang sama lebih pantas dan lebih murah untuk dijalankan pada skala besar, yang menjadikan jurang antara pengimbasan repositori dan pelaksanaan titik akhir lebih berbahaya sekarang berbanding dua tahun lalu, tidak kurang.
AI Bukan Sekadar Mempercepatkan Pembangunan. Ia Juga Mempercepatkan Serangan.
Setiap pasukan yang menggunakan pembantu pengekodan AI telah mendengar cadangan tersebut: pembangunan yang lebih pantas, keluaran yang lebih pantas. Penyerang mendengar cadangan yang sama. Peralatan bantuan AI kini membolehkan pelaku ancaman menjana nama pakej yang meyakinkan, mengendalikan kod eksploitasi dan memasang skrip yang mengelak pemeriksaan reputasi statik, semuanya lebih pantas daripada mana-mana pasukan merah manusia. Pakej berniat jahat yang dibina dengan bantuan AI tidak perlu menggunakan semula tandatangan yang diketahui. Ia boleh menjadi baharu setiap masa, yang sebenarnya mengalahkan pengimbas yang sedang menunggu CVE atau nasihat untuk mengejar.
Pengimbas kod anda masih melihat repositori, selepas kejadian itu. EDR anda masih memerhatikan proses, bukan pakej. Kedua-duanya tidak direka untuk dunia di mana pakej berniat jahat yang dihasilkan oleh AI boleh muncul dan ditarik oleh pembangun sebelum sebarang semakan manusia atau automatik melihatnya. Jurang itulah di mana tembok api kebergantungan menjalankan tugasnya.
Apa yang Dilakukan oleh Firewall Ketergantungan Mengenainya
Xygeni AI Shield merupakan tembok api kebergantungan untuk titik akhir pembangun. Ia memintas pemasangan pakej dalam masa nyata, menyemaknya terhadap kecerdasan perisian hasad Xygeni dan menyekat apa-apa sahaja yang berniat jahat sebelum skrip pemasangan dijalankan, sama ada pakej itu ditulis tangan oleh seseorang atau dijana dalam beberapa saat oleh alat AI. Logik yang sama terpakai pada rangkaian: sambungan ke infrastruktur yang diketahui berniat jahat dipotong sebelum apa-apa sahaja meninggalkan mesin, yang penting kerana perisian hasad yang dibantu AI masih perlu menghubungi rumah untuk berguna kepada sesiapa sahaja yang membinanya.
Oleh kerana tembok api kebergantungan ini berfungsi pada analisis tingkah laku dan risiko dan bukannya menunggu tandatangan yang diterbitkan, ia menangkap tepat jenis pakej berniat jahat yang dijana oleh AI yang bermutasi pantas yang alat berasaskan reputasi secara strukturnya terlalu lambat untuk ditandai. Itulah tujuan menghentikan serangan sebelum tandatangan wujud, bukan selepasnya.
Shield berfungsi sebagai satu ejen ringan merentasi stesen kerja, pelayan dan pelari CI, dengan dasar diuruskan secara berpusat dan tempat duduk terapung supaya perlindungan mengikuti orang anda dan bukannya perkakasan anda.
Di dalam AI Xygeni Shield Firewall Kebergantungan
- Sekat sebelum ia dilaksanakan. Setiap pemasangan dipintas dan disahkan dalam masa nyata dan penyekatan berlaku sebelum skrip pemasangan dijalankan, bukan selepas laporan muncul pada keesokan harinya.
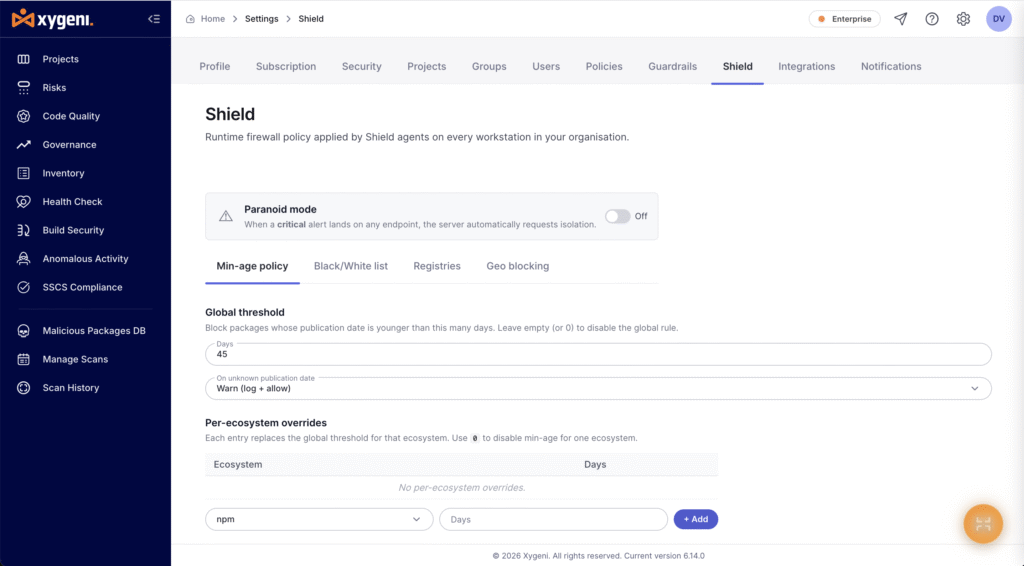
- Polisi umur minimum. Pakej berniat jahat yang dihasilkan oleh AI, mengikut definisi, adalah serba baharu. Tembok api kebergantungan ini membolehkan anda menyekat apa sahaja yang diterbitkan lebih baru daripada ambang batas anda, menetapkan peraturan global, mengatasinya setiap ekosistem dan memutuskan apa yang berlaku apabila tarikh penerbitan tidak dapat ditentukan.
- Benarkan senarai, tolak senarai dan daftar yang diluluskan. Tentukan dengan tepat apa yang boleh ditarik oleh pembangun anda dan dari mana, hingga ke peringkat pendaftaran.
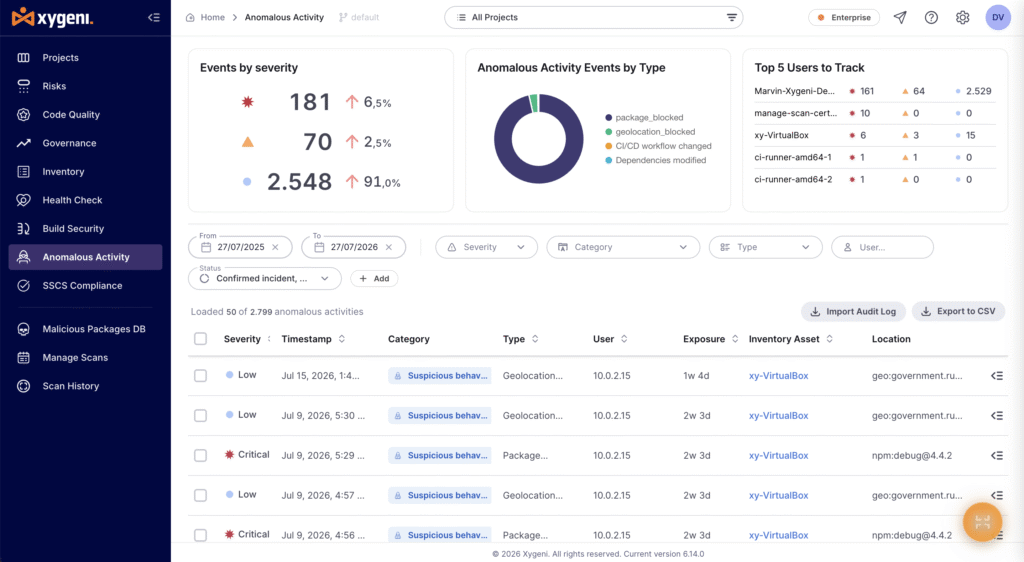
- Firewall rangkaian dengan dasar geo. Logik tembok api yang sama terpakai untuk trafik keluar. Sambungan ke IP dan domain yang diketahui berniat jahat dipotong secara automatik dan anda boleh menyekat trafik ke geografi berisiko tinggi. Setiap sambungan yang disekat direkodkan dengan destinasi yang cuba dicapainya.
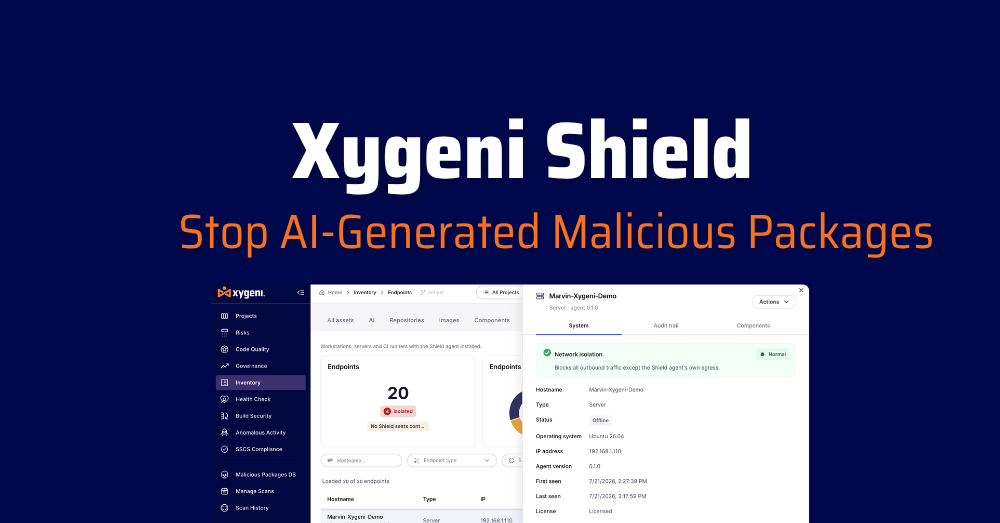
- Pengasingan titik akhir, manual atau automatik. Apabila sesuatu yang kritikal mendarat di mesin, Keselamatan AI Shield boleh memotong trafik keluar titik akhir tersebut kecuali saluran pengurusannya sendiri, membendung insiden pada satu komputer riba dan bukannya membiarkannya merebak. Mod paranoid mencetuskan pengasingan secara automatik sebaik sahaja amaran kritikal diaktifkan.
- Inventori langsung setiap titik akhir yang dilindungi. Lihat setiap stesen kerja, pelayan dan pelari CI yang menjalankan ejen, OS, versi, status dan tempat duduk lesennya, yang boleh ditapis mengikut nama hos atau jenis.
- Makluman masa nyata dengan bukti yang dilampirkan. Setiap blok ialah peristiwa dengan keterukan, cap masa, titik akhir, tempoh pendedahan dan apa yang telah dihentikan: pakej dan versi atau destinasi.
- Jejak audit setiap titik akhir. Setiap mesin yang dilindungi menyimpan rekodnya sendiri, jadi anda boleh membina semula apa yang berlaku apabila seseorang bertanya.
Mengapa Firewall Ini Berada Di Tempat Yang Tidak Dilakukan Oleh Orang Lain
Alat berasaskan reputasi dan tandatangan memberitahu anda tentang pakej berniat jahat selepas orang lain telah terjejas olehnya. Model itu sudah terlalu perlahan sebelum AI. Kini pakej berniat jahat yang dihasilkan AI boleh dihasilkan dan diterbitkan lebih pantas daripada sebarang nasihat pipeline boleh mengkatalogkannya, tembok api kebergantungan yang dibina berdasarkan analisis tingkah laku dan risiko adalah satu-satunya lapisan yang berguna pada hari sifar, apabila serangan itu baharu dan tiada tandatangan wujud lagi. Dan kerana ia merupakan tembok api kebergantungan Xygeni, setiap blok, pengasingan dan peristiwa geo akan berada di konsol yang sama dengan kod, kebergantungan, pipeline, dan penemuan rahsia, dengan satu jejak audit. Bukan ejen lain, ejen lain dashboard, Satu lagi login untuk memeriksa.
Di mana Keselamatan AI Shield Sesuai Di Sebelah EDR Anda
Pasukan kadangkala menganggap EDR sedia ada mereka sudah meliputi perkara ini. Ia tidak. EDR memerhatikan proses, fail dan sambungan pada peringkat OS, tetapi ia tidak mempunyai konteks keselamatan aplikasi: ia tidak dapat memberitahu anda sama ada kebergantungan berniat jahat, sama ada versi pakej dihantar semalam atau sama ada ia mungkin dijana oleh alat AI yang dibina untuk mengelakkan pemeriksaan yang anda lakukan. Xygeni Shield membawa konteks tersebut ke titik akhir dan menguatkuasakan dasar mengenai perkara yang sebenarnya diambil berat oleh AppSec, berjalan seiring dengan apa sahaja EDR yang telah anda miliki.
Apa Maknanya Ini untuk CISO, Bukan Sekadar Pasukan AppSec
A CISO tidak perlu tahu bagaimana pintasan berfungsi. Apa yang penting pada tahap itu adalah lebih mudah: terdapat satu peringkat rantaian bekalan, saat pemasangan pada mesin pembangun sendiri, di mana perbelanjaan AppSec hari ini dan perbelanjaan EDR hari ini kedua-duanya tidak terbongkar, dan ia adalah peringkat di mana pakej berniat jahat yang dihasilkan oleh AI sebenarnya merosakkan. Xygeni Shield menutup jurang itu tanpa menambah alat kendiri yang lain: setiap blok, pengasingan dan jejak audit berada di konsol yang sama dan jejak bukti yang sama seperti penemuan AppSec anda yang lain, yang sebenarnya perlu dilihat oleh juruaudit atau kemas kini lembaga: satu rekod yang konsisten dan bukannya rekod keempat dashboard untuk berdamai.
Mulakan dengan Xygeni AI Shield
Xygeni Shield merangkumi ekosistem npm, PyPI dan Maven hari ini, berjalan pada stesen kerja, pelayan dan pelari CI dengan dasar yang diuruskan secara berpusat dari satu tempat.
Mula Percuma or Jadual Demo untuk melihat tembok api kebergantungan menyekat pemasangan sebenar dalam masa nyata.

Soalan Lazim
Bagaimanakah Xygeni AI Shield berbeza daripada EDR yang telah kita jalankan?
Pengesanan titik akhir memerhatikan proses, fail dan sambungan pada peringkat sistem pengendalian. Ia tidak tahu apa itu pendaftaran pakej, sama ada kebergantungan berniat jahat atau sama ada versi telah diterbitkan semalam. Xygeni Shield membawa konteks keselamatan aplikasi ke titik akhir pembangun dan menguatkuasakan dasar mengenai perkara yang AppSec pentingkan, berjalan seiring dengan apa sahaja EDR yang anda miliki.
Bolehkah tembok api kebergantungan menangkap pakej berniat jahat yang dijana oleh AI, tanpa tandatangan terlebih dahulu?
Ya. Keselamatan AI Xygeni Shield sekatan pada analisis tingkah laku dan risiko, bukan padanan tandatangan, CVE atau nasihat yang diketahui. Itulah yang menjadikannya berkesan terhadap pakej yang baharu setiap kali ia dijana, sama ada ia ditulis tangan atau dihasilkan oleh alat AI yang dibina untuk mengelakkan pemeriksaan berasaskan reputasi.
Adakah ia memperlahankan pembangun?
Keselamatan AI Xygeni Shield ialah ejen ringan yang menyemak pemasangan sebaik sahaja ia berlaku. Pembangun hanya menyedarinya apabila sesuatu disekat, dan sekatan itu disertakan dengan sebabnya.
Apa yang boleh dilakukan oleh Xygeni AI Shield blok hari ini?
Pemasangan pakej yang berniat jahat dan tidak dibenarkan, pakej yang lebih baharu daripada ambang umur minimum anda, pemasangan daripada daftar yang belum anda luluskan, pakej dalam senarai penolakan anda, sambungan keluar ke IP dan domain yang diketahui berniat jahat dan trafik ke geografi yang telah anda hadkan.
Apa yang berlaku jika tarikh penerbitan pakej tidak dapat ditentukan?
Anda yang tentukan. Dasar umur minimum membolehkan anda memberi amaran dan membenarkan, atau menyekat, apabila tarikh penerbitan tidak diketahui.
Bolehkah saya menetapkan peraturan yang berbeza bagi setiap ekosistem?
Ya. Ambang umur minimum global boleh diatasi bagi setiap ekosistem dan dinyahdayakan untuk ekosistem tertentu jika perlu.
Apakah sebenarnya fungsi pengasingan titik akhir?
Ia menyekat semua trafik keluar dari mesin tersebut kecuali saluran pengurusan Xygeni AI Security SHield sendiri, jadi titik akhir kekal terkawal tetapi masih boleh diurus. Anda boleh mencetuskannya atas permintaan atau mendayakan mod paranoid supaya pengasingan diminta secara automatik apabila amaran kritikal tiba.
Di manakah Shield ejen yang dikendalikan?
Pada stesen kerja pembangun, pada pelayan dan pada pelari CI. Pelesenan menggunakan tempat duduk terapung.
Adakah blok tersebut muncul di mana-mana sahaja yang boleh saya audit?
Ya. Setiap blok merupakan peristiwa dengan perincian penuh dan setiap titik akhir menyimpan jejak auditnya sendiri. Peristiwa boleh ditapis dan dieksport.
