






Dalam kajian terkawal yang dibentangkan di Keselamatan USENIX 2025, para penyelidik meminta 16 model bahasa yang besar untuk menghasilkan 576,000 sampel kod. Hampir satu daripada lima pakej sumber terbuka yang disyorkan oleh model tersebut tidak wujud: 205,474 nama pakej palsu yang unik, dicipta daripada tiada. Itu akan menjadi sesuatu yang aneh jika ia rawak. Ia tidak wujud. Empat puluh tiga peratus daripada nama halusinasi muncul berulang kali merentasi gesaan berulang. Penyerang tidak perlu meneka apa yang akan dicipta oleh pembantu pengekodan. Mereka boleh memerhati, menunggu dan mendaftarkan nama itu terlebih dahulu.
Itulah masalah utama yang Keselamatan rantaian bekalan AI dalam satu eksperimen: AI yang sama yang mempercepatkan pembangunan perisian telah menjadi titik masuk yang boleh diramal dan boleh dieksploitasi ke dalamnya. Persoalan untuk pasukan keselamatan bukan lagi sama ada AI menyentuh rantaian bekalan perisian. Ia sama ada anda boleh melihat apa yang dilakukannya di kedua-dua belah pihak: AI menulis kod anda, AI mempertahankan anda pipeline, dan AI penyerang sedang menunjuk ke arah kedua-duanya.
Apakah keselamatan rantaian bekalan AI?
Keselamatan rantaian bekalan AI ialah amalan melindungi rantaian bekalan perisian daripada risiko yang diperkenalkan atau diperkuatkan oleh kecerdasan buatan, dan menggunakan AI untuk mempertahankan rantaian bekalan yang sama. Ia terletak di persimpangan dua trend yang masih dirawat secara berasingan oleh kebanyakan program keselamatan: kod yang dijana AI memasuki pangkalan kod, dan serangan berkuasa AI yang menyasarkan kebergantungan, binaan pipelines, dan perkakasan pembangun yang mengelilinginya.
Keselamatan aplikasi tradisional bertanya sama ada kelemahan yang diketahui wujud dalam komponen yang diketahui. Keselamatan rantaian bekalan AI menanyakan soalan yang lebih sukar dan pantas: Adakah kebergantungan yang baru dipasang oleh ejen AI ini benar-benar wujud, atau adakah ia berhalusinasi? Adakah pakej yang baru diterbitkan ini bertindak secara berniat jahat, walaupun tiada tandatangan wujud untuknya lagi? Model, ejen dan sambungan AI yang manakah berjalan merentasi kitaran hayat pembangunan perisian dan apakah yang boleh dicapai olehnya?
Menjawab soalan-soalan tersebut pada kod kelajuan yang sebenarnya dihantar adalah keseluruhan disiplin.
Bagaimana AI menjadi permukaan serangan rantaian bekalan
Penyerang telah berhenti bereksperimen dengan AI beberapa waktu yang lalu. Kini mereka membinanya menjadi operasi yang menyasarkan kod dan kebergantungannya secara langsung, bukan hanya peti masuk dan login halaman.
Slopsquatting: menjadikan apa yang dicipta AI sebagai senjata
Teknik ini kini mempunyai nama: duduk termenung, dicipta pada April 2025 oleh Seth Larson, pembangun keselamatan tetap di Python Software Foundation. Mekaniknya mudah dan kejam. Pembantu pengekodan AI secara rutin mencadangkan nama pakej yang tidak wujud. Oleh kerana halusinasi itu berulang, penyerang boleh mendaftarkan nama yang dicipta sebagai pakej sebenar yang berniat jahat dan menunggu pembangun seterusnya (atau ejen autonomi seterusnya) memasangnya.
Preseden tersebut telah didokumenkan. Pada tahun 2023, penyelidik keselamatan Bar Lanyado menerbitkan pakej ruang letak kosong di bawah nama yang sering dikhayalkan oleh model, memeluk-muka-cliDalam tempoh tiga bulan, ia telah dimuat turun lebih daripada 30,000 kali, dan arahan pemasangan yang dikhayalkan itu juga muncul dalam repositori awam README daripada sebuah syarikat teknologi utama. Itu adalah ujian yang tidak berbahaya. Buku panduan yang sama dengan muatan sebenar kini merupakan model perniagaan yang boleh diulang untuk penyerang.
Ejen pengekodan autonomi memburukkan lagi keadaan dengan mengalih keluar pusat pemeriksaan manusia yang terakhir. Ejen yang memasang kebergantungan tanpa semakan menghapuskan satu saat di mana pembangun mungkin perasan pakej itu kelihatan salah.
Pakej berniat jahat pada skala perindustrian
Meletakkan barang di tempat yang tidak kena adalah satu taktik dalam perubahan yang jauh lebih besar. Pada tahun 2025, kempen pakej berniat jahat bervolum tinggi menjadi model operasi asas untuk serangan rantaian bekalan, memandangkan Xygeni Trend Serangan AppSec Baharu untuk 2026 dokumen. Penyerang telah menerima pakai ekonomi spam: menerbitkan pakej berniat jahat sebanyak seribu, menerima penghapusan pantas dan bergantung pada kebarangkalian dan bukannya kegigihan. Daftar awam kini menempatkan ratusan ribu pakej berniat jahat baharu setahun, dan walaupun tempoh pendedahan yang singkat mencemari binaan hiliran.
MCP: lapisan sambungan baharu yang sebahagian besarnya tidak selamat
Protokol Konteks Model (MCP) membolehkan ejen AI berhubung dengan alatan dan sumber data. Ia juga mewujudkan permukaan serangan baharu yang kebanyakan pengimbas tidak pernah periksa. Pelayan MCP yang berniat jahat boleh berada secara tidak kelihatan di sebelah ejen yang sah, yang boleh dicapai oleh mana-mana ejen yang mempunyai akses. OWASP menerbitkan 10 Teratas MCP pada tahun 2025 untuk mengkatalogkan risiko-risiko ini, daripada suntikan segera dan keracunan alat hinggalah pelayan yang tidak disahkan yang boleh dicapai oleh mana-mana ejen di rangkaian.
Rahsia bocor melalui kod yang dijana AI
Kelayakan yang dikompromi melonjak kira-kira 160% pada tahun 2025 berbanding 2024, menurut Check Point External Risk Management (dahulunya Cyberint), sebahagiannya didorong oleh pancingan data yang dipertingkatkan AI dan perisian hasad pencuri maklumat. Dalam persekitaran perisian, ia dipetakan terus kepada kunci dan token yang dikodkan keras dalam kod yang dijana AI. Pembantu pengekodan yang telah menelan .env fail ke dalam konteksnya boleh menghasilkan semula rahsia dalam cadangan, dan penyerang mengimbas corak tersebut dengan tepat.
Dimensi kemanusiaan juga tidak hilang. Laporan Kos Pelanggaran Data 2025 IBM mendapati bahawa antara pelanggaran yang melibatkan AI, 37% menggunakan pancingan data yang dijana AI dan 35% menggunakan penyamaran deepfake, teknik yang semakin disasarkan kepada pembangun melalui jangkauan perekrut palsu dan akaun penyelenggara yang menyamar.
Bagaimana AI mempertahankan rantaian bekalan
Keupayaan yang menjadikan AI berbahaya adalah apa yang menjadikannya berguna untuk pembela. Dalam rantaian bekalan, pertukaran itu paling konkrit di empat tempat.
Pengesanan perisian hasad sebelum tandatangan
Inilah keupayaan yang menentukan. Pengimbasan tradisional menunggu tandatangan yang diketahui buruk sebelum ia boleh menandakan pakej, yang secara strukturnya terlalu perlahan untuk serangan yang mengumpul beribu-ribu muat turun dalam beberapa jam selepas penerbitan. Pengesanan berasaskan tingkah laku sebaliknya memberi skor kepada pakej yang baru diterbitkan sebaik sahaja ia muncul: tindakan masa pemasangan, panggilan rangkaian, corak pengaburan dan anomali metadata. Itu menutup tetingkap yang bergantung pada kempen slopsquatting dan typosquatting. Kempen npm Shai-Hulud dan GlassWorm akhir 2025, yang mana pengesan berasaskan tandatangan terlepas pandang sepenuhnya, adalah pra-cisely analisis tingkah laku kes dibina untuk menangkap.
Keutamaan mengikut keboleheksploitasian, bukan jumlah
Sumbangan AI yang paling praktikal kepada AppSec moden bukanlah mencari lebih banyak isu; ia mengurangkan gangguan daripada apa yang telah ditemui. Analisis kebolehcapaian menentukan sama ada laluan kod terdedah benar-benar dilaksanakan. Pemarkahan keboleheksploitasian menimbang data serangan dunia sebenar terhadap nombor CVSS mentah. Bersama-sama mereka membolehkan pasukan memberi tumpuan kepada pecahan penemuan yang mewakili risiko tulen dan boleh dieksploitasi dan bukannya mentafsir beribu-ribu amaran isyarat rendah secara manual.
Pengesanan anomali pada pipeline tahap
In Tinjauan Keadaan Keselamatan Siber AI Darktrace 2026, pemimpin keselamatan menamakan pengesanan ancaman dan pengesanan anomali (72%) sebagai bidang di mana AI memberikan impak paling besar, mendahului tindak balas automatik (48%) dan pengurusan kerentanan (47%). Digunakan untuk CI/CD, ini bermakna menandakan skrip pemasangan yang berkelakuan tidak seperti apa yang dilihat sebelum ini dalam skrip itu pipeline, atau kemas kini kebergantungan yang memperkenalkan panggilan rangkaian yang tidak dijangka.
Pemulihan automatik yang boleh disemak semula
Selain mencari dan menilai risiko, AI kini menjana penyelesaiannya: perubahan kod khusus rangka kerja yang selamat yang diserahkan sebagai pull request bukannya tiket yang reput dalam tunggakan. IBM mendapati bahawa organisasi yang menggunakan AI dan automasi secara meluas merentasi operasi keselamatan mengurangkan jumlah kitaran hayat pelanggaran mereka kepada 204 hari, berbanding 284 hari bagi mereka yang tidak (kira-kira 80 hari lebih cepat), sambil menjimatkan purata $1.9 juta bagi setiap pelanggaran. Mengesan risiko tanpa menutupnya hanya memindahkan tunggakan; menggabungkan triaj AI dengan pembaikan yang dijana AI menutup gelung tersebut.
Jurang tadbir urus yang kebanyakan pasukan belum selesaikan
Inilah bahagian yang tidak selesa. Tinjauan Darktrace pada tahun 2026 mendapati bahawa 77% organisasi kini menjalankan AI generatif dalam susunan keselamatan mereka, tetapi hanya 37% mempunyai dasar formal untuk menggunakan AI dengan selamat. Angka itu sebenarnya menurun daripada 45% pada tahun sebelumnya. Penerimaan pengguna mengatasi tadbir urus, dan penyerang mengeksploitasi jurang tersebut.
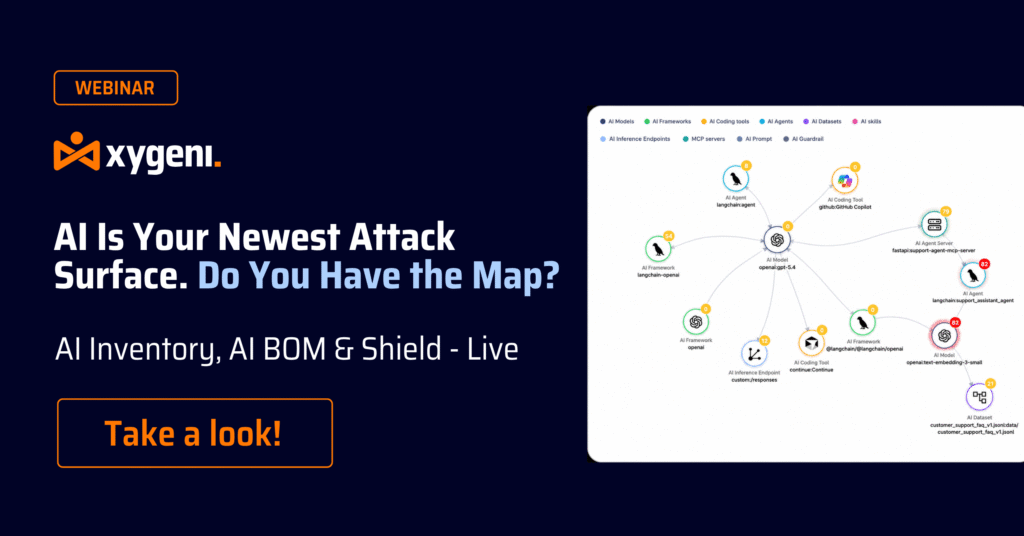
Bagi pasukan perisian, ia muncul secara konkrit: pembantu pengekodan AI, ejen dan sambungan MCP sudah berjalan merentasi SDLC, selalunya tanpa keterlihatan berpusat tentang apa yang mereka akses atau apa yang telah mereka perkenalkan. Kebanyakan organisasi boleh menamakan penyedia awan mereka. Sangat sedikit yang boleh menamakan setiap model AI, ejen dan pelayan MCP yang boleh dicapai daripada mesin pembangun. Inventori itu, Bil Bahan AI (AI-BOM), ialah asas keselamatan rantaian bekalan AI yang lain dibina. Anda tidak boleh mengamankan apa yang belum anda inventorikan.
Apa yang perlu dilakukan oleh pasukan AppSec sekarang
. pelanggaran data purata menelan belanja $4.44 juta pada tahun 2025 (IBM), dan rantaian bekalan semakin menjadi salah satu titik masuk. Respons praktikal bukanlah "menerima pakai AI" secara abstrak. Ia adalah senarai pendek dan konkrit:
- Inventori apa yang AI sedang jalankan dalam peranti anda SDLC. Model, ejen, pelayan MCP dan alatan pengekodan AI adalah aset. Bina AI-BOM terlebih dahulu.
- Layan kod yang dijana AI seperti kod bertulis manusia. Kod yang dikompilasi tidak selamat secara automatik, dan kebergantungannya layak mendapat semakan yang sama seperti yang lain.
- Kesan perisian hasad melalui tingkah laku, bukan tandatangan. Pengimbasan berasaskan tandatangan secara strukturnya terlalu perlahan untuk kempen pakej bervolum tinggi dan berjangka masa pendek.
- Utamakan mengikut keboleheksploitasian, bukan kelantangan amaran. Nilai pertahanan AI adalah memisahkan risiko sebenar daripada hingar, bukan menghasilkan lebih banyak daripadanya.
- Automasikan pemulihan, bukan sekadar pengesanan. Pengesanan tanpa pembetulan hanya mengalihkan tunggakan ke tempat lain.
Ke mana hala tuju keselamatan rantaian bekalan AI
Dua corak akan menentukan beberapa tahun akan datang. Pertama, serangan menjadi boleh diramal pada skala besar dan bukannya rawak: slopsquatting berfungsi sebelumcisterutamanya kerana halusinasi AI adalah konsisten, yang bermaksud pertahanan perlu beralih daripada tandatangan sekali sahaja kepada pengecaman corak yang diskalakan untuk dipadankan. Kedua, pertahanan beralih daripada "memberi amaran kepada manusia" kepada "mengenal pasti, memberi skor dan bertindak balas sebelum tiket wujud." Organisasi yang semakin mendapat tempat ialah mereka yang menangkap tingkah laku pakej berniat jahat pada masa penerbitan, bukan menunggu CVE ditulis.
AI ialah risiko terbaru anda dan pertahanan terbaik anda, selalunya dalam sistem yang sama
AI bergerak dalam dua arah sekaligus. Ia memberikan penyerang peralatan automatik yang boleh diskalakan, dan ia memberikan pembela keupayaan untuk mengesan dan bertindak balas pada skala yang tidak pernah dapat dilakukan oleh semakan manual. Dualiti itulah sebabnya keselamatan rantaian bekalan AI tidak boleh dihalang atau diharamkan sepenuhnya.
Inilah jurangnya Xygeni dibina untuk ditutup. Amaran Awal Perisian Hasad (MEW) sentiasa memantau pendaftaran awam dan swasta dan mengesan pakej berniat jahat sebaik sahaja ia diterbitkan, sebelum sebarang tandatangan wujud, menggunakan keputusan AI yang disahkan oleh pasukan penyelidikan manusia. Xygeni Shield menggunakan kecerdasan itu untuk berfungsi di titik akhir pembangun: ia menyekat pakej berniat jahat pada masa pemasangan sebelum skripnya dijalankan dan menyimpan inventori alatan AI, ejen dan pelayan MCP pada setiap mesin. Kesemuanya dibina khas untuk ancaman yang diterangkan oleh artikel ini: slopsquatting, typosquatting, kekeliruan kebergantungan dan kompromi penyelenggara, termasuk Shai Hulud dan kelas serangan GlassWorm yang terlepas alatan berasaskan tandatangan. Digabungkan dengan keutamaan berasaskan kebolehcapaian, AI-BOM merentasi anda SDLC, dan pemulihan permintaan tarik automatik, kod yang dijana AI dan Serangan berkuasa AI mendapat penelitian yang sama, tanpa memperlahankan pemaju.
Mulakan secara percuma. Pelan Pembangun Xygeni ialah €0: 10 repositori, 200 imbasan sebulan, sehingga 5 penyumbang, tiada kad kredit. Sign up with GitHub, GitLab atau Google dan jalankan imbasan pertama anda dalam masa kurang daripada 10 minit; Shield Perlindungan titik akhir akan datang ke pelan Pembangun tidak lama lagi.

Soalan Lazim
Apakah keselamatan rantaian bekalan AI?
Keselamatan rantaian bekalan AI melindungi rantaian bekalan perisian daripada risiko yang diperkenalkan atau diperkuatkan oleh AI, seperti kebergantungan halusinasi, kod yang dijana AI yang mengandungi kerentanan dan sambungan MCP yang berniat jahat, di samping menggunakan AI untuk mempertahankannya melalui pengesanan malware berasaskan tingkah laku, keutamaan eksploitasi dan pemulihan automatik.
Bagaimanakah AI digunakan untuk mempertahankan rantaian bekalan perisian?
AI membolehkan pertahanan yang tidak dapat ditandingi oleh alat berasaskan tandatangan: menjaringkan tingkah laku pakej yang baru diterbitkan pada saat ia muncul, menentukan sama ada laluan kod yang terdedah sebenarnya boleh dicapai, menandakan anomali pipeline aktiviti, dan menjana pembetulan khusus rangka kerja sebagai pull requests bukannya tiket tunggakan.
Mengapakah pengimbas tradisional tidak dapat mengesan serangan rantaian bekalan yang didorong oleh AI?
Alat tradisional bergantung pada tandatangan yang diketahui dan CVE yang diterbitkan, jadi ia hanya menandakan pakej selepas ia dikenal pasti sebagai berniat jahat. Kempen pakej bervolum tinggi dan tahan lama mengumpul muat turun dalam beberapa jam selepas penerbitan (lama sebelum tandatangan wujud), itulah sebabnya pengesanan pra-tandatangan berasaskan tingkah laku diperlukan.
Apakah AI-BOM dan mengapa ia penting?
Bil Bahan AI (AI-BOM) ialah inventori setiap model AI, ejen dan sambungan MCP yang berjalan merentasi kitaran hayat pembangunan perisian. Ia penting kerana anda tidak dapat mengamankan apa yang belum anda inventorikan, dan kebanyakan organisasi tidak mempunyai keterlihatan terpusat tentang apa yang AI boleh dicapai daripada mesin pembangun.
