






Autofix dalam AppSec ialah proses mengesan dan memulihkan kelemahan secara automatik secara langsung dalam aliran kerja pembangunan tanpa campur tangan manual. Bagi pasukan perisian moden, itu kedengaran seperti langkah seterusnya yang jelas. Tunggakan terus berkembang, kitaran keluaran terus mengecil, dan hanya sedikit organisasi yang mampu menyalurkan setiap SAST penemuan, isu kebergantungan, kebocoran rahsia atau IaC salah konfigurasi ke dalam barisan pemulihan manual sepenuhnya.
Walau bagaimanapun, terdapat satu halangan. Pasukan mahu memperbaiki kelemahan lebih pantas, tetapi mereka tidak mahu automasi yang secara senyap memperkenalkan regresi, memecahkan kebergantungan atau mewujudkan ketidakstabilan dalam CI/CDKetegangan itu kini merupakan salah satu masalah utama dalam keselamatan aplikasi. OWASP secara eksplisit melayan CI/CD sebagai domain keselamatan dengan kategori risiko utamanya sendiri, manakala Rangka Kerja Pembangunan Perisian Selamat NIST menjelaskan bahawa amalan pembangunan yang selamat perlu diintegrasikan ke dalam SDLC dan bukannya diikat pada akhirnya.
sebab tu autofix bukan sekadar ciri produk. Ia adalah model operasi. Jika dilakukan dengan teruk, ia akan menghasilkan hingar, risiko dan binaan yang rosak. Jika dilakukan dengan baik, ia akan merapatkan jurang antara pengesanan dan pemulihan, mengurangkan masa untuk pembaikan dan membantu keselamatan menyesuaikan diri dengan kelajuan DevOps. Dalam panduan ini, kita akan melihat apa yang sebenarnya dimaksudkan dengan pembaikan automatik dalam AppSec, di mana ia gagal, bagaimana sepatutnya pemulihan automatik yang selamat dan cara melaksanakannya dengan cara yang benar-benar dipercayai oleh pembangun.
Apakah Autofix dalam AppSec?
Pada peringkat asas, autofix bermaksud perisian melakukan lebih daripada sekadar mengenal pasti isu keselamatan. Ia mencadangkan, menjana atau menggunakan pemulihan. Dalam erti kata lain, alat ini beralih daripada "inilah masalahnya" kepada "inilah penyelesaiannya".
Itu kedengaran mudah, tetapi dalam praktiknya ia merangkumi beberapa aliran kerja yang sangat berbeza.
In SAST, autofix biasanya bermaksud menjana perubahan peringkat kod untuk kerentanan seperti suntikan SQL, skrip silang tapak, corak penyahsirian yang tidak selamat, pengesahan input yang lemah atau logik pengesahan yang tidak selamat. Dalam SCA, ia biasanya bermaksud mengesyorkan atau menggunakan peningkatan kebergantungan, menyematkan versi yang lebih selamat atau mencipta pull requests yang memindahkan pakej kepada keluaran yang ditambal. Dalam Keselamatan Rahsia, pembaikan automatik boleh bermaksud membatalkan dan memutar kelayakan, bukan sekadar menandakannya. Dalam IaC, ia boleh bermaksud menulis semula corak konfigurasi Terraform, Kubernetes atau awan yang tidak selamat kepada tetapan lalai yang lebih selamat.
Perbezaan pentingnya ialah: pembaikan automatik bukanlah perkara yang sama seperti petunjuk. Banyak alat keselamatan boleh mencadangkan pemulihan generik. Lebih sedikit yang boleh menjana perubahan sedia untuk pembangun. Lebih sedikit lagi yang boleh menjalankan pemulihan tersebut melalui aliran kerja penghantaran sebenar, mengesahkannya dan membentangkannya kepada pembangun sebagai perubahan yang boleh disemak dalam kawalan sumber.
Perbezaan itu penting kerana pasukan kejuruteraan moden tidak beroperasi dalam PDF dan tiket. Mereka beroperasi dalam pull requests, dasar, cek dan pipelines.
Mengapa Pemulihan Tradisional Tidak Berskala
Kes untuk pembaikan automatik bermula dengan realiti yang menyakitkan: proses pemulihan tradisional tidak dapat diskalakan kepada penyampaian perisian moden.
Kebanyakan organisasi sudah mempunyai pengimbasan yang mencukupi. Mereka tidak mempunyai resolusi yang mencukupi. Analisis statik, pengimbasan kebergantungan, pengesanan rahsia dan pemeriksaan infrastruktur menjana dapatan secara berterusan. Sementara itu, pasukan kejuruteraan berada di bawah tekanan untuk menghantar ciri-ciri, memastikan masa tunggu rendah dan mengelakkan ketidakstabilan pengeluaran.
Hasilnya adalah jurang antara penemuan dan tindakan.
Pertama, terdapat kelantangan amaran yang mudah. Semakin matang sesuatu program AppSec, semakin banyak penemuan yang cenderung dihasilkannya. Itu tidak selalunya meningkatkan keselamatan. Dalam banyak persekitaran, ia hanya mewujudkan tunggakan. Bahan produk Xygeni meletakkan ini sebagai masalah hingar dan keutamaan, dan pembingkaian itu sejajar dengan realiti industri yang lebih luas: keutamaan, bukan pengesanan sahaja, adalah tempat di mana banyak program bergelut.
Kedua, pemulihan manual adalah perlahan dari segi reka bentuk. Pembangun perlu membaca isu, mentafsir output pengimbas, menghasilkan semula masalah jika perlu, mereka bentuk pembetulan, melaksanakannya, menjalankan ujian, membuka pull request, dan tunggu semakan. Itu mungkin boleh diterima untuk satu isu kritikal. Ia tidak boleh diterima untuk beratus-ratus penemuan tahap sederhana, peningkatan kebergantungan berulang atau kebocoran rahsia berulang merentasi berbilang repositori.
Ketiga, keselamatan dan kejuruteraan sering mengoptimumkan untuk hasil yang berbeza. Keselamatan mahu risiko dikurangkan. Kejuruteraan mahu perubahan diperkenalkan dengan selamat dan boleh diramal. Perbezaan itu boleh diurus apabila aliran penemuan adalah kecil. Ia menjadi merosakkan apabila pasukan dibanjiri dengan isu dan tiada mekanisme yang wujud untuk mengubah penemuan yang disahkan menjadi penyelesaian yang selamat dan rendah geseran.
Di sinilah automasi mula kelihatan perlu. Namun, keperluan sahaja tidak menjadikan automasi selamat.
Masalah Dengan Autofix Naif
Tidak semua pembaikan automatik adalah pembaikan automatik yang baik. Malah, banyak bantahan yang dikemukakan oleh pembangun terhadap automasi keselamatan bukanlah bantahan terhadap automasi itu sendiri. Ia adalah bantahan terhadap automasi yang buruk.
Enjin pembaikan automatik yang naif biasanya mempunyai satu daripada empat masalah.
Yang pertama ialah ia melayan setiap isu sebagai perkara yang boleh dibetulkan sama rata. Pengimbas melihat kebergantungan yang terdedah dan hanya mencadangkan versi tampalan seterusnya. Enjin kod melihat corak yang tidak selamat dan menukar kepada penggantian yang telah ditetapkan. Itu mungkin berkesan untuk beberapa kes mudah. Ia gagal dengan cepat dalam sistem sebenar, di mana pangkalan kod, seni bina, masa jalan dan graf kebergantungan semuanya penting.
Yang kedua ialah ia mengabaikan konteks pelaksanaan. Pembetulan yang kelihatan betul secara berasingan mungkin tidak relevan, tidak mencukupi atau berisiko apabila digunakan pada laluan kod sebenar. Inilah salah satu sebab isyarat keboleheksploitasian sangat penting. EPSS FIRST wujud sebelumcisterutamanya kerana tahap keterukan sahaja bukanlah petunjuk yang boleh dipercayai sama ada kerentanan mungkin akan dieksploitasi dalam jangka masa terdekat. EPSS menyediakan anggaran kebarangkalian harian aktiviti eksploitasi untuk CVE, yang membantu pasukan memfokuskan kapasiti pemulihan terhad pada apa yang lebih cenderung untuk diserang.
Yang ketiga ialah pembaikan automatik yang naif mengabaikan risiko perubahan. Ini amat berbahaya dalam SCAPeningkatan kebergantungan mungkin menghapuskan CVE dan masih memperkenalkan ketidakserasian API, kaedah yang dialih keluar, kelas yang dinamakan semula, kontrak yang diubah atau perubahan tingkah laku masa jalan yang halus.
Yang keempat ialah automasi berlebihan. Apabila sesuatu alat membuka limpahan nilai rendah pull requests, yang kebanyakannya gagal dalam ujian atau mewujudkan geseran penggabungan, pembangun belajar untuk mengabaikannya. Itu bukan pecutan pemulihan. Itu adalah spam pemulihan.
Persoalan yang tepat, maka, bukanlah sama ada pasukan harus mengautomasikan pemulihan. Persoalan yang tepat ialah jenis automasi yang dapat mengurangkan risiko tanpa meningkatkan kesakitan operasi.
Perubahan yang Melanggar Adalah Masalah Kepercayaan Sebenar
Apabila pembangun mengatakan mereka tidak mempercayai pembaikan automatik, mereka sering bermaksud satu perkara yang sangat spesifik: mereka tidak mempercayainya untuk tidak merosakkan sesuatu.
Masalah kepercayaan itu paling ketara dalam pemulihan kebergantungan.
Pakej yang terdedah mungkin mempunyai versi yang ditampal, tetapi itu tidak bermakna naik taraf itu selamat. Keluaran yang ditampal mungkin mengalih keluar kaedah yang digunakan oleh aplikasi anda. Ia mungkin menamakan semula API. Ia mungkin mengetatkan kontrak jenis. Ia mungkin mengubah suai tingkah laku dengan cara yang lulus ujian unit tetapi menyebabkan regresi pengeluaran. Dalam banyak pasukan, kos pemulihan sebenar bukanlah menggunakan tampalan. Ia sedang menyiasat jejari letupan.
Pertimbangkan contoh mudah dalam Java. Pangkalan kod bergantung pada pustaka di mana kaedah biasa wujud dalam versi 1.x tetapi dialih keluar dalam versi 2.x.
					// Before upgrade
MyService service = new MyService();
service.foo();
Selepas naik taraf, foo() tidak lagi wujud. Kerentanan mungkin hilang, tetapi binaannya rosak.
Itulah sebabnya "kemas kini kepada versi yang telah ditetapkan" bukanlah strategi kejuruteraan. Ia adalah satu perjudian.
OWASP CI/CD panduan adalah relevan di sini kerana penyampaian moden pipelines adalah kedua-dua mekanisme pecutan dan permukaan serangan. Kawalan keselamatan yang mewujudkan perubahan yang tidak stabil atau tidak terkawal pipeline tingkah laku menyelesaikan satu masalah dengan mewujudkan masalah lain. CI/CD perlindungan memerlukan kawalan aliran, pengesahan dan penguatkuasaan dasar, bukan sekadar suntikan perubahan pantas.
Autofix selamat perlu menghormati realiti itu. Ia bukan sahaja perlu memahami sama ada kerentanan boleh dibaiki, tetapi sama ada pembaikan itu boleh diperkenalkan tanpa melanggar kitaran hayat perisian yang sepatutnya dilindungi.
Rupa Autofix Selamat Sepatutnya
Autobaiki selamat bukanlah “penjanaan perubahan automatik.” Autobaiki selamat ialah pemulihan automatik terkawal.
Itu bermaksud lima perkara.
Pertama, pembetulan mestilah peka terhadap konteks. Cadangan selamat yang mengabaikan kod sekitar, konvensyen rangka kerja, aliran data atau tingkah laku kebergantungan tidak mencukupi. Pembetulan tersebut perlu sesuai dengan aplikasi, bukan hanya kelas kerentanan.
Kedua, pembaikan mesti sedar risiko. Di sinilah analisis risiko pemulihan penting. Sistem pembaikan automatik yang baik sepatutnya dapat menjawab soalan kejuruteraan asas sebelum mencadangkan perubahan: apakah kemungkinan pemulihan ini akan diperkenalkan? perubahan yang melanggar?
Ketiga, pembetulan mesti diutamakan. Program pembaikan automatik terbaik tidak cuba membetulkan semuanya sekaligus. Ia menyelaraskan pemulihan dengan keboleheksploitasian, kebolehcapaian dan impak operasi. Ini sepadan dengan bagaimana program AppSec yang matang berkembang secara lebih meluas. CISKatalog Kerentanan Eksploitasi A yang Diketahui wujud sebelum iniciselit untuk membantu organisasi menggabungkan bukti eksploitasi ke dalam proses pemulihancision, bukan sekadar pemarkahan keterukan.
Keempat, autofix mesti dijalankan dalam aliran kerja penghantaran sebenar. Jika enjin pemulihan tidak dapat berfungsi melalui pull requests, pemeriksaan, dasar dan ujian, ia tidak sejajar dengan cara pasukan moden menyampaikan perisian.
Kelima, pembangun mesti kekal mengawal. Perubahan yang diluluskan oleh pembangun bukanlah kelemahan pembaikan automatik. Ia adalah mekanisme yang menjadikan automasi boleh dipercayai dalam persekitaran kejuruteraan pengeluaran.
Dalam erti kata lain, pemulihan yang selamat memerlukan kawalan, bukan sekadar automasi.
Autofix Naif vs Autofix Selamat
Berikut ialah perbezaan praktikal antara automasi yang mencipta kerja dan automasi yang menghapuskannya.
| Aspek | Autofix Naif | Autobaiki Selamat |
|---|---|---|
| Strategi Betulkan | Menggunakan pembetulan atau naik taraf generik sebaik sahaja kelemahan dikesan | Menjana pembetulan yang peka konteks berdasarkan kod, tingkah laku kebergantungan dan pengesahan aliran kerja |
| Kemas Kini Kebergantungan | Mengesyorkan versi tampalan seterusnya tanpa analisis impak perubahan | Menilai laluan naik taraf dan menyemak perubahan yang tidak menentu sebelum mencadangkan pemulihan |
| Keutamaan | Bertindak berdasarkan tahap keterukan sahaja | Menggabungkan keterukan dengan keboleheksploitasian, kebolehcapaian dan impak operasi |
| Pipeline Keselamatan | Mungkin membuka PR yang gagal dalam binaan atau ujian | Mengesahkan pembetulan melalui CI/CD pemeriksaan dan semakan pintu pagar |
| Peranan Pembangun | Pembangun membersihkan kesan automasi | Pembangun menyemak cadangan pemulihan yang selamat dan sedia untuk digabungkan |
| Hasil | Lebih banyak hingar, lebih banyak regresi, kepercayaan yang lebih rendah | Pemulihan yang lebih pantas, regresi yang lebih sedikit, penggunaan yang lebih tinggi |
Jika anda mahukan satu hidangan sampingan daripada jadual ini, ini dia: kualiti autofix ditentukan oleh kualiti konteks dan kawalannya.
Cara Autofix Berfungsi dalam DevSecOps Moden Pipeline
Dalam persekitaran yang matang, Autofix bukanlah satu tindakan. Ia merupakan aliran kerja pemulihan berstruktur yang disepadukan ke dalam CI/CD.
Daripada pembaikan manual yang terputus sambungan, moden pipelines mengikuti aliran berterusan:
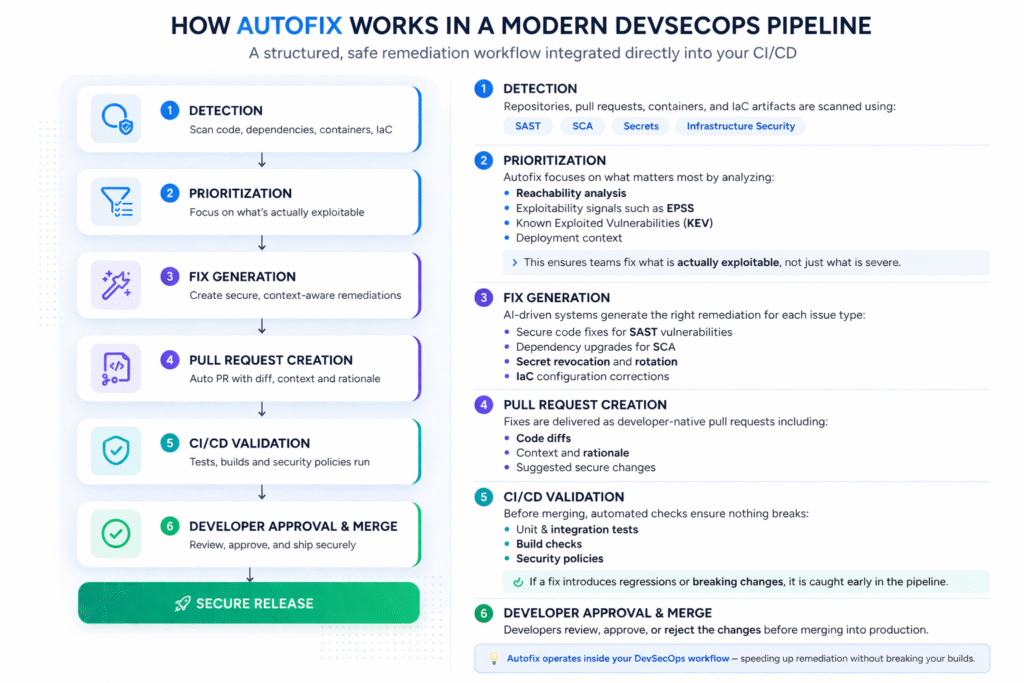
Cara Autofix Berfungsi dalam DevSecOps Moden Pipeline
Dalam persekitaran yang matang, Autofix bukanlah satu tindakan. Ia merupakan aliran kerja pemulihan berstruktur yang disepadukan ke dalam CI/CD.
Daripada pembaikan manual yang terputus sambungan, moden pipelines mengikuti aliran berterusan:
Aliran kerja pembaikan automatik langkah demi langkah
- Pengesanan
Repositori, pull requests, bekas, atau IaC Artifak diimbas menggunakan SAST, SCA, Rahsia atau pemeriksaan infrastruktur. - Keutamaan
Tidak semua kelemahan dilayan sama rata. Sistem Autofix mengutamakan penggunaan:- Analisis kebolehcapaian
- Isyarat eksploitasi seperti EPSS
- Kerentanan yang dieksploitasi (KEV) yang diketahui
- Konteks pelaksanaan
- Betulkan Penjanaan
Sistem ini menjana tindakan pemulihan berdasarkan jenis isu:- Pembetulan kod untuk SAST kelemahan
- Peningkatan kebergantungan untuk SCA
- Pembatalan dan penggiliran rahsia
- IaC pembetulan konfigurasi
- Pull Request Ciptaan
Pembetulan dibungkus ke dalam aliran kerja natif pembangun, biasanya sebagai pull requests dengan:- Perbezaan kod
- Konteks dan rasional
- Perubahan yang dicadangkan
- Pengesahan dalam CI/CD
Sebelum penggabungan, pembetulan disahkan secara automatik melalui:- Ujian unit dan integrasi
- Pemeriksaan binaan
- Dasar keselamatan
- Kelulusan dan Penggabungan Pembangun
Pembangun menyemak, meluluskan atau menolak perubahan sebelum bergabung ke dalam pengeluaran
Akibatnya, autofix tidak memintas kitaran hayat pembangunan. Ia beroperasi di dalamnya.
Ia berintegrasi dengan lancar dengan platform seperti GitHub, GitLab dan Azure DevOps, memastikan bahawa Pemulihan kerentanan menjadi sebahagian daripada aliran kerja penyampaian, bukan proses yang berasingan.
Autofix untuk Kelas Kerentanan yang Berbeza
Salah satu kesilapan paling biasa dalam perbualan autofix ialah melayan semua pembaikan seolah-olah ia bertindak dengan cara yang sama. Sebenarnya, ia tidak.
Autobaiki untuk SAST
Autobaiki peringkat kod adalah tempat ramai orang pertama kali menemui konsep ini. Pengimbas mencari suntikan SQL, sinki XSS yang dipantulkan atau corak pengesahan yang tidak selamat dan mencadangkan penggantian yang selamat. Ini selalunya merupakan bentuk autobaiki yang paling intuitif kerana pembetulan kelihatan dalam kod sumber dan boleh disemak seperti perubahan lain.
Bahan produk Xygeni meletakkan AI AutoFix dalam ruang ini sebagai pemulihan yang peka konteks yang menjana pembetulan sedia pembangun dan pull requests untuk isu seperti XSS dan suntikan SQL. Mesej yang mendasari adalah penting walaupun melangkaui dakwaan produk: bagus SAST Autofix mesti peka terhadap kod, bukan sekadar peka terhadap peraturan.
Autobaiki untuk SCA
Autofix kebergantungan boleh dikatakan lebih penting secara operasi kerana pakej terdedah muncul secara berterusan dan penyelenggaraan kebergantungan manual tidak berskala. Tetapi di sinilah juga kepercayaan paling sukar diperoleh, kerana kemas kini kebergantungan adalah tepat di mana perubahan yang melanggar menjadi paling menyakitkan.
Yang boleh dipercayai SCA Oleh itu, keupayaan pembaikan automatik perlu melakukan lebih daripada sekadar mencari versi yang ditampal. Ia perlu menilai keselamatan naik taraf, jejari letupan dan keserasian.
Autobaiki untuk Rahsia
Pemulihan rahsia bukanlah tentang penulisan semula kod tetapi lebih kepada pembendungan. Jika rahsia langsung terdedah, respons ideal bukanlah tiket yang meminta seseorang untuk menggilirkannya minggu depan. Respons ideal adalah pembatalan segera, penggantian dan penjejakan yang jelas. Itulah sebabnya pembaikan automatik dalam keselamatan rahsia selalunya kelihatan berbeza daripada pembaikan automatik kod. Nilainya ialah kelajuan dan kepastian.
Autobaiki untuk IaC
Salah konfigurasi infrastruktur selalunya sangat berulang. Ini menjadikannya calon yang kuat untuk automasi. Jika pasukan boleh standardTentukan corak selamat untuk Terraform, Kubernetes, ARM atau CloudFormation, kemudian autofix boleh menguatkuasakan corak tersebut lebih awal dalam pipelinePenekanan SSDF NIST terhadap penyepaduan amalan selamat ke dalam setiap SDLC Pelaksanaan sangat sesuai di sini: keselamatan adalah paling kukuh apabila ia diterapkan dalam aliran kerja, tidak ditangguhkan ke peringkat seterusnya.
Cara Mengelakkan Kerosakan Binaan Dengan Autofix
Inilah janji teras di sebalik topik ini, dan ia wajar mendapat perhatian langsung.
Untuk mengelakkan kerosakan binaan dengan pembaikan automatik, pasukan perlu mengesahkan pemulihan dengan cara yang sama seperti mereka mengesahkan sebarang perubahan terikat pengeluaran yang lain. Ini bermakna:
- menganalisis kebergantungan dan impak kod sebelum menggunakan perubahan
- sahkan pembetulan dalam CI/CD dengan ujian dan dasar
- hadkan skop automatik di mana jejari letupan tinggi
- memerlukan semakan pemaju untuk perubahan penting
- gunakan pengenalan berperingkat untuk peningkatan berimpak tinggi
Inilah sebabnya mengapa analisis risiko pemulihan sangat berharga. Ia mengubah soalan daripada "adakah terdapat penyelesaian?" kepada "adakah ini penyelesaian yang paling selamat dan berdaya maju?" Itu adalah soalan kejuruteraan yang jauh lebih baik.
Di sinilah banyak program automasi gagal. Mereka mengoptimumkan daya pemprosesan dan mengabaikan keselamatan perubahan. Pembangun menyedarinya serta-merta.
Sebaliknya, sistem pembaikan automatik yang dipercayai menghormati disiplin pengurusan perubahan yang sama yang telah digunakan oleh pasukan kejuruteraan yang kukuh untuk pembangunan ciri: menyemak, menguji, mengesahkan, menggabungkan.
Amalan Terbaik untuk Melaksanakan Autofix
Jika anda sedang membina atau mematangkan program pembaikan automatik, matlamatnya haruslah penerimaan, bukan kebaharuan. Pasukan akan menggunakan pembaikan automatik apabila ia sentiasa menjimatkan masa tanpa mewujudkan kerja pembersihan.
Mulakan dengan dasar. Tentukan kelas isu yang selamat untuk diautomasikan terlebih dahulu. SAST corak dengan penulisan semula yang difahami dengan baik, kemas kini kebergantungan dalam julat versi yang ditakrifkan atau aliran kerja pembatalan rahsia selalunya merupakan calon awal yang baik.
Kemudian, kecilkan skopnya. Jangan cuba mengautomasikan semuanya dalam satu keluaran. Tumpukan dahulu pada isu-isu yang lazim dan berkeyakinan tinggi. Itu biasanya merupakan strategi membina kepercayaan yang lebih baik daripada melancarkan pemulihan yang meluas tetapi bising.
Integrasikan pemulihan ke dalam aliran kerja pembangun sedia ada. Jika pasukan kejuruteraan anda tinggal di pull requests dan perlindungan cawangan, autofix juga perlu.
Ukur hasil. Metrik yang betul bukan sekadar "bilangan pembetulan yang dijana". Ia adalah kadar penggabungan, kadar regresi, masa yang dijimatkan, pengurangan positif palsu dan masa untuk pemulihan.
Akhir sekali, kekalkan lapisan kelulusan manusia di tempat yang penting. Autofix yang selamat tidak menghapuskan pertimbangan pembangun. Ia meningkatkannya dengan mengalih keluar kerja berulang dan menumpukan perhatian pada semakan bernilai lebih tinggi.
Daripada Pengesanan kepada Pemulihan: Menutup Gelung
Salah satu kelemahan terbesar dalam perkakasan AppSec legasi ialah prosesnya berakhir terlalu awal. Satu penemuan muncul. Tiket dicipta. Kemudian sistem menunggu.
Itu bukan gelung tertutup. Itu adalah penyerahan.
Program AppSec moden perlu berupaya beralih daripada pengesanan kepada pengutamaan kepada pemulihan dengan sesedikit mungkin orkestrasi manual. Itulah janji sebenar pembaikan automatik. Ia bukan sahaja menjadikan pemulihan lebih pantas. Ia mengubah tempat pemulihan berlaku, bagaimana ia diperkenalkan dan siapa yang perlu melakukan kerja berulang.
Inilah juga sebabnya topik ini penting secara komersial, bukan sekadar dari segi teknikal. Pembeli tidak lagi hanya mahukan kualiti pengesanan. Mereka mahukan pengurangan tunggakan yang boleh diukur dan pergerakan yang lebih pantas daripada penemuan isu kepada penyelesaian isu.
Bagaimana Xygeni Membolehkan Pembaikan Automatik Selamat
Bahan-bahan Xygeni memposisikan keupayaan pembaikan automatiknya di sekitar tiga tema: konteks, automasi dan penyepaduan penghantaran.
Di bahagian kod, Xygeni AI SAST AutoFix menjana pembetulan sedia pembangun, menggantikan corak berisiko dengan alternatif yang selamat dan menyampaikan pembetulan tersebut melalui pull requests dan bukannya cadangan abstrak. Ia serta-merta membetulkan kelemahan seperti XSS atau SQL Injection dan menggunakan amalan terbaik pengekodan selamat secara langsung dalam aliran kerja pembangun.
Walau bagaimanapun, pembaikan automatik dalam Xygeni melangkaui SAST. Ia juga merangkumi Rahsia Autobaiki, yang mengesan kelayakan yang bocor dan membatalkannya secara automatik menggunakan prabina playbooks merentasi platform seperti AWS, GCP atau GitLab. Ini membolehkan pembendungan segera, menghapuskan kelewatan tindak balas manual dan mengurangkan risiko penyalahgunaan kelayakan.
Dari segi kebergantungan, Xygeni's SCA Autobaiki membolehkan pemulihan automatik pukal dengan menjana pembetulan untuk kebergantungan yang terdedah dan menggunakannya secara berskala. Pasukan boleh mencetuskan penampalan automatik, mencipta pull requests dengan versi yang dinaik taraf, dan mengintegrasikan pemulihan secara langsung ke dalam CI/CD pipelines tanpa mengganggu penghantaran.
Selain itu, keupayaan ini meliputi Infrastruktur sebagai Kod (IaC) dan pipeline konfigurasi, memastikan salah konfigurasi dan corak infrastruktur berisiko juga dipulihkan sebagai sebahagian daripada aliran kerja automatik yang sama.
Itulah perkara strategiknya. Pembaikan automatik selamat tidak beroperasi secara berasingan. Ia merangkumi kod (SAST), kebergantungan (SCA), rahsia, dan infrastruktur (IaC), memastikan pemulihan yang konsisten merentasi keseluruhan rantaian bekalan perisian. Selain itu, ia berfungsi dengan baik apabila digabungkan dengan keutamaan berasaskan keboleheksploitasian, analisis graf kebergantungan dan CI/CD pengesahan, jadi pembaikan bukan sahaja automatik, tetapi juga selamat, relevan dan sedia untuk pengeluaran.
Jawapan Pantas: Bagaimanakah Anda Memperbaiki Kerentanan Dengan Selamat Menggunakan Autofix?
Untuk memulihkan kelemahan dengan selamat menggunakan pembaikan automatik, pasukan memerlukan pembaikan yang peka konteks, keutamaan berasaskan keboleheksploitasian, analisis risiko pemulihan, CI/CD pengesahan dan kelulusan pembangun sebelum penggabungan.
Itulah jawapan ringkasnya.
Apa-apa sahaja yang kurang daripada itu mungkin masih merupakan automasi, tetapi ia bukanlah jenis automasi yang akan dipercayai oleh pembangun dalam pengeluaran.
Soalan Lazim
Apakah pembaikan automatik dalam AppSec?
Autofix dalam AppSec ialah penjanaan dan penyampaian automatik perubahan pemulihan untuk isu keselamatan seperti kecacatan kod, kebergantungan terdedah, rahsia terdedah atau salah konfigurasi infrastruktur.
Bolehkah pembetulan automatik membina kerosakan?
Ya. Autofix boleh merosakkan binaan apabila naik taraf kebergantungan memperkenalkan perubahan yang tidak serasi, apabila pembetulan mengabaikan konteks aplikasi atau apabila perubahan digunakan tanpa pengesahan.
Bagaimanakah anda membetulkan kelemahan secara automatik tanpa mewujudkan regresi?
Gunakan autofix dalam aliran kerja terkawal: utamakan mengikut keboleheksploitasian dan kebolehcapaian, analisis risiko pemulihan, sahkan perubahan dalam CI/CD, dan kekalkan langkah kelulusan pembangun.
Apakah yang membezakan pembaikan automatik selamat daripada pembaikan automatik naif?
Autofix selamat adalah peka konteks, peka risiko dan pipeline-sedar. Autofix naif hanya mencadangkan atau menggunakan perubahan tanpa memahami keserasian, impak masa jalan atau aliran kerja kejuruteraan.
Adakah pembaikan automatik AI boleh dipercayai?
Ia boleh jadi, tetapi kebolehpercayaan bergantung pada pengesahan dan tadbir urus. Gartner secara eksplisit mengesyorkan agar organisasi yang menggunakan berasaskan AI code security Pembantu terus menggunakan AST tradisional dan semakan kod sebagai kawalan pengimbangan, kerana pengoptimum AI boleh membetulkan atau terlepas isu yang berkaitan dengan prestasi, kebolehpercayaan dan kualiti kod secara berlebihan.
Final Takeaway
Autofix bukan lagi sesuatu yang baharu dalam AppSec. Ia menjadi keperluan praktikal untuk pasukan yang perlu mengurangkan tunggakan kerja tanpa menambah bilangan pekerja atau memperlahankan penghantaran.
Cabaran sebenar bukanlah sama ada untuk mengautomasikan pemulihan. Ia adalah sama ada automasi itu menghormati cara perisian sebenarnya dibina dan dihantar.
Jika strategi pembaikan automatik anda mengabaikan konteks, keutamaan dan pengesahan, ia akan mewujudkan lebih banyak geseran daripada nilai. Jika ia direka bentuk berdasarkan aliran kerja pembangun, risiko pemulihan dan CI/CD titik kawalan, ia boleh meningkatkan hasil keselamatan dan kelajuan kejuruteraan secara material.
Itulah standard berbaloi untuk dituju.

Mengenai Penulis
Pengasas Bersama & CTO
Fatima Said pakar dalam kandungan yang diutamakan oleh pembangun untuk AppSec, DevSecOps dan software supply chain securityDia menukar isyarat keselamatan yang kompleks kepada panduan yang jelas dan boleh diambil tindakan yang membantu pasukan mengutamakan dengan lebih pantas, mengurangkan hingar dan menghantar kod yang lebih selamat.
