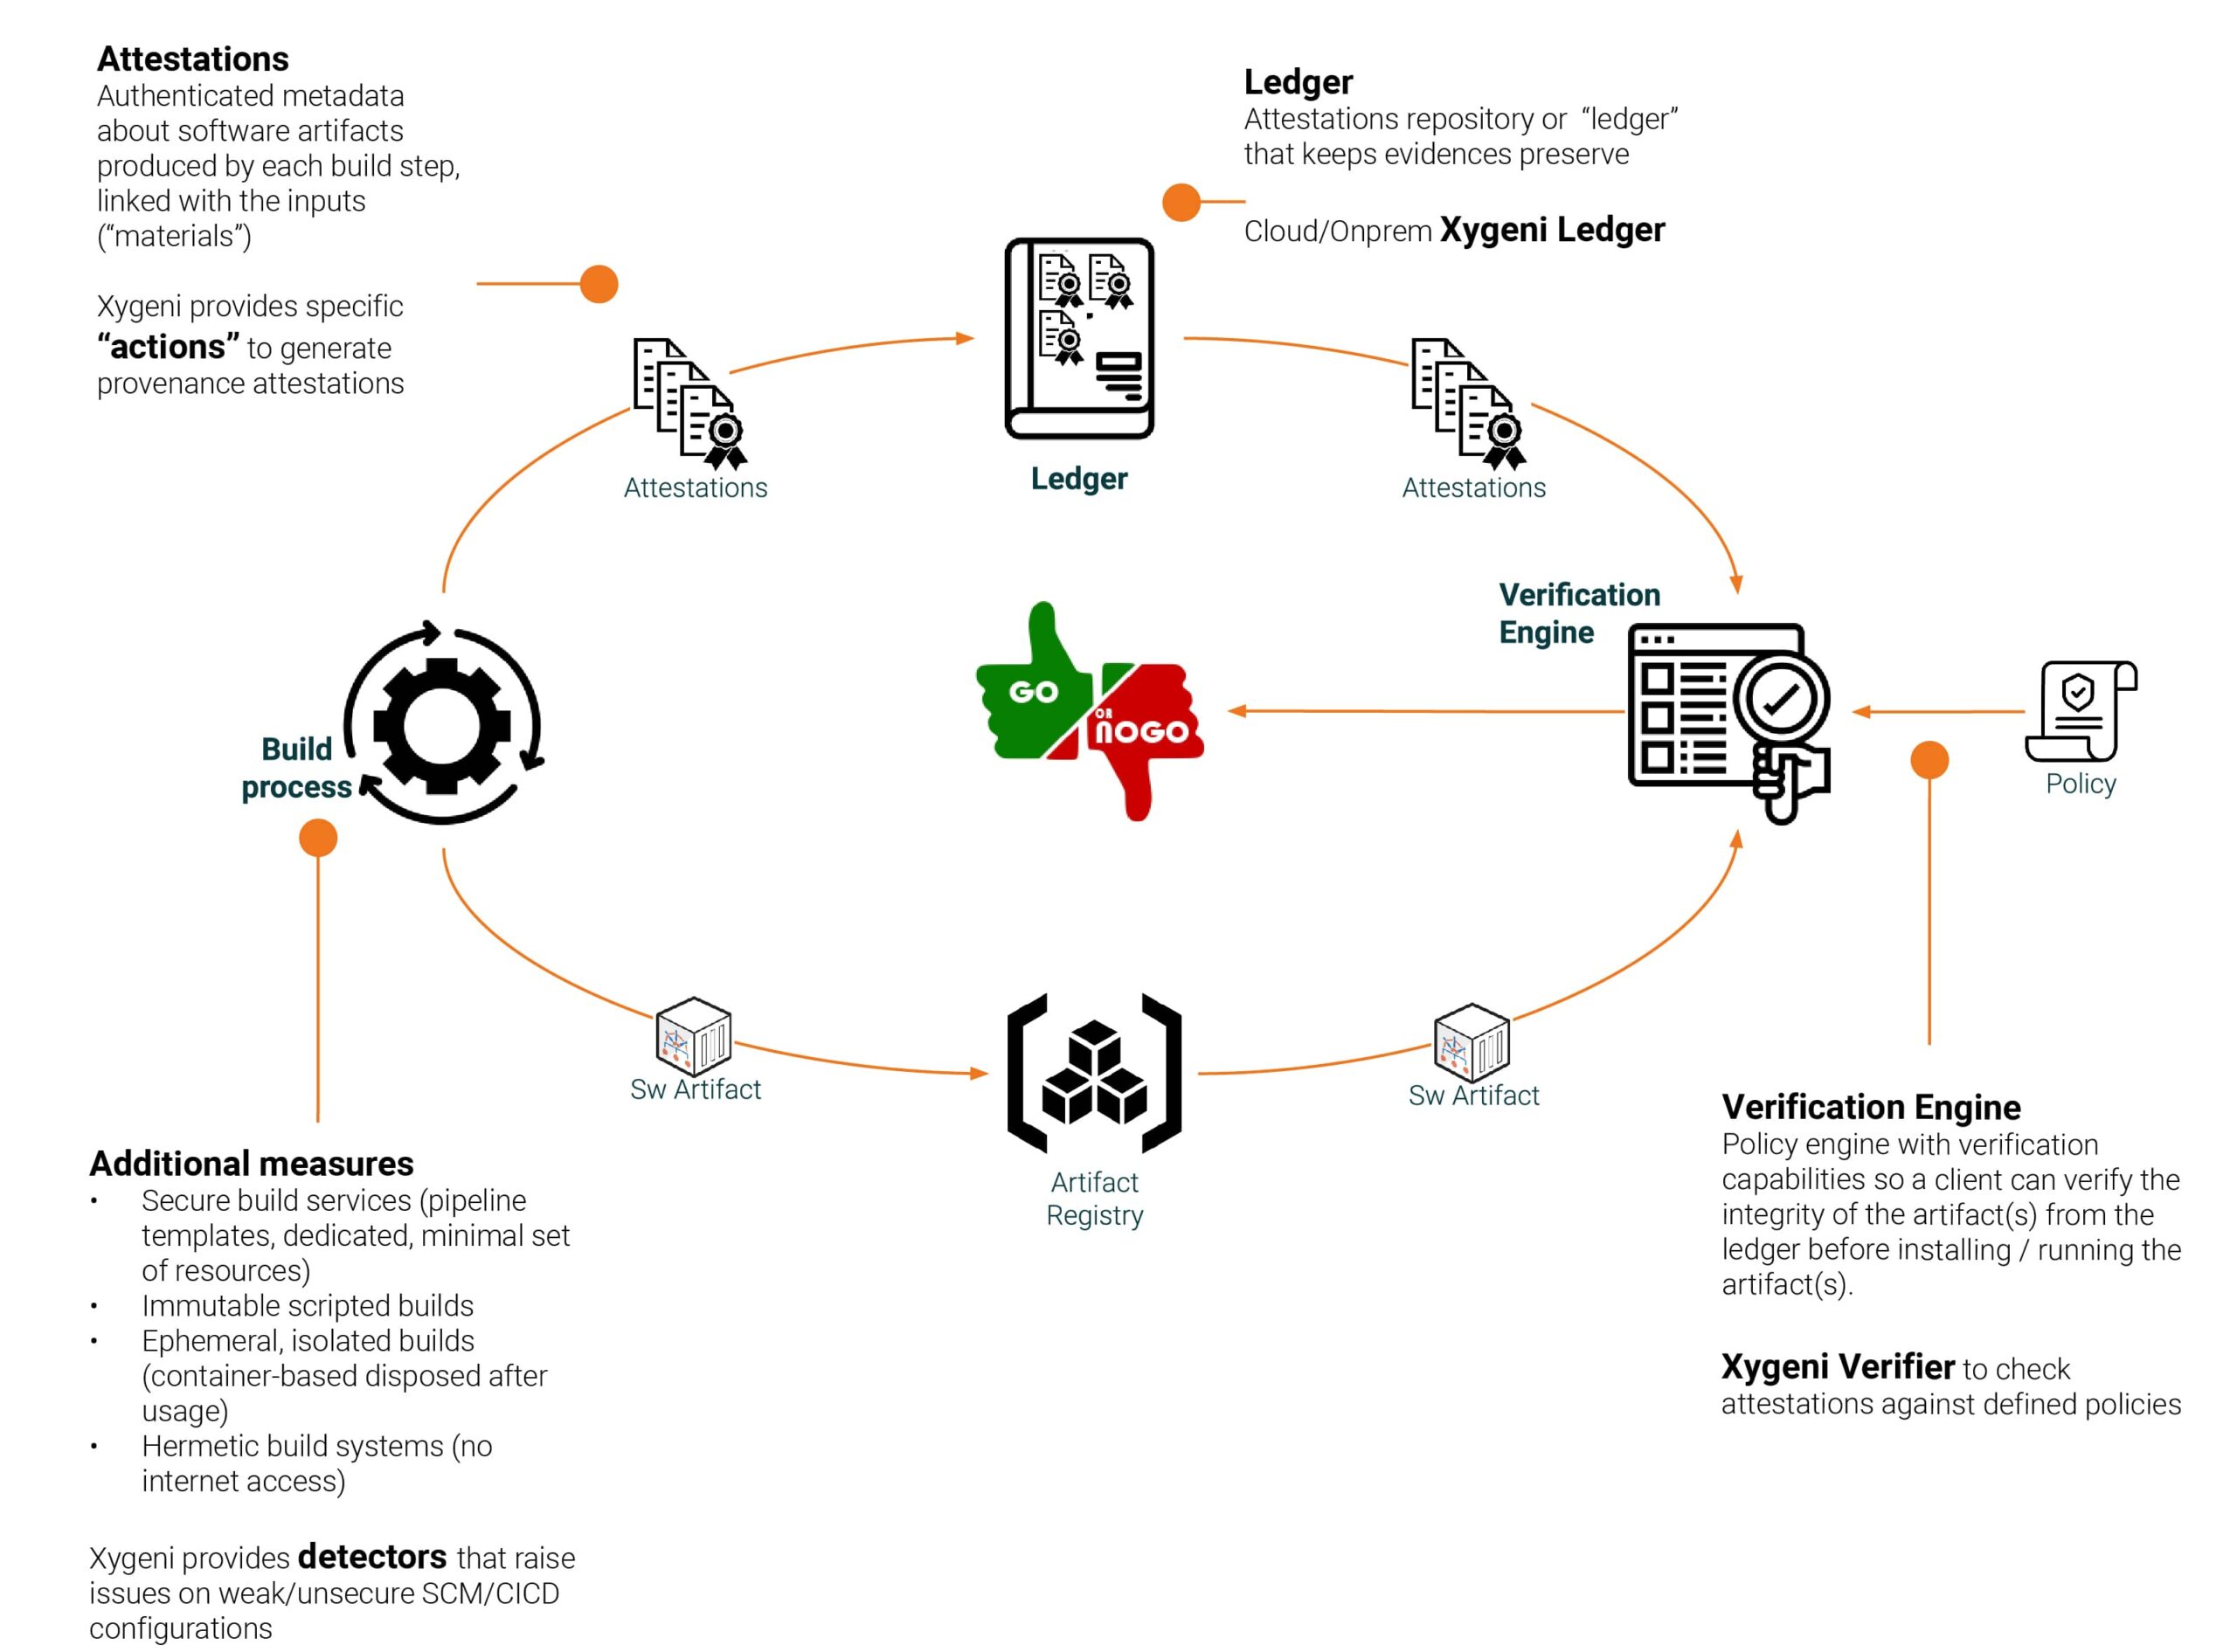
Kitaran Hayat Pembangunan Perisian Selamat (SDLC) mencontohkan pendekatan holistik, menggabungkan amalan dan prinsip keselamatan merentasi semua fasa penciptaan dan penggunaan perisian. Antaranya, fasa binaan amat penting. Di sinilah kod sumber diubah menjadi kod binari, menyediakan pentas untuk pelaksanaan. Fasa ini penting untuk menerapkan keselamatan ke dalam perisian, yang melibatkan pemeriksaan kod yang ketat untuk kelemahan, penguatkuasaan dasar keselamatan dan memastikan bahawa pertimbangan keselamatan adalah asas, bukannya pemikiran retrospektif.
Kepentingan Build Security dalam Pembangunan Perisian
Build security adalah penting untuk mencipta perisian yang selamat, berfungsi sebagai pertahanan proaktif terhadap potensi kelemahan, dan memastikan pematuhan dengan standards. Peringkat proses pembangunan ini menimbulkan risiko terbesar kepada integriti dan kerahsiaan kod. Kegagalan perisian boleh menyebarkan perisian yang terjejas secara meluas, menjadikannya penting untuk melindungi fasa ini bagi melindungi pengguna akhir dan mengekalkan kepercayaan dan pematuhan. Selain itu, peringkat binaan memainkan peranan penting dalam mengurangkan risiko yang berkaitan dengan rantaian bekalan perisian, di mana kelemahan di mana-mana bahagian boleh mempunyai implikasi yang meluas. Menekankan build security menyediakan asas untuk inovasi masa hadapan, membolehkan organisasi mengembangkan amalan pembangunan mereka dengan selamat.
Menonjolkan Akibat Dunia Sebenar
Kekritikan teguh build security Langkah-langkah ini digambarkan dengan jelas oleh insiden seperti pelanggaran SolarWinds Orion, kompromi Codecov Bash Uploader, insiden Event-Stream, pelanggaran data Equifax, dan terutamanya, Serangan Ledger. Contoh-contoh ini berfungsi sebagai peringatan yang jelas tentang kesan meluas pengawasan keselamatan semasa fasa pembinaan, daripada memudahkan serangan rantaian bekalan hingga mendedahkan data sensitif pada skala besar-besaran.
Serangan Ledger menggambarkan eksploitasi canggih terhadap kelemahan rantaian bekalan perisian, menandakan peristiwa penting dalam bidang keselamatan siber. Dimulakan melalui serangan pancingan data lembing yang menyasarkan akaun NPM bekas pekerja Ledger, penyerang dapat menerbitkan versi berniat jahat alat kit sambungan perisian Ledger. Pelanggaran ini mengakibatkan kerugian sekurang-kurangnya $600,000 daripada dompet perkakasan pengguna. Tidak seperti serangan langsung pada proses binaan, insiden ini memanfaatkan kepercayaan yang diletakkan pada kebergantungan pihak ketiga dan rantaian bekalan perisian, menggariskan ancaman bernuansa yang dihadapi oleh pembangunan perisian moden. Pelanggaran itu bukan sahaja mendedahkan kepentingan kritikal untuk mengamankan kebergantungan perisian tetapi juga menonjolkan keperluan untuk kawalan akses yang ketat, pengurusan kelayakan dan pemantauan proaktif komponen pihak ketiga. Insiden Ledger berfungsi sebagai peringatan yang jelas tentang potensi akibat daripada mengabaikan keselamatan dalam rantaian bekalan perisian dan kepentingan menerima pakai langkah keselamatan yang komprehensif untuk melindungi daripada serangan langsung dan tidak langsung.
Antara yang paling meluas dan canggih kebelakangan ini, pencerobohan SolarWinds Orion cuba mengeksploitasi kelemahan dalam proses pembinaan perisian SolarWinds. Penyerang menanam kod buruk melalui sistem pembinaan dalam proses pengemaskinian perisian dan menghantarnya kepada 18,000 pelanggan, termasuk agensi kerajaan dan syarikat utama. Ia menonjolkan betapa berbahaya dan meluasnya serangan sedemikian terhadap rantaian bekalan.
Codecov ialah aplikasi untuk menguji langkah-langkah perlindungan kod yang telah dilanggar. Penyerang dapat mengubah skrip Bash Uploadernya dan berjaya mengeluarkan data daripada beribu-ribu persekitaran klien. Pelanggaran ini sekali gus menekankan bagaimana alatan binaan boleh berisiko tinggi dan membuktikan integriti skrip binaan dan alatan perlu dijamin.
Dalam kes insiden Event-Stream, pakej NPM yang sangat popular telah dikompromi. Dalam pakej ini, penyelenggara asal menyerahkan kawalan kepada penyerang yang berpura-pura menjadi penyelenggara yang bersemangat. Kemudian, penyerang menyuntik muatan ke dalam pakej yang mempunyai niat jahat, menyasarkan satu platform mata wang kripto tertentu. Ini adalah contoh sempurna kajian kes yang mempamerkan profil risiko kerentanan kebergantungan dan tahap pemeriksaan yang realistik yang harus dilakukan oleh syarikat pada pakej dan penyelenggara pihak ketiga.
Pelanggaran data Equifax, walaupun bukan sekadar kelemahan dalam peringkat binaan, menjadi lebih teruk kerana gagal mengemas kini pustaka pihak ketiga yang sepatutnya dikemas kini dan terdedah (dalam kes ini, Apache Struts). Ini menjejaskan sejumlah besar 147 juta orang. Pelanggaran Equifax, dalam setiap segi, adalah kisah amaran tentang pengurusan kebergantungan.
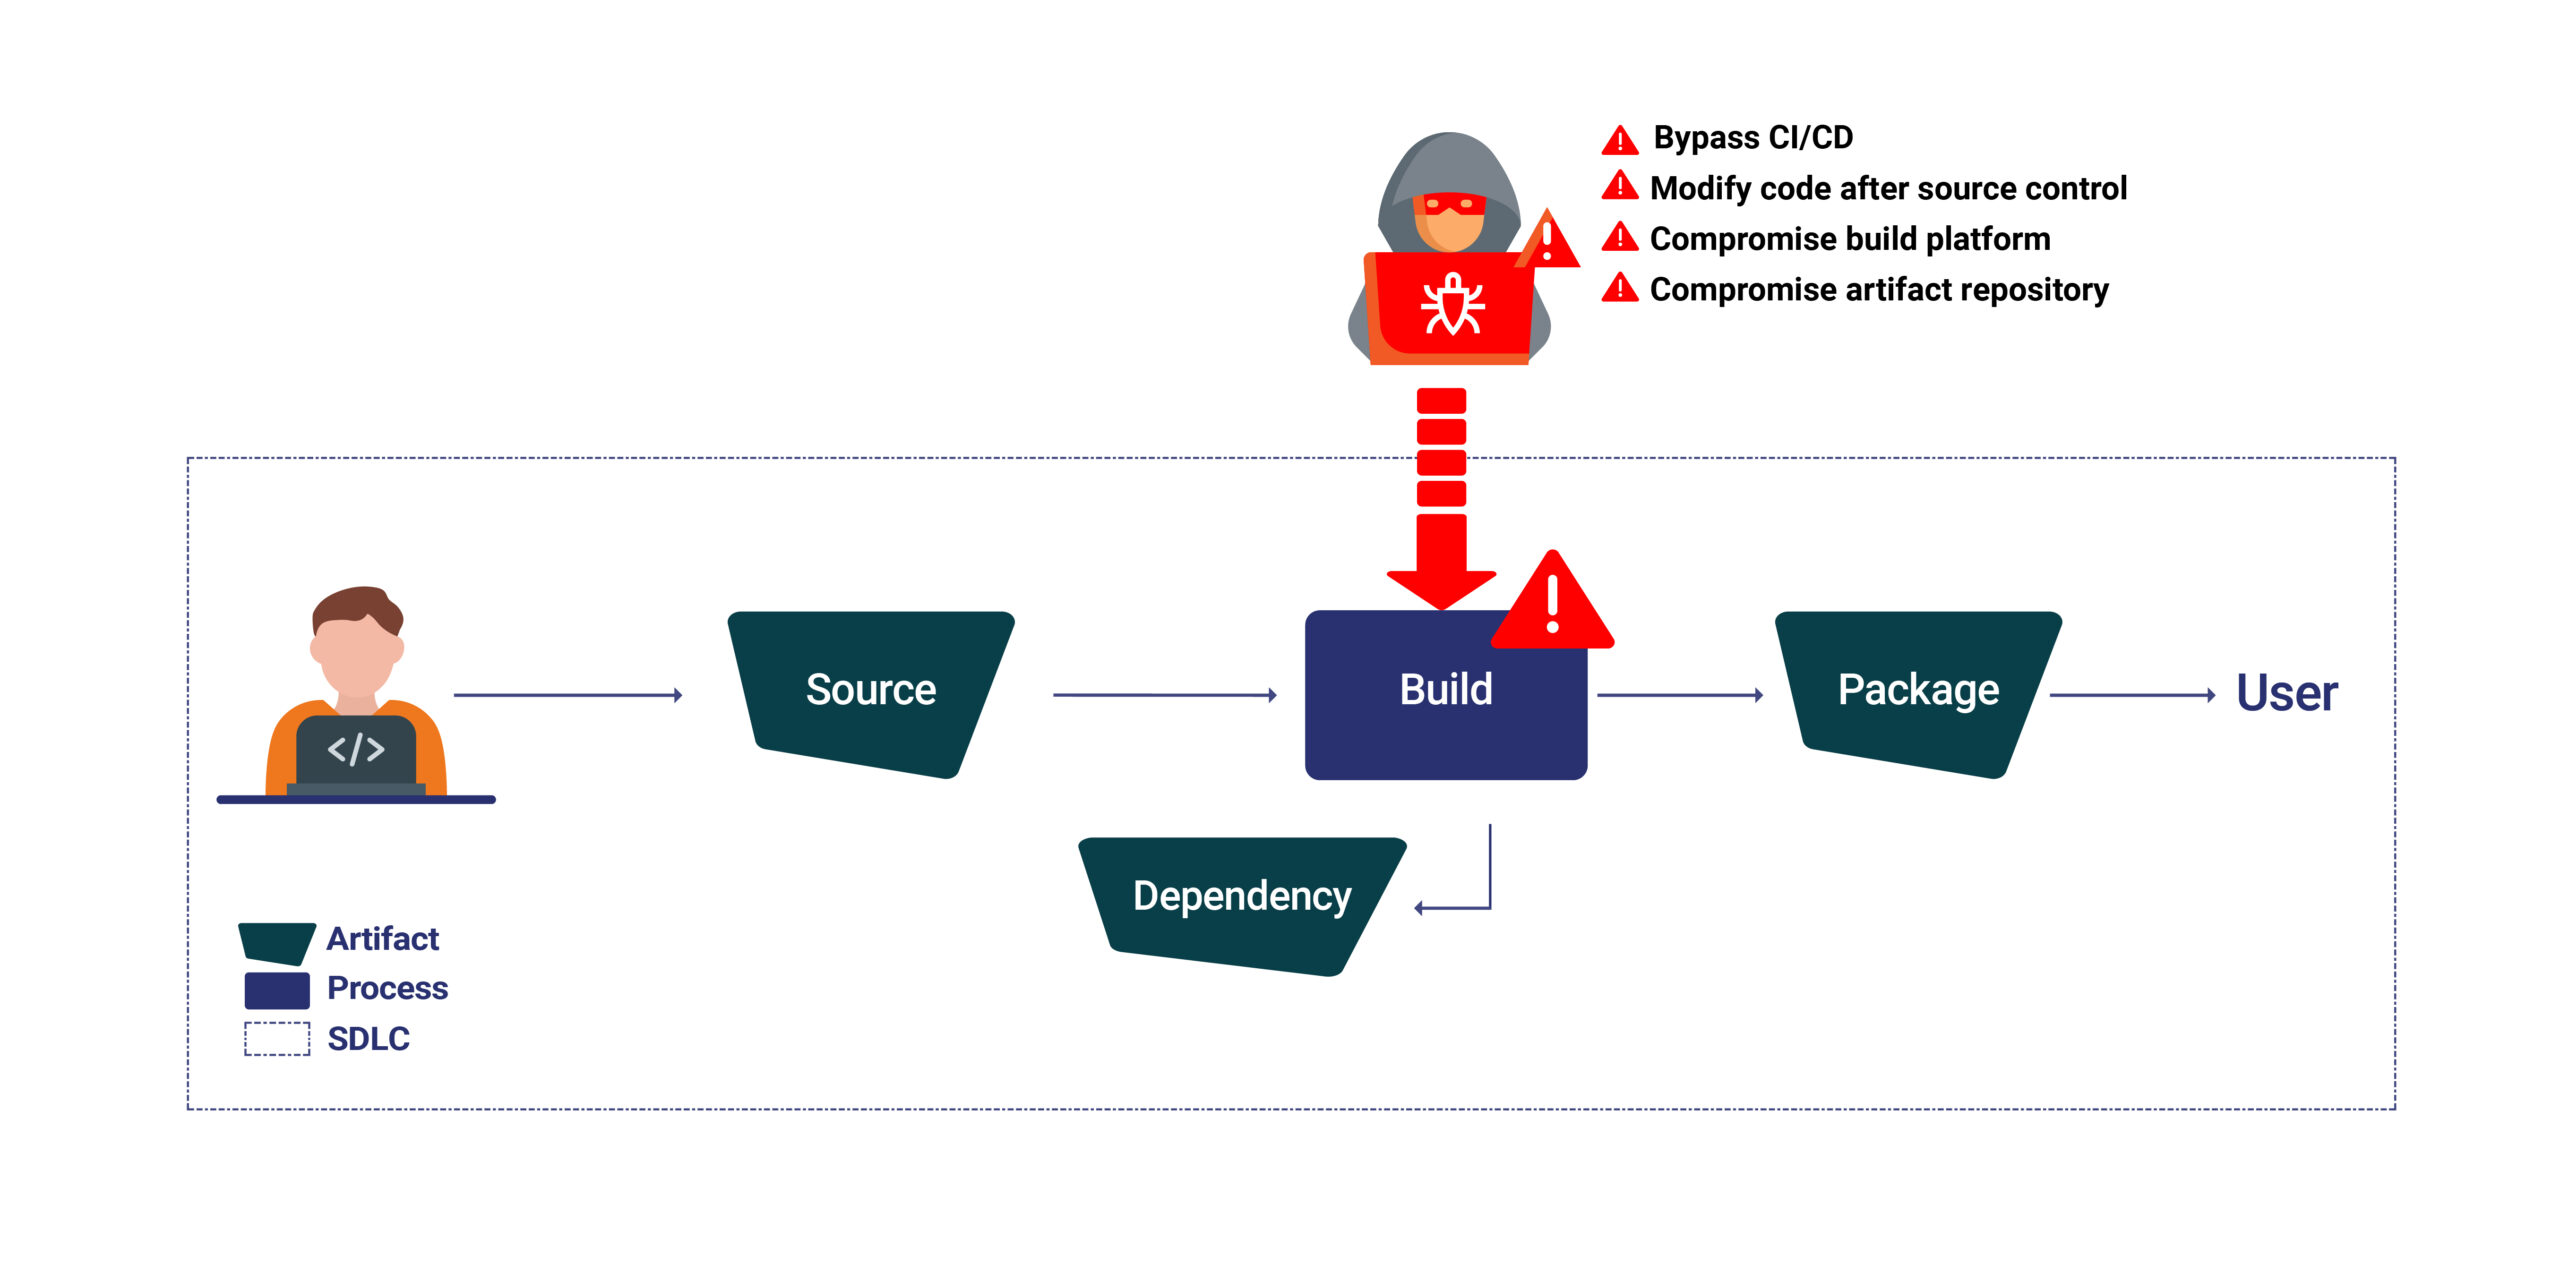
Dalam jaringan pembangunan perisian moden yang rumit, peringkat binaan merupakan titik penting di mana kod sumber diubah menjadi perisian boleh laku. Fasa ini bukan sahaja mengenai penyusunan tetapi juga mengenai memastikan keselamatan dan integriti produk akhir. Mengenal pasti ancaman biasa yang dihadapi semasa peringkat ini adalah penting untuk mengekalkan kekukuhan. software supply chain securityUntuk kajian yang lebih mendalam tentang ancaman ini dan strategi komprehensif untuk mitigasi, pertimbangkan untuk meneroka pandangan terperinci tentangAncaman Rantaian Bekalan Perisian dalam Peringkat Pembinaan.
pirau CI/CD Pipelines: Mengelakkan perlindungan daripada CI/CD Proses ini membolehkan penyerang menyuntik kod berniat jahat terus ke dalam binaan, melangkau pemeriksaan keselamatan penting.
Mengubah Suai Kawalan Pasca Sumber Kod: Perubahan yang dibuat pada kod sumber selepas commitPenyimpangan kepada kawalan sumber boleh memperkenalkan perubahan tanpa kebenaran, sekali gus menjejaskan integriti perisian.
Mengorbankan Proses PembinaanMemanipulasi proses binaan secara langsung boleh menyebabkan penyisipan kod berniat jahat, mengganggu asal usul binaan atau mengganggu proses sama sekali.
Repositori Artifak yang Mengkompromikan: Akses tanpa kebenaran kepada, atau manipulasi, repositori artifak boleh mengganggu proses penggunaan dan memperkenalkan perisian yang dikompromi ke dalam rantaian bekalan.
Beracun Pipeline Pelaksanaan Hukuman Mati (PPE): Ancaman yang Lebih Mendalam
Beracun Pipeline Kerentanan Pelaksanaan (PPE) berlaku apabila penyerang memanipulasi proses binaan, sama ada dengan mengubah CI/CD pipeline konfigurasi secara langsung (PPE Langsung atau D-PPE) atau dengan mengubah suai fail pipeline rujukan (PPE Tidak Langsung atau I-PPE). Serangan sedemikian boleh menjejaskan integriti perisian dengan teruk, menjadikan mekanisme pengesanan dan perlindungan awal penting.
Memahami Varian PPE
PPE Langsung (D-PPE) berlaku apabila penyerang mengubah fail konfigurasi CI untuk menjalankan arahan berniat jahat dalam persekitaran binaan, memintas standard protokol keselamatan.
PPE Tidak Langsung (I-PPE) berkembang melalui pengubahsuaian pada fail luaran pipeline mengkonfigurasi, seperti skrip, yang membolehkan penyerang menyuntik kod berniat jahat secara tidak langsung.
Untuk mengatasi ancaman dan kelemahan ini dalam peringkat pembinaan, rangka kerja yang digunakan dengan betul dan pematuhan dengan amalan terbaik seperti yang digariskan oleh pihak berkuasa seperti NIST harus diamalkan. Semua perkara di atas boleh diperbaiki melalui aplikasi dan pematuhan dengan Rangka Kerja Pembangunan Perisian Selamat NIST (SSDF)), antara sumber lain, memperbaiki postur anda dengan cara berikut.
Perlu Build Security Amalan terbaik:
Pengekodan Selamat: menguatkuasakan amalan keselamatan pengekodan terbaik sepanjang pembangunan. Kenal pasti potensi kelemahan dengan menggunakan alat analisis kod statik setakat yang boleh digunakan dalam proses binaan.
Analisis Komposisi Perisian (SCA): Bersepadu SCA alatan dengan anda CI/CD pipeline untuk menemui kebergantungan sumber terbuka yang digunakan dalam perisian dengan kelemahan yang diketahui dan memastikan ia terkini Bil Bahan Perisian (SBOM).
Persekitaran Binaan Selamat: Gunakan kawalan akses terkuat yang boleh mengehadkan titik masuk tanpa kebenaran ke dalam pelayan binaan dan repositori.
Alat pemantauan berterusan pada dasarnya, akan menunjukkan penemuan sebarang bentuk aktiviti mencurigakan yang berlaku dalam persekitaran binaan. Ini akan disahkan dan dihantar dengan selamat melalui pipeline dengan ditandatangani dengan tandatangan digital. Pelbagai mekanisme pengesahan mesti diwujudkan untuk memastikan kesahihan artifak sebelum digunakan.
Kuasa Build Attestations
Amalan terbaik yang baik seperti pengekodan selamat dan persekitaran binaan selamat adalah penting, tetapi dengan Xygeni Build Security Penyelesaian, mereka melakukan perkara itu. Penyelesaian kami disepadukan dengan aliran kerja anda untuk memberikan cara yang komprehensif untuk build security yang merangkumi kuasa pengesahan.
Anggapkan pengesahan binaan sebagai dokumen yang ditandatangani yang menjamin kesahihan dan integriti binaan. Itulah sebenarnya pengesahan binaan—koleksi metadata yang ditandatangani secara kriptografi yang mendokumentasikan butiran proses binaan. Ini adalah sejenis pengawal kepada proses binaan dan menangani banyak faedah yang datang daripada perkara berikut.
Ketelusan yang dipertingkatkan: Pengesahan Binaan memastikan terdapat keyakinan daripada mempunyai keterlihatan yang jelas terhadap persekitaran binaan, alatan, konfigurasi dan kebergantungan yang digunakan dalam membina Binaan. Persekitaran yang telus sedemikian akan mendorong kepercayaan dan mungkin kerjasama.
Pengesahan Sepanjang Pipeline: Pengesahan memastikan bahawa untuk semua peringkat dalam CI/CD pipeline, daripada kod sumber hingga artifak akhir yang dibina, ketulenannya dapat disahkan. Ia menyemak bahawa tiada perubahan tanpa kebenaran telah berlaku dalam proses pembinaan.
Asas yang Lebih Kukuh untuk Memantau dan Mengaudit: Data terperinci dalam pengesahan membina asas untuk analisis keselamatan yang berterusan semasa kitaran hayat pembangunan, membolehkan seseorang mengesan secara proaktif sebarang kemungkinan kerentanan yang perlu dikurangkan.
Cara Xygeni Build Security Memanfaatkan Pengesahan
Di sinilah dimana Build Security Penyelesaian mengambil konsep Build Attestations selangkah lebih maju dengan adanya automasi, dan Xygeni mengambil satu langkah besar tambahan dengan pendekatan yang lebih luas.
Automasi Penjanaan Pengesahan: Xygeni, yang mana penjanaan pengesahan perlu diautomasikan, untuk mencipta pengesahan kalis gangguan tanpa memerlukan campur tangan manual dan dengan cara yang memberikan pengesahan yang konsisten dalam semua binaan.
Pengumpulan dan Penyimpanan Bukti Selamat:Xygeni menawarkan keselamatan untuk cara bukti dikumpulkan dan disimpan. Ia mengumpul bukti dengan teliti dari setiap sudut proses pembinaan. Ia menyimpan koleksi dalam infrastruktur storan selamat kami, menjamin bahawa pengesahan adalah integriti.
Kawalan Pengesahan Berbutir: Penyelesaian kami mengawal pengesahan, yang berlaku secara monoton. Ia menyediakan satu set dasar yang boleh dikonfigurasikan; semakan boleh disertakan atau diabaikan dalam proses tersebut, memperhalusi yang terakhir mengikut keperluan seseorang.
Pengesanan Ancaman Masa Nyata yang Berwawasan: Set ciri pelaporan yang lengkap daripada Xygeni melangkaui pemberitahuan lulus/gagal yang mudah. Sistem kami menyediakan pandangan yang boleh diambil tindakan dalam proses binaan anda untuk membantu anda mengetahui dan membetulkan potensi kelemahan terlebih dahulu.
Kelebihan Xygeni: Manfaat yang Boleh Anda Percayai
Dengan memanfaatkan Xygeni Build Security, anda mendapat pelbagai manfaat:
Kepercayaan dan Ketelusan yang dipertingkatkan: Pengesahan binaan memastikan semua pihak berkepentingan diberikan gambaran proses binaan yang jelas, dan dalam proses tersebut, kepercayaan dan kerjasama meningkat.
Meminimumkan Risiko Kesilapan dan Kerentanan: Penjanaan dan pengesahan pengesahan automatik meminimumkan risiko ralat dan kerentanan kepada tahap minimum yang mungkin secara manusiawi, sekali gus memberikan keselamatan secara konsisten merentasi binaan. pipeline.
Kualiti Perisian yang Dipertingkatkan: Dapatkan risikan ancaman yang diperkaya dan pandangan mendalam bagi memastikan anda dapat menyediakan produk perisian yang lebih berkualiti dan selamat.
Pematuhan Ringkas: Penjajaran Xygeni dengan cadangan NIST SP 800-204D memudahkan usaha pematuhan.