






Jadual Kandungan
Peralihan daripada metodologi pembangunan perisian tradisional seperti Waterfall kepada Agile dan DevOps mewakili peralihan ketara ke arah pendekatan yang lebih cekap, fleksibel dan kolaboratif. Teras evolusi ini ialah amalan Integrasi Berterusan dan Pelaksanaan Berterusan berserta fokus gabungan pada keselamatan—dikenali sebagai DevSecOps—menulis semula peraturan dan mengubah landskap pembangunan perisian. Untuk pasukan yang mencari cara untuk meningkatkan kualiti perisian, mempercepatkan penyampaian dan menerapkan keselamatan ke dalam mereka pipelines, menerima pakai yang terbaik untuk CI/CD amalan adalah kuncinya.
Kepentingan CI/CD dalam Pembangunan Moden
CI/CD amalan terbaik mengubah cara pasukan pembangunan menghapuskan pepijat, meningkatkan kualiti perisian dan mempercepatkan penyampaian kemas kini dengan mengautomasikan perjalanan daripada kod commit kepada penggunaan. Apabila dilengkapi dengan keselamatan dari awal dalam DevSecOps, ia menyediakan asas yang kukuh untuk membina aplikasi selamat dengan cekap.
persefahaman CI/CD Amalan Terbaik
Integrasi Berterusan (CI): Asas untuk Kualiti dan Kelajuan
Apakah CI?
Integrasi Berterusan ialah amalan mengintegrasikan perubahan kod secara kerap ke dalam repositori kongsi, di mana ujian automatik dijalankan, memastikan kualiti kod yang tinggi dan pengesanan pepijat awal.
Manfaat CI:
- Pengesanan Pepijat Awal: Mengautomasikan ujian membolehkan pengenalpastian awal isu, sekali gus mengurangkan kos pemulihan kemudian.
- Kualiti Kod yang Dipertingkatkan: Memastikan kod memenuhi kualiti standards sebelum bergabung, menyumbang kepada pangkalan kod yang stabil.
- Gelung Maklum Balas Lebih Pantas: Memberikan maklum balas segera kepada pembangun, membolehkan pelarasan pantas.
Pelaksanaan Berterusan (CD): Memperkemas Penghantaran Perisian
Apakah CD?
Pelaksanaan Berterusan mengautomasikan penghantaran aplikasi ke pelbagai persekitaran, menjadikan ciri dan pembetulan terkini mudah didapati oleh pengguna.
Kelebihan CD:
- Proses Pelaksanaan yang Diperkemas: Meminimumkan ralat manusia dan mempercepatkan kesediaan pasaran.
- Produktiviti Dipertingkat: Membolehkan pembangun lebih menumpukan pada inovasi dan bukannya tugasan pelaksanaan.
- Peningkatan Kekerapan Keluaran: Memudahkan pelancaran kemas kini yang pantas dan cekap, memenuhi permintaan pengguna dengan segera.
Melaksanakan CI/CD Amalan Terbaik untuk Kejayaan
1. Amalan Pengekodan Selamat
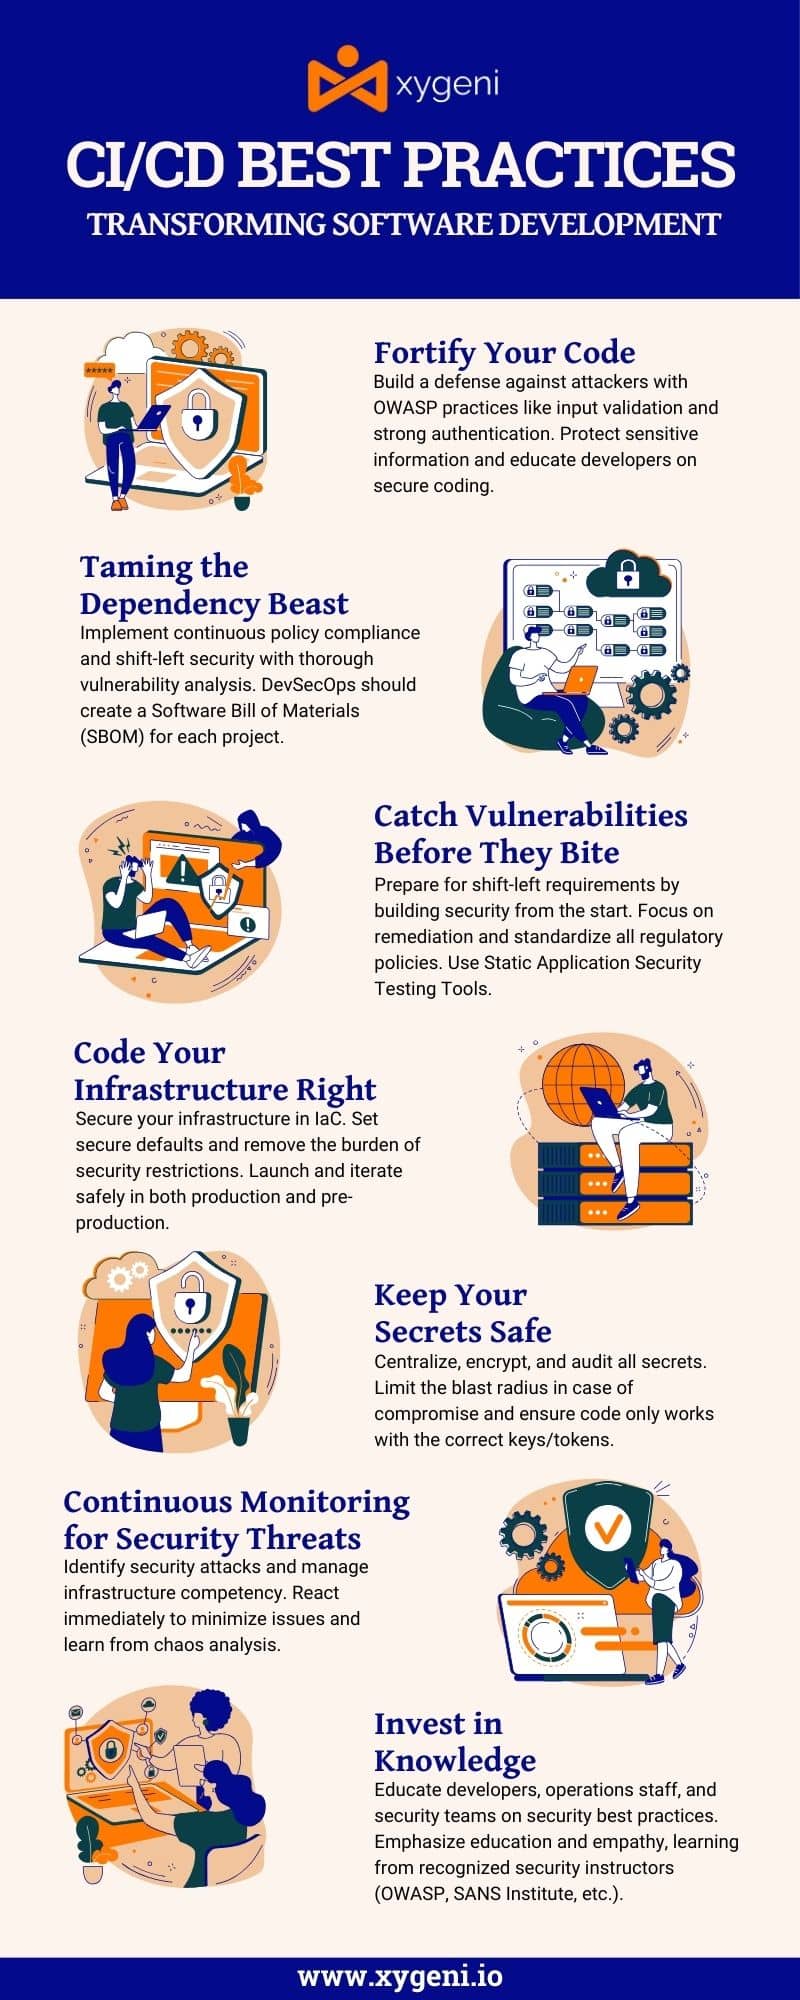
Amalan pengekodan yang selamat adalah asas untuk membangunkan perisian yang kukuh terhadap serangan. Panduan Rujukan Ringkas Amalan Pengekodan Selamat OWASP berfungsi sebagai manual yang luas yang menggariskan langkah-langkah keselamatan penting yang perlu dilaksanakan oleh pembangun sepanjang kitaran pembangunan perisian.
Amalan utama termasuk:
- Pengesahan Input: Sahkan semua data masuk, termasuk permintaan GET dan POST, kuki dan data daripada sistem luaran, untuk mencegah serangan suntikan seperti suntikan SQL.
- Pengekodan Output: Pastikan output data ke pelayar atau sistem lain dikodkan untuk mengelakkan kecacatan suntikan seperti Skrip Silang Tapak (XSS), melayan semua data output sebagai data literal, bukan kod boleh laku.
- Pengesahan & Pengurusan Kata Laluan: Proses pengesahan yang selamat dan pengurusan kata laluan adalah penting. Gunakan fungsi hash kriptografi yang kukuh dengan garam panjang untuk penyimpanan kata laluan bagi menggagalkan serangan kekerasan.
- Pengendalian Ralat dan Pengecualian: Ralat dan pengecualian harus dikendalikan secara seragam untuk mengelakkan penyerang daripada mendapatkan maklumat sistem melalui mesej ralat.
- Pengurusan Konfigurasi: Mengurus konfigurasi sistem dan aplikasi dengan selamat bagi mengelakkan kebocoran maklumat.
- Perlindungan Data Sensitif: Pengendalian data sensitif yang selamat, seperti maklumat kewangan, penjagaan kesihatan dan peribadi, adalah penting.
- Penghuraian XML: Pastikan XML dikendalikan dengan selamat, kerana ia digunakan secara meluas dalam aplikasi web dan boleh mendedahkannya kepada serangan.
- Perlindungan Fail dan Sumber: Jaga akses kepada sistem fail dan sumber untuk mengelakkan akses tanpa kebenaran kepada fail dan direktori sensitif.
- Keselamatan Pemesejan: Komunikasi mesej yang selamat, terutamanya apabila menggunakan XML untuk proses perniagaan.
- Perlindungan Data: Laksanakan perlindungan yang kukuh untuk data sensitif semasa penyimpanan dan pengangkutan.
2. Pengurusan Kebergantungan
Pengurusan kebergantungan merupakan tugas pembangunan perisian kritikal yang melibatkan pemantauan pustaka dan pakej luaran yang menjadi asas projek anda, dan pengemaskiniannya apabila perlu. Ia adalah cara pasukan projek memastikan komponen sentiasa terkini dan selamat, mengurangkan risiko kerentanan dan melindungi diri mereka daripada penyerang. Memandangkan kerumitan dan sifat saling berkaitan perisian masa kini, satu komponen yang ketinggalan zaman atau terdedah boleh menjejaskan keselamatan keseluruhan aplikasi. Alat seperti Xygeni CI/CD Keselamatan dan kepatuhan kepada Garis panduan NIST mengenai software supply chain security adalah amalan kritikal.
Melaksanakan Pengurusan Kebergantungan yang Berkesan
- Pengimbasan Kerentanan Automatik: Alatan seperti Keselamatan Sumber Terbuka Xygeni menyediakan pengimbasan automatik kebergantungan projek terhadap pangkalan data kerentanan yang diketahui (seperti Pangkalan Data Kerentanan Kebangsaan [NVD]). Adalah penting untuk mengesan kerentanan ini seawal mungkin.
- Pemantauan Berterusan: Pantau kebergantungan secara berterusan untuk kelemahan baharu, bukan sahaja pada masa pembangunan, tetapi untuk keseluruhan kitaran hayat aplikasi. Ini boleh diintegrasikan ke dalam CI/CD pipeline jadi ia sentiasa selangkah ke hadapan daripada kelemahan yang muncul.
- Pengurusan Tampalan Automatik: Gunakan alat yang bukan sahaja mengenal pasti kelemahan tetapi juga mengautomasikan proses mengemas kini kebergantungan kepada versi yang lebih selamat. Ia mengurangkan overhed manual berterusan untuk memastikan kebergantungan dikemas kini.
- Penguatkuasaan Dasar: Laksanakan dasar yang ketat apabila melibatkan kebergantungan pihak ketiga. Ini adalah cara yang baik untuk mengurangkan risiko penggunaan pustaka usang atau lesen yang ketinggalan zaman. Pastikan kebergantungan baharu perlu disemak semula keselamatannya dengan teliti. Kuatkuasakan dengan tegas bahawa anda tidak boleh menggunakan pustaka dengan kerentanan yang diketahui. Anda juga tidak boleh menggunakan pustaka yang mempunyai lesen yang telah tamat tempoh atau tidak patuh. Gunakan alatan yang boleh menguatkuasakan perkara di atas. Ia secara senyap-senyap boleh menyelamatkan anda daripada diri sendiri dan rakan sebaya anda daripada memperkenalkan pakej ke dalam projek anda yang boleh berisiko atau tidak patuh.
- Bil Bahan Perisian (SBOM): Cipta dan selenggarakan SBOM (Bil Bahan Perisian) untuk setiap projek bagi mendokumentasikan setiap komponen pihak ketiga, versinya dan semua kebergantungan. Inventori komprehensif ini meningkatkan ketelusan dan membolehkan tindak balas pantas terhadap kelemahan yang didedahkan. Mengautomasikan SBOM penjanaan dan penyelenggaraan memastikan ketepatan berterusan dan maklumat terkini. Bagi organisasi yang ingin menambah baik postur keselamatan dan pematuhan mereka, alat yang memperkemas SBOM pengurusan merupakan pelaburan yang berharga.
- Pendidikan dan Kesedaran Pembangun: Mendidik pembangun tentang kepentingan pengurusan kebergantungan serta amalan terbaik pengekodan yang selamat. Kesedaran boleh membawa kepada pembangunan yang lebih baikcispembuatan ion dalam memilih dan mengurus komponen pihak ketiga.
- Pengasingan Ketergantungan: Jika boleh, kebergantungan harus diasingkan untuk meminimumkan kesan potensi kerentanan. Teknik seperti pengkontenaan boleh membantu mengehadkan eksploitasi daripada sampai ke luar komponen yang terdedah.
3. Pengujian Keselamatan Aplikasi Statik (SAST)
Pengujian Keselamatan Aplikasi Statik (SAST) menilai keselamatan aplikasi dengan menganalisis kod pada tahap yang terperinci sehingga ia dapat mengenal pasti corak atau urutan yang mungkin mencadangkan kehadiran kod berniat jahat. SAST penyelesaian juga melakukan semua yang dilakukan oleh alat tradisional — menyemak suntikan SQL, skrip silang tapak (XSS), limpahan penimbal dan sebagainya. Dengan mengintegrasikannya terus ke dalam Integrasi Berterusan/Pelaksanaan Berterusan (CI/CD amalan terbaik) pipeline, organisasi boleh memanfaatkan kuasa automasi untuk memeriksa pangkalan kod mereka secara berterusan untuk tanda-tanda penyisipan berniat jahat, sebaik sahaja perubahan kod diperkenalkan. Ini membolehkan pembangun menerima maklum balas dengan cepat tentang sebarang kelemahan atau ancaman keselamatan yang berpotensi, dan mengambil langkah yang diperlukan untuk membetulkan sebarang kelemahan atau percanggahan kod lain yang terhasil daripada kelakuan berniat jahat sebelum masalah ini boleh tersebar di seluruh perisian yang bakal mereka sertai. Ini meningkatkan keselamatan dan integriti perisian itu sendiri dengan ketara, satu perkembangan yang — pada zaman "bergerak pantas dan merosakkan sesuatu" — sangat menyegarkan.
Bagaimana Pandangan NIST SAST
Institut Kebangsaan Standarddan Teknologi (NIST) telah mengiktiraf kepentingan mengintegrasikan alat ujian keselamatan, termasuk SAST, ke dalam proses pembangunan. Penerbitan NIST seperti Penerbitan Khas NIST 800-53 mengenai kawalan keselamatan dan privasi berhujah untuk penggunaan alat automatik yang boleh memantau dan menganalisis kod secara berterusan untuk kelemahan dan mencadangkan bahawa SAST alat-alat hendaklah "diintegrasikan sebagai sebahagian daripada proses pembangunan/aliran kerja organisasi untuk mengenal pasti dan mengurus kelemahan perisian."
Sumber OWASP pada SAST
Projek Keselamatan Aplikasi Web Terbuka (OWASP) juga menekankan nilai SAST dalam sumber dan panduannya. Panduan Semakan Kod OWASP menyelami bagaimana SAST alat boleh digunakan untuk menyemak kod secara mendalam, mengesan potensi isu keselamatan yang mungkin terlepas pandang oleh semakan manual. OWASP mengesyorkan penggunaan SAST alat seawal mungkin dalam kitaran hayat pembangunan perisian untuk mengesan kelemahan secepat mungkin, yang sejajar dengan pendekatan keselamatan anjakan-kiri—mengalihkan pertimbangan keselamatan ke titik terawal yang mungkin dalam proses pembangunan.
Kebaikan SAST Integrasi ke dalam CI/CD Amalan Terbaik
- Pengesanan Awal: Mengenal pasti kelemahan lebih awal dalam proses pembangunan menjimatkan kos dan usaha yang diperlukan untuk pemulihan.
- Maklum Balas Pembangun: Maklum balas segera kepada pembangun tentang postur keselamatan kod mereka membantu pemenang keselamatan dengan menggalakkan penggunaan amalan pengekodan selamat.
- Pematuhan dan Pengurusan Risiko: Memastikan kod diuji untuk kelemahan sebelum penggunaan, dengan berkesan memastikan organisasi dapat memenuhi keperluan kawal selia standards.
- Jaminan Keselamatan Automatik: Jaminan keselamatan automatik menghalang sebarang baris kod daripada tidak dianalisis, memastikan bahawa CI/CD pipeline merupakan mekanisme pembangunan yang selamat dan boleh dipercayai.
4. Infrastruktur sebagai Kod (IaC) Keselamatan
Infrastruktur sebagai Kod (IaC) keselamatan merupakan amalan kritikal dalam mengaplikasikan amalan terbaik keselamatan kepada skrip dan definisi yang mengurus dan mengkonfigurasi infrastruktur. Kelajuan di mana IaC membolehkan peruntukan dan konfigurasi infrastruktur memerlukan skrip ini untuk tidak memperkenalkan kelemahan keselamatan – alat automatik boleh mengimbas IaC templat untuk salah konfigurasi atau ketidakpatuhan terhadap dasar keselamatan, menghalang kerentanan ini daripada digunakan dalam persekitaran langsung.
Untuk pemahaman yang lebih mendalam tentang nuansa pengamanan Infrastruktur mereka sebagai Kod (IaC) proses dan untuk meneroka amalan terbaik yang komprehensif melangkaui apa yang digariskan di sini, baca artikel penuh Mengamankan Infrastruktur sebagai Kod.
5. Pengurusan Rahsia
Pengurusan rahsia merupakan komponen penting dalam pengurusan aplikasi dan infrastruktur yang selamat, menangani keperluan untuk melindungi kunci, token, kata laluan dan data sensitif lain daripada akses dan pelanggaran tanpa kebenaran. Helaian Menipu Pengurusan Rahsia OWASP menyediakan panduan komprehensif tentang amalan terbaik dalam mengurus maklumat sensitif ini dengan berkesan. Berikut ialah ringkasan perkara utama dan cadangan daripada helaian panduan, yang menekankan kepentingannya dalam konteks keselamatan yang lebih luas. CI/CD amalan terbaik.
Cadangan Utama daripada Helaian Menipu Pengurusan Rahsia OWASP
- Penyimpanan Rahsia Berpusat: Pemusatan storan untuk rahsia dalam sistem yang disesuaikan dan selamat adalah satu kemestian. Penyederhanaan ini merangkumi, tetapi tidak terhad kepada, tugas pengurusan seperti penggiliran dan kawalan akses, dan mengurangkan kemungkinan rahsia terdedah dalam kod atau log.
- Kawalan Akses: Dasar kawalan akses yang ketat harus dilaksanakan bagi memastikan hanya entiti yang dibenarkan sahaja yang mempunyai akses kepada rahsia. Ini juga merangkumi pengguna manusia dan proses automatik. Akses harus berdasarkan prinsip keistimewaan paling rendah yang memastikan entiti diberi kebenaran yang diperlukan untuk memenuhi fungsi mereka.
- Putaran Rahsia: Bagi tujuan meminimumkan risiko pencerobohan, penggiliran rahsia secara berkala adalah penting. Mekanisme automatik untuk memutar kunci boleh memastikan bahawa kunci ini dikemas kini secara berkala atau mengikut keadaan seperti apabila terdapat pelanggaran atau pemberhentian pekerja berlaku.
- Jejak Audit: Berkenaan dengan akses dan pengesanan tanpa kebenaran, memelihara semua jejak audit untuk aktiviti rahsia adalah penting. Log audit juga harus dapat mendedahkan maklumat awalcisbenar-benar rahsia yang diakses oleh siapa dan pada masa apa supaya mempunyai maklumat yang diperlukan semasa menyiasat insiden keselamatan.
- Penyulitan Rahsia: Sekurang-kurangnya, rahsia mesti disulitkan semasa dalam perjalanan dan semasa disimpan. Teknik penyulitan yang kuat digunakan untuk memastikan pelanggaran tidak mendedahkan rahsia yang tersembunyi walaupun seseorang berjaya mendapatkan akses haram.
- Rahsia dalam Kod Sumber: Menyimpan rahsia secara langsung dalam kod sumber atau sistem kawalan versi sangat tidak digalakkan. Sebaliknya, ini sebaiknya disuntik ke dalam aplikasi semasa masa jalannya daripada alat dan perkhidmatan pengurusan rahsia yang selamat.
- Prosedur Pecahan Kaca: Proses "pecahan kaca" membolehkan rahsia diperoleh semula semasa situasi kecemasan sambil masih menjejaki sebarang akses melalui jejak audit. Dengan cara ini, operasi boleh diteruskan walaupun mekanisme akses biasa telah dikompromi tanpa semestinya mengelak protokol keselamatan..
6. Pemantauan dan Maklum Balas yang Berterusan
Pemantauan berterusan melibatkan pemantauan aplikasi dan infrastruktur masa nyata untuk mengenal pasti dan bertindak balas terhadap ancaman keselamatan. Ini penting dalam mengesan situasi di mana mungkin terdapat pelanggaran atau eksploitasi kerentanan. Ia termasuk alat yang boleh memantau aktiviti luar biasa, menyimpan rekod mengenai peristiwa keselamatan maklumat dan memberikan amaran pantas yang membolehkan tindak balas segera terhadap insiden. NIST serta Institut SANS telah memberikan cadangan mengenai cara pemantauan yang cekap yang memerlukan semakan dan kemas kini yang kerap berdasarkan data yang diperoleh daripada pemantauan.
7. Latihan Keselamatan serta Kesedaran
Sesi latihan pasukan pembangunan yang kerap, kakitangan operasi dan program kesedaran pasukan keselamatan membolehkan pembinaan budaya keselamatan dalam sesebuah organisasi. Ini memastikan semua ahli mahir dengan ancaman baharu dalam keselamatan, memahami kerelevanan kawalan keselamatan dan mempunyai kemahiran untuk melaksanakannya apabila diperlukan. Ia merangkumi kandungan terperinci seperti kursus pendidikan OWASP serta kursus oleh Institut SANS mengenai tema seperti latihan kesedaran keselamatan.
Dengan melakukan ini, organisasi akan menjamin proses pembangunan perisian mereka (menjadikannya bukan sahaja lebih berkesan tetapi lebih cekap) dengan menjalin amalan ini secara mendalam ke dalam CI/CD pipeline.
Kepentingan melaksanakan CI/CD Amalan terbaik dalam pembangunan perisian melangkaui penyelarasan proses pembangunan atau pengoptimuman kecekapan; ia merupakan asas dalam menjamin kitaran hayat pembangunan perisian daripada pelbagai ancaman yang canggih. Contoh kerentanan terkini dalam dunia sebenar dalam CI/CD pipelines – termasuk yang dihadapi oleh GitLab dan PyTorch – berfungsi sebagai peringatan yang kuat tentang cabaran keselamatan yang dihadapi oleh organisasi dalam landskap digital yang kompleks pada masa kini.
Contohnya, butiran tentang GitLab CI/CD pipeline kompromi, seperti yang diterbitkan dalam Blog Penyelidikan Kumpulan NCC, menggariskan bagaimana kesilapan konfigurasi kecil – seperti penyalahgunaan bendera “—istimewa” Docker atau pengaburan rahsia – membolehkan kelemahan keselamatan kritikal, termasuk penentuan keistimewaan dan akses tanpa kebenaran kepada maklumat sensitif. Insiden ini menekankan kepentingan kritikal keselamatan kedap udara CI/CD pipeline konfigurasi; akses Runner yang “perlu diketahui”, kawalan teliti terhadap pembolehubah persekitaran yang ditakrifkan oleh runner dan perkaitan Runner yang bijak – mengikut projek atau kumpulan – hanyalah tiga daripada banyak dasar yang, jika dikuatkuasakan dengan kukuh, akan dapat mengurangkan risiko secara mendadak.
Rantaian bekalan PyTorch, seperti yang diterangkan dalam SecurityWeek, menunjukkan kelas baharu CI/CD serangan yang sekaligus menyasarkan keseluruhan rantaian bekalan perisian – dalam kes ini, melalui penerbitan haram binari PyTorch yang berniat jahat – sambil memanfaatkan pelari yang dihoskan sendiri oleh GitHub Actions untuk mencuri rahsia sensitif. Contoh ini menggariskan keperluan penting untuk kesucian dan pengasingan CI/CD persekitaran, proses kelulusan yang teliti untuk CI/CD sumbangan, dan penelitian khas untuk yang berasal dari luar pull requests, untuk menyekat akses tanpa kebenaran secara serentak dan melindungi daripada kelemahan rantaian bekalan.
Pengajaran daripada setiap peristiwa ini adalah jelas: bahawa pembangunan perisian, dari perspektif keselamatan, bukanlah matlamat, tetapi satu laluan; satu laluan yang memerlukan perhatian, penyesuaian dan penambahbaikan yang berterusan dan tidak henti-henti. Pendek kata, menerima pakai amalan terbaik dalam CI/CD pipelines adalah penting untuk produktiviti dan kecekapan yang lebih tajam, dan yang lebih penting, untuk memastikan pertahanan perisian moden yang paling penting – serangan yang maju – terus mengatasi sekumpulan musuh yang semakin berkembang.
Dengan mengintegrasikan langkah-langkah keselamatan secara bijak dan komprehensif terus ke dalam pembangunan dan penggunaan pipeline, organisasi boleh mencapai dan mengekalkan kitaran hayat pembangunan perisian yang lebih berdaya tahan, selamat dan akhirnya boleh dipercayai.
Mungkin tiada tempat yang lebih benar daripada ketika organisasi mengharungi kerumitan pembangunan perisian moden yang tidak terkira banyaknya, di mana ganjaran untuk kejayaan tidak kurang daripada pembeza global yang kompetitif. Melalui amalan penting dalam mengintegrasikan langkah-langkah keselamatan yang mantap secara langsung dalam CI/CD pipelines, pengalaman langsung tentang kerentanan dunia sebenar dan langkah proaktif yang boleh diambil oleh organisasi untuk mencegahnya bukan sahaja menawarkan keselesaan, tetapi juga satu set langkah seterusnya yang tidak ternilai.
Tonton Demo Video kami
