






DevSecOps ialah amalan mengintegrasikan keselamatan ke dalam setiap fasa kitaran hayat pembangunan perisian, mengautomasikan pemeriksaan dan menjadikan keselamatan sebagai tanggungjawab bersama merentasi pasukan pembangunan, keselamatan dan operasi, dan bukannya langkah berasingan pada akhirnya.
Takrifan satu baris itu mudah dinyatakan. Menjadikannya nyata merentasi organisasi kejuruteraan yang bergerak pantas adalah bahagian yang lebih sukar, dan itulah yang diliputi oleh panduan ini: dari mana prinsip DevSecOps berasal, bagaimana automasi mengubahnya daripada teori kepada amalan harian dan apa yang sebenarnya perlu dicari dalam platform DevSecOps.
Daripada DevOps kepada DevSecOps: Bagaimana Keselamatan Menjadi Tugas Semua Orang
Revolusi DevOps Hanya Permulaan
Sepanjang dekad yang lalu, DevOps telah mengubah secara radikal cara perisian dibina dan dihantar, tetapi selalunya dengan mengorbankan keselamatan. Di situlah DevSecOps memainkan peranan. Dengan mengintegrasikan keselamatan sebagai bahagian teras kitaran hayat pembangunan, automasi DevSecOps memastikan pasukan dapat menerapkan perlindungan yang mantap tanpa mengorbankan kelajuan. Ia membolehkan aplikasi prinsip DevSecOps yang konsisten seperti keselamatan sebagai kod, ujian berterusan dan pengesanan ancaman awal, semuanya dibina dengan lancar. CI/CD aliran kerja. Bagi menyokong evolusi ini, lebih banyak organisasi beralih kepada platform DevSecOps yang dibina khas yang menerapkan keselamatan merentasi keseluruhan rantaian bekalan perisian.
Mengapa DevSecOps Muncul
Pada awal DevOps, keselamatan sering tiba terlalu lewat, pada akhir pipeline, di mana pembaikan pepijat adalah perlahan, mahal dan tertekan. Semakan statik, ujian penembusan manual dan pasukan terpencil tidak dapat bersaing dengan teknologi moden CI/CD amalan.
Sebaliknya, automasi DevSecOps telah menggerakkan keselamatan ke "kiri" (lebih dekat dengan pembangun dan lebih awal dalam pipeline) supaya risiko dapat dikesan sebelum ia menjadi masalah pengeluaran.
Evolusi itu bukan sahaja pintar, tetapi juga penting. Antara tahun 2021 dan 2023, serangan siber rantaian bekalan melonjak sebanyak 431%, dan hanya dalam suku pertama tahun 2025, hampir 18,000 pakej sumber terbuka berniat jahat baharu telah ditemui—menyumbang kepada jumlah kumulatif lebih 828,000 ancaman yang diketahui. Tambahkan kepada momentum kawal selia ini daripada DORA dan NIS2, dan ia jelas: menerima pakai Prinsip DevSecOps kini merupakan satu keperluan asas.
Pasaran mencerminkan keadaan mendesak ini. Menurut Penyelidikan Orang Dalam SNS, yang Pasaran DevSecOps diunjurkan untuk mencapai US$ 45.93 bilion menjelang 2032, berkembang pada a CAGR sebanyak 24.7%.
Apakah DevSecOps? (Dan Apakah Ia tidak)
DevSecOps bermaksud Pembangunan, Keselamatan dan OperasiIa merupakan pendekatan kolaboratif yang mengintegrasikan keselamatan ke dalam setiap fasa kitaran hayat pembangunan perisian—daripada perancangan hingga pengekodan, pengujian dan penggunaan. Tidak seperti model tradisional, yang mana keselamatan dipasang pada penghujungnya, automasi DevSecOps menyematkan keselamatan lebih awal dan berterusan.
Dalam erti kata lain, DevSecOps menjadikan keselamatan sebagai bahagian teras dalam cara perisian dibina, bukan penghalang yang memperlahankannya.
Yang penting, DevSecOps bukan sekadar alat atau produk, ia adalah satu pemikiran. Platform DevSecOps yang kukuh hanya membolehkan pemikiran itu berkembang maju dengan menjadikan amalan yang selamat mudah, automatik dan konsisten.
Glosari Xygeni
Apakah itu DevSecOps?
DevSecOps ialah amalan mengintegrasikan keselamatan ke dalam setiap peringkat kitaran hayat pembangunan perisian—mengautomasikan pemeriksaan dan menjadikan keselamatan sebagai tanggungjawab bersama merentasi pasukan pembangunan, keselamatan dan operasi.
Dari Mana Berasalnya Prinsip DevSecOps?
Tidak seperti rangka kerja pematuhan seperti NIST atau ISO, Prinsip DevSecOps tidak diturunkan oleh seorang pun standardbadannya. Sebaliknya, mereka berevolusi secara organik daripada titik kesukaran yang dialami pasukan ketika cuba "mengaktifkan" keselamatan kepada aliran kerja DevOps yang tangkas.
Organisasi suka DevSecOps.org pertama kali memformalkan pemikiran, menggambarkan DevSecOps sebagai "Penambahan DevOps untuk memasukkan keselamatan sebagai warga kelas pertama." Sementara itu, agensi kerajaan AS seperti GSA mula menerbitkan garis panduan praktikal untuk penerimaan DevSecOps dalam sistem kritikal.
Dalam erti kata lain, cabaran dunia sebenar (daripada keletihan berjaga-jaga kepada pasukan terpencil) mendasari prinsip-prinsip ini, dan pakar telah mengesahkannya merentasi industri.
Prinsip DevSecOps Yang Menghidupkan Keselamatan
Untuk benar-benar menerapkan keselamatan ke dalam penyampaian perisian, pasukan memerlukan lebih daripada sekadar alat—mereka memerlukan prinsip yang berskala. Prinsip DevSecOps berikut memanfaatkan pengalaman dunia sebenar dan menunjukkan bagaimana pasukan boleh mengintegrasikan keselamatan ke dalam pembangunan moden tanpa menjejaskan kelajuan atau ketangkasan.
1. Anjakan Keselamatan Ke Kiri
Salah satu perubahan yang paling penting melibatkan pengesanan isu lebih awal. Pasukan mengintegrasikan imbasan keselamatan dan guardrails semasa pengekodan—bukan selepas penggunaan—untuk menjimatkan masa, mengurangkan kerja semula dan meminimumkan risiko pepijat yang lewat. Apabila pasukan menemui kelemahan sebelum mereka mencapai pengeluaran, mereka akan membetulkannya dengan lebih mudah dan cepat.
2. Pengujian Keselamatan Berterusan dalam CI/CD
Pengujian keselamatan bukanlah tugas sekali sahaja, pasukan mesti mengautomasikan, mengulangi dan menjalankannya secara berterusan merentasi pipeline. Contoh biasa termasuk:
- Analisis Komposisi Perisian (SCA)
- Pengesanan rahsia
- IaC imbasan konfigurasi yang salah
- Penilaian kerentanan
Dengan mengimbas pada setiap peringkat (daripada commit untuk menggunakan) pasukan menerapkan keselamatan ke dalam kitaran penyampaian dan bukannya menganggapnya sebagai perkara sampingan.
3. Dasar-sebagai-Kod dan Automasi
Satu lagi prinsip utama melibatkan penggantian proses manual dengan automasi. Apabila pasukan menulis dasar sebagai kod dan mengaplikasikannya secara programatik, mereka mencapai konsistensi dan kebolehskalaan. Hasilnya, mereka mengurangkan risiko dengan lebih cepat dan memastikan persekitaran sejajar dengan persekitaran dalaman dan luaran. standards.
4. Utamakan Risiko dengan Konteks
Tidak semua isu membawa berat yang sama. Atas sebab itu, pasukan mesti fokus pada apa yang sebenarnya boleh dieksploitasi, menggunakan petunjuk seperti skor EPSS, kebolehcapaian dan impak perniagaan. Jika kod tersebut tidak pernah memanggil fungsi yang terdedah, sebagai contoh, pasukan tidak seharusnya mengutamakannya. Keutamaan yang peka konteks membantu pasukan bertindak lebih bijak, bukan lebih keras.
5. Memupuk Kerjasama, Bukan Menyalahkan
Akhir sekali, DevSecOps adalah tentang budaya dan juga tentang kod. Daripada menyerahkan tiket atau menuding jari, pasukan harus berkongsi tanggungjawab. Maklum balas masa nyata dalam pull requests atau log CI, yang digandingkan dengan pemahaman pembangun konteks, mengubah keselamatan menjadi sukan berpasukan, bukan beban penjaga pintu.
Dan ingat, keselamatan tidak perlu berlaku secara berasingan. Jika anda mempunyai soalan, idea atau hanya ingin mencuba cabaran DevSecOps, sertai komuniti kami di Daily.dev. Kami di sini untuk membantu, berbual dan bekerjasama.
Sertai Hab DevSecOps Xygeni
Berhubung dengan rakan pembangun dan pakar keselamatan. Tanya apa sahaja. Pelajari segalanya.
Manfaat DevSecOps
Bagi kebanyakan organisasi, peralihan daripada DevOps kepada DevSecOps bermula sebagai langkah taktikal. Walau bagaimanapun, nilai jangka panjang menerima pakai prinsip teras DevSecOps telah terbukti strategik dan boleh diukur. Apabila keselamatan disepadukan lebih awal dan kerap, manfaatnya bertambah—mempengaruhi segala-galanya daripada kualiti perisian kepada halaju pasukan dan kesediaan pematuhan.
Automasi DevSecOps memastikan keselamatan bukan sekadar kotak semak audit atau penyelesaian saat akhir. Ia menjadi proses yang konsisten dan boleh diskala yang diterapkan ke dalam aliran kerja anda—dikuasakan oleh perkakasan pintar dan diperkukuh oleh kerjasama.
Berikut adalah faedah utama yang dialami oleh pasukan pembangunan dan keselamatan apabila menerima pakai platform DevSecOps yang berstruktur dengan baik.
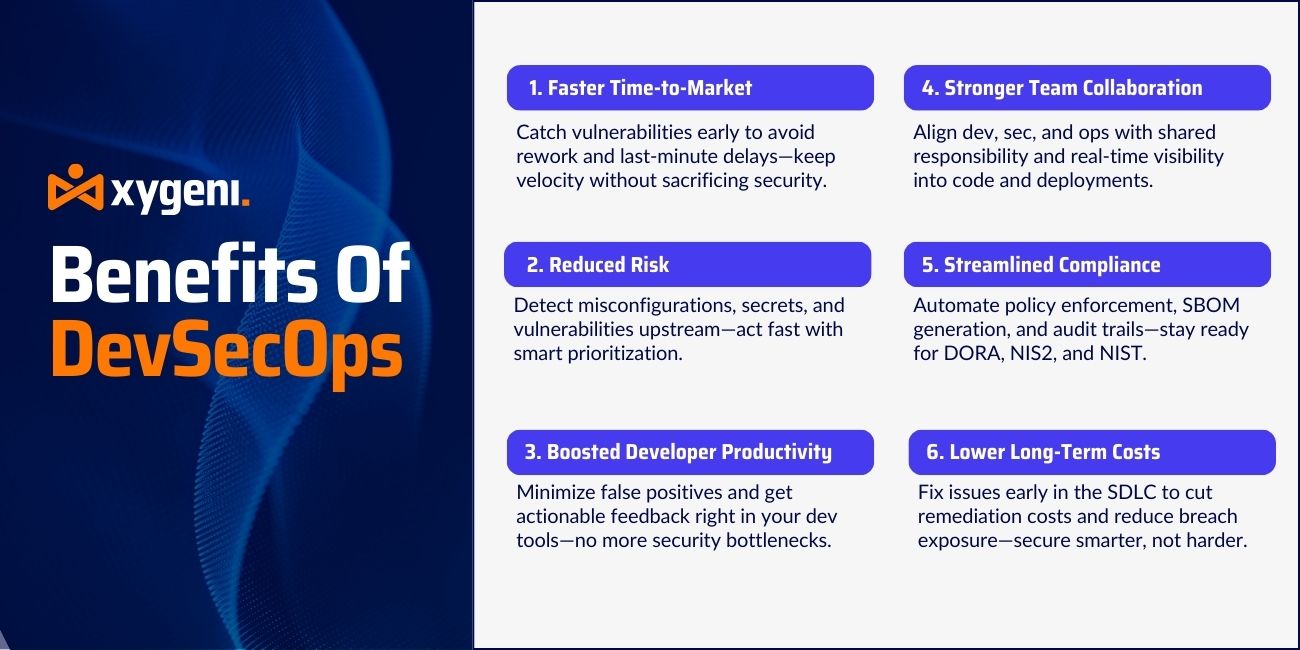
Masa ke Pasaran Lebih Pantas Tanpa Kompromi
Menangkap kelemahan semasa pembangunan, bukan pada penghujungnya pipeline, bermakna pasukan mengelakkan kerja semula yang mahal dan kelewatan saat akhir. Ini mengekalkan ketangkasan yang dijanjikan oleh DevOps pada asalnya, sambil menghapuskan sekatan keselamatan yang pernah disertakan dengannya.
Pengimbasan berterusan semasa pull requests dan membina bermakna keselamatan tidak lagi menjadi penghalang. Ia menjadi pemeriksaan ringan yang menyokong halaju dan bukannya menentangnya.
Mengurangkan Risiko Melalui Pengesanan Awal
Kerentanan, rahsia dan salah konfigurasi adalah lebih murah dan lebih mudah untuk diperbaiki sebaik sahaja ia dikesan. Analisis kebolehcapaian dan pemarkahan EPSS membawa perkara itu lebih jauh, menapis hingar supaya pasukan hanya bertindak terhadap isu yang sebenarnya boleh dieksploitasi.
Hasilnya adalah kurang pendedahan pelanggaran dan peralihan daripada kawalan kerosakan reaktif kepada pengurusan risiko proaktif.
Produktiviti Pembangun yang dipertingkatkan
Semakan keselamatan tradisional cenderung menghasilkan positif palsu yang berlebihan dan item tindakan yang samar-samar. Platform automasi DevSecOps yang matang mengurangkan hingar itu, memberikan maklum balas yang relevan tepat di tempat pembangun sudah bekerja, dalam pull requests atau log CI.
Itu meningkatkan pengalaman pembangun, membina akauntabiliti dan memastikan keselamatan tidak menjejaskan produktiviti.
Kerjasama Pasukan yang Dipertingkatkan
DevSecOps menukar keselamatan daripada peranan penjaga pintu kepada fungsi kongsi. Pembangun mendapat konteks keselamatan lebih awal. Pasukan keselamatan mendapat keterlihatan tentang apa yang sebenarnya digunakan. Operasi boleh menguatkuasakan pematuhan dan integriti sistem tanpa memperlahankan penghantaran.
Model tanggungjawab bersama itu membina kepercayaan, kejelasan dan matlamat yang sejajar merentasi ketiga-tiga pasukan.
Pematuhan dan Kesediaan Audit yang Lebih Teguh
Rangka kerja kawal selia moden, antaranya DORA, NIS2 dan NIST SP 800-204D, memerlukan kawalan keselamatan yang boleh diaudit, boleh dikuatkuasakan dan berterusan. Prinsip DevSecOps menyokongnya secara langsung dengan menjadikan dasar keselamatan boleh dikesan dan dibina dalam kawalan versi.
Platform DevSecOps seperti Xygeni mengautomasikan SBOM penjanaan, menjejaki penguatkuasaan dasar merentasi pipelines, dan menyimpan sejarah penyelesaian kerentanan yang terperinci, supaya audit dan respons kawal selia tidak lagi menjadi satu perebutan.
Kos Jangka Panjang yang Lebih Rendah
Membaiki kelemahan pada peringkat awal SDLC memerlukan sebahagian kecil daripada kos pemulihannya semasa pengeluaran atau selepas pelanggaran, dan kos kecacatan hanya meningkat apabila ia dikesan kemudian.
DevSecOps mengurangkan kos tersebut dengan menggunakan kawalan dan keterlihatan dari hari pertama, tanpa bergantung pada jumlah pekerja yang lebih besar atau semakan manual luaran.
Automasi DevSecOps: Meningkatkan Keselamatan Tanpa Memperlahankan
Automasi merupakan tulang belakang bagi mana-mana strategi DevSecOps yang berkesan. Walaupun prinsip seperti "shift left" dan "keselamatan sebagai kod" menjadi asas, automasi DevSecOpslah yang benar-benar menghidupkan idea-idea tersebut pada skala besar. Dalam erti kata lain, automasi mengubah teori menjadi amalan. Tanpanya, dasar keselamatan yang terbaik pun boleh diaplikasikan secara tidak konsisten, diabaikan di bawah tekanan atau terkubur dalam tunggakan manual.
Pada masa yang sama, persekitaran pembangunan moden bergerak pantas—pasukan menghantar berpuluh-puluh atau beratus-ratus perubahan setiap hari. Dalam keadaan sedemikian, bergantung pada pemeriksaan keselamatan manual tidak akan berskala. Itu pracisKetahui mengapa platform DevSecOps yang teguh bukan sahaja membantu, tetapi juga penting.
Peranan Automasi dalam Keselamatan SDLC
Automasi memastikan pemeriksaan keselamatan berlaku lebih awal, kerap dan andal. Ini termasuk:
- Analisis Komposisi Perisian Berterusan (SCA) semasa kod commits dan binaan
- Pengesanan rahsia pada setiap cangkuk Git atau pull request
- Infrastruktur sebagai Kod (IaC) pengimbasan sebelum penyediaan
- Penilaian kerentanan dengan konteks kebolehcapaian dan keboleheksploitasian
- Menampal CVE yang diketahui secara automatik jika boleh
Dengan menerapkan tindakan-tindakan ini secara langsung ke dalam CI/CD aliran kerja, pasukan boleh menguatkuasakan keselamatan standards tanpa mengganggu kitaran penghantaran.
Menurut DevSecOps.org, matlamatnya adalah untuk menerapkan keselamatan "pada kadar dan skala yang sama seperti pembangunan dan operasi"—tidak lebih perlahan, tidak secara berasingan.
Mengapa Automasi Sahaja Tidak Mencukupi
Walaupun automasi menghilangkan geseran, ia tidak berkesan tanpa konteks. Pasukan perlu tahu:
- Kerentanan manakah yang benar-benar boleh dieksploitasi?
- Adakah komponen yang terjejas benar-benar digunakan semasa masa jalan?
- Adakah kelemahan ini melanggar dasar pematuhan?
Di sinilah dimana platform DevSecOps pintar seperti Xygeni yang menonjol. Dengan menggabungkan Pemarkahan EPSS, analisis kebolehcapaian, dan penapis impak perniagaan, Xygeni membolehkan pasukan memberi tumpuan kepada isu-isu yang benar-benar penting—menghilangkan keletihan berjaga-jaga dan mengurangkan bunyi bising.
Mengautomasikan untuk Kelajuan dan Ketepatan
Tidak seperti alat legasi yang menjana senarai panjang amaran yang tidak ditapis, DevSecOps moden platform mengambil pendekatan yang lebih pembedahan. Contohnya, Xygeni mengautomasikan:
- Pengesanan pakej yang tersilap taip atau mencurigakan
- Penguatkuasaan peraturan konfigurasi selamat dalam CI pipelines
- Menyekat rahsia sebelum kod sampai ke cawangan utama
- Keutamaan CVE yang boleh dieksploitasi menggunakan penapis dinamik
- Penciptaan pemulihan pull requests—secara automatik
Keupayaan ini menyokong Prinsip DevSecOps pengesanan awal dan penyelesaian pantas, di samping memberi keyakinan kepada pembangun bahawa mereka tidak diperlahankan secara tidak perlu.
🔧 Key Takeaway
Automasi DevSecOps bukan sekadar mengimbas segala-galanya—ia adalah tentang mengimbas perkara yang betul, pada masa yang betul, dengan konteks yang betul.
Hasilnya? Perlindungan masa nyata yang konsisten yang diskalakan dengan penyampaian perisian anda, sejajar dengan keperluan pematuhan dan memperkasakan pasukan untuk kekal selamat tanpa sebarang masalah.
Seterusnya, kita akan melihat bagaimana Platform DevSecOps—khususnya Xygeni—menyokong matlamat ini dengan ciri bersepadu yang didahulukan oleh pembangun yang dibina untuk pipelines.
Bagaimana Xygeni Membolehkan DevSecOps yang Boleh Diskala dan Mesra Pembangun
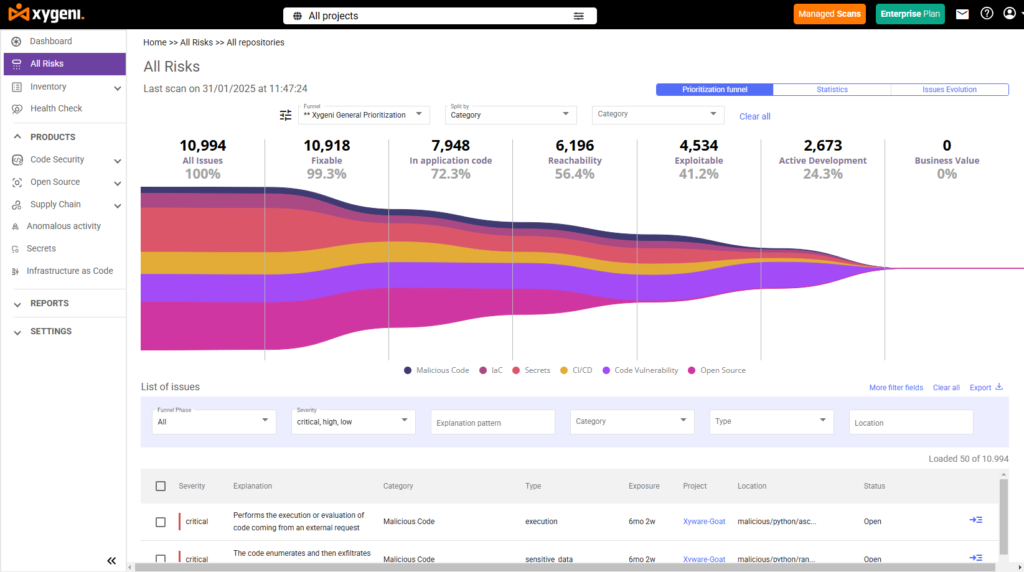
Strategi DevSecOps yang berjaya bukan sahaja bergantung pada pemikiran dan proses tetapi juga pada Platform DevSecOps anda memilih untuk mengoperasikannya. Platform yang betul merapatkan jurang antara pasukan keselamatan dan pembangunan—memberikan kejelasan, automasi dan kelajuan tanpa mengganggu aliran kerja.
Xygeni dibina khusus untuk menyokong model ini. Ia menerapkan keselamatan ke dalam setiap peringkat SDLC—daripada kod kepada binaan, penggunaan dan pengendalian—supaya pasukan dapat mengesan ancaman lebih awal, mengutamakan secara bijak dan membuat pemulihan secara automatik.
Keupayaan Utama Yang Memperkasa Automasi DevSecOps
Untuk mempraktikkan prinsip DevSecOps, Xygeni menyediakan liputan yang meluas merentasi rantaian bekalan perisian. Platform ini menawarkan:
CI/CD Pipeline Integrasi
Xygeni berintegrasi dengan major CI/CD sistem termasuk GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins dan Azure DevOps. Ia melakukan pemeriksaan keselamatan masa nyata semasa binaan dan pull requests, mendayakan keselamatan anjakan kiri dari hari pertama.
Pull Request Pengimbasan dan Pengesanan Rahsia
Automatik pull request pengimbasan membantu mengesan kelemahan, rahsia dan perubahan berisiko sebelum ia digabungkan. Xygeni menggunakan dasar rahsia terus ke dalam aliran kerja Git—menyekat kebocoran token lebih awal.
Ini selaras dengan prinsip "keselamatan sebagai kod", memastikan peraturan keselamatan dikuatkuasakan secara automatik dan konsisten.
Konteks Kebolehcapaian dan Keboleheksploitasian
Pengimbas tradisional memberi amaran tentang segala-galanya. Xygeni menapis kerentanan berdasarkan risiko sebenar menggunakan:
- Pengurusan kerentanan skor EPSS untuk meramalkan kemungkinan eksploitasi
- Analisis kebolehcapaian untuk menentukan sama ada laluan kod terdedah benar-benar dipanggil
Ini membolehkan pembangun hanya memberi tumpuan kepada isu yang berkaitan—meningkatkan hasil keselamatan sambil mengekalkan kelajuan penghantaran.
Corong Pengutamaan dan Pemulihan Automatik
Pasukan keselamatan boleh mencipta corong keutamaan dinamik yang menggabungkan keterukan, eksploitasi dan impak perniagaan. Xygeni kemudiannya menjana secara automatik pull requests untuk menyelesaikan isu yang diketahui, mempercepatkan pemulihan dan mengurangkan tunggakan kerja.
Infrastruktur sebagai Kod dan Build Security
Imbasan Xygeni IaC template untuk salah konfigurasi, mengesahkan asal-usul binaan dan menguatkuasakan dasar-sebagai-kod merentasi SDLCIni memastikan infrastruktur boleh diaudit dan mematuhi piawaian.
Dengan mengintegrasikan membina pengesahan, SBOM generasi, dan pengesanan ancaman rantaian bekalan, Xygeni juga meluaskan liputan DevSecOps melangkaui lapisan aplikasi.
Application Security Posture Management (ASPM): Pusat Kawalan DevSecOps
Apabila pasukan menggunakan lebih banyak alat dan aliran kerja keselamatan, cabarannya menjadi keterlihatan dan koordinasi. Di situlah Xygeni's ASPM keupayaan masuk.
ASPM berfungsi sebagai lapisan keselamatan terpadu yang menyatukan dapatan dari seluruh SDLC- termasuk SCA, rahsia, IaC, CI/CD keselamatan dan pengesanan anomali. Ia menormalkan data ini ke dalam satu paparan postur supaya pasukan boleh:
- Mengesan dan mengutamakan risiko secara kontekstual
- Jejaki isu yang tidak dapat diselesaikan mengikut sumber, pipeline, atau unit perniagaan
- Cipta dinamik dashboards untuk pematuhan dan pelaporan
- Integrasikan pandangan risiko ke dalam alat penjualan tiket (contohnya, Jira)
Xygeni's ASPM membantu pasukan Berhenti mengejar amaran yang terputus sambungan dan mula mengurus postur keselamatan dari platform pintar pusat.
Ini selaras secara langsung dengan Prinsip DevSecOps automasi, kolaborasi dan fokus berasaskan risiko—mengubah keselamatan daripada semakan reaktif kepada disiplin yang berterusan, boleh dilihat dan boleh diukur.
Mengapa Pembangun dan Pasukan Keselamatan Sama-sama Menang
Platform DevSecOps yang matang bukan sahaja melindungi—ia juga membolehkan.
- Pembangun mendapat maklum balas sebaris dan komen PR yang boleh mereka ambil tindakan.
- Pasukan keselamatan mendapat keterlihatan tentang risiko sebenar dan postur pematuhan.
- Pemimpin kejuruteraan mendapat geseran yang lebih rendah, risiko yang lebih rendah dan KPI yang boleh diukur.
Pendek kata, Xygeni membenarkan pasukan untuk menerima pakai Automasi DevSecOps tanpa menjejaskan ketangkasan, pracision, atau kerjasama.
DevSecOps: Daripada Senang Dimiliki kepada Tidak Boleh Dirunding
Peralihan daripada DevOps kepada DevSecOps adalah lebih daripada sekadar evolusi budaya; ia adalah keperluan praktikal. Memandangkan rantaian bekalan perisian menghadapi serangan yang semakin canggih, dan tekanan kawal selia terus meningkat, mengintegrasikan keselamatan ke dalam setiap fasa SDLC bukan lagi pilihan. Ia asas.
Automasi DevSecOps memberi organisasi cara untuk menghadapi cabaran ini secara langsung: menerapkan keselamatan ke dalam aliran kerja pembangun, mengutamakan risiko sebenar dan mengautomasikan tugas berulang, supaya pasukan dapat melaksanakan tugas dengan lebih pantas dan selamat, dengan lebih sedikit kejutan di akhir kitaran.
Inilah kesimpulan utama: DevSecOps bukan sekadar inisiatif keselamatan, ia merupakan pengganda kualiti, halaju dan daya tahan produk.
Pasukan yang menerima pakai DevSecOps lebih awal:
- Hantar kod dengan kurang pepijat dan kelemahan kritikal
- Bertindak balas terhadap ancaman dengan lebih cepat, sebelum ia memuncak
- Meningkatkan kerjasama dan akauntabiliti antara pasukan
- Capai pematuhan tanpa lemas dalam usaha manual
Keselamatan kini menjadi tugas semua orang, tetapi dengan platform seperti Xygeni, ia tidak perlu terasa seperti kerja tambahan. Sebaliknya, ia menjadi lapisan proses penghantaran anda yang lancar dan automatik, yang melindungi perisian, pengguna dan perniagaan anda.
Lihat bagaimana rupanya di rumah anda sendiri pipeline.

Soalan Lazim DevSecOps: Dapatkan Asas, Lebih Mendalam
Apakah yang dimaksudkan dengan DevSecOps?
DevSecOps bermaksud Pembangunan, Keselamatan dan OperasiIa merupakan pendekatan moden yang mengintegrasikan keselamatan ke dalam setiap fasa kitaran hayat pembangunan perisian (daripada perancangan hingga pengekodan, pengujian dan penggunaan) tanpa memperlahankan penghantaran.
Apakah prinsip-prinsip DevSecOps?
Prinsip DevSecOps ialah amalan yang menjadikan keselamatan sebahagian daripada pembangunan harian dan bukannya pintu terakhir: mengalihkan keselamatan ke kiri supaya isu dikesan semasa kod ditulis, menjalankan ujian keselamatan berterusan merentasi CI/CD, menulis dasar sebagai kod supaya peraturan terpakai secara automatik dan konsisten, mengutamakan penemuan mengikut keboleheksploitasian sebenar dan bukannya menganggap setiap isu sebagai sama pentingnya, dan memupuk tanggungjawab bersama antara pembangun, keselamatan dan operasi dan bukannya model serah terima dan salah.
Apakah platform DevSecOps?
Platform DevSecOps ialah lapisan perkakas yang mengoperasikan prinsip DevSecOps pada skala besar, menerapkan pemeriksaan keselamatan seperti SCA, pengesanan rahsia, IaC pengimbasan, dan keutamaan kerentanan secara langsung ke dalam CI/CD pipelines dan pull requests, supaya pasukan mendapat maklum balas keselamatan automatik dan konsisten tanpa memperlahankan penghantaran. DevSecOps itu sendiri ialah satu pemikiran; platformlah yang menjadikan pemikiran itu praktikal merentasi berpuluh-puluh atau beratus-ratus perubahan kod harian.
Apakah metodologi DevSecOps?
Metodologi DevSecOps memberi tumpuan kepada mengautomasikan keselamatan, mengalihkannya ke kiri dan menjadikannya tanggungjawab bersama merentasi pasukan. Ia menggalakkan pengujian berterusan, dasar sebagai kod, keutamaan kerentanan dan maklum balas masa nyata, supaya keselamatan menjadi sebahagian daripada aliran kerja anda, bukan penghalang.
Bagaimanakah saya boleh mempelajari DevSecOps?
Soalan yang bagus! Jika anda baru bermula atau ingin mengasah kemahiran anda:
- Explore kami blog untuk mendapatkan pandangan dan amalan terbaik
- Selami kami dokumentasi untuk panduan praktikal
- Lihat semua kami sumber pembelajaran to kekal mengikuti perkembangan terkini dalam penghantaran perisian selamat
Apakah komponen utama DevSecOps?
Pada terasnya, DevSecOps merangkumi:
- Automasi keselamatan (cth., imbasan, ujian, dasar)
- CI/CD integrasi untuk membenamkan kawalan ke dalam pipelines
- Keutamaan dengan konteks (Skor EPSS, kebolehcapaian, impak perniagaan)
- Budaya kerjasama didahulukan antara Pembangun, Pembahagian dan Operasi
- Keterlihatan postur untuk mengesan risiko dan bertindak balas dengan pantas
Komponen-komponen ini bersama-sama menjadikan keselamatan boleh diskala, konsisten dan mesra pembangun.
