






Apakah Dosfuscation? Mengapa Pembangun Perlu Memberi Perhatian
Berikut ialah gambaran ringkas tentang ancaman: bayangkan menyemak PR yang kelihatan seperti kemas kini utiliti kecil. Tersembunyi di dalamnya, seorang penyumbang menambah apa yang kelihatan seperti skrip pembantu yang tidak berbahaya. Tetapi semasa penggabungan, ia berjalan semasa CI pipeline dan mencetuskan gelung yang secara senyap menggunakan semua memori, merosakkan binaan.
Dosfuscation ialah sejenis serangan penafian perkhidmatan dalaman (DoS) yang disamarkan menggunakan teknik pengaburan kod. Ia menggabungkan logik yang direka untuk memecahkan pelaksanaan, seperti gelung tanpa henti atau kembungan memori, dengan taktik yang menyembunyikan tingkah laku sebenar, menjadikannya sukar untuk dikesan semasa semakan atau audit. Ini bukan serangan luaran; ia sudah ada di dalam kod anda, menunggu untuk meletupkan binaan atau larian pengeluaran anda.
Mengapa peduli? Tidak seperti serangan penafian perkhidmatan tradisional yang membanjiri pelayan anda dengan trafik, dosfuscation tersembunyi di tempat yang mudah dilihat, selalunya lulus semakan kod atau audit pakej. Ia seperti bom logik yang dibakar ke dalam sistem anda. pipeline.
Contoh sebenar: An pakej npm mengandungi gelung tak terhingga yang tersamar. Ia lulus pemasangan dengan baik, tetapi menggunakan memori dalam pengeluaran sehingga aplikasi anda ranap. Ini menunjukkan bagaimana dosfuscation, yang dikuasakan oleh teknik obfuscation, menjadi varian senyap bagi jenis serangan penafian perkhidmatan yang paling merosakkan.
DoS Biasa vs. Dosfuscation: Perbezaan Sebenar dalam Risiko
Dosfuscation ialah subjenis serangan penafian perkhidmatan. Ia berbeza daripada jenis serangan penafian perkhidmatan tradisional dengan melaksanakannya secara dalaman melalui kod yang dikaburkan, bukan trafik rangkaian.
Bayangkan ini: Anda meluluskan PR dalam GitHub. Ujian lulus, binaan bermula, kemudian pelari anda tergantung. Anda sedang menyahpepijat kerja GitHub Actions yang gagal yang menyebabkan masa tamat. Rupa-rupanya, muatan yang di-dosfuscate dalam kebergantungan kecil memperkenalkan gelung tak terhingga terus dalam skrip pasca pemasangan.
Apabila pembangun memikirkan tentang penafian perkhidmatan, mereka biasanya membayangkan senario luar-dalam, seperti sekumpulan permintaan berniat jahat yang menyerang API atau botnet yang menghabiskan lebar jalur. Ini adalah jenis serangan penafian perkhidmatan yang klasik, dan kebanyakan daripada kita bersedia untuknya. Kita mempunyai WAF, menggunakan pengehadan kadar dan membina infrastruktur berskala yang dapat menyerap tamparan.
Walau bagaimanapun, dosfuscation tidak datang dari luar. Ia disambungkan terus ke dalam pangkalan kod anda. Ia bersembunyi dalam kebergantungan, menyelinap melalui CI. pipelines, dan menunggu sehingga pelaksanaan untuk merosakkannya. Tiada penalaan firewall atau Pengurangan DDoS akan menghentikannya kerana ia tidak pernah bergerak melalui rangkaian; ia sudah berada di rumah.
Ini menjadikan dosfuscation satu bentuk penafian perkhidmatan yang sangat tersembunyi. Ia tidak mengumumkan dirinya dengan hingar rangkaian. Ia membunuh dari dalam, semasa masa binaan, semasa masa jalan atau apabila cabang logik tertentu terjejas. Dan kerana ia tertanam dalam kod menggunakan teknik obfuscation lanjutan, anda tidak akan dapat mengesannya melainkan anda mencarinya secara mendalam.
Itulah sebabnya Pasukan DevSecOps perlu berfikir melangkaui pertahanan perimeter. Keselamatan lapisan aplikasi sama pentingnya. Jika satu-satunya tumpuan anda adalah untuk menghalang trafik yang tidak baik, anda akan terlepas muatan yang sudah ada dalam repo anda.
Bagaimana Penyerang Menggunakan Obfuscation untuk Menyembunyikan Logik DoS dalam Kod
Anda mungkin melihat ini berlaku apabila kerja aliran kerja mula mengambil masa lebih lama daripada yang dijangkakan, atau lebih teruk lagi, tidak pernah selesai. Satu contoh melibatkan pasukan yang menjalankan ujian dalam bekas Docker melalui Tindakan GitHub. Pembantu ujian JavaScript yang kecil telah ditambah melalui modul pihak ketiga. Ia telah dikaburkan untuk menyembunyikan gelung peruntukan memori tak terhingga yang menjadikan proses nod tidak responsif.
Muatan DoS yang dikaburkan sering terlepas tanpa disedari dalam aliran kerja CI. Contohnya, GitHub Actions pipeline mungkin menjalankan skrip yang nampaknya tidak berbahaya yang tiba-tiba menggantung kerja kerana gelung tak terhingga yang terbenam.
Untuk menjadikan ini nyata, inilah rupa muatan dosfuscated dalam kod harian.
Contoh JavaScript: Gelung Infinite Tersembunyi
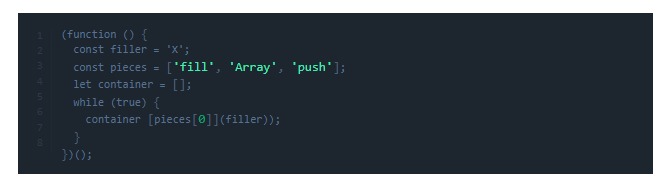
Ini mengisi memori selama-lamanya menggunakan logik yang tersamar, akhirnya aplikasi akan rosak.
Contoh Python: Hog CPU Terkeliru
					import base64
exec(base64.b64decode("d2hpbGUgVHJ1ZToKICBhcCA9IFtdCiAgZm9yIGkgaW4gcmFuZ2UoMTAwMDAwMDApOgogICAgYXAucHVzaChzdHIoaSkp"))
Gelung yang dikodkan base64 ini berjalan tanpa henti, memakan memori tanpa kelihatan mencurigakan pada pandangan pertama.
Tempat Muatan Tersembunyi: Senario Dosfuscation Dunia Sebenar
Muatan yang didosfuscated sering tersembunyi di tempat yang mudah dilihat, di dalam pakej pihak ketiga, sumber terbuka pull requests, atau skrip dalaman digunakan semula tanpa penelitian. Penyerang bergantung pada kelajuan pembangunan dan automasi untuk menyelinap tanpa disedari, membenamkan bom logik jauh di dalam anda pipeline.
Senario dunia sebenar membantu menggambarkan bagaimana ini berlaku:
Anda menggunakan GitHub Actions untuk menjalankan aliran kerja CI anda. Anda .github/aliran kerja/binaan.yml memasang kebergantungan projek. Salah satunya ialah pakej npm transitif, yang dipasang bukan oleh anda secara langsung, tetapi sebagai kebergantungan kepada kebergantungan. Ia mendakwa dapat membantu dengan sesuatu yang remeh, seperti manipulasi rentetan.
Tetapi di dalam pakej itu, yang tersembunyi menggunakan teknik pengaburan, terdapat bom logik. Ia mungkin gelung peruntukan memori tak terhingga yang dicetuskan semasa selepas pemasangan skrip, atau import masa jalan dalam ujian anda. Ia kekal tidak aktif sehingga pelaksanaan, tiada amaran, tiada bendera audit.
Tiba-tiba, pelari CI anda ranap. CPU dan memori melonjak. Kerja tamat masa. Binaan atau penggunaan anda gagal.
Ini bukan sekadar hipotesis. Insiden seperti ini telah diperhatikan secara meluas. Ia menunjukkan bagaimana dosfuscation memanfaatkan kepercayaan dalam rantaian alat anda, mengeksploitasi aliran kerja automatik, penggabungan pantas dan kebergantungan tidak langsung.
Di manakah muatan ini biasanya bersembunyi?
- Pakej pihak ketiga: terutamanya daripada npm, PyPI atau Maven.
- PR sumber terbuka: dengan logik licik yang disamarkan sebagai kemas kini yang berguna.
- Skrip dalaman: coretan yang digunakan semula tanpa pengesahan atau semakan yang betul.
Penyerang menggunakan pengeliruan untuk melambatkan pengesanan, bergantung pada semakan kod cetek dan kemas kini kebergantungan automatik untuk melakukan selebihnya.

Cara Mengesan Dosfuscation dalam Kod dan Kebergantungan Anda
Gunakan Analisis Statik untuk Mencari Logik Pelik
Gunakan alatan yang:
- Kesan teknik pengaburan seperti aliran kawalan teracak atau pembinaan semula rentetan.
- Tandakan logik yang terlalu rumit untuk modul mudah.
- Serlahkan corak fungsi atau skrip yang menyerupai jenis serangan penafian perkhidmatan.
Imbas Kebergantungan dengan Lebih Daripada Sekadar Semakan Versi
Jangan berhenti setakat menyemak nombor versi:
- Lihat di dalam kod sebenar.
- Utamakan semakan kemas kini pakej terkini.
- Cari rentetan yang dikodkan, logik tersembunyi atau penanda Dosfuscation.
Semak Secara Manual Mencurigakan Pull Requests
Perhatikan:
- Perubahan yang terlalu kompleks dalam kemas kini mudah.
- Logik yang kabur atau tidak boleh dibaca dalam kod baharu.
- PR memperkenalkan teknik obfuskasi yang diketahui.
Kekecohan berlaku apabila semua orang menganggap "ia hanya perubahan kecil".
Cara Mencegah Dosfuscation daripada Menghantam Anda CI/CD
Dalam persekitaran CI seperti GitHub Actions, GitLab CI atau CircleCI, pencegahan adalah tentang menyediakan kawalan yang mengesan dan menyekat muatan yang dikaburkan lebih awal. Contohnya, kuatkuasakan semakan PR untuk semua aliran kerja yang mengandungi skrip shell atau pasang hooks, dan pantau .yml pipeline konfigurasi untuk tindakan pihak ketiga yang tidak disahkan.
CI/CD ialah taman permainan dosfuscation. Berikut ialah cara untuk menguncinya:
- Tambah pengimbas statik pada setiap PR dan bina.
- Hanya gunakan pakej daripada sumber yang dipercayai dan disahkan.
- Jejaki penggunaan sumber binaan; lonjakan mungkin bermaksud logik tersembunyi.
- Padankan setiap kebergantungan dengan yang telah ditanda SBOM.
- Melarang penggunaan teknik pengeliruan biasa tanpa justifikasi yang didokumenkan.
Tiada lagi "memasang dan berharap." Pencegahan bermaksud mempunyai guardrails terbina dalam aliran kerja anda. Mengesan dosfuscation lebih awal dapat mencegah jenis serangan penafian perkhidmatan yang paling mengganggu.
Peranan Xygeni: Menangani Dosfuscation Sebelum Ia Mencecah Produksi
Xygeni membantu pasukan DevSecOps menghentikan dosfuscation sebelum ia menyebabkan masa henti dengan menerapkan risikan keselamatan di seluruh sistem anda aliran kerja pembangunanIa pakar dalam mengesan teknik pengaburan dan menguatkuasakan dasar berasaskan guardrails yang menghalang serangan penafian perkhidmatan secara senyap daripada sampai ke bahagian pengeluaran.
Dalam Ulasan PR
Xygeni mengimbas perbezaan kod untuk mengenal pasti tanda-tanda pengeliruan seperti:
- Penggunaan menipu atau kaedah pelaksanaan dinamik yang serupa.
- Rentetan Base64 atau heksagon yang dikodkan bertujuan untuk menyembunyikan logik.
- Aliran kawalan yang mencurigakan, seperti gelung tidak semula jadi atau percabangan logik yang berbelit-belit.
Corak-corak ini mencetuskan amaran masa nyata semasa pull request ulasan, sama ada dalam kod pihak pertama atau pihak ketiga, membantu pengulas keselamatan mengesan pemalsuan awal.
Semasa Analisis Kebergantungan
Xygeni bukan sahaja menganalisis metadata pakej, tetapi juga sumber sebenar kebergantungan baharu atau yang dikemas kini. Ia mengesan logik yang dikaburkan terbenam di dalam fungsi pembantu atau skrip pasca pemasangan, menandakan pakej berisiko tinggi walaupun ia kelihatan sah pada permukaannya.
Pada Masa Binaan di CI/CD Pipelines
Xygeni memantau kerja CI untuk anomali dalam tingkah laku. Jika binaan tiba-tiba menggunakan CPU atau memori yang luar biasa, Xygeni mengesan lonjakan tersebut kepada kod atau pakej tertentu yang baru diperkenalkan. Ia secara automatik menghubungkan tingkah laku masa jalan dengan penemuan statik untuk menangkap muatan DoS tersembunyi sebelum ia mengganggu penghantaran.
Sebagai Lapisan Penguatkuasaan Dasar
Anda boleh mengkonfigurasi Xygeni untuk menyekat corak berisiko secara langsung, seperti:
- Melarang kebergantungan yang merangkumi kod atau kod yang dikodkan base64 menipu
- Memerlukan kelulusan manual untuk semua skrip pasca pemasangan
- Menguatkuasakan peraturan toleransi sifar untuk aliran kawalan yang dikaburkan dalam kerja PR atau CI
Dengan Xygeni, keselamatan menjadi proaktif. Ia memberikan pasukan keterlihatan, amaran awal dan penguatkuasaan peringkat dasar terhadap jenis teknik pengaburan yang digunakan oleh dosfuscation. Dengan menerapkan Xygeni dalam setiap peringkat, PR, imbasan kebergantungan dan masa jalan CI, anda dapat mengesan ancaman sebelum ia menjadi postmortem.

Jadi, Dosfuscation Mengubah Kod Anda Terhadap Anda
Dosfuscation bukan sekadar risiko teori; ia merupakan vektor serangan sebenar dan berkembang yang mengubah proses pembangunan anda menjadi senjata. Ia berkembang maju dalam jurang antara keluaran pantas, pemasangan automatik dan rantaian kebergantungan yang terlalu rumit untuk diaudit secara manual. Ini bukan sekadar isu keselamatan; ia adalah cabaran kejuruteraan perisian. Muatan penafian perkhidmatan yang dikaburkan memintas pertahanan tradisional dengan membenamkan diri mereka secara langsung dalam kod, di mana tembok api dan penapis trafik tidak dapat mencapainya.
Bagi pembangun, kesimpulannya mudah: Jika anda menulis kod, luluskan pull requests, atau mengurus CI/CD pipelines, anda adalah barisan hadapan. Binaan selamat bukan sekadar kod yang bersih; ia memerlukan keterlihatan, penelitian dan perlindungan yang disokong dasar pada setiap langkah pipeline.
Melangkaui senarai semak. Integrasikan pengesanan obfuskasi ke dalam aliran kerja anda. Perhatikan rentetan base64, logik pelik atau lonjakan yang tidak dijangka dalam penggunaan sumber CI. Sahkan bukan sahaja apa anda pasang, tetapi apa ia lakukan. Rawat pipeline konfigurasi seperti kod pengeluaran. Automasikan guardrailsTandakan apa yang kelihatan pelik, walaupun ia "berfungsi".
Kerana dosfuskasi tidak menjerit. Ia menunggu. Dan jika anda tidak mencarinya, ia akan terlepas.
