





Infrastruktur sebagai Code security telah mengubah cara organisasi menyediakan dan mengurus infrastruktur, menjadikan automasi lebih mudah dan memastikan kebolehpercayaan. Walau bagaimanapun, tanpa amalan terbaik Infrastruktur sebagai Kod, IaC boleh mewujudkan risiko keselamatan, seperti salah konfigurasi, isu pematuhan dan pendedahan kepada ancaman siber. Untuk mengurangkan risiko ini, organisasi mesti mengikuti IaC security amalan terbaik yang melindungi persekitaran awan dari awal. Memperbaiki IaC security & IaC Keselamatan siber membantu infrastruktur kekal kukuh, mengurangkan risiko serangan dan menggunakan dasar keselamatan secara berskala besar.
Apakah IaC Security?
IaC security telah mengubah cara organisasi menyediakan dan mengurus infrastruktur, menjadikan automasi dan konsistensi standardWalau bagaimanapun, tanpa amalan terbaik Infrastruktur sebagai Kod, IaC boleh mewujudkan risiko keselamatan yang serius, seperti salah konfigurasi, isu pematuhan dan pendedahan kepada ancaman siber. Oleh kerana itu, berikutan IaC security amalan terbaik adalah penting untuk memastikan persekitaran awan selamat daripada kelemahan.
Yang terancang IaC security Pendekatan ini bukan sekadar mengautomasikan penggunaan. Ia meningkatkan keterlihatan, menggunakan peraturan keselamatan dan menghalang perubahan yang tidak diluluskan yang boleh membahayakan persekitaran awan. Selain itu, menambah IaC security & IaC Keselamatan siber ke dalam aliran kerja DevOps membolehkan pasukan mencari kelemahan secara aktif, melindungi data sensitif dan mengurangkan risiko serangan yang disebabkan oleh infrastruktur yang salah konfigurasi.
Institut Kebangsaan Standarddan Teknologi (NIST) mentakrifkan Infrastruktur sebagai Code security sebagai amalan mengurus dan menyediakan infrastruktur IT melalui automasi berasaskan kod, memastikan konfigurasi kekal konsisten dan mudah dihasilkan semula. Oleh itu, mengikuti amalan terbaik Infrastruktur sebagai Kod membantu syarikat mengurangkan jurang keselamatan, memenuhi pematuhan standards, dan mengekalkan dasar keselamatan yang kukuh sepanjang proses persediaan.
IaC Security Amalan Terbaik
. Keadaan Infrastruktur 2024 sebagai Kod (IaC) Laporan mengenal pasti keselamatan sebagai salah satu cabaran utama yang dihadapi oleh organisasi semasa mengurus infrastruktur awan. Oleh kerana itu, syarikat mesti menerima pakai amalan terbaik Infrastruktur sebagai Kod untuk mengurangkan risiko daripada salah konfigurasi, pelanggaran pematuhan dan kelemahan keselamatan. Begitu juga, OWASP menyediakan garis panduan penting untuk mengintegrasikan amalan terbaik keselamatan ke dalam Kitaran Hayat Pembangunan Perisian (SDLC), membantu organisasi mengurangkan risiko daripada konfigurasi yang tidak selamat dan penggunaan yang cacat.
Benamkan Pemeriksaan Keselamatan Sepanjang IaC Proses
Untuk menguatkan IaC securitykawalan keselamatan perlu diterapkan pada setiap peringkat pembangunan pipelineDaripada menunggu audit pasca pelaksanaan, pasukan harus mengimbas IaC templat untuk kelemahan sebelum penggunaan bagi mengesan kecacatan keselamatan lebih awal. Dengan mengambil pendekatan pencegahan ini, organisasi boleh menambah baik dengan ketara IaC keselamatan siber dan mencegah salah konfigurasi daripada mencapai tahap pengeluaran.
Pastikan Ketidakbolehubahan Infrastruktur
Salah satu yang paling berkesan IaC security Amalan terbaik adalah memastikan infrastruktur kekal tidak berubah selepas penggunaan. Dalam erti kata lain, sebaik sahaja sumber diperuntukkan, ia tidak boleh diubah. Dengan mengekalkan kebolehubahan, organisasi boleh:
- Kurangkan risiko hanyutan konfigurasi, yang sering membawa kepada kelemahan keselamatan.
- Cegah perubahan yang tidak dibenarkan, pastikan infrastruktur kekal konsisten.
- Memperkukuh Infrastruktur sebagai Code security dengan mengehadkan permukaan serangan.
Kawalan Versi dan Laluan Audit
Kawalan versi memainkan peranan penting dalam IaC security & IaC keselamatan siber. Ia bukan sahaja menjejaki setiap pengubahsuaian infrastruktur, tetapi ia juga memastikan semua perubahan disemak, direkodkan dan diluluskan. Selain itu:
- Mengekalkan jejak audit membolehkan pasukan kembali kepada konfigurasi selamat dengan cepat sekiranya timbul masalah keselamatan.
- Kawalan versi membantu mencegah pengubahsuaian yang tidak dibenarkan, sekali gus mengurangkan risiko salah konfigurasi.
- Menggunakan Git dan alat versi infrastruktur memastikan kebolehkesanan untuk semua perubahan kod dan dasar.
Menguatkuasakan Prinsip Keistimewaan Paling Rendah (PoLP)
Mengehadkan hak akses merupakan Infrastruktur kritikal sebagai amalan terbaik Kod yang meningkatkan IaC security amalan terbaik. Dengan mengekalkan prinsip keistimewaan paling minimum (PoLP), organisasi boleh:
- Kurangkan risiko keselamatan dengan pastikan hanya pengguna yang dibenarkan sahaja yang boleh mengubah suai infrastruktur tersebut.
- Hadkan kebenaran yang berlebihan, mengurangkan risiko perubahan yang tidak disengajakan atau berniat jahat.
- Memperkukuhkan secara keseluruhan IaC security dengan menggunakan kawalan akses berasaskan peranan yang ketat.
Laksanakan Pemantauan Berterusan dan Analisis Statik
Untuk mengekalkan IaC security amalan terbaik, organisasi mesti mengintegrasikan alat analisis statik dan pemantauan berterusan untuk mengenal pasti kelemahan sebelum penggunaan.
- Imbasan analisis statik IaC skrip untuk kecacatan keselamatan, pelanggaran pematuhan dan salah konfigurasi.
- Pemantauan masa nyata mengesan perubahan infrastruktur yang tidak dibenarkan, pastikan dasar keselamatan terus dikuatkuasakan.
- Alatan automatik seperti Snyk, Checkov atau Terrascan membantu mengamankan IaC templat sebelum ia mula dihasilkan.
Pengimbasan Imej Kontena
Banyak amalan terbaik Infrastruktur sebagai Kod melangkaui konfigurasi kepada persekitaran kontena, di mana imej yang tidak selamat menimbulkan risiko keselamatan. Mengintegrasikan pengimbasan imej kontena ke dalam IaC security amalan terbaik membantu:
- Mengenal pasti perisian yang ketinggalan zaman atau terdedah dalam imej kontena.
- Mengesan rahsia yang dikodkan secara keras dan potensi perisian hasad sebelum imej digunakan.
- Memastikan konfigurasi yang selamat dengan mengimbas imej dengan alatan seperti Dagda, Clair, Trivy dan Anchore.
Dengan mengintegrasikan keselamatan kontena ke dalam IaC aliran kerja, pasukan boleh mencegah salah konfigurasi yang mendedahkan persekitaran awan kepada serangan.
CI/CD Pipeline Security dan Pelaporan Terpadu
Menyematkan keselamatan ke dalam CI/CD pipelines adalah penting untuk IaC security amalan terbaik. Pendekatan ini memastikan:
- Automatikkan pemeriksaan keselamatan untuk setiap perubahan kod.
- Memastikan pematuhan dikuatkuasakan secara berterusan, tanpa bergantung kepada audit manual.
- Kekalkan sejarah pematuhan untuk menjejaki dan menyelesaikan isu keselamatan dengan lebih pantas.
Alat seperti Jenkins, GitHub Actions dan GitLab CI/CD mengintegrasikan pemeriksaan keselamatan secara langsung ke dalam pembangunan pipelines. Selain itu, platform seperti DefectDojo dan OWASP Glue menggabungkan pandangan keselamatan ke dalam satu dashboard, menjadikannya lebih mudah untuk menjejaki dan menangani kelemahan merentasi penggunaan infrastruktur.
Tandatangan Artifak untuk Integriti dan Asal Usul
Untuk memastikan integriti IaC konfigurasi, organisasi harus melaksanakan penandatanganan artifak sebagai sebahagian daripada amalan terbaik Infrastruktur sebagai Kod mereka. Pendekatan ini:
- Elakkan gangguan antara binaan dan masa jalan.
- Sahkan kesahihan komponen infrastruktur sebelum penggunaan.
- Gunakan alatan sumber terbuka seperti TUF (The Update Framework) untuk melaksanakan mekanisme penandatanganan selamat.
Penandatanganan artifak memastikan hanya konfigurasi infrastruktur yang dipercayai dan disahkan digunakan, sekali gus mengurangkan risiko serangan rantaian bekalan ke atas IaC penempatan.
Mengapa Ini IaC Security Amalan Terbaik Penting
Dengan mengikuti amalan terbaik Infrastruktur sebagai Kod ini, organisasi boleh:
- Cegah salah konfigurasi keselamatan yang mendedahkan persekitaran awan kepada serangan.
- Menambahbaik IaC security & IaC keselamatan siber melalui pengurangan risiko proaktif.
- Automasikan penguatkuasaan keselamatan dengan analisis statik dan CI/CD integrasi keselamatan.
- Memastikan infrastruktur awan kekal patuh, berdaya tahan dan kalis gangguan.
Menyematkan keselamatan ke dalam IaC dari awal adalah satu-satunya cara untuk mengekalkan kawalan, mencegah pelanggaran, dan memastikan infrastruktur kekal selamat sepanjang kitaran hayatnya.
Xygeni's IaC SecurityPlatform Semua-dalam-Satu untuk Infrastruktur sebagai Amalan Terbaik Kod
Memandangkan organisasi semakin menerima pakai Infrastruktur sebagai Kod (IaC) untuk mengautomasikan infrastruktur awan, risiko keselamatan terus meningkat. Tanpa IaC security amalan terbaik, salah konfigurasi, rahsia yang terdedah dan kebergantungan yang terdedah mewujudkan jurang keselamatan yang serius. Akibatnya, syarikat mesti mengintegrasikan IaC langkah-langkah keselamatan siber untuk melindungi persekitaran awan dari awal. Dengan ini, Xygeni menyediakan platform semua-dalam-satu yang memastikan infrastruktur kekal berdaya tahan, patuh dan selamat dari kod ke awan.
Mengesan dan Mencegah Salah Konfigurasi Awan dalam IaC Security
Tidak syak lagi, salah konfigurasi kekal sebagai salah satu punca utama insiden keselamatan awan. Oleh kerana itu, pasukan keselamatan memerlukan alat yang mengenal pasti dan mengurangkan risiko sebelum penggunaan. Itulah sebabnya Xygeni sentiasa mengimbas Terraform, Pembentukan Awan, Kubernetes, templat Bicep dan ARM, pastikan persekitaran awan mengikuti amalan terbaik Infrastruktur sebagai Kod. Dengan mengautomasikan penguatkuasaan keselamatan, Xygeni membolehkan organisasi untuk:
- Cegah storan yang salah konfigurasi, kebenaran IAM yang berlebihan dan kumpulan keselamatan yang terdedah.
- Pastikan pematuhan dengan menyekat konfigurasi infrastruktur yang berisiko.
- Kurangkan semakan keselamatan manual, meningkatkan kecekapan sambil mengekalkan IaC security amalan terbaik.
Keselamatan Rahsia: Melindungi Data Sensitif dalam IaC
Kelayakan berkod keras dalam IaC Skrip mendedahkan persekitaran awan kepada akses tanpa kebenaran. Akibatnya, organisasi mesti mengambil langkah berjaga-jaga tambahan untuk mengamankan infrastruktur mereka. Untuk menangani cabaran ini, Xygeni's penyelesaian keselamatan rahsia memastikan data sensitif kekal dilindungi oleh:
- Mengimbas repositori untuk rahsia yang dikodkan keras sebelum penggunaan.
- Menyekat tidak selamat commitdalam CI/CD pipelines untuk mengelakkan kebocoran kelayakan.
- Memberi amaran kepada pasukan keselamatan dalam masa nyata untuk mengurangkan ancaman sebelum ia menjadi semakin teruk.
Dengan mengintegrasikan IaC security amalan terbaik, organisasi menghapuskan risiko keselamatan kritikal yang sering dieksploitasi oleh penyerang.
Komprehensif IaC Sokongan Rangka Kerja untuk Keselamatan yang Dipertingkatkan
Untuk meningkatkan keselamatan merentasi persekitaran berbilang awan dan hibrid, Xygeni menawarkan keserasian rangka kerja yang luas. Sehubungan itu, Xygeni menyokong:
- Terraform – Menjamin peruntukan merentasi AWS, Azure dan GCP.
- Kubernetes & Docker – Mengesan kelemahan dalam konfigurasi Kubernetes dan persekitaran kontena.
- Templat Bisep & LENGAN – Mengenal pasti salah konfigurasi dalam Microsoft Azure.
- CloudFormation – Mengautomasikan dasar keselamatan untuk infrastruktur AWS.
Oleh kerana Xygeni menjamin pelbagai rangka kerja, organisasi mendapat keselamatan yang konsisten merentasi pelbagai infrastruktur awan.
Penguatkuasaan Dasar Keselamatan Automatik dalam IaC Aliran kerja
Memandangkan pemeriksaan keselamatan manual mengambil banyak masa, menambah IaC security amalan terbaik dalam pembangunan pipelines adalah penting. Untuk memudahkan proses tersebut, Xygeni secara automatik akan melaksanakan penguatkuasaan dasar dengan:
- Mengesan kelemahan, salah konfigurasi dan pelanggaran pematuhan sebelum penggunaan.
- Menyekat risiko keselamatan dalam CI/CD pipelines, menghalang infrastruktur yang tidak selamat daripada mencapai pengeluaran.
- Memberikan maklum balas segera kepada pembangun, membantu mereka membetulkan salah konfigurasi lebih awal.
Dengan cara ini, pasukan keselamatan boleh menguatkuasakan IaC keselamatan siber langkah-langkah tanpa mengganggu aliran kerja pembangunan.
Pengimbasan Imej Kontena untuk IaC Keselamatan siber
Kerana banyak IaC penggunaan bergantung pada persekitaran kontena, imej yang tidak selamat sering kali menimbulkan risiko tersembunyi. Oleh itu, pengimbasan imej kontena memainkan peranan penting dalam memastikan IaC security amalan terbaik. Xygeni mengintegrasikan pengimbasan lanjutan untuk:
- Analisis imej Docker untuk perisian dan kelemahan yang ketinggalan zaman.
- Kesan perisian hasad, salah konfigurasi dan kelemahan keselamatan dalam persekitaran kontena.
- Sekat penggunaan imej yang tidak selamat dengan memastikan Infrastruktur sebagai Code security amalan terbaik dipatuhi dalam CI/CD pipelines.
Dengan mengintegrasikan keselamatan kontena ke dalam IaC aliran kerja, pasukan mencegah salah konfigurasi yang mendedahkan persekitaran awan kepada serangan.
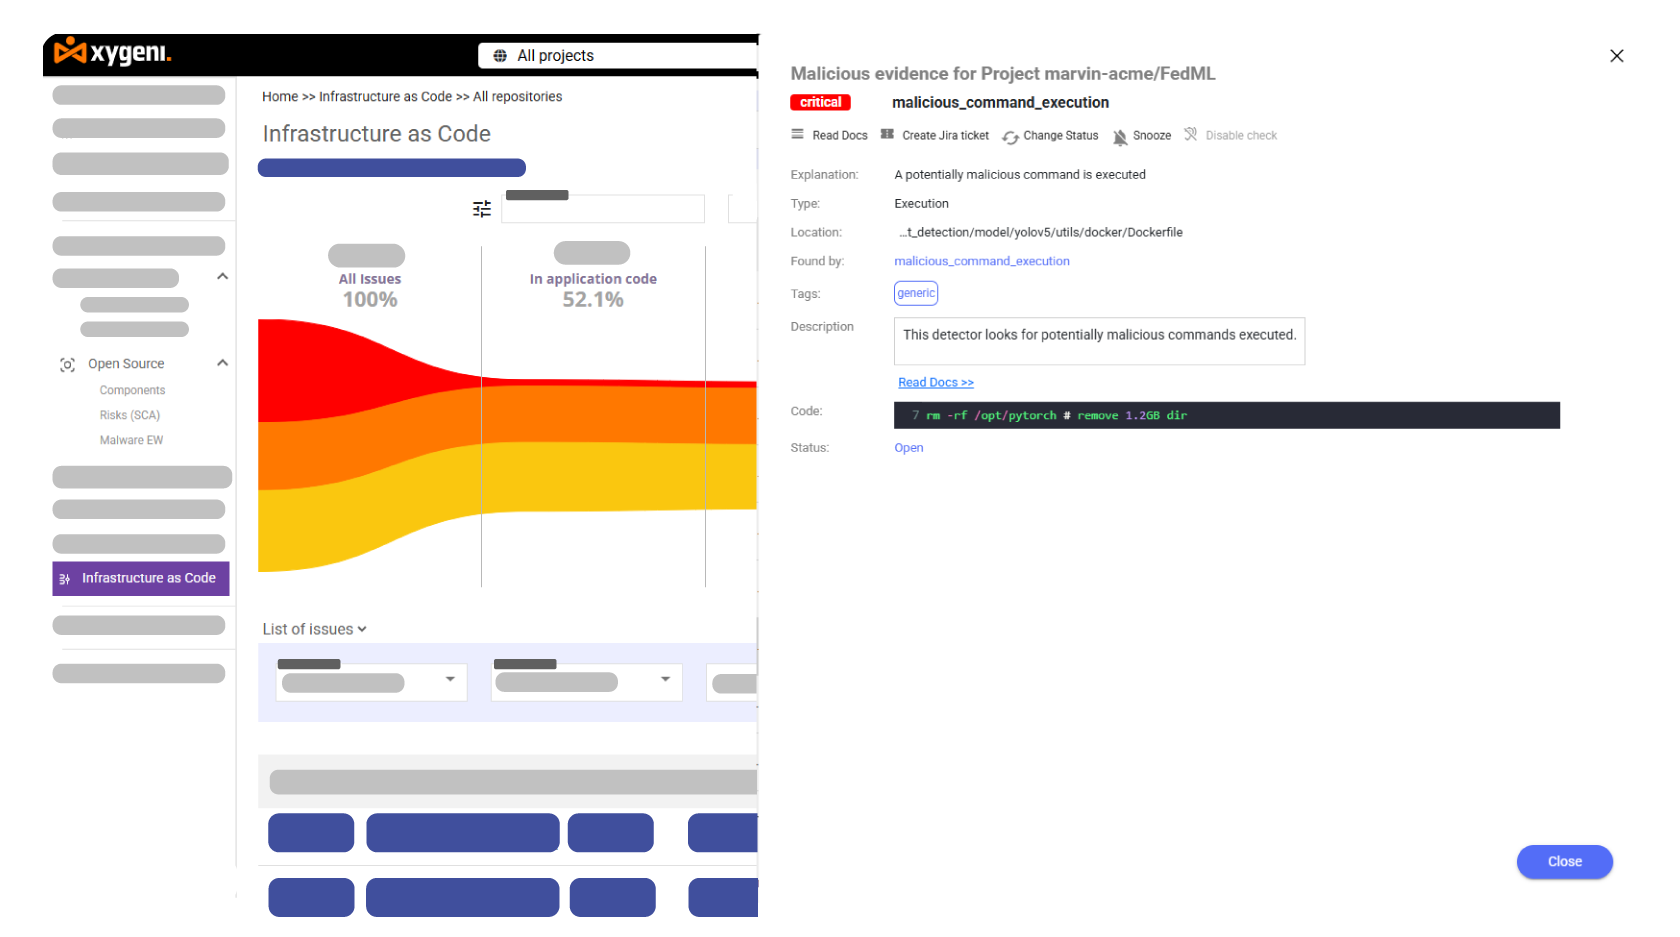
PencegahanPerintah Berniat Jahat dan Serangan Rantaian Bekalan di IaC
Tradisional IaC security alat sering terlepas arahan berniat jahat dan ancaman rantaian bekalan tersembunyi dalam skrip infrastruktur. Walau bagaimanapun, Xygeni mengukuhkan keselamatan dengan:
- Mengesan arahan tidak sah yang memperkenalkan pintu belakang.
- Menyekat kekeliruan kebergantungan dan suntikan pakej berniat jahat.
- Mencegah gangguan tetapan infrastruktur dengan mengesahkan integriti artifak.
Akibatnya, organisasi menghapuskan vektor serangan tersembunyi sebelum ia memberi kesan kepada keselamatan infrastruktur.
Pemantauan Berterusan dan Perlindungan Ancaman Masa Nyata
Untuk melampaui standard pengesanan kerentanan, Xygeni menyediakan pandangan keselamatan masa nyata. Khususnya, Xygeni membolehkan pasukan keselamatan untuk:
- Kenal pasti kerentanan berisiko tinggi melalui analisis kebolehcapaian.
- Pantau perubahan infrastruktur untuk mengesan pengubahsuaian yang tidak dibenarkan.
- Penggunaan kecerdasan ancaman untuk mencegah serangan sebelum ia menjadi lebih teruk.
Dengan menambah IaC security amalan terbaik, pasukan boleh terus meningkatkan keselamatan dan mengurangkan risiko sebelum penggunaan.
Mengapa Xygeni Pilihan Terbaik untuk IaC Security
Tidak seperti tradisional IaC security alatan, Xygeni menyediakan:
- Penguatkuasaan automatik bagi Amalan terbaik Infrastruktur sebagai Kod untuk mengelakkan salah konfigurasi.
- Maju keselamatan rahsia untuk menghapuskan risiko kelayakan yang terdedah.
- Pengimbasan imej kontena untuk mengamankan aplikasi natif awan.
- Sokongan penuh untuk Terraform, Kubernetes, Docker, Bicep dan CloudFormation.
- Pemantauan berterusan dengan wawasan keselamatan masa nyata untuk persekitaran awan.
Lindungi Infrastruktur Anda dengan Xygeni's IaC Security Amalan Terbaik
Oleh kerana risiko keselamatan sentiasa berubah, organisasi mesti mengintegrasikan amalan terbaik Infrastruktur sebagai Kod ke dalam proses pembangunan mereka. Atas sebab ini, Xygeni menyediakan platform semua-dalam-satu untuk IaC security & IaC keselamatan siber, memastikan persekitaran awan kekal dilindungi daripada pembangunan hingga penggunaan.
Dengan dasar keselamatan automatik, pemantauan berterusan dan pengesanan perisian hasad, Xygeni membantu organisasi mengaplikasikannya IaC security amalan terbaik untuk menghapuskan risiko keselamatan sebelum ia memberi kesan kepada pengeluaran.
Lindungi infrastruktur awan anda hari ini. Hubungi kami untuk mengetahui cara Xygeni menjamin amalan terbaik Infrastruktur sebagai Kod daripada pembangunan hingga pelaksanaan.