






Tiga kali dalam lapan bulan, buku panduan cacing npm yang sama berjaya. Penyerang yang berbeza, pakej yang berbeza, mekanik yang sama dan tempoh masa yang sama antara penerbitan dan pengesanan yang membolehkan setiap satu. Jika anda bertanya apakah sebenarnya cacing npm dan mengapa coraknya terus berulang dan bukannya diperbaiki, inilah jawapan yang jujur, insiden, mekanik dan satu jurang yang masih dibiarkan terbuka walaupun oleh rangka kerja pertahanan yang kukuh.
Apakah Cacing npm?
Cacing npm ialah sekeping kod berniat jahat yang diterbitkan ke daftar npm yang secara automatik menyebarkan dirinya ke pakej lain sebaik sahaja ia berjalan, biasanya dengan mencuri kelayakan penerbitan penyelenggara dan menggunakannya untuk menyuntik muatan yang sama ke dalam setiap pakej yang dikawal oleh penyelenggara. Ia adalah "cacing" dalam erti kata klasik: ia tidak menunggu seseorang memasangnya dengan sengaja, ia merambat sendiri, pakej ke pakej, akaun ke akaun, pada kelajuan mesin.
Penyebaran kendiri itulah yang membezakan insiden cacing npm daripada pakej berniat jahat biasa. Satu pakej yang buruk umpama jarum dalam timbunan jerami. Cacing npm menukar setiap penyelenggara yang dikompromi menjadi titik pengedaran baharu dan timbunan jerami mula menjana jarumnya sendiri.
Insiden Cacing npm Terbesar Setakat Ini
Tahun lepas memberikan corak cacing npm tiga ujian dunia sebenar, setiap satu lebih cekap daripada yang sebelumnya:
- Shai-Hulud (September 2025). Cacing npm yang pertama didokumenkan menyebarkan diri. Ia menjejaskan kelayakan penyelenggara, kemudian menggunakannya untuk menerbitkan versi berniat jahat bagi setiap pakej di bawah kawalan penyelenggara tersebut, menjadikan pembangun sendiri sebagai mekanisme penghantaran untuk peringkat seterusnya bagi cacing tersebut.
- aksios (Mac 2026). Perisian hasad negara-bangsa yang tersembunyi di dalam pakej ditarik kira-kira 100 juta kali seminggu. Bukan cacing dalam erti kata penyebaran yang ketat, tetapi bukti bahawa model kepercayaan ekosistem npm yang sama yang dieksploitasi oleh Shai-Hulud boleh membawa muatan pada skala yang sangat besar.
- SAP npm (April 2026). Digambarkan pada masa itu sebagai Shai-Hulud mini: corak cacing yang sama, diulang pada skala besar, kurang daripada setahun selepas kejadian asal. Mekanismenya tidak berubah. Pertahanannya juga kebanyakannya tidak berubah.
Tiga insiden cacing npm, satu corak berulang: menjejaskan penerbit yang dipercayai, menggunakan kelayakan mereka untuk menyebarkan secara automatik dan bergantung pada jurang antara penerbitan dan pengesanan komuniti untuk melakukan selebihnya.
Corak Yang Berulang
Hilangkan butirannya dan setiap insiden cacing npm mengikuti empat rentak yang sama:
- Penjejakan akaun. Token penerbitan penyenggara, npm login, atau kelayakan CI dicuri, biasanya melalui pancingan data, rahsia yang bocor atau kebergantungan yang terjejas di peringkat lebih tinggi daripada rangkaian mereka sendiri.
- Suntikan senyap. Penyerang memasukkan versi baharu pakej yang sah dan dipercayai dengan kod berniat jahat yang ditambah, selalunya di dalam skrip pasca pemasangan atau kitaran hayat lain yang berjalan secara automatik sebaik sahaja seseorang memasangnya.
- Penyebaran automatik. Jika penyelenggara yang dikompromi mengawal pakej lain, atau jika skrip berniat jahat itu sendiri memperoleh kelayakan selanjutnya, cacing akan merebak ke pakej seterusnya dan penyelenggara seterusnya tanpa tindakan selanjutnya daripada penyerang.
- Kelewatan pengesanan. Pakej itu berada dalam senarai pendaftaran, boleh dipasang oleh sesiapa sahaja, sehingga seseorang menyedarinya, melaporkannya, dan ia ditarik balik. Kelewatan itu, berjam-jam untuk beberapa insiden, berhari-hari untuk yang lain, adalah keseluruhan tempoh yang diperlukan oleh cacing itu.
Menyedari bahawa rentak keempat itulah yang sebenarnya penting untuk pertahanan. Setiap strategi mitigasi untuk insiden cacing npm, pada terasnya, adalah percubaan untuk mengecilkan atau memintas lag pengesanan tersebut.
Rangka Kerja yang Patut Dipetik: Jawapan SIP kepada Masalah Cooldown
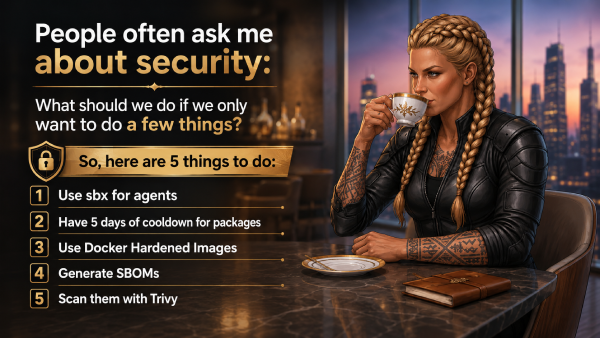
Tidak semua respons terhadap corak ini datang daripada vendor. Salah satu yang paling jelas ialah SIP, Pelan Keselamatan Segera Mohammad-Ali A'râbi, rangka kerja kecemasan lima kawalan untuk risiko rantaian bekalan perisian yang terhasil daripada soalan yang sangat praktikal yang ditanya pada akhir sesi SafeDev: “Jika kita hanya boleh melakukan beberapa perkara, apakah yang perlu kita lakukan dahulu?”
Kawalan kedua SIP ditujukan tepat pada masalah cacing npm: membekukan kebergantungan yang tidak diperiksa dengan tempoh penyejukan selama lima hari dan melumpuhkan skrip kitaran hayat supaya pasca pemasangan yang berniat jahat tidak dapat dilaksanakan secara automatik semasa pemasangan. Dalam praktiknya, itu min-release-age=5 dan ignore-scripts=true dalam sesebuah projek .npmrc, dikuatkuasakan dalam CI supaya fail kunci tidak dapat menyelesaikan pakej yang diterbitkan semalam secara senyap. Ia merupakan kawalan yang benar-benar kukuh dan memerlukan usaha yang rendah, dan ia secara langsung menyasarkan lag pengesanan yang sama yang bergantung pada setiap insiden cacing npm. Selami:
Di Mana Tetingkap Cooldown Masih Meninggalkan Jurang
Tempoh bertenang adalah satu pertaruhan: komuniti akan perasan dan melaporkan pakej berniat jahat sebelum tempoh menunggu tamat. Kebanyakan masa, pertaruhan itu membuahkan hasil. Sebahagian besar pakej yang terjejas ditandai dalam beberapa hari pertama penerbitan, itulah sebabnya tempoh lima hari adalah lalai yang munasabah.
Tetapi cacing npm tidak bertindak seperti pakej berniat jahat biasa, dan itu mengubah apa yang boleh dan tidak boleh dilakukan oleh cooldown tetap untuk anda.
Untuk menjadi pracise tentang kelajuan: Cacing yang merambat pantas sebenarnya tidak akan mengalahkan tempoh penyejukan itu sendiri. Jika anda menguatkuasakan umur keluaran minimum yang ketat, pakej yang diterbitkan semasa gelombang awal itu masih terlalu baharu untuk memasuki binaan, tidak kira berapa banyak pakej yang dikompromikan oleh cacing dalam masa yang sama. Kelajuan adalah penting, tetapi ia penting untuk semua orang di hiliran yang tidak menjalankan tempoh penyejukan, bukan untuk mengalahkan yang telah dikuatkuasakan.
Batasan sebenar adalah kesabaran. Muatan yang lebih berhati-hati boleh menjadi tidak aktif selepas tempoh penyejukan, hanya diaktifkan setelah hari-hari berlalu dan pakej telah memasuki zon "dipercayai", sebelumcisely kerana ia tahu tempoh penyejukan sedang memerhati. Itulah senario di mana tempoh penyejukan tetap sahaja tidak mencukupi, dan tepat di mana sesuatu seperti pengesanan berasaskan bukti MEW perlu diletakkan di sebelahnya, bukan menggantikannya.
Kedua-dua mod kegagalan ini bukanlah satu kelemahan dalam pemikiran SIP. Cooldown adalah pertaruhan pengesanan komuniti, dan pengesanan komuniti mempunyai had: ia tidak dapat menangkap apa yang belum dilaporkan oleh sesiapa pun. Itu bukanlah jurang yang unik untuk SIP, ia adalah had struktur mana-mana pertahanan yang menunggu tandatangan, nasihat atau laporan awam untuk wujud sebelum bertindak.
Bagaimana MEW Menutup Jurang Tetingkap-Cooldown
Ini adalah pracisely jurang itu Amaran Awal Perisian Hasad Xygeni (MEW) dibina untuk ditutup. Daripada menunggu laporan komuniti atau tandatangan yang diterbitkan, MEW sentiasa mengimbas NPM, PyPI dan Maven apabila pakej dan versi baharu diterbitkan, menganalisis tingkah laku dan bukannya memadankan dengan ancaman yang diketahui. Apabila sesuatu kelihatan berniat jahat, ia akan dikuarantin dan penemuan itu disahkan oleh penyelidik keselamatan sebelum pendedahan awam, bukan selepasnya.
Perbezaan itu penting untuk kedua-dua mod kegagalan cacing npm di atas. Terhadap cacing yang merambat pantas, pengesanan pra-tandatangan tidak memerlukan tempoh lima hari yang diandaikan oleh tempoh penyejukan. Terhadap muatan pesakit yang tidak aktif, analisis tingkah laku MEW tidak mencari umur atau reputasi, ia mencari apa yang sebenarnya dilakukan oleh kod, jadi menunggu sehingga tempoh penyejukan tidak memberi apa-apa kepada penyerang.
Firewall Ketergantungan MEW melanjutkan ini sehingga ke tahap pemasangan itu sendiri, menyekat pakej berniat jahat dalam masa nyata walaupun ia terlepas daripada pemeriksaan terdahulu, dan lapisan pengesanan yang sama meliputi CI/CD sisi insiden cacing npm: corak buka kunci-cabang, suntikan, kunci semula yang membolehkan penyerang menolak perisian berniat jahat commit dan diam-diam menutup jejak mereka, dengan jejak audit penuh jika ia berlaku juga.
SIP dan MEW Menjawab Soalan yang Sama, pada Lapisan Berbeza
Semua ini tidak menjadikan kawalan masa penyejukan SIP salah, dan perlu dinyatakan secara terus terang: masa penyejukan selama lima hari dengan skrip kitaran hayat dinyahdayakan masih merupakan salah satu pertahanan terpantas dan termurah yang boleh dilaksanakan oleh pasukan terhadap insiden cacing npm biasa, dan ia termasuk dalam mana-mana pelan pengerasan rantaian bekalan yang serius. Apa yang tidak boleh dilakukannya, secara reka bentuk, ialah menangkap apa yang belum ditemui oleh komuniti. Itulah tugas untuk pengesanan berterusan berasaskan tingkah laku yang berjalan di bawah masa penyejukan, bukan menggantikannya.
Berlapis-lapis, kedua-dua pendekatan ini merangkumi kedua-dua hujung masalah yang sama: SIP memperkukuh binaan pipeline, pembekuan kebergantungan dan imej kontena di sekitar landskap ancaman yang diketahui dan didedahkan, manakala pengesanan pra-tandatangan MEW merangkumi insiden cacing npm yang belum didedahkan lagi, yang tidak dapat dijangkakan oleh tetingkap penyejukan, mengikut logiknya sendiri.

Soalan Lazim
Apakah cacing npm, dalam satu ayat?
Kod berniat jahat diterbitkan ke npm yang secara automatik merebak ke pakej lain, biasanya dengan mencuri kelayakan penyelenggara dan menggunakannya untuk menyuntik muatan yang sama di tempat lain, tanpa tindakan selanjutnya daripada penyerang.
Adakah setiap pakej npm yang berniat jahat merupakan cacing npm?
Tidak. Pakej berniat jahat yang tidak merebak dengan sendirinya adalah serangan rantaian bekalan, tetapi bukan cacing. Apa yang mentakrifkan insiden cacing npm secara khusus ialah langkah penyebaran kendiri: satu kompromi membawa secara automatik kepada yang seterusnya.
Adakah tempoh penyejukan kebergantungan menghentikan cacing npm?
Ia mengurangkan risiko dengan ketara, memandangkan kebanyakan pakej berniat jahat dilaporkan dalam beberapa hari pertama penerbitan. Tetapi tempoh bertenang adalah pertaruhan pada kelajuan pengesanan komuniti, dan cacing npm yang cepat merambat atau sengaja tidak aktif boleh dibina khusus untuk mengatasi tempoh tersebut.
Apa yang sebenarnya akan menangkap cacing npm sebelum tempoh penyejukan?
Pengimbasan berterusan berasaskan tingkah laku yang tidak bergantung pada tandatangan atau laporan awam yang sedia ada. Itulah jurang khusus yang direka untuk ditutup oleh alat pengesanan pra-tandatangan seperti MEW Xygeni.
