






Pembangunan perisian moden sangat bergantung pada penyelesaian pengimbas kerentanan perisian sumber terbuka untuk mengenal pasti risiko keselamatan. Walau bagaimanapun, banyak organisasi yang menggunakan pengimbas kerentanan sumber terbuka menghadapi kesukaran untuk mengesan ancaman sebenar, kerana alat ini sering kekurangan keupayaan penilaian risiko dan keutamaan yang canggih. Walaupun perisian pengimbas kerentanan sumber terbuka yang digunakan dalam keselamatan siber membantu mendedahkan kerentanan yang diketahui, ia tidak selalunya menyediakan analisis keboleheksploitasian, pandangan keselamatan rantaian bekalan atau pilihan pemulihan automatik. Akibatnya, pasukan keselamatan yang bergantung pada pengimbas kerentanan sumber terbuka sering menghadapi positif palsu, keletihan amaran dan kesukaran membezakan kerentanan berisiko tinggi daripada kerentanan berimpak rendah.
Untuk mengurus keselamatan perisian dengan berkesan, organisasi memerlukan lebih daripada sekadar pengimbas kerentanan sumber terbuka tradisional—mereka memerlukan penyelesaian keselamatan yang komprehensif yang merangkumi pengesanan masa nyata, analisis kebolehcapaian dan keutamaan risiko pintar. Inilah yang disediakan oleh platform pengimbasan kerentanan Xygeni.
Bagaimana Perisian Pengimbas Kerentanan Sumber Terbuka Digunakan dalam Keselamatan Siber
Organisasi menggunakan perisian pengimbas kerentanan sumber terbuka untuk mencari kelemahan keselamatan dalam kebergantungan luaran. Alat ini mengimbas perpustakaan, rangka kerja dan persekitaran kontena, menyemaknya terhadap pangkalan data kerentanan yang tersedia secara umum seperti:
Walaupun pengimbas ini membantu mencari kebergantungan yang ketinggalan zaman atau terdedah, mereka sering kekurangan risikan ancaman masa nyataAkibatnya, pasukan keselamatan menggunakan a pengimbas kerentanan sumber terbuka berjuang untuk susun ancaman mengikut kesegeraan, membawa kepada keletihan berjaga-jaga dan masa tindak balas yang lebih perlahan.
Kekurangan Perisian Pengimbas Kerentanan Sumber Terbuka yang Digunakan dalam Keselamatan Siber
Pasukan keselamatan bergantung pada perisian pengimbas kerentanan sumber terbuka yang digunakan dalam keselamatan siber untuk tugas keselamatan yang berbeza, tetapi setiap satunya mempunyai batasan yang jelas:
- Analisis Komposisi Perisian (SCA): Mencari kelemahan dalam kebergantungan sumber terbuka tetapi tidak menyemak sama ada kelemahan itu sebenarnya boleh digunakan dalam serangan.
- Keselamatan Kontena: Mengimbas imej Docker dan persediaan Kubernetes untuk kesilapan konfigurasi tetapi tidak memberitahu sama ada penyerang boleh mengambil kesempatan daripadanya.
- Pengimbas Kerentanan Rangkaian: Mengenal pasti kelemahan peringkat sistem, tetapi ia tidak memberikan gambaran yang mencukupi tentang kebergantungan aplikasi.
- CI/CD Pemeriksaan Keselamatan: Mencegah pembebasan kerentanan yang diketahui, tetapi ia tidak mengesan serangan rantaian bekalan atau risiko tersembunyi dalam kebergantungan.
Walaupun pengimbas kerentanan sumber terbuka membantu mencari isu keselamatan, alat ini sering menghasilkan terlalu banyak amaran tanpa menilainya mengikut kepentingan. Ini memaksa pasukan keselamatan untuk meneliti setiap isu secara manual, yang memperlahankan pembetulan dan meningkatkan peluang untuk terlepas ancaman sebenar.
Untuk menambah baik aliran kerja keselamatan, organisasi memerlukan penyelesaian yang melangkaui pengimbas kerentanan sumber terbuka asas. Mereka memerlukan alatan dengan analisis kebolehcapaian, pemarkahan keboleheksploitasian dan keutamaan automatik bagi memastikan pasukan keselamatan memberi tumpuan kepada risiko terbesar terlebih dahulu.
Had Pengimbas Kerentanan Sumber Terbuka
1. Tiada Analisis Kebolehcapaian
Kebanyakan pengimbas kerentanan perisian sumber terbuka menemui isu keselamatan tetapi tidak menyemak sama ada kod yang terjejas benar-benar berjalan dalam aplikasi. Ini mendorong pasukan keselamatan untuk membetulkan kerentanan yang tidak menimbulkan risiko sebenar dan membuang masa yang berharga.
Contoh:
- Pengimbas mengesan kerentanan tahap keterukan yang tinggi di sebuah perpustakaan.
- Walau bagaimanapun, jika permohonan itu tidak pernah memanggil fungsi terdedah, Terdapat tiada bahaya sebenar.
- Pasukan keselamatan meluangkan masa dan usaha menyelesaikan masalah yang tidak menjejaskan pengeluaran.
Tanpa analisis kebolehcapaian, organisasi menghadapi kesukaran untuk mengenal pasti kelemahan yang benar-benar penting dan di mana hendak menumpukan usaha mereka.
2. Terlalu Banyak Positif Palsu Menimbulkan Keletihan Amaran
Banyak perisian pengimbas kerentanan sumber terbuka yang digunakan dalam keselamatan siber menghasilkan beratus-ratus amaran tetapi gagal memisahkan kerentanan kritikal daripada isu-isu kecil. Beban berlebihan ini menyebabkan keletihan amaran, menjadikannya lebih sukar bagi pasukan keselamatan untuk:
- Memberi tumpuan kepada kelemahan yang sebenarnya boleh dieksploitasi oleh penyerang.
- Elakkan membuang masa menyelesaikan isu-isu yang tidak menimbulkan ancaman segera.
- Memastikan bahawa kelemahan yang paling serius dibaiki dahulu.
Apa yang kurang? Keutamaan yang lebih bijak yang menilai kerentanan berdasarkan risiko sebenar dan bukan hanya skor keterukan.
3. Tiada Perlindungan Terhadap Serangan Rantaian Bekalan
Alat pengimbas kerentanan sumber terbuka tradisional hanya memeriksa kerentanan yang diketahui, tetapi ia tidak mengesan kebergantungan berniat jahat atau serangan rantaian bekalan.
Antara ancaman terbesar yang mereka gagal tangkap termasuk:
- Kekeliruan Taip & Kebergantungan – Penyerang memuat naik versi palsu perpustakaan popular, memperdaya pembangun agar memasang kod berniat jahat.
- Perisian Hasad dalam Repositori Sumber Terbuka – Sesetengah pakej mengandungi pintu belakang tersembunyi, yang standard pengimbas tidak mengenali.
- Ancaman Sifar Hari – Jika pakej dikompromi sebelum CVE diterbitkan, pengimbas tradisional tidak akan mengesan masalah tersebut.
Contoh: Digunakan secara meluas Pakej NPM dijangkiti perisian hasad.
- Pengimbas tradisional jangan tandakannya kerana tiada CVE yang telah diberikan lagi.
- Sistem Amaran Awal Xygeni monitor repositori sumber terbuka dalam masa nyata dan menyekat kebergantungan berniat jahat sebelum mereka boleh merebak.
Untuk mengurus risiko keselamatan dengan berkesan, organisasi memerlukan penyelesaian yang melangkaui pengimbas kerentanan sumber terbuka asas. Ia memerlukan pengesanan ancaman proaktif, pemantauan masa nyata dan keutamaan yang lebih baik untuk memberi tumpuan kepada ancaman yang benar-benar penting.
Lindungi Rantaian Bekalan Perisian Anda SCA
Ketahui cara melindungi aplikasi anda daripada risiko tersembunyi, serangan kebergantungan dan kerentanan yang tidak dikesan.
Bagaimana Xygeni Memperbaiki Jurang dalam Pengimbasan Kerentanan Sumber Terbuka
1. Mengesan Kerentanan dalam Aplikasi Anda dengan SAST
Xygeni memastikan bahawa setiap baris kod bebas daripada risiko keselamatan dengan mengesan ancaman yang sering terlepas pandang oleh pengimbas kerentanan sumber terbuka. Ini termasuk:
- Kecacatan suntikan, XSS, CSRF, limpahan penimbal dan isu pengurusan memori.
- Mekanisme pengesahan dan kebenaran yang lemah.
- Salah konfigurasi dan potensi kebocoran maklumat.
Memandangkan alat pengimbas kerentanan perisian sumber terbuka tradisional hanya mengimbas isu yang diketahui, Xygeni melangkah lebih jauh. Ia menyekat kerentanan dan perisian hasad sebelum ia sampai ke pengeluaran, menggunakan alat pengimbas yang selamat. guardrails yang menghalang eksploitasi di sumbernya.
2. Mengembang Open Source Security Melangkaui CVE dengan SCA
Kebanyakan perisian pengimbas kerentanan sumber terbuka yang digunakan dalam keselamatan siber hanya tertumpu pada CVE yang diketahui. Walau bagaimanapun, Xygeni mengambil pendekatan yang lebih luas dan proaktif:
- Mengesan pakej berisiko walaupun mereka tidak mempunyai CVE yang ditugaskan.
- Mengenal pasti dan membetulkan risiko lesen yang boleh menjejaskan pematuhan.
- Menjejaki dan mengemas kini secara berterusan kelemahan baharu sebelum penggunaan.
- Persembahan analisis kebolehcapaian kebergantungan, memastikan hanya kelemahan yang sebenarnya digunakan dalam masa jalan ditandakan sebagai kritikal.
3. Pemulihan Automatik untuk Kebergantungan Sumber Terbuka
Kebanyakan perisian pengimbas kerentanan sumber terbuka yang digunakan dalam keselamatan siber hanya mengesan risiko keselamatan tetapi tidak menyediakan pembetulan automatik. Akibatnya, pasukan keselamatan mesti menyemak dan menampal kerentanan secara manual, yang memperlahankan usaha pemulihan dan mewujudkan kesesakan dalam pembangunan.
Xygeni menghapuskan cabaran ini dengan menawarkan auto-pemulihan keupayaan. Daripada hanya menandakan risiko, Xygeni:
- Naik taraf secara automatik kebergantungan sumber terbuka yang terdedah.
- Mencadangkan penggantian yang selamat dan telah diuji terlebih dahulu untuk komponen berisiko.
- Menjana pintar pull requests, membolehkan pembangun menggunakan pembetulan serta-merta.
Dengan mengintegrasikan secara langsung ke dalam CI/CD aliran kerja, Xygeni memastikan bahawa tampalan keselamatan tidak mengganggu pembangunan pipelines. Ini mengurangkan beban kerja manual, memendekkan masa pemulihan dan memastikan aplikasi selamat tanpa memperlahankan inovasi.
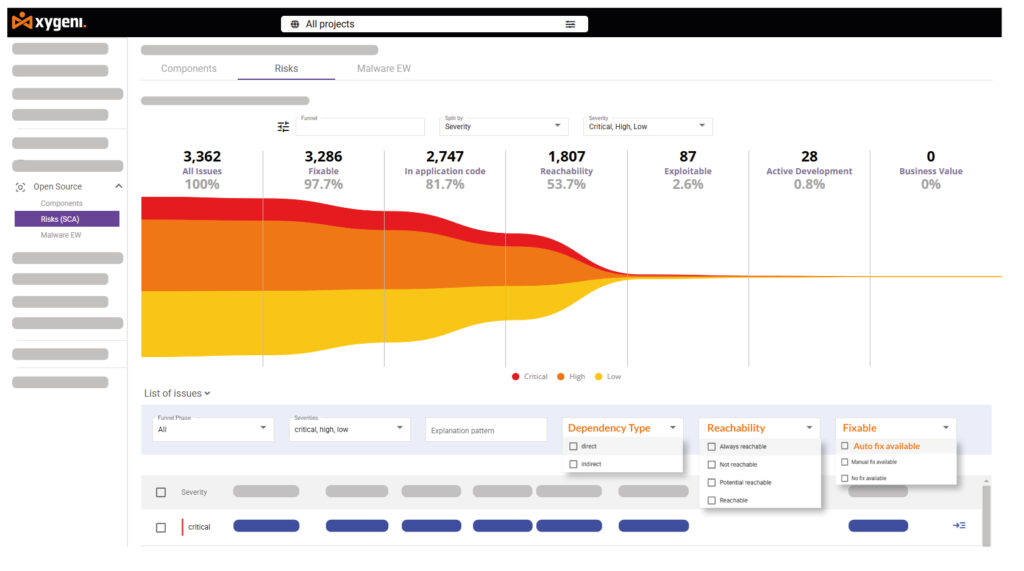
4. Corong Keutamaan: Mengurangkan Kebisingan
Penyelesaian sumber terbuka pengimbas kerentanan tradisional membebankan pasukan keselamatan dengan amaran yang tidak ditapis. Walau bagaimanapun, Xygeni menjadikan keutamaan risiko lebih pantas dan tepat dengan:
- Menapis beribu-ribu amaran ke dalam senarai ancaman utama yang tertumpu.
- Mengurangkan keletihan pembangun sehingga 90%.
- Mempercepatkan pemulihan dengan memberi tumpuan kepada kelemahan yang sebenarnya boleh dieksploitasi.
Pengutamaan yang peka konteks ini memastikan pasukan keselamatan meluangkan masa untuk membetulkan risiko sebenar dan bukannya mengejar positif palsu.
5. Mengamankan Keseluruhan Rantaian Bekalan Perisian
Xygeni melangkaui pengimbas kerentanan perisian sumber terbuka biasa dengan mencegah serangan sebelum ia berlaku. Ia:
- Blok kesalahan taip, kekeliruan kebergantungan dan perpustakaan yang dijangkiti perisian hasad.
- Imbasan untuk kebergantungan berniat jahat sebaik sahaja mereka muncul.
- Mengintegrasikan pemeriksaan keselamatan terus ke CI/CD pipelines untuk menangkap ancaman lebih awal.
Dengan Sistem Amaran Awal, Xygeni mencegah ancaman sifar hari dan memastikan organisasi kekal dilindungi daripada risiko yang muncul.
Kesimpulan: Pengimbas Sumber Terbuka Sahaja Tidak Mencukupi
Hanya bergantung pada pengimbas kerentanan perisian sumber terbuka meninggalkan jurang keselamatan yang serius yang boleh dieksploitasi oleh penyerang. Organisasi memerlukan pendekatan yang lebih lengkap:
- SAST untuk mengamankan setiap baris kod tersuai.
- SCA untuk mengesan kelemahan melangkaui CVE.
- Corong Keutamaan kepada fokus pada ancaman sebenar dahulu.
Xygeni melaksanakan semua ini, memastikan aplikasi kekal selamat, patuh dan bebas daripada kelemahan sebelum penggunaan.
Bersedia untuk mengamankan aplikasi anda daripada kod ke awan?

