






Ketika kitaran hayat rantaian bekalan perisian berkembang daripada kod sumber kepada artifak boleh laku, peringkat binaan berdiri sebagai titik kritikal. Namun, fasa transformatif ini juga terdedah kepada pelbagai ancaman yang boleh menjejaskan integriti dan build securityAncaman ini boleh menyusup masuk ke dalam proses pembinaan melalui pelbagai kaedah, termasuk memintas yang telah ditetapkan CI/CD pipeline, mengubah suai kawalan pasca sumber kod, menjejaskan proses binaan itu sendiri atau memanipulasi repositori artifak. Dalam catatan blog ini, kami menyelidiki ancaman ini secara mendalam dan mengkaji serangan binaan rantaian bekalan perisian yang paling lazim. Kandungan ini meneruskan siri blog kami yang meneroka software supply chain security sepanjang SDLC.
Peringkat Binaan dalam Kitaran Hayat Pembangunan Perisian
Peringkat binaan kitaran hayat rantaian bekalan perisian merangkumi proses mengubah kod sumber kepada artifak perisian boleh laku. Peringkat ini melibatkan penyusunan, pemautan dan pembungkusan kod sumber, serta penjanaan pakej pemasangan dan fail konfigurasi.
Build security Ancaman merupakan kelemahan yang boleh membenarkan pihak lawan memperkenalkan perubahan tanpa kebenaran pada perisian semasa proses binaan tanpa mengubah kod sumber. Ancaman ini boleh diperkenalkan melalui pelbagai kaedah, seperti menjejaskan persekitaran binaan atau mengeksploitasi kelemahan dalam alatan binaan.
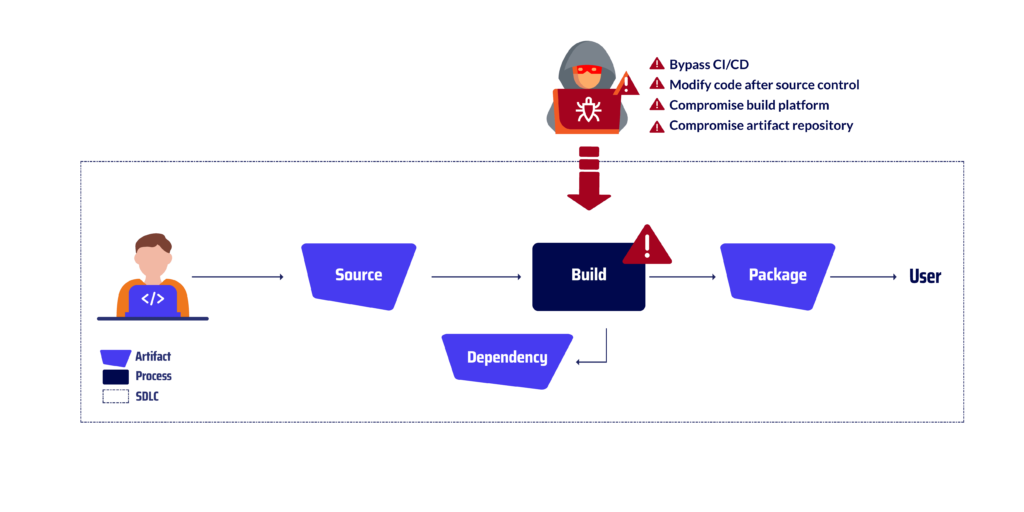
Ancaman Rantaian Bekalan Perisian yang Paling Biasa - Serangan Binaan
Bypass CI/CD
Ini merujuk kepada amalan memintas perkara yang telah ditetapkan CI/CD (integrasi berterusan dan penyampaian berterusan) pipeline untuk membina dan menerbitkan perisian secara langsung tanpa menjalani proses pengujian, pengesahan dan pengauditan yang ketat yang biasanya dikuatkuasakan oleh pegawai pipelineIni boleh dilakukan dengan membina perisian secara manual di luar CI/CD persekitaran atau dengan menggunakan alat atau skrip yang membenarkan pengubahsuaian tanpa kebenaran pada proses binaan. Satu contoh serangan vektor jenis ini ialah Serangan JenkinsPada tahun 2022, penggodam menyusup masuk ke dalam binaan pipeline projek perisian sumber terbuka popular yang dipanggil Jenkins. Penggodam menyuntik kod berniat jahat ke dalam fail Jenkins, iaitu skrip yang mentakrifkan proses binaan. Kod berniat jahat membenarkan penggodam memintas CI/CD pipelinesemakan keselamatan dan menyuntik kod mereka ke dalam proses binaan. Kod ini kemudiannya dilaksanakan pada sistem organisasi yang memasang perisian tersebut.
Ubah suai kod selepas kawalan sumber
Amalan ini melibatkan membuat perubahan tanpa kebenaran pada kod sumber selepas ia telah commitdihubungkan kepada sistem kawalan sumber yang dipercayai (SCS) dan kemudian membina perisian menggunakan kod yang diubah suai ini. Ini boleh dilakukan dengan mengubah suai kod secara langsung pada stesen kerja pembangun atau dengan menggunakan alat atau skrip luaran untuk menyuntik kod berniat jahat ke dalam proses binaan. Satu contoh serangan vektor ini ialah Serangan GitLab pada tahun 2022. Penggodam menyusup masuk ke dalam binaan pipeline of GitLabPenggodam menyuntik kod berniat jahat ke dalam GitLab CI/CD pipeline, iaitu alat yang mengautomasikan build security proses. Kod berniat jahat membenarkan penggodam mengubah suai kod selepas ia disemak dalam kawalan sumber. Ini membolehkan mereka menyuntik kod mereka ke dalam perisian, yang kemudiannya dilaksanakan pada sistem organisasi yang memasang perisian tersebut.
Proses pembinaan kompromi
Ini melibatkan manipulasi atau perubahan proses binaan itu sendiri, sama ada melalui akses langsung ke persekitaran binaan atau dengan mengeksploitasi kelemahan dalam alat binaan atau kebergantungan pihak ketiga. Ini boleh dilakukan untuk memperkenalkan kod berniat jahat ke dalam output binaan, mengusik asal-usul binaan atau mengganggu proses binaan sama sekali. Contoh paling terkenal bagi serangan vektor ini ialah Serangan SolarWindsSeorang penyerang telah mendapat akses tanpa kebenaran kepada platform binaan SolarWinds, iaitu sistem yang digunakan untuk menyusun dan membungkus perisian SolarWinds Orion. Skrip ini menyuntik kod berniat jahat ke dalam perisian SolarWinds Orion yang disusun. Apabila pengguna memasang perisian yang dikompromi, kod berniat jahat tersebut dilaksanakan pada sistem mereka, memberikan penyerang akses tanpa kebenaran kepada sistem mereka. Penyerang juga dapat mencuri data sensitif daripada sistem mereka, seperti kelayakan, harta intelek dan maklumat pelanggan.
Repositori artifak kompromi
Ini merujuk kepada akses atau manipulasi tanpa kebenaran terhadap repositori artifak, tempat pakej perisian dan binari disimpan untuk diedarkan kepada pengguna dalaman atau luaran. Penyerang boleh mengeksploitasi kelemahan ini untuk memperkenalkan kod berniat jahat, mengusik keaslian perisian atau mengganggu proses penggunaan. Satu contoh serangan vektor ini ialah RubyGems pada tahun 2022Penggodam telah menyusup masuk ke dalam repositori artifak RubyGems. Penggodam telah menggantikan artifak yang sah dengan artifak yang berniat jahat, yang kemudiannya dimuat turun oleh beribu-ribu organisasi yang membina perisian dengan Ruby on Rails. Artifak berniat jahat itu membenarkan penggodam melaksanakan kod sewenang-wenangnya pada sistem organisasi yang memasang perisian tersebut. Ini berpotensi membolehkan mereka mencuri data, memasang perisian hasad atau mengganggu operasi.
Pernyataan Akhir
Ketika organisasi terus menerima pakai amalan pembangunan perisian yang menekankan automasi dan penyampaian berterusan, kepentingan mengamankan proses pembinaan perisian tidak pernah sehebat ini. Dengan melaksanakan langkah keselamatan yang mantap sepanjang peringkat pembinaan, organisasi dapat mengurangkan risiko mereka menjadi mangsa serangan berniat jahat yang boleh menjejaskan integriti dan keselamatan perisian mereka dengan ketara.
Strategi yang digariskan dalam catatan blog ini dan contoh yang diberikan berfungsi sebagai peringatan bahawa peringkat binaan merupakan titik terdedah dalam rantaian bekalan perisian. Organisasi harus mengambil perhatian terhadap ancaman ini dan melaksanakan langkah keselamatan yang diperlukan untuk melindungi perisian mereka daripada serangan. Dengan berbuat demikian, mereka dapat memastikan integriti, keselamatan dan kebolehpercayaan perisian mereka untuk pengguna dan pelanggan mereka.
Sertai Perjalanan Kami Ke Arah Ekosistem Perisian yang Selamat
Jangan lepaskan peluang ini untuk terus mendahului dalam mengelakkan ancaman rantaian bekalan perisian. Langgan blog kami hari ini dan jadilah yang pertama menerima pandangan terkini kami, bagi memastikan organisasi anda kekal berdaya tahan dan selamat di tengah-tengah ancaman yang sentiasa berubah. Bersama-sama, kita dapat membina ekosistem perisian yang lebih mantap dan selamat untuk semua.
Tonton Demo Video kami
