






Pemarkahan CVE dan keselamatan CVE adalah penting untuk melindungi aplikasi perisian moden daripada ancaman siber yang baru muncul. Mengenal pasti dan mengutamakan kerentanan secara berkesan membolehkan organisasi menangani risiko yang paling kritikal terlebih dahulu. Pemarkahan CVE menyediakan standardcara yang khusus untuk menilai kerentanan mengikut tahap keterukan, sementara amalan keselamatan CVE memastikan risiko tersebut diurus dan dikurangkan dengan betul.
Dalam 2025, 48,185 CVE telah diterbitkan, peningkatan sebanyak 20.6% daripada 39,962 pada tahun 2024, dan 38% dinilai tahap keterukan Tinggi atau Kritikal. Dengan volum yang berkembang pesat ini, mempunyai strategi pemarkahan dan keselamatan CVE yang kukuh bukan lagi pilihan; ia adalah satu keperluan.
Masalah yang lebih besar bukan sekadar jumlah, tetapi analisis tradisional tidak dapat bersaing dengannya. NVD NIST memperkayakan hampir 42,000 CVE pada tahun 2025, 45% lebih banyak daripada tahun sebelumnya, tetapi itu masih tidak mencukupi untuk bersaing dengan peningkatan penyerahan. Hasil langsungnya, hanya 28% daripada CVE yang baru didedahkan pada tahun 2025 menerima pengayaan NVD penuh (skor CVSS, klasifikasi CWE, data CPE), menurun mendadak daripada 46.2% pada tahun 2024. Angka-angka ini menonjolkan peningkatan mendesak bagi organisasi untuk mempunyai langkah keselamatan CVE mereka sendiri, daripada hanya bergantung pada data NVD yang tiba tepat pada masanya.
Apakah Pemarkahan CVE dan Mengapa Ia Penting untuk Keselamatan CVE?
CVE bermaksud Kerentanan dan Pendedahan Umum, senarai kerentanan dan pendedahan keselamatan siber yang didedahkan secara terbuka. Setiap entri dalam senarai CVE mendapat pengecam unik yang dipanggil ID CVE, yang secara khusus merujuk kepada kerentanan. Perbadanan MITRE menguruskan sistem ini, standardmengenal pasti dan mengkatalogkan kelemahan. Ini memastikan semua orang dalam keselamatan siber menggunakan rujukan yang sama apabila membincangkan ancaman tertentu.
Pemarkahan CVE melibatkan penilaian setiap entri CVE dan memberikan skor berangka berdasarkan tahap keterukannya. Skor ini membantu organisasi menentukan tahap keutamaan untuk menangani kerentanan.
Ia membolehkan mereka memperuntukkan sumber secara berkesan dan mengurangkan potensi risiko. Sistem pemarkahan CVE menilai faktor seperti kemudahan eksploitasi. Ia juga mempertimbangkan kesan terhadap kerahsiaan, integriti dan ketersediaan (sering dirujuk sebagai "triad CIA"). Di samping itu, ia menilai potensi untuk pemulihan.
Bagaimana NVD, Senarai MITRE CVE dan Pemarkahan CVE Berfungsi Bersama
Memahami hubungan antara Pangkalan Data Kerentanan Kebangsaan (NVD), Senarai MITRE, dan keselamatan CVE adalah penting untuk memahami bagaimana kerentanan diuruskan dalam ekosistem keselamatan siber.
Senarai CVE MITRE bermula dengan mengenal pasti kerentanan dan memberikannya ID CVE. Walau bagaimanapun, senarai ini hanya menyediakan maklumat asas tentang setiap kerentanan. NVD, yang dikendalikan oleh Institut Kebangsaan Standarddan Teknologi (NIST), memperkayakan data ini dengan memberikan penerangan terperinci, rujukan dan yang paling penting, pemarkahan CVE melalui Sistem Pemarkahan Kerentanan Biasa (CVSS).
NVD merupakan sumber utama kerana ia berfungsi sebagai repositori standarddata kerentanan berasaskan s, yang membantu organisasi memahami kesan kerentanan dengan lebih komprehensif. NVD bukan sahaja merangkumi skor CVSS tetapi juga maklumat mendalam seperti:
- Penerangan terperinci setiap kerentanan, termasuk butiran teknikal dan konteks di mana kerentanan tersebut boleh dieksploitasi.
- Metrik impak yang menunjukkan bagaimana kerentanan boleh menjejaskan bahagian berbeza dalam sistem organisasi.
- Maklumat pemulihan seperti pautan ke tampalan, nasihat dan mitigasi.
Disebabkan sifatnya yang komprehensif, NVD merupakan sumber rujukan bagi organisasi apabila mereka perlu menilai impak dunia sebenar terhadap kerentanan dan memahami cara menanganinya dengan berkesan.
CVSS: Sistem Pemarkahan CVE Paling Biasa dalam Keselamatan Siber
Kaedah yang paling banyak digunakan untuk pemarkahan CVE ialah Sistem Pemarkahan Kerentanan Biasa (CVSS), diselenggara dan dibangunkan oleh Forum Pasukan Tindak Balas dan Keselamatan Insiden (FIRST). CVSS menyediakan standardcara khusus untuk mengukur tahap keterukan kerentanan, menjadikannya lebih mudah bagi organisasi untuk mengutamakan yang mana perlu ditangani terlebih dahulu.
Secara khususnya, CVSS menilai kerentanan pada skala 0 hingga 10. Di sini, 0 mewakili tiada risiko dan 10 mewakili tahap keterukan tertinggi. Selain itu, pemarkahan adalah berdasarkan empat kumpulan metrik utama:
Skor Asas:
Ini mencerminkan ciri-ciri intrinsik kerentanan yang malar dari semasa ke semasa dan merentasi persekitaran pengguna. Skor asas mempertimbangkan faktor seperti keboleheksploitasian. Ini merujuk kepada betapa mudahnya untuk mengeksploitasi kerentanan tersebut. Ia juga menilai kesan terhadap kerahsiaan, integriti dan ketersediaan.
Skor Temporal:
Ini melaraskan skor asas berdasarkan faktor yang berubah dari semasa ke semasa, seperti sama ada pembetulan tersedia atau sama ada eksploitasi sedang digunakan secara aktif. Metrik temporal termasuk kematangan kod eksploitasi, tahap pemulihan dan keyakinan laporan.
Skor Alam Sekitar:
Ini membolehkan organisasi menyesuaikan skor CVSS untuk mencerminkan kesan kerentanan dalam persekitaran khusus mereka. Ia mempertimbangkan faktor seperti kepentingan sistem yang terjejas dan potensi kerosakan cagaran.
Kumpulan Metrik Tambahan:
Ia diperkenalkan dalam CVSS v4.0 dan menyediakan konteks tambahan yang boleh mempengaruhi penilaian risiko keseluruhan. Ini termasuk pertimbangan seperti keperluan keselamatan, metrik yang boleh diautomasikan (yang mengukur bagaimana automasi memberi kesan kepada eksploitasi), dan ciri unik yang mungkin tidak sesuai dengan kumpulan metrik lain. Walaupun skor CVSS keseluruhan tidak merangkumi metrik ini, ia menawarkan pandangan yang berharga. Hasilnya, ia membantu organisasi membuat keputusan yang lebih bermaklumat.cistentang pengurusan kerentanan.
Versi terkini, CVSS v4.0, memperkenalkan penambahbaikan ini untuk meningkatkan ketepatan dan kebolehgunaan pemarkahan kerentanan. Dengan memperhalusi metrik, CVSS v4.0 menangkap kerumitan dan konteks kerentanan dengan lebih berkesan. Ini memastikan skor memberikan lebih banyak pratontoncispantulan risiko sebenar.
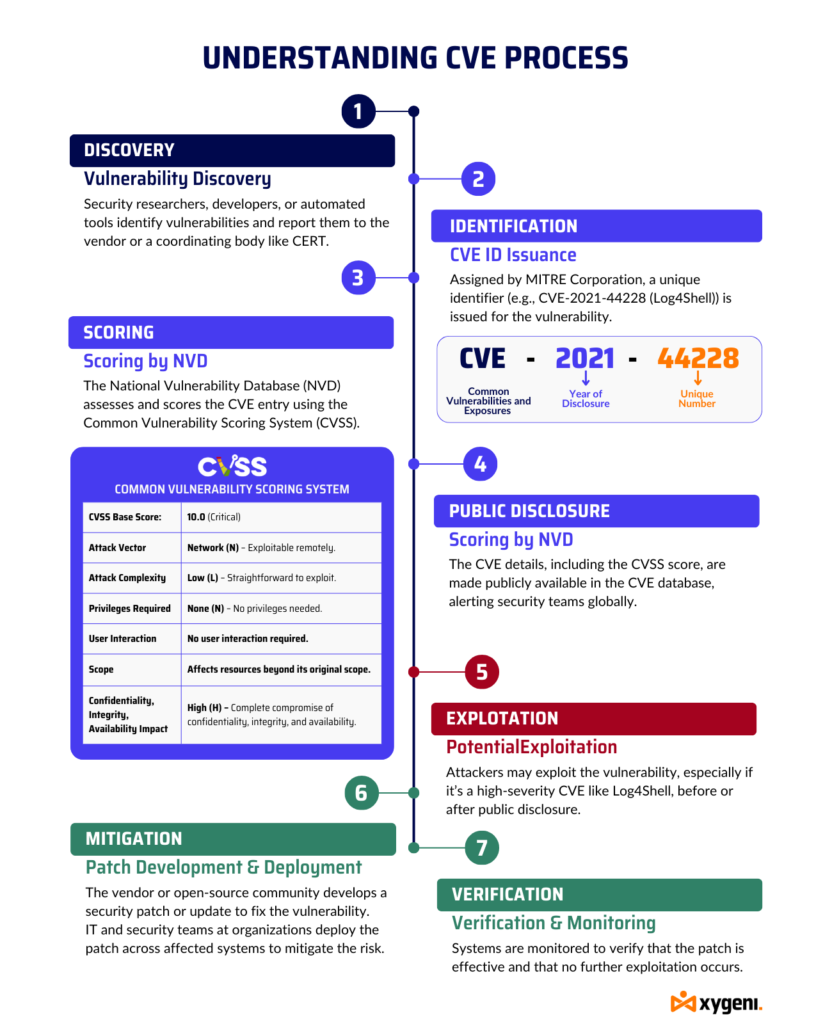
Contoh Dunia Sebenar: CVE-2021-44228 (Log4Shell)
Untuk menggambarkan bagaimana pemarkahan CVE berfungsi dalam praktik, mari kita lihat CVE-2021-44228, yang biasanya dikenali sebagai Log4Shell. Ini Kerentanan pustaka Apache Log4j 2 membolehkan pelaksanaan kod jarak jauh (RCE). Akibatnya, penyerang boleh mengawal sistem yang terjejas.
- ID CVE: CVE-2021 44228-
- Skor Asas CVSS: 10.0 (Kritis)
- Vektor Serangan: Rangkaian (N) – Boleh dieksploitasi dari jauh.
- Kerumitan Serangan: Rendah (L) – Mudah untuk dieksploitasi.
- Keistimewaan yang Diperlukan: Tiada (N) – Tiada keistimewaan diperlukan.
- Interaksi Pengguna: Tiada (N) – Tiada interaksi pengguna diperlukan.
- Skop: Berubah (C) – Mempengaruhi sumber di luar skop asalnya.
- Kerahsiaan, Integriti, Ketersediaan Impak: Tinggi (H) – Kompromi sepenuhnya terhadap kerahsiaan, integriti dan ketersediaan.
NVD memberikan skor CVSS sebanyak 10.0, menunjukkan tahap keterukan tertinggi. Sifat meluas kerentanan ini, digabungkan dengan kemudahan eksploitasi, menjadikannya keutamaan utama untuk pemulihan di seluruh dunia.
Cabaran dalam Pemarkahan CVE dan Kesannya terhadap Keselamatan CVE
Sementara Kerentanan dan Pendedahan Biasa (CVE) sistem menawarkan a standardSebagai cara yang inovatif untuk mengenal pasti dan menjejaki kelemahan, beberapa batasan mempengaruhi keberkesanannya dalam mengurus risiko.
CVE-2021-44228 (Log4Shell) menggambarkan cabaran-cabaran ini:
- Butiran Terhad tentang Eksploitasi: CVE-2021 44228- menyediakan pengecam unik tetapi kekurangan butiran komprehensif tentang bagaimana penyerang mungkin mengeksploitasinya. Walaupun pakar menganggapnya kritikal, entri CVE tidak menjelaskan sepenuhnya kaedah tepat yang digunakan oleh penyerang atau konfigurasi khusus yang meningkatkan kerentanan. Jurang ini menyebabkan organisasi tidak pasti tentang risiko dunia sebenar.
- Kebolehubahan dalam Pelaporan: CVE rekod berbeza-beza secara meluas dari segi kandungan dan kualiti. Sesetengahnya, seperti CVE-2021 44228-, menawarkan penerangan terperinci dan maklumat teknikal, manakala yang lain kekal ringkas atau tidak lengkap. Ketidakkonsistenan ini mencabar organisasi apabila mereka cuba menilai risiko kerentanan berdasarkan semata-mata pada entri CVEnya.
- Kekurangan Perkaitan Kontekstual: CVE entri menggunakan standardformat yang mungkin tidak mencerminkan konteks khusus persekitaran yang berbeza. Contohnya, CVE-2021 44228- memberi kesan yang berbeza kepada sistem bergantung pada infrastruktur syarikat. Ketidaksejajaran ini membawa kepada penilaian risiko yang tidak tepat jika butiran CVE tidak sepadan dengan persekitaran tertentu.
- Kelewatan dalam Pendedahan: Selalunya terdapat lag antara menemui kerentanan dan menambahkannya ke pangkalan data CVE. Semasa jurang ini, penyerang mungkin mengeksploitasi kerentanan seperti CVE-2021 44228- sebelum ia didedahkan kepada umum, meningkatkan risiko akibat kelewatan kesedaran dan pemulihan.
- Tumpukan pada Kerentanan yang Diketahui: CVE Entri hanya meliputi kelemahan yang didedahkan secara terbuka, yang menyebabkan kelemahan hari sifar dan ancaman yang tidak didedahkan tidak diambil kira. Bergantung sepenuhnya pada CVE mendedahkan organisasi kepada risiko baru muncul yang belum dikatalogkan oleh pangkalan data.
- Kualiti Penyertaan yang Tidak Selaras: Kualiti CVE entri berbeza-beza bergantung pada sumbernya. Sesetengahnya, seperti CVE-2021 44228-, menerima kemas kini berkala dengan butiran baharu, sementara yang lain kekal statik, yang membawa kepada ketidakkonsistenan dan potensi jurang dalam data.
- Backlog Pengayaan NVD: Walaupun selepas CVE diterbitkan, tiada jaminan ia akan dinilai dengan segera. 54,914 CVE dari 2024–2025 kekal dalam barisan NVD yang menunggu analisis penuh. Pada April 2026, NIST mengumumkan bahawa ia kini hanya akan mengutamakan pengayaan segera untuk CVE dalam CISKatalog Kerentanan Eksploitasi (KEV) A yang Diketahui, perisian yang digunakan dalam kerajaan persekutuan dan perisian kritikal seperti yang ditakrifkan oleh Perintah Eksekutif 14028. Semua yang lain diperkayakan berdasarkan usaha terbaik, bermakna kebanyakan organisasi tidak lagi boleh menganggap skor CVSS akan tersedia apabila mereka paling memerlukannya.
EPSS: Meningkatkan Keselamatan CVE untuk Pengurusan Kerentanan Komprehensif
CVE-2021 44228- juga mengetengahkan di mana Sistem Pemarkahan Kerentanan Biasa (CVSS), walaupun kukuh, masih kurang. Kelemahan ini menggariskan kepentingan Sistem Pemarkahan Ramalan Eksploitasi (EPSS).
Apakah EPSS?
EPSS menggunakan rangka kerja berasaskan data untuk meramalkan kemungkinan eksploitasi untuk kelemahan seperti CVE-2021 44228- dalam tempoh 30 hari akan datang. Tidak seperti CVSS, yang mengukur potensi impak, EPSS menganggarkan kebarangkalian eksploitasi berdasarkan data dan trend sejarah.
Mengapa EPSS Penting?
- Keutamaan yang Dipertingkatkan: EPSS membolehkan organisasi mengutamakan kerentanan bukan sahaja berdasarkan tahap keterukan tetapi juga kemungkinan eksploitasi. Contohnya, apabila pasukan keselamatan mengetahui bahawa CVE-2021 44228- mempunyai kebarangkalian eksploitasi yang tinggi, mereka memfokuskan usaha pemulihan di tempat yang paling memerlukannya.
- Pertahanan Proaktif: EPSS membolehkan pasukan keselamatan mengambil tindakan pencegahan terhadap kerentanan yang mungkin dieksploitasi, sekali gus mengurangkan risiko serangan yang berjaya.
- De KontekstualcisPembuatan ion: EPSS menyediakan konteks tambahan yang CVSS sahaja mungkin terlepas, seperti mengenal pasti kelemahan yang disasarkan secara aktif oleh penyerang. Ini membawa kepada perancangan yang lebih bermaklumat dan strategikcispembuatan ion.
- Pengoptimuman Sumber: Bagi organisasi yang mempunyai sumber yang terhad, EPSS membantu memperuntukkan usaha dengan cekap kepada kelemahan yang menimbulkan ancaman terbesar, memastikan strategi pertahanan yang lebih berkesan.
Had EPSS
Walaupun kelebihannya, EPSS mempunyai batasan. Ia bergantung pada data sejarah, yang mungkin tidak selalunya mencerminkan landskap ancaman semasa. Tumpuan jangka pendeknya untuk meramalkan eksploitasi dalam tempoh 30 hari mungkin terlepas pandang ancaman jangka panjang.
EPSS memberikan pandangan umum tanpa mengambil kira konteks khusus persekitaran individu. Akhir sekali, ia bergantung pada corak eksploitasi lalu, yang mungkin tidak dapat menangkap perubahan pantas dalam teknik serangan atau kerentanan yang baru ditemui.
Mengimbangi CVE dan EPSS untuk Pengurusan Kerentanan Optimum
Untuk mengurus kelemahan dengan berkesan, organisasi mesti memahami dan menangani batasan kedua-duanya CVSS dan EPSS. Mengintegrasikan alatan ini memberikan pandangan yang lebih komprehensif tentang landskap kerentanan. Pendekatan ini mengimbangi tahap keterukan dengan kemungkinan eksploitasi, yang membawa kepada keutamaan yang lebih baik, perancangan yang termaklumcispembuatan ion, dan hasil keselamatan siber yang lebih baik.
Menangani Cabaran Mengutamakan Kerentanan Kritikal
Sepanjang blog ini, kami telah meneroka selok-belok pemarkahan CVE, peranan penting Pangkalan Data Kerentanan Kebangsaan (NVD), dan bagaimana alat seperti Sistem Pemarkahan Ramalan Eksploitasi (EPSS) menambah kedalaman kepada pengurusan kerentanan dengan meramalkan kemungkinan eksploitasi. Walau bagaimanapun, mengurus kerentanan secara berkesan memerlukan lebih daripada sekadar memahami konsep-konsep ini—ia memerlukan pendekatan komprehensif yang menyesuaikan diri dengan keperluan keselamatan khusus organisasi anda.
Daripada kira-kira 176,000 kelemahan yang diketahui, lebih 19,000 mempunyai skor CVSS 9.0–10.0, menandakan risiko kritikal. Namun, majoriti—kira-kira 77.5%—berada dalam skor julat pertengahan 4.0 hingga 8.0. Taburan luas ini menonjolkan cabaran: mengutamakan kerentanan yang perlu ditangani dahulu dan cara melakukannya dengan sumber yang terhad sambil mengekalkan pertahanan yang mantap.
Analisis Komposisi Perisian Xygeni (SCA) Penyelesaian ini menangani cabaran ini dengan mengintegrasikan pemarkahan CVE dengan EPSS dan alat kontekstual lain, memberikan anda gambaran lengkap tentang landskap kerentanan anda. Penyelesaian kami mengimbas pangkalan kod anda secara menyeluruh merentasi pelbagai sumber, termasuk NPM, GitHub dan OWD, memastikan anda tidak terlepas sebarang ancaman keselamatan yang berpotensi.

Bagaimana Xygeni SCA Penyelesaian Mengubah Pemarkahan CVE Menjadi Tindakan
Daripada 48,185 CVE yang diterbitkan pada tahun 2025, 38% dinilai tahap keterukan Tinggi atau Kritikal, dan purata skor CVSS untuk tahun tersebut ialah 6.60. Itu bermakna banyak label "kritikal" dan "tinggi" yang bersaing untuk sumber pemulihan terhad yang sama, dan itu belum lagi mengambil kira hakikat bahawa hanya 28% daripada CVE 2025 menerima pengayaan NVD penuh.
Analisis Komposisi Perisian Xygeni (SCA) Penyelesaian ini menangani cabaran ini dengan mengintegrasikan pemarkahan CVE dengan EPSS dan isyarat kontekstual tambahan, memberikan anda gambaran lengkap tentang landskap kerentanan anda, tanpa mengira sama ada NVD telah berjaya memperkayakan CVE tertentu. Ia mengimbas pangkalan kod anda merentasi npm, GitHub dan daftar sumber terbuka yang lain, jadi tiada apa yang terlepas tanpa disedari.
Begini cara ia melengkapi strategi pengurusan kerentanan anda:
- Pemarkahan CVE + Integrasi EPSS. Menggabungkan keterukan (CVSS) dengan kemungkinan eksploitasi (EPSS) bermakna pasukan anda membetulkan apa yang sebenarnya dieksploitasi di alam liar terlebih dahulu, bukan hanya apa yang mendapat markah tertinggi di atas kertas.
- Analisis Kebolehcapaian. Xygeni tidak berhenti pada "CVE ini wujud dalam pokok kebergantungan anda." Ia menentukan sama ada laluan kod terdedah sebenarnya boleh dicapai dalam aplikasi anda, mengurangkan hingar secara dramatik dan memfokuskan pemulihan pada risiko yang boleh dieksploitasi.
- Kesedaran Kontekstual. Dengan menggunakan pelbagai sumber nasihat dan sistem pemarkahan sekaligus, Xygeni menyesuaikan diri dengan persekitaran khusus organisasi anda dan bukannya menggunakan skor keterukan satu saiz untuk semua.
- Pemantauan Berterusan & Amaran Masa Nyata. CVE baharu dan skor EPSS baharu diterbitkan secara berterusan. Xygeni memantau secara berterusan, jadi kerentanan yang kurang diberi keutamaan semalam, dan dieksploitasi secara aktif hari ini, tidak terlepas daripada perhatian.
Keputusan: Dengan lebih satu pertiga daripada CVE baharu telah ditandakan Tinggi atau Kritikal, dan pengayaan NVD semakin ketinggalan setiap tahun, mentafsir setiap penemuan secara manual adalah tidak realistik. Xygeni membantu pasukan anda menumpukan pada pecahan kecil yang teruk dan benar-benar boleh dieksploitasi dalam persekitaran anda.
Meminta Demo or mulakan Percuma untuk melihat bagaimana Xygeni mengubah pemarkahan CVE menjadi strategi pengurusan kerentanan yang diutamakan dan boleh diambil tindakan.

Soalan Lazim
Apakah perbezaan antara CVE, CVSS dan NVD?
CVE ialah pengecam unik untuk kerentanan tertentu. CVSS (Sistem Pemarkahan Kerentanan Biasa) ialah rangka kerja pemarkahan yang digunakan untuk menilai tahap keterukan kerentanan tersebut dari 0 hingga 10. NVD (Pangkalan Data Kerentanan Kebangsaan) ialah repositori, yang diselenggara oleh NIST, yang memperkayakan setiap CVE dengan skor CVSS, penerangan dan rujukan pemulihannya.
Apakah EPSS, dan apakah perbezaannya dengan CVSS?
EPSS (Sistem Pemarkahan Ramalan Eksploit) menganggarkan kebarangkalian kerentanan akan dieksploitasi dalam tempoh 30 hari akan datang, berdasarkan data eksploitasi dunia sebenar. CVSS mengukur potensi keterukan jika dieksploitasi; EPSS mengukur kemungkinan eksploitasi. Menggunakan kedua-duanya bersama memberikan isyarat keutamaan yang jauh lebih tepat berbanding salah satu sahaja.
Mengapa tidak tinggi Skor CVSS cukup untuk mengutamakan kerentanan?
Skor CVSS mencerminkan tahap keterukan teori, bukan risiko dunia sebenar. Kerentanan "kritikal" dengan skor 9.8 yang tidak dapat dicapai dalam pangkalan kod khusus anda, atau tidak mempunyai eksploitasi aktif yang diketahui, mungkin lebih rendah keutamaannya daripada "sederhana" yang sedang dieksploitasi secara aktif oleh penyerang sekarang. Itulah sebabnya penggandingan CVSS dengan EPSS dan analisis kebolehcapaian adalah penting.
Berapa banyak CVE yang diterbitkan setiap tahun?
Jumlah CVE telah meningkat secara konsisten dari tahun ke tahun, dengan puluhan ribu kelemahan baharu didedahkan setiap tahun. Memandangkan skala ini, triaj manual tidak realistik untuk kebanyakan organisasi, oleh itu keutamaan automatik yang peka konteks (CVSS + EPSS + kebolehcapaian) telah menjadi penting.
Apakah CVE-2021-44228 (Log4Shell), dan mengapa ia digunakan sebagai contoh?
Log4Shell ialah kelemahan pelaksanaan kod jauh kritikal dalam Apache Log4j 2, mendapat skor 10.0 (maksimum) pada CVSS. Ia digunakan secara meluas sebagai contoh pengajaran kerana ia menggabungkan keboleheksploitasian berasaskan rangkaian, tiada keistimewaan diperlukan dan tiada interaksi pengguna, menggambarkan dengan tepat apa yang kelihatan seperti "kritikal" di bawah rangka kerja CVSS.
