
Mengapa Alat Analisis Kod Statik Penting pada Tahun 2026
Analisis kod statik bukan lagi pilihan; ia merupakan amalan asas untuk sebarang perisian pembinaan pasukan dengan pantas. Pepijat yang sama yang ditemui dalam pengeluaran boleh mencecah kos sehingga $10,000, tidak mengira masa kejuruteraan yang dialihkan daripada ciri, pengalaman pengguna yang merosot atau kerosakan reputasi jika ia muncul sebagai insiden keselamatan. Analisis kod statik menutup jurang tersebut dengan mengimbas kod sumber sebelum ia dihantar.
Taruhannya lebih tinggi pada tahun 2026. Menurut kajian Xygeni sendiri, 60% aplikasi mengandungi kelemahan dalam kod pihak pertama, dan dengan pembangunan berbantukan AI mempercepatkan jumlah kod yang ditulis, peluang untuk menangani isu sebelum pengeluaran menjadi lebih sempit berbanding sebelum ini. Dengan kebangkitan DevSecOps, pengekodan berbantukan AI dan aplikasi yang kompleks CI/CD pipelines, mempunyai alat analisis statik yang betul bukan lagi pilihan.
Tetapi tidak semua alat analisis kod statik memberikan nilai yang sama. Ada yang membanjiri pasukan dengan positif palsu. Ada pula yang terlepas pandang sepenuhnya kelemahan kritikal yang boleh dieksploitasi. Dan kebanyakannya berhenti pada pengesanan kerentanan, mengabaikan ancaman kod berniat jahat yang kini secara rutin tiba melalui kebergantungan sumber terbuka dan kod yang dijana AI.
Catatan ini membandingkan 4 alat analisis kod statik teratas untuk tahun 2026, dinilai berdasarkan apa yang sebenarnya penting: ketepatan pengesanan, kadar positif palsu, liputan perisian hasad, CI/CD integrasi, dan penetapan harga.
Perbandingan Pantas: Alat Analisis Kod Statik Terbaik untuk 2026
| Alat | Kadar Positif Benar | Kadar Positif Palsu | Pengesanan Perisian Hasad | Pembaikan Automatik AI | Harga | terbaik Untuk |
|---|---|---|---|---|---|---|
| Xygeni SAST | 100% (Penanda Aras OWASP) | 16.7% | Ya — penduduk asli | Ya — pembetulan PR yang peka konteks | Dari $35/bulan setiap penyumbang (platform penuh) | Pasukan DevSecOps memerlukan ketepatan, pengesanan perisian hasad dan liputan platform penuh |
| Kod Snyk | 97.18% | 34.55% | Tidak | Sebahagian — cadangan pembetulan | Dari $125/bulan (minimum 5 penyumbang, SAST sahaja) | Pasukan pembangun-utama sudah ada dalam ekosistem Snyk |
| Semgrep | 87.06% | 42.09% | Tidak | Tidak | Dari $100/bulan setiap penyumbang | Pasukan yang memerlukan pengimbasan berasaskan peraturan yang pantas dan boleh disesuaikan |
| soundQube | 50.36% | Pembolehubah | Tidak | Tidak | Dari $65/bulan (SAST sahaja, bayar-setiap-LoC) | Pasukan yang memberi tumpuan kepada kualiti kod dan hutang teknikal |
Apakah yang Menonjolkan Alat Analisis Kod Statik Terbaik?
Tidak semua alat analisis kod statik memberikan tahap perlindungan yang sama. Platform paling berkesan pada tahun 2026 berkongsi keupayaan ini:
Pengesanan Tepat dengan Positif Palsu Rendah
Alat terbaik mengutamakan kerentanan sebenar yang boleh dieksploitasi daripada menghasilkan hingar. Kadar positif benar yang tinggi digabungkan dengan kadar positif palsu yang rendah bermakna pembangun meluangkan masa untuk membetulkan isu sebenar, bukan mengejar amaran yang tidak penting.
Pemulihan Berkuasa AI
Pengesanan tanpa pemulihan mewujudkan kesesakan. Cari alatan yang memberikan cadangan pembetulan yang peka konteks secara langsung dalam pull requests, menggantikan corak berisiko dengan alternatif yang selamat tanpa memerlukan penampalan manual.
Pengesanan Perisian Hasad dan Rantaian Bekalan
Alat analisis kod statik tradisional mengimbas kelemahan pengekodan. Ia tidak mengesan kod berniat jahat. Platform terbaik lebih jauh lagi, mengenal pasti pintu belakang, trojan, ransomware, pelaksanaan yang dikaburkan dan gangguan pendaftaran sistem dalam kedua-dua kebergantungan kod pihak pertama dan sumber terbuka.
CI/CD dan Integrasi IDE
Analisis kod statik harus dijalankan secara berterusan, bukan sahaja sebelum pelancaran. Cari integrasi natif dengan GitHub Actions, GitLab CI, Jenkins, Azure DevOps dan Bitbucket, serta pemalam IDE yang memaparkan penemuan semasa kod ditulis.
Keutamaan Berasaskan Keboleheksploitasian
Kiraan penemuan mentah menghasilkan gangguan, bukan pandangan. Alat terbaik menapis hasil mengikut kebolehcapaian, keboleheksploitasian dan impak perniagaan — jadi pasukan membetulkan perkara yang sebenarnya penting dahulu, bukan hanya perkara yang mempunyai skor CVSS tertinggi.
Pengesahan Penanda Aras OWASP
Memilih alat analisis kod statik harus bergantung pada hasil yang boleh diukur, bukan dakwaan vendor. Projek Penanda Aras OWASP menyediakan standardrangka kerja bebas yang tersusun untuk menilai ketepatan pengesanan terhadap corak kerentanan yang diketahui dalam kes ujian dunia sebenar. Sentiasa minta data penanda aras sebelum commitkepada alat.

Alat Analisis Kod Statik Terbaik
1. Xygeni SASTAnalisis Kod Statik Dibina untuk DevSecOps

Gambaran keseluruhan: Xygeni SAST bukan sekadar alat analisis kod statik yang lain. Ia dibina khas untuk pasukan DevSecOps yang memerlukan pracispengesanan e, pemulihan automatik dan perlindungan spektrum penuh, tanpa memperlahankan pembangunan.
Di mana kebanyakan alat analisis kod statik berhenti pada pengesanan kerentanan, Xygeni melangkah lebih jauh: menggabungkan analisis statik mendalam dengan pengesanan perisian hasad pintar, cadangan pembaikan berkuasa AI dan keutamaan berasaskan kebolehcapaian. Hasilnya ialah alat yang menangkap apa yang orang lain terlepas pandang, menapis gangguan dan membantu pembangun membetulkan apa yang benar-benar penting, terus di dalam aliran kerja sedia ada mereka.
Xygeni SAST juga merupakan sebahagian daripada platform Xygeni semua-dalam-satu, yang bermaksud SAST dapatan secara automatik berkorelasi dengan SCA, pengesanan rahsia, CI/CD keselamatan, DAST, dan ASPM, memberikan pasukan pandangan risiko yang seragam merentasi keseluruhan SDLC.
Ciri-ciri utama:
- Kadar Positif Sebenar 100% (Penanda Aras OWASP): Tiada kesilapan pada Suntikan SQL dan Skrip Silang Tapak. Tiada positif palsu pada Penyulitan Lemah dan Hashing Lemah.
- Kadar Positif Palsu Rendah (16.7%): Mengurangkan keletihan amaran dan memastikan pembangun fokus pada isu yang boleh dieksploitasi, bukan hingar.
- Pembaikan Automatik AI: Menghasilkan pembetulan kod yang selamat dan peka konteks yang dihantar terus kepada pull requestsMenggantikan corak berisiko dengan alternatif selamat yang sejajar dengan amalan terbaik bahasa; tiada penampalan manual diperlukan.
- Pengesanan Perisian Hasad: Mengesan pintu belakang, trojan, cecacing, ransomware, perisian intip, pelaksanaan kod yang dikaburkan dan pengubahan pendaftaran sistem, dalam kedua-dua kebergantungan kod pihak pertama dan sumber terbuka. Keupayaan yang kekurangan sepenuhnya oleh kebanyakan alat analisis kod statik.
- Corong Pengutamaan Keboleheksploitasian: Menapis dapatan mengikut kebolehcapaian, keboleheksploitasian dan impak perniagaan supaya pasukan menangani perkara yang sebenarnya berbahaya, bukan hanya perkara yang wujud.
- Integrasi IDE: Imbas kod seperti yang ditulis. Lihat butiran isu, keterukan, metadata dan panduan pemulihan terus di dalam IDE anda, sebelum commit dibuat.
- CI/CD Integrasi: Sokongan asli untuk GitHub Actions, GitLab CI, Jenkins, Azure DevOps dan Bitbucket, dengan get berkualiti yang menyekat binaan terdedah.
- Perlindungan Kerentanan Penuh: Kecacatan suntikan, XSS, salah konfigurasi, kebocoran maklumat, limpahan penimbal, pengesahan yang tidak mencukupi dan kawalan akses yang tidak selamat, merentasi kod pihak pertama dan yang dijana AI.
💲 Harga
Xygeni SAST disertakan dalam platform Xygeni semua-dalam-satu bermula dari $35/bulan setiap penyumbang. Ini merangkumi SAST, SCA, CI/CD Keselamatan, Pengesanan Rahsia, IaC Security, DAST, dan ASPM, tanpa had tersembunyi, tiada caj setiap repositori dan tiada kawalan ciri.
Pokoknya: Xygeni SAST merupakan pilihan terkuat dalam senarai ini untuk pasukan yang memerlukan pengesanan yang tepat, pemulihan berkuasa AI dan liputan perisian hasad dalam satu platform. Kadar positif sebenar 100% pada Penanda Aras OWASP, kadar positif palsu yang rendah dan perlindungan rantaian bekalan asli membezakannya daripada setiap alat lain dalam senarai ini.
2. Snyk Sast Alat

Gambaran keseluruhan: Kod Snyk dikenali sebagai kod yang pantas dan mudah digunakan alat analisis kod statik dibina untuk pembangun. Ia memberikan maklum balas keselamatan masa nyata di dalam kedua-dua IDE dan CI/CD pipelines, yang membantu mengenal pasti isu lebih awal tanpa mengganggu aliran kerja. Persediaannya mudah dan ia berintegrasi dengan baik dengan persekitaran pembangunan moden.
Walau bagaimanapun, meskipun reka bentuknya tertumpu kepada pembangun, alat ini mempunyai kadar positif palsu yang agak tinggi. Ia juga kekurangan pengesanan malware terbina dalam, yang meletakkan lebih banyak tanggungjawab ke atas pasukan keselamatan untuk mengesahkan keputusan secara manual.
Ciri-ciri utama:
- Kadar Positif Sebenar 97.18%: Mengesan kebanyakan kelemahan dengan tepat semasa analisis statik kod.
- CI/CD dan Integrasi IDE: Berfungsi secara langsung dalam alat pembangun popular untuk pengimbasan berterusan.
Had untuk Dipertimbangkan
- Kadar Positif Palsu 34.55%: Tahap bunyi bising yang tinggi yang boleh membebankan pasukan keselamatan dan melambatkan pemulihan.
- Tiada Pengesanan Perisian Hasad: Tidak dapat mengenal pasti kod berniat jahat dalam kebergantungan pihak ketiga, memerlukan perkakasan tambahan.
- SAST adalah sekunder: Snyk membina reputasinya berdasarkan SCA; Kod Snyk tidak sepadan dengan kedalaman yang dikhaskan SAST alat.
- Penentuan harga yang berpecah-belah: SAST, SCA, pengimbasan kontena dan IaC dijual secara berasingan; perlindungan penuh memerlukan tempahan khas enterprise petikan.
💲 Harga:
Bermula dari $125/bulan untuk minimum 5 penyumbang, SAST sahaja. SCA, CI/CD Keselamatan, Pengesanan Rahsia, IaC Security, dan Pengimbasan Kontena tidak disertakan dan mesti dibeli secara berasingan. Hanya 100 ujian disertakan; ujian tambahan memerlukan tambahan yang mahal. Enterprise pelan diperlukan untuk lebih daripada 10 penyumbang.
Pokoknya: Snyk Code merupakan pilihan yang tepat untuk pasukan pembangun yang sudah berada dalam ekosistem Snyk yang mahukan penemuan yang cepat dan tepat tanpa konfigurasi yang berat. Bagi pasukan yang memerlukan ketepatan yang lebih tinggi, pengesanan perisian hasad atau platform AppSec yang bersatu, pilihan lain dalam senarai ini adalah lebih sesuai.
3. Semgrep Sast Alat

Gambaran keseluruhan: Semgrep ialah alat analisis kod statik sumber terbuka yang mengutamakan fleksibiliti dan kelajuan. Ia membolehkan pasukan keselamatan dan pembangunan menulis peraturan tersuai yang disesuaikan dengan pangkalan kod dan dasar khusus mereka, tanpa memerlukan penyusunan kod. Ini menjadikannya sesuai untuk maklum balas pantas dalam CI/CD pipelineprogram keselamatan s dan anjakan kiri yang mana penguatkuasaan dasar tersuai penting.
Kekuatan Semgrep adalah penyesuaian dan kelajuan. Kelemahannya adalah ketepatan: pada kadar positif sebenar 87.06% dan kadar positif palsu 42.09% pada Penanda Aras OWASP, ia menghasilkan lebih banyak hingar dan terlepas lebih banyak isu sebenar berbanding alat terbaik dalam senarai ini. Ia juga kekurangan pengesanan perisian hasad sama sekali.
Ciri-ciri utama:
- Sokongan Peraturan Tersuai: Pasukan boleh menulis dan menguatkuasakan peraturan keselamatan khusus untuk aplikasi mereka, dalam sintaks peraturan yang mudah tanpa kepakaran DSL.
- Imbasan Pantas Tanpa Penyusunan: Memberikan maklum balas pantas sebagai sebahagian daripada analisis statik berterusan pipelines.
- Sokongan Bahasa Luas: Meliputi pelbagai bahasa dan kerangka kerja.
- CI/CD Integrasi: Bersepadu dengan GitHub Actions, GitLab CI dan lain-lain pipeline alat.
- Teras Sumber Terbuka: Percuma untuk digunakan untuk pengimbasan asas; pelan komersial menambah peraturan profesional dan ciri pasukan.
Had untuk Dipertimbangkan
- Kadar Positif Sebenar 87.06%: Kurang andal dalam mengesan isu kritikal berbanding alat analisis kod statik yang terkemuka.
- Kadar Positif Palsu 42.09%: Kadar positif palsu tertinggi dalam senarai ini, pasukan yang melabur dalam peraturan tersuai mungkin dapat mengurangkannya, tetapi ia memerlukan usaha berterusan yang ketara.
- Tiada Pengesanan Perisian Hasad: Tidak dapat mengenal pasti kod berniat jahat dalam komponen pihak ketiga.
- Tiada Pembaikan Auto AI: Pemulihan adalah manual; penemuan memerlukan siasatan pembangun tanpa panduan pembaikan automatik.
- Skala harga setiap penyumbang: Setiap penyumbang memerlukan lesen merentasi semua produk, tiada fleksibiliti untuk mencampurkan peringkat perlindungan.
💲 Harga:
Bermula dari $100/bulan bagi setiap penyumbang untuk gabungan Kod, Rantaian Bekalan dan Rahsia. Tiada fleksibiliti, pembelian Kod Semgrep memerlukan bilangan lesen yang sama untuk Rantaian Bekalan dan Rahsia. Kos berskala linear dengan saiz pasukan.
Pokoknya: Semgrep sangat sesuai untuk pasukan kejuruteraan keselamatan yang ingin membina peraturan pengesanan tersuai dan boleh melabur dalam penalaan. Bagi pasukan yang memerlukan ketepatan siap sedia yang tinggi, pemulihan berkuasa AI atau perlindungan perisian hasad, ia lebih baik digunakan sebagai pelengkap kepada platform yang lebih komprehensif.
4. SonarQube SAST Alat
Gambaran keseluruhan: SonarQube ialah salah satu platform kualiti kod yang paling banyak diguna pakai, dengan sokongan kukuh untuk menguatkuasakan pengekodan bersih. standards, mengurangkan hutang teknikal, dan mengintegrasikan dengan popular CI/CD alat. Ia menawarkan pengesanan hotspot keselamatan dan pengimbasan kerentanan asas, tetapi kekuatan terasnya adalah kualiti kod, bukan analisis statik gred keselamatan.
Pada Penanda Aras OWASP, SonarQube memperoleh kadar positif sebenar 50.36%, bermakna ia terlepas kira-kira separuh daripada kerentanan sebenar dalam standardkes ujian terukur. Ia tidak menawarkan pengesanan malware, AutoFix AI atau keutamaan berasaskan keboleheksploitasian. Bagi pasukan yang mempunyai keperluan keselamatan yang serius, ia berfungsi paling baik sebagai pelengkap kualiti kod kepada yang khusus SAST alat dan bukannya penyelesaian keselamatan yang berdiri sendiri.
Ciri-ciri utama
- Analisis Kualiti Kod: Menguatkuasakan standards untuk kebolehbacaan, struktur dan kebolehpelan jangka panjang merentasi 30+ bahasa.
- CI/CD Integrasi: Berhubung dengan Jenkins, GitLab, Azure DevOps, GitHub Actions dan banyak lagi.
- Titik Keselamatan: Menonjolkan bidang kod yang berpotensi berisiko, walaupun semakan manual diperlukan untuk mengesahkan keboleheksploitasian.
- Kedua-dua Edisi Awan dan Edisi Kendiri: Penggunaan fleksibel untuk pasukan dengan on-premise keperluan.
- Ekosistem Besar: Digunakan secara meluas dengan sokongan komuniti yang kukuh dan ketersediaan pemalam.
Had untuk Dipertimbangkan
- Kadar Positif Sebenar 50.36%: Mengesan kurang daripada separuh kerentanan sebenar dalam Penanda Aras OWASP, yang terendah dalam senarai ini.
- Kedalaman Keselamatan Terhad: Lebih sesuai untuk kebersihan kod berbanding analisis kerentanan yang mendalam atau keselamatan rantaian bekalan.
- Tiada Pengesanan Perisian Hasad: Tidak mengenal pasti tingkah laku berniat jahat dalam kod pihak pertama atau pihak ketiga.
- Tiada Pembaikan Auto AI: Pemulihan manual diperlukan untuk semua penemuan.
- Harga bayar setiap LoC: Bermula pada 100 ribu baris kod dan meningkat sebanyak $6 setiap 10 ribu LoC; kos meningkat dengan ketara untuk pangkalan kod yang besar.
💲 Harga:
Bermula dari $65/bulan untuk Pelan Pasukan, SAST sahaja. Model Bayar-setiap-LoC dengan had tetap LoC 1.9M. Tiada perlindungan keselamatan semua-dalam-satu.
Pokoknya: SonarQube ialah pilihan yang tepat untuk pasukan yang mengutamakan kualiti kod, kebolehpelan dan pengurusan hutang teknikal. Sebagai alat keselamatan yang berdiri sendiri, ketepatan Penanda Aras OWASP yang rendah bermakna ia harus dipasangkan dengan alat khusus SAST platform untuk pasukan yang mempunyai keperluan keselamatan sebenar.
Mengapa Xygeni SAST Merupakan Alat Analisis Kod Statik Terbaik untuk 2026
Setiap alat dalam senarai ini mempunyai kes penggunaan yang jelas. Snyk sesuai untuk pasukan yang sudah berada dalam ekosistem Snyk yang mahukan penemuan pantas yang dihadapi oleh pembangun. Semgrep menawarkan perkhidmatan kepada jurutera keselamatan yang memerlukan peraturan tersuai dan imbasan pantas. SonarQube cemerlang dalam tadbir urus kualiti kod dan pengurusan hutang teknikal.
Tetapi tiada satu pun daripadanya yang menggabungkan ketepatan pengesanan, perlindungan perisian hasad, pemulihan AI dan liputan platform penuh dengan cara yang sama. Xygeni tidak.
Xygeni SAST adalah satu-satunya alat dalam senarai ini yang mencapai kadar positif sebenar 100% pada Penanda Aras OWASP, dengan kadar positif palsu terendah pada 16.7%. Ia adalah satu-satunya alat yang mengesan kod berniat jahat dalam komponen pihak pertama dan pihak ketiga. Dan ia adalah satu-satunya alat di mana SAST dapatan berkorelasi secara semula jadi dengan SCA, pengesanan rahsia, CI/CD keselamatan, dast, dan ASPM, supaya pasukan keselamatan melihat gambaran risiko penuh, bukan keputusan imbasan terpencil.
Bagi pasukan yang serius tentang pembangunan yang selamat dalam era AI (di mana kod yang dijana AI, kebergantungan yang terjejas dan peningkatan jumlah ancaman adalah perkara biasa yang baharu) Xygeni SAST adalah pilihan yang paling lengkap, tepat dan kos efektif dalam senarai ini.
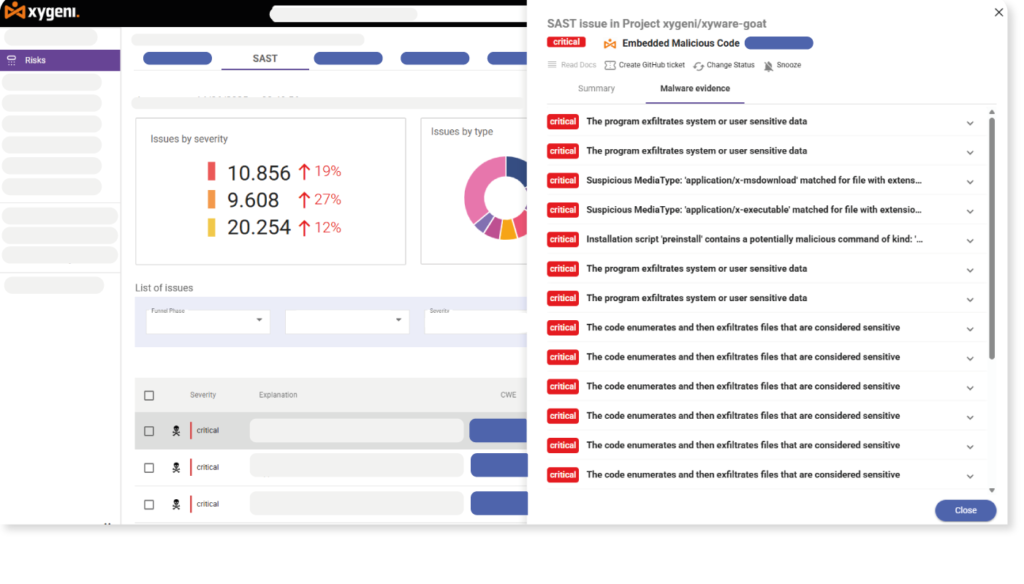

Ketepatan Pengesanan Tiada Tandingan - Kadar Positif Sebenar 100% – Penanda Aras OWASP Terbukti
Soalan Lazim
Apakah analisis kod statik?
Analisis kod statik, juga dikenali sebagai SAST (Pengujian Keselamatan Aplikasi Statik), ialah proses pengimbasan kod sumber, kod bait atau binari tanpa melaksanakan program untuk mengenal pasti kelemahan keselamatan, ralat pengekodan dan pelanggaran dasar sebelum aplikasi digunakan.
Apakah perbezaan di antara SAST dan DAST?
SAST menganalisis kod sumber sebelum penggunaan, mengesan kerentanan pada peringkat pengekodan. DAST menguji aplikasi yang sedang berjalan dari luar, mensimulasikan serangan sebenar terhadap perkhidmatan langsung untuk mencari kerentanan masa jalan. Kebanyakan program DevSecOps yang matang menggunakan kedua-duanya, dan platform seperti Xygeni menyertakan kedua-duanya secara asli.
Bolehkah alat analisis kod statik mengesan perisian hasad?
Kebanyakannya tidak boleh. Tradisional SAST alat mengimbas kelemahan pengekodan; ia tidak mengesan kod berniat jahat yang sengaja dibuat. Xygeni SAST melangkah lebih jauh dengan mengenal pasti pintu belakang, trojan, ransomware, pelaksanaan yang dikaburkan dan pengubahan pendaftaran sistem dalam kedua-dua kod pihak pertama dan kebergantungan sumber terbuka, satu keupayaan kritikal apabila serangan rantaian bekalan berkembang.
Apakah Penanda Aras OWASP dan mengapa ia penting?
Projek Penanda Aras OWASP merupakan projek bebas, standardrangka kerja yang mengukur sejauh mana ketepatannya SAST Alat mengesan corak kerentanan yang diketahui dalam kes ujian dunia sebenar. Ia merupakan sumber bebas yang paling boleh dipercayai untuk membandingkan alat analisis kod statik dan jauh lebih dipercayai daripada dakwaan pemasaran vendor.
Patutkah saya menggunakan analisis kod statik bersama-sama SCA?
Ya. SAST mengesan kelemahan dalam kod anda sendiri. SCA mengenal pasti risiko dalam kebergantungan sumber terbuka anda. Secara keseluruhannya, ia merangkumi kedua-dua permukaan serangan. Platform seperti Xygeni merangkumi kedua-duanya secara natif (dengan penemuan berkorelasi dalam satu pandangan risiko) yang menghapuskan keperluan untuk mengurus alat dan dashboards.
