






Jika anda sedang membina atau menyelenggara penghantaran moden pipelines, anda mungkin tertanya-tanya: keselamatan apa standards untuk CI/CD pipelinesebenarnya penting? Dengan tekanan kawal selia yang semakin meningkat dan serangan rantaian bekalan perisian menjadi lebih kerap, memilih perlindungan yang betul boleh terasa seperti menavigasi medan ranjau. Walau bagaimanapun, CI/CD pipeline security bukan sekadar menanda kotak, ia adalah tentang menyediakan perisian yang lebih pantas dan andal tanpa mendedahkan perniagaan anda kepada risiko yang tidak perlu. Itulah sebabnya pelaksanaan CI/CD pipeline security amalan terbaik adalah penting, bukan pilihan.
Dalam catatan ini, kami akan menguraikan yang paling relevan standards, serlahkan amalan terbaik dunia sebenar dan tunjukkan bagaimana Xygeni membantu menguatkuasakannya—secara automatik dan tanpa memperlahankan pasukan anda.
Keselamatan Apa Standards untuk CI/CD PipelinePerlukah Anda Tahu?
Penghantaran perisian moden bergantung pada kelajuan yang pantas dan automatik pipelinet—tetapi kelajuan sahaja tidak akan memastikan anda selamat. Itulah sebabnya memahami apa itu keselamatan standards untuk CI/CD pipelinePenggunaannya bukan sahaja membantu—ia juga penting. Di bawah, kami menghuraikan rangka kerja yang paling relevan dan menerangkan maksudnya untuk pasukan anda, postur pematuhan anda dan pendedahan risiko anda.
NIST SP 800-204D: Cetak Biru DevSecOps untuk CI/CD Pipeline Security
Apa ini: A Kerajaan AS standard yang menggariskan cara mengintegrasikan keselamatan ke dalam DevOps, dengan tumpuan khusus pada CI/CD pipelines.
Mengapa ia penting?Ia merangkumi kawalan kritikal seperti:
- Identiti dan tadbir urus akses untuk pipeline komponen
- Penandatanganan kod, penjejakan artifak dan dasar-sebagai-kod
- Perlindungan masa jalan untuk mengelakkan gangguan semasa binaan
CI/CD pipeline security kesanMembolehkan pasukan mencipta maklumat yang boleh dikesan dan diaudit pipelineyang selaras dengan persekutuan dan enterprisejangkaan keselamatan tahap-
Jika anda tidak sehaluan:
- Anda mungkin gagal dalam penilaian vendor atau pematuhan.
- Anda meningkatkan risiko keracunan pipeline pelaksanaan (PPE).
- Anda kekurangan penglihatan yang diperlukan untuk bertindak balas dengan cepat terhadap insiden.
OWASP CI/CD Helaian Menipu: Berpusatkan Pembangun CI/CD Pipeline Security Amalan Terbaik
Apa ini: Senarai semak praktikal daripada OWASP Yayasan, penuh dengan petua keselamatan yang boleh diambil tindakan untuk DevOps dan pipeline pasukan.
Mengapa ia penting?Menawarkan panduan taktikal kepada:
- Rahsia selamat dalam kod dan persekitaran
- Kunci pelari dan hadkan alatan pihak ketiga yang tidak selamat
- Sahkan setiap langkah binaan dan kebergantungan
CI/CD pipeline security kesan: Memperkasakan pembangun untuk mengurangkan permukaan serangan secara proaktif—tanpa menambah geseran aliran kerja.
Jika anda tidak sehaluan:
- Rahsia mungkin bocor ke dalam kod sumber atau log.
- Pelari kongsi boleh memperkenalkan kelemahan yang tidak dijejaki.
- Anda berisiko mengalami serangan rantaian bekalan melalui alat atau kebergantungan yang tidak disahkan.
SO/IEC 27001: Global CI/CD Pipeline Security Tadbir Urus
Apa ini: A global standard yang menggalakkan amalan keselamatan yang konsisten dan boleh diukur merentasi operasi penyampaian perisian.
Mengapa ia penting?Keperluan pemacu seperti:
- Peranan yang jelas, kawalan perubahan yang selamat dan aliran kerja yang didokumenkan
- Pembalakan audit bagi pipeline tindakan
- Kajian dan kesediaan insiden
CI/CD pipeline security kesan: Menjadikan anda pipeline enterprise-sedia—untuk pelanggan dan juruaudit.
Jika anda tidak sehaluan:
- Anda mungkin kehilangan kontrak yang memerlukan pensijilan ISO.
- Proses anda mungkin gagal memenuhi penelitian undang-undang atau peraturan.
- Pelanggaran mungkin tidak didokumenkan atau tidak dimitigasi.
PCI DSS: Pembayaran Pipeline Penguatkuasaan
Apa iniPematuhan mandatori standard khususnya pipelineyang membina atau menggunakan aplikasi yang mengendalikan data pemegang kad.
Mengapa ia penting?: Menguatkuasakan:
- Kawalan akses yang ketat merentasi persekitaran
- Penyimpanan data sensitif yang selamat
- Tukar penjejakan daripada commit untuk menyebarkan
CI/CD pipeline security kesanMemastikan aliran kerja kewangan dapat dikesan dan dipertahankan sepenuhnya.
Jika anda tidak sehaluan:
- Anda menghadapi denda, penalti undang-undang atau kehilangan keistimewaan pemprosesan.
- Pelanggan mungkin hilang kepercayaan terhadap aliran kerja pembayaran anda.
- Kegagalan pematuhan boleh menghentikan pengeluaran atau melambatkan pelepasan.
SLSA (Tahap Rantaian Bekalan untuk Artifak Perisian): Penguatkuasaan Asal-usul
Apa ini: Model kematangan dan standard dibangunkan oleh Google dan OpenSSF untuk menjamin keselamatan rantaian bekalan perisian.
Mengapa ia penting?Ia menuntut:
- Metadata yang ditandatangani dan pengesahan dalam-toto untuk binaan
- Sistem binaan terpencil untuk mengelakkan gangguan
- Bukti asal usul dan kebolehulangan artifak
CI/CD pipeline security kesanMembina kepercayaan terhadap perisian anda dengan memastikan setiap artifak disahkan dan boleh diaudit.
Jika anda tidak sehaluan:
- Anda lebih terdedah kepada binaan yang diubah suai dan serangan kebergantungan.
- Anda mungkin dikecualikan daripada ekosistem rakan kongsi atau vendor yang memerlukan SLSA.
- Pasukan keselamatan akan menghadapi kesukaran untuk mengesahkan apa yang sebenarnya dihantar.
daripada Standards kepada Tindakan: CI/CD Pipeline Security Amalan Terbaik Yang Patut Anda Terapkan
Memahami apa itu keselamatan standards untuk CI/CD pipelineterpakai adalah langkah pertama—tetapi memenuhinya memerlukan pelaksanaan harian. Walaupun rangka kerja seperti NIST, OWASP dan SLSA mentakrifkan apa, pelaksanaan andalah yang menjamin keselamatan bagaimanaDalam erti kata lain, pematuhan hanya berkesan apabila amalan terbaik diterapkan terus ke dalam aliran kerja anda.
Itulah sebabnya perkara berikut CI/CD pipeline security amalan terbaik memberi tumpuan kepada tindakan dunia sebenar yang diuji di lapangan yang membantu anda bukan sahaja sejajar dengan ini standards—tetapi juga membina daya tahan dalam setiap peringkat kitaran hayat penyampaian perisian anda.
Memahami apa itu keselamatan standards untuk CI/CD pipelinePenggunaannya hanyalah permulaan. Malah, mengaplikasikannya dalam operasi harian adalah apa yang menjadikan anda pipeline benar-benar selamat. Walaupun NIST, OWASP dan SLSA menggariskan apa yang perlu dilakukan, pelaksanaan andalah yang menentukan caranya. Dalam erti kata lain, pematuhan tidak bermakna apa-apa melainkan anda menerapkan amalan terbaik terus ke dalam aliran kerja penyampaian anda.
Oleh itu, perkara berikut CI/CD pipeline security Amalan terbaik bukan sekadar teori—ia berdasarkan taktik yang diuji di lapangan yang mengukuhkan setiap lapisan kitaran hayat penyampaian perisian anda.
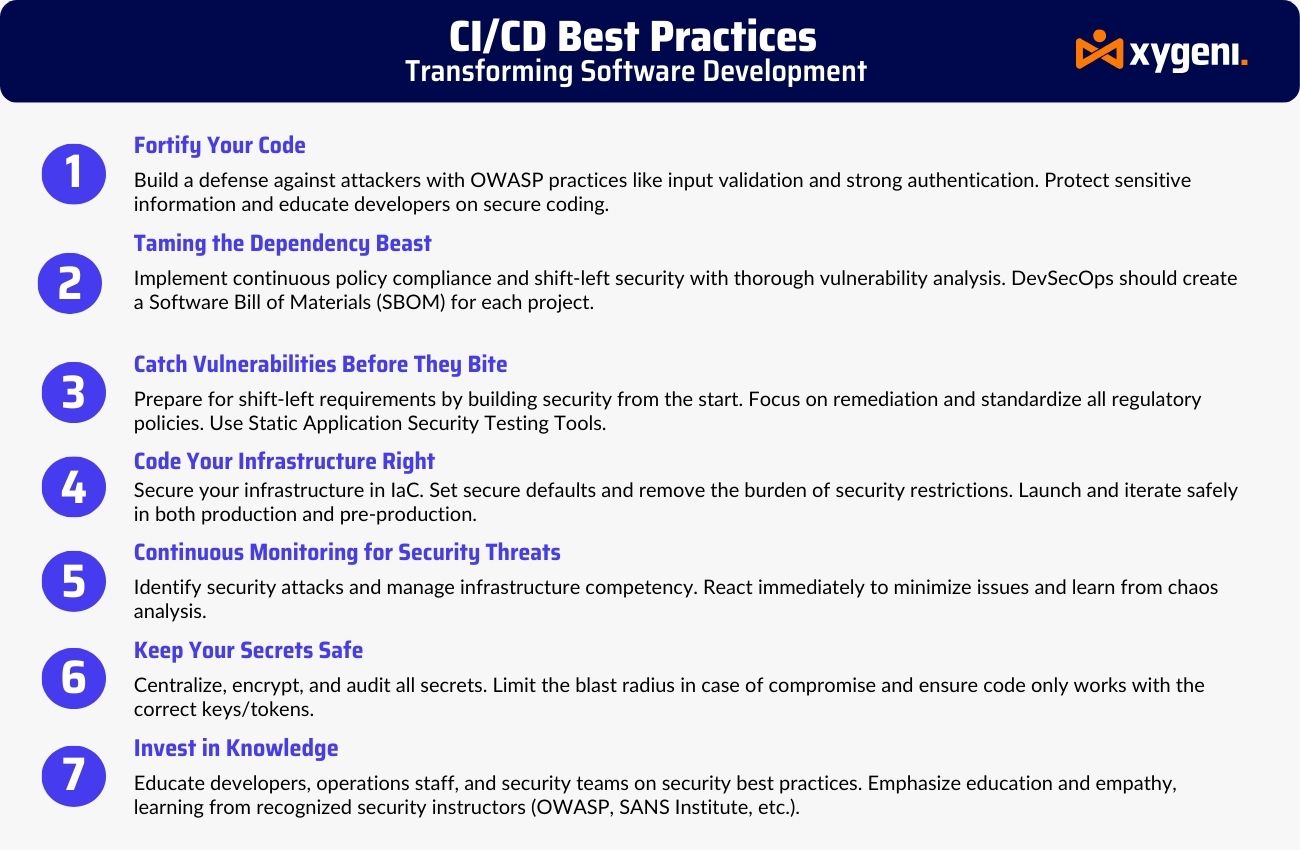
Inventori dan Keterlihatan
Pertama sekali, petakan keseluruhan CI/CD ekosistem. Kenal pasti sistem, kelayakan, pelari dan alatan pihak ketiga yang berkaitan. Hasilnya, anda boleh mendedahkan integrasi bayangan, kebergantungan toksik dan salah konfigurasi sebelum ia mencetuskan insiden.
Keistimewaan Paling Rendah dan Kebersihan Peranan
Kedua, kuatkuasakan kawalan akses berasaskan peranan (RBAC) yang ketat. Alih keluar kebenaran yang tidak perlu, putar kelayakan dengan kerap dan utamakan token yang tahan lama. Oleh itu, ini mengurangkan risiko pergerakan sisi jika penyerang masuk ke dalam.
Rahsia dan Kebersihan Konfigurasi
Di samping itu, elakkan menyimpan rahsia dalam pembolehubah persekitaran atau kod. Gunakan peti besi rahsia khusus dan integrasikan alat pengimbasan yang mengesan kebocoran lebih awal. Untuk tujuan ini, Xygeni Secrets Security menyediakan penguatkuasaan masa nyata dan pre-commit pengimbasan untuk mengesan risiko sebelum ia sampai ke pengeluaran.
Guardrails dan Penguatkuasaan Masa Jalan
Selain itu, tetapkan perlindungan cawangan, minta semakan kod dan hadkan suntingan kerja dalam repo sensitif. Pada masa yang sama, gunakan penguatkuasaan runtime untuk menghentikan tingkah laku berbahaya seperti shell terbalik atau percubaan peningkatan keistimewaan.
Kebergantungan dan Asal-usul Selamat
Contohnya, pin semua versi kebergantungan, imbas kelemahan dan sahkan SBOMs. Dengan tujuan ini, GARAM Xygeni (akronim untuk Lapisan Pengesahan Perisian untuk Kepercayaan) modul menandatangani setiap artifak, memberikan anda bukti asal usul kriptografi dan integriti binaan.
Pantau Apa yang Penting
Akhir sekali, lakukan lebih daripada sekadar pembalakan asas. Laksanakan pemantauan tingkah laku yang menandakan pelanggaran dasar dan CI/CD anomali dalam masa nyata. Dengan ini, alatan anda harus memberikan pandangan yang boleh diambil tindakan—bukan sekadar bunyi amaran.
Bagaimana Xygeni Menjamin Keselamatan Anda CI/CD Pipeline Hujung ke hujung
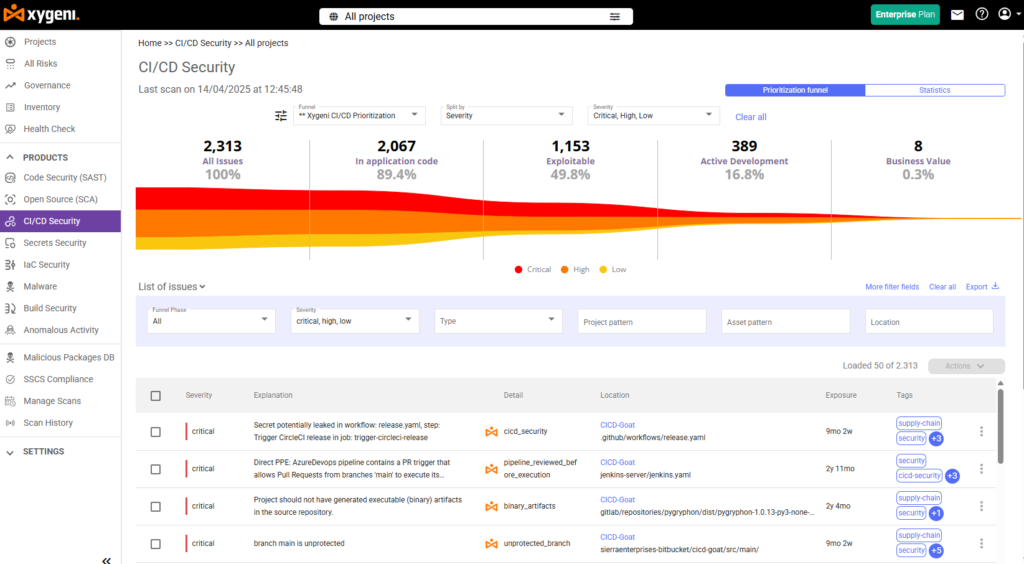
Moden CI/CD pipelinebergerak pantas—dan begitu juga ancaman hari ini. Itulah sebabnya Xygeni CI/CD Keselamatan bukan sahaja mengimbas aliran kerja anda. Sebaliknya, ia memberikan perlindungan spektrum penuh yang sejajar dengan yang paling penting CI/CD pipeline security standards, termasuk NIST SP 800-204D, OWASP CI/CD Top 10, dan SLSA.
Dengan menerapkan keselamatan terus ke dalam kitaran hayat DevOps anda, Xygeni membantu pasukan beralih ke kiri, menguatkuasakan dasar dan kekal mematuhi peraturan—semuanya tanpa mengganggu kelajuan pembangunan.
Inventori Penuh CI/CD Aset
Sebagai permulaan, Xygeni memetakan keseluruhan anda CI/CD persekitaran. Daripada kerja dan pelari kepada token dan integrasi pihak ketiga, ia memberikan anda keterlihatan sepenuhnya. Oleh itu, anda boleh mengesan risiko tersembunyi, salah konfigurasi dan sambungan tanpa kebenaran sebelum ia menyebabkan kerosakan sebenar.
Rahsia dan Perlindungan Kelayakan
Seterusnya, Xygeni mengimbas repo anda secara aktif dan pipelines untuk rahsia yang dikodkan secara tetap, token yang bocor atau kelayakan yang ketinggalan zaman. Jika sesuatu terdedah, ia akan memaklumkan anda—dan menggunakan dasar keselamatan anda serta-merta. Dengan cara ini, rahsia kekal dilindungi dan penyerang tidak akan dapat dikesan.
Pengimbasan Sedar Konteks dan Pengesanan Perisian Hasad
Tidak seperti pengimbas tradisional, Xygeni menggabungkan SAST, SCA, IaC analisis, dan Pengesanan PPE ke dalam enjin bersatu. Hasilnya, ia mendedahkan ancaman sebenar—seperti cangkerang yang disuntik atau skrip berniat jahat—dan menapis hingar menggunakan pemarkahan keboleheksploitasian dan konteks kebolehcapaian.
Penguatkuasaan Dasar dan Perlindungan Masa Jalan
Tambahan pula, Xygeni menguatkuasakan peraturan keselamatan anda semasa proses binaan. Skrip yang tidak selamat, kerja yang mencurigakan atau tindakan pihak ketiga yang tidak dibenarkan disekat sebelum ia boleh dijalankan. Ini memastikan pertahanan proaktif terhadap serangan yang diracuni. pipeline pelaksanaan dan perubahan tanpa kebenaran.
Asal-usul Artifak Selamat (Mematuhi SLSA)
Selain itu, Xygeni SALT (Lapisan Pengesahan Perisian untuk Kepercayaan) menandatangani setiap artifak dan menghubungkannya dengan asal usulnya menggunakan pengesahan dalam-totoIni bermakna setiap binaan boleh disahkan, jelas daripada gangguan dan mematuhi sepenuhnya SLSA Tahap 2+ keperluan.
Kebolehkesanan Sedia Audit
Akhirnya, Xygeni menjejaki segala-galanya—setiap pekerjaan, dasarcision, dan amaran—dengan pracision. Sama ada anda sedang bersedia untuk DORA, ISO / IEC 27001, Atau NIS2 audit, ia memberikan pandangan dan log yang anda perlukan untuk menunjukkan pematuhan dengan keyakinan.
Bagaimana Xygeni Menguatkuasakan Keselamatan Standards untuk CI/CD Pipelines
Walaupun banyak alat boleh mengimbas kod anda, sangat sedikit yang membantu anda kekal benar-benar mematuhi rangka kerja yang penting. Xygeni melangkaui pengesanan—ia beroperasi yang paling penting CI/CD pipeline security standards terus ke dalam aliran kerja anda. Sama ada anda selaras dengan NIST SP 800-204D, pengerasan terhadap OWASP CI/CD Top 10, atau membuktikan SLSA Tahap 2+ pematuhan, Xygeni akan melakukan kerja-kerja berat untuk anda.
Dipetakan kepada NIST SP 800-204D
Pertama, panduan NIST untuk DevSecOps yang selamat pipelines menekankan integriti konfigurasi, pengujian automatik dan kebolehkesanan penuh. Xygeni menyokong perkara ini dalam beberapa cara utama:
- Ia sentiasa menguatkuasakan konfigurasi selamat dan mengesan salah konfigurasi apabila ia berlaku.
- Ia mengintegrasikan pengimbasan untuk SAST, SCA, dan IaC terus ke dalam anda CI/CD pipelines.
- Ia mencatat setiap pipeline perubahan dan pelanggaran, menjadikan audit untuk rangka kerja DORA atau ISO mudah.
Akibatnya, anda pipelineS bukan sahaja kelihatan selamat, malah ia direka bentuk untuk dikesan, diaudit dan dipertahankan.
Meliputi OWASP CI/CD Top 10
OWASP mengenal pasti yang paling biasa dan berbahaya CI/CD pipeline risiko—kebanyakannya berpunca daripada rahsia yang disalahgunakan, peranan yang terlalu istimewa atau pelaksanaan kod berniat jahat. Mujurlah, Xygeni menangani ancaman ini secara langsung:
- Ia secara aktif mengimbas kelayakan berkod keras dan kebocoran rahsia sebelum ia sampai ke repo anda.
- Ia menguatkuasakan dasar kawalan akses, memastikan pengasingan tugas dan pipeline kebersihan peranan.
- Ia menyekat muatan yang disuntik, cengkerang terbalik dan arahan yang diracun dalam masa nyata sebelum ia boleh dijalankan.
Pendek kata, Xygeni bukan sahaja memberi amaran kepada anda tentang risiko OWASP—ia juga menutupnya secara automatik.
Menyokong Pematuhan SLSA Secara Langsung
Akhir sekali, SLSA (Tahap Rantaian Bekalan untuk Artifak Perisian) menetapkan piawaian untuk binaan yang selamat pipelines. Xygeni membantu anda mencapai Tahap SLSA 2+ dengan ciri terbina dalam SALT (Lapisan Pengesahan Perisian untuk Kepercayaan) modul:
- Ia menandatangani setiap artifak dan menghubungkannya dengan proses binaan tertentu menggunakan pengesahan dalam-toto.
- Ia membuktikan integriti perisian dengan pengesahan kriptografi—memastikan tiada apa yang diusik.
- Ia membantu memenuhi permintaan pelanggan, vendor atau pengawal selia untuk penyampaian perisian yang selamat dan boleh dikesan.
Untuk tujuan itu, pasukan anda memperoleh keyakinan penuh terhadap rantaian bekalan perisian anda—sambil memastikan pipeline selamat, boleh dikesan dan mematuhi sepenuhnya keperluan industri standards.
Kesimpulan: Lindungi Anda Pipelines dengan Menyelaraskan Dengan CI/CD Keselamatan Standards
Untuk melindungi penghantaran yang bergerak pantas hari ini pipelines, anda mesti faham dahulu keselamatan apa standards untuk CI/CD pipelines sebenarnya memerlukan. Rangka kerja seperti NIST SP 800-204D, OWASP CI/CD Top 10, dan SLSA bukan sekadar menawarkan teori—ia menyediakan pelan tindakan yang boleh diambil tindakan untuk membina aliran kerja yang selamat, patuh dan berprestasi tinggi.
Walau bagaimanapun, hanya mengetahui standards tidak mencukupi. Anda perlu melaksanakan kawalan yang berfungsi pada kelajuan DevOps. Ini bermakna pembenaman CI/CD pipeline security amalan terbaik ke dalam setiap peringkat—daripada commit untuk digunakan—dan memastikan pasukan anda dapat menguatkuasakannya tanpa memperlahankan langkah.
Di sinilah Xygeni memainkan peranan. Dengan menggabungkan pengesanan automatik, penguatkuasaan dasar dan perlindungan masa nyata, Xygeni memastikan pematuhan berterusan. Sama ada anda mengimbas kelemahan, menyekat kerja yang tidak selamat atau menjana log audit untuk ISO, DORA atau NIS2, Xygeni membantu anda memenuhi keperluan anda. CI/CD pipeline security matlamat dengan yakin.
Bersedia untuk mengawal keselamatan penghantaran perisian anda? Tempah demo dan lihat bagaimana Xygeni memudahkan pematuhan tanpa menjejaskan kelajuan.

