






Setiap minggu, sistem pengesanan malware kami mengimbas beribu-ribu pakej baharu dan dikemas kini merentasi daftar awam seperti npm dan PyPI.
Minggu ini sangat aktif.
Kami mengesahkan 45 pakej berniat jahat, terutamanya merentasi npm, dengan kes tambahan dalam PyPI dan Kod VSBeberapa muncul dalam kelompok yang diselaraskan, dengan keluaran berniat jahat berulang kali diterbitkan di bawah nama yang sama atau merentasi keluarga pakej yang berkait rapat. Kebanyakannya meniru Alat berkaitan AI, utiliti pembangun, Kubernetes dan perkakasan awan, pembantu pangkalan data, komponen bahagian hadapan, pakej editor, dan modul lain yang biasa dipercayai dalam aliran kerja pembangunan moden.
Ini bukanlah anomali terpencil. Apa yang menonjol minggu ini ialah penerbitan berulang merentasi keluarga pakej yang sama, penggunaan semula corak penamaan dan cara pakej berniat jahat disamarkan untuk kelihatan seperti kebergantungan yang sah dalam penghantaran perisian sebenar. pipelines.
Gambaran ringkas mingguan ini merupakan sebahagian daripada aktiviti berterusan kami Ringkasan Kod Berniat Jahat, di mana kami mengesahkan ancaman baharu dan menyediakan risikan yang boleh diambil tindakan untuk membantu Pasukan DevSecOps melindungi mereka pipelines sebelum kerosakan berlaku.
Mari kita huraikan apa yang kita temui minggu ini dan mengapa ia penting.
| Ekosistem | Pakej | Tarikh |
|---|---|---|
| npm | sn3akysnak3-ujian:1.1.1 | April 17, 2026 |
| npm | nod-merah-sumbangan-yolo-pengesanan-objek:9.1.11 | April 17, 2026 |
| npm | nod-merah-sumbangan-yolo-pengesanan-objek:9.1.12 | April 17, 2026 |
| vscode | orkestra-pengekodan-ptah:0.2.18 | April 17, 2026 |
| pypi | deathstar-ai:0.19.9 | April 17, 2026 |
| npm | wazir-xlocaletstnpm:9.9.2 | April 20, 2026 |
| pypi | namapaket bukanrawak:0.1.12 | April 20, 2026 |
| npm | pocbitbarrontest:1.0.0 | April 20, 2026 |
| npm | ac-sasskit-dalaman:100.0.12 | April 21, 2026 |
| npm | sy-editor-v3:8.0.0 | April 19, 2026 |
| npm | sy-editor-v3:9.0.0 | April 19, 2026 |
| npm | sy-editor-v3:9.0.1 | April 19, 2026 |
| npm | @caspian2026/agent-sdk:0.0.5 | April 20, 2026 |
| npm | pa-ditanda:99.1.10 | April 20, 2026 |
| npm | bertindak balas-spa-shadcn:99.3.0 | April 24, 2026 |
| pypi | moonbit-locale-compat:0.2.3 | April 20, 2026 |
| npm | shadxino:1.0.0 | April 21, 2026 |
| npm | perpustakaan-kemahiran-claude:2.0.6 | April 21, 2026 |
| npm | perpustakaan-kemahiran-claude:2.0.3 | April 21, 2026 |
| npm | perpustakaan-kemahiran-claude:1.0.2 | April 21, 2026 |
| npm | perpustakaan-kemahiran-claude:2.0.0 | April 21, 2026 |
| npm | perpustakaan-kemahiran-claude:1.0.1 | April 21, 2026 |
| npm | perpustakaan-kemahiran-claude:2.0.18 | April 22, 2026 |
| npm | perpustakaan-kemahiran-claude:2.0.19 | April 22, 2026 |
| npm | alat-kube-kesihatan:2.4.0 | April 22, 2026 |
| npm | pgserve:1.1.11 | April 22, 2026 |
| npm | pgserve:1.1.12 | April 22, 2026 |
| npm | pgserve:1.1.13 | April 22, 2026 |
| npm | alat-kube-kesihatan:2.4.1 | April 22, 2026 |
| npm | k8s-pod-checker:0.0.1 | April 22, 2026 |
| npm | nod-perf-utils:0.0.1 | April 22, 2026 |
| npm | persediaan-persekitaran-pembangunan:0.0.1 | April 22, 2026 |
| npm | alat-kube-kesihatan:2.4.2 | April 22, 2026 |
| npm | persediaan-persekitaran-pembangunan:0.0.2 | April 22, 2026 |
| npm | k8s-pod-checker:0.0.2 | April 22, 2026 |
| npm | nod-perf-utils:0.0.2 | April 22, 2026 |
| npm | @automagik/genie:4.260421.40 | April 22, 2026 |
| npm | pgserve:1.1.14 | April 22, 2026 |
| npm | alat-kube-kesihatan:2.4.3 | April 22, 2026 |
| npm | nod-perf-utils:0.0.3 | April 22, 2026 |
| npm | k8s-pod-checker:0.0.3 | April 22, 2026 |
| npm | persediaan-persekitaran-pembangunan:0.0.3 | April 22, 2026 |
| npm | bertindak balas-spa-shadcn:100.9.9 | April 24, 2026 |
| npm | pengalaman-pekerja-microsoft:99.2.1 | April 24, 2026 |
| npm | pengalaman-pekerja-microsoft:99.2.2 | April 24, 2026 |
Lindungi Kebergantungan Sumber Terbuka Anda daripada Kerentanan dan Kod Berniat Jahat
Kurangkan risiko dan lindungi aplikasi anda daripada pakej berniat jahat dengan Pengesanan Perisian Hasad Awal XygeniUtamakan dan tangani kelemahan yang paling penting. Penyelesaian komprehensif kami menawarkan pemantauan masa nyata ke atas kebergantungan anda untuk mengesan dan mengurangkan ancaman sebelum ia memberi kesan kepada perisian anda.
Mengurus komponen sumber terbuka dalam landskap pembangunan perisian semasa adalah penting disebabkan oleh peningkatan kerentanan dan ancaman kod berniat jahat. Xygeni's Open Source Security Penyelesaian mengimbas dan menyekat pakej berbahaya setelah diterbitkan, sekali gus meminimumkan risiko perisian hasad dan kelemahan yang menyusup masuk ke dalam sistem anda secara mendadak. Pemantauan komprehensif kami merangkumi pelbagai daftar awam, memastikan semua kebergantungan diteliti untuk keselamatan dan integriti. Xygeni meningkatkan keupayaan pasukan anda untuk mengekalkan projek perisian yang selamat dan andal dengan mengutamakan isu kritikal secara kontekstual dan memudahkan proses pemulihan yang diperkemas.
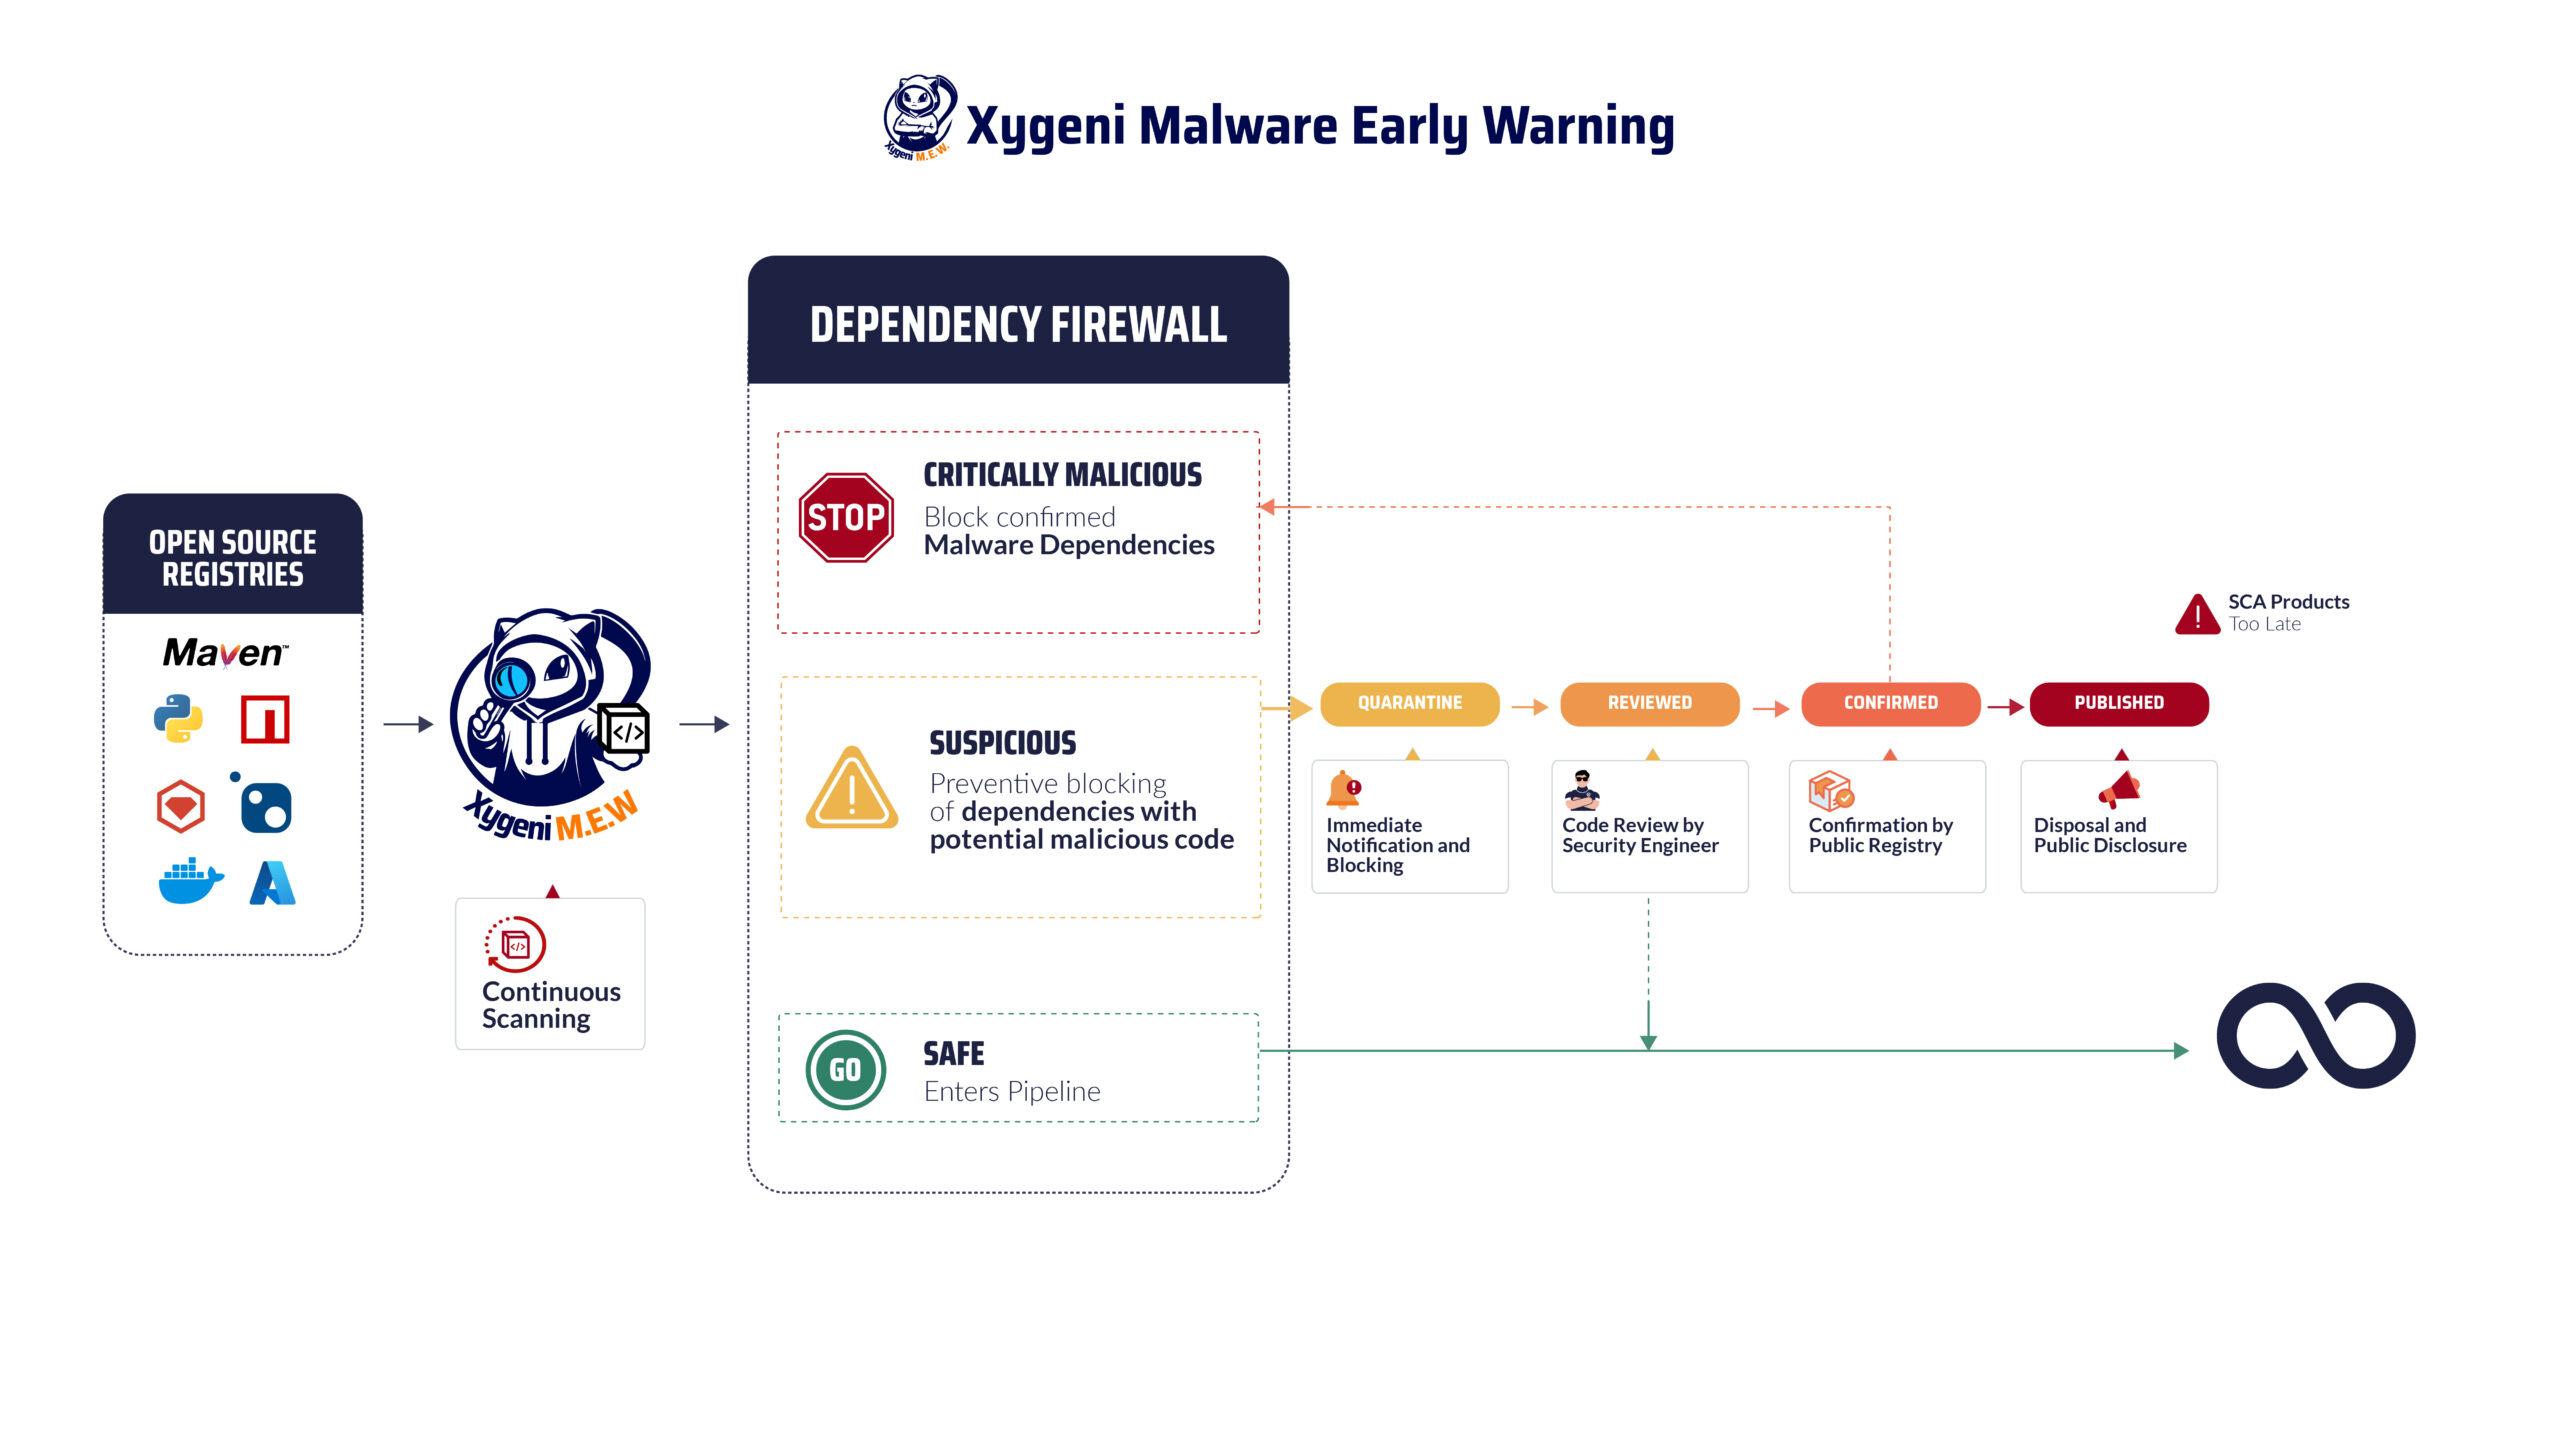
Xygeni menggunakan teknik berbilang lapisan untuk menghentikan kod berniat jahat sebelum ia merebak. Pertama sekali, analisis kod statik mengesan corak pengaburan, muatan tersembunyi dan penyalahgunaan skrip. Di samping itu, sandboxing tingkah laku menganalisis pemasangan hooks, arahan masa jalan dan helah kegigihan. Selain itu, pengesanan pembelajaran mesin mengenal pasti malware npm hari sifar dan varian malware pypi yang terlepas pandang oleh pengimbas tandatangan. Akhir sekali, Sistem Amaran Awal memantau repositori awam dalam masa nyata, mengesahkan penemuan dan memaklumkan pasukan DevOps dengan segera.
Hasilnya, gabungan ini memastikan pembangun menerima risikan pantas dan boleh diambil tindakan yang disepadukan terus ke dalam CI/CD aliran kerja.
Mengapa Pembangun Harus Mengambil Berat Tentang Pakej npm Berniat Jahat
Ancaman moden jarang menunggu masa jalan. Contohnya, pakej npm berniat jahat sering dilaksanakan semasa pemasangan, manakala pakej berniat jahat pypi menyembunyikan penyusupan token atau pintu belakang. Penyerang:
- Balikkan repo GitHub peribadi kepada awam untuk menirunya.
- Keluarkan kelayakan dan rahsia yang telah difiltrasi menggunakan muatan yang dikodkan.
- Gunakan pemuat JavaScript yang dikaburkan untuk menggunakan ransomware atau botnet.
Malah, pakej sumber terbuka yang berniat jahat melonjak sebanyak 156% dalam satu tahun. Oleh itu, pasukan yang hanya bergantung pada suapan tertangguh atau pengimbas asas ketinggalan.
Apa yang Dijejaki Laporan Perisian Hasad Ini dalam npm dan PyPI
Ringkasan ini merupakan pusat utama untuk:
- Pakej npm berniat jahat yang disahkan
- Pakej berniat jahat pypi yang disahkan
- Pengesanan kod berniat jahat berasaskan tingkah laku
- Insiden yang disahkan oleh pendaftaran
- Ringkasan laporan perisian hasad mingguan dan bulanan
- Log perubahan sejarah semua penemuan malware npm dan malware pypi
Dalam erti kata lain, ia menyediakan satu titik rujukan. Pasukan penyelidikan di Xygeni mengemas kini halaman ini setiap minggu dengan pautan ke analisis teknikal penuh dan IOC GitHub.
Cara Melindungi Daripada Pakej npm Berniat Jahat dan Perisian Hasad PyPI
Oleh kerana risiko yang semakin meningkat ini, organisasi memerlukan pertahanan yang kukuh:
- Kuatkuasakan pemasangan fail kunci sahaja (
npm ci) dalam CI/CD. - Di samping itu, kebergantungan imbasan perlu dipasang terlebih dahulu dengan Enjin Amaran Awal Xygeni.
- Tambahan pula, blok dibina berdasarkan isyarat kod berniat jahat menggunakan Guardrails.
- Menjana SBOMs untuk mengesan kebergantungan tidak langsung dan menggunakan dasar.
- Paling penting, latih pembangun untuk mengesan kesalahan taip, pengeliruan dan skrip pemasangan yang mencurigakan.
Cuba Alat Pengesanan Perisian Hasad Xygeni
Xygeni menyampaikan:
- Pengesanan kod berniat jahat dalam masa nyata, termasuk pintu belakang, perisian intip dan ransomware.
- Berbeza dengan pengimbas asas, analisis merentasi npm, PyPI, Maven, NuGet, Permata RubyDan banyak lagi.
- Sekatan binaan automatik apabila laporan perisian hasad mengenal pasti risiko.
- Wawasan keboleheksploitasian, pemeriksaan reputasi pengelola dan pengesanan anomali.
