






TL; DR
Kriptografi pasca-kuantum (PQC) bermaksud algoritma kriptografi yang direka untuk menahan serangan oleh komputer kuantum berskala besar masa hadapan. Berhijrah ke sana kini merupakan satu kewajipan yang telah lama wujud di seluruh Eropah, Amerika dan Asia Pasifik — bukan lagi topik kajian.
Penghantaran pertama di mana-mana ialah inventori, bukan perubahan kod. Setiap rejim, seperti NIST IR 8547, Peralihan kepada Kriptografi Pasca-Kuantum Standards, yang Pelan hala tuju EU, Sepanyol CCN-TEC 009 dan yang serupa untuk wilayah lain, serta cadangan sektoral seperti PCI DSS 12.3.3, bermula dengan meminta anda menyenaraikan kriptografi yang anda gunakan.
Satu cadangan penjelmaan inventori sedemikian untuk aset kriptografi ialah CBOM (Bill of Materials Kriptografi), yang merupakan senarai algoritma, kunci, sijil dan protokol yang boleh dibaca mesin yang digunakan oleh sistem. Ia merupakan lanjutan daripada yang terkenal SBOM dan yang disyorkan standardformat yang ditetapkan untuk inventori tersebut.
Semak tarikh pengikatan terawal anda; mungkin bukan 2035. Kebanyakan bidang kuasa menyasarkan penemuan menjelang 2026–2028, berisiko tinggi menjelang 2030–2031, dan siap menjelang 2035. Sasarannya diketahui, tetapi ia bukanlah satu penggantian. ML-KEM menggantikan pertukaran kunci, ML-DSA menggantikan tandatangan tujuan umum, manakala skema berasaskan hash (SLH-DSA, XMSS/LMS) firmware perlindungan dan akar umbi yang tahan lama. Pertubuhan utama sudah pun dihantar pada skala internet; sijil dan tandatangan sudah bertahun-tahun lewat — jadi pesanan segera dan pesanan masa tunggu berbeza, dan pelan anda memerlukan kedua-duanya.
Peralihan ini merupakan satu dekad kewujudan bersama, bukannya peralihan. Sehingga pertengahan tahun 2030-an, kebanyakan organisasi akan menjalankan kriptografi klasik dan pasca-kuantum secara bersebelahan, dan selalunya digabungkan secara literal: satu pembinaan hibrid. Ketangkasan kripto Inilah yang menjadikan tempoh itu dapat bertahan. Ini bermaksud keupayaan untuk mengubah algoritma, parameter atau sama ada anda menggunakan hibrid sama sekali melalui konfigurasi dan dasar, bukannya dengan menulis semula dan menggunakan semula kod.
Terdapat dua "jam" yang berdetik, bukan satu: jam kawal selia di atas, dan "tuai sekarang, nyahsulit kemudian" (HNDL). Yang terakhir melibatkan musuh yang merakam trafik yang disulitkan hari ini untuk menyahsulitnya sebaik sahaja komputer kuantum wujud. Ini bermakna data dengan jangka hayat kerahsiaan yang panjang sudah terdedah.
Bahagian yang sukar bukanlah algoritmanya, tetapi penemuannya. Kriptografi tersembunyi dalam kod sumber, kebergantungan, sijil, fail kunci, infrastruktur-sebagai-kod, imej kontena, konfigurasi protokol dan produk pihak ketiga. Inventori yang boleh dipercayai harus menyatakan dengan jujur apa yang tidak dapat dilihatnya.
Xygeni boleh membantu anda membuat persediaan untuk PQC dengan menghasilkan CBOM, mengklasifikasikan setiap aset kripto mengikut risiko kuantum, menilai tunggakan migrasi mengikut pendedahan HNDL, memetakan keputusan kepada enam rejim kawal selia dan melaporkan kesediaan pasca-kuantum kebergantungan anda. Butiran penuh: Pematuhan Selamat Kuantum.
Apa yang rosak oleh komputer kuantum — dan apa yang tidak rosak
Perbezaan ini merupakan fakta teknikal yang paling penting bagi khalayak GRC, kerana ia menentukan sama ada sesuatu dapatan itu projek penggantian atau perubahan konfigurasiMelakukan kesilapan menghasilkan nasihat pemulihan yang bukan sahaja tidak berguna tetapi juga berbahaya secara aktif.
algoritma Shor ini — algoritma kuantum yang memfaktorkan integer besar dan mengira logaritma diskret dengan cekap — memecahkan kriptografi kunci awam hari ini secara struktural: RSA, ECDSA, EdDSA, Diffie-Hellman dan ECDH, atau DSA. Terdapat tiada pembetulan saiz kunci. Kunci RSA 4096-bit tidak bermakna lebih selamat daripada kunci 2048-bit terhadap musuh kuantum. Algoritma ini mestilah digantiPerkara yang sama berlaku untuk varian kebangsaan yang dibina berdasarkan matematik yang sama — SM2 China, misalnya, berasaskan lengkung elips dan oleh itu terdedah sama rata.
Algoritma Grover — algoritma carian kuantum — melemahkan sifer simetri dan fungsi hash, tetapi hanya dengan mengurangkan kekuatan berkesannya secara kasarnya separuh. Ini adalah boleh dikeraskan di tempatnya: beralih dari AES-128 ke AES-256, dari SHA-256 ke SHA-384 atau SHA-512. NIST IR 8547 menyatakan perkara tersebut secara langsung: simetri NIST standards “jauh lebih terdedah kepada serangan kuantum yang diketahui berbanding kriptografi kunci awam standards”, dan sebarang primitif simetri yang diluluskan yang menawarkan sekurang-kurangnya 128 bit keselamatan klasik masih memenuhi kategori keselamatan pasca-kuantum terendah NIST.
Mesin yang akan melakukan ini dipanggil CRQC - a komputer kuantum yang berkaitan dengan kriptografiDasar awam berhati-hati tentang statusnya; memorandum pelaksanaan AS menyatakannya dengan jelas: “CRQC masih belum diketahui kewujudannya, tetapi kemajuan yang mantap dalam bidang pengkomputeran kuantum mungkin menghasilkan CRQC dalam dekad yang akan datang.”
Apa yang telah berubah bukanlah mesin itu tiba — tetapi anggaran apa yang diperlukannya terus mengecil. Pada Mei 2025, Craig Gidney dari Google Quantum AI menerbitkan anggaran sumber yang menunjukkan bahawa RSA-2048 boleh difaktorkan dalam masa kurang daripada seminggu oleh komputer kuantum dengan kurang daripada sejuta qubit bising — pengurangan kira-kira dua puluh kali ganda daripada anggarannya sendiri pada tahun 2019 iaitu ~20 juta. Itu adalah anggaran kejuruteraan, tetapi anggaran yang jatuh 20x ganda dalam tempoh enam tahun adalah jenis trend yang perlu diambil serius oleh fungsi risiko.
Jam yang sudah bermula: tuai sekarang, nyahsulit kemudian
Tuai sekarang, nyahsulit kemudian (HNDL) ialah amalan menangkap trafik atau data yang disulitkan hari ini dan menyimpannya sehingga CRQC boleh menyahsulitnya. Ia menukar keupayaan masa hadapan kepada pendedahan masa kini untuk apa sahaja yang mesti dirahsiakan selama bertahun-tahun: rekod kesihatan, fail undang-undang, harta intelek, rahsia negara, kelayakan jangka panjang, bukti yang ditandatangani.
Pengawal selia telah berhenti melindungi nilai terhadap perkara ini. Cadangan Suruhanjaya Eropah pada Januari 2026 untuk meminda NIS2 menyatakan dalam Resital 8 bahawa “kemungkinan serangan 'tuai sekarang – nyahsulit kemudian', yang mungkin sudah berlaku sekarang, dan risiko masa depan yang disebabkan oleh serangan kuantum pada pemalsuan tandatangan” mewajarkan peralihan tersebut.
Akibat perancangan adalah aritmetik mudah, satu hujah yang telah dikemukakan oleh Michele Mosca sejak itu 2015: tambahkan bilangan tahun data anda mesti kekal sulit kepada bilangan tahun penghijrahan anda akan mengambil masa. Jika jumlah itu melangkaui tahap di mana CRQC wujud secara munasabah, anda sudah terlambat. Bagi kebanyakan organisasi yang dikawal selia, penghijrahan berbilang tahun ditambah satu dekad pengekalan data dengan selesa melebihi sebarang anggaran yang boleh dipercayai.
NIST membuat kesimpulan operasi dalam IR 8547: ia “menjangkakan untuk mengutamakan migrasi kepada skim penubuhan kunci tahan kuantum … untuk melindungi daripada serangan 'tuai sekarang, nyahsulit kemudian', terutamanya dalam protokol interaktif seperti TLS dan IKE.” Penubuhan kunci didahulukan, tandatangan di belakang — arahan untuk fasa persekutuan AS secara literalnya berlaku, dengan penubuhan kunci pasca-kuantum perlu dilakukan setahun penuh sebelum tandatangan. (IKE ialah protokol rundingan kunci di sebalik VPN IPsec.)
Mengapakah ini merupakan masalah GRC sebelum ia merupakan masalah kriptografi?
Terdapat tiga sebab mengapa perkara ini berakhir di meja CISOs dan pegawai pematuhan daripada kekal dengan jurutera kripto.
Tarikh akhir datang daripada undang-undang dan peraturan, bukan daripada fizik. Tiada siapa yang tahu bila CRQC akan tiba. Semua orang boleh melihat bahawa EU menjangkakan kes penggunaan berisiko tinggi akan dipindahkan menjelang akhir 2030, bahawa ASD Australia menjangkakan keseluruhan peralihan siap menjelang akhir tahun 2030, dan NIST akan menghentikan penggunaan RSA dan kriptografi lengkung eliptik pada tahap kekuatan keselamatan 112-bit selepas 2030 dan tidak membenarkan semua kriptografi kunci awam yang terdedah kepada kuantum selepas 2035. Tarikh-tarikh tersebut boleh diaudit; garis masa kuantum tidak.
Hasil kerja pertama ialah artifak audit. Sebelum sebarang algoritma ditukar, setiap rejim menanyakan soalan yang sama: Kriptografi apa yang anda ada, dan di mana? Itu adalah kewajipan inventori — penyampaian tadbir urus dengan pemilik, irama semakan dan keperluan bukti. PCI DSS telah mewajibkan perkara ini sejak Mac 2025, sama ada kuantum atau tiada kuantum.
Ia adalah masalah perolehan. Kebanyakan kriptografi dalam estet anda bukanlah milik anda. Ia terdapat dalam perpustakaan, platform, peralatan, penyedia SaaS dan terminal pembayaran. Pelan hala tuju EU meminta entiti untuk “mencipta peta kebergantungan … melihat kedua-dua kebergantungan dalaman dan kebergantungan pihak ketiga”; ASD menerbitkan senarai soalan pasca-kuantum untuk ditanya kepada vendor anda. Kedua-duanya adalah aktiviti pengurusan pembekal, dan kedua-duanya memerlukan bukti yang boleh anda kemukakan di hadapan juruaudit.
Peraturan ituebook: apa yang sebenarnya terpakai kepada anda
Algoritma telah diselesaikan
NIST memuktamadkan pasca-kuantum teras standards pada Ogos 2024 — ML-KEM untuk penubuhan utama (FIPS 203), Dan ML-DSA (FIPS 204) dan SLH-DSA (FIPS 205) untuk tandatangan — jadi tidak lagi perlu "menunggu untuk standardpertahanan s”. A KE M, atau mekanisme enkapsulasi kunci, ialah penggantian pasca-kuantum untuk pertukaran kunci: ia mewujudkan rahsia bersama antara dua pihak, dan ia merupakan bahagian yang menghentikan HNDL.
Dua lagi sedang terbang: FN-DSA (FIPS 206, berdasarkan Falcon) masih belum diterbitkan walaupun sebagai draf, dan HQC telah dipilih pada Mac 2025 sebagai mekanisme pengkapsulan kunci sandaran berasaskan kod, yang didokumenkan dalam NIST IR 8545Kedua-duanya tidak sepatutnya menghalang rancangan hari ini, tetapi kedua-duanya adalah sebab untuk membina ketangkasan kripto — berupaya mengubah algoritma melalui konfigurasi dan bukannya dengan menulis semula kod. Algoritma anda yang manakah menjadi yang ditetapkan dalam peta gantian jauh Kebawah.
Garis masa rujukan: NIST IR 8547
NIST IR 8547, Peralihan kepada Kriptografi Pasca-Kuantum Standards, ialah dokumen yang paling banyak ditentu ukur oleh peta jalan lain, kerana ia menetapkan tarikh penamatan kriptografi kunci awam klasik:
| Keluarga algoritma | Parameter | Peralihan |
|---|---|---|
| ECDSA, RSA (tandatangan) | 112 bit kekuatan keselamatan | Tidak lagi digunakan selepas 2030, tidak dibenarkan selepas 2035 |
| ECDSA, EdDSA, RSA (tandatangan) | ≥ 128 bit kekuatan keselamatan | Tidak dibenarkan selepas 2035 |
| Penubuhan kunci DH dan MQV, ECDH, RSA medan terhingga | 112 bit kekuatan keselamatan | Tidak lagi digunakan selepas 2030, tidak dibenarkan selepas 2035 |
Nota mengenai unit: keadaan NIST kekuatan keselamatan, bukan panjang kunci. Setiap SP 800-57 Bahagian 1 Rev. 5, Jadual 2, tahap kekuatan 112-bit ialah RSA-2048 dan lengkung elips dengan susunan 224–255-bit (P-224); aras 128-bit ialah RSA-3072 dan lengkung 256–383 bit (P-256). Jadi “RSA 112-bit” bukanlah kunci 112-bit — ia adalah RSA-2048 yang masih menamatkan sebahagian besar pengeluaran TLS. Dan pasangan P-256 / RSA-3072 yang terdapat di mana-mana ialah tidak dalam baldi penamatan 2030; ia berada dalam baldi penafian 2035. Kedua-dua baldi berakhir di tempat yang sama: selepas 2035, tiada algoritma kunci awam yang terdedah kepada kuantum diluluskan pada sebarang saiz parameter.
Satu peringatan yang perlu diketahui sebelum anda memetiknya dalam stereng committee: IR 8547 masih merupakan draf awam awal — diterbitkan November 2024, tempoh komen ditutup Januari 2025, tiada versi muktamad pada masa penulisan. Itu tidak menghalangnya daripada menjadi rujukan; pelan hala tuju kebangsaan dan produk vendor, Xygeni disertakan, kalibrasi terhadapnya. Perhatikan juga apa yang ia tidak: ia tidak mengatakan apa-apa tentang inventori, penemuan atau ketangkasan kripto. Kewajipan tersebut datang dari tempat lain.
Peta global: siapa yang mengatakan apa, dan bila
Jadual ini meringkaskan rangka kerja kawal selia mengikut wilayah:
| Bidang kuasa / badan | Apa yang ditetapkan | Tarikh penting |
|---|---|---|
| Australia — ASD | Garis masa paling tepat di mana-mana sahaja. ISM mengesyorkan untuk menghentikan RSA, DH, ECDH dan ECDSA | pelan 2026 · mulakan 2028 · siapkan 2030 |
| EU — Pelan hala tuju NIS CG; COM(2026) 13 mencadangkan penulisan PQC ke dalam NIS2 | Peta jalan kebangsaan, inventori kriptografi, peta kebergantungan; CBOM disyorkan mengikut nama | Langkah pertama 2026 · 2030 berisiko tinggi selesai · 2035 sederhana/rendah |
| Sepanyol — CCN-TEC 009 / BP-37 (Jul 2026) | Pencapaian penting EU telah dimuktamadkan, dengan inventori kriptografi yang boleh dihantar | 31.12.2026 strategi, tadbir urus, inventori kripto, rintis · 31.12.2030 berisiko tinggi · 31.12.2035 sederhana |
| UK — NCSC | Penemuan dahulu, kemudian migrasi keutamaan | Penemuan + pelan 2028 · Keutamaan tinggi 2031 · Selesai 2035 |
| Kanada — CCCS ITSM.40.001 | Pelan jabatan serta pelaporan kemajuan tahunan | Pelan Apr 2026 · Keutamaan tinggi 2031 · Penuh 2035 |
| Persekutuan AS — EO 14412 / OMB M-26-15 | Migrasi agensi, lata kontraktor dan elemen minimum CBOM | ~Mac 2027 Elemen CBOM · Penubuhan kunci 2030 + peraturan FAR · Tandatangan 2031 · Penuh 2035 |
| Sistem keselamatan negara AS — NSA CNSA 2.0 | PQC tulen, tiada hibrid; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | kebanyakan kategori 2030–2031 · baki 2033 |
| Jepun — CRYPTREC; Strategi Keselamatan Siber 2025 | ML-KEM ditambah ke Senarai Sifer yang Disyorkan (Mac 2026); PQC dinaikkan taraf kepada keutamaan dasar segera | pelan tindakan migrasi dalam persediaan |
| Korea Selatan — Perkhidmatan Perisikan Negara / MSIT, KpqC | Pelan induk kebangsaan serta set algoritma domestik (HAETAE, AIMer, SMAUG-T, NTRU+) yang dipilih 2024–25, berjalan seiring dengan NIST | perintis sektor sedang dijalankan |
| China — ICCS / Pentadbiran Kriptografi Negeri | Trek Sovereign: pertandingan PQCnya sendiri (penyerahan ditutup Jun 2026) daripada menerima pakai algoritma NIST | tiada tarikh akhir awam |
| Singapura — Nasihat MAS (Feb 2024) | Dipimpin oleh sektor: institusi kewangan diarahkan untuk menginventori aset kriptografi dan mengenal pasti aset keutamaan untuk migrasi | tiada tarikh tetap |
| New Zealand — NZISM | Bahagian penyediaan PQC wujud; tiada algoritma PQC yang diluluskan dan tiada tarikh akhir migrasi ditetapkan | tiada yang ditetapkan |
| UAE | Dasar penyulitan kebangsaan dan program migrasi pasca-kuantum kebangsaan, dengan usaha penemuan kripto yang disokong oleh negeri | program sedang dijalankan |
| Israel — INCD / Bank of Israel | Badan kerajaan diarahkan untuk memetakan infrastruktur dan mengenal pasti data yang terdedah; panduan sektor mengenai inventori dan pelan tindakan — panduan, belum lagi mandat | bimbingan |
| Brazil — ITI | Algoritma pasca-kuantum yang digabungkan ke dalam ICP-Brasil, infrastruktur kunci awam kebangsaan, melalui arahan normatif (Jan 2026) | berperingkat-peringkat kepada pengeluaran sijil |
| Selebihnya Amerika Latin (Mexico, Colombia, Peru, Chile…) | Tiada mandat kebangsaan khusus PQC yang diterbitkan pada masa penulisan ini | obligasi tiba melalui pengawal selia sektor, PCI DSS dan kontrak pelanggan |
Tiga perbezaan lebih bernilai daripada satu baris jadual.
- Australia lima tahun lebih awal daripada negara lain. Panduan ASD bukanlah “mengecam parameter lemah menjelang 2030” — ia adalah “telah menyelesaikan peralihan menjelang akhir 2030”, dan ISM mengesyorkan untuk menghentikan penggunaan kriptografi asimetri tradisional, “termasuk algoritma kriptografi seperti primitif Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Lengkung Eliptik Diffie-Hellman (ECDH) dan Algoritma Tandatangan Digital Lengkung Eliptik (ECDSA)”, menjelang tarikh tersebut. Jika anda beroperasi di Australia atau menjual kepada rantaian bekalan kerajaan Australia, itu adalah tarikh pengikatan anda, bukan 2035.
- China sedang menjalankan landasan berdaulat. Ia belum menerima pakai ML-KEM dan ML-DSA; institut Pentadbiran Kriptografi Negeri menjalankan seruan sendiri untuk algoritma komersial generasi akan datang, dengan penyerahan ditutup pada Jun 2026 dan standarduntuk diikuti. Bagi syarikat multinasional, ini bermakna perancangan untuk 2 keluarga algoritma pasca-kuantum dalam estet yang sama, dengan SM2 — berasaskan lengkung elips, jadi sama-sama Shor-broken — sebagai penyandang untuk berhijrah. Ketangkasan kripto tidak lagi menjadi abstraksi di sini.
- Kebanyakan dunia langsung tidak mempunyai mandat PQC kebangsaan — dan ia tidak banyak berubah. Merentasi sebahagian besar Amerika Latin, dan di kebanyakan Timur Tengah dan Asia Pasifik, tiada tarikh akhir PQC telah diterbitkan. Obligasi masih sampai, melalui tiga saluran yang mengabaikan sempadan: pengawal selia sektor (nasihat ala Singapura kepada institusi kewangan; jangkaan bank pusat), mendatar standardyang sudah menuntut inventori kriptografi (set kawalan PCI DSS, ISO/IEC 27001), dan pelanggan. Pembekal kepada pembeli persekutuan EU, Australia atau AS mewarisi tarikh akhir mereka melalui kontrak.
Apa yang mengikat sesebuah organisasi swasta
Ketepikan pelan hala tuju kebangsaan buat seketika. Bagi kebanyakan organisasi swasta, kewajipan yang boleh dikuatkuasakan datang dari empat tempat, yang mana tiada satu pun daripadanya ditulis untuk kuantum:
- NIS2 (Arahan (EU) 2022/2555) menghendaki, dalam Perkara 21(2)(h), “dasar dan prosedur mengenai penggunaan kriptografi dan, jika sesuai, penyulitan” sebagai langkah pengurusan risiko asas. COM(2026) 13 akan menjadikan dimensi kuantum eksplisit dengan menambah peralihan PQC kepada Perkara 7(2).
- DORA - Yang Akta Ketahanan Operasi Digital dan teknikalnya standards, Peraturan Pewakilan Suruhanjaya (EU) 2024/1774Perkara 6 mewajibkan entiti kewangan memasukkan dalam dasar penyulitan mereka “peruntukan untuk mengemas kini atau mengubah, jika perlu, teknologi kriptografi berdasarkan perkembangan dalam analisis kriptografi”, dan jika mereka tidak dapat mengemas kini, untuk “menerima pakai langkah-langkah mitigasi dan pemantauan yang memastikan daya tahan terhadap ancaman siber”. Itu adalah kewajipan ketangkasan kripto dengan penyelia yang dilampirkan, dan resitalnya menyebut kemajuan kuantum secara eksplisit.
- Keperluan PCI DSS v4.0 12.3.3 — yang kebanyakan organisasi sudah gagal tanpa menyedari bahawa ia adalah keperluan PQC yang terselindung. PCI SSC menggambarkannya sebagai "keperluan baharu untuk mendokumentasikan dan menyemak suit dan protokol sifer kriptografi yang digunakan sekurang-kurangnya sekali setiap 12 bulan", dan ia tidak lagi menjadi amalan terbaik pada Mac 31 2025Tiada tarikh akhir PQC, tiada senarai algoritma kuantum — tetapi inventori kriptografi tahunan dan pelan yang didokumenkan untuk bertindak balas terhadap perubahan kriptografi adalah prasyarat.cissepenuhnya kawalan yang diperlukan oleh program PQC, yang telah berkuat kuasa dan telah diaudit.
- Litar perolehan. Dua klausa akan menjangkau lebih jauh daripada mana-mana pelan tindakan kebangsaan. Akta Ketahanan Siber (Peraturan (EU) 2024/2847) terpakai mulai 11 Disember 2027 dan sudah membuat SBOM kewajipan pengilang untuk produk dengan elemen digital — ia tidak mewajibkan CBOM, tetapi ia menetapkan bil bahan yang boleh dibaca mesin sebagai artifak pematuhan produk. Dan di AS, EO 14412 mengarahkan Majlis Peraturan Pemerolehan Persekutuan (FAR) untuk mencadangkan peraturan yang mewajibkan kontraktor yang dilindungi untuk mematuhi NIST FIPS yang menggabungkan algoritma PQC selewat-lewatnya 31 Disember 2030, dan — klausa dengan jangkauan terluas — perintah CISA dan NIST untuk menerbitkan, dalam tempoh 270 hari (sekitar Mac 19 2027), “panduan awam yang menerangkan pandangan agensi yang dipertimbangkan mengenai elemen minimum untuk bil bahan kriptografi. Elemen-elemen ini hendaklah membolehkan penilaian automatik aset kriptografi yang digunakan oleh elemen perkakasan atau perisian.”
Yang terakhir itu penting jauh di luar Washington. “Elemen minimum untuk SBOM"adalah pracisbagaimana bil bahan perisian berubah daripada idea yang baik kepada artifak kontraktual di seluruh dunia. CBOM kini berada di landasan yang sama, dengan penilaian automatik tertulis dalam keperluan — hamparan manual tidak akan memenuhinya.
Formatnya: CycloneDX CBOM
CycloneDX adalah standard yang memberikan CBOM bentuk konkrit. Versi 1.7, dikeluarkan pada 21 Oktober 2025 dan disahkan sebagai ECMA-424 Edisi ke-2, ialah semakan berfokus kripto semasa: ia menambah standardsenarai kriptografi yang diperincikan keluarga algoritma dan senarai lengkap lengkung elips, secara eksplisit untuk menyokong “audit, semakan pematuhan dan penilaian kesediaan PQC”. CBOM CycloneDX menerangkan empat jenis aset kripto — algoritma, protokol, sijil dan bahan berkaitan seperti kunci, IV dan garam — serta komponen perisian yang melaksanakannya.
Intinya sempit tetapi berguna: apabila elemen minimum CBOM diterbitkan, CycloneDX ialah format yang akan dibicarakan oleh pasaran.
Garis masa yang disatukan
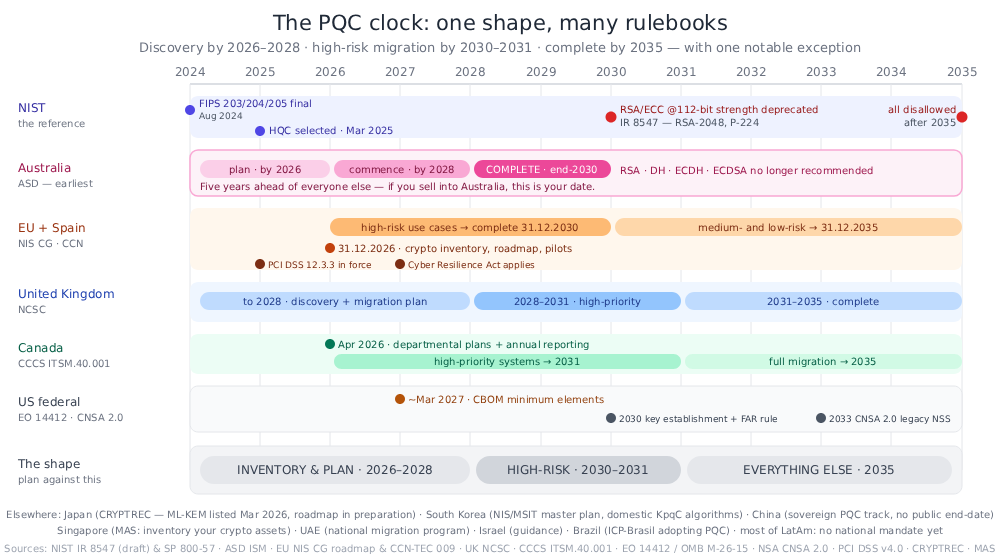
Coraknya hampir sama bentuknya di mana-mana: penemuan menjelang 2026–2028, migrasi berisiko tinggi menjelang 2030–2031, segala-galanya menjelang 2035. Rancanglah berdasarkan bentuk tersebut dan anda akan sejajar secara meluas dengan kesemuanya. Kemudian cari tarikh tunggal yang mengikat anda pertama — jarang sekali tahun 2035, dan bagi sesiapa sahaja dalam skop PCI DSS, obligasi inventori bermula pada tahun 2025.
Penghijrahan itu sendiri: apa yang menggantikan apa
Tarikh akhir hanyalah separuh daripada taklimat. Separuh lagi adalah apa yang sebenarnya anda hijrahkan kepada — dan jawapannya bukan satu penggantian tetapi beberapa, dengan kematangan yang berbeza, saiz yang berbeza dan masa tunggu yang sangat berbeza.
Peta gantian
| Apa yang anda miliki hari ini | Apa yang menjadi | Standard | Apa yang perlu ditonton |
|---|---|---|---|
| Pengangkutan kunci RSA, pertukaran kunci DH / ECDH — TLS, VPN/IPsec, SSH, pemesejan | ML-KEM, dalam praktiknya sebagai hibrid dengan X25519 hari ini | FIPS 203 | Yang penting: inilah yang menghentikan HNDL. Telah digunakan pada skala internet |
| Tandatangan tujuan umum RSA / ECDSA / EdDSA — sijil, token, dokumen | ML-DSA | FIPS 204 | Saiz. ML-DSA-44 menambah kira-kira 15 kB setiap sambungan TLS berbanding rantaian median 3.2 kB hari ini |
| Tandatangan yang memerlukan pertaruhan matematik yang berbeza, atau akar kepercayaan yang sangat tahan lama | SLH-DSA | FIPS 205 | Berasaskan hash dan konservatif, tetapi tandatangan yang besar dan tandatangan yang perlahan |
| Firmware, perisian dan tandatangan but selamat | XMSS atau LMS (berasaskan hash stateful), atau SLH-DSA | SP 800-208 | Pengurusan keadaan merupakan keperluan operasi yang sukar — penggunaan semula kunci sekali guna memusnahkan keselamatan skim tersebut |
| Tandatangan terhad saiz | FN-DSA | FIPS 206 — belum diterbitkan | Jangan letakkannya dalam pelan 2026–2027 |
| Lindung nilai terhadap kerosakan kekisi | HQC | Dipilih Mac 2025, standard menunggu | KEM sandaran, bukan rancangan |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 atau SHA-3; tamatkan 3DES, MD5, SHA-1 | FIPS sedia ada | Wilayah Grover: perubahan parameter, bukan penggantian |
hibrid — menggabungkan algoritma pasca-kuantum dengan algoritma klasik supaya penyerang mesti memecahkan kedua-duanya — ialah postur lalai semasa peralihan, dan RFC 9794 (Jun 2025) akhirnya standardmemperkayakan perbendaharaan kata untuknya (“hibrid PQ/T”). Dasar berbeza di sini, jadi ia merupakan persoalan bidang kuasa, bukan keutamaan kejuruteraan: CCN Sepanyol mengesyorkan penghibridan tandatangan berasaskan kekisi (ML-DSA, FN-DSA) sambil menyatakan bahawa skema berasaskan hash (XMSS, SLH-DSA) tidak memerlukannya, dan postur EU secara amnya mesra hibrid; Sebaliknya, CNSA 2.0 mahukan PQC tulen untuk sistem keselamatan negara. Syarikat multinasional memerlukan kedua-dua konfigurasi, yang merupakan hujah untuk membuat konfigurasi pilihan algoritma dan bukannya kod.
Apa yang tidak mempunyai pengganti sementara
NIST mempunyai standardmentakrifkan tepat dua perkara: enkapsulasi kunci dan tandatangan digital. Itu sudah cukup untuk kebanyakan estet, dan tiada apa-apa untuk yang lain. Jika sistem anda bergantung pada pembinaan berasaskan pasangan, penyulitan berasaskan identiti atau atribut, ambang, tandatangan buta atau kumpulan, atau kriptografi peringkat protokol lanjutan yang lain, tiada setara pasca-kuantum yang diluluskan untuk berhijrah ke hari ini — jawapan yang jujur adalah untuk mengenal pasti kegunaan tersebut sekarang, menandakannya sebagai tidak dapat diselesaikan, dan mereka bentuk jalan keluar daripada menunggu standardPerkara yang sama berlaku untuk akar kepercayaan perkakasan: HSM (modul keselamatan perkakasan), TPM dan kad pintar bergerak pada kitaran penyegaran silikon yang lebih panjang daripada tempoh kawal selia.
Bukan satu migrasi, tetapi beberapa dengan masa tunggu yang berbeza
Di sinilah peta penggantian mengubah garis masa kesediaan. Urutan urgensi dan urutan masa petunjuk adalah tidak sama, dan pelan yang dibina hanya pada salah satu daripadanya akan terlepas tarikh akhir.
- Data dalam transit — premis utama. Kegentaran tertinggi (ia adalah permukaan HNDL) dan terpendek masa utama: untuk kebanyakan susunan, ia merupakan peningkatan pustaka dan perubahan konfigurasi. Ia juga boleh diatasi dengan jelas — Cloudflare dilaporkan dalam Oktober 2025 bahawa lebih separuh daripada trafik yang dimulakan oleh manusia ke rangkaiannya telah menggunakan perjanjian kunci pasca-kuantum. Jurangnya ada di pihak anda dalam sambungan: hanya ~39% daripada 100,000 pelayan web awam teratas yang menyokongnya, dan 3.7% pelayan asal di belakang Cloudflare. Angka semasa adalah pada Radar Cloudflare. Mula di sini, habiskan lebih awal.
- Kod, perisian tegar dan tandatangan but selamat. Kedegilan HNDL yang rendah — tiada siapa yang mendapatkan tandatangan — tetapi masa tunggu yang panjang dan tarikh akhir yang awal, kerana peranti yang dihantar pada tahun 2027 masih mesti mengesahkan tandatangan pada tahun 2040, dan akar tandatangan mempunyai jangka hayat lebih sedekad. standards telah sedia (SP 800-208, SLH-DSA); CNSA 2.0 dan CCN Sepanyol kedua-duanya meletakkan penandatanganan perisian tegar di barisan hadapan atas sebab ini. Mulakan sekarang walaupun tidak terlalu mendesak.
- PKI dan sijil. Anda tidak mengawal jadual ini. Sijil pasca-kuantum tidak dijangka tersedia secara meluas dan dipercayai merentasi pelayar sebelum 2027, format sijil hibrid masih belum diselesaikan di IETF pada akhir 2025 dan saiz rantai berkembang beberapa kali ganda. Rintis dan buat bajet; jangan janjikan tarikh yang bukan milik anda.
- Data semasa rehat dan arkib tahan lama. Penyulitan pukal adalah baik — AES-256 ialah perubahan parameter. Pendedahan berada dalam hierarki kunci di atasnya: pembungkusan kunci dan pengangkutan kunci yang menggunakan RSA atau ECDH. Kempen penyulitan semula adalah perlahan dan menyentuh sandaran, arkib dan escrow.
- Terbenam, OT (teknologi operasi — sistem perindustrian dan kawalan) dan sistem pihak ketiga. Kitaran penyegaran lebih lama daripada tempoh yang ditetapkan, dan beberapa aset tidak boleh dipindahkan. Bagi mereka, jawapannya ialah penggantian, kawalan pampasan atau risiko yang didokumenkan dan diterima — dan lebih awal anda menamakannya, lebih murah setiap pilihan tersebut.
Dua akibat praktikal untuk pelan GRC. Pertama, jadualkan ke belakang dari tarikh pengikatan terawal anda mengikut masa tunggu, bukan mengikut skor risiko sahaja: tunggakan kedudukan memberitahu anda apa yang perlu dibaiki dahulu antara perkara yang anda boleh baiki dengan cepat; senarai masa utama memberitahu anda apa yang perlu dilakukan permulaan pertama tanpa mengira. Kedua, inventori perlu merekodkan kes penggunaan, bukan hanya algoritma. “RSA-2048 dalam repositori ini” tidak boleh diambil tindakan; “RSA-2048 digunakan untuk pengangkutan utama dalam perkhidmatan yang menghadap awam” dan “RSA-2048 digunakan untuk menandatangani perisian tegar” ialah dua projek berbeza dengan dua sasaran berbeza, dua tarikh akhir berbeza dan dua pemilik berbeza. Itulah sebabnya inventori perlu merangkumi kelas primitif dan permukaan tempat kriptografi ditemui, bukan sekadar nama algoritma — dan mengapa membinanya ternyata lebih sukar daripada yang disangka.
Mengapa kesediaan PQC sukar: kriptografi benar-benar ada di mana-mana
Setiap rejim meminta inventori terlebih dahulu kerana inventori adalah bahagian yang sukar. Organisasi akan menemui perkara ini sebaik sahaja mereka mencuba.
Di mana kriptografi sebenarnya bersembunyi
- Hubungi tapak dalam sumber anda sendiri — satu sifer yang dibina dalam sesuatu perkhidmatan, satu hash yang dipilih dalam kelas utiliti, satu lengkung yang dinamakan dalam rutin penandatanganan. Lapan bahasa dalam satu monorepo bermaksud lapan set idiom.
- Kebergantungan — majoriti kripto dalam kebanyakan aplikasi dilaksanakan oleh perpustakaan yang pasukan tidak pernah pilih dengan sengaja: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Algoritma yang sebenarnya dijalankan adalah hak milik perpustakaan, bukan kod anda.
- Sijil dan bahan utama — Sijil X.509 disemak ke dalam repositori, fail kunci PEM dalam direktori konfigurasi, stor kunci yang dimasukkan ke dalam imej.
- Infrastruktur-sebagai-kod dan konfigurasi protokol — versi TLS minimum dalam modul Terraform, senarai suit sifer dalam pengawal kemasukan, konfigurasi SSH dalam imej asas.
- Imej kontena dan binari yang dikompilasi — perpustakaan kripto yang dipautkan ke dalam lapisan yang tidak pernah dibaca oleh imbasan sumber sesiapa pun.
- Produk pihak ketiga dan SaaS — kripto yang anda tidak boleh lihat atau ubah, hanya tanyakan sahaja.
- HSM, perkhidmatan pengurusan utama dan peranti rangkaian — kripto yang hidup di luar perisian sepenuhnya.
Empat perkara yang menjadikan ini program, bukan imbasan
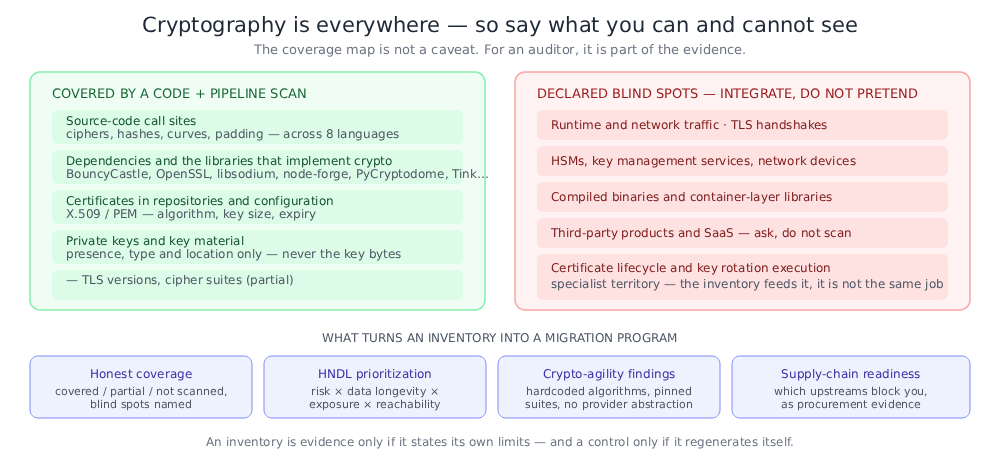
Liputan yang jujur. Inventori hanya merupakan bukti jika ia menyatakan hadnya sendiri. “Kami mengimbas sumber, kebergantungan, sijil, fail utama dan IaC konfigurasi; kami tidak mengimbas trafik masa jalan, jabat tangan TLS, kandungan HSM, binari tersusun atau lapisan kontena” ialah kedudukan yang boleh dipertahankan. Nombor tanpa penyebut tidak.
Keutamaan, bukan penghitungan. Sebuah estet yang besar menghasilkan beribu-ribu penemuan kripto. Senarai yang rata tidak boleh digunakan. Kedudukan yang penting menggabungkan empat perkara: adakah algoritma itu dipecahkan secara pendek atau hanya dilemahkan oleh Grover; berapa lama data yang dilindunginya mesti dirahsiakan (faktor HNDL); adakah ia terdedah kepada rangkaian; dan adakah ia benar-benar boleh dicapai dalam menjalankan kod dan bukannya berada dalam lekapan ujian atau sampel yang dijual. Setiap pelan tindakan yang mengatakan "kes penggunaan berisiko tinggi dahulu" mengeluarkan arahan keutamaan, dan anda tidak boleh menjawabnya daripada senarai abjad.
Ketangkasan, bukan sekadar penggantian. Seperti yang ditunjukkan oleh peta penggantian, set sasaran masih berubah dan peraturan hibrid berbeza mengikut wilayah — pertukaran yang anda buat pada tahun 2027 bukanlah yang terakhir. Nama algoritma yang dikodkan secara keras, suit sifer yang disematkan, tiada abstraksi penyedia dan versi protokol yang tidak boleh dirunding adalah yang mengubah seterusnya bertukar kepada projek berbilang tahun yang lain. Ini adalah penemuan tersendiri, murah untuk dibaiki sekarang dan mahal untuk dibaiki kemudian.
Rantaian bekalan. Anda tidak boleh berhijrah lebih pantas daripada huluan anda yang paling perlahan. Antara kebergantungan anda yang manakah menyokong PQC, yang menawarkan mod hibrid, yang telah menerbitkan pelan tindakan, yang menerbitkan CBOM sama sekali — yang menentukan laluan kritikal anda, dan ia juga merupakan bukti yang diperlukan oleh pasukan perolehan di bawah obligasi risiko pembekal NIS2 dan DORA.
Satu lagi perangkap: inventori adalah kawalan, bukan projek
Nalurinya adalah untuk menjalankan latihan penemuancise, hasilkan hamparan dan failkannya. PCI DSS telah pun menutupnya dengan kitaran semakan selama dua belas bulan; CCN Sepanyol menutup senarai semak migrasinya dengan “mengemas kini inventori aset kriptografi dan kebergantungannya”; dan memorandum pelaksanaan AS masih lebih tumpul:
Memandangkan skala dan kerumitan persekitaran IT Persekutuan, pendekatan manual untuk penemuan dan pengurusan kriptografi selalunya tidak mencukupi. Agensi harus menggunakan automasi apabila sesuai dan sesuai untuk mencapai pemahaman yang komprehensif dan sentiasa dikemas kini tentang postur kriptografi mereka. Automasi adalah penting untuk pengurusan inventori, penguatkuasaan dasar dan pelaporan pematuhan.
Peralihan kriptografi: pembangun menambah pustaka, perubahan imej asas, perkhidmatan baharu dihantar dengan suit sifer lalai. Inventori yang dijana semula pada setiap binaan ialah kawalan; inventori yang dijana semula setiap tahun dengan tangan ialah projek arkeologi yang akan anda ulangi selama-lamanya.
Apa yang dimaksudkan dengan "kesediaan PQC" dalam praktiknya
Hilangkan bahasa vendor, dan kesediaan PQC adalah keupayaan untuk menghasilkan enam perkara atas permintaan:
- Inventori kriptografi dalam standard Format yang boleh dibaca mesin, meliputi permukaan yang anda boleh lihat, dijana semula secara automatik.
- Klasifikasi risiko setiap aset di dalamnya: mesti diganti (Shor-broken), boleh dikeraskan di tempatnya (Grover-dilemahkan), atau sudah selamat untuk kuantum.
- Tunggakan migrasi yang diperingkatkan yang mencerminkan jangka hayat data, pendedahan dan kebolehcapaian — jadi “kes penggunaan berisiko tinggi dahulu” adalah bertanggungjawab.
- Penyataan perlindungan yang menamakan titik buta anda secara eksplisit.
- Bukti pematuhan dipetakan kepada rejim yang sebenarnya mengikat anda, dengan tarikhnya.
- Pandangan kesediaan rantaian bekalan memberitahu anda huluan mana yang menghalang penghijrahan anda.
Semua yang lain — penggiliran kunci, kitaran hayat sijil, orkestrasi HSM, penemuan rangkaian — penting, tetapi ia adalah hiliran daripada enam perkara ini. Anda tidak boleh menggilirankan apa yang belum anda temui.
Bagaimana Xygeni membantu
Xygeni's Pematuhan Selamat Kuantum keupayaan menghasilkan kesemua enam daripada imbasan yang telah berjalan dalam imbasan anda pipelineTiada produk estet kripto yang berasingan, tiada ejen, tiada perubahan pada cara anda membina — penemuan kripto berjalan seiring dengan SCA (analisis komposisi perisian — imbasan kebergantungan), SAST (ujian keselamatan aplikasi statik — imbasan kod sumber) dan IaC analisis yang telah anda miliki.
1 · CBOM. Xygeni memancarkan CBOM CycloneDX yang meliputi empat jenis aset kripto — algoritma, protokol, sijil dan bahan berkaitan seperti kunci dan garam — merentasi Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP dan Swift, dan menghubungkan setiap algoritma ke pustaka yang melaksanakannya. Aset kripto ialah objek inventori kelas pertama pada platform, di samping komponen, kerentanan, rahsia dan IaC penemuan, jadi ia membawa asal usul dan sejarah yang sama. Bahan utama tidak pernah dimasukkan dalam inventori — hanya kehadiran, jenis dan lokasinya sahaja.
2 · Pengelasan risiko kuantum. Setiap aset dilabelkan patah pendek (kunci awam, mesti diganti), lemah kerana grover (simetri atau hash, boleh dikeraskan di tempatnya) atau selamat pqc, dan ditandai untuk pendedahan HNDL. Perbezaan yang sama mendorong SAST nasihat pemulihan, yang bercabang pada kelas primitif: RSA dan ECC mendapat "berhijrah ke ML-KEM atau ML-DSA, dengan binaan hibrid semasa peralihan", manakala AES-128 dan SHA-256 mendapat "meningkatkan saiz kunci atau ikhtisar". Ini disengajakan — menasihati kunci RSA yang lebih besar terhadap musuh kuantum adalah lebih teruk daripada tidak berkata apa-apa, dan sebarang alat yang menggabungkan kedua-dua kes akan melakukan perkara itu.
3 · Tunggakan migrasi yang diperingkatkan. Daripada senarai yang rata, Xygeni memberi skor 0–100 kepada setiap aset yang mudah terdedah kepada kuantum daripada kerentanan kuantum, jangka hayat dan kepekaan data, pendedahan rangkaian, kebolehcapaian dan nilai perniagaan, dan mengeluarkan tunggakan kedudukan. Inilah yang mengubah "kes penggunaan berisiko tinggi menjelang 2030" daripada slogan kepada barisan kerja.
4 · Peta liputan. Xygeni melaporkan apa yang dilihat dan apa yang tidak dilihat: kod sumber, sijil, atribusi kebergantungan, fail kunci peribadi dan IaC konfigurasi disenaraikan sebagai dilindungi, separa atau tidak diimbas, dengan trafik masa jalan dan rangkaian, jabat tangan TLS, kandungan HSM dan KMS, binari tersusun dan pustaka lapisan kontena yang dinamakan secara eksplisit sebagai titik buta. Juruaudit bertindak balas dengan baik terhadap alat yang menyatakan hadnya sendiri; jadi, berdasarkan pengalaman kami, lakukan CISawak.
5 · Bukti pematuhan. Enjin pematuhan menilai inventori kripto terhadap enam rejim dan mengembalikan keputusan lulus, separa atau gagal terhadap tarikh akhir sebenar mereka: NIST IR 8547, NSA CNSA 2.0, yang Peta Jalan PQC EU, dan subset pasca-kuantum bagi PCI DSS 4.0, DORA dan NIS2Ini berada dalam pengimbas pematuhan yang sama seperti CIS Penanda aras Rantaian Bekalan Perisian, OWASP SCVS dan OpenSSF standards, jadi postur PQC melaporkan melalui saluran yang sama seperti pematuhan rantaian bekalan perisian anda yang lain. Organisasi yang tarikh akhir pengikatannya datang dari tempat lain — ASD, CCCS, CCN — boleh bekerja daripada bukti yang sama, memandangkan pelan tindakan tersebut terletak pada rangka 2030/2035 yang sama; hanya tarikh siap akhir 2030 Australia yang perlu dijejaki secara berasingan.
6 · Kesediaan rantaian bekalan. Setiap kebergantungan membawa atribut kesediaan pasca-kuantum — adakah ia menyokong PQC, adakah ia menawarkan mod hibrid, adakah ia mempunyai pelan tindakan yang diterbitkan — supaya anda dapat melihat huluan mana yang berada pada laluan kritikal anda dan menghasilkan pandangan kesediaan vendor untuk perolehan.
Melebihi enam: penemuan kripto-ketangkasan. Xygeni juga menandakan corak yang menjadikan seterusnya penghijrahan penulisan semula — algoritma dan pilihan lengkung berkod keras, abstraksi penyedia yang hilang, suit sifer legasi yang disematkan, versi protokol yang tidak boleh dirunding. Kripto yang lemah dan terdedah kepada kuantum boleh dikuatkuasakan melalui lapisan dasar yang sama seperti penemuan anda yang lain, jadi algoritma Shor-broken baharu bersih boleh ditangkap dalam pull request dan bukannya dalam audit tahun hadapan.
Pengambilan kunci
- Cari tarikh pengikatan terawal anda sebelum anda merancang apa-apa. Kebanyakan pelan tindakan menyasarkan 2030 untuk risiko tinggi dan 2035 untuk selebihnya — tetapi Australia menjangkakan keseluruhan peralihan dilakukan menjelang akhir tahun 2030, dan PCI DSS mula meminta inventori pada tahun 2025.
- Rancanglah berdasarkan bentuknya, bukan berdasarkan bidang kuasanya. Penemuan menjelang 2026–2028, migrasi berisiko tinggi menjelang 2030–2031, siap menjelang 2035. Selaraskan sekali dan anda memenuhi kebanyakannya; jejak pengecualian secara berasingan.
- Mulakan dengan inventori, kerana semua orang memintanya dahulu — EU, Sepanyol, Kanada, Australia, MAS Singapura dan PCI DSS semuanya terbuka dengan hasil yang sama.
- Gunakan CBOM sebagai format. Pelan hala tuju EU mengesyorkannya mengikut nama; Panduan AS mengenai elemen minimum CBOM akan dikeluarkan sekitar Mac 2027 dan secara eksplisit memerlukannya automatik penilaian.
- Jangan sekali-kali mencampuradukkan Shor dan Grover. Kunci awam mesti diganti; simetri dan hash boleh dikeraskan di tempatnya. Nasihat pemulihan yang mencampuradukkan ini adalah lebih teruk daripada tiada nasihat.
- HNDL menetapkan tarikh akhir sebenar anda. Data yang mesti dirahsiakan selepas 2035 terdedah hari ini. Utamakan pertubuhan utama — TLS, IKE, apa sahaja yang melindungi data dalam transit — berbanding tandatangan.
- Jadualkan mengikut masa pendahuluan, bukan sahaja mengikut risiko. Penubuhan kunci adalah segera tetapi cepat; penandatanganan perisian tegar dan PKI tidak segera tetapi perlahan, dan item yang perlahan perlu dimulakan terlebih dahulu. Apa-apa sahaja yang anda tidak boleh pindahkan — perkakasan lama, produk pihak ketiga yang dibekukan — harus dinamakan tahun ini, kerana penggantian adalah satu-satunya pilihan yang tinggal dan ia memerlukan kitaran bajet.
- Rekodkan kes penggunaan, bukan hanya algoritma. RSA yang melindungi jabat tangan TLS dan firmware penandatanganan RSA adalah dua projek yang berbeza, dengan sasaran, tarikh akhir dan pemilik yang berbeza. Inventori yang hanya menyenaraikan nama algoritma tidak dapat memacu migrasi.
- Tuntut peta liputan yang jujur. Mana-mana alat yang mendakwa keterlihatan kriptografi lengkap daripada imbasan sumber adalah jualan berlebihan. Apa yang tidak dapat dilihatnya penting kepada juruaudit seperti apa yang dapat dilihatnya.
- Bina untuk penghijrahan kedua. FIPS 206 belum muktamad, HQC belum muktamad standarddibesarkan, dan China serta Korea adalah standardmembina keluarga mereka sendiri. Sebuah estet multinasional akan memegang lebih daripada satu set algoritma pasca-kuantum; penemuan kripto-ketangkasan adalah murah sekarang dan mahal pada tahun 2031.
- Automatikkannya atau ulanginya. Inventori kriptografi yang dijana semula pada setiap binaan ialah kawalan. Hamparan ialah petikan yang mula hanyut pada hari ia ditandatangani.
Untuk membaca lebih lanjut
Butiran teknikal penuh — apa yang ditemui, bagaimana klasifikasi risiko kuantum dan pemarkahan keutamaan berfungsi, apa yang dinilai terhadap setiap rejim pematuhan dan cara mendapatkan laporan — terdapat dalam dokumentasi Xygeni:
- Xygeni: “Pematuhan Selamat Kuantum". Dokumen Xygeni."
- Xygeni: “Hasilkan CBOM dengan Xygeni CLI". Dokumen Xygeni."
- Xygeni: “Pematuhan yang disokong standards". Dokumen Xygeni."
Standards dan algoritma:
- NIST: “IR 8547 (Draf Awam Awal): Peralihan kepada Kriptografi Pasca-Kuantum Standards". November 2024."
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)". Ogos 2024."
- NIST: “IR 8545: Laporan Status pada Pusingan Keempat NIST PQC StandardProses isasi“. Mac 2025.
- NIST: “SP 800-57 Bahagian 1 Semakan 5: Cadangan untuk Pengurusan Kunci"— Jadual 2, kekuatan keselamatan yang setanding.
- NIST: “SP 800-208: Cadangan untuk Skim Tandatangan Berasaskan Hash Berstatus"(LMS, HSS, XMSS, XMSS^MT). Oktober 2020.
- IETF: “RFC 9794: Terminologi untuk Skim Hibrid Tradisional Pasca-Kuantum". Jun 2025."
- Cloudflare: “Keadaan Internet pasca-kuantum pada tahun 2025"dan data pengambilan anak angkat secara langsung pada"Radar Cloudflare".
- SiklonDX: “Bil Bahan Kriptografi (CBOM)"Dan"Keluaran CycloneDX v1.7“. Oktober 2025.
Pelan hala tuju kebangsaan dan serantau:
- ASD (Australia): “Perancangan untuk kriptografi pasca-kuantum". September 2025."
- Kumpulan Kerjasama NIS: “Peta Jalan Pelaksanaan Terselaras untuk Peralihan kepada Kriptografi Pasca-Kuantum". Jun 2025."
- CCN (Sepanyol): “CCN-TEC 009 / BP-37 — Cadangan untuk satu transición postcuántica segura“. Julai 2026.
- Suruhanjaya Eropah: “Cadangan Suruhanjaya (EU) 2024/1101"(11 April 2024) dan "COM(2026) 13 — Cadangan pindaan Arahan (EU) 2022/2555 (NIS2)"(20 Januari 2026).
- NCSC (UK): “Garis masa untuk penghijrahan kepada kriptografi pasca-kuantum“. Mac 2025.
- Pusat Keselamatan Siber Kanada: “Peta jalan untuk penghijrahan kepada kriptografi pasca-kuantum untuk Kerajaan Kanada (ITSM.40.001)". Jun 2025."
- Rumah Putih: “Perintah Eksekutif 14412 — Mengamankan Negara Daripada Serangan Kriptografi Lanjutan"(22 Jun 2026) dan OMB"M-26-15"(24 Jun 2026).
- NSA: “Sumber Keselamatan Siber Pasca-Kuantum (CNSA 2.0)".
- CRYPTREC (Jepun): “CRYPTREC"— ML-KEM ditambah ke Senarai Sifer yang Disyorkan, Mac 2026.
- MAS (Singapura): “Nasihat tentang Menangani Risiko Keselamatan Siber yang Berkaitan dengan Quantum". Februari 2024."
- NZISM (New Zealand): “Persediaan untuk Kriptografi Pasca-Kuantum".
- ICCS (China): “Institut Kriptografi Komersial Standards"— program algoritma kriptografi komersial generasi akan datang.
- ITI (Brazil): “ITI publica Instrução Normativa que incorpora algoritmos pós-quânticos à ICP-Brasil". Janeiro 2026."
Obligasi sektor dan mendatar:
- Kesatuan Eropah: “Arahan (EU) 2022/2555 (NIS2)“; “Peraturan (EU) 2022/2554 (DORA)“; “Peraturan Pewakilan Suruhanjaya (EU) 2024/1774 (DORA ICT pengurusan risiko RTS)“; “Peraturan (EU) 2024/2847 (Akta Ketahanan Siber)".
- Keselamatan PCI StandardMajlis: “Ringkasan Perubahan daripada PCI DSS v3.2.1 kepada v4.0"(keperluan 12.3.3).
latar Belakang:
- Craig Gidney: “Cara memfaktorkan integer RSA 2048 bit dengan kurang daripada sejuta qubit bising". Google Quantum AI, Mei 2025.
- Michele Mosca: “Keselamatan siber dalam era komputer kuantum: adakah kita akan bersedia?". IACCetakan Semula 2015/1075.
