






१. खुला स्रोत मालवेयरको परिचय
ओपन सोर्स मालवेयर भनेको के हो?
खुला स्रोत मालवेयर यो खुला स्रोत सफ्टवेयर (OSS) प्याकेजहरू भित्र लुकेको दुर्भावनापूर्ण कोड हो, जुन तपाईंको अनुप्रयोगहरू र पूर्वाधारमा घुसपैठ गर्न डिजाइन गरिएको हो। यो छिटो फैलिन्छ किनभने OSS समुदाय-संचालित सहकार्य र विश्वासमा निर्भर गर्दछ। त्यही विश्वासको दुरुपयोग हुन सक्छ - विशेष गरी जब सुरक्षा नियन्त्रणहरू कमजोर हुन्छन्। त्यसैले खुला स्रोत मालवेयर सुरक्षा अब वैकल्पिक छैन - यो आवश्यक छ। एक भरपर्दो खुला स्रोत मालवेयर स्क्यानर लुकेका खतराहरू चाँडै पत्ता लगाउन मद्दत गर्दछ, तपाईंको राख्दै CI/CD pipelines, IaC टेम्प्लेटहरू, र उत्पादन प्रणालीहरू सुरक्षित।
हालैका तथ्याङ्कहरूले यसलाई समर्थन गर्दछ। २०२४ मा, सोनाटाइपका अनुसन्धानकर्ताहरूले पत्ता लगाए कि ७७८,००० दुर्भावनापूर्ण OSS प्याकेजहरू, अघिल्लो वर्षको तुलनामा १५६% ले ठूलो वृद्धि। यसैबीच, द "स्टारगेजर गोब्लिन" अभियानले मालवेयरलाई वैध खुला स्रोत परियोजनाहरू जस्तो देखाउन हजारौं नक्कली GitHub खाताहरू प्रयोग गर्यो। र सबैभन्दा डरलाग्दो अवस्थामा, XZ Utils ब्याकडोर आक्रमणकारीहरूलाई टाढाको पहुँच प्रदान गर्न लोकप्रिय लिनक्स उपकरणहरूलाई पनि कसरी हतियार बनाउन सकिन्छ भनेर देखाइएको छ।
आपूर्ति शृङ्खला जोखिमभन्दा बाहिर, आक्रमणकारीहरूले अब निर्माणलाई लक्षित गर्छन् pipelines र पूर्वाधार कन्फिगरेसनहरू। तिनीहरूले दुर्भावनापूर्ण आदेशहरू इम्बेड गर्छन् CI/CD र IaC, तपाईंले तैनाथ गर्ने बित्तिकै तपाईंको प्रणालीहरू अपहरण गर्न पर्खिरहेका छन्।
त्यसैले आधुनिक एपसेक टोलीहरूले बायाँतिर सर्नु पर्छ, खतरा पत्ता लगाउने कार्यलाई स्वचालित बनाउनु पर्छ, र सबै कुरा निरन्तर निगरानी गर्नुपर्छ। अगाडि रहनको लागि एक मात्र तरिका भनेको तपाईंको सम्पूर्ण खुला स्रोत इकोसिस्टमलाई समेट्ने पूर्ण-स्पेक्ट्रम सुरक्षा हो।
समस्याको बारेमा हाम्रो विस्तृत ब्लग पोस्टमा थप पढ्नुहोस् खुला स्रोत दुर्भावनापूर्ण प्याकेजहरू.
OSS र खुला स्रोत मालवेयर सुरक्षाको महत्त्व र वृद्धि
खुला स्रोत सफ्टवेयर वास्तवमै आधुनिक सफ्टवेयर विकासको आधारशिला बनेको छ, जसले हरेक कल्पना गर्न सकिने उद्योगमा प्रविधिको डिजाइन र क्षेत्रहरू परिवर्तन गरेको छ। फलस्वरूप, यो घातीय वृद्धि र अपनाउनेले स्वाभाविक रूपमा नयाँ उत्पन्न हुने खतराहरू विरुद्ध ठोस सुरक्षा उपायहरूको लागि ठाउँ सिर्जना गर्दछ। त्यस उद्देश्यका लागि, यसको महत्त्व र विकासका केही प्रमुख पक्षहरूलाई विचार गरौं:
बढेको ग्रहण:
- गत वर्ष तीन चौथाईभन्दा बढी संस्थाहरूले खुला स्रोत सफ्टवेयरको प्रयोग बढाएका छन्।
- DevOps टुलिङ, डाटा टेक्नोलोजी र AI/ML टुलिङको लोकप्रियता बढेको छ यो वृद्धिमा योगदान पुर्यायो.
विविध प्रविधिहरू:
- OSS अपनाउने कार्य अब प्रोग्रामिङ भाषाहरू वा लिनक्स अपरेटिङ सिस्टमहरू जस्ता विशिष्ट प्रविधिहरूमा केन्द्रित छैन।
- संस्थाहरूले अब खुला स्रोत डाटाबेस, डेटा प्रविधि, अपरेटिङ सिस्टम, Git भण्डार, AI/ML फ्रेमवर्क, र प्रयोग गरिरहेका छन्। CI/CD उपकरण।
सीपको माग:
- खुला स्रोत सीपहरूको माग उच्च छ।
- OSS को व्यापक प्रयोगको लागि प्रतिभाको अभाव बाधा बनेको छ।
चुनौतीहरू:
- OSS वृद्धि सकारात्मक भए पनि चुनौतीहरू भने कायमै छन्।
- समस्याहरूमा कन्फिगरेसन, स्थापना, अन्तरसञ्चालनशीलता, र अद्यावधिकहरू समावेश छन्।
- संस्थाहरूले पनि सीमितताहरूको सामना गर्छन् परीक्षण, एकीकरण, र समर्थनको लागि आन्तरिक सीपहरूमा.
२. साइबर अपराधीहरूलाई खुला स्रोत मालवेयरको अपील
ओपन सोर्स सफ्टवेयर (OSS) दुईधारे तरवार हो। यसले नवीनता र सहकार्यलाई अगाडि बढाउँछ, तर यसको खुला प्रकृतिले साइबर अपराधीहरूलाई पनि आकर्षित गर्छ (ओपन सोर्स मालवेयर स्क्यानर लागू गर्ने प्रयास गर्नुहोस्)। OSS उनीहरूलाई किन विशेष रूपमा आकर्षक लाग्छ भन्ने कुरा यहाँ छ:
पहुँच र वितरणको सहजता
- पहुँचयोग्यता खुला गर्नुहोस्: OSS को स्रोत कोड सार्वजनिक रूपमा उपलब्ध छ, जसले साइबर अपराधीहरूलाई दुर्भावनापूर्ण गतिविधिहरूको लागि निरीक्षण गर्न, परिमार्जन गर्न र पुन: प्रयोग गर्न सजिलो बनाउँछ। विशेष गरी, यसले उनीहरूलाई धेरै झन्झट बिना सामान्य रूपमा प्रयोग हुने परियोजनाहरूमा मालवेयर थप्ने अवसर प्रदान गरेको छ।
- विस्तृत वितरण: यसबाहेक, एक पटक OSS परियोजनामा इन्जेक्ट गरिसकेपछि, npm, PyPI, र Maven Central जस्ता प्याकेज रिपोजिटरीहरूको लोकप्रियताको माध्यमबाट मालिसियस कोडले धेरै छोटो समयमा धेरै व्यापक वितरण पाउन सक्छ। फलस्वरूप, यो व्यापक वितरणले मालवेयरको सम्भावित प्रभावलाई बढाउँछ।
ट्रस्टको दोहन
- विश्वासमा आधारित पारिस्थितिक प्रणाली: OSS इकोसिस्टम उच्च स्तरको विश्वासमा सञ्चालन हुन्छ। योगदानकर्ता र मर्मतकर्ताहरू प्रायः सहकार्यमा काम गर्छन्, स्वामित्व सफ्टवेयरको तुलनामा कम कडा सुरक्षा जाँचहरू सहित। Cybercriminals मालवेयर इन्जेक्ट गर्न मालिसियस कोड योगदान गरेर वा मर्मतकर्ताहरूको खाताहरूमा सम्झौता गरेर यो विश्वासको शोषण गर्नुहोस्।.
- आपूर्ति श्रृंखला आक्रमणहरू: यस सन्दर्भमा, डाउनस्ट्रीम अनुप्रयोगहरू र सेवाहरूको ठूलो भाग हुनेछ यसैले आपूर्ति शृङ्खला विरुद्धको आक्रमणबाट प्रभावित हुन, जुन सबै त्यो OSS घटकमा निर्भर छन्। उदाहरणका लागि, घटना-स्ट्रिम घटनाले यो प्रविधिलाई प्रसिद्ध रूपमा प्रयोग गर्यो, जहाँ एक लोकप्रिय npm प्याकेज क्रिप्टोकरेन्सी चोरीको लागि सम्झौता गरिएको थियो।
कम प्रवेश बाधाहरू
- न्यूनतम प्रमाणीकरण: यसबाहेक, धेरै कम प्याकेज भण्डारहरूले आफ्ना योगदानकर्ताहरूलाई प्रमाणित गर्छन्। फलस्वरूप, धम्की दिने व्यक्तिले सजिलैसँग दुर्भावनापूर्ण प्याकेजहरू अपलोड गर्छन्, किनकि प्रवेशको लागि अवरोध कम छ, व्यापक आक्रमणहरू गर्न डिस्पोजेबल इमेल र अन्य नक्कली प्रमाणपत्रहरू प्रयोग गर्दै।
- स्वचालन उपकरण: त्यसैगरी, साइबर अपराधीहरूले ठूलो संख्यामा दुर्भावनापूर्ण प्याकेजहरू बनाउन र वितरण गर्न स्वचालित उपकरणहरू प्रयोग गर्छन्, जसले आक्रमण कार्यान्वयन गर्न आवश्यक पर्ने प्रयासलाई अझ कम गर्छ। फलस्वरूप,, तिनीहरूले पत्ता लाग्नबाट बच्न धेरै मालवेयर भिन्नताहरू सिर्जना गर्न सक्छन्।
उच्च प्रभाव क्षमता
- व्यापक उपयोग: यसलाई ध्यानमा राख्दै, धेरै OSS परियोजनाहरूले ठूलो संख्यामा महत्वपूर्ण अनुप्रयोगहरू र सेवाहरूको आधार घटकको रूपमा काम गर्छन्। त्यसकारण, यस्तो व्यापक रूपमा अपनाइएको OSS मा सम्झौताले लहर वा क्यास्केडिङ प्रभाव निम्त्याउन सक्छ, जसले विश्वभरका धेरै संस्थाहरू र प्रयोगकर्ताहरूलाई असर गर्छ।
- ढिलाइ भएको पत्ता लगाउने: यसको अतिरिक्त, OSS भित्रको दुर्भावनापूर्ण कोड धेरै लामो समयसम्म पत्ता नलाग्न सक्छ, खास गरी यदि यो अस्पष्ट छ वा विशेष परिस्थितिहरूमा सक्रिय छ भने। फलस्वरूप, यो ढिलाइले आक्रमणकारीहरूलाई पत्ता लगाउने र प्याच गर्ने अघि कमजोरीहरूको शोषण गर्न समय दिन्छ।
३. खुला स्रोत मालवेयरका सामान्य प्रकारहरू
खुला स्रोत मालवेयरले विभिन्न रूप लिन सक्छ, प्रत्येकको अद्वितीय विशेषताहरू र प्रभावहरू छन्। तपाईंले देखिरहनुभएको छ, खुला स्रोत मालवेयर सुरक्षा अनिवार्य छ। यहाँ तपाईंसँग सबैभन्दा सामान्य प्रकारहरूको सिंहावलोकन छ:
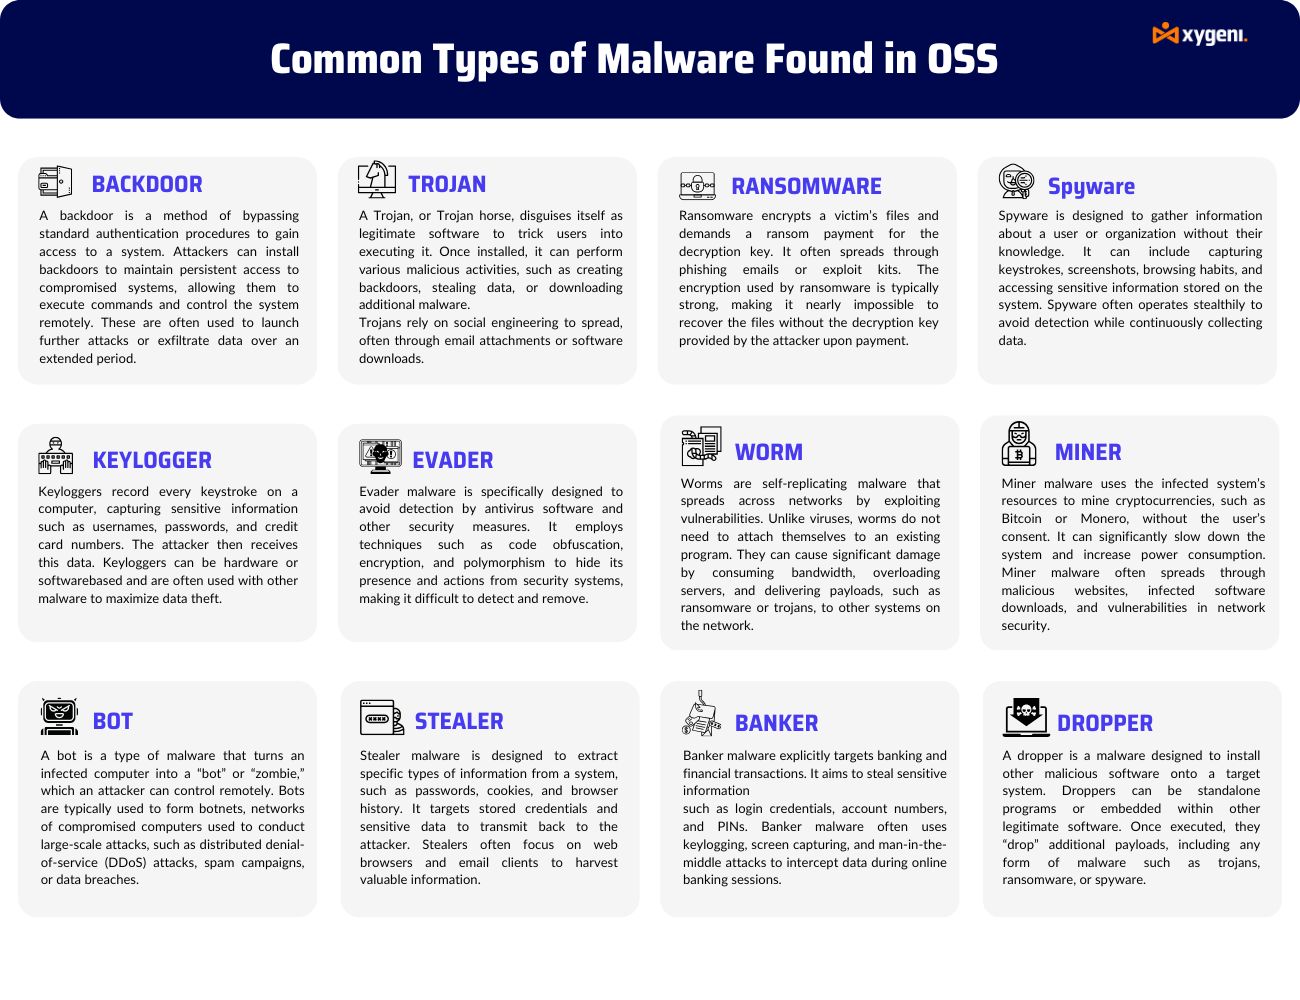
मालवेयर कोटीहरूको सिंहावलोकन
पछाडिको ढोका:
यो मालवेयरको एक वर्ग हो जसले पत्ता नलागेर उपकरणमा टाढाबाट पहुँच गर्न अनुमति दिन्छ र नियमित प्रमाणीकरणलाई बाइपास गर्छ। आक्रमणकारीहरूले पछाडिको ढोकाबाट संक्रमित उपकरणको टाढाबाट नियन्त्रण लिन सक्छन्।
ड्रपर:
ड्रपरहरूले प्रणालीमा मालवेयर स्थापना गर्छन्। तिनीहरू प्रायः प्रारम्भिक वा पहिलो-चरणको पेलोडको रूपमा काम गर्छन् र थप परिष्कृत र उन्नत मालवेयर तैनाथ गर्छन्।
बचाउने:
सुरक्षा सफ्टवेयरलाई बाइपास गर्न विकसित गरिएको मालवेयर, जसमा अस्पष्टता, बहुरूपता र इन्क्रिप्शन समावेश हुन सक्छ।
सामान्य मालवेयर:
यो एउटा फराकिलो वर्ग हो जसले भाइरस, वर्म र ट्रोजन जस्ता धेरै प्रकारका दुर्भावनापूर्ण सफ्टवेयरहरूलाई समेट्छ।
फिसि:
प्रयोगकर्ताहरूबाट संवेदनशील जानकारी प्राप्त गर्न उनीहरूलाई धोका दिने विभिन्न तरिकाहरू। प्रायः, त्यस्ता इमेल वा वेबसाइटहरू धोखाधडीपूर्ण हुन्छन्।
स्पाइवेयर:
जासुसी सफ्टवेयरले कुनै व्यक्ति वा संस्थाको बारेमा जानकारी उनीहरूको जानकारी बिना नै सङ्कलन गर्न सक्छ र अर्को संस्थालाई पठाउन सक्छ।
बाँके:
बैंकिङ डेटा चोर्न विशेष रूपमा सेट गरिएका ट्रोजनहरूको दायरा, जस्तै login प्रमाणपत्र र खाता नम्बरहरू।
ट्रोजन:
एक प्रकारको मालवेयर जसले प्रयोगकर्तालाई आफ्नो मनसायको बारेमा भ्रमित गर्छ। धेरैजसो अवस्थामा, यसलाई वास्तविक सफ्टवेयरको रूपमा प्रस्तुत गरिन्छ।
कीलोगर:
प्रयोगकर्ताले गरेका किस्ट्रोकहरूको लग राख्ने सफ्टवेयर। यो सामान्यतया पासवर्ड र अन्य संवेदनशील जानकारी चोर्न प्रयोग गरिन्छ।
चोर:
यो मालवेयर पासवर्ड, व्यक्तिगत जानकारी, र वित्तसँग सम्बन्धित डेटा जस्ता संवेदनशील डेटा चोर्न डिजाइन गरिएको हो।
बोट:
इन्टरनेटमा निश्चित कार्यहरूलाई स्वचालित बनाउने सफ्टवेयर अनुप्रयोग। धेरैजसो बोटनेटहरूले यसलाई DDoS सहित विभिन्न आक्रमणहरूको लागि प्रयोग गर्छन्।
र्यानसमवेयर:
मालवेयरको एक वर्ग जसले प्रयोगकर्ताको डेटा इन्क्रिप्ट गर्छ र त्यसपछि डिक्रिप्शन कुञ्जीको बदलामा फिरौती माग्छ।
गँड्यौला:
एक प्रकारको मालवेयर जसले नेटवर्कमा विभिन्न तरिकाले स्व-नक्कल गर्छ। यसको सामान्यतया विनाशकारी उद्देश्य हुन्छ। माइनर: प्रयोगकर्ताहरूको सहमति बिना क्रिप्टोकरेन्सी खानी गर्न प्रणाली स्रोतहरू अपहरण गर्ने मालवेयर।
यी प्रकारका खुला स्रोत मालवेयरले OSS भित्रका दुर्भावनापूर्ण गतिविधिहरूको विविध विधिहरू र गम्भीर प्रभावहरूलाई चित्रण गर्दछ। महत्त्वपूर्ण मालवेयर घटनाहरूको गहन अवलोकनको लागि, हाम्रो विस्तृत केस स्टडीहरू अन्वेषण गर्नुहोस् नयाँ खतराहरू देखा पर्दैछन्: खुला स्रोत प्याकेजहरूमा मालवेयर.
४. खुला स्रोत मालवेयरको जोखिम र प्रभावहरू
संस्थाहरूलाई सुरक्षा जोखिमहरू
खुला स्रोत मालवेयरले संस्थाहरूको लागि महत्त्वपूर्ण सुरक्षा चुनौतीहरू प्रस्तुत गर्दछ, जसमा समावेश छन्:
- अनधिकृत पहुँच र डेटा चोरी: विशेषत, दुर्भावनापूर्ण अभिनेताहरूले प्रणालीहरूमा अनधिकृत पहुँच प्राप्त गर्न खुला-स्रोत कम्पोनेन्टहरूमा कमजोरीहरूको शोषण गर्छन्। एक पटक भित्र, तिनीहरूले संवेदनशील डेटा चोर्न सक्छन्, प्रयोगकर्ता खाताहरू सम्झौता गर्न सक्छन्, र सञ्चालनहरू अवरुद्ध गर्न सक्छन्।
- प्रणाली सम्झौता: यसबाहेक, खुला स्रोत मालवेयरले प्रणाली सम्झौता निम्त्याउन सक्छ, जो आक्रमणकारीहरूलाई महत्वपूर्ण पूर्वाधार, सर्भर वा अन्त्य बिन्दुहरूको नियन्त्रण लिन अनुमति दिन्छ। फलस्वरूप, यसले डेटाको अखण्डता, उपलब्धता र गोपनीयतामा सम्झौता गर्छ।
आर्थिक र प्रतिष्ठामा क्षति
- वित्तीय प्रभाव: वास्तवमा, खुला स्रोत मालवेयरको वित्तीय प्रभावहरू विशाल छन्। उदाहरणका लागि, २०२० मा मात्र, लागत साइबर अपराधले विश्व अर्थतन्त्रलाई लगभग १ ट्रिलियन अमेरिकी डलर बराबरको क्षति पुर्यायो, २०१८ मा रेकर्ड गरिएको भन्दा ५०% ले वृद्धि भएको छ। यसबाहेकअझ अचम्मको कुरा के छ भने, २०१९ मा औसत साइबर बीमा दाबी १४५,००० अमेरिकी डलरबाट बढेर २०२० मा ३५९,००० अमेरिकी डलर पुगेको छ।
- प्रतिष्ठित क्षति: यसबाहेक, OSS मालवेयरको शिकार भएका संस्थाहरूले प्रतिष्ठामा क्षति पुर्याउँछन्। फलस्वरूप, ग्राहकको विश्वास गुमाउनु र सम्बन्धित नकारात्मक प्रचारले उनीहरूको सार्वजनिक छविमा स्थायी प्रभाव पार्न सक्छ।
नियमहरूको पालना
- डोरा र NIST2 नियमहरू: DevOps अनुसन्धान र मूल्याङ्कन ढाँचा र नेटवर्क र सूचना प्रणाली निर्देशन दुवैमा बलियो सुरक्षा अभ्यासहरू समावेश छन्; पालना गर्न असफल भएमा थप प्रतिष्ठा क्षतिको अतिरिक्त कानुनी दण्ड हुनेछ।
संक्षेपमा, व्यवस्थापन open source security भरपर्दो खुला स्रोत मालवेयर स्क्यानरको जोखिम महत्त्वपूर्ण छ। त्यसकारण, संस्थाहरूले सुरक्षा उपायहरूलाई प्राथमिकता दिनुपर्छ। थप रूपमा, तिनीहरूले उदीयमान खतराहरूको बारेमा जानकारी राख्नुपर्छ। त्यस उद्देश्यका लागि, उत्तम खुला स्रोत मालवेयर सुरक्षा अभ्यासहरू अपनाउनाले सफ्टवेयर आपूर्ति श्रृंखलालाई सुरक्षित राख्न मद्दत गर्दछ। उदाहरणका लागि, तपाईं हाम्रो ब्लग पढ्न सक्नुहुन्छ खुला स्रोत सफ्टवेयर सुरक्षाको परिदृश्य बुझ्दै.
५. पत्ता लगाउने र खुला स्रोत मालवेयर सुरक्षा रणनीतिहरू
खुला स्रोत मालवेयर पहिचान गर्ने उत्तम अभ्यासहरू
आधुनिक सफ्टवेयरलाई साधारण स्क्यान मात्र होइन, दृश्यता, स्मार्ट पहिचान र द्रुत प्रतिक्रिया चाहिन्छ। जाइगेनीको खुला स्रोत मालवेयर सुरक्षाले तीनवटै प्रदान गर्दछ। हामी तपाईंको कोड सुरक्षित गर्छौं, CI/CD कार्यप्रवाह, र IaC पूर्ण-स्ट्याक, स्वचालित रक्षा दृष्टिकोण भएका फाइलहरू।
मा दुर्भावनापूर्ण आदेशहरू रोक्नुहोस् CI/CD र IaC
आक्रमणकारीहरूले प्रायः आदेशहरू लुकाउँछन् CI/CD pipelines and IaC स्क्रिप्टहरू। यी आदेशहरू - जस्तै curl or wget— पत्ता लगाउन गाह्रो छ। Xygeni को खुला स्रोत मालवेयर स्क्यानरले क्षति हुनु अघि अनधिकृत कार्यान्वयन पत्ता लगाउँछ र रोक्छ।
यसले विशेषाधिकार जम्प वा अचानक नेटवर्क गतिविधि जस्ता असामान्य व्यवहारहरू पनि ट्र्याक गर्दछ।
टेराफर्म, कुबर्नेट्स, र हेल्म फाइलहरू गोप्य कुराहरू, गलत कन्फिगरेसनहरू, र एम्बेडेड मालवेयरको लागि स्क्यान गरिन्छन्।
यसरी हामी तपाईंको सफ्टवेयर आपूर्ति श्रृंखलालाई स्रोतदेखि उत्पादनसम्म सुरक्षित गर्छौं।
निरन्तर स्क्यानिङ र निर्भरता जोखिम नियन्त्रण
Xygeni को खुला स्रोत मालवेयर स्क्यानरले NVD र विक्रेता सल्लाहहरू जस्ता विश्वसनीय स्रोतहरू प्रयोग गरेर प्याकेजहरू जाँच गर्दछ। यो वास्तविक-समय स्क्यानिङले रिलीज हुनुभन्दा पहिले कमजोरीहरू र दुर्भावनापूर्ण कोड पत्ता लगाउँछ।
हाम्रा निर्भरता व्यवस्थापन उपकरणहरूले सबै खुला स्रोत पुस्तकालयहरूको नक्साङ्कन गर्छन्, जसमा ट्रान्जिटिभ पुस्तकालयहरू पनि समावेश छन्।
हामी यस्ता जोखिमहरू समात्छौं टाइपोस्क्वाटिंग र निर्भरता भ्रम र सरल समाधानहरू सुझाव दिनुहोस्।
तपाईं संस्करणहरू पिन गर्न सक्नुहुन्छ, विश्वसनीय प्याकेजहरू प्रयोग गर्न सक्नुहुन्छ, वा खतरनाक स्क्रिप्टहरू ब्लक गर्न सक्नुहुन्छ।
यी सुविधाहरूले विकासको हरेक चरणमा बलियो खुला स्रोत मालवेयर सुरक्षालाई समर्थन गर्दछ।
स्मार्ट प्राथमिकीकरणको साथ ASPM
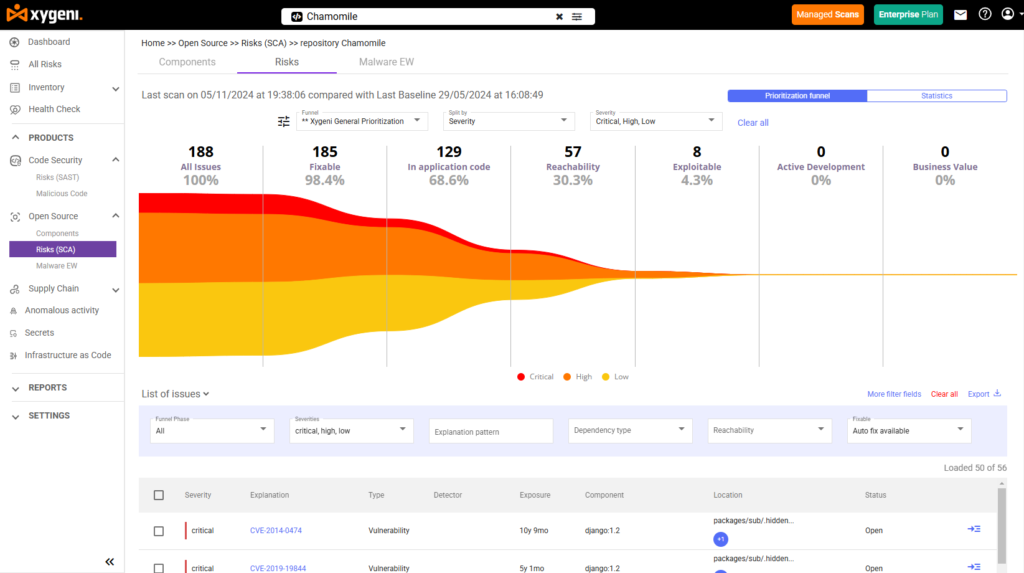
धेरै अलर्टहरूले तपाईंको टोलीलाई ढिलो बनाउन सक्छ। Xygeni ले प्रयोग गर्दछ ASPM सबैभन्दा खतरनाक जोखिमहरूमा मात्र ध्यान केन्द्रित गर्न। हामी सम्पत्तिहरू पत्ता लगाउँछौं, निर्भरताहरू ट्रेस गर्छौं, र कमजोरीहरू शोषणयोग्य छन् कि छैनन् भनेर जाँच गर्छौं।
हाम्रो पहुँचयोग्यता विश्लेषण वास्तविक आक्रमण मार्गहरू र उच्च-प्राथमिकता खतराहरू देखाउँछ। यो लक्षित विधि प्रभावकारी खुला स्रोत मालवेयर सुरक्षाको लागि महत्वपूर्ण छ।
वास्तविक-समय खतरा पत्ता लगाउने र अलर्टहरू
Xygeni को खुला स्रोत मालवेयर स्क्यानरले npm, PyPI, र Maven जस्ता सार्वजनिक रजिस्ट्रीहरूलाई २४/७ निगरानी गर्दछ।
यसले तपाईंको संक्रमित हुनुभन्दा पहिले मालवेयर समात्न व्यवहार स्क्यान गर्दछ pipeline.
- तत्काल चेतावनी: इमेल, वेब मार्फत सूचना प्राप्त गर्नुहोस्hooks, वा च्याट उपकरणहरू।
- स्वतः क्वारेन्टाइन: शंकास्पद प्याकेजहरू तुरुन्तै अलग्गिन्छन्।
- विज्ञ समीक्षा: हाम्रो टोलीले धम्कीहरूको जाँच गर्छ र पुष्टि गर्छ।
- खुला खुलासा: हामी पुन: प्रयोग रोक्न प्रमाणित धम्कीहरू साझा गर्छौं।
Xygeni को खुला स्रोत मालवेयर स्क्यानरले तपाईंलाई नियन्त्रण, गति र दृश्यता दिन्छ - ताकि तपाईं विश्वासका साथ कोड गर्न सक्नुहुन्छ।
६. खुला स्रोत मालवेयरमा भविष्यका प्रवृत्तिहरू
उदीयमान खतराहरू र भविष्यसूचक विश्लेषण
खुला स्रोत मालवेयर विकसित हुँदै जाँदा, यसको आक्रमण विधिहरू बढ्दो रूपमा परिष्कृत हुँदै जान्छन्। फलस्वरूप, भविष्यवाणी गर्ने विश्लेषण, मेसिन लर्निङ र एआईको प्रयोग गरेर, सम्भावित मालवेयरको संकेत गर्ने ढाँचाहरू पहिचान गरेर उदीयमान खतराहरूको पूर्वानुमान गर्दछ। यो सक्रिय दृष्टिकोणले भविष्यका आक्रमणहरू विरुद्ध सुरक्षा तयार गरेर खुला स्रोत मालवेयर सुरक्षालाई बढाउँछ।
पत्ता लगाउने र रोकथाम प्रविधिहरूमा नवीनताहरू
परिष्कृत मालवेयरभन्दा अगाडि रहन, पत्ता लगाउने र रोकथाम प्रविधिहरूमा निरन्तर प्रगति आवश्यक छ। त्यसकारण, व्यवहार-आधारित पत्ता लगाउने, उन्नत खतरा खुफिया प्लेटफर्महरू, र एआई-संचालित सुरक्षा विश्लेषणमा नवीनताहरू महत्त्वपूर्ण छन्। प्रतिक्रियामा, Xygeni ले स्वचालित प्रतिक्रियाहरू मार्फत वास्तविक समयमा संस्थाहरूले द्रुत रूपमा खतराहरू पत्ता लगाउन र निष्क्रिय पार्न सक्छन् भनी सुनिश्चित गर्न अग्रणी-धार प्रविधिहरू समावेश गर्दछ।
कसरी वक्र अगाडि रहन
उदीयमान खतराहरू विरुद्ध लचिलो रहन संस्थाहरूले निम्न रणनीतिहरू विचार गर्नुपर्छ:
सूचित रहनुहोस्: उद्योग फोरम, वेबिनार र तालिम मार्फत सुरक्षा प्रवृत्ति र खतराको जानकारीको बारेमा नियमित रूपमा ज्ञान अपडेट गर्नुहोस्।
नवीन प्रविधिहरू अँगाल्नुहोस्: एआई-संचालित खतरा पत्ता लगाउने र स्वचालित प्रतिक्रिया प्रणालीहरूमा अत्याधुनिक उपकरणहरू र अभ्यासहरूको लाभ उठाउनुहोस्। Xygeni ले तपाईंलाई पछिल्ला खतराहरूबाट सुरक्षित राख्न समाधानहरू प्रदान गर्दछ।
सहयोग सुधार गर्नुहोस्: संस्था भित्र र बाह्य साझेदारहरूसँग सहकार्यलाई बढावा दिनुहोस्। खतरासम्बन्धी सूचना र उत्तम अभ्यासहरूको साझेदारीले सामूहिक प्रतिरक्षालाई बलियो बनाउँछ।
निष्कर्ष: खुला स्रोत मालवेयर सुरक्षाको साथ सुरक्षा सुदृढीकरण
खुला स्रोत मालवेयरले आधुनिक विकास वातावरणमा महत्त्वपूर्ण जोखिमहरू प्रस्तुत गर्दछ। यद्यपि, सही जागरूकता, उपकरणहरू र प्रक्रियाहरूको साथ, यी जोखिमहरू व्यवस्थित छन्। Xygeni को खुला स्रोत मालवेयर स्क्यानरले उत्पादन वातावरणमा पुग्नु अघि नै मालिसियस प्याकेजहरू पहिचान गर्न र ब्लक गर्न मद्दत गर्दछ।
कार्यप्रवाहहरूमा खुला स्रोत मालवेयर सुरक्षा एकीकृत गरेर—बाट CI/CD pipelineकोडको रूपमा पूर्वाधारमा s (IaC) कन्फिगरेसनहरू—संस्थाहरूले जोखिम कम गर्न र खतराहरू चाँडै पत्ता लगाउन सक्छन्।
सुरक्षा-प्रथम संस्कृति कायम राख्नुहोस्
सुरक्षा विकासको आधारभूत पक्ष हुनुपर्छ, पछि सोचेर होइन। खुला स्रोत प्रयोग गर्ने टोलीहरूलाई जोखिमहरू बढ्नु अघि पहिचान गर्न निरन्तर अनुगमन र प्रभावकारी उपकरणहरू आवश्यक पर्दछ। Xygeni's जस्तो खुला स्रोत मालवेयर स्क्यानरले स्वचालन, सन्दर्भ र दृश्यताको साथ यो प्रयासलाई समर्थन गर्दछ।
अगाडि हेर्दै
लामो समयसम्म, सफ्टवेयर इकोसिस्टमहरू अन्तरसम्बन्धित हुँदै जाँदा, खतराहरू विकसित हुँदै जानेछन्। त्यसकारण, खुला स्रोत मालवेयर सुरक्षा रणनीतिहरूको साथसाथै व्यावहारिक उपकरणहरू प्रयोग गर्नाले टोलीहरूलाई विकासमा बाधा नपुर्याई अगाडि रहन मद्दत गर्दछ।
Xygeni खुला स्रोत मालवेयर स्क्यानर
खुला-स्रोत निर्भरताहरूको लागि वास्तविक-समय सुरक्षा
सबै पहिचान गर्नुहोस् प्रत्यक्ष र संक्रमणीय सम्बन्धित निर्भरताहरू र बाट फाइदा वास्तविक-समय मालवेयर पत्ता लगाउने, अवरुद्ध गर्ने, र सूचना दिने प्रारम्भिक अलर्ट र विशेषज्ञ प्रमाणीकरणको साथ।
- व्यवहार-आधारित मालवेयर विश्लेषण खुला स्रोत घटकहरूको लागि
- मेटाडेटा र उत्पत्ति प्रमाणीकरण प्याकेजको प्रामाणिकता प्रमाणित गर्न
- वास्तविक समय अलर्ट शंकास्पद गतिविधि वा दुर्भावनापूर्ण ढाँचाहरूमा
- CI/CD एकीकरण प्रारम्भिक, स्वचालित सुरक्षाको लागि
- हरेक निर्भरता सुरक्षित गर्नुहोस्, किनकि सबै खतराहरू ज्ञात कमजोरीहरू होइनन्

