






१. परिचय: किन सफ्टवेयर सुरक्षा अझै पनि महत्त्वपूर्ण छ
सफ्टवेयर सुरक्षा भनेको तपाईंको कोड र यसलाई निर्माण गर्न प्रयोग गरिने उपकरणहरू दुवैको सुरक्षा गर्नु हो। विकासको गति बढ्दै जाँदा र तेस्रो-पक्ष कोड र स्वचालनमा बढी निर्भर हुँदै जाँदा, सफ्टवेयर आपूर्ति श्रृंखला एक प्रमुख आक्रमण सतह बन्छ। यदि तपाईं सोध्दै हुनुहुन्छ भने सफ्टवेयर सुरक्षा भनेको के हो?, यो केवल बगहरू समाधान गर्ने बारेमा मात्र होइन - यो असुरक्षित कोड रोक्ने, गोप्य कुराहरू सुरक्षित राख्ने र सुरक्षित गर्ने बारेमा हो CI/CD pipelineसुरुदेखि नै।
आक्रमणहरूले अब स्रोत नियन्त्रण र निर्माण प्रणालीहरू जस्ता प्रारम्भिक चरणहरूलाई लक्षित गर्छन्। फलस्वरूप, सफ्टवेयर सुरक्षा सफ्टवेयरले परिधि प्रतिरक्षाभन्दा बाहिर जानुपर्छ र सम्पूर्ण विकास प्रक्रियालाई समेट्नुपर्छ।
जोखिम बढ्दै गएको र DORA र NIS2 जस्ता नियमहरू लागू भएको अवस्थामा, तपाईंको आपूर्ति श्रृंखला सुरक्षित गर्नु अब वैकल्पिक छैन। यो गाइडले तपाईंलाई मद्दत गर्नेछ:
- व्यवहारमा सफ्टवेयर सुरक्षा बुझ्नुहोस्
- आक्रमणकारीहरूले सफ्टवेयर आपूर्ति श्रृंखलामा कसरी घुसपैठ गर्छन् भनेर पहिचान गर्नुहोस्
- विकासको हरेक चरण सुरक्षित गर्न उत्तम अभ्यासहरू लागू गर्नुहोस्
डुबानमा डुङ्गा
२. सफ्टवेयर सुरक्षा भनेको के हो र यो सफ्टवेयर आपूर्ति श्रृंखलाको लागि किन आवश्यक छ?
सुरक्षा सफ्टवेयर, यसको मूलमा, वास्तविक-विश्व खतराहरूको सामना गर्न सक्ने सफ्टवेयर निर्माण र मर्मत गर्नु हो। अर्को शब्दमा, यो विकासको अन्त्यमा स्क्यानरहरू चलाउने बारेमा मात्र होइन - बरु, यो सुरुदेखि नै प्रक्रियामा सुरक्षा डिजाइन गर्ने बारे हो।
सफ्टवेयर सुरक्षा भनेको के हो?
सफ्टवेयर सुरक्षा भनेको सफ्टवेयरलाई यसको जीवनचक्रभरि कमजोरी, अनधिकृत पहुँच र दुर्भावनापूर्ण आक्रमणहरूबाट जोगाउन डिजाइन, विकास र मर्मत गर्ने अभ्यास हो।
सुरक्षा सफ्टवेयरको मुख्य सिद्धान्तहरू SDLC
- सुरक्षित कोड लेख्दै
- निर्भरताहरू सुरक्षित रूपमा व्यवस्थापन गर्दै
- तपाईंको रक्षा गर्नुहोस् CI/CD pipelines
- अनधिकृत परिवर्तन वा पहुँच रोक्ने
- गोप्य र संवेदनशील डेटा स्रोत नियन्त्रण बाहिर राख्ने
यी प्रत्येक अभ्यासहरूले विकासदेखि तैनातीसम्म सफ्टवेयर आपूर्ति श्रृंखलामा जोखिम कम गर्न मद्दत गर्दछ।
उद्योग अनुसार सफ्टवेयर सुरक्षा भनेको के हो? standards
- यस अनुसार ओपन वेब एप्लिकेसन सेक्युरिटी प्रोजेक्ट (OWASP), सफ्टवेयर सुरक्षा भनेको सुरुदेखि नै सुरक्षित हुन सफ्टवेयर निर्माण गर्ने प्रक्रिया हो—मानिस, प्रक्रिया र प्रविधिमा केन्द्रित हुँदै।
- कार्नेगी मेलनको CERT डिभिजन यसलाई दुर्भावनापूर्ण आक्रमणमा सही रूपमा काम गर्न जारी राख्न सफ्टवेयर डिजाइन र कार्यान्वयनको रूपमा परिभाषित गर्दछ।
- यो राष्ट्रिय संस्थान Standards र प्रविधि (NIST) यसलाई अनधिकृत पहुँच, प्रयोग, खुलासा, अवरोध, वा परिमार्जन विरुद्ध सफ्टवेयरको सुरक्षाको रूपमा वर्णन गर्दछ।
प्रत्येकले फरक-फरक कोणमा ध्यान केन्द्रित गरे तापनि साझा सन्देश स्पष्ट छ: सफ्टवेयर सुरक्षा चाँडै सुरु हुनुपर्छ र विकासभरि प्राथमिकतामा रहनुपर्छ।
अब हामीले सफ्टवेयर सुरक्षा परिभाषित गरिसकेका छौं, यसलाई अनुप्रयोग सुरक्षासँग तुलना गरौं, र भिन्नता बुझ्नु किन महत्त्वपूर्ण छ भनेर व्याख्या गरौं।
३. सफ्टवेयर सुरक्षा बनाम अनुप्रयोग सुरक्षा
सफ्टवेयर सुरक्षा र अनुप्रयोग सुरक्षा प्रायः मिसिन्छन्, तर तिनीहरूले फरक समस्याहरू समाधान गर्छन्। त्यसकारण, तिनीहरू कसरी ओभरल्याप हुन्छन् - र कहाँ गर्दैनन् भनेर बुझ्नाले टोलीहरूलाई सही चरणहरूमा सही सुरक्षाहरू लागू गर्न मद्दत गर्दछ।
अनुप्रयोग सुरक्षा: अन्तिम रेखामा रक्षा
सफ्टवेयर निर्माण गरिसकेपछि एप्लिकेसन सुरक्षा यसमा केन्द्रित हुन्छ। यसले चलिरहेका एप्लिकेसनहरूलाई आक्रमणबाट जोगाउने लक्ष्य राख्छ र यसमा समावेश छन्:
- प्रवेश परीक्षण
- प्रमाणीकरण र पहुँच नियन्त्रण
- वेब अनुप्रयोग फायरवालहरू
- रनटाइम अनुगमन र प्याचिङ
यो निम्नसँग मिल्छ: OWASP आवेदन सुरक्षा प्रमाणीकरण Standard (एएसभीएस), जसले तैनाथ गरिएका अनुप्रयोगहरूमा सुरक्षित कार्यक्षमता र वास्तुकलाको लागि मापदण्ड सेट गर्दछ।
सफ्टवेयर सुरक्षा: डिजाइन द्वारा रक्षा
जहाँ अनुप्रयोग सुरक्षा प्रतिक्रियाशील हुन्छ, सफ्टवेयर सुरक्षा सक्रिय छ। यसले प्रारम्भिक चरणहरू समेट्छ - कोड लेखन, निर्भरता व्यवस्थापन, pipeline इमानदारी, र थप। हामीले यसलाई खण्ड २ मा विस्तृत रूपमा समेटेका छौं, तर मुख्य कुरा यो हो:
🖋️ सुरक्षा सफ्टवेयर सुरक्षित रूपमा निर्माण गर्ने बारे हो। अनुप्रयोग सुरक्षा सुरक्षित रूपमा सञ्चालन गर्ने बारे हो।.
NIST ले आफ्नो सुरक्षित सफ्टवेयरमा व्याख्या गरेझैं विकास फ्रेमवर्कआधुनिक खतराहरूले सुरक्षालाई प्रक्रियामा समावेश गर्न माग गर्दछ - पछि थप बल्झाउनु हुँदैन।
दुवै दृष्टिकोणले सफ्टवेयर आपूर्ति श्रृंखलालाई कसरी असर गर्छ
दुवै दृष्टिकोण महत्वपूर्ण छन्। तर खतराहरूलाई चाँडै रोक्नु छिटो, सस्तो र तैनाथी पछि समाधान गर्नु भन्दा बढी प्रभावकारी हुन्छ।
जस्तै:
- तपाईंको निर्माण प्रक्रियामा इन्जेक्ट गरिएको खराब प्याकेज फायरवालले समात्ने छैन।
- Git मा चुहावट भएको रहस्य commit रनटाइम स्क्यानमा कहिल्यै नदेखिन सक्छ।
यही परिवर्तनले गर्दा धेरै संस्थाहरूले पूर्ण-जीवनचक्र सुरक्षा प्लेटफर्महरू अपनाइरहेका छन् जस्तै जाइगेनी, जसले कोडदेखि क्लाउडसम्म सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गरेर दुवै विषयहरूलाई जोड्छ।
४. सफ्टवेयर आपूर्ति शृङ्खलाभरि रहेका खतराहरू बुझ्ने
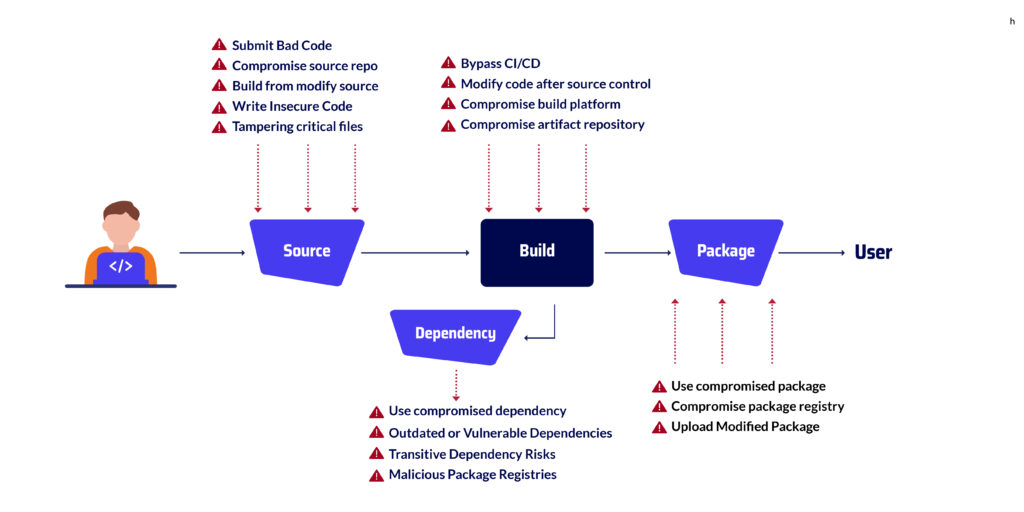
तपाईंको प्रणालीहरूलाई प्रभावकारी रूपमा सुरक्षित गर्न, पहिले सफ्टवेयर आपूर्ति श्रृंखला भित्र खतराहरू कहाँबाट देखा पर्छन् भनेर बुझ्नु महत्त्वपूर्ण छ। यस श्रृंखलामा कोड लेख्नेदेखि उत्पादनमा सफ्टवेयर तैनाथ गर्ने र सञ्चालन गर्नेसम्मका प्रत्येक चरणहरू समावेश छन्, र प्रत्येक चरणले फरक जोखिमहरू प्रस्तुत गर्दछ। यसलाई ध्यानमा राख्दै, मुख्य चरणहरू र तिनीहरूले प्रस्तुत गर्ने विशिष्ट जोखिमहरूलाई तोडौं।
स्रोत चरण: जहाँ सफ्टवेयर सुरक्षा सुरु हुन्छ
यो त्यहीँ हो जहाँ कोड सिर्जना गरिन्छ, समीक्षा गरिन्छ, र commitटेड। यद्यपि, यस प्रारम्भिक बिन्दुमा पनि, खतराहरू पहिले नै अवस्थित छन्। उदाहरणका लागि:
- दुर्भावनापूर्ण योगदानकर्ताहरू वा टाइपो-स्क्वाटेड प्याकेजहरूले खतरनाक कोड परिचय गराउन सक्छन्
- गलत कन्फिगर गरिएको Git रिपोजिटरीहरूले संवेदनशील कन्फिगरेसनहरू उजागर गर्न सक्छन्
- विकासकर्ताहरू कहिलेकाहीं commit दुर्घटनावश गोप्य कुराहरू, प्रणालीहरूलाई जोखिममा पार्दै
→ थप अन्वेषण गर्नुहोस्: स्रोत चरणमा खतराहरू
प्याकेज चरण: तेस्रो-पक्ष जोखिम व्यवस्थापन
निर्भरता व्यवस्थापन आवश्यक छ तर जोखिमपूर्ण पनि छ। आक्रमणकारीहरूले प्रायः शोषण गर्छन्:
- समान नाम भएका पुस्तकालयहरू प्रयोग गरेर निर्भरता भ्रम आक्रमणहरू
- पुरानो वा कमजोर खुला स्रोत प्याकेजहरू जुन अझै पनि व्यापक रूपमा प्रयोग गरिन्छ
- पूर्ण प्रमाणीकरण बिना नै एकीकृत अप्रमाणित तेस्रो-पक्ष कोड
→ गहिरिएर हेर्नुहोस्: प्याकेज चरणमा खतराहरू
निर्माण चरण: सुरक्षित गर्दै CI/CD कार्यप्रवाह
तपाईंको CI/CD pipeline कोड कम्पाइल गर्छ र तैनाथ गर्न मिल्ने कलाकृतिहरू उत्पादन गर्छ। दुर्भाग्यवश, यसको जटिलताले यसलाई आकर्षक लक्ष्य बनाउँछ। सामान्य समस्याहरूमा समावेश छन्:
- नदेखेका बिल्डहरू वा हस्ताक्षर नगरिएका बाइनरीहरू
- असुरक्षित वा सम्झौता गरिएका स्वचालन स्क्रिप्टहरू
- पूर्वनिर्धारित वा अमान्य वातावरण चरहरू
→ पढ्नुहोस्: निर्माण चरणमा खतराहरू
तैनाथी र सञ्चालन: अन्तिम—तर एक मात्र होइन—फ्रन्टलाइन
उत्पादन सुरु भएपछि, अनुप्रयोगहरू अझै पनि कमजोर हुन्छन्। पहिले नै दुर्भावनापूर्ण कोड राखेका आक्रमणकारीहरूले यसलाई तैनाती पछि सक्रिय गर्न सक्छन्, प्रायः परम्परागत पत्ता लगाउने विधिहरू बेवास्ता गर्दै। फलस्वरूप, रनटाइम सुरक्षा तपाईंको समग्र मुद्राको एक महत्वपूर्ण भाग रहन्छ।
→ उदाहरणहरू हेर्नुहोस्: उल्लेखनीय आपूर्ति श्रृंखला सम्झौता आक्रमणहरू
आपूर्ति शृङ्खला सुरक्षित गर्न भिजुअलाइजेशन किन महत्वपूर्ण छ?
सबै कुरालाई विचार गर्दा, धेरै टोलीहरूमा प्रत्येक चरणमा आफ्नो कोड कसरी प्रवाह हुन्छ भन्ने कुराको स्पष्ट दृष्टिकोणको अभाव हुन्छ। दृश्यताको यो अभावले अन्धा ठाउँहरू सिर्जना गर्दछ जुन आक्रमणकारीहरू शोषण गर्न उत्सुक हुन्छन्। त्यसैले सफ्टवेयर आपूर्ति श्रृंखला दृश्यीकरण उपकरणहरू अपरिहार्य छन्। तिनीहरूले तपाईंलाई अनुमति दिन्छन्:
- तपाईंको प्रत्येक घटक, प्रक्रिया, र सरोकारवालालाई नक्साङ्कन गर्नुहोस् pipeline
- कमजोरीहरू र प्रणालीगत कमजोरीहरू पत्ता लगाउनुहोस्
- स्पष्टता र आत्मविश्वासका साथ मुद्दाहरूलाई तिनीहरूको उत्पत्तिमा फर्काउनुहोस्
→ थप जान्नुहोस्: SSC भिजुअलाइजेसनमा महारत हासिल गर्दै
यदि तपाईं यसलाई ढाँचाबद्ध कागजातमा थप्न चाहनुहुन्छ वा यदि तपाईंलाई निम्न खण्डहरूलाई उही स्वर र संरचनाको लागि पुन: कार्य गर्न मद्दत चाहिन्छ भने मलाई थाहा दिनुहोस्।
५. सफ्टवेयर सुरक्षाका उत्कृष्ट अभ्यासहरू: तपाईंको कार्यप्रवाहमा सुरक्षा निर्माण गर्नुहोस्
बलियो सफ्टवेयर सुरक्षा अन्तिम मिनेटको समाधानबाट आउँदैन - यो प्रारम्भिक र निरन्तर सुरक्षित बानीहरू निर्माणबाट आउँछ। वास्तवमा, सबैभन्दा प्रभावकारी टोलीहरूले अन्तमा सुरक्षालाई बोल्ट गर्दैनन्; बरु, तिनीहरूले यसलाई आफ्नो सम्पूर्ण विकास जीवनचक्रमा सम्मिलित गर्छन्। यो सक्रिय दृष्टिकोणले टोलीहरूलाई ढिलो नगरी भित्रबाट सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्दछ।
तपाईंको कार्यप्रवाहलाई विकासदेखि तैनातीसम्म सुरक्षित राख्न मद्दत गर्ने आवश्यक अभ्यासहरू तल दिइएका छन्:
सुरक्षित विकासको साथ बायाँतिर सर्नुहोस्
सुरुमा, समस्याहरू चाँडै पत्ता लगाउनाले समय बचत हुन्छ र जोखिमबाट बचाउँछ। सुरक्षालाई विकासमा सिधै एकीकृत गर्नुहोस्:
- सुरक्षित कोडिङ लागू गर्दै standards
- स्थिर अनुप्रयोग सुरक्षा परीक्षण चलाउँदै (SAST) वास्तविक समयमा
- अवरुद्ध commitगोप्य वा उच्च-जोखिम कोड ढाँचाहरू समावेश गर्ने हरू
यो दृष्टिकोणले सफ्टवेयर सुरक्षा विकासकर्ताबाट सुरु हुन्छ भन्ने कुरा सुनिश्चित गर्दछ - लेखा परीक्षकबाट होइन।
प्रयोग SCA पहुँचयोग्यता र EPSS सहित
हरेक CVE को पछि लाग्नुको सट्टा, के महत्त्वपूर्ण छ त्यसमा ध्यान केन्द्रित गर्नुहोस्। लिभरेज सफ्टवेयर कम्पोजिसन विश्लेषण (SCA) उपकरणहरू जुन:
- तपाईंको कोडमा कुन कमजोरीहरू वास्तवमा पहुँचयोग्य छन् भनेर हाइलाइट गर्नुहोस्।
- एक्सप्लोइट प्रेडिक्शन स्कोरिङ सिस्टम (EPSS) मेट्रिक्सको आधारमा जोखिमहरूलाई प्राथमिकता दिनुहोस्।
फलस्वरूप, तपाईंका टोलीहरूले अप्रासंगिक आवाजलाई बेवास्ता गर्दै शोषणयोग्य कुराहरू - छिटो - ठीक गर्नेछन्।
गोप्य कुराहरूको पर्दाफास रोक्नुहोस्
अर्को मुख्य बुँदा: टोकन, प्रमाणपत्र र API कुञ्जीहरू जस्ता गोप्य कुराहरू तपाईंको स्रोत कोडमा पर्दैनन्। गोप्य कुराहरू पत्ता लगाउन र ब्लक गर्न स्वचालित स्क्यानरहरू प्रयोग गर्नुहोस्। commitटेड। अनि यदि चुहावट भयो भने? तुरुन्तै घुमाउनुहोस् र घटनालाई अडिट ट्रेलहरूको लागि रेकर्ड गर्नुहोस्।
लक डाउन गर्नुहोस् तपाईंको CI/CD Pipelines
उत्तिकै महत्त्वपूर्ण, तपाईंको pipelines लाई उत्पादन प्रणालीको रूपमा व्यवहार गर्नुपर्छ। यसको अर्थ:
- न्यूनतम विशेषाधिकार पहुँच लागू गर्दै
- सबै निर्माण कलाकृतिहरूमा हस्ताक्षर र प्रमाणीकरण गर्दै
- प्रयोग गर्नु अघि उपकरणहरू र प्लगइनहरू प्रमाणित गर्दै
यसलाई ध्यानमा राख्दै, एउटा कडा CI/CD प्रक्रिया आन्तरिक र बाह्य छेडछाड विरुद्ध तपाईंको सबैभन्दा बलियो रक्षा रेखा बन्छ।
विसंगति पत्ता लगाउने सुविधाको साथ वास्तविक समयमा निगरानी गर्नुहोस्
बलियो नियन्त्रण भए पनि, अनुगमन महत्त्वपूर्ण छ। पहिचान गर्न विसंगति पत्ता लगाउने प्रयोग गर्नुहोस्:
- कोड वा कन्फिगरेसनमा अप्रत्याशित परिवर्तनहरू
- शंकास्पद commit व्यवहार
- सामान्य आधारभूत रेखाभन्दा बाहिरका ढाँचाहरू पहुँच गर्नुहोस्
वास्तविक-समय दृश्यताले तपाईंलाई समस्याहरू रोक्न अनुमति दिन्छ पहिले ती घटना बन्छन्।
जीवनचक्रभरि स्वचालित अनुपालन
अन्तमा, नियामक तयारीलाई बेवास्ता नगर्नुहोस्। सुरक्षा नियन्त्रणहरू स्वचालित गर्नाले असल अभ्यासहरू लागू मात्र हुँदैन तर DORA, NIS2, र अन्य जस्ता फ्रेमवर्कहरूसँग अनुपालन पूरा गर्न पनि मद्दत गर्दछ। सुनिश्चित गर्नुहोस् कि तपाईंको टूलिङले निम्न गर्न सक्छ:
- चरणहरूमा स्वचालित जाँचहरू चलाउनुहोस्
- प्रमाण र लगहरू सङ्कलन गर्नुहोस्
- लेखापरीक्षणको समयमा नियन्त्रण कभरेज प्रदर्शन गर्नुहोस्
यसो गर्दा, अनुपालन सुरक्षित इन्जिनियरिङको उप-उत्पादन बन्छ - अवरोधक होइन।
सुरक्षित सफ्टवेयर विकास: ८ उत्कृष्ट अभ्यासहरू
सुरक्षित सफ्टवेयर विकासको लागि अखण्डता बढाउन, जोखिम कम गर्न र सफ्टवेयर विश्वसनीयता सुनिश्चित गर्नका लागि उत्तम अभ्यासहरू पत्ता लगाउनुहोस्।
६. आधुनिक सफ्टवेयर सुरक्षाको लागि आवश्यक उपकरणहरू
यसलाई स्वीकार गरौं—मानिसहरू र प्रक्रियाहरू महत्त्वपूर्ण छन्, तर उपकरणहरूले सुरक्षा सफ्टवेयरलाई वास्तविक बनाउँछन्। स्वचालन र दृश्यता बिना, यसलाई निरन्तरता दिन लगभग असम्भव छ। र सफ्टवेयर आपूर्ति श्रृंखलामा धेरै गतिशील भागहरू भएको हुनाले, तपाईंको उपकरणले तपाईंको कोड मात्र होइन, बढी कुराहरू पनि समेट्नु पर्छ।
तल प्रत्येक आधुनिक टोलीले प्रयोग गर्नुपर्ने उपकरणहरूको ब्रेकडाउन दिइएको छ। तिनीहरू उत्तम अभ्यासहरू हुन् भनेर मात्र होइन - तर तिनीहरूले समय बचत गर्छन्, जोखिम कम गर्छन्, र अनुपालनलाई सजिलो बनाउँछन्।
स्थिर र गतिशील अनुप्रयोग सुरक्षा परीक्षण (SAST र DAST)
सुरु गर्न, SAST उपकरणहरूले तपाईंको कोड चल्नु अघि नै स्क्यान गर्छन्। तिनीहरूले SQL इंजेक्शन, असुरक्षित तर्क, वा सादा पाठमा गोप्य कुराहरू समात्छन्—विकासको क्रममा, पछि होइन।
यसैबीच, DAST फरक दृष्टिकोण अपनाउँछ। यसले तपाईंको प्रत्यक्ष अनुप्रयोगहरूलाई बाहिरबाट परीक्षण गर्छ, वास्तविक आक्रमणहरूको नक्कल गर्दै भाँचिएको पहुँच नियन्त्रणहरू वा खुला अन्त्य बिन्दुहरू जस्ता चीजहरू फेला पार्छ।
दुवै उपयोगी छन्। तर सँगै, तिनीहरूले तपाईंलाई डिजाइनद्वारा सुरक्षित र उत्पादनमा सुरक्षित सफ्टवेयर निर्माण र चलाउन मद्दत गर्छन्।
सफ्टवेयर संरचना विश्लेषण (SCA)
आज लगभग हरेक एप खुला स्रोतमा निर्भर गर्दछ। गतिको लागि यो राम्रो हो - तर सुरक्षाको लागि सधैं होइन।
SCA उपकरण ज्ञात कमजोरीहरूको लागि तपाईंको तेस्रो-पक्ष निर्भरताहरू र पुस्तकालयहरू स्क्यान गर्नुहोस्। तर सबैभन्दा राम्रोहरू अझ अगाडि जान्छन्। तिनीहरूले प्रयोग गर्छन् पहुँचयोग्यता विश्लेषण तपाईंको कोडले वास्तवमा कमजोर प्रकार्यलाई कल गर्छ कि गर्दैन भनेर हेर्नको लागि। र साथमा EPSS स्कोरहरू, तपाईंलाई जंगलमा के शोषण हुन सक्छ भन्ने कुराको राम्रो ज्ञान हुन्छ।
अर्को शब्दमा, यो केवल के बिग्रिएको छ भन्ने बारेमा मात्र होइन - यो वास्तवमा के जोखिमपूर्ण छ भन्ने बारेमा हो।
कोडको रूपमा पूर्वाधार (IaC) सुरक्षा
पूर्वाधार अब कोडमा लेखिएको हुनाले, यसलाई समीक्षा गर्न, संस्करण गर्न, र - हो - शोषण गर्न सकिन्छ। त्यहीँ हो IaC security भित्र आउछ
तपाईंको टेराफर्म, हेल्म, वा कुबर्नेट्स फाइलहरू स्क्यान गरेर, यी उपकरणहरूले तपाईंलाई लाइभ हुनुभन्दा पहिले अत्यधिक अनुमति दिने भूमिकाहरू, पोर्टहरू खोल्ने, वा हराएको नियन्त्रणहरू जस्ता चीजहरू समात्न मद्दत गर्छन्।
फलस्वरूप, तपाईंको क्लाउड सेटअपहरू सफा, सुसंगत र अनुरूप रहन्छन्।
Application Security Posture Management (ASPM)
सुरक्षा उपकरणहरू हल्लाउन सक्छन्। अलर्टहरू थुप्रिन्छन्, र के महत्त्वपूर्ण छ भनेर जान्न गाह्रो हुन्छ। त्यसैले ASPM प्लेटफर्महरू अवस्थित छन्।
तिनीहरूले तपाईंको कोडबेस, निर्भरताहरूबाट डेटा तान्छन्, CI/CD pipelines, र क्लाउड वातावरणहरू - त्यसपछि वास्तविक जोखिमको आधारमा मुद्दाहरूलाई प्राथमिकता दिनुहोस्। तपाईंले सन्दर्भ पाउनुहुन्छ, केवल चेकलिस्टहरू मात्र होइन।
यदि तपाईं डेलिभरीलाई ढिलो नगरी सुरक्षा व्यवस्थापन गर्ने प्रयास गर्दै हुनुहुन्छ भने, ASPM हो dashboard तपाईंलाई थाहा थिएन कि तपाईंलाई आवश्यक छ।
रहस्य पत्ता लगाउने र विसंगति पत्ता लगाउने
इमानदार बनौं: गोप्य कुराहरू चुहावट। API कुञ्जीहरू, टोकनहरू, र प्रमाणहरू अझै पनि प्राप्त हुन्छन् commitअनुभवी टोलीहरूद्वारा पनि रिपोमा पठाइयो।
रहस्य पत्ता लगाउने उपकरणहरूले सुरुमै त्यसो हुनबाट रोक्छन्। र यदि केहि चिप्लियो भने, विसंगति पत्ता लगाउने ढिलाइ उठाउँछ—असामान्य परिवर्तनहरू, छेडछाड गरिएका निर्माणहरू, वा अनौठा कुराहरूलाई झण्डा लगाउँछ commit ढाँचाहरू।
यी उपकरणहरूले सँगै तपाईंको वास्तविक-समय जागरूकता थप्छन् pipeline.
किन यो सबै महत्त्वपूर्ण छ
यी केवल राम्रा-राम्रा कुराहरू मात्र होइनन्। सुरक्षा सफ्टवेयरको बारेमा गम्भीर कुनै पनि टोलीको लागि यी आधारभूत कुराहरू हुन्। जब आक्रमणकारीहरूले तपाईंको रिपोमा आक्रमण गर्न सक्छन्, तपाईंको pipeline, वा तपाईंको तेस्रो-पक्ष प्याकेजहरू, तपाईंलाई बोर्डभरि कभरेज चाहिन्छ।
Xygeni जस्ता उपकरणहरूले यी सबैलाई एउटै प्लेटफर्ममा ल्याउँछन्। त्यसैले चीजहरूलाई एकसाथ जोड्नुको सट्टा, तपाईंले स्वचालन, अलर्टहरू, र वास्तविक-समय सुरक्षा निर्मितको साथ कोडदेखि क्लाउडसम्म पूर्ण दृश्यता प्राप्त गर्नुहुन्छ।
७. सिफारिस गरिएका स्रोतहरू सफ्टवेयर सुरक्षा र आपूर्ति श्रृंखला सुरक्षा
बाह्य मार्गदर्शकहरू र Standards
यी स्रोतहरूले यस निर्देशिकामा उल्लिखित रणनीतिहरूको व्यावहारिक पूरक प्रदान गर्छन्।
८. निष्कर्ष: किन सफ्टवेयर सुरक्षा व्यापार निरन्तरताको लागि आधारभूत छ
अन्त्य गरौं। आजको खतरापूर्ण परिदृश्यमा, जहाँ आक्रमणकारीहरूले अब उत्पादनको लागि पर्खनु पर्दैन र तपाईंको उपकरण श्रृंखलामा जहाँ पनि प्रहार गर्न सक्छन्, सफ्टवेयर सुरक्षा यो केवल राम्रोसँग राख्न मिल्ने सामान मात्र होइन - यो आवश्यक छ। यदि तपाईंको निर्माण, निर्भरता, वा CI/CD pipelineहरू सुरक्षित छैनन्, तपाईंको कोड पनि सुरक्षित छैन।
अर्को शब्दमा भन्नुपर्दा, सुरक्षा सफ्टवेयरले तपाईंको टोलीलाई व्यवसायलाई जोखिममा नराखी छिटो ढुवानी गर्ने आत्मविश्वास दिन्छ। यसले तपाईंलाई निम्न कुराहरू गर्न अनुमति दिन्छ:
- उत्पादनमा आउनुअघि नै समस्याहरू पत्ता लगाउनुहोस्
- DORA र NIS2 जस्ता फ्रेमवर्कहरूसँग अनुपालन प्रमाणित गर्नुहोस्
- केही चिप्लिएमा छिटो निको हुनुहोस्
सबैभन्दा माथि, यो तपाईंले आफ्नो सुरक्षा कसरी गर्नुहुन्छ भन्ने हो सफ्टवेयर आपूर्ति श्रृंखला अन्त्यदेखि अन्त्यसम्म। जब तपाईं बुझ्नुहुन्छ सफ्टवेयर सुरक्षा भनेको के हो?, तपाईं यसलाई सुरक्षित कोड लेख्ने र गोप्य कुराहरू व्यवस्थापन गर्नेदेखि तेस्रो-पक्ष कम्पोनेन्टहरूको जाँच गर्ने र विसंगतिहरूको निगरानी गर्नेसम्म हरेक चरणमा निरन्तर रूपमा लागू गर्न सक्नुहुन्छ।
अनि कुनै पनि प्रणाली पूर्ण हुँदैन, तर सही सुरक्षा व्यवस्था हुनुको अर्थ केही गलत हुँदा तपाईं शून्यबाट सुरु गरिरहनुभएको छैन।
🔧 अन्तिम टेकवे
सुरक्षा सुरुमै सुरु गर्नुहोस् SDLC र यसलाई आफ्नो कार्यप्रवाहको हिस्सा बनाउनुहोस्
उत्पादन मात्र होइन, तपाईंको आपूर्ति शृङ्खलाको हरेक चरण सुरक्षित गर्नुहोस्
आधुनिक उपकरणहरू प्रयोग गर्नुहोस् जस्तै SCA, IaC स्क्यानिङ, र विसंगति पत्ता लगाउने
निर्मित अनुपालन स्वचालनको साथ नियमहरू भन्दा अगाडि रहनुहोस्

प्रायः सोधिने प्रश्नहरू: तपाईंको सफ्टवेयर सुरक्षा र आपूर्ति श्रृंखला प्रश्नहरूको उत्तर दिइयो
सबैभन्दा राम्रो सुरक्षा सफ्टवेयर कुन हो?
कुनै विश्वव्यापी उत्तम हुँदैन, तर सबैभन्दा प्रभावकारी हुन्छ सुरक्षा सफ्टवेयर यो त्यस्तो प्रक्रिया हो जसले तपाईंको सम्पूर्ण विकास कार्यप्रवाहलाई अनुकूल बनाउँछ—जबकि सक्रिय रूपमा जोखिम कम गर्छ। आदर्श रूपमा, यसले वास्तविक-समय अनुगमन, जोखिम पत्ता लगाउने, गोप्य स्क्यानिङ, विसंगति पत्ता लगाउने, र अनुपालन स्वचालनलाई एउटै प्लेटफर्ममा संयोजन गर्नुपर्छ।
त्यो वास्तवमा के हो जाइगेनी प्रदान गर्दछ।
हाम्रो अल-इन-वन एप्लिकेसन सेक्युरिटी (एपसेक) प्लेटफर्म सम्पूर्ण सुरक्षित गर्न निर्माण गरिएको छ सफ्टवेयर आपूर्ति श्रृंखला, कोड देखि तैनाती सम्म। चाहे तपाईं सुरक्षित कोड लेख्दै हुनुहुन्छ, तेस्रो-पक्ष निर्भरताहरू व्यवस्थापन गर्दै हुनुहुन्छ, तपाईंको सुरक्षा गर्दै हुनुहुन्छ CI/CD pipeline, वा रिलिज हुनुभन्दा पहिले कलाकृतिहरू प्रमाणित गर्ने - Xygeni ले तपाईंलाई समेटेको छ।
यसले तपाईंको अवस्थित DevOps उपकरणहरूसँग निर्बाध रूपमा एकीकृत हुन्छ, केन्द्रीकृत दृश्यता र कार्ययोग्य अन्तर्दृष्टि प्रदान गर्दछ, त्यसैले तपाईंको टोली डेलिभरीलाई ढिलो नगरी सुरक्षित रहन सक्छ।
के सुरक्षा सफ्टवेयरमा स्वचालित अपडेटहरू सक्षम गर्नु उचित हुन्छ?
हो, धेरैजसो अवस्थामा। स्वचालित अद्यावधिकहरू सक्षम गर्नाले तपाईंको सुरक्षा सफ्टवेयरमा नवीनतम खतरा परिभाषा र प्याचहरू छन् भनी सुनिश्चित गर्दछ। यसले नयाँ पत्ता लागेका कमजोरीहरूको जोखिमलाई कम गर्छ—विशेष गरी द्रुत गतिमा चल्ने वातावरणमा महत्त्वपूर्ण।
के हो software supply chain security?
Software supply chain security सफ्टवेयर विकास र वितरण प्रक्रियाको प्रत्येक चरणलाई सुरक्षित गर्ने अभ्यास हो। यसमा खुला-स्रोत निर्भरताहरू व्यवस्थापन गर्ने, निर्माण सुरक्षित गर्ने समावेश छ pipelines, कलाकृतिहरू प्रमाणित गर्ने, र जीवनचक्रभरि अनधिकृत परिवर्तनहरूको निगरानी गर्ने।
जो SBOM सफ्टवेयर आपूर्ति श्रृंखला सुरक्षाको लागि प्लेटफर्म उत्तम छ?
सबै भन्दा राम्रो SBOM (सफ्टवेयर बिल अफ मटेरियल्स) प्लेटफर्महरू निर्भरताहरू सूचीबद्ध गर्नुभन्दा बाहिर जान्छन्। तिनीहरूले जोखिम मूल्याङ्कन गर्न, कमजोरीहरू पत्ता लगाउन र अनुपालन कायम राख्न पनि मद्दत गर्छन्। तपाईंको अवस्थित उपकरण श्रृंखलामा एकीकृत हुने र कार्ययोग्य अन्तर्दृष्टि प्रदान गर्ने एउटा छनौट गर्नुहोस्—Xygeni ले यसलाई यसको आपूर्ति श्रृंखला सुरक्षा सुइटको भागको रूपमा प्रदान गर्दछ।
आपूर्ति श्रृंखला व्यवस्थापन सफ्टवेयरले के गर्छ?
परम्परागत अर्थमा आपूर्ति श्रृंखला व्यवस्थापन सफ्टवेयरले व्यवसायहरूलाई रसद र सूची ट्र्याक गर्न मद्दत गर्दछ। यद्यपि, सफ्टवेयरको सन्दर्भमा, यसले कोड, कम्पोनेन्टहरू र योगदानकर्ताहरूको प्रवाहको निगरानी गर्ने उपकरणहरूलाई जनाउँछ - प्रत्येक टुक्रा प्रमाणित, विश्वसनीय र सुरक्षित छ भनी सुनिश्चित गर्दै।
