






सफ्टवेयर विकास छिटो र खुला स्रोतमा निर्भर हुँदै जाँदा, एक्सपोजर व्यवस्थापन गर्दै तेस्रो पक्ष जोखिम व्यवस्थापन सफ्टवेयर अब प्राथमिकतामा छ। यद्यपि, तपाईंको कोडबेस सुरक्षित गर्नु भनेको आधारभूत अडिटभन्दा बाहिर जानु हो। एक आधुनिक तेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्म तिम्रो गहिराइमा जानुपर्छ pipelines, तपाईंको निर्भरताहरू, र तपाईंको रनटाइम सम्पत्तिहरू। त्यसकारण, टोलीहरूले पुरानो तेस्रो पक्ष विक्रेता जोखिम व्यवस्थापन सफ्टवेयर विकासकर्ता गतिमा काम गर्ने उपकरणहरू सहित। यस सन्दर्भमा, तेस्रो पक्ष र आपूर्तिकर्ता जोखिम व्यवस्थापन सफ्टवेयर स्वचालित रूपमा र निरन्तर रूपमा मालवेयर, पुरानो प्याकेजहरू, इजाजतपत्र द्वन्द्वहरू, र असुरक्षित कन्फिगरेसन पत्ता लगाउन मद्दत गर्नुपर्छ।
परिचय: तेस्रो पक्ष जोखिम अब विक्रेताहरूको बारेमा मात्र रहेन
धेरैजसो विक्रेता जोखिम उपकरणहरू खरिदमा केन्द्रित हुन्छन्, होइन pipelines. तिनीहरूले तपाईंलाई सफ्टवेयर कसले बेचेको बताउँछन्, तपाईंको एप भित्र वास्तवमा के चल्छ भनेर होइन। यसैबीच, विकासकर्ताहरूले हरेक दिन तेस्रो-पक्ष कम्पोनेन्टहरू आयात, पुन: प्रयोग र तैनाथ गरिरहन्छन्।
तपाईं सार्वजनिक रजिस्ट्रीहरूबाट निर्भरताहरू तान्नुहुन्छ, हराएको मर्मतकर्ताहरू भएका प्याकेजहरूमा भर पर्नुहुन्छ, र कसैले स्क्यान नगरेका डकर छविहरू तैनाथ गर्नुहुन्छ। कानूनी र अनुपालन टोलीहरूले यी तेस्रो पक्षहरूको समीक्षा गर्दैनन्। विकासकर्ताहरूले तिनीहरूलाई सिधै उत्पादनमा मर्ज गर्छन्।
त्यसैले, तपाईंलाई नयाँ रणनीति चाहिन्छ। DevOps मा तेस्रो-पक्ष जोखिम व्यवस्थापन गर्न, तपाईंले वास्तविक कोड स्क्यान गर्नुपर्छ, कम्पोनेन्टहरूले कसरी व्यवहार गर्छन् भनेर ट्रेस गर्नुपर्छ, र तपाईंको स्ट्याकभरि विश्वास नीतिहरू लागू गर्नुपर्छ। जोखिम तपाईंको रिपोमा रहन्छ, विक्रेता सम्झौतामा होइन।
२. किन तेस्रो पक्ष विक्रेता जोखिम व्यवस्थापन सफ्टवेयरले तपाईंको कोडमा के छ भनेर देख्न सक्दैन
परम्परागत रूपमा, तेस्रो पक्ष जोखिम भन्नाले विक्रेता जोखिम बुझिन्छ। तपाईंले प्रश्नावली पठाउनुहुन्थ्यो, प्रमाणपत्रहरू जाँच गर्नुहुन्थ्यो, सायद द्रुत अडिट गर्नुहुन्थ्यो, र अगाडि बढ्नुहुन्थ्यो। यद्यपि, सफ्टवेयरले अब त्यसरी काम गर्दैन।
आज, तपाईंको कोडबेसले प्याकेजहरू यहाँबाट तान्छ npm, PyPI, Maven, डकर हब, र थप। यी तपाईंले सम्झौता गर्नुभएको विक्रेताहरू होइनन्, तिनीहरू तपाईंले नचिनेका योगदानकर्ताहरू हुन्। तिनीहरूमध्ये केहीले महत्वपूर्ण निर्भरताहरू कायम राख्छन्, अरूले वर्षौंदेखि आफ्नो कोड अपडेट गरेका छैनन्। र कहिलेकाहीं, कसैले उपयोगी मोड्युलको रूपमा मालवेयर अपलोड गर्दछ।
फलस्वरूप, यी "अदृश्य आपूर्तिकर्ताहरू" ले बढ्दो आक्रमण सतहको प्रतिनिधित्व गर्छन्। तिनीहरूले परिचय दिन सक्छन्:
- गम्भीर जोखिमहरू
- असंगत वा जोखिमपूर्ण इजाजतपत्रहरू (GPL, AGPL, SSPL...)
- भविष्यमा कुनै अद्यावधिक नभएका परित्याग गरिएका प्याकेजहरू
- ट्रोजनाइज्ड निर्भरताहरू वा अस्पष्ट पेलोडहरू
तदनुसार, परम्परागत तेस्रो पक्ष विक्रेता जोखिम व्यवस्थापन सफ्टवेयरमा मात्र भर पर्दा तपाईंको भित्र पहिले नै बसेका खतराहरूबाट तपाईंलाई जोगाउने छैन। pipeline। यदि तपाईंको तेस्रो पक्ष जोखिम रणनीतिमा कम्पोनेन्ट-स्तर स्क्यानिङ समावेश छैन भने, तपाईंले एउटा अन्धा ठाउँ खुला छोड्दै हुनुहुन्छ।
यसबाहेक, अनुपालन फ्रेमवर्क DORA र NIS2 जस्तै अब तपाईंले तेस्रो पक्ष सेवाहरू व्यवस्थापन गरे जस्तै तेस्रो पक्ष कोड व्यवस्थापन गर्ने अपेक्षा गर्नुहुन्छ। यसमा इजाजतपत्र प्रशासन, सफ्टवेयर प्रोभेन्स, र सक्रिय जोखिम न्यूनीकरण समावेश छ।
तेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्म क्षमताहरूले वास्तवमा के महत्त्व राख्छ
यदि तपाईंको तेस्रो पक्ष जोखिम व्यवस्थापन उपकरणले विक्रेताहरूलाई मात्र ट्र्याक गर्छ भने, यसले वास्तविक समस्या हराइरहेको छ। विकासकर्ताहरूले अब प्याकेजहरू, कन्टेनरहरू, स्क्रिप्टहरू, र बाट पहिले भन्दा धेरै अनपेक्षित कोड आयात गर्छन्। CI/CD प्लगइनहरू। त्यसकारण, तपाईंले पठाउनुहुने सफ्टवेयरमा प्रायः सयौं तेस्रो-पक्ष तत्वहरू हुन्छन् जुन तपाईंले निर्माण, समीक्षा वा प्रमाणित गर्नुभएको छैन।
यो जोखिमलाई उचित रूपमा व्यवस्थापन गर्न, आधुनिक तेस्रो पक्ष जोखिम व्यवस्थापन सफ्टवेयरले नयाँ आवश्यकता पूरा गर्नुपर्छ standard र, यसले वास्तविक जोखिमहरू बस्ने स्तरमा काम गर्न आवश्यक छ: तपाईंको कोडबेसमा र pipelines.
विशेष गरी, सही समाधानले के प्रदान गर्नुपर्छ भन्ने कुरा यहाँ दिइएको छ:
SBOMतेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्ममा s र दृश्यता
तपाईंले देख्न नसक्ने कुरा सुरक्षित गर्न सक्नुहुन्न। तपाईंको प्लेटफर्मले सबै तेस्रो-पक्ष कम्पोनेन्टहरू पहिचान गर्नुपर्छ, जसमा ट्रान्जिटिभ निर्भरताहरू र प्रणाली-स्तर प्याकेजहरू समावेश छन्। पूर्ण र निरन्तर अद्यावधिक गरिएको सफ्टवेयर बिल अफ मटेरियल (SBOM) अब ऐच्छिक छैन, यो DORA, NIS2, र कार्यकारी आदेश १४०२८ जस्ता फ्रेमवर्कहरू द्वारा आवश्यक छ।
लाइसेन्स जोखिम पत्ता लगाउने र शासन
इजाजतपत्र उल्लङ्घनले मुद्दा चलाउन सक्छ वा तपाईंलाई आफ्नो सम्पूर्ण स्ट्याक खुला स्रोत गर्न बाध्य पार्न सक्छ। तपाईंका उपकरणहरूले उच्च जोखिमयुक्त इजाजतपत्रहरू पत्ता लगाउनुहोस् (जस्तै AGPL वा SSPL), अनुकूलन नीतिहरू लागू गर्नुहोस्, र उत्पादनमा पुग्नु अघि अज्ञात वा विवादास्पद इजाजतपत्र प्रकारहरू समात्नुहोस्।
मर्मतसम्भार र अप्रचलितता अलर्टहरू
पुराना पुस्तकालयहरू प्रायः कमजोर, अनप्याच गरिएका र मर्मत नगरिएका हुन्छन्। कुनै कम्पोनेन्ट वर्षौंदेखि अद्यावधिक नभएको वा यसको मर्मतकर्ता गायब भएको बेला तपाईंको प्लेटफर्मले तपाईंलाई सचेत गराउनु पर्छ। यसले प्राविधिक ऋणलाई सुरक्षा ऋणमा परिणत हुनबाट रोक्न मद्दत गर्छ।
वास्तविक-समय मालवेयर र आपूर्ति श्रृंखला खतरा पत्ता लगाउने
दुर्भावनापूर्ण प्याकेजहरूले अडिट समीक्षाको लागि पर्खँदैनन्। तिनीहरू चुपचाप मिश्रण गर्न र सक्रिय हुन डिजाइन गरिएका छन्। त्यसैले तपाईंको जोखिम व्यवस्थापन प्लेटफर्ममा ट्रोजन, ब्याकडोर, टाइपोस्क्वाटिंग, र शंकास्पद स्क्रिप्टहरूको लागि वास्तविक-समय स्क्यानिङ समावेश गर्नुपर्छ, तिनीहरू मध्ये कुनै पनि तपाईंको वातावरणमा हिट हुनु अघि।
अन्तर्निहित पहुँचयोग्यता र प्राथमिकता
विकासकर्ताहरूलाई ५०० वटा अप्रयुक्त कमजोरीहरूले भरिपूर्ण बनाउनाले सुरक्षामा सुधार हुँदैन। बरु, यसले आवाज सिर्जना गर्छ, कार्यमा ढिलाइ गर्छ र समय बर्बाद गर्छ। त्यसकारण, उपयोगी प्लेटफर्मले अझ अगाडि बढ्नु पर्छ। यसले तपाईंको एपमा वास्तवमा के पहुँचयोग्य र शोषणयोग्य छ भनेर देखाउनु पर्छ। थप रूपमा, यसले व्यावसायिक प्रभावमा आधारित मुद्दाहरूलाई प्राथमिकता दिनुपर्छ र वास्तविक जोखिमहरू लुकाइराखिकन सतर्कता थकान कम गर्नुपर्छ।
विकासकर्ताहरूको लागि तेस्रो पक्ष र आपूर्तिकर्ता जोखिम व्यवस्थापन सफ्टवेयरको रूपमा Xygeni कसरी काम गर्छ
परम्परागत विक्रेता उपकरणहरूले तपाईंको सफ्टवेयरलाई वास्तविक-विश्व खतराहरूबाट जोगाउँदैनन्। बरु, तपाईंलाई तेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्म चाहिन्छ जसले तपाईंको कोड भित्र हेर्छ, तपाईंको निर्भरताहरू स्क्यान गर्दछ, र खतरनाक कुराहरूलाई ब्लक गर्दछ, यो मर्ज वा तैनाथ गर्नु अघि।
यहाँ कसरी छ जाइगेनी विकासकर्ता-पहिलो दृष्टिकोण मार्फत वास्तविक सुरक्षा प्रदान गर्दछ:
१ निर्माण SBOMपूर्ण निर्भरता दृश्यता भएको s
प्रत्येक ठोस तेस्रो पक्ष जोखिम व्यवस्थापन सफ्टवेयरले तपाईंको निर्भरताहरूको वास्तविक-समय, पूर्ण सूची प्रदान गर्नुपर्छ। Xygeni स्वचालित रूपमा उत्पन्न गर्दछ SBOMs SPDX र CycloneDX दुवै ढाँचामा।
- तपाईंले प्रत्यक्ष, ट्रान्जिटिभ, र अघोषित निर्भरताहरूमा पूर्ण दृश्यता पाउनुहुन्छ।
- SBOMप्रत्येक निर्माण वा स्क्यानसँगै अद्यावधिक, निरन्तर अनुपालन सुनिश्चित गर्दै
- आफ्नो आपूर्ति शृङ्खलामा विश्वास प्रमाणित गर्न तिनीहरूलाई निर्यात गर्नुहोस् वा प्रमाणीकरणमा इम्बेड गर्नुहोस्।
फलस्वरूप, तपाईंले ब्लाइन्ड स्पटहरू हटाउनुहुन्छ र अडिट ओभरहेड कम गर्नुहुन्छ।
४.२ तेस्रो पक्ष र आपूर्तिकर्ता जोखिम व्यवस्थापन सफ्टवेयरमा मर्मत जोखिमहरू पत्ता लगाउनुहोस्
धेरै उपकरणहरूले कमजोरीहरू सूचीबद्ध गरे तापनि, कमैले मात्र तपाईंलाई कुन कम्पोनेन्टहरू पुरानो भइसकेका छन् वा अब मर्मत नगरिएका छन् भनेर देखाउँछन्। Xygeni ले गर्छ।
यसले झण्डा लगाउँछ:
- एक वर्षभन्दा बढी समयदेखि अद्यावधिक नभएका पुस्तकालयहरू
- सक्रिय मर्मतकर्ता नभएका परियोजनाहरू
- ज्ञात जोखिमहरू भएका प्याच नगरिएका घटकहरू
यी मौन जोखिमहरू हुन्। दृश्यता बिना, तिनीहरू रहिरहन्छन्। यद्यपि, Xygeni ले तिनीहरूलाई चाँडै हाइलाइट गर्दछ ताकि तपाईंको टोलीले दायित्व बन्नु अघि नै कार्य गर्न सकोस्।
४.३ स्वचालित रूपमा लाइसेन्स अनुपालन लागू गर्नुहोस्
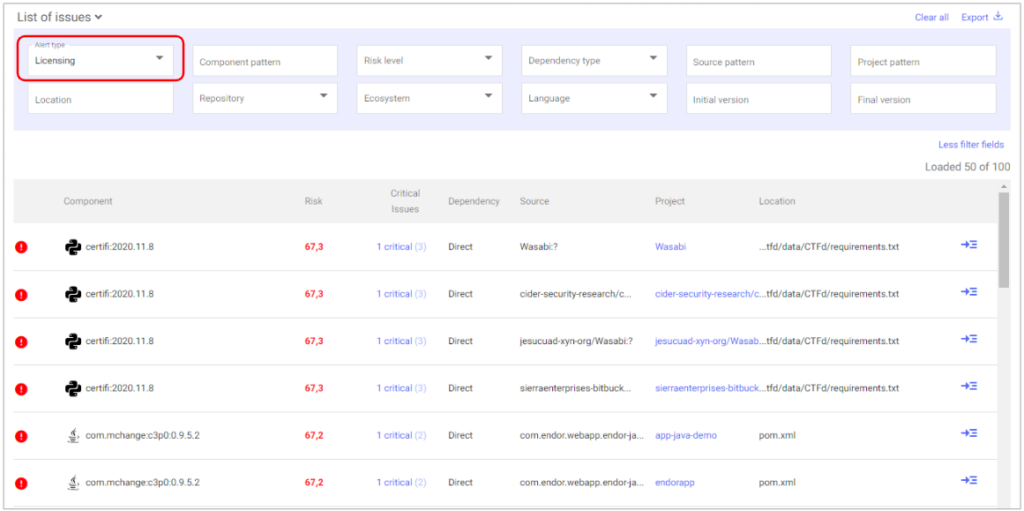
कुनै पनि तेस्रो पक्ष र आपूर्तिकर्ता जोखिम व्यवस्थापन सफ्टवेयरको एउटा महत्वपूर्ण भाग हो इजाजतपत्र जोखिम दृश्यता.
जाइगेनी प्रत्येक प्याकेजको इजाजतपत्रको विश्लेषण गर्दछ र निम्न अवस्थामा अलर्टहरू देखाउँछ:
- एउटा कम्पोनेन्टमा Copyleft वा AGPL-प्रकारका इजाजतपत्रहरू समावेश हुन्छन्।
- तपाईंसँग विवादास्पद वा अज्ञात शब्दहरू छन्।
- निर्भरताले तपाईंको आन्तरिक OSS नीति उल्लङ्घन गर्छ
तपाईंले 🚫 आइकनले चिन्ह लगाइएका अलर्टहरू देख्नुहुनेछ। क्लिक गर्नाले सही इजाजतपत्र, प्रभाव स्तर, र सुझाव दिइएको कार्य प्रकट हुन्छ। यसरी, तपाईंले इजाजतपत्र उल्लङ्घनहरू कानुनी रूपमा पुग्नु अघि नै रोक्नुहुन्छ।
४.४ वास्तविक समयमा मालवेयर पत्ता लगाउनुहोस् र रोक्नुहोस्
Standard तेस्रो पक्ष विक्रेता जोखिम व्यवस्थापन सफ्टवेयरले यो पूर्ण रूपमा छुटाउँछ: तपाईंको निर्भरता भित्र मालवेयर.
Xygeni ले GitHub, OSV, र NVD बाट खतरा इंटेल प्रयोग गरेर ज्ञात मालवेयरको लागि स्क्यान गर्दछ। थप रूपमा, यसले समात्न व्यवहारिक स्क्यानहरू चलाउँछ शून्य-दिन र बहुरूपी मालवेयर यो फैलनु अघि।
दुर्भावनापूर्ण प्याकेजहरूलाई ☣️ आइकनले फ्ल्याग गरिन्छ। त्यसैले, तपाईं पूर्ण मेटाडेटा समीक्षा गर्न सक्नुहुन्छ, उत्पत्ति हेर्न सक्नुहुन्छ, र तुरुन्तै कम्पोनेन्ट क्वारेन्टाइन गर्न सक्नुहुन्छ। आधुनिकको लागि सुरक्षाको यो स्तर आवश्यक छ। pipelines.
४.५ तपाईंको आवेदनलाई वास्तवमा के ले असर गर्छ भन्ने कुरालाई प्राथमिकता दिनुहोस्
सबै कमजोरीहरू समान हुँदैनन्। परम्परागत उपकरणहरूको साथ, तपाईंले आफ्नो कोडलाई असर नगर्ने CVE हरू ठीक गर्न समय बर्बाद गर्नुहुन्छ।
Xygeni को तेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्मले वास्तविक जोखिमहरूलाई प्राथमिकता दिन्छ:
- पहुँचयोग्यता विश्लेषण: कमजोर कोड वास्तवमा प्रयोग गरिएको छ कि छैन जाँच गर्दछ
- EPSS स्कोरिङ: वास्तविक-विश्व शोषणको सम्भावनाको भविष्यवाणी गर्दछ
यो संयोजनले आवाज फिल्टर गर्छ र तपाईंको टोलीले साँच्चै महत्त्वपूर्ण कुराहरू छिटो समाधान गर्छ भनी सुनिश्चित गर्छ।
४.६ तपाईंको जनसम्पर्क (PR) बाट हुने जोखिमहरू स्वचालित रूपमा समाधान गर्नुहोस्
धेरैजसो तेस्रो पक्ष जोखिम व्यवस्थापन सफ्टवेयरले उपचार तपाईंमा छोड्छ। तर जाइगेनी अझ अगाडि बढ्छ।
जब यसले कुनै समस्या पत्ता लगाउँछ, यसले तपाईंलाई स्वचालित रूपमा समाधान गर्न मद्दत गर्छ:
- स्वतः समाधान उत्तम सुरक्षित संस्करण सुझाव दिन्छ
- यसले एउटा खोल्छ pull request सन्दर्भ र परिवर्तन लगको साथ
- तपाईं थोकमा धेरै उपचारहरू लागू गर्न सक्नुहुन्छ
यसले घण्टाको म्यानुअल काम बचत गर्छ र प्याचिङबाट हुने अनुमान हटाउँछ।
यी क्षमताहरूले Xygeni लाई विकासकर्ताहरूको लागि मात्र नभई अनुपालनको लागि पनि एक वास्तविक तेस्रो पक्ष र आपूर्तिकर्ता जोखिम व्यवस्थापन सफ्टवेयरमा परिणत गर्दछ। तपाईंले मालवेयर, इजाजतपत्र उल्लङ्घन, र निर्भरता बहावलाई क्षति पुर्याउनु अघि नै रोक्नुहुनेछ।
तेस्रो पक्ष विक्रेता जोखिम व्यवस्थापन सफ्टवेयर बनाम कोड-स्तर नियन्त्रणहरू
| सुविधा / जोखिम क्षेत्र | लिगेसी विक्रेता जोखिम सफ्टवेयर | Xygeni तेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्म |
|---|---|---|
| कानुनी र खरिद डेटा ट्र्याक गर्छ | । हो | ✅ हो (मार्फत SBOM + लाइसेन्स मेटाडेटा) |
| कोड निर्भरताहरूको विश्लेषण गर्दछ | ❌ होईन | ✅ हो (वास्तविक समय) SCA संग SBOM पीढी) |
| त्यागिएका वा मर्मत नगरिएका प्याकेजहरू पत्ता लगाउँछ | ❌ होईन | ✅ हो (मेटाडेटा + मर्मत विश्लेषण मार्फत) |
| जोखिमपूर्ण वा प्रतिलिपिलेफ्ट इजाजतपत्रहरू पहिचान गर्दछ | ⚠️ आंशिक (म्यानुअल समीक्षा) | ✅ हो (स्वचालित लाइसेन्स जोखिम पत्ता लगाउने) |
| ज्ञात र अज्ञात मालवेयरलाई रोक्छ | ❌ होईन | ✅ हो (प्रारम्भिक चेतावनी + व्यवहार स्क्यानिङ मार्फत) |
| शोषणयोग्य कमजोरीहरूलाई प्राथमिकता दिन्छ | ❌ होईन | ✅ हो (पहुँचयोग्यता + EPSS स्कोरिङ) |
| स्वतः सुधार उत्पन्न गर्छ pull requests | ❌ होईन | ✅ हो (अटोफिक्स + थोक PR) |
| मा एकीकृत हुन्छ CI/CD pipelines | ❌ होईन | ✅ हो (पूर्व-मर्ज, पूर्व-तैनाती, प्रमाणीकरण गेटहरू) |
| DORA / NIS2 तेस्रो-पक्ष आवश्यकताहरू पूरा गर्दछ | ⚠️ सीमित | ✅ हो (कोड, इजाजतपत्र, र उत्पत्ति कभरेज) |
५. DORA र NIS2 अनुरूप रहन तेस्रो पक्ष जोखिम व्यवस्थापन सफ्टवेयर प्रयोग गर्ने
सुरक्षा भनेको केवल तपाईंको सुरक्षा गर्नु मात्र होइन pipelines, यो तपाईंले यो गरिरहनुभएको छ भनेर प्रमाणित गर्ने बारे पनि हो। नयाँ नियमहरूले सीमा बढाउँदै जाँदा, कम्पनीहरूलाई तेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्म चाहिन्छ जसले डेलिभरीलाई अवरुद्ध नगरी अनुपालन पूरा गर्न मद्दत गर्दछ।
Xygeni ले यो कसरी सम्भव बनाउँछ भनेर हेरौं।
DORA र NIS2: तेस्रो पक्ष विक्रेताहरूबाट खुला स्रोतसम्म
यो डिजिटल परिचालन लचिलोपन अधिनियम (DORA) र NIS2 निर्देशिका दुवैले तेस्रो-पक्षको कडा निरीक्षणको लागि जोड दिन्छन्। यद्यपि, तिनीहरू विक्रेताहरूमा मात्र सीमित छैनन्। यी कानूनहरूले स्पष्ट रूपमा तपाईंले आफ्नो स्ट्याकमा प्रयोग गर्ने सफ्टवेयर कम्पोनेन्टहरू समावेश गर्दछ, विशेष गरी खुला स्रोत।
तदनुसार, तपाईंको तेस्रो पक्ष जोखिम व्यवस्थापन सफ्टवेयरले निम्न कुराहरू गर्नुपर्छ:
- वास्तविक समयमा OSS कम्पोनेन्टहरू निगरानी गर्नुहोस्
- ज्ञात र अज्ञात खतराहरू पत्ता लगाउनुहोस् (मालवेयर सहित)
- लाइसेन्स अनुपालन लागू गर्नुहोस्
- उत्पत्ति र सफ्टवेयर अखण्डता ट्र्याक गर्नुहोस्
- अद्यावधिक राख्नुहोस् SBOM प्रति रिलिज
Xygeni ले यो सबै काम बाकसबाट बाहिर गर्छ, यसलाई तपाईंको अवस्थितमा एकीकृत गर्दै CI/CD र संस्करण नियन्त्रण उपकरणहरू। कुनै अतिरिक्त चरणहरू छैनन्।
कार्यकारी आदेश १४०२८ र SBOM आवश्यकताहरु
अमेरिकामा, EO ० बनाउछ SBOMसंघीय सफ्टवेयर प्रदायकहरूको लागि कानुनी आवश्यकता। तर सरकार बाहिर पनि, विक्रेताहरूले अब आफ्नो निर्माणमा के छ भन्ने कुरामा पूर्ण पारदर्शिता देखाउनुपर्छ।
Xygeni ले तपाईंलाई अगाडि रहन मद्दत गर्छ:
- यो स्वतः उत्पन्न हुन्छ SBOMSPDX वा CycloneDX मा प्रत्येक निर्माणको लागि s
- यसले यी कुराहरूमा हस्ताक्षर र भण्डारण गर्दछ SBOMनिर्माण कलाकृतिहरूको साथसाथै
- यसमा इजाजतपत्र र जोखिम मेटाडेटा समावेश छ।
- यसले सार्वजनिक रजिस्ट्री र निजी कलाकृति भण्डारण दुवैलाई समर्थन गर्दछ।
यस स्तरको ट्रेसेबिलिटीको साथ, तपाईंले अडिटहरू पास गर्न सक्नुहुन्छ, ग्राहकको सोधपुछको जवाफ दिन सक्नुहुन्छ, र स्तरमा पूर्ण सफ्टवेयर पारदर्शिता कायम राख्न सक्नुहुन्छ।
निरन्तर प्रमाणीकरण र नीति प्रवर्तन
Xygeni केवल एउटा स्क्यानर मात्र होइन। यसले निम्न प्रयोग गरेर स्वचालित रूपमा विश्वासलाई बलियो बनाउँछ:
- हस्ताक्षर गरियो इन-टोटो प्रमाणीकरणहरू
- स्क्यान परिणामहरूमा आधारित वास्तविक-समय नीति गेटहरू
- केन्द्रीकृत dashboardलेखापरीक्षण र अनुपालन समीक्षाको लागि
यसले तपाईंको टोलीलाई सबै तेस्रो-पक्ष जोखिमहरू, चाहे विक्रेता-आधारित होस् वा कोड-आधारित, पहिचान, प्रमाणित र नियन्त्रण गरिएको छ भनी प्रदर्शन गर्न मद्दत गर्दछ।
विकासकर्ता-पहिलो अनुपालन
लिगेसी तेस्रो पक्ष विक्रेता जोखिम व्यवस्थापन सफ्टवेयरको विपरीत, Xygeni लाई नयाँ कार्यप्रवाहको आवश्यकता पर्दैन। प्लेटफर्मले लाइसेन्सिङ, मालवेयर, र ह्यान्डल गर्दा विकासकर्ताहरूले सामान्य रूपमा काम गरिरहन्छन्। SBOM पर्दा पछाडिको प्रमाणीकरण।
स्वचालन र दृश्यता बीचको यो सन्तुलनले सुनिश्चित गर्दछ कि:
- विकासकर्ताहरू ढिलो गर्दैनन्
- सुरक्षा टोलीहरू नियन्त्रणमा रहन्छन्
- लेखापरीक्षकहरूले पूर्ण ट्रेसेबिलिटी पाउँछन्
र अन्ततः, तपाईंको संस्था घर्षण बिना अनुपालन रहन्छ।
६. किन तेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्म कभरेज कोडबाट सुरु हुनुपर्छ
तेस्रो पक्ष जोखिम अब केवल खरिद समस्या मात्र रहेन। बरु, यो विकासकर्ताहरूले हरेक दिन सामना गर्ने सफ्टवेयर समस्या हो। तपाईंको जोखिम अविश्वसनीय निर्भरताहरू, पुरानो पुस्तकालयहरू, दुर्भावनापूर्ण प्याकेजहरू, र तपाईंको स्ट्याकमा गहिरो लुकेका इजाजतपत्र उल्लङ्घनहरूबाट आउँछ।
यद्यपि धेरै टोलीहरू अझै पनि परम्परागत उपकरणहरूमा भर पर्छन्, लिगेसी तेस्रो पक्ष विक्रेता जोखिम व्यवस्थापन सफ्टवेयर यो स्तरको जटिलतालाई सम्हाल्न कहिल्यै डिजाइन गरिएको थिएन। यो कोडमा होइन, विक्रेताहरूमा केन्द्रित छ। फलस्वरूप, यसले आक्रमणकारीहरूले शोषण गर्न सक्ने अन्धा ठाउँहरू छोड्छ। आधुनिक DevOps मा, तपाईंलाई चेकलिस्टहरू भन्दा बढी चाहिन्छ। तपाईंलाई एक चाहिन्छ तेस्रो पक्ष जोखिम व्यवस्थापन प्लेटफर्म यसले वास्तवमा तपाईंले निर्माण गर्नुभएको कुरा स्क्यान गर्छ र तपाईंले ढुवानी गर्नुभएको कुरा सुरक्षित गर्छ।
जाइगेनीले ठ्याक्कै त्यही गर्छ। यो सतह-स्तर विश्लेषणभन्दा बाहिर जान्छ र तपाईंको टोलीलाई वास्तविक सुरक्षा दिन्छ। मालवेयर पत्ता लगाउने र SBOM स्वचालनदेखि लाइसेन्स ट्र्याकिङ र पहुँचयोग्यतामा आधारित प्राथमिकता, यसले तपाईंलाई मद्दत गर्दछ:
- उत्पादनमा पुग्नु अघि तपाईंको सफ्टवेयर आपूर्ति श्रृंखलामा के प्रवेश गर्छ भनेर नियन्त्रण गर्नुहोस्।
- DORA, NIS2, र EO 14028 जस्ता फ्रेमवर्कहरूको सहजै पालना गर्नुहोस्।
- समस्याहरू स्वचालित रूपमा समाधान गर्नुहोस् pull request सन्दर्भमा सुधारहरू
- प्रत्येक निर्माण, रिपो, र मा विश्वास प्रमाणित गर्नुहोस् pipeline लगातार

