






Moderne utvikling pipelineer drevet av åpen kildekode-programvare. Men uten skikkelig oversikt kan organisasjonen din bli utsatt for lisensrisikoer, sårbarheter og økende samsvarspress. Derfor er det viktig å ta i bruk beste praksis for å formidle åpen kildekode-komponenter til kunder, og å støtte opp om disse avsløringene med tiltak ved bruk av beste løsningene for å sikre komponenter med åpen kildekode.
I denne veiledningen skal vi gå gjennom hvordan man bygger en transparent og pålitelig offentliggjøringsprosess med SBOMs, VDR-er og høyre open source security skannerHvert trinn er i samsvar med gjeldende forskrifter og enterprise forventningene.
1. Hvorfor beste praksis for offentliggjøring av komponenter med åpen kildekode er viktig
Bruk av åpen kildekode-komponenter er standard i nesten alle utviklingsarbeidsflyter. Uten tydelig avsløring risikerer du imidlertid:
- Juridiske brudd på grunn av ukjente lisenser
- Angrep i forsyningskjeden fra ondsinnede pakker
- Tapte avtaler på grunn av dårlig dokumentasjon for samsvar
For å unngå disse fallgruvene må din informasjonsstrategi være fullstendig, nøyaktig og oppdatert. Ved å ta i bruk beste løsningene for å sikre komponenter med åpen kildekode sikrer at åpenhet er paret med reell risikoreduksjon.
2. Automatiser SBOM og VDR for åpen kildekode-komponenttransparens
For å anvende beste praksis for å formidle åpen kildekode-komponenter til kunder, er det viktigste grunnlaget automatisering. I stedet for å sette sammen pakkelister manuelt, bør team stole på verktøy som genererer en komplett og standards-kompatibel Programvare materialliste (SBOM) og en nøyaktig Rapport om sårbarhetsavsløring (VDR).
An SBOM detaljer hver åpen kildekode-komponent brukes i applikasjonen din, inkludert direkte og transitive avhengigheter, med informasjon som versjonsnumre, lisenser og opprinnelse. Dette er ikke lenger valgfritt. Forskrifter som 2 NOK og Executive Order 14028 krever full synlighet på tvers av programvarens forsyningskjede.
En liste alene er imidlertid ikke nok. En VDR gir deg og kundene dine reelle svar: hvilke komponenter som er sårbare, om disse sårbarhetene kan utnyttes, og hvilke tiltak som er tatt for å redusere risikoen. VDR-er er spesielt nyttige i regulerte bransjer der programvareleverandører ikke bare må vise hva de bruker, men også hvordan de håndterer risiko.
Med Xygeni, SBOM og VDR-generering er innebygd i utviklingen din pipelineSystemet samler automatisk inn avhengighetsmetadata, beriker dem med lisens- og sårbarhetsinformasjon og eksporterer dem i bransjeformater som SPDX og CycloneDXDisse rapportene oppfyller de strengeste samsvarskravene og støtter tillitsbaserte opplysninger på tvers av kunde-, revisjons- og innkjøpsarbeidsflyter.
3. Skann avhengigheter med økosystembevisste analysatorer
En korrekt avsløring starter med en nøyaktig skanning. For å sikre fullstendighet trenger du analysatorer som er bygget for hvert pakkeøkosystem: npm, Maven, PyPI, NuGet og andre.
Ocuco Xygeni open source security skanner bruker språkspesifikke analysatorer for å gå utover statisk manifestparsing. Disse analysatorene oppdager faktiske direkte og transitive komponenter som brukes i byggene dine, løser versjoner og samler viktige metadata som:
- Lisenstyper
- Komponentopprinnelse
- Vedlikeholderidentitet
- Pakkens alder eller vedlikeholdsstatus
Dette detaljnivået er avgjørende for å anvende beste praksis for å offentliggjøre komponenter med åpen kildekode til kunder. Generiske skannere går glipp av kritiske indikatorer, som interne npm-pakker uten omfang, som ved et uhell kan bli eksponert for det offentlige registeret.
4. Oppdag risikable og mistenkelige komponenter før du avslører dem
En høykvalitets rapporteringsprosess går utover lagerbeholdning, den inkluderer risikofiltreringDet er der Xygeni er open source security skanner skiller seg ut. Den inkluderer spesifikke detektorer for:
- AvhengighetsforvirringFang opp interne pakkenavn som samsvarer med offentlige.
- SkrivefeilBlokker lignende pakker som er utformet for å lure.
- malwareIdentifiser ondsinnet oppførsel i installasjons- eller kjøretidsskript.
- Mistenkelige skriptOppdag upålitelige skallkommandoer eller kodet logikk.
- Anomale pakker: Fremhev uvanlige eller komponenter som ikke er i tråd med mønsteret.
- Ubegrensede npm-modulerFlagg intern kode som kan bli publisert ved et uhell.
Disse evnene gjør at open source security skanner en kritisk del av de beste løsningene for å sikre komponenter med åpen kildekode, og sørg for at informasjonen din gjenspeiler en sikkerhetsfokusert tilnærming før den når kundene dine.
| Package Manager | Språk | Støttede avhengighetsfiler |
|---|---|---|
| Maven | Java | pom.xml |
| Gradle | Java, Kotlin | build.gradle, build.gradle.kts, gradle.låsefil, gradle.egenskaper |
| NPM | Javascript | pakke.json, pakkelås.json |
| garn | Javascript | garn.lås |
| PNPM | Javascript | pnpm-lock.yaml |
| bower | Javascript | bower.json |
| nuget | .NET, C# | .nuspec, pakker.konfig, .csproj, prosjekt.aktiva.json, pakker.lås.json |
| Pip | Python | krav.txt, pipfile.toml, pipfile.lock, setup.py, setup.cfg, miljø.yml |
| Poesi | Python | krav.txt, pyproject.toml, poesi.lås |
| Gå moduler | Golang (Gå) | go.mod, go.sum |
| Komponer | PHP | komponist.json, komponist.lås |
| rubygems | Rubin | Gemfile, Gemfile.lock |
5. Legg til sårbarhetskontekst med tilgjengelighet og utnyttbarhet
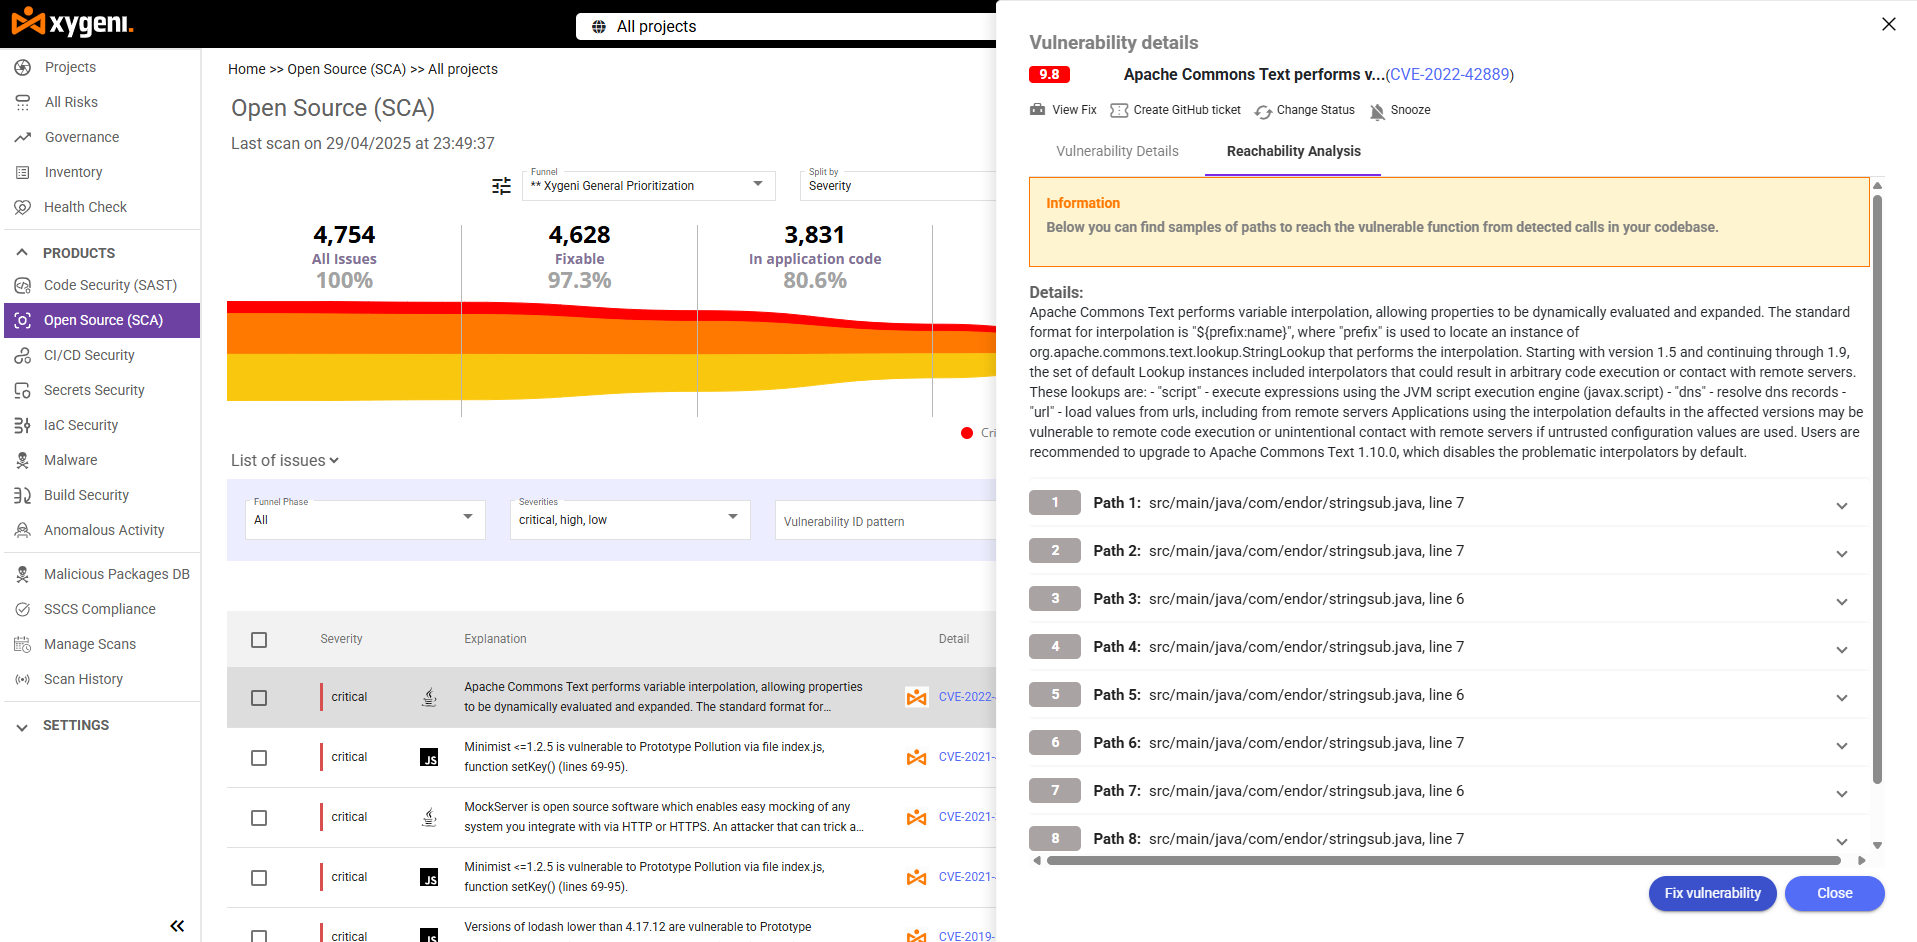
Når man skal avsløre sårbarheter, er kontekst alt. Ikke alle CVE-er er like. Et alvorlig sårbarhet kan aldri bli utløst i applikasjonen din hvis den berørte koden ikke er tilgjengelig.
Xygeni beriker sine VDR-er med:
- Reachability-analyse: Identifiserer om den sårbare funksjonen faktisk kalles.
- EPSS-poengsumEstimerer sannsynligheten for utnyttelse i den virkelige verden.
- Innsikt i utbedringsrisikoViser hvilke oppgraderingsalternativer som er sikrest, inkludert endringer som ikke fungerer eller nye risikoer som er introdusert i oppdaterte versjoner.
Dette reduserer støy og hjelper deg med å fokusere avsløringene på det som er viktig. Kundene får reell sikkerhetsinformasjon, ikke en lang liste med uhandlekraft.
6. Integrer CI/CD for å holde opplysningene nøyaktige og i sanntid
Komponenter med åpen kildekode endres ofte. Derfor blir statiske offentliggjøringsdokumenter raskt foreldet. For å sikre nøyaktighet må offentliggjøringsarbeidsflyten din integreres med CI/CD.
Xygeni lar deg:
- Automat SBOM og VDR-generering under bygging
- Sett opp sikkerhetsporter for å blokkere usikre pakker
- Motta øyeblikkelige varsler når en ren avhengighet blir sårbar
- Spor endringer på tvers pull requests og utplasseringer
Denne sanntidsintegrasjonen holder opplysningene dine oppdaterte og i samsvar med beste praksis for å formidle åpen kildekode-komponenter til kunder, spesielt når du har å gjøre med enterprise kunder eller revisjonsrammeverk.
7. Lever revisjonsklare rapporter som bygger tillit
Kundene og revisorene dine trenger mer enn en liste, de trenger klarhet og bevis. Xygeni gjør det enkelt.
Du kan:
- Eksport SBOMs og VDR-er med ett klikk
- Filtrer etter alvorlighetsgrad, lisenstype eller utnyttbarhet
- Bruk vårt webgrensesnitt for samsvar dashboards
- Kommenter risikoer og legg ved utbedringsnotater
Disse funksjonene forenkler ikke bare revisjoner, de hjelper deg også med å oppfylle hele omfanget av de beste løsningene for sikring av komponenter med åpen kildekode.
Bruk beste praksis for å avsløre åpen kildekode-komponenter til kunder
Vellykket administrasjon open source security er ikke lenger bare en teknisk utfordring, det er et konkurransefortrinn. Ved å følge beste praksis for å formidle åpen kildekode-komponenter til kunder, viser du at programvaren din ikke bare er funksjonell, men også sikker, transparent og kompatibel.
Å avsløre din åpen kildekode-komponenter tydelig, sammen med sanntidsdata om sårbarheter, bygger tillit hos både brukere og enterprise klienter. Den støtter også samsvar med rammeverk som NIS2, DORA og Executive Order 14028.
Bruke en open source security skanner slik som Xygeni gir teamet ditt automatiseringen og intelligensen det trenger for å:
- Generer nøyaktig SBOM og VDR-rapporter med hver bygging
- Oppdag skjulte trusler i programvareforsyningskjeden din
- Fremhev utnyttbarhets- og lisensrisikoer i komponentene dine
- Lever handlingsrettede, revisjonsklare rapporter på forespørsel
Disse funksjonene er en del av de beste løsningene for å sikre komponenter med åpen kildekode, og de posisjonerer teamet ditt som proaktive og pålitelige partnere innen sikkerhet.

