






Ocuco Utnyttelsesprediksjonspoengsystem (EPSS) forvandler måten sikkerhetsteam håndterer sårbarheter på. I stedet for å fokusere utelukkende på alvorlighetspoeng, flytter EPSS oppmerksomheten til utnyttbarhet i den virkelige verden, og hjelper team med å fikse det angriperne faktisk sikter seg inn på i stedet for å kaste bort tid på teoretiske risikoer. Ved å utnytte EPSS-poengsum kan organisasjoner forbedre sin strategi for sårbarhetshåndtering betydelig, og sørge for at de oppdaterer høy risiko CVE-er før de blir utnyttet.
Organisasjoner står overfor over 20 000 nye CVE-er hvert årDet er nesten umulig å holde følge. Sikkerhetsteam sliter allerede med varslingstretthet, og bruker ofte timer på å utbedre sårbarheter som kanskje aldri vil bli utnyttet. Resultatet? Bortkastede ressurser, forsinkede responstider og en endeløs etterslep av problemer.
Det er hvor EPSS-poengsumhåndtering utgjør en forskjell. I motsetning til de faste risikovurderingene i CVSS, tar EPSS-scoring en prognosebasert tilnærming. Det hjelper teamene med å fokusere på sikkerhetshull mest sannsynlig å bli angrepet i løpet av de neste 30 dagene, noe som gjør reparasjonsarbeidet mer målrettet og effektivt.
Hva er nytt? EPSS v4
Utviklet av Forum for hendelsesrespons- og sikkerhetsteam (FIRST), EPSS v4– utgitt den Mars 17, 2025—introduserer store forbedringer:
- Bedre datamodellering for mer nøyaktige angrepsprognoser.
- Sporing av angrepsaktivitet i sanntid for å gjenspeile aktuelle trusler.
- Større nøyaktighet i å identifisere hvilke sårbarheter angripere vil målrette seg mot neste gang.
Ekspert på nettsikkerhet Jay Jacobs, medskaper av EPSS, forklarer i sin nylige artikkel, «Introduksjon til EPSS versjon 4«at disse oppdateringene forbedrer hvordan sikkerhetsteam forutsier og prioriterer trusler. Det understreker han EPSS tilbyr nå forbedret statistisk modellering og mer raffinerte sannsynlighetsestimater, som hjelper organisasjoner med å fokusere på risikoer i den virkelige verden snarere enn teoretiske alvorlighetsgrader.
Med disse forbedringene gir EPSS-scoring tydeligere innsikt i utnyttbarhet, noe som hjelper DevOps-, sikkerhets- og IT-team med å fokusere på reelle trusler i stedet for mulige risikoer.
Hva er Exploit PRediksjonspoengsystem
Ocuco Utnyttelsesprediksjonspoengsystem (EPSS) forvandler hvordan sikkerhetsteam håndterer sårbarheter. I motsetning til CVSS, som vurderer den potensielle alvorlighetsgraden av sårbarheter, prioriterer EPSS utnyttbarhet i den virkelige verden. forutsier hvilke sårbarheter angripere sannsynligvis vil utnytte, som hjelper team med å fokusere på faktiske trusler i stedet for teoretiske risikoer.
Dette skiftet er viktig fordi ikke alle sårbarheter med høy alvorlighetsgrad blir angrepsmål. Mange forblir uberørt, mens sårbarheter med moderat risiko ofte utsettes for hyppig utnyttelse. Sikkerhetsteam må foreta smarte, risikobaserte løsninger.cisioner for å bruke ressurser effektivt. EPSS gjør det mulig for dem å gjøre nettopp det.
Ocuco Forum for hendelsesrespons- og sikkerhetsteam (FIRST) opprettet EPSS til nær gapet mellom alvorlighetsgrader og faktisk risiko. Den innsamler data fra trusselinformasjon, tidligere utnyttelser og angrep i sanntid. Denne tilnærmingen hjelper lag fokus på det meste i fare sårbarheter, styrke sikkerhet, og svare raskere mot trusler.
Xygeni Sikkerhetsordliste
Hva er det?
Den forutsier sannsynligheten for at angripere vil utnytte en sårbarhet innen de neste 30 dagene. Poengsummen oppdateres daglig, og hjelper organisasjoner med å fokusere på sårbarheter som har høyest risiko. Poengsummene varierer fra 0 til 1 – høyere poengsum indikerer større sjanse for utnyttelse.
Slik fungerer det
Ocuco Utnyttelsesprediksjonspoengsystem (EPSS) forbedrer måten sikkerhetsteam håndterer sårbarheter på ved å flytte fokuset fra alvorlighetsgrader til reelle risikoer. I stedet for å anta at alle sårbarheter med høy alvorlighetsgrad utgjør samme farenivå, bestemmer EPSS hvilke kriminelle mest sannsynlig vil utnytte i løpet av de neste 30 dagene.
Denne endringen i tilnærming er viktig fordi nettkriminelle ikke angriper alle sårbarheter med høy alvorlighetsgrad. Noen blir ignorert i årevis, mens andre blir hyppige angrepsmål til tross for at de har lavere alvorlighetspoeng. Av denne grunn hjelper EPSS team med å rangere sårbarheter mer effektivt og fikse de mest presserende truslene først i stedet for å kaste bort tid på teoretiske risikoer.
Hvordan bestemmer EPSS en poengsum?
EPSS analyserer trusselinformasjon, historisk utnyttelsesaktivitet og angrepsmønstre i den virkelige verden for å beregne en sannsynlighetsscore mellom 0 og 1 (0–100 %). Denne poengsummen representerer sannsynligheten for at angripere vil utnytte en sårbarhet innen de neste 30 dagene.
EPSS v4, utgitt 17. mars 2025, forbedrer tidligere versjoner ved å introdusere mer precise-modellering, sporing av utnyttelser i sanntid og økt prediktiv nøyaktighet.
Fem-trinnsprosessen for EPSS-poengsum
EPSS beregner utnyttbarhetsrisiko ved hjelp av en strukturert femtrinnsprosess. Hvert trinn bygger på det forrige, og sørger for at sikkerhetsteam mottar sanntids, datadrevet innsikt i cybertrusler. Som et resultat kan organisasjoner prioritere sårbarheter mer effektivt og reagere på trusler med større nøyaktighet.
- Innsamling av data Til å begynne med samler EPSS sårbarhetsdata fra CVE-databasen og andre pålitelige kilder. Dette trinnet legger grunnlaget for nøyaktig poengsum ved å hente inn detaljerte sårbarhetsattributter.
- Innsamling av bevis på utnyttelseSamtidig overvåker EPSS daglige registreringer av angrepsaktivitet fra både offentlige og private trusselinformasjonsfeeder. Ved å analysere disse dataene kan sikkerhetsteam identifisere hvilke sårbarheter kriminelle aktivt retter seg mot.
- ModelltreningEtterpå undersøker EPSS historiske trender for å identifisere mønstre mellom sårbarheter og utnyttelsesaktivitet. Ved kontinuerlig å forbedre maskinlæringsmodellene forbedrer EPSS sin prediktive nøyaktighet over tid.
- Evaluering av opptredenFor å opprettholde pålitelighet tester og finjusterer EPSS regelmessig prediksjonene sine. Ved å inkludere statistisk validering sikrer systemet at poengsummene forblir nøyaktige og relevante.
- Daglige oppdateringerTil slutt oppdaterer EPSS sårbarhetspoengene hver dag basert på den nyeste angrepsaktiviteten og trusselinformasjonen. Med dette i tankene kan sikkerhetsteam alltid få tilgang til oppdaterte risikovurderinger og prioritere trusler deretter.
Hvorfor utnyttbarhet er viktig i cybersikkerhet
Utnyttbarhet – sannsynligheten for at en angriper vil utnytte en sårbarhet – driver håndteringen av EPSS-sårbarhetspoeng.
Dette fokuset er det som skiller EPSS fra tradisjonelle poengsummodeller, som har en tendens til å overprioritere sårbarheter utelukkende basert på alvorlighetsgrad.
For eksempel kan en sårbarhet ha alvorlige teoretiske konsekvenser, men forbli uutnyttet i praksis på grunn av:
- Begrenset angriperinteresse– Ikke alle sårbarheter er verdt innsatsen.
- Miljøbarrierer– Noen krever spesifikke betingelser for å bli utnyttet.
- Mangel på offentlig utnyttelseskode– Hvis et utnyttelsesangrep ikke er tilgjengelig, er risikoen lavere.
Ved å bruke utnyttbarhet, EPSS gjør det mulig for organisasjoner å fokuser på sårbarheter som representerer de mest umiddelbare og realistiske risikoene, og sørger for en mer effektiv sikkerhetsstilling.
Eksempler fra den virkelige verden
Et selskap analyserer to sårbarheter i systemet sitt og må bestemme hvilken de skal fikse først:
- CVE-2023-12345En kritisk sårbarhet i en mye brukt serverprogramvare, med en CVSS-poengsum på 9.5, noe som indikerer alvorlig potensiell innvirkning. EPSS-poengsummen er imidlertid 0.05, noe som betyr at sannsynligheten for utnyttelse er lav på grunn av mangel på offentlig utnyttelseskode eller angriperens interesse.
- CVE-2023-67890En moderat sårbarhet i et populært bibliotek, med en CVSS-poengsum på 6.0Til tross for den lavere alvorlighetsgraden er EPSS-skåren 0.78, noe som understreker en høy sannsynlighet for utnyttelse.
Ved å bruke EPSS unngår selskapet å kaste bort tid på CVE-2023-12345 bare fordi den har en høy CVSS-poengsum. I stedet fokuserer de ressursene sine på CVE-2023-67890 fordi angripere utnytter den.
Dette eksemplet viser hvorfor EPSS-basert sårbarhetshåndtering hjelper team med å forbedre sikkerhetsutviklingen.cisioner. På grunn av dette slutter de å bare fikse hypotetiske risikoer. I stedet fokuserer de først på reelle trusler. Som et resultat blir forsvaret sterkere mens lagene sparer tid og krefter.
Hvordan EPSS-poengsummen forbedrer sårbarhetshåndtering
Sikkerhetsteam håndterer tusenvis av sikkerhetsfeil, noe som gjør det nesten umulig å fikse alt. Tradisjonelle metoder rangerer problemer etter alvorlighetsgrad, men dette fører ofte til varslingstretthet, bortkastet innsats og langsomme responser på reelle trusler. EPSS fokuserer på utnyttbarhet, som hjelper team med å filtrere ut lavrisikoproblemer og konsentrere seg om de som mest sannsynlig vil bli målrettet.
Kutt gjennom våken tretthet:
Studier viser det 48% av organisasjonene motta over 10 000 sikkerhetsvarsler daglig, og fram til 52 % er falske positive (Gartner-studie). EPSS hjelper team med å fokusere på reelle trusler, og reduserer støyen fra varsler som ikke betyr noe.
Sparer tid og ressurser:
Sikkerhetsteam kaster bort tid på å oppdatere sårbarheter som angripere aldri vil utnytte. EPSS prioriterer de som er mest utsatt, og hjelper teamene med å jobbe effektivt og styrke sikkerhetsstillingen sin.
Øker responstiden:
Uten data om utnyttbarhet i den virkelige verden kan team utsette rettelser for alvorlige sårbarheter eller kaste bort innsats på lavrisikosårbarheter. EPSS gir innsikt i sanntid, noe som hjelper team med å ta de nødvendigecisioner raskere og tetter sikkerhetshull før angripere slår til.
Bidrar til å forhindre fremtidige angrep:
Mange organisasjoner sliter med å reagere på trusler, og har bare forhastede seg med å implementere feilrettinger etter at angripere utnytter svakheter. EPSS hjelper team med å holde seg i forkant ved å identifisere sikkerhetshull som kan være de neste målene.
Gjør prioritering smartere:
EPSS fungerer best når det kombineres med tilgjengelighetsanalyse (sjekker om en sikkerhetsfeil faktisk brukes i en applikasjon) og konsekvensanalyser for virksomheten (sjekker hvor viktig en ressurs er). Med denne ekstra konteksten kan teamene fikse problemene som utgjør reelle risikoer og hoppe over unødvendig arbeid.
EPSS hjelper sikkerhetsteam med å jobbe smartere, ikke hardere. I stedet for å jage etter alle sårbarheter, fokuserer de på de som utgjør en reell risiko, sparer ressurser og ligger foran angripere.
EPSS vs. CVSS: Vil du lære mer?
Mens EPSS fokuserer på utnyttbarhet, og CVSS gir alvorlighetsvurderinger, spiller begge avgjørende roller i sårbarhetshåndtering.
Utforsk vårt dyptgående blogginnlegg der vi går gjennom viktige forskjeller mellom CVSS og EPSS, hvordan de utfyller hverandre, og beste praksis for smartere prioritering.
Xygenis tilnærming til å utnytte prediksjonsscoringssystem
Reachability-analyse for effektiv håndtering av EPSS-poengsumssårbarheter
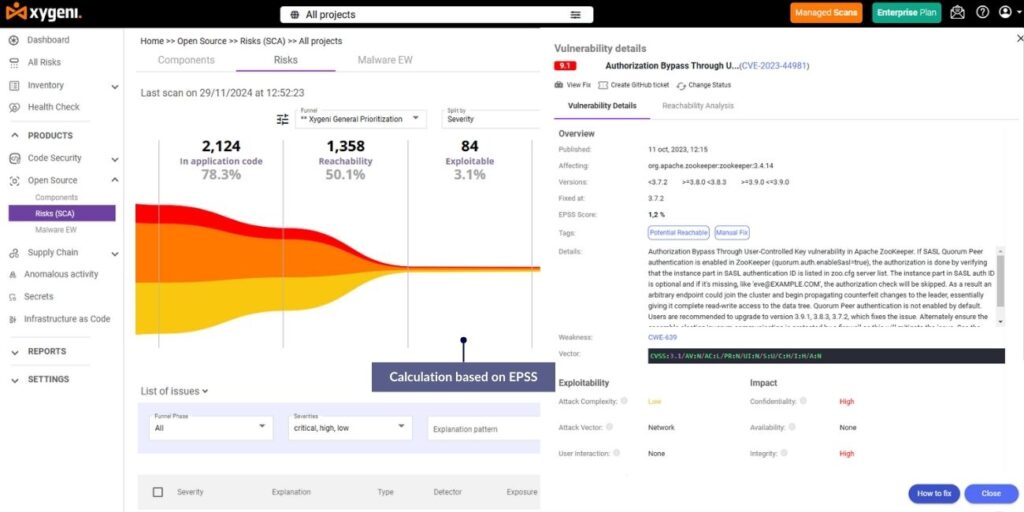
Xygenis fremragende funksjon, tilgjengelighetsanalyse, hjelper team med å vurdere om en sårbarhet aktivt aktiveres under kjøretid. Ved å kombinere EPSS-poengsummer med tilgjengelighetsdata, gir Xygeni team muligheten til å:
- Identifiser sårbarheter som er utnyttbare og tilgjengelige i sitt miljø.
- Ignorer ingen nødvendige trusler, med fokus kun på sårbarheter som utgjør umiddelbare risikoer snarere enn teoretiske.
Tenk deg for eksempel en sikkerhetsfeil med høy EPSS-poengsum, men ingen tilgjengelighet under kjøring. I stedet for å fokusere på dette problemet, kan teamet omdirigere innsatsen sin til mer presserende trusler. Denne tilnærmingen sikrer at tid og ressurser går til de viktigste risikoene, noe som gjør driften mer effektiv.
Bruk av dynamiske salgstrakter med EPSS-poengsummer for å prioritere risikoer
Xygeni forbedrer sårbarhetshåndtering med dynamiske prioriteringstrakter, som hjelper organisasjoner med å justere hvordan de prioriterer risikoer basert på spesifikke forretningsbehov. Denne funksjonen integrerer EPSS-poengsummer med ytterligere kontekstuelle data, for eksempel:
- Utnyttbarhetsmålinger, som vurderer om en sårbarhet er aktivt målrettet i naturen.
- Forretningsmessig påvirkning, og evaluerer hvordan utnyttelse kan påvirke kritiske systemer.
- Alvorlighetsnivåer, og innlemmer tradisjonelle CVSS-poengsummer for et mer omfattende bilde av risikoer.
Med Xygenis fleksible traktsystem kan sikkerhetsteam tilpasse prioriteringsstrategiene sine til driftsmål. De kan for eksempel fokusere på sårbarheter med høy risiko som påvirker kritiske systemer, samtidig som de håndterer problemer med lav innvirkning etter hvert som ressursene tillater det. Denne målrettede tilnærmingen sikrer at teamene holder seg fokuserte og effektive.
Utnyttelse av automatisering for håndtering av EPSS-sårbarheter
Xygeni bruker automatisering for å forbedre integreringen av EPSS-poengsummer, noe som hjelper team med å organisere arbeidsflytene sine og reagere raskere på trusler. Noen viktige funksjoner inkluderer:
- Sanntidsdeteksjon og varslerVed å legge til EPSS-innsikt i CI/CD pipelines, Xygeni gir umiddelbare varsler om risikable utplasseringer, hjelpe lag blokkerer dem før de forårsaker skade.
- Systemer for tidlig varslingDisse systemene oppdager sårbarheter som angripere sannsynligvis vil utnytte snart. Dette hjelper team med å håndtere trusler tidlig og forhindre angrep før de skjer.
Dette automatiseringsnivået reduserer manuelt arbeid, noe som hjelper sikkerhetsteam med å spare tid og krefter samtidig som det forbedrer den generelle responsen på trusler.
Strømlinjeformet samarbeid på tvers av team
Xygeni gjør det enklere for sikkerhets- og utviklingsteam å samarbeide. Den viser EPSS-poengsummer på en tydelig og lettforståelig måte, noe som hjelper begge team med å fokusere på de viktigste sårbarhetene. Utviklere får oppgaver prioritert etter utnyttbarhet i den virkelige verden, slik at de kan fikse de mest presserende truslene. Dette delte fokuset holder alle oppdatert og jobber effektivt.
Xygeni-fordelen
Xygeni integrerer EPSS-poengsummer i sine verktøy for sårbarhetshåndtering, noe som hjelper organisasjoner med å prioritere utnyttbarhet fremfor teoretisk alvorlighetsgrad. Exploit Prediction Scoring System (EPSS) gir en datadrevet måte å fokusere på sårbarheter som mest sannsynlig vil bli utnyttet, og sørger for at sikkerhetsteam fikser reelle trusler først.
- Reduser årvåkenhetstretthet ved å fokusere kun på sårbarheter med høy EPSS-poengsum.
- Fiks kritiske risikoer raskere ved å prioritere basert på utnyttbarhet i stedet for bare alvorlighetsgrad.
- Bruk ressursene klokt ved å adressere de mest umiddelbare truslene først.
Ta sårbarhetshåndteringen din til neste nivå. Kontakt Xygeni i dag for å lære hvordan EPSS-poengsummer kan hjelpe deg med å ligge foran angripere og fikse de riktige sårbarhetene raskere.

