






Visste du at én linje med feil kode kan koste deg en selskapet millioner av dollarDet er avgjørende å sikre programvarens integritet og sikkerhet. Det er her programvareattestering og byggeattestering spiller en nøkkelrolle. Disse praksisene gir verifiserbart bevis på at programvarebygg overholder strenge sikkerhetskrav. standards, fremmer tillit og reduserer trusler gjennom hele utviklingssyklusen. Som en banebrytende faktor innen DevSecOps styrker attestering sikkerheten i alle utviklingsfaser.
Visste du at en feil i koden til Knight Capital Group, et høyfrekvent handelsfirma, førte til et tap på 460 millioner dollar på bare 45 minutter i 2012? Den feilaktige koden sendte ut millioner av feilaktige aksjeordrer, noe som forårsaket markedskaos og betydelige økonomiske tap for selskapet.
Hva er programvareattestering i Build Security?
Programvareattestering i build security er en kritisk prosess innen DevSecOps som genererer verifiserbare bevis for å bekrefte at programvarebygg overholder forhåndsbestemte sikkerhetspolicyer og -prosedyrer. Denne prosessen er viktig for å beskytte programvareforsyningskjeder mot cybertrusler. Attestering sikrer at team følger strenge sikkerhetstiltak standardi alle faser av programvareutviklingssyklusen (SDLCMange av disse standarder skissert i NISTs omfattende rammeverk for cybersikkerhet.
Søylene i bygningsattestering
Støtte for definerte søyler build security attestering, som underbygger programvarens integritet, pålitelighet og troverdighet innenfor DevSecOps-praksis. Dette er de viktige prinsippene, prosessene og komponentene som finnes i build security utførelse og implementering av attestering. Vi skal se på hver av søylene.
Innsamling av all nødvendig bevismateriale på tvers av hele SDLC
Den første søylen innebærer å analysere og samle inn logger, konfigurasjoner og data fra viktige punkter i byggeprosessen. Ved systematisk å samle inn disse bevisene, opprettholder organisasjoner åpenhet, sporbarhet og ansvarlighet gjennom hele utviklingen. pipeline.
Sikker lagring
Det innebærer bruk av mekanismer for kryptert, tilgangskontrollert lagring for å sikre integritet og konfidensialitet til attesteringsdata. Disse mekanismene beskytter mot kompromittering eller uautorisert tilgang. Denne søylen sikrer at bevis forblir uforanderlige og troverdige. En pålitelig sannhetskilde etableres gjennom verifisering.
Attestasjonsmotor
Attestasjonsmotoren vurderer om programvarebygg samsvarer med definerte sikkerhetskrav. standards. Den produserer attester som dokumenterer samsvar med disse standards. Kjernen i denne prosessen er at Attestation Engine automatiserer attesteringen for å sikre rettidige, nøyaktige og konsistente sikkerhetskontroller. Dette garanterer byggets integritet.
Uavhengig verifisering
Den fjerde søylen er avhengig av uavhengig verifisering for å støtte rollen til genererte attestasjoner. Upartisk verifisering sikrer at attestasjoner er i samsvar med sikkerhetspolicyer og -prosedyrer. Den validerer deres integritet. Denne søylen garanterer at attestasjonsprosessen er objektiv, ansvarlig og pålitelig. Den reduserer risikoen for skjevhet eller manipulasjon under attestasjon.
Rapportering og innsikt
Den siste søylen gir fullstendig rapportering og innsikt i attesteringsprosessen. dashboard eller rapporteringsverktøyet gir innsikt i sikkerhetstilstanden til programvarebygg. Det viser om samsvar med sikkerhetskrav standards er oppfylt eller mangler. Dette bidrar til å identifisere eksponeringer, spore ytelse og ta informerte beslutningercisioner for å forbedre sikkerheten.
Den sterke kombinasjonen av disse søylene danner grunnlaget for å bygge sikkerhetsattestering. Dette hjelper organisasjoner innen programvareutvikling med å beskytte seg mot nye cybertrusler. Å implementere disse prinsippene i prosesser og teknologier fremmer en kultur med trygge, helhetlige og pålitelige programvarebygginger.
Programvareattesteringsarbeidsflyten: Sikre integritet og tillit
Attesteringsarbeidsflyten følger en tydelig prosess for å bekrefte ektheten til hver programvarekomponent. Det begynner med å sette en kontrakt. Denne kontrakten skisserer kravene til attestering, for eksempel å beskrive containerbildet eller inkludere en programvareliste (SBOM) for bekreftelser med høy evidens. Det sikrer at alle byggeprosesser følger angitte standards.
Ved å integrere denne arbeidsflyten i kontinuerlig integrasjon (CI) pipelines, kan team opprette attester sømløst. Disse attesteringene sporer programvarens fremdrift gjennom utvikling, testing og distribusjon. Team håndhever strenge sikkerhetstiltak og kontrollerer attesteringene nøye mot kontrakten for nøyaktighet.
Attesteringsreisen utfolder seg gjennom flere forskjellige faser, som hver er kritisk for integriteten til build security:
- ForberedelseEtablering av attesteringsrammeverket og definering av sikkerhetspolicyer.
- BevisinnsamlingSamle inn data på tvers av SDLC for å sikre en helhetlig sikkerhetsoversikt.
- AttesteringsgenereringEvaluering av bevisene for å produsere attester som bekrefter samsvar med sikkerhetspolicyene.
- VerifiseringUavhengig verifisering av attester for å bekrefte byggets sikkerhetsintegritet.
- Rapportering og innsiktAnalysere attesteringsresultater for å gi handlingsrettet innsikt for forbedring build security.
Fordeler med programvareattestering i Build Security
Bruk av attestering i build security gir mange fordeler, viktige for å holde programvareutvikling sikker og pålitelig:
- Bedre sikkerhetSørger for at byggverkene er trygge og følger sikkerhetsreglene.
- Økt tillitBygger åpenhet og ansvarlighet, og skaper tillit hos interessenter.
- SamsvarBidrar til å oppfylle sikkerhetskrav standards og følg forskriftene.
- RisikoreduksjonFinner og retter sikkerhetsrisikoer tidlig i utviklingsprosessen.
- Effektivitet:: Legger til sikkerhet til CI/CD pipeline, noe som gjør prosessen mer effektiv.
Software Attesteringsformater og -modeller
Attestasjonsformater og -modeller tilbyr strukturerte måter å representere programvarekomponenter eller hendelser på. Disse rammeverkene lar attesterere organisere metadata tydelig, slik at attestasjoner kan brukes på tvers av ulike programvareutviklingsmiljøer. Denne konsistensen bidrar til å holde praksisen tydelig og standardisert.
Viktige elementer i programvareattesteringsformater og -modeller
MåletAttesteringsformater og -modeller bekrefter tilliten og autentisiteten til programvareartefakter eller -hendelser. De inkluderer informasjon som programvarens opprettelse, opprinnelse, avhengigheter og sikkerhetsattributter.
StandardvisualiseringAttesteringsformater og -modeller har som mål å standardisiér prosesser for konsistens og kompatibilitet på tvers av verktøy, plattformer og økosystemer. Bransjeforeninger, standard-settingsorganer eller lokalsamfunn definerer ofte disse standards. De tilbyr felles skjemaer, datastrukturer og protokoller for å sikre tydelig kommunikasjon.
Typer av programvareattesteringsformater
Proveniens: The SLSA (Leverandørkjedenivåer av programvaresikring) Proveniensformat er et bredt tatt i bruk format i forsyningskjeder med åpen kildekode. Det gir detaljert informasjon om hvordan programvareartefakter ble bygget, inkludert miljø, avhengigheter og byggekommandoer.
Programvare materialliste (SBOM): SBOM tilbyr en formatert liste over programvareartefakter, sammen med deres avhengigheter og relasjoner. Det gjør programvarens sammensetning transparent, slik at interessenter kan vurdere sikkerhet, samsvar og lisensforpliktelser.
Egendefinerte formaterOrganisasjoner kan tilpasse attesteringsformater for å møte spesifikke samsvarsbehov eller bransjespesifikke krav. standards. De kan legge til ytterligere metadata, valideringsregler basert på organisasjonens retningslinjer eller kryptografiske mekanismer etter behov.
Elementer i programvareattesteringsmodellen:
Attesteringsmodeller inkluderer flere strukturerte elementer i en standard måte. Ulike modeller eller skjemaer angir hva som skal inkluderes i attestasjonen og hvordan den skal struktureres.
- KonvoluttGir autentisitet og integritet til attesteringsmeldingen, vanligvis via kryptografisk digital signatur eller sertifikat.
- UttalelseInneholder det faktiske innholdet eller uttalelsen som attesteres, dvs. detaljer om programvareartefakten, dens opprinnelse eller samsvarsstatus.
- Signatur: Angir attesteren som opprettet attestasjonen, og sikrer ansvarlighet og autentisitet.
- predikatDen skal inneholde metadata om attestasjonsemnet; dette inkluderer artefaktattributtene, artefaktegenskapene eller dens samsvarsstatus.
- XNUMX bunkEn samling av flere attester eller artefakter som er relatert på en beslektet måte, noe som forenkler organisering og administrasjon av attestasjonsdata.
Interoperabilitet og adopsjon
Ved å bruke standardISerte attesteringsformater og -modeller kan de enkelt passe inn i eksisterende verktøy, arbeidsflyter eller sikkerhetsrammeverk. Dette sikrer en smidig adopsjonsprosess. Det muliggjør også automatisert behandling, validering og verifisering av ulike miljøer under programvareutvikling og distribusjon.
Beste praksis for sikkerhet innen programvareattestering
Beste praksis for attestering refererer til retningslinjer, metoder og tilnærminger innen programvareutvikling og forsyningskjede-økosystemer, som sikrer effektiviteten, sikkerheten og påliteligheten til attesteringsprosesser. Noen av de viktigste beste praksisene for å veilede enhetene til å ha et solid attesteringsrammeverk som støtter tillit, åpenhet og ansvarlighet inkluderer følgende:
Representasjon av attestasjonene
Standardbør følges når det gjelder formater, skjemaer og protokoller for representasjon av attester. Bruk bransjen standardder det er mulig for å garantere konsistens og kompatibilitet med verktøyene, plattformene og økosystemene som den resulterende løsningen vil samhandle med.
Autentisering og integritet
Implementer sterke mekanismer som kryptografiske tegn, digitale sertifikater eller hash-funksjoner for å sikre at attestasjonens identitet og innholdet ikke endres, og beskytte mot enhver form for manipulering, forfalskning eller andre uautoriserte endringer av de attesterte dataene.
Adgangskontroll og autorisasjon
Håndhev regler for tilgangskontroll og autorisasjon for å begrense hvem som har tilgang til attesteringsdata, i henhold til prinsippene om behov for å vite eller minste privilegium. Bare de riktige personene eller systemene skal ha tillatelse til å opprette, endre eller vise attester. Dette forhindrer uautorisert tilgang og holder dataene sikre.
Oppbevaring
Oppbevar attester i sikre og manipuleringssikre beholdere eller lagringssteder, som er krypterte, tilgangskontrollerte og har revisjonsspor for å opprettholde datakonfidensialitet og robusthet. De bør være lett tilgjengelige når det er behov for verifisering eller revisjon.
Livssyklusstyring
Etabler tydelige prosesser for håndtering av attestasjoners livssyklus, inkludert opprettelse, validering, utløp og tilbakekalling. Oppdater attestasjoner regelmessig for å gjenspeile endringer i programvarebygg, avhengigheter eller sikkerhetstilstander.
Revisjon og overvåking
Sett opp revisjons- og overvåkingsmekanismer for å spore og revidere attesteringsaktiviteter, inkludert opprettelse, verifisering og forbruk. Dette muliggjør rettidig oppdagelse og respons på sikkerhetshendelser i attesteringer.
Enkel integrering med tredjeparter
Sørg for enkel integrering av attesteringsprosesser med tredjepartsverktøy, -tjenester eller -plattformer som brukes i programvareutvikling og forsyningskjedeøkosystemet, inkludert CI/CD pipelines, artefaktlagre, sårbarhetsskannere og motorer for håndheving av retningslinjer.
Åpenhet og dokumentasjon
Oppretthold åpenhet og dokumentasjon i attestasjonsprosesser, retningslinjer og prosedyrer. Dokumenter begrunnelsen, kriteriene og metodene for å generere, verifisere og tolke attestasjoner for å sikre at alle involverte parter forstår og er ansvarlige.
Opplæring og bevisstgjøring
Tilby opplærings- og bevisstgjøringsprogrammer for alt personell som er involvert i attesteringsprosessen, for eksempel utviklere, sikkerhetspersonell og revisorer, og sørg for at de forstår sine roller, ansvar og beste praksis for attestering.
Kontinuerlig Forbedring
Fremme en kultur for kontinuerlig forbedring gjennom tilbakemeldinger, evalueringer og iterative forbedringer innenfor teknologi- og styringsrammeverk. Regelmessig vurdere og forbedre attestasjonspraksis for å tilpasse seg endrede risikoer, regelverk og standards.
Xygenis programvareattesteringsløsning: Hever standarden for cybersikkerhet
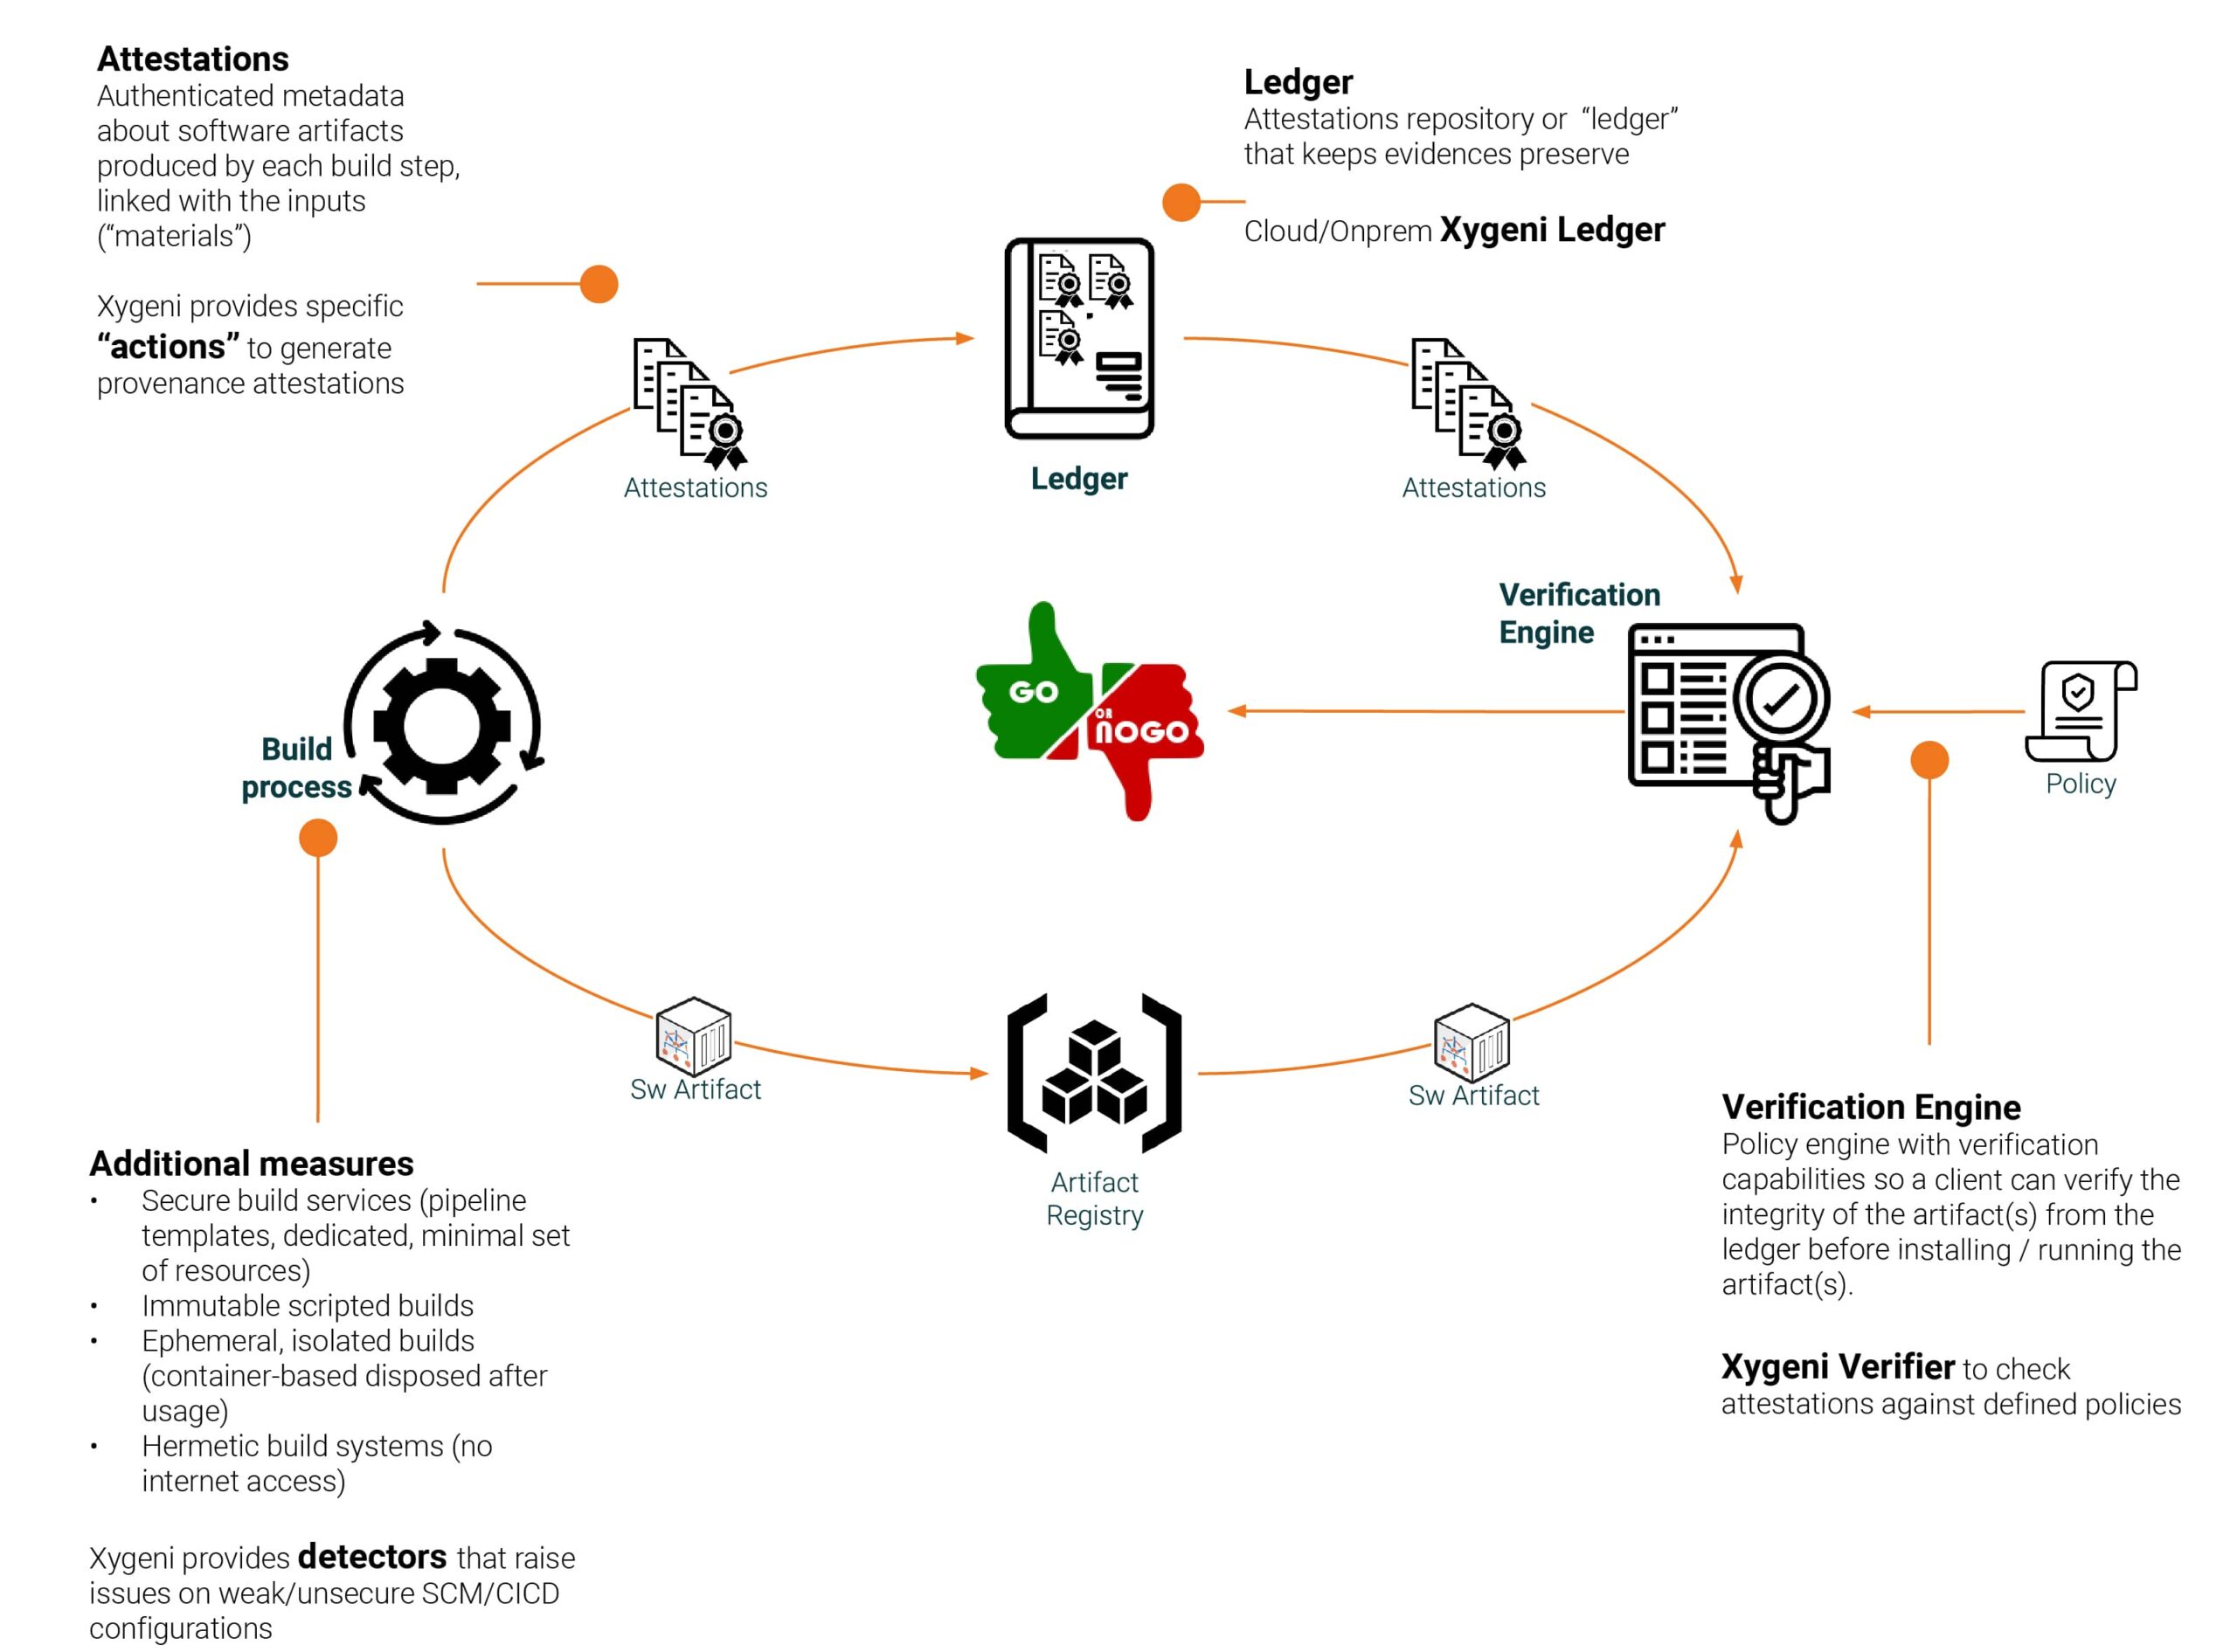
Xygenis programvareattesteringsløsning sørger for at alle deler av programvareutviklingssyklusen (SDLC) følger den høyeste grad av sikkerhet og samsvar standards. Ved å legge til attestasjon til din CI/CD pipelines, Xygeni gir bevis på at programvaren din forblir sikker og intakt fra bygging til distribusjon.
Xygenis plattform håndterer sikker build attestations gjennom et automatisert system som oppretter, lagrer og kontrollerer attester. Dette sikrer at programvarens reise – fra kode til distribusjon – overvåkes, verifiseres og beskyttes mot manipulering. Løsningen vår bruker Supply Chain Levels for Software Artifacts (SLSA)-attesteringer for å bygge en tillitskjede, og hindrer uautoriserte endringer eller sårbarheter i å komme inn i koden din.
Viktige funksjoner i Xygenis attesteringsløsning:
- Full automatisering: Attester genereres automatisk under byggeprosessen, noe som sikrer at programvarekomponentene dine oppfyller sikkerhetskravene. standards uten manuell inngripen.
- In-toto-attesteringspredikat: Dette standard Formatet for attester gir en tydelig, dokumentert forklaring av programvarens utviklingsprosess, noe som sikrer åpenhet.
- Verifiseringsmotor: Xygenis plattform inkluderer en robust verifiseringsmotor som kryssrefererer attester med forhåndsdefinerte retningslinjer for å sikre samsvar og gyldighet.
- Sikker lagring: Attester krypteres og lagres sikkert, slik at de er beskyttet mot manipulering.
- Proveniens og SBOM IntegrasjonXygenis løsning integreres med programvarens materialliste (SBOM) for å gi en detaljert beskrivelse av alle programvarekomponenter, og sikre full sporbarhet av åpen kildekode og proprietære avhengigheter.
Ved å bruke Xygenis attesteringsløsning kan bedrifter aktivt forbedre sikkerheten sin, ligge i forkant av nye trusler og møte endrede regler som NIST og SLSA standardsDette bygger tillit til programvareforsyningskjeden din og bidrar til å oppfylle strenge samsvarskrav, noe som skaper en trygg og sterk utviklingsprosess.
For organisasjoner som ønsker å ta i bruk Software Supply Chain Security (SSCS), Xygenis attesteringsverktøy tilbyr uovertruffen synlighet, kontroll og trygghet i alle utviklingstrinn.

