






Komme i gang med Ansible-programvare og beste praksis for sikkerhet
Ansible-programvare har blitt et av de mest populære verktøyene for å automatisere distribusjoner og administrere infrastruktur. Selv om det startet som en enkel automatiseringsmotor, spiller det i dag også en viktig rolle i ansvarlig for sikkerhet, som hjelper team med å bruke sikre konfigurasjoner, beskytte servere og holde miljøer konsistente. Likevel, som med alle kraftige verktøy, avhenger sikkerhet av hvordan du bruker det og om du følger Ansvarlig beste praksis fra starten.
I denne FAQ-guiden svarer vi på de vanligste spørsmålene om Ansible, fra hva det er til hvordan utviklere bruker det for sikkerhet. Vi forklarer også hvorfor. ansvarlig programvare er mer enn orkestrering, hvordan ansvarlig for sikkerhet støtter DevSecOps-arbeidsflyter, og Ansvarlig beste praksis hvert lag bør følge med unngå risikoer i pipelines.
Vanlige spørsmål om Ansible-programvare
Hva er Ansible-programvare?
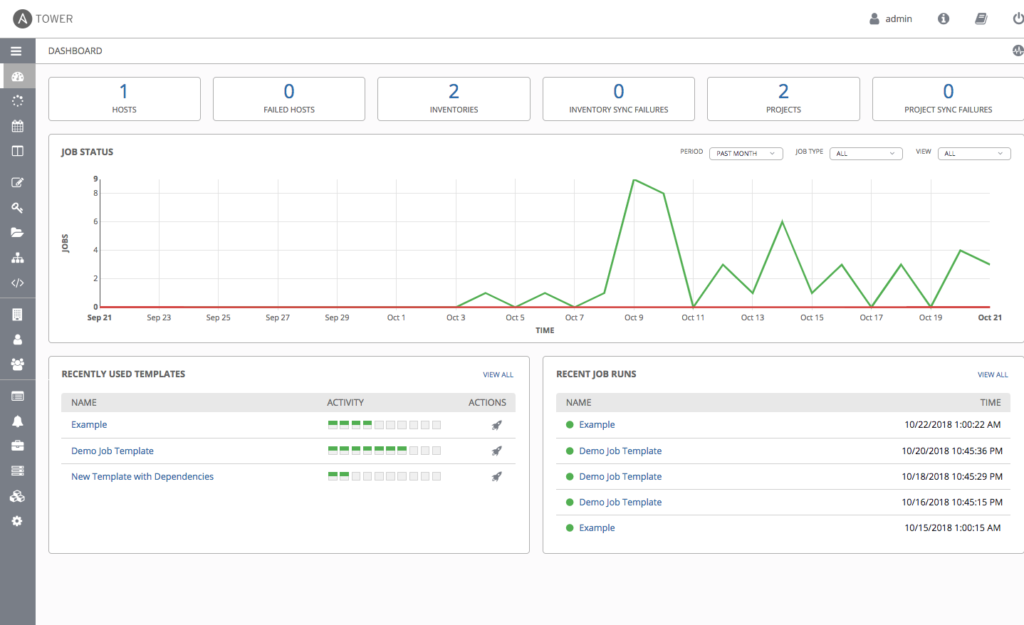
Ansible-programvare er et automatiseringsverktøy med åpen kildekode som hjelper utviklere og driftsteam med å administrere systemer, distribuere applikasjoner og definere infrastruktur som kode (IaCDen bruker enkel YAML playbooks, noe som gjør det enklere å beskrive oppgaver og bruke konfigurasjon konsekvent på tvers av servere, containere og skyressurser.
I motsetning til andre automatiseringsverktøy krever ikke Ansible agenter på målmaskinene. I stedet kobler den seg til via SSH eller API-er, noe som gjør adopsjonen enklere og reduserer overhead. Som et resultat kan team raskt standardtilpasse miljøer og skaler distribusjoner uten ekstra kompleksitet.
I tillegg bruker utviklere i økende grad ansvarlig for sikkerhet. Playbooks kan automatisere systemherding, anvende sikkerhetspolicyer eller konfigurere brannmurer og AWS-sikkerhetsgrupper på en konsekvent måte. Dette gjør Ansible ikke bare til et DevOps-verktøy, men også en verdifull del av DevSecOps-arbeidsflyter.
For å unngå feil, bør lagene alltid følge Ansvarlig beste praksisBruk for eksempel roller for å holde playbooks organisert, krypter sensitive variabler med Ansible Vault, og kjør playbooks innsiden CI/CD pipelines. I tillegg skanning av infrastruktur som kode med automatisert guardrails bidrar til å sikre at usikre konfigurasjoner aldri når produksjon.
Hva brukes Ansible til?
Team bruker Ansible-programvare til å automatisere repeterende oppgaver, administrere infrastruktur og definere konsistente miljøer på tvers av utvikling, staging og produksjon. Fordi det er agentløst og er avhengig av SSH eller API-er, gjør Ansible det enkelt å distribuere kode, konfigurere systemer og orkestrere flerlagsapplikasjoner uten å legge til ekstra avhengigheter.
For eksempel bruker utviklere playbooks å klargjøre servere, oppdatere operativsystemer, distribuere Docker-containere eller administrere Kubernetes-klynger. I tillegg er mange organisasjoner avhengige av Ansible for sikkerhet for å håndheve samsvar. standards, anvende herding av operativsystemet og konfigurere skyressurser som AWS-sikkerhetsgrupper eller IAM-policyer.
Automatisering uten disiplin kan imidlertid skape risikoer. Derfor må team anvende ansvarlig beste praksis for å holde miljøene sine både pålitelige og sikre. Beste praksis inkluderer oppdeling playbooks inn i gjenbrukbare roller, validering av playbook-syntaks i CI/CD pipelines, og beskytter sensitive data med Ansible Vault. Kombinasjonen av disse fremgangsmåtene med skanning av infrastruktur som kode bidrar dessuten til å sikre at risikable standarder aldri når produksjon.
Hvordan installerer man Ansible?
Installere ansvarlig programvare er enkelt fordi det kjører uten agenter på målmaskinene. På Linux kan du installere det med pakkebehandleren din (for eksempel apt install ansible på Ubuntu eller yum install ansible på Red Hat). På macOS kan du bruke Homebrew. Windows-utviklere kjører det ofte i WSL eller containere.
Av sikkerhetshensyn bør du alltid sjekke pakkekilden og versjonen før installasjon. Gamle versjoner kan inneholde kjente problemer. I tillegg kan team som bruker ansvarlig for sikkerhet installerer det ofte i containerbilder eller CI/CD miljøer for å holde oppsettet konsistent og kontrollert.
Husk at installasjon er det første trinnet i søknaden Ansvarlig beste praksisDokumenter hvordan du konfigurerer det, administrer avhengigheter i versjonskontroll og unngå å kjøre Ansible fra lokale, ubekreftede bygg.
Hvordan kjøre en Ansible-strategibok?
Du kjører en playbook med kommandoen ansible-playbook playbook.yml. Playbooks, skrevet i YAML, beskriver oppgavene som Ansible bruker på tvers av infrastrukturen din. Fordi ansvarlig programvare kobles til via SSH eller API-er, kan du kjøre endringer på dusinvis eller hundrevis av maskiner med én kommando.
For eksempel kan en strategibok oppdatere servere, sette brannmurregler eller konfigurere skyressurser. Mange team bruker også ansvarlig for sikkerhet å rotere nøkler, håndheve sikkerhetsregler og holde systemene i samsvar med selskapets regler.
For å redusere risikoen, følg Ansvarlig beste praksis når du løper playbooksTest dem i oppsett før produksjon, lagre dem i versjonskontroll og kjør kontroller automatisk i CI/CD pipelines. Beskytt også hemmeligheter med Ansible Vault i stedet for å skrive dem som ren tekst.
Hvordan fungerer Ansible?
Ansible-programvare kobler seg til systemer via SSH, WinRM eller API-er, og bruker instruksjoner definert i playbooksNår den er tilkoblet, kjører den oppgaver som å installere pakker, konfigurere tjenester eller sette opp infrastruktur. Fordi den ikke bruker agenter, er den enklere å administrere og legger til mindre overhead.
Fra et sikkerhetsperspektiv, ansvarlig for sikkerhet bidrar til å redusere feil ved å automatisere trinn som å angi brannmurregler, deaktivere ubrukte tjenester eller bruke sikre konfigurasjoner på tvers av servere. Dette reduserer menneskelige feil og holder miljøene konsistente.
Likevel må du følge med Ansvarlig beste praksis når du bruker Ansible i pipelines. Organiser playbooks med roller, sjekk dem med linting-verktøy og legg til automatiserte skanninger i CI/CDPå denne måten forbedrer automatisering både effektivitet og sikkerhet uten å legge til nye risikoer.
Hvordan bruker man Ansible?
Du kan bruke ansvarlig programvare å administrere infrastruktur, konfigurere tjenester og automatisere distribusjoner på tvers av ulike miljøer. Playbooks, skrevet i YAML, beskriver den ønskede tilstanden til systemene dine. Når de er skrevet, kjører du dem for å bruke de samme endringene på tvers av servere, containere eller skyressurser.
For eksempel kan du bruke Ansible til å sette opp Linux-servere, administrere Kubernetes-klynger eller kontrollere AWS Security Groups. I tillegg bruker mange team ansvarlig for sikkerhet for å sjekke konfigurasjoner, sette opp brannmurer og rotere hemmeligheter uten manuelt arbeid.
For å være trygg, følg alltid Ansvarlig beste praksis når du bruker Ansible. Test playbooks i oppsetningen, hold dem i versjonskontroll, og sjekk syntaksen deres automatiskI tillegg kan du legge til infrastruktur som kodeskanning i din pipelineslik at feil, som åpne sikkerhetsgrupper eller ukryptert lagring, aldri når produksjonsprosessen. Verktøy som Xygeni støtte dette ved å skanne playbooks, IaC maler og containerbilder i CI/CD, Og legger guardrails som stopper usikre konfigurasjoner før de publiseres.
Ansible beste praksis
Hva er Ansibles beste praksis?
Følgende Ansvarlig beste praksis hjelper team med å holde miljøene sine pålitelige og sikre. Uten klare regler kan automatisering skape flere problemer enn den løser. Med organisert playbooks, versjonskontroll og guardrails, hver endring går trygt.
Noen av de viktigste Ansvarlig beste praksis inkluderer:
- Bruk roller til å organisere playbooks → Dette gjør dem enklere å gjenbruke og vedlikeholde.
- Krypter hemmeligheter med Ansible Vault → aldri lagre passord eller nøkler i ren tekst i arkiver.
- Kjør playbooks in CI/CD pipelines → legg til kontroller for å teste syntaks og skanne automatisk etter sikkerhetsproblemer.
- Bruk minst mulig privilegium i playbooks → begrens tillatelser for brukere, SSH-nøkler og tjenester til kun det som er nødvendig.
- Dokumenter og versjonskontroller alt → Dette gjør oppsettene transparente og enklere å gjenopprette.
I tillegg er lag som er avhengige av ansvarlig for sikkerhet kan styrke disse praksisene med infrastruktur som kodeskanning og automatisering guardrails. Verktøy som Xygeni gjør dette enklere ved å sjekke playbooks, maler og avhengigheter direkte i pipelines, blokkering av usikre konfigurasjoner eller eksponerte hemmeligheter før de publiseres.
Hvordan Xygeni hjelper team med å bruke Ansible-programvare for sikkerhet og beste praksis
Ansible leverer hastighet og konsistens, men sikkerhet fungerer bare når team konfigurerer playbooks riktig og håndheve guardrails i deres pipelinesManuelle vurderinger kan ikke skaleres. Det er her Xygeni tilfører verdi: det automatiserer håndhevingen av Ansvarlig beste praksis og styrker sikkerheten direkte i utviklernes arbeidsflyter.
- Fang usikker playbooks tidlig
Xygeni skanner Ansible playbooks og roller for risikable standardverdier, lekkede hemmeligheter eller manglende sikkerhetskontroller. Den blokkerer usikre endringer før de slås sammen. - Beskytt hemmeligheter med design
Pipeline sjekker at legitimasjon aldri lagres i ren tekst. Xygeni validerer bruk av Ansible Vault og flagger eksponerte tokener eller nøkler i databaser. - Sikker infrastruktur som kode
Plattformen gjennomgår Terraform-, CloudFormation- og Ansible-konfigurasjoner for usikre regler som0.0.0.0/0Sikkerhetsgrupper eller ukrypterte ressurser. - Beskytt arbeidsbelastninger automatisk
Xygeni skanner containerbilder og åpen kildekode-avhengigheter som Ansible refererer til playbooks, og oppdager CVE-er, skadelig programvare og innebygde hemmeligheter. - Automatiser utbedring
Med AutoFix oppdager ikke Xygeni bare problemer. Det genererer trygge oppdateringer eller pull requests, som hjelper utviklere med å løse problemer uten å bremse leveringen. - Guardrails in CI/CD
Tilpassede policyer håndhever regler som «ingen offentlige S3-bøtter» eller «ingen hardkodede hemmeligheter». Hvis det oppstår et brudd, mislykkes byggingen automatisk.
Som et resultat søker lagene ansvarlig for sikkerhet og Ansvarlig beste praksis som standard, ikke som en ettertanke. I stedet for å stole på manuelle gjennomganger, sørger Xygeni for at hver strategibok, mal og avhengighet er i samsvar med sikker automatisering som standard.

