





Infrastruktur som Code security har endret hvordan organisasjoner setter opp og administrerer infrastruktur, noe som gjør automatisering enklere og sikrer pålitelighet. Uten infrastruktur som beste praksis for kode, IaC kan skape sikkerhetsrisikoer, som feilkonfigurasjoner, samsvarsproblemer og eksponering for cybertrusler. For å redusere disse risikoene må organisasjoner følge IaC security beste praksis som beskytter skymiljøer fra starten av. Forbedring IaC security & IaC Cybersikkerhet bidrar til å holde infrastrukturen sterk, reduserer angrepsrisikoen og anvender sikkerhetspolicyer i stor skala.
Hva er IaC Security?
IaC security har endret måten organisasjoner setter opp og administrerer infrastruktur på, noe som gjør automatisering og konsistens til standardUten infrastruktur som beste praksis i henhold til koden, IaC kan skape alvorlige sikkerhetsrisikoer, som feilkonfigurasjoner, samsvarsproblemer og eksponering for cybertrusler. På grunn av dette, følgende IaC security Beste praksis er avgjørende for å holde skymiljøer trygge mot sårbarheter.
Et godt planlagt IaC security Tilnærmingen gjør mer enn bare å automatisere distribusjoner. Den forbedrer synligheten, anvender sikkerhetsregler og forhindrer ikke-godkjente endringer som kan sette skymiljøer i fare. Dessuten legger den til IaC security & IaC Integrering av cybersikkerhet i DevOps-arbeidsflyter lar team aktivt finne sårbarheter, beskytte sensitive data og redusere risikoen for angrep forårsaket av feilkonfigurert infrastruktur.
Det nasjonale instituttet for Standards og teknologi (NIST) definerer infrastruktur som Code security som praksisen med å administrere og sette opp IT-infrastruktur gjennom kodebasert automatisering, og sørge for at konfigurasjoner forblir konsistente og enkle å reprodusere. Derfor hjelper det bedrifter med å redusere sikkerhetshull, oppfylle samsvar med regelverk ved å følge beste praksis for Infrastruktur som kode. standards, og hold sterke sikkerhetsregler gjennom hele installasjonsprosessen.
IaC Security Beste praksis
Ocuco 2024 Infrastrukturens tilstand som kode (IaC) Rapport identifiserer sikkerhet som en av de største utfordringene organisasjoner står overfor når de administrerer skyinfrastruktur. På grunn av dette må bedrifter ta i bruk beste praksis for infrastruktur som kode for å redusere risikoen fra feilkonfigurasjoner, brudd på samsvar og sikkerhetssårbarheter. På samme måte tilbyr OWASP viktige retningslinjer for å integrere beste praksis for sikkerhet i programvareutviklingens livssyklus (SDLC), som hjelper organisasjoner med å redusere risikoer fra usikre konfigurasjoner og feilaktige implementeringer.
Integrer sikkerhetskontroller gjennom hele IaC Prosess
Å styrke IaC security, sikkerhetskontroller bør være innebygd i alle trinn av utviklingen pipelineI stedet for å vente på revisjoner etter utplassering, bør teamene skanne IaC maler for sårbarheter før utrulling for å oppdage sikkerhetshull tidlig. Ved å bruke denne forebyggende tilnærmingen kan organisasjoner forbedre seg betydelig IaC cybersikkerhet og forebygge feilkonfigurasjoner fra noen gang å nå produksjon.
Sørg for uforanderlighet i infrastrukturen
En av de mest effektive IaC security Beste praksis er å sørge for at infrastrukturen forblir uforanderlig etter utrulling. Med andre ord, når en ressurs er klargjort, bør den ikke endres. Ved å beholde uforanderligheten kan organisasjoner:
- Reduser risikoen for konfigurasjonsavvik, som ofte fører til sikkerhetsproblemer.
- Forhindre uautoriserte endringer, forsikre seg om infrastrukturen forblir konsistent.
- Forsterk infrastrukturen som Code security ved å begrense angrepsflatene.
Versjonskontroll og revisjonsspor
Versjonskontroll spiller en kritisk rolle i IaC security & IaC cybersikkerhet. Den sporer ikke bare alle infrastrukturmodifikasjoner, men sørger også for at alle endringer blir gjennomgått, logget og godkjent. I tillegg:
- Å opprettholde et revisjonsspor lar team raskt gå tilbake til sikre konfigurasjoner hvis det oppstår sikkerhetsproblemer.
- Versjonskontroll bidrar til å forhindre uautoriserte endringer, og reduserer risikoen for feilkonfigurasjoner.
- Bruk av Git og infrastrukturversjonsverktøy sikrer sporbarhet for alle kode- og policyendringer.
Håndhev prinsippet om minste privilegium (PoLP)
Å begrense tilgangsrettigheter er en kritisk infrastrukturpraksis som kodeks som forbedrer IaC security Beste praksis. Ved å opprettholde prinsippet om minste privilegium (PoLP), kan organisasjoner:
- Minimer sikkerhetsrisikoer ved å forsikre seg om Bare autoriserte brukere kan endre infrastrukturen.
- Begrens for mange tillatelser, og reduser risikoen for utilsiktede eller ondsinnede endringer.
- Styrke generelt IaC security ved å anvende strenge rollebaserte tilgangskontroller.
Implementer kontinuerlig overvåking og statisk analyse
Å vedlikeholde IaC security Beste praksis, organisasjoner må integrere statiske analyseverktøy og kontinuerlig overvåking for å identifisere sårbarheter før utrulling.
- Statiske analyseskanninger IaC skript for sikkerhetsfeil, brudd på samsvar og feilkonfigurasjoner.
- Sanntidsovervåking oppdager ikke-autoriserte infrastrukturendringer, forsikre seg om sikkerhetsreglene forblir håndhevet.
- Automatiserte verktøy som Snyk, Checkov eller Terrascan bidrar til å sikre IaC maler før de går i produksjon.
Skanning av containerbilder
Mange beste praksiser for infrastruktur som kode strekker seg utover konfigurasjoner til containeriserte miljøer, der usikre bilder utgjør sikkerhetsrisikoer. Integrering av skanning av containerbilder i IaC security beste praksis hjelper:
- Identifisering av utdatert eller sårbar programvare i containerbilder.
- Oppdager hardkodede hemmeligheter og potensiell skadelig programvare før avbildninger distribueres.
- Forsikre seg om Sikre konfigurasjoner ved å skanne bilder med verktøy som Dagda, Clair, Trivy og Anchore.
Ved å integrere containersikkerhet inn IaC arbeidsflyter kan team forhindre feilkonfigurasjoner som utsetter skymiljøer for angrep.
CI/CD Pipeline Security og konsolidert rapportering
Integrering av sikkerhet i CI/CD pipelines er viktig for IaC security beste praksis. Denne tilnærmingen sikrer:
- Automatiser sikkerhetskontroller for hver kodeendring.
- Sørg for at samsvar håndheves kontinuerlig, uten å være avhengig av manuelle revisjoner.
- Oppretthold en samsvarshistorikk for å spore og utbedre sikkerhetsproblemer raskere.
Verktøy som Jenkins, GitHub Actions og GitLab CI/CD integrer sikkerhetskontroller direkte i utviklingen pipelines. I tillegg konsoliderer plattformer som DefectDojo og OWASP Glue sikkerhetsinnsikt i én enkelt dashboard, noe som gjør det enklere å spore og håndtere sårbarheter på tvers av infrastrukturimplementeringer.
Signering av gjenstander for integritet og proveniens
For å sikre integriteten til IaC konfigurasjoner, bør organisasjoner implementere artefaktsignering som en del av beste praksis for infrastruktur som kode. Denne tilnærmingen:
- Forhindre manipulering mellom bygge- og kjøretidspunkt.
- Bekreft ektheten til infrastrukturkomponenter før utrulling.
- Bruk åpen kildekode-verktøy som TUF (The Update Framework) for å implementere sikre signeringsmekanismer.
Artefaktsignering sikrer at kun pålitelige, validerte infrastrukturkonfigurasjoner brukes, noe som reduserer risikoen for angrep i forsyningskjeden. IaC distribusjoner.
Hvorfor disse IaC Security Beste praksis er viktig
Ved å følge disse beste praksisene for infrastruktur som kode, kan organisasjoner:
- Forhindre feilkonfigurasjoner i sikkerhet som utsetter skymiljøer for angrep.
- Forbedre IaC security & IaC cybersikkerhet gjennom proaktiv risikoredusering.
- Automatiser sikkerhetshåndhevelse med statisk analyse og CI/CD sikkerhetsintegrasjon.
- Sørg for at skyinfrastrukturen forblir kompatibel, robust og manipulasjonssikker.
Integrering av sikkerhet i IaC fra starten er den eneste måten å opprettholde kontroll, forhindre sikkerhetsbrudd og sørge for at infrastrukturen forblir sikker gjennom hele livssyklusen.
Xygenis IaC SecurityAlt-i-ett-plattform for infrastruktur som beste praksis for kode
Etter hvert som organisasjoner i økende grad tar i bruk infrastruktur som kode (IaC) for å automatisere skyinfrastruktur, fortsetter sikkerhetsrisikoene å øke. Uten IaC security Beste praksis, feilkonfigurasjoner, eksponerte hemmeligheter og sårbare avhengigheter skaper alvorlige sikkerhetshull. Følgelig må bedrifter integrere IaC Cybersikkerhetstiltak for å beskytte skymiljøer fra starten av. Med dette i tankene tilbyr Xygeni en alt-i-ett-plattform som sikrer at infrastrukturen forblir robust, kompatibel og sikker fra kode til sky.
Oppdage og forhindre feilkonfigurasjoner i skyen i IaC Security
Feilkonfigurasjoner er uten tvil fortsatt en av de viktigste årsakene til sikkerhetshendelser i skyen. På grunn av dette trenger sikkerhetsteam verktøy som identifiserer og reduserer risikoer før utrulling. Derfor skanner Xygeni kontinuerlig. terra, CloudFormation, Kubernetes, Biceps- og ARM-maler, forsikre seg om Skymiljøer følger beste praksis for infrastruktur som kode. Ved å automatisere sikkerhetshåndhevelse, Xygeni gjør det mulig for organisasjoner å:
- Forhindre feilkonfigurert lagring, overdreven bruk av IAM-tillatelser og eksponerte sikkerhetsgrupper.
- Sørg for samsvar ved å blokkere risikable infrastrukturkonfigurasjoner.
- Reduser manuelle sikkerhetsgjennomganger, forbedrer effektiviteten samtidig som du beholder IaC security beste praksis.
Secrets Security: Beskyttelse av sensitive data i IaC
Hardkodet legitimasjon i IaC Skriptene eksponerer skymiljøer for uautorisert tilgang. Som et resultat må organisasjoner ta ekstra forholdsregler for å sikre infrastrukturen sin. For å møte denne utfordringen har Xygenis hemmelig sikkerhetsløsning sørger for at sensitive data forblir beskyttet av:
- Skanner databaser for hardkodede hemmeligheter før distribusjon.
- Usikker blokkering commits i CI/CD pipelines for å forhindre lekkasje av legitimasjon.
- Varsle sikkerhetsteam i sanntid for å redusere trusler før de eskalerer.
Ved å integrere IaC security beste praksiseliminerer organisasjoner en kritisk sikkerhetsrisiko som angripere ofte utnytter.
Omfattende IaC Rammeverksstøtte for forbedret sikkerhet
For å forbedre sikkerheten på tvers av multisky- og hybridmiljøer tilbyr Xygeni bred rammeverkskompatibilitet. Følgelig støtter Xygeni:
- terra – Sikrer provisjonering på tvers av AWS, Azure og GCP.
- Kubernetes og Docker – Oppdager sårbarheter i Kubernetes-konfigurasjoner og containeriserte miljøer.
- Biceps- og ARM-maler – Identifiserer feilkonfigurasjoner i Microsoft Azure.
- CloudFormation – Automatiserer sikkerhetspolicyer for AWS-infrastruktur.
Fordi Xygeni sikrer flere rammeverk, får organisasjoner fordeler konsistent sikkerhet på tvers av ulike skyinfrastrukturer.
Automatisert håndheving av sikkerhetspolicyer i IaC Arbeidsflyt
Siden manuelle sikkerhetskontroller tar mye tid, legger man til IaC security beste praksis i utviklingen pipelines er viktig. For å gjøre prosessen enklere, bruker Xygeni automatisk policyhåndhevelse ved å:
- Oppdage sårbarheter, feilkonfigurasjoner og brudd på samsvar før utrulling.
- Blokkering av sikkerhetsrisikoer i CI/CD pipelines, som hindrer usikker infrastruktur i å nå produksjon.
- Gir utviklere umiddelbar tilbakemelding, og hjelper dem med å fikse feilkonfigurasjoner tidlig.
På denne måten kan sikkerhetsteam håndheve IaC cybersikkerhet tiltak uten å forstyrre utviklingsarbeidsflyter.
Skanning av containerbilder for IaC Cyber Security
Fordi mange IaC Implementeringer er avhengige av containeriserte miljøer, og usikre bilder introduserer ofte skjulte risikoer. Derfor spiller skanning av containerbilder en avgjørende rolle i sikrer IaC security beste praksis. Xygeni integrerer avansert skanning for å:
- Analyser Docker-bilder for utdatert programvare og sårbarheter.
- Oppdag skadelig programvare, feilkonfigurasjoner og sikkerhetssvakheter i containeriserte miljøer.
- Blokker utrulling av usikre bilder ved å sørge for at infrastrukturen er som Code security beste praksis følges i CI/CD pipelines.
Ved å integrere containersikkerhet i IaC arbeidsflyter forhindrer team feilkonfigurasjoner som utsetter skymiljøer for angrep.
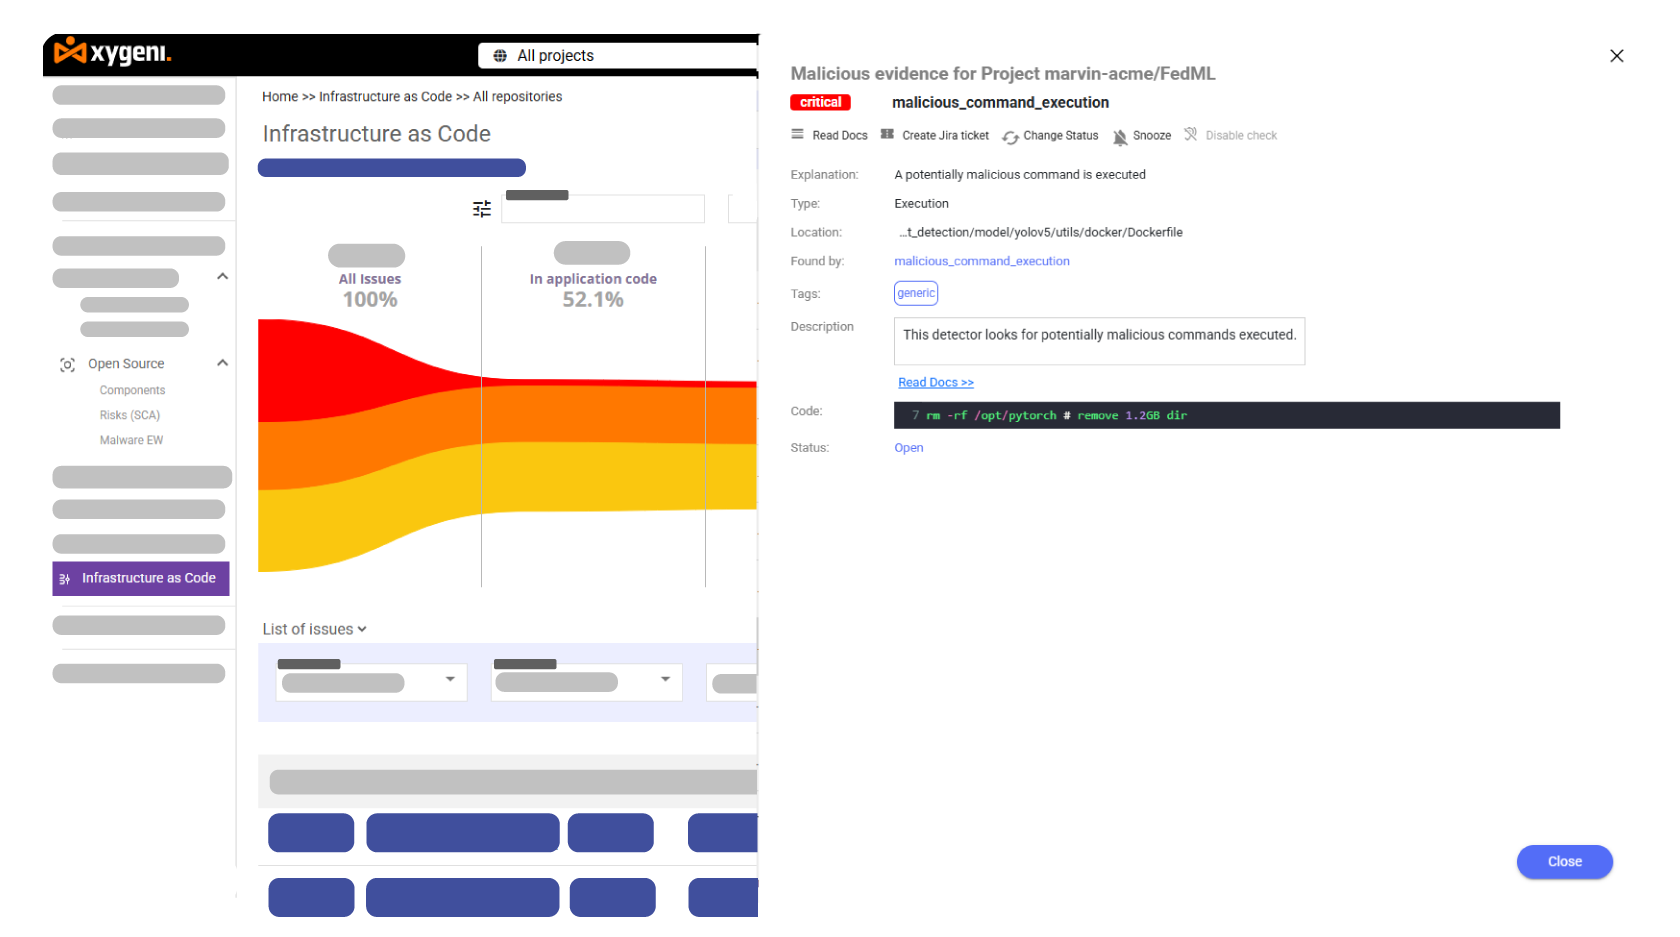
Forebyggendeng Ondsinnede kommandoer og forsyningskjedeangrep i IaC
Tradisjonelle møbler IaC security verktøy mangler ofte ondsinnede kommandoer og trusler i forsyningskjeden skjult i infrastrukturskript. Xygeni styrker imidlertid sikkerheten ved å:
- Oppdager uautoriserte kommandoer som introduserer bakdører.
- Blokkering av avhengighetsforvirring og ondsinnet pakkeinjeksjon.
- Forhindre manipulering av infrastrukturinnstillinger ved å bekrefte artefaktintegritet.
Som et resultat eliminerer organisasjoner skjulte angrepsvektorer før de påvirker infrastruktursikkerheten.
Kontinuerlig overvåking og trusselbeskyttelse i sanntid
Å gå utover standard Xygeni gir sikkerhetsinnsikt i sanntid for å oppdage sårbarheter. Xygeni lar sikkerhetsteam spesielt:
- Identifiser høyrisikosårbarheter gjennom tilgjengelighetsanalyse.
- Overvåk endringer i infrastrukturen for å oppdage uautoriserte modifikasjoner.
- Bruk trussel etterretning for å forhindre angrep før de eskalerer.
Ved å legge til IaC security Med beste praksis kan team fortsette å forbedre sikkerheten og redusere risikoer før utrulling.
Hvorfor Xygeni er det beste valget for IaC Security
I motsetning til tradisjonell IaC security verktøy, Xygeni tilbyr:
- Automatisert håndheving av Infrastruktur som beste praksis for kode for å forhindre feilkonfigurasjoner.
- Avansert hemmeligheter sikkerhet for å eliminere risikoen for eksponerte legitimasjonsdetaljer.
- Skanning av containerbilder for å sikre skybaserte applikasjoner.
- Full støtte til Terraform, Kubernetes, Docker, Bicep og CloudFormation.
- Kontinuerlig overvåking med sanntids sikkerhetsinnsikt for skymiljøer.
Sikre infrastrukturen din med Xygeni IaC Security Beste praksis
Fordi sikkerhetsrisikoer utvikler seg stadig, må organisasjoner integrere beste praksis for infrastruktur som kode i utviklingsprosessene sine. Av denne grunn leverer Xygeni en alt-i-ett-plattform for IaC security & IaC cybersikkerhet, og sørge for at skymiljøer forblir beskyttet fra utvikling til distribusjon.
Med automatiserte sikkerhetspolicyer, kontinuerlig overvåking og deteksjon av skadelig programvare hjelper Xygeni organisasjoner med å søke IaC security beste praksis for å eliminere sikkerhetsrisikoer før de påvirker produksjonen.
Beskytt skyinfrastrukturen din i dag. Kontakt oss for å finne ut hvordan Xygeni sikrer beste praksis for infrastruktur som kode fra utvikling til distribusjon.