






Verizons rapport om undersøkelser av datainnbrudd i 2025 fant at 22 % av sikkerhetsbruddene involverte sårbarheter i nettapplikasjoner, – fremhever vedvarende risiko på applikasjonslaget. Følgelig er applikasjonssikkerhetsverktøy avgjørende for DevOps-arbeidsflyter. I dag retter angrep seg ikke bare mot produksjon, men mot hele programvareleveransesyklusen. Følgelig har rollen til verktøy for testing av applikasjonssikkerhet utvidet seg. Moderne AppSec-verktøy går nå utover grunnleggende skannere. De hjelper med å oppdage usikker kode, sikre komponenter med åpen kildekode og overvåke feilkonfigurasjoner på tvers av infrastruktur og kode.
Denne veiledningen beskriver hovedtypene av verktøy for applikasjonssikkerhet, forklarer hvordan de fungerer og gir praktiske kriterier som hjelper deg med å velge de riktige løsningene – uten å forstyrre utviklerhastigheten.
Hva er verktøy for applikasjonssikkerhet?
Verktøy for applikasjonssikkerhet – ofte kalt AppSec-verktøy – hjelper team med å finne og fikse sikkerhetsproblemer gjennom hele programvareutviklingssyklusen. De er bygget for å sikre koden din før, under og etter utrulling.
Så, hva er AppSec?
AppSec står for applikasjonssikkerhet. Det omfatter verktøyene og fremgangsmåtene som brukes for å beskytte programvare mot trusler. I motsetning til tradisjonell sikkerhet som beskytter nettverk eller maskinvare, fokuserer AppSec på selve applikasjonen – koden, API-ene og arbeidsflytene dine.
Enten du bygger mikrotjenester, sender containeriserte apper eller jobber i en CI/CD pipeline, Verktøy for testing av applikasjonssikkerhet hjelper deg med å oppdage problemer tidlig, redusere risiko og holde deg kompatibel med rammeverk som DORA og NIS2.
Dessuten er ikke dette bare en forbigående trend. I følge Statistaden Markedet for applikasjonssikkerhet er anslått å treffe 8.53 milliarder dollar i omsetning i 2025Det gjenspeiler den økende etterspørselen etter verktøy som sikrer alle lag i programvarens forsyningskjede.
La oss deretter se på to kjernetyper av applikasjonssikkerhetsverktøy –SAST og DAST – og hvordan de passer inn i virkelige DevSecOps-arbeidsflyter.
Xygeni-ordliste
Hva er AppSec-verktøy?
Kort sagt er AppSec-verktøy programvareløsninger som hjelper DevOps-team med å finne og fikse sikkerhetsproblemer i kode, avhengigheter og infrastruktur, raskt og tidlig i prosessen. pipeline.
Typer verktøy for testing av applikasjonssikkerhet
Statisk sikkerhetstesting av applikasjoner (SAST)
Hva er SAST?
SAST (Statisk applikasjonssikkerhetstesting) undersøker din kildekode, bytekode eller binærfiler uten å kjøre dem. Den kjører mens du skriver kode – vanligvis inni din IDE eller under pull requests– for å fange opp usikre mønstre, hardkodede hemmeligheter og logiske feil før du bygger eller sender.
Hvordan gjør SAST arbeide?
SAST verktøy skanner kodens struktur ved hjelp av en Abstrakt syntakstre (AST) og spore hvordan data flyter gjennom den. Dette bidrar til å oppdage problemer som:
- SQL-injeksjonsrisiko
- Hardkodet legitimasjon
- Usikre API-kall
- Svak autorisasjonslogikk
Eksempel: Xygeni SAST
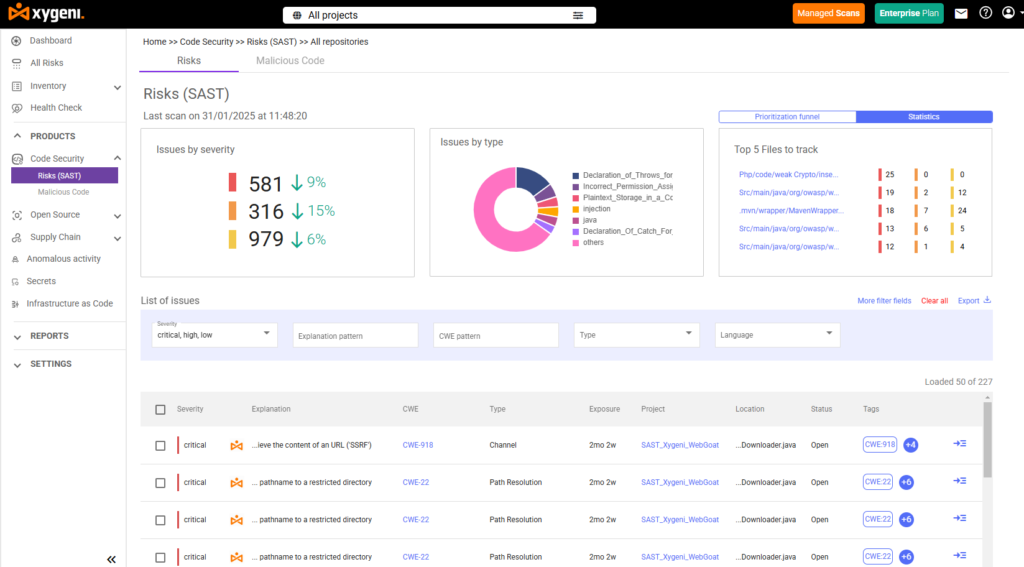
Spesielt Xygenis SAST passer direkte inn i utviklerens arbeidsflyt. Den skanner kildekode og infrastruktur som kode (IaC) på tvers av flere språk. Du får forhåndsvisningcise-varsler via pull request analyse og tilpassbare regler – slik at ingenting blokkerer teamet ditt unødvendig.
Dessuten, Xygeni korrelerer funnene med tilgjengelighetsdata og CI/CD kontekst. Som et resultat hjelper det deg med å fikse det som faktisk kan utnyttes – ikke bare det som er teknisk feil.
Dynamic Application Security Testing (DAST)
Hva er DAST?
DAST (Dynamisk applikasjonssikkerhetstesting) analyserer applikasjonen din mens den kjørerDen simulerer angrep mot live-miljøer – som iscenesettelse eller produksjon – for å finne:
- Cross-Site Scripting (XSS)
- Ødelagte tilgangskontroller
- Eksponerte API-er eller endepunkter
- Feilkonfigurasjon av HTTP-headers
Hvordan er DAST forskjellig fra SAST?
Å avklare:
- SAST er en hvitbokstest: den leser koden din uten å kjøre den.
- DAST er en svartbokstest: den observerer atferd uten å se koden.
I hovedsak, SAST stopper problemer før bygging, Mens DAST finner trusler i kjøretidDerfor gir bruk av begge verktøyene sammen deg fullspektret AppSec-dekning.
Nysgjerrig på hvilket verktøy som passer best for teamet ditt?
Forstå styrkene til SAST vs. DAST i den virkelige verden pipelines.
Utover testing: Fremveksten av integrerte AppSec-verktøy
Tradisjonelle verktøy for testing av applikasjonssikkerhet er ikke lenger nok. Faktisk er moderne utvikling pipelinekrever sanntidssynlighet, automatisert utbedring og livssyklusomfattende beskyttelse. Følgelig må applikasjonssikkerhetsverktøy utvikles for å oppdage problemer tidlig, før de eskalerer til produksjonshendelser.
Analyse av programvarekomposisjon (SCA)
Programvarekomposisjonsanalyse hjelper med å identifisere risikoer i komponenter med åpen kildekode og tredjepartskomponenter. I motsetning til grunnleggende skannere kan avanserte applikasjonssikkerhetsverktøy som Xygenis SCA gå videre med:
- Skanning av direkte og transitive avhengigheter på tvers av flere registre
- Prioritering av sårbarheter med tilgjengelighetsanalyse og EPSS-poengsum
- Genererer automatisk pull requests av Automatisk fiks
- Administrering av åpen kildekode-lisenser for å støtte samsvarsarbeidet
Alt i alt gjør dette det mulig for team å fokusere på hva som kan utnyttes – ikke bare hva som er oppført i en CVE-database.
Hemmelighetsoppdagelse
Hemmelighetsoppdagelse handler om å fange opp hardkodede legitimasjonsoplysninger – som API-nøkler og tokener – før de lekker. Xygeni Secrets Security sikrer sikkerhet uten å bremse utviklere ved å:
- Blokkering av eksponerte hemmeligheter på pre-commit nivå
- Oppdage legitimasjon i eksisterende kode, logger og historikk
- Sømløs integrering med Git-plattformer og CI/CD verktøy
Følgelig reduserer dette verktøyet for testing av applikasjonssikkerhet responstiden for hendelser og unngår nedstrømsrisikoer.
Infrastruktur som kode (IaC) Skanning
IaC Skanning retter seg mot infrastrukturdefinisjonene dine – skrevet i Terraform, Helm eller Kubernetes – før de publiseres. Spesifikt, Xygeni IaC Security flagg:
- Feilkonfigurasjoner som åpne porter, for brede tillatelser og manglende kryptering
- Risikofylte standardinnstillinger på tvers av miljøer
- Brudd på retningslinjene direkte i din CI/CD or pre-commit flyten
Følgelig hjelper disse automatiserte applikasjonssikkerhetsverktøyene deg med å håndheve sikkerheten gjennom design – uten å forstyrre teamets hastighet.
Slik velger du de riktige sikkerhetsverktøyene for applikasjoner for stacken din
Velge rett verktøy for applikasjonssikkerhet handler ikke bare om å krysse av i bokser. I stedet handler det om å finne løsninger som samsvarer med arbeidsflyten din, skalerer med teamet ditt og reduserer risiko – uten å forstyrre hastigheten. Enten du beveger deg raskt i en oppstartsbedrift eller sjonglerer samsvar i en større organisasjon, er dette kriteriene som teller.
1. Dekning over hele SDLC
For det første må verktøyet dekke hele programvareutviklingssyklusen – ikke bare etter utrulling. Det vil si at det skal sikre kode fra IDE-en din til produksjon.
Se etter:
- IDE-pluginer og Git pre-commit hooks
- CI/CD pipeline integrasjoner
- Synlighet og skanning ved kjøring
2. Prioritering som gjenspeiler reell risiko
Ikke alle sårbarheter er skapt like. Følgelig hjelper verktøy som innlemmer kontekst fra den virkelige verden – som EPSS-poengsummer og tilgjengelighet – team med å fikse det som faktisk kan utnyttes.
Viktige funksjoner:
- EPSS-basert sårbarhetspoengsum
- Reachability-analyse
- Risikovurdering knyttet til forretningsmessig påvirkning
3. Innebygd automatisert utbedring
Kort sagt, det er ikke nok å finne problemer – det er å fikse dem raskt som teller. De beste verktøyene for testing av applikasjonssikkerhet genererer automatisk feilrettinger og forenkler utviklernes respons.
Må ha:
- Automatisk fiks pull requests
- Anbefalinger for sikker kode
- Utviklervennlig dashboards
4. Oppdagelse av hemmeligheter og IaC Security
Hemmeligheter lekkasjer og feilkonfigurasjoner av infrastruktur er store bruddvektorer. Dermed må en moderne plattform oppdage begge i sanntid.
Se etter:
- Pre-commit hemmelig blokkering
- Terraform, Helm og Kubernetes IaC skanning
5. Enhetlig plattform fremfor fragmenterte verktøy
Ellers vil det å sjonglere flere punktverktøy forsinke deg. I stedet samler en enhetlig plattform skanning, rapportering og utbedring under ett tak.
Spør deg selv:
- Kan det redusere verktøytretthet?
- Støtter den både DevOps og sikkerhetsarbeidsflyter?
6. Klar for samsvar og styring
Gitt at Forskrifter som DORA og NIS2 krever sporbarhet, bør verktøyet ditt automatisere revisjonsberedskap fra dag én.
sjekkliste:
- Samsvar i sanntid dashboards
- Revisjonsspor og bevislogger
- Håndheving av policy som kode
7. Enkel integrasjon med verktøykjeden din
Til slutt, de beste verktøyene for applikasjonssikkerhet bremser ikke team – de passer sømløst inn. Sørg for at integrasjonene er lette og CI/CD-vennlig.
Se etter:
- GitHub, GitLab, Bitbucket-kompatibilitet
- CI/CD integrasjoner (f.eks. Jenkins, GitHub Actions, CircleCI)
- IDE-støtte for VS Code, IntelliJ, etc.
Hvorfor Xygeni tilbyr mer enn tradisjonelle AppSec-verktøy
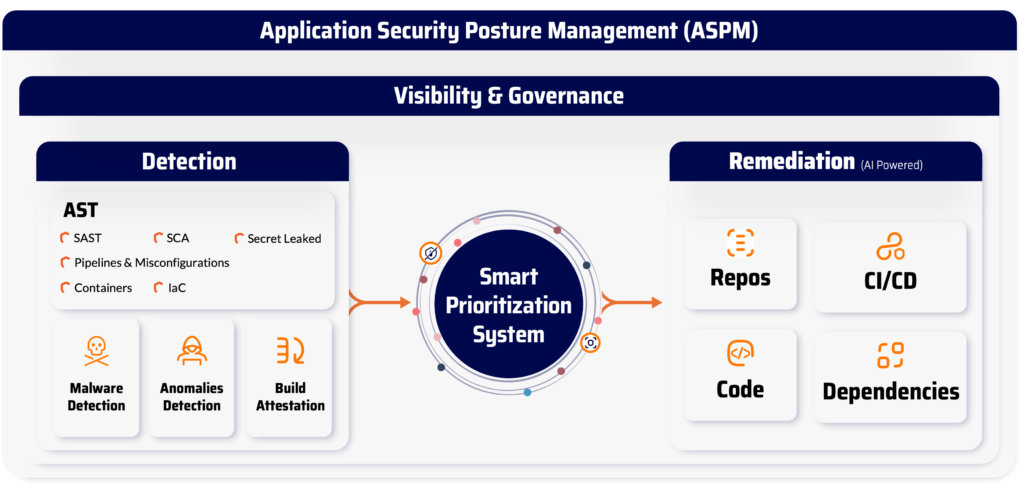
De fleste sikkerhetsverktøy for applikasjoner gjør én ting bra, nemlig å skanne etter feil eller sårbarheter. I moderne DevOps-miljøer er imidlertid ikke det lenger nok. Du trenger en plattform som sikrer hver del of programvareforsyningskjeden din-fra kode til skyen.
Hva gjør Xygeni annerledes?
Xygeni er ikke bare en annen sikkerhetsskanner. Det er en alt-i-ett AppSec-plattform som gir full livssyklusbeskyttelse, smart prioritering og sømløs utviklerintegrasjon –uten å bremse deg ned.
Komplett dekning av forsyningskjeden
Xygeni overvåker alt: kildekoden din, avhengigheter med åpen kildekode, CI/CD pipelines, hemmeligheter, infrastruktur som kode (IaC), og til og med produksjonsartefakter. Følgelig får du full sikt uten blindsoner.
Smart prioritering med reelle risikosignaler
I motsetning til vanlige skannere overbelaster ikke Xygeni deg med støy. Den kombinerer tilgjengelighetsanalyse, EPSS-poengsum og avviksdeteksjon å kun avdekke de risikoene som sannsynligvis vil bli utnyttet.
Innebygd automatisering for utviklere
Dessuten passer Xygeni naturlig inn i utviklernes arbeidsflyter. Automatisk fiks pull requests til pre-commit hemmelig deteksjon, det bidrar til å sikre alle commit-uten å forstyrre hastigheten din.
Beskyttelse mot skadelig programvare og hemmeligheter
Xygeni skanner offentlige registre for skjult skadelig programvare og blokkerer lekkede hemmeligheter før de når depotene dine. Som et resultat forblir kodebasen din ren og produksjonssikker.
Samsvar uten hodepine
I tillegg hjelper Xygeni deg med å oppfylle samsvarskrav som DORA, 2 NOKog ISO 27001 ved å generere SBOMs og Rapporter om sårbarhetsavsløring (VDR-er) automatisk.
Én plattform. Én arbeidsflyt. Komplette AppSec-sikkerhetsverktøy.
Kort sagt, Xygeni samler alt – testing, utbedring, overvåking og samsvar – i én enkelt, enhetlig plattform. Ingen overflod av verktøy. Ingen varslingstretthet. Bare handlingsrettet informasjon, levert når og der det betyr noe.

Avsluttende konklusjoner: Hvorfor verktøy for applikasjonssikkerhet må fungere sammen
Gjennom denne veiledningen har vi utforsket hvordan verktøy for applikasjonssikkerhet har utviklet seg – fra grunnleggende kodeskannere til integrerte plattformer som sikrer hele programvareforsyningskjeden. Følgelig, med trusler som retter seg mot alt fra kildekode til infrastruktur, er det ikke nok å stole på bare ett verktøy.
Utvilsomt effektive verktøy for testing av applikasjonssikkerhet, som SAST og DAST, fange opp problemer tidlig og redusere risikoen nedstrøms. Samtidig brukes moderne AppSec-verktøy – inkludert SCA, oppdagelse av hemmeligheter, og IaC skanning – dekk til lagene som tradisjonelle skannere ofte overser.
Den virkelige verdien kommer imidlertid fra å kombinere dem. Ellers skaper verktøy som fungerer isolert hull. I stedet forener plattformer som Xygenis alt-i-ett AppSec-løsning disse funksjonene og leverer en kontinuerlig, utviklervennlig sikkerhetsstruktur fra commit til skyen.
Følgelig er sikkerheten sterkere når alt fungerer sammen.
- Bygg sikkert
- Send trygt
- Ligg i forkant av samsvar
