





Det har aldri vært viktigere å sørge for applikasjonssikkerhet. Per august 2024 oppdaget internettbrukere over hele verden 52 000 nye vanlige IT-sikkerhetssårbarheter og -eksponeringer (CVE-er). Dette gjenspeiler en kraftig økning fra 2023, som så en rekordstor økning 29 000 rapporterte CVE-er i løpet av et enkelt år. I denne sammenhengen, sammenligne SAST vs DAST er viktig for å forstå hvordan man skal håndtere disse eskalerende truslene. Å vite hva som er SAST og DAST, og hvordan de beskytter mot sårbarheter, er avgjørende for organisasjoner som ønsker å sikre applikasjonene sine. Denne artikkelen utforsker DAST vs. SAST, deres unike fordeler, og hvorfor SAST er det overlegne valget for moderne applikasjonssikkerhet.
Hva er SAST og DAST? Forstå det grunnleggende
Hva er SAST, og hvorfor er det viktig?
Statisk applikasjonssikkerhetstesting (SAST) er en hvitboks-testteknikk som skanner kildekode, bytekode eller binærfiler for å identifisere sårbarheter. I motsetning til DAST, som tester kjørende applikasjoner, SAST analyserer koden før utrulling, og fanger opp problemer tidlig. Forstå hva som er SAST og DAST hjelper organisasjoner med å ta informerte beslutningercissjoner om å sikre applikasjonene sine effektivt.
SAST er spesielt effektiv til å identifisere kritiske sårbarheter, som SQL-injeksjon, bufferoverløp og skripting på tvers av nettsteder (XSSVed å integrere SAST inn CI/CD pipelines, kan utviklere motta tilbakemeldinger i sanntid, noe som reduserer sjansen for at sårbarheter finner veien inn i produksjon.
Verdien av SAST forsterkes når den integreres i utviklingsfasen, ettersom 37 % av organisasjonene gjør det alleredeDenne tidlige integreringen samkjører sikkerhet med utviklingsarbeidsflyter, noe som muliggjør tilbakemeldinger i sanntid som akselererer utbedring og fremmer sikre kodepraksiser.
Nøkkelfunksjoner av SAST:
- Proaktiv deteksjon: Finner sårbarheter før applikasjoner distribueres.
- Integreringsvennlig: Bygges inn i CI/CD pipelines, som gir tilbakemeldinger i sanntid til utviklere.
- Kostnadseffektiv: Det er mye billigere å fikse sårbarheter under koding enn å håndtere dem etter utrulling.
Hva er DAST, og hvordan fungerer det?
I motsetning til SAST, Dynamisk applikasjonssikkerhetstesting (DAST) evaluerer applikasjoner i kjørende tilstand. Denne svartboks-testmetoden simulerer eksterne angrep for å avdekke sårbarheter, for eksempel autentiseringsfeil eller feilkonfigurerte API-er. Når man vurderer hva som er SAST og DAST, DASTs runtime-fokus komplementerer SASTsikkerhet i tidlig fase, selv om SAST gir ofte større kostnads- og tidsbesparelser.
Viktige funksjoner i DAST:
- Kjøretidstesting: Simulerer angrepsscenarier fra den virkelige verden.
- Svartbokstilnærming: Fungerer uten tilgang til kildekode.
- Fokus på kjøretidsrisikoer: Oppdager problemer som oppstår fra miljøspesifikke feilkonfigurasjoner.
Selv om DAST er verdifullt for å identifisere sårbarheter under kjøring, har det bemerkelsesverdige begrensninger, spesielt for sikkerhet i tidlig fase.
SAST vs DAST: Forklaring av viktige forskjeller
Å forstå hva som er SAST og DAST, er det viktig å sammenligne hvordan de skiller seg i timing, tilgang og sårbarhetene de adresserer. Disse forskjellene kan hjelpe organisasjoner med å velge riktig verktøy for sine applikasjonssikkerhetsbehov.
timing
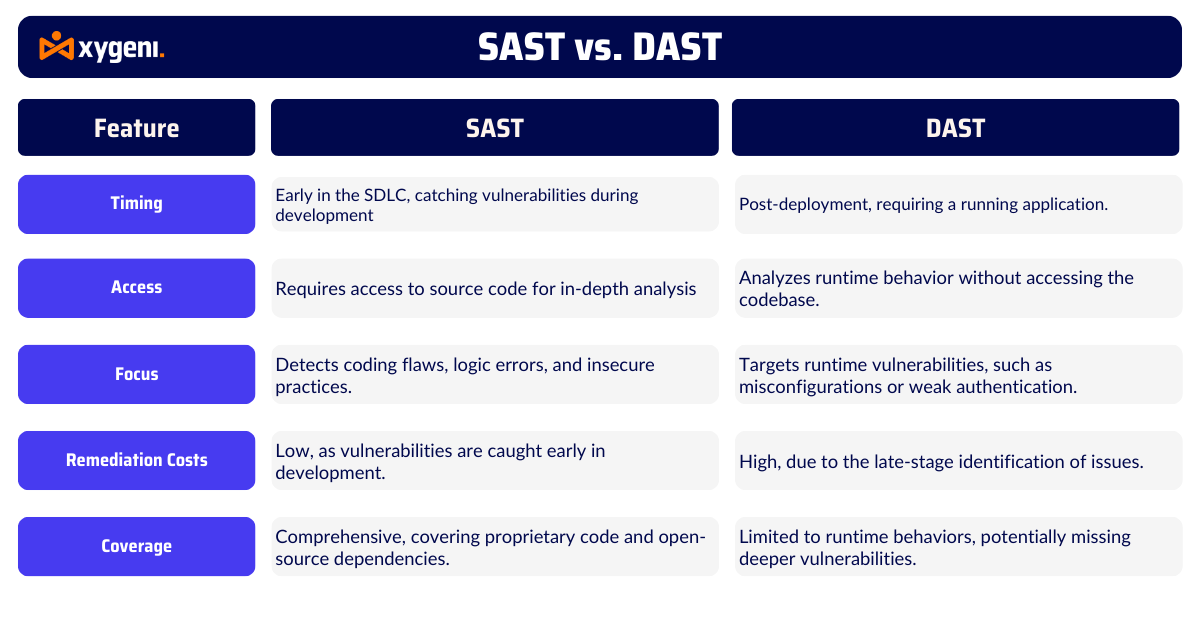
En stor forskjell mellom DAST vs SAST er når de brukes i programvareutviklingsprosessen. SAST fungerer tidlig, i kode- og byggefasene. Denne tilnærmingen, ofte kalt «shift-left», hjelper utviklere med å oppdage sårbarheter før applikasjonen distribueres. Tidlig deteksjon betyr raskere rettelser og lavere kostnader. I motsetning til dette brukes DAST senere, vanligvis etter at applikasjonen kjører i staging eller produksjon. Selv om DAST kan teste hvordan applikasjonen reagerer på angrep i den virkelige verden, er det ofte mer tidkrevende og dyrt å finne og fikse problemer på dette stadiet.
Adgang
En annen viktig forskjell DAST vs SAST er hvordan disse verktøyene får tilgang til applikasjonen. SAST trenger tilgang til kildekoden, bytekoden eller binærfiler. Denne «hvitboks»-tilnærmingen lar den grave dypt inn i applikasjonens interne struktur. På den annen side er DAST et «svartboks»-testverktøy. Det krever ikke tilgang til koden, og tester i stedet applikasjonen utenfra, og simulerer hvordan en angriper kan samhandle med den. Selv om dette er nyttig for kjøretidstesting, kan DAST overse dypere problemer på kodenivå som SAST er designet for å fange.
Analysemetode
Veien SAST vs DAST-analyseapplikasjoner skiller dem også fra andre. SAST ser på den interne logikken og strukturen i applikasjonen for å oppdage kodeproblemer, selv om de ikke forårsaker umiddelbare problemer under kjøring. DAST fokuserer imidlertid på hvordan applikasjonen oppfører seg når den er live, og identifiserer sårbarheter under kjøring, som feilkonfigurasjoner eller ødelagt autentisering. Begge tilnærmingene er verdifulle, men SAST er bedre på å finne feil før de blir større problemer.
Kostnad for utbedring
Det er mye billigere å fikse sikkerhetsproblemer under utvikling enn etter utrulling, og det er derfor mange organisasjoner er avhengige av SASTVed å håndtere sårbarheter tidlig kan team unngå kostbare forsinkelser og omarbeid senere i prosessen. DAST, selv om det er effektivt for kjøretidstesting, finner ofte problemer etter at applikasjonen er live, noe som gjør rettelser mer forstyrrende og kostbare.
Dekning
SAST tilbyr bred dekning, skanner ikke bare proprietær kode, men også åpen kildekode-avhengigheter å avdekke sårbarheter i hele applikasjonsstakken. Til sammenligning fokuserer DAST utelukkende på kjøretidsatferd. Dette betyr at den kan overse dypere problemer på kodenivå som kan føre til sikkerhetshull. For organisasjoner som ønsker å håndtere sårbarheter på en omfattende måte, SAST er viktig.
SCA vs SASTViktige forskjeller i applikasjonssikkerhet
Utforsk de unike styrkene til SCA og SAST og lær hvordan de samarbeider for å sikre applikasjonene dine.
Hvorfor SAST er det bedre valget for applikasjonssikkerhet
Nå som vi har skissert forskjellene mellom SAST vs DAST, er det tydelig at SAST er bedre for de fleste organisasjoner. Den proaktive tilnærmingen muliggjør tidlig oppdagelse og løsning av sårbarheter, noe som sparer tid og reduserer kostnader betydelig.
I tillegg, med økningen i sårbarheter i åpen kildekode, SAST blir enda mer kritisk. Komponenter med åpen kildekode er mye brukt, men mange er utdaterte eller dårlig vedlikeholdt. SAST skanner disse avhengighetene sammen med proprietær kode, og sikrer et sikkert grunnlag for applikasjonene dine.
DAST vs. SASTTilpasning til moderne trusler
Den raske ekspansjonen av markedet for applikasjonssikkerhet gjenspeiler hvor viktig det er å ta i bruk proaktive verktøy som DAST vs. SASTEtter hvert som sårbarheter i åpen kildekode vokser, SAST håndterer trusler tidlig, og hjelper organisasjoner med å overholde regelverk som NIS2 og DORA.
Hvordan Xygeni er SAST Løsningen styrker applikasjonssikkerheten
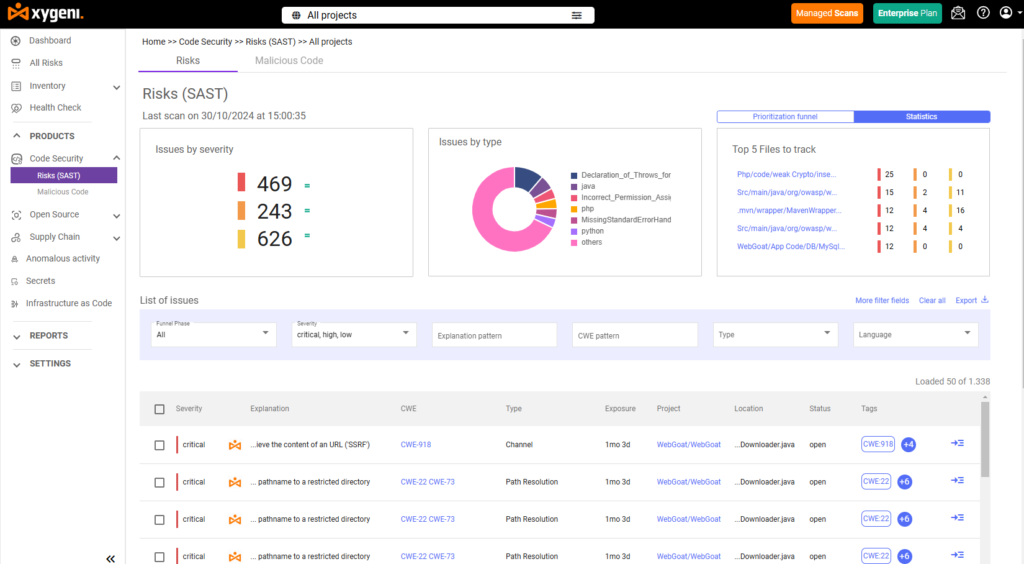
For å håndtere den økende kompleksiteten i moderne applikasjoner, Xygenis SAST løsning tilbyr en robust og fleksibel tilnærming. Utviklet for å integreres sømløst i CI/CD pipelineXygeni gir tilbakemeldinger i sanntid til utviklere, og sikrer at sårbarheter identifiseres og løses tidlig.
Viktige funksjoner ved Xygeni SAST Løsning:
- Omfattende skanning: Oppdager kodefeil, logiske mangler og sårbarheter i proprietær og åpen kildekode.
- Tilbakemelding i sanntid: Integrerer sikkerhet direkte i utviklingsarbeidsflyten, og akselererer utbedringen.
- Beskyttelse med åpen kildekode: Skanner avhengigheter for å håndtere risikoer fra tredjepartsbiblioteker.
- Forbedret kodekvalitet: Oppmuntrer til sikre kodepraksiser og forbedrer vedlikeholdbarheten.
Velg SAST for proaktiv sikkerhet
I debatten om SAST mot DAST, SAST skiller seg ut som det bedre og mer proaktive valget for applikasjonssikkerhet. SAST under utvikling bidrar til å finne og fikse sårbarheter tidlig, noe som gjør det billigere og enklere å holde applikasjoner sikre. Med Xygenis SAST løsningen kan organisasjoner beskytte programvaren sin og ligge i forkant av voksende sikkerhetstrusler.
Kontakt i dag for å se hvordan Xygeni kan bidra til å sikre applikasjonene dine fra kode til distribusjon.