






Det er viktigere enn noensinne å holde applikasjoner sikre. I 2024, over 54 000 nye CVE-er ble publisert, et rekordstort antall. Denne økningen viser hvor raskt angrepsflaten vokser, spesielt ettersom moderne apper er mer avhengige av åpen kildekode og tredjepartspakker. Det er derfor sca vs. sast Debatter er ikke bare tekniske, de er strategiske. I stedet for å velge det ene fremfor det andre, bruker sikkerhetsbevisste team begge. SAST fanger opp feil og mangler i din egen kode tidlig. SCA sporer problemer i avhengigheter før de havner i produksjon. Ulike verktøy, forskjellige lag, men sammen tetter de reelle hull.
I denne guiden går vi gjennom forskjellene mellom sast og sca, hvordan de jobber side om side, og hvordan Xygeni forener dem til én plattform bygget for DevSecOps.
Hva er SAST?
Statisk applikasjonssikkerhetstesting (SAST) er som å ha et tidlig varslingssystem for din proprietære kode. Ved å skanne kildekode, bytekode og binærfiler, SAST identifiserer sårbarheter lenge før de blir et problem. For eksempel flagger den problemer som SQL-injeksjon eller cross site scripting (XSS) mens koden fortsatt er under utvikling.
Viktige fordeler med SAST:
- Tidlig oppdagelseFinner sårbarheter tidlig, og sparer tid og penger på senere reparasjoner.
- Omfattende dekningSjekker all tilpasset kode grundig og sørger for at ingenting blir oversett.
- Tilbakemelding i sanntidVeileder utviklere mens de skriver, og sørger for bedre kodekvalitet.
- Forbedring av kodekvalitetForbedrer sikkerheten samtidig som den forbedrer vedlikeholdsvennligheten.
Moderne SAST Verktøy utvikler seg raskt. For å forbli effektive må de ikke bare oppdage problemer som SQLi eller XSS, men også prioritere hva som faktisk kan utnyttes og gi veiledning i sanntid til utviklere. Det er her verktøy som Xygeni skiller seg ut, men vi vil dekke det i detalj nedenfor.
Hva er SCA?
I mellomtiden, Analyse av programvaresammensetning (SCA) handler om å håndtere risikoer i tredjeparts- og åpen kildekode-avhengigheter. Med moderne applikasjoner som er sterkt avhengige av åpen kildekode-komponenter – ofte så mye som 90 % –SCA blir avgjørende for å holde oversikt over sårbarheter og lisensproblemer.
Viktige fordeler med SCA:
- Avhengighetsstyring: Oppbevarer programvarens materialliste (SBOM) oppdatert.
- SårbarhetsdeteksjonFlagger problemer ved bruk av databaser som NVD or OpenSSF.
- Lisensoverholdelse: Bidrar til å overholde lisenskrav for åpen kildekode.
- Proaktive varsler: Finner utdaterte komponenter for å unngå skjulte risikoer.
Ved å fikse sårbarheter i eksterne avhengigheter, SAST og SCA fungerer godt sammen for å gi sterk applikasjonssikkerhet. Sammenligningen av SCA vs SAST viser hvordan disse verktøyene støtter hverandre, og håndterer ulike deler av applikasjonssikkerhetsutfordringer effektivt.
SAST vs SCAViktige forskjeller i applikasjonssikkerhet
| Aspekt | SAST | SCA |
|---|---|---|
| Primært fokus | Proprietær kildekode | Åpen kildekode og tredjepartsavhengigheter |
| timing | Best brukt i utviklingsfasen | Kontinuerlig overvåking før og etter utplassering |
| Sårbarhetstyper | Oppdager kodefeil (f.eks. SQL-injeksjon, XSS) | Identifiserer kjente sårbarheter i eksterne biblioteker og pakker |
| Omfang | Analyserer tilpasset kode skrevet internt | Skanner alle direkte og transitive avhengigheter i kodebasen |
| Beste brukstilfelle | Sikring av proprietære applikasjoner | Håndtering av risikoer i programvarekomponenter med åpen kildekode og tredjeparts programvare |
| Innvirkning på utvikling | Forbedrer sikre kodepraksiser gjennom tilbakemeldinger i sanntid | Sikrer samsvar og reduserer risikoer fra ubekreftede eksterne kilder |
Som denne sammenligningen viser, SAST og SCA tjener forskjellige, men fungerer godt sammen. Å bruke dem sammen sikrer at det ikke er noen hull i sikkerhetsstrategien din.
Hvorfor deg Trenger Begge SAST og SCA
I stedet for å velge mellom SCA vs SAST, utnytt begge deler for å skape et flerlagsforsvar. Her er hvorfor:
- Omfattende beskyttelse: SAST dekker tilpasset kode, mens SCA sikrer avhengigheter fra tredjeparter.
- Redusert angrepsoverflateSammen eliminerer de svake punkter i applikasjonene dine.
- Effektivitet:Strømlinjeformede arbeidsflyter bidrar til å løse sårbarheter raskere.
For et dypere dykk i å bygge sikre applikasjoner, utforsk denne detaljerte OWASPs veiledning for sikker kodingspraksis, en verdifull ressurs for DevSecOps-fagfolk. Du kan også ta en titt på SafeDev Talk-episoden vår på SCA vs SAST - Hvordan utfyller de hverandre for sterkere sikkerhet?
Hvorfor SAST og SCA Matter i 2025: Moderne applikasjonssikkerhet trenger kontekst
Dagens sikkerhetsteam jobber ikke bare med å fikse feil. De beskytter kritiske pipelines, håndtere risiko på tvers av avhengigheter med åpen kildekode og overholde økende regelverk.
I tidlig 2025, over 80 % av kodebasene inneholder kjente sårbarheter i åpen kildekode, ifølge bransjerapporter. Og med AI-assistert koding forventes å utgjøre 30–50 % av ny kode I noen organisasjoner blir det vanskeligere å spore hva som er sikkert og hva som ikke er det.
I mellomtiden, forskrifter som NIS2, DORA og nye SEC-regler gjør sikkerhetssporbarhet til et must, ikke bare noe som er kjekt å ha.
Legg til profilerte angrep i forsyningskjeden, som xz Utils or ctx, og det er tydelig: den gamle måten å gjøre AppSec på er ikke nok.
Derfor sca og sast er ikke valgfrie. Brukt sammen gir de teamene innsikt i både proprietær og tredjepartsrisiko. Nøkkelen nå er å kombinere dem til en arbeidsflyt som utviklere faktisk bruker.
Xygeni: Den forente SAST og SCA Oppløsning
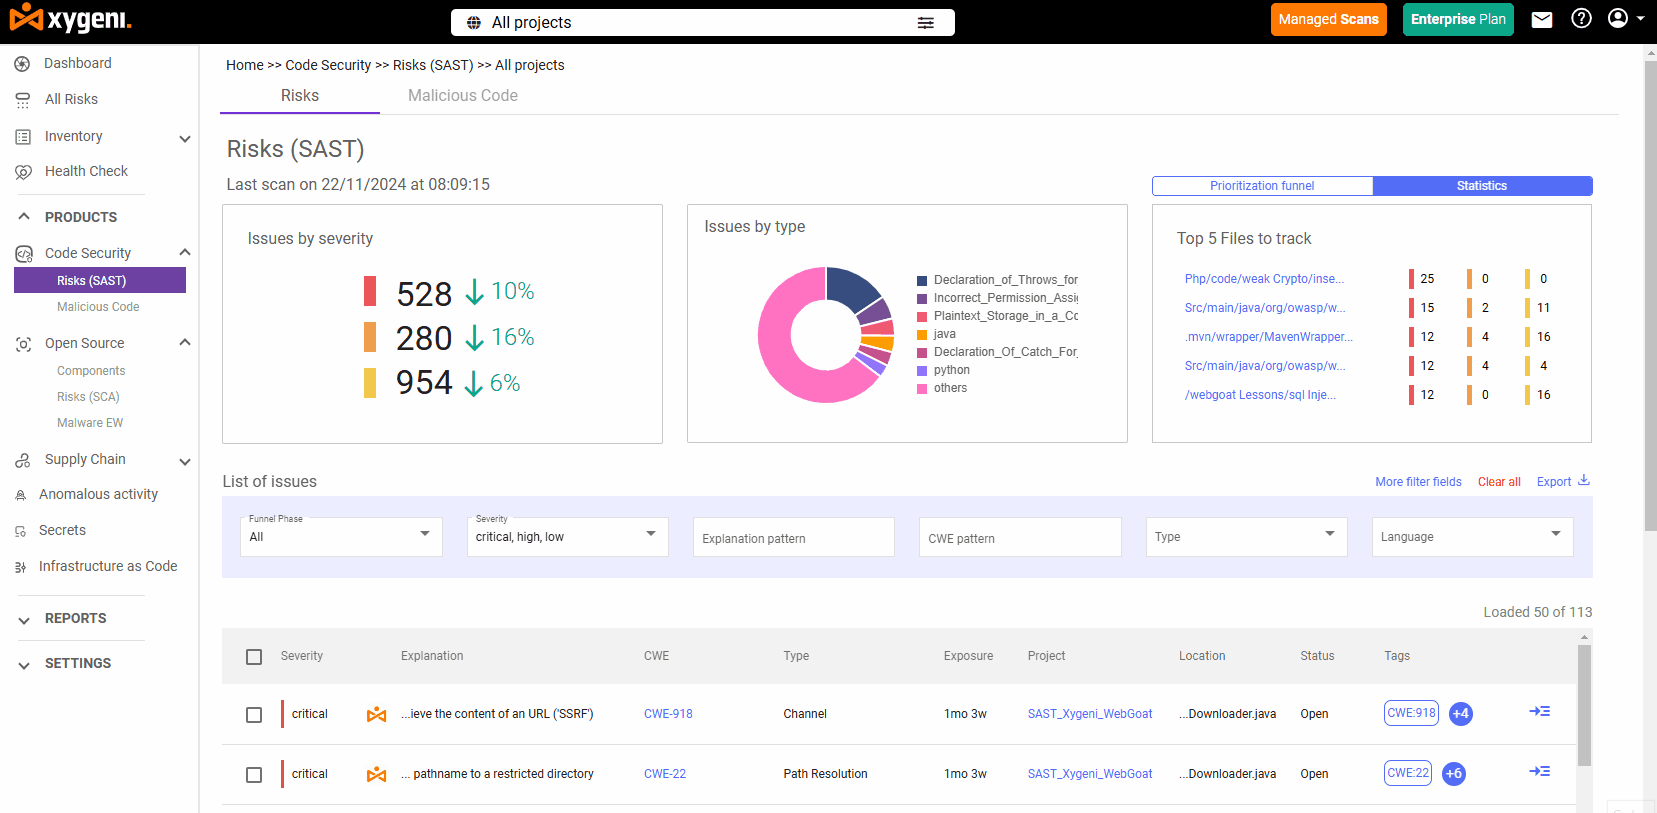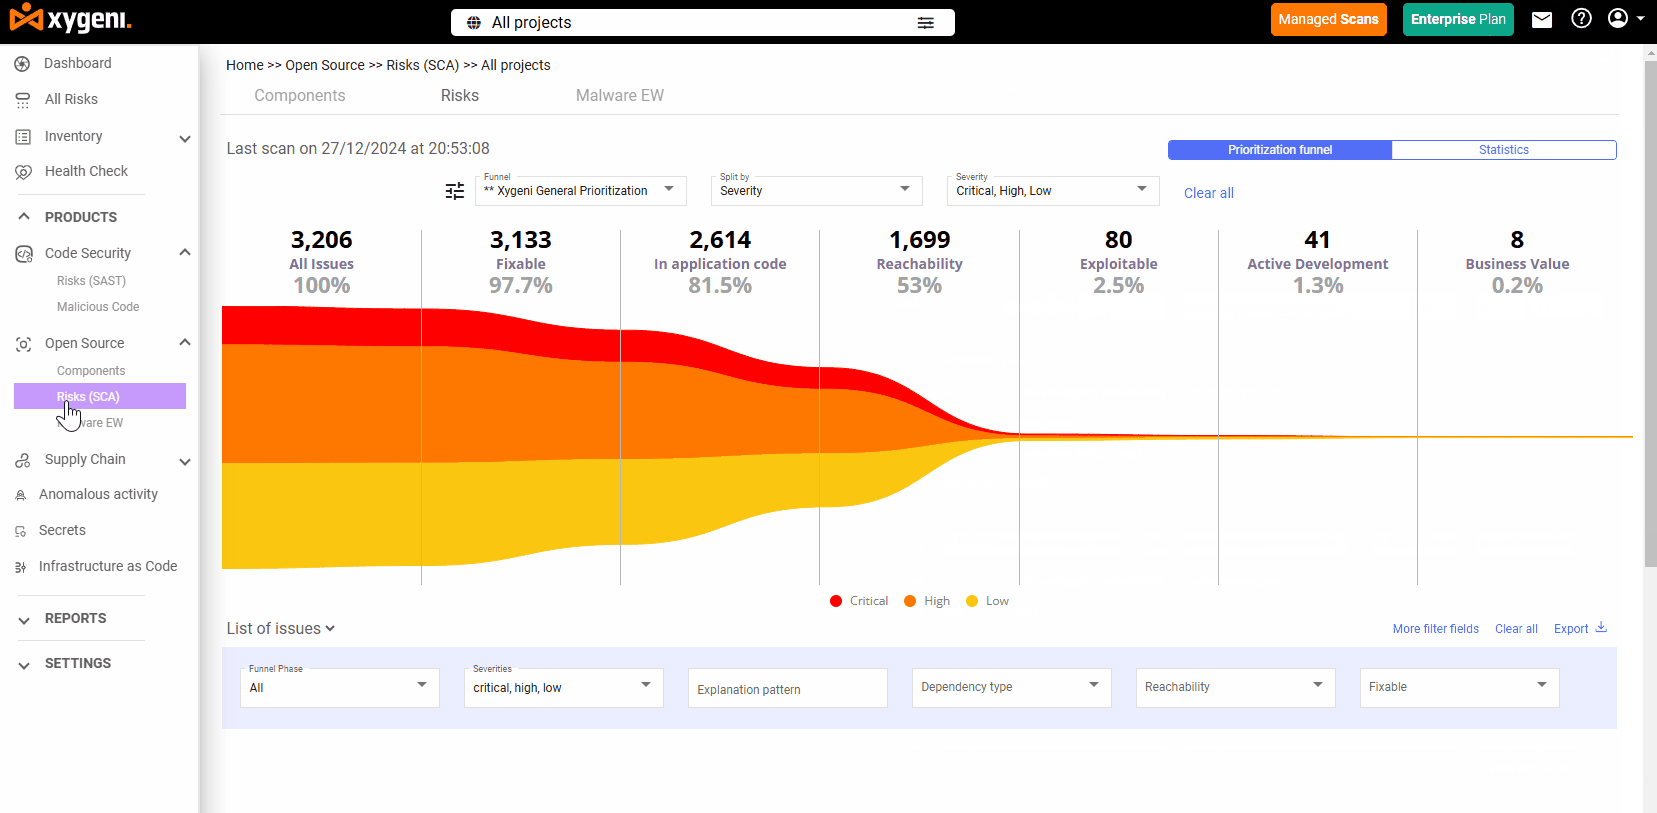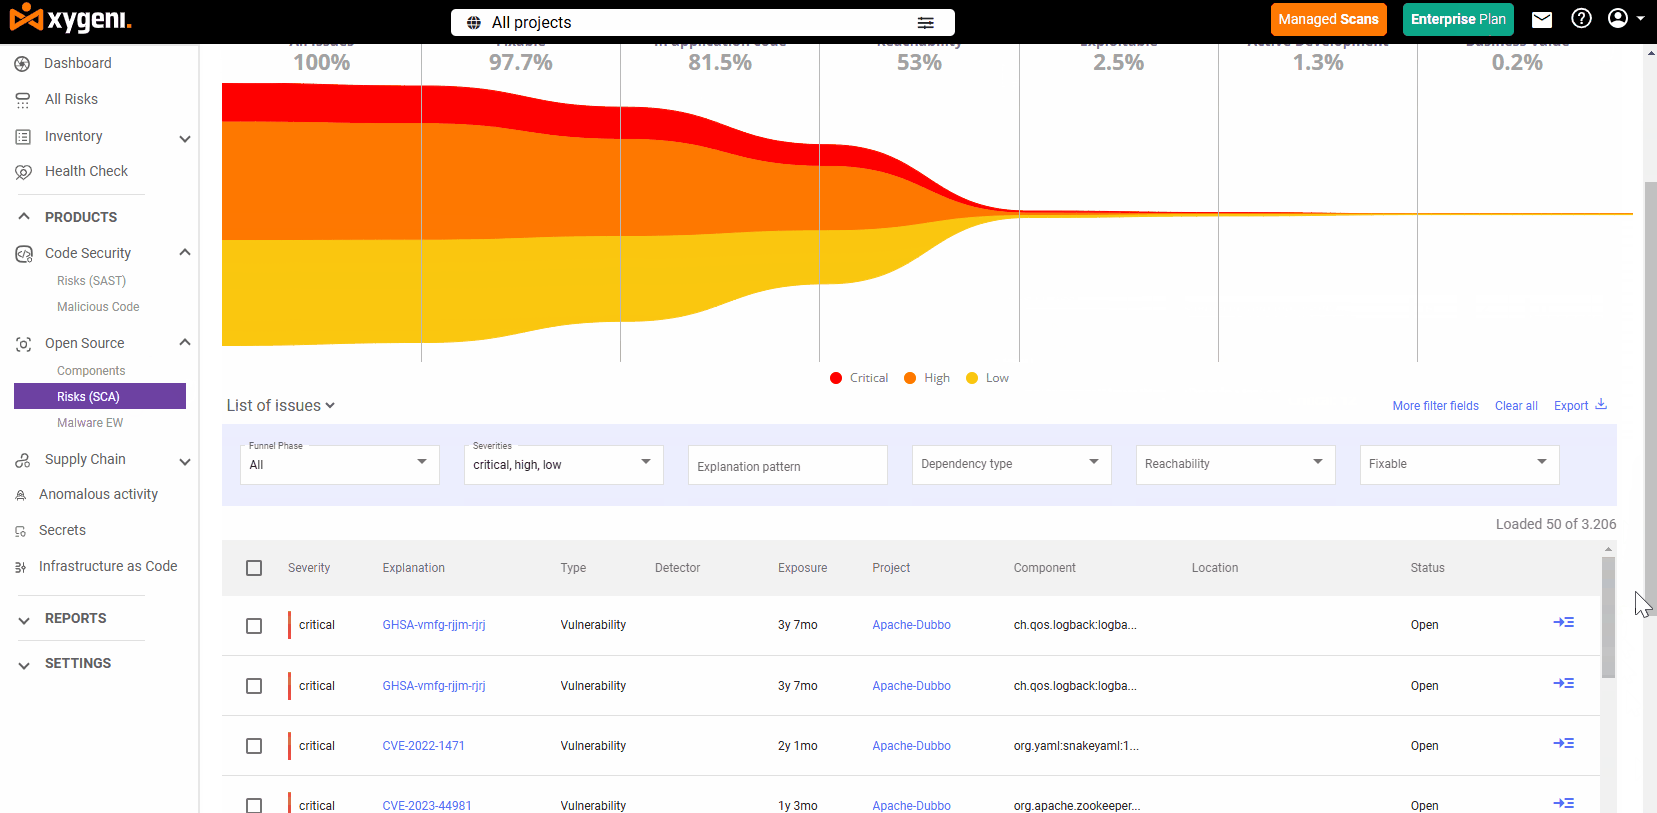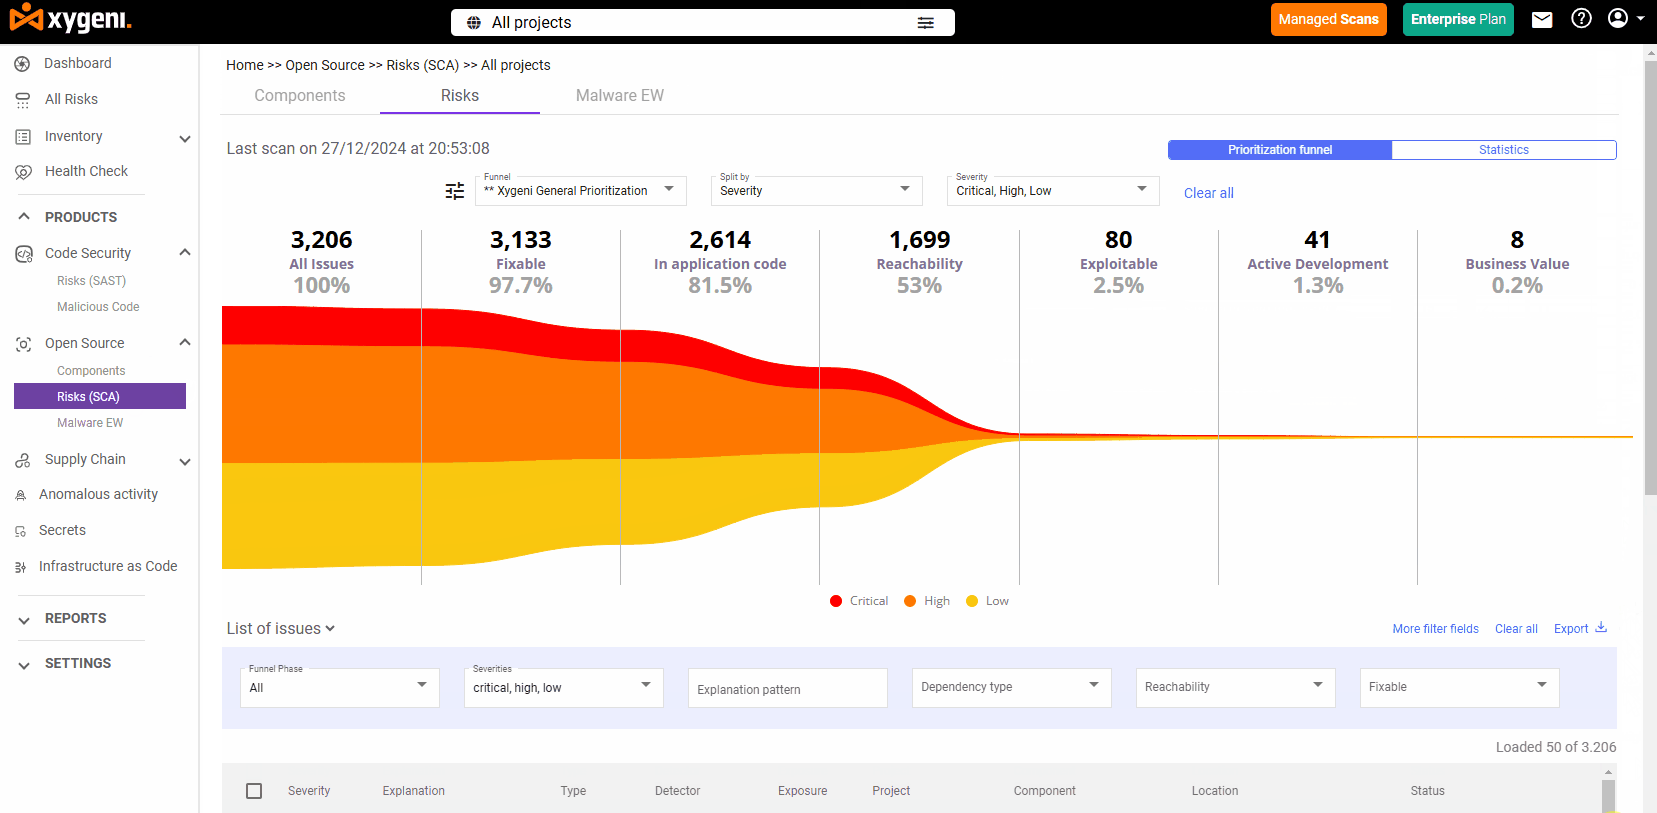
Sikkerhetsteam sliter ofte med å bestemme seg mellom SAST vs SCA, men realiteten er at begge er essensielle. SAST vs SCA er ikke en konkurranse, det er et partnerskap. Selv om SAST analyserer proprietær kode for sikkerhetsfeil, SCA skanner komponenter med åpen kildekode og tredjepartskomponenter for kjente sårbarheter.
Xygeni-kombinasjoner SAST og SCA til én enhetlig plattform, designet for å passe inn i DevSecOps-arbeidsflyter. Denne tilnærmingen sikrer sikkerhet gjennom hele utviklingsprosessen, fra analyse av tilpasset kode til håndtering av risikoer knyttet til åpen kildekode.
Proaktiv SASTSikring av proprietær kode fra starten av
Xygenis statiske sikkerhetstesting av applikasjoner (SAST) analyserer din proprietære kode fra det øyeblikket den er skrevet, og skanner kildekode, bytekode og binærfiler for kritiske sikkerhetsfeil.
Viktige trusler som er oppdaget inkluderer:
- SQL-injeksjon, cross-site scripting (XSS) og kommandoinjeksjon
- Minnehåndteringsfeil som bufferoverløp
- Usikker autentiseringslogikk og dataeksponering
- Forvirret eller ondsinnet kode som ransomware, spionprogrammer eller bakdører
Men det som gjør Xygeni annerledes er ikke bare deteksjon, det er prioritering.
Referansebevist nøyaktighet
Xygeni-SAST ble testet ved hjelp av den offisielle OWASP-referanseindeks, hvor den oppnådde:
- 100 % ekte positiv rate i alle hovedkategorier som SQLi og XSS
- A lav 16.7 % falsk positiv rate, og overgår verktøy som CodeQL, Semgrep og SonarQube
- Perfekte poengsummer på kritiske områder som svak kryptering og usikker informasjonskapseldeteksjon
Disse resultatene viser at Xygeni fanger opp reelle trusler og unngår å kaste bort teamets tid på støy.
AutoFix og CI/CD Integrasjon
For å øke oppløsningen, er Xygenis AI-drevne Automatisk fiks:
- Foreslår sikre kodeendringer i sanntid
- Genererer automatisk pull requests med kontekstbevisste oppdateringer
- Kjører direkte inni din CI/CD arbeidsflyter uten å blokkere utgivelser
Dette betyr at teamet ditt fikser sårbarheter tidlig, før de kommer i produksjon, uten å bremse utviklingen.
Utviklervennlig design
- Énlinjet CLI-installasjon
- Full SCM integrasjon (GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins)
- Utdata i JSON, SARIF, CSV og Markdown
- Støtte for tilpassede regler i YAML
- Innebygde PR-annoteringer og guardrails
Med Xygeni, SAST blir en sømløs del av din sikre utviklingslivssyklus, fra deteksjon til utbedring, uten friksjon.
Intelligent SCABeskyttelse av avhengigheter fra åpen kildekode
Moderne applikasjoner er mer avhengige av åpen kildekode enn noensinne, men med det følger risiko. Nyere studier viser at 74 % av kodebasene inneholder høyrisikokomponenter med åpen kildekode, Og at 91 % av disse komponentene ligger minst 10 versjoner bak. Uten skikkelig oversikt og kontroll kan du sende sårbarheter rett inn i produksjon.
Xygenis programvarekomposisjonsanalyse (SCA) går langt utover å liste opp CVE-er. Det gir et intelligent beskyttelseslag i sanntid på tvers av tredjepartsøkosystemet ditt.
Avansert deteksjon utover CVE-er
Xygeni skanner alle avhengigheter, direkte og transitive, og flagger:
- Kjente sårbarheter ved bruk av NVD, OSV, GitHub Advisory og andre
- Utdaterte pakker med manglende lapper
- Unormal eller ondsinnet oppførsel i pakkeinstallasjonsskript
- Skrivefeil, avhengighetsforvirringog interne pakker uten omfang
- Mistenkelige mønstre knyttet til spionprogrammer, ransomware og bakdører
Tilgjengelighet og utnyttbarhet: Fokuser på det som betyr noe
I stedet for å oversvømme deg med varsler, bruker Xygeni Reachability-analyse for å vise hvilke sårbarheter som faktisk er brukt i søknaden din:
- Sporer utførelsesbaner og anropsgrafer
- Prioriterer sårbarheter basert på EPSS (Utnytt prediksjonspoengsystem)
- Reduserer falske positiver med opptil 70 %
- Skiller mellom tilgjengelige og ubrukte kodestier
Dette lar teamet ditt fokusere kun på utnyttbare risikoer, sparer tid og reduserer støy.
Automatisk utbedring i CI/CD
Det trenger ikke å være manuelt å fikse sårbare avhengigheter. Xygeni automatiserer denne prosessen med:
- Forslag til umiddelbare løsninger direkte i arbeidsflyten din
- Masseautomatisk reparasjon: bruk flere avhengighetsoppgraderinger i én handling
- Autogenerert pull requests med sikre patch-versjoner
- Full CI/CD integrasjon for kontinuerlig beskyttelse
Ikke mer leting gjennom tømmerstokker eller sjonglering av lappeversjoner, bare rask, målrettet utbedring der det teller.
Tidlig deteksjon av skadelig programvare for OSS
Xygeni skanner kontinuerlig offentlige registre (som NPM, PyPI, Maven) for å oppdage:
- Pakker infisert med skadelig programvare
- Nulldagstrusler
- Mistenkelige installasjonsskript
- Atferd knyttet til spionprogrammer eller bakdører
Hvis noe blir flagget, Xygeni karantener trusselen, varsler teamet ditt og hjelper til med å varsle registeret for å forhindre ytterligere spredning. Du er beskyttet før skadelige pakker når deg pipelines.
Full åpenhet og samsvar med SBOM
Trenger du å bevise hva som står i koden din? Xygeni genererer automatisk SBOMs i formater som SPDX og CycloneDX, og integrerer Rapporter om sårbarhetsavsløring (VDR) for full sporbarhet.
- Samsvarer med kravene i EO 14028, NIST SP 800-204D, DORA og FDA
- Sporer lisensrisikoer på tvers av alle komponenter
- Fungerer via CLI eller WebUI, fullstendig innebygd i CI-en din pipelines
Dette sikrer at du oppfyller regulatoriske forventninger samtidig som forsyningskjeden din er sikker og reviderbar.
SAST vs SCAAvanserte sikkerhetsfunksjoner som skiller Xygeni fra andre
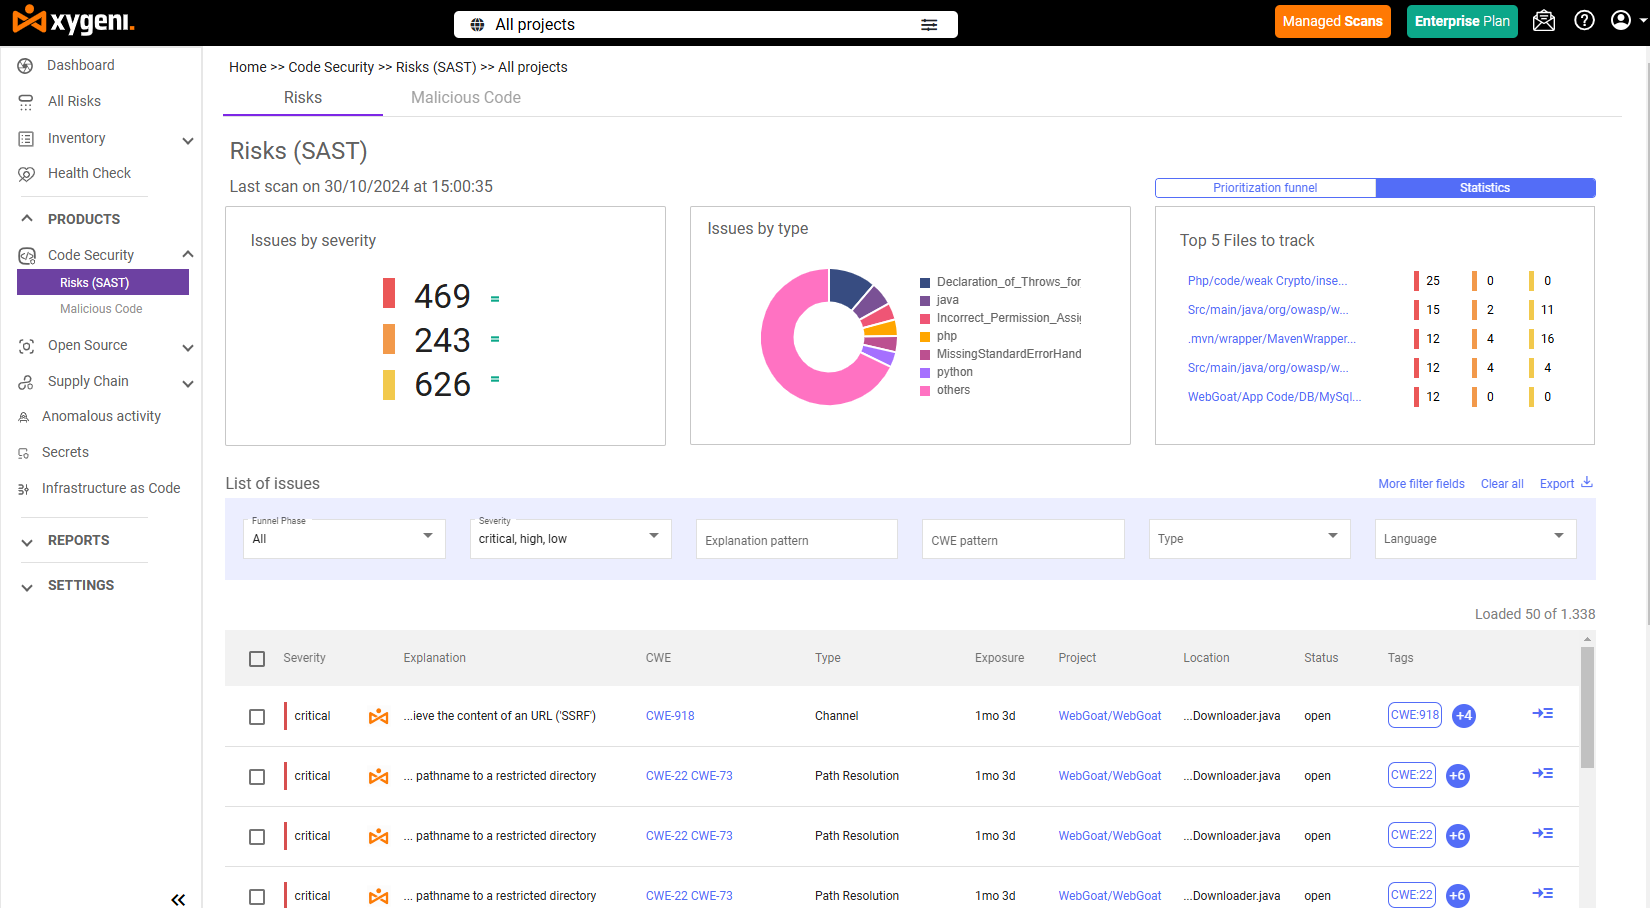
Når du sammenligner sca vs. sast, det handler ikke bare om hva de oppdager, det handler om hvor smart de gjør det. Xygeni forvandler tradisjonelle AppSec-verktøy til et enhetlig, intelligent system som eliminerer støy og akselererer utbedring.
Dette er hvordan Xygenis SAST og SCA arbeide sammen for å gi reell sikkerhetseffekt:
Utnyttbarhet og tilgjengelighet: Prioriter det som er ekte
De fleste sikkerhetsverktøy oversvømmer team med irrelevante varsler. Xygeni løser dette med innebygde analyse av utnyttbarhet og sporing av tilgjengelighet:
- SAST Funnene filtreres av dataflytanalyse for å kun flagge utnyttbare feil
- SCA Sårbarheter rangeres basert på om den sårbare koden faktisk brukes
- Kombinert med EPSS-poengsum ser teamet ditt hva som betyr noe først, og ingenting annet
Dette reduserer årvåkenhetstretthet dramatisk og skjærer gjennom støyen.
AutoFix: Utbedring som skriver seg selv
Xygeni øker sikkerheten ved å eliminere manuelle rettelser:
- AI-drevet AutoFix genererer pull requests for både SAST og SCA saker
- Oppdateringer er i tråd med beste praksis og rettet mot det virkelige problemet
- Masseautomatisk reparasjon bruker flere rettelser i én flyt
- Alle endringer er CI/CD-klar og godkjent av utvikleren
Å fikse sårbarheter blir en sømløs del av utviklingsprosessen – ikke en blokkering.
Tidlig deteksjon av skadelig programvare i avhengigheter
Med en økning på over 300 % i antall ondsinnede pakker med åpen kildekode år etter år, Deteksjon av skadelig programvare er nå et must in SCA verktøy.
Xygeni skanner offentlige registre i sanntid (NPM, PyPI, Maven) for å oppdage:
- Typosquatting, avhengighetsforvirring og mistenkelige skript
- Bakdører, spionprogrammer og løsepengevirus i pakker
- Nulldagstrusler før de treffer deg pipeline
Hvis en trussel blir funnet, blir den blokkert, satt i karantene og sporet raskt.
Samsvar, SBOM, og VDR-er: Innebygd
Xygeni automatiserer viktige styringsoppgaver med hver build:
- genererer SBOMi SPDX- og CycloneDX-formater
- Samsvarer med NIST SP 800-204D, DORA, EO 14028 og FDA-retningslinjene
- Inkluderer Rapporter om sårbarhetsavsløring (VDR-er) å spore risikoer over tid
- Integreres i CLI-en eller webgrensesnittet ditt, uten behov for ekstra verktøy
Samsvar er ikke lenger en ettertanke. Det er kontinuerlig, transparent og klart for revisjon.
Én plattform, én flyt
I motsetning til fragmenterte verktøy leverer Xygeni:
- Enhetlige resultater for SAST og SCA i ett dashboard
- CI/CD guardrails og retningslinjer som håndhever shift-left-sikkerhet
- Sanntidsvarsler med kontekstuell veiledning for utbedring
- Full sporbarhet fra sårbare commit til løst fiks
Enten du sikrer proprietær kode eller OSS-forsyningskjeden din, dekker Xygeni alt, med mindre friksjon, færre varsler og raskere resultater.
Sikkerhet er ikke bare verktøy. Det er styring.
Applikasjonssikkerhet handler ikke bare om å fange opp sårbarheter. Faktisk handler det også om å vite hvem som eier risikoen, hvem som fikser den og hvordan disse handlingene er i samsvar med dine interne sikkerhetspolicyer.
Etter hvert som organisasjonen din vokser, synlighet alene er ikke nokDu trenger sporbarhet. Det betyr:
- Hvem la til den sårbare avhengigheten?
- Hvem er ansvarlig for reparasjonen?
- Er utbedringen i samsvar med sikkerhetsreglene deres?
Det er her riktig verktøy og styring kommer sammen. Når du integrerer SAST og SCA verktøy inn i arbeidsflytene dine på riktig måte, finner de ikke bare problemer. I stedet bidrar de til å håndheve sikkerhetsregler, tildel ansvar og få fart på reparasjoner med tydelige, automatiserte flyter.
Dessuten blir styring i stor skala limet mellom deteksjon og utbedring. Uten den samler du bare inn varsler. Med den tar du reelle grep.
Derfor Xygeni tilbyr policybaserte guardrails, tilpassede teamoppgaver, og full sporbarhet gjennom hele din sikre programvareutviklingssyklusDu kan se hvem som introduserte en risiko, hvem som eier løsningen, og om endringen oppfyller styringsmodellen din.
Kort sagt, sikkerhet stopper ikke ved deteksjon. Den blir bare effektiv når systemet ditt gjør det enkelt for den rette personen å handle raskt.
Klar til å sikre utviklingsarbeidsflyten din med de riktige verktøyene?
Utforsk våre ekspertutvalgte lister for å finne de beste løsningene for teamet ditt:
- Topp 10 programvarekomposisjonsanalyser (SCAVerktøy for DevSecOps-team
Oppdag de beste verktøyene for å administrere komponenter med åpen kildekode og beskytte programvarens forsyningskjede. - God SAST Verktøy for DevSecOps-team
Sammenlign de ledende verktøyene for statisk kodeanalyse for å oppdage sårbarheter tidlig i utviklingen.
Vanlige spørsmål om SCA vs SAST
Hva er hovedforskjellen mellom SCA vs SAST?
SAST undersøker proprietær kode for sikkerhetsfeil, mens SCA fokuserer på tredjeparts- og åpen kildekode-komponenter for å identifisere sårbarheter og lisensrisikoer
Kan SAST og SCA brukes sammen?
Ja, bruker SAST og SCA sammen gir fullstendig sikkerhet ved å dekke både proprietær og tredjeparts kode, noe som minimerer den totale risikoen.
Hvilke typer sårbarheter gjør SAST oppdage?
SAST finner kodeproblemer, som SQL-injeksjon, bufferoverløp og cross-site scripting (XSS), før applikasjonen distribueres.
Hvorfor er SCA Viktig for sikkerhet med åpen kildekode?
SCA hjelper team med å håndtere risikoer i tredjepartsavhengigheter, som gamle biblioteker, kjente sikkerhetsproblemer og lisensproblemer.
Som er bedre: SAST or SCA?
Ingen av delene er effektive i seg selv. SAST og SCA samarbeide for å tilby omfattende sikkerhet for både tilpasset og ekstern kode
Hva er Xygeni, og hvordan integreres det SAST og SCA?
Xygeni forener SAST og SCA til én plattform, noe som gjør sårbarhetshåndtering raskere, smartere og mer effektiv gjennom hele utviklingssyklusen.

