






Cross-Site Scripting (XSS) er en sårbarhet som lar angripere injisere skadelige skript i pålitelige nettsider, som deretter kjører i nettleseren til alle som besøker dem. Det ligger bak noen av de største bruddene i nyere tid, inkludert British Airways og eBay, noe som utsetter millioner av brukere for datatyveri, kontokapring og svindel. Denne veiledningen dekker de tre hovedtypene av XSS, eksempler fra den virkelige verden på hver av dem, og hvordan man kan forhindre dem.
Hva er Cross-Site Scripting (XSS)?
Cross-Site Scripting (XSS) er en sårbarhet som lar angripere injisere skadelige skript på pålitelige nettsider. Når brukere samhandler med disse sidene, kjøres skriptene i nettleserne deres. Av denne grunn kan XSS føre til store risikoer, for eksempel:
- DatatyveriAngripere stjeler privat informasjon som øktinformasjonskapsler og login legitimasjon.
- Session kapringAngripere får tilgang til aktive brukerøkter og utgir seg for å være dem.
- Uautoriserte handlingerOndsinnede skript utfører handlinger uten offerets viten.
XSS-sårbarheter stammer vanligvis fra dårlig validering eller sanering av brukerinput. Å forstå hvordan disse angrepene fungerer er det første skrittet for å forhindre dem.
Typer av cross-site scripting-angrep og eksempler fra den virkelige verden
Sikkerhetseksperter kategoriserer Cross Site Scripting-angrep i tre hovedtyper: Lagret, reflektert og DOM-basert XSS. Hver type retter seg mot forskjellige svakheter i webapplikasjoner, noe som fører til unike konsekvenser. For å forklare nærmere, her er hvordan hver type fungerer og eksempler på skaden de kan forårsake.
Lagret skripting på tvers av nettsteder (XSS)
Lagret XSS, også kjent som vedvarende XSS, oppstår når skadelige skript lagres permanent på en server. Disse skriptene kan for eksempel lagres i en database eller brukerprofil. Når noen får tilgang til den kompromitterte ressursen, kjøres skriptet automatisk.
Angripere bruker ofte lagret XSS for å målrette plattformer med mye trafikk. Fordi den skadelige nyttelasten forblir på serveren, kan den påvirke tusenvis av brukere før den oppdages.
Eksempel fra den virkelige verden: eBay (2014)
I 2014 injiserte angripere skadelig JavaScript i eBay-produktoppføringer. Dette skjedde fordi eBay ikke renset brukerinndata riktig. Hver gang brukere besøkte de berørte oppføringene, kjørte nettleserne deres uvitende det skadelige skriptet.
konsekvenser:
- Ofrene ble omdirigert til phishing-nettsteder, hvor angriperne stjal login legitimasjon og private data.
- eBay led betydelig omdømmeskade på grunn av mangel på tilstrekkelig sikkerhet.
- Som et resultat demonstrerte denne saken det kritiske behovet for robust validering av input og sanntidsovervåking.
Reflektert skripting på tvers av nettsteder (XSS)
Reflektert XSS skjer når skadelige skript er innebygd i en URL eller et skjemainndata og reflekteres i serverens svar. Denne typen Cross Site Scripting-angrep leveres vanligvis via phishing-lenker og kjøres så snart offeret klikker på lenken.
Samtidig påvirker Reflected XSS individuelle ofre, men kan fortsatt føre til alvorlige konsekvenser.
Eksempel fra den virkelige verden: British Airways (2018)
British Airways opplevde en Reflektert XSS-sårbarhet i 2018. Angripere lagde phishing-lenker som inneholdt innebygde skript, og lurte brukere til å klikke på dem.
konsekvenser:
- Hackere stjal sensitiv kundeinformasjon, inkludert navn, adresser og betalingskortdetaljer.
- Over 400 000 kunder ble berørt, noe som førte til en GDPR-bot på 20 millioner pund for British Airways.
- Alt i alt fremhevet bruddet de økonomiske og juridiske risikoene knyttet til sårbarheter for Cross-Site Scripting.
DOM-basert Cross-Site Scripting (XSS)
DOM-basert XSS oppstår når angripere manipulerer nettleserens Dokumentobjektmodell (DOM) i stedet for å målrette sårbarheter på serversiden. Dette angrepet omgår validering på serversiden fullstendig og utnytter ofte usikre JavaScript-metoder som innerHTML or document.write().
For å illustrere, her er et eksempel på DOM-basert XSS i aksjon.
Eksempel fra den virkelige verden: GitHub (2020)
I 2020 utnyttet angripere en DOM-basert XSS-sårbarhet i GitHubs søkefunksjonalitet. De injiserte ondsinnede skript i søkeinndataene og omgikk dermed serverbeskyttelse.
konsekvenser:
- Angripere stjal øktinformasjonskapsler og autentiseringstokener, noe som tillot uautorisert tilgang til databaser.
- GitHub rettet problemet raskt, men saken demonstrerte risikoene som klientsidens sårbarheter utgjorde.
Vil du lære mer om å ligge i forkant av trusler i sanntid?
Last ned vårt whitepaper, «Tidlig varsling: Trusseldeteksjon og prioritering i sanntid», og oppdag hvordan du kan beskytte programvareforsyningskjeden din.
Slik forhindrer du skripting på tvers av nettsteder (XSS)
Å stoppe Cross-Site Scripting (XSS) krever et proaktivt og lagdelt forsvar. Dette betyr å ta tak i sårbarheter tidlig i utviklingen og fortsette å beskytte applikasjoner når de er live. Xygenis løsninger er utviklet for å dekke begge ender, og sikrer omfattende sikkerhet.
Oppdag problemer tidlig med Xygeni SAST
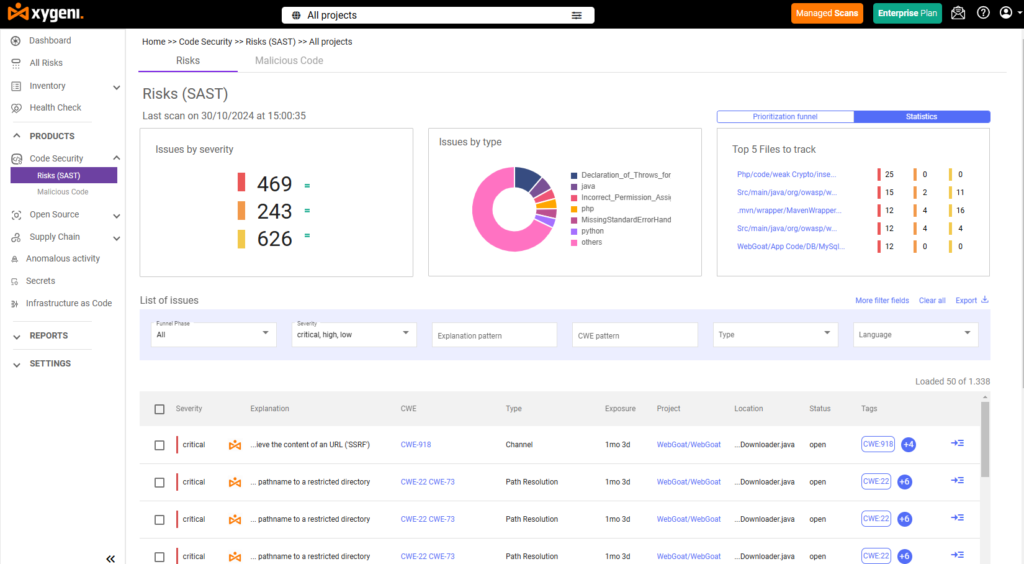
Xygenis statiske sikkerhetstesting av applikasjoner (SAST) Verktøyet er banebrytende for utviklere. Det skanner koden din mens du skriver den, og identifiserer sårbarheter for Cross-Site Scripting før de får sjansen til å bli satt i produksjon. Kort sagt, det hjelper deg med å fikse problemer tidlig, når det er raskere og billigere å gjøre det.
Her er hva som gjør Xygeni til noe SAST skille seg ut:
- SanntidsvarslerFå umiddelbar tilbakemelding om sårbarheter mens du koder, slik at du kan fikse dem med en gang.
- Bestem nøyaktighetXygeni viser deg nøyaktig hvor problemet ligger, helt ned til kodelinjen.
- Sømløs integreringFungerer uanstrengt med favorittverktøyene dine, som IntelliJ IDEA, Visual Studio Code og CI/CD pipelines.
- Avansert gjenkjenningIdentifiserer vanskelige problemer som usikker inputhåndtering og usikre DOM-manipulasjoner.
Alt i alt, Xygenis SAST reduserer risikoen for XSS-angrep ved å fange opp sårbarheter ved kilden, noe som gjør koden din tryggere fra starten av.
Styrking av forsvar med kjøretidsovervåking
Kjøretidsovervåking er viktig for å blokkere trusler i utvikling. Xygenis verktøy gir sanntidsbeskyttelse ved å identifisere og stoppe ondsinnede aktiviteter.
- Anomali DeteksjonOvervåker kontinuerlig for uvanlig atferd, for eksempel uautoriserte skriptkjøringer.
- CI/CD IntegrasjonSkanner automatisk bygg og distribusjoner for å sikre at de er sikre.
- Tilpassbare reglerLar sikkerhetsteam angi spesifikke varsler basert på organisasjonens behov.
For å forklare det ytterligere, ville anomalideteksjon stoppe ondsinnede skript fra å utnytte en DOM-basert XSS-sårbarhet umiddelbart.
Cross-site scripting utover nettleseren
Cross Site Scripting-angrep går utover tradisjonelle nettsteder. API-er, mobilapper og IoT-enheter er også sårbare:
- APIerAngripere kan injisere skadelig kode i dårlig validerte API-endepunkter, og dermed eksponere sensitive data.
- EksempelEn finansiell applikasjon ble hacket da hackere utnyttet et API-endepunkt for å få tilgang til kundekontodetaljer.
- mobile AppsUsikre rammeverk og nettlesere i apper gjør mobilapper sårbare for XSS.
- IoT-enheterAngripere kan kompromittere nettgrensesnitt på smarthjemenheter og dermed få kontroll over nettverk.
I dette tilfellet er validering av innganger og kjøretidsovervåking avgjørende for å sikre disse systemene.
Sikre applikasjonene dine mot skriptangrep på tvers av nettsteder
Cross-site scripting er fortsatt en stor trussel, men Xygenis løsninger hjelper organisasjoner med å holde seg i forkant. Forstå hva Cross-site scripting er og bruk av avanserte verktøy som SAST og kjøretidsovervåking gjør det mulig for utviklere å eliminere sårbarheter og beskytte applikasjoner i sanntid.
Ikke vent på neste brudd - Kontakt og utforsk Xygenis løsninger for å styrke forsvaret ditt i dag.
Å stoppe Cross-Site Scripting (XSS) krever et proaktivt og lagdelt forsvar. Dette betyr å ta tak i sårbarheter tidlig i utviklingen og fortsette å beskytte applikasjoner når de er live. Xygenis løsninger er utviklet for å dekke begge ender, og sikrer omfattende sikkerhet.
Oppdag problemer tidlig med Xygeni SAST
Xygenis statiske sikkerhetstesting av applikasjoner (SAST) Verktøyet er banebrytende for utviklere. Det skanner koden din mens du skriver den, og identifiserer sårbarheter for Cross-Site Scripting før de får sjansen til å bli satt i produksjon. Kort sagt, det hjelper deg med å fikse problemer tidlig, når det er raskere og billigere å gjøre det.
Her er hva som gjør Xygeni til noe SAST skille seg ut:
- SanntidsvarslerFå umiddelbar tilbakemelding om sårbarheter mens du koder, slik at du kan fikse dem med en gang.
- Bestem nøyaktighetXygeni viser deg nøyaktig hvor problemet ligger, helt ned til kodelinjen.
- Sømløs integreringFungerer uanstrengt med favorittverktøyene dine, som IntelliJ IDEA, Visual Studio Code og CI/CD pipelines.
- Avansert gjenkjenningIdentifiserer vanskelige problemer som usikker inputhåndtering og usikre DOM-manipulasjoner.
Alt i alt, Xygenis SAST reduserer risikoen for XSS-angrep ved å fange opp sårbarheter ved kilden, noe som gjør koden din tryggere fra starten av.
Styrking av forsvar med kjøretidsovervåking
Kjøretidsovervåking er viktig for å blokkere trusler i utvikling. Xygenis verktøy gir sanntidsbeskyttelse ved å identifisere og stoppe ondsinnede aktiviteter.
- Anomali DeteksjonOvervåker kontinuerlig for uvanlig atferd, for eksempel uautoriserte skriptkjøringer.
- CI/CD IntegrasjonSkanner automatisk bygg og distribusjoner for å sikre at de er sikre.
- Tilpassbare reglerLar sikkerhetsteam angi spesifikke varsler basert på organisasjonens behov.
For å forklare det ytterligere, ville anomalideteksjon stoppe ondsinnede skript fra å utnytte en DOM-basert XSS-sårbarhet umiddelbart.
Cross-site scripting utover nettleseren
Cross Site Scripting-angrep går utover tradisjonelle nettsteder. API-er, mobilapper og IoT-enheter er også sårbare:
- APIerAngripere kan injisere skadelig kode i dårlig validerte API-endepunkter, og dermed eksponere sensitive data.
- EksempelEn finansiell applikasjon ble hacket da hackere utnyttet et API-endepunkt for å få tilgang til kundekontodetaljer.
- mobile AppsUsikre rammeverk og nettlesere i apper gjør mobilapper sårbare for XSS.
- IoT-enheterAngripere kan kompromittere nettgrensesnitt på smarthjemenheter og dermed få kontroll over nettverk.
I dette tilfellet er validering av innganger og kjøretidsovervåking avgjørende for å sikre disse systemene.
Sikre applikasjonene dine mot skriptangrep på tvers av nettsteder
Cross-site scripting er fortsatt en stor trussel, men Xygenis løsninger hjelper organisasjoner med å holde seg i forkant. Forstå hva Cross-site scripting er og bruk av avanserte verktøy som SAST og kjøretidsovervåking gjør det mulig for utviklere å eliminere sårbarheter og beskytte applikasjoner i sanntid.
Klar til å fange XSS før det når produksjon? Kontakt og se hvordan Xygenis SAST og kjøretidsovervåking fungerer sammen.

FAQ
Hva er de tre typene XSS?
Lagret (vedvarende) XSS lagrer et ondsinnet skript på serveren, slik at det kjører for alle besøkende. Reflektert XSS legger inn skriptet i en URL eller skjemainndata, og kjører én gang når et offer klikker på en laget lenke. DOM-basert XSS manipulerer nettleserens dokumentobjektmodell direkte, og omgår beskyttelse på serversiden fullstendig.
Er XSS fortsatt en vanlig sårbarhet?
Ja. XSS har forårsaket sikkerhetsbrudd på store plattformer, inkludert eBay, British Airways og GitHub, og spenner over lagrede, reflekterte og DOM-baserte varianter. Dette viser at det fortsatt er en aktiv risiko på tvers av ulike typer applikasjoner, ikke et løst problem.
Kan XSS påvirke noe annet enn nettsteder?
Ja. API-er, mobilapper og IoT-enheter er alle sårbare for XSS-lignende injeksjon når input ikke valideres riktig, et usikkert API-endepunkt eller en nettleser i appen kan utnyttes på samme måte som en tradisjonell nettside.
Hvordan kan XSS fanges opp før det når produksjon?
Statisk sikkerhetstesting av applikasjoner (SAST) skanner koden slik den skrives og flagger usikker inputhåndtering eller DOM-manipulasjon før distribusjon. Kjøretidsovervåking og avviksdeteksjon dekker deretter hva SAST kan ikke se, uvanlige skriptkjøringer skjer live i produksjon.
