
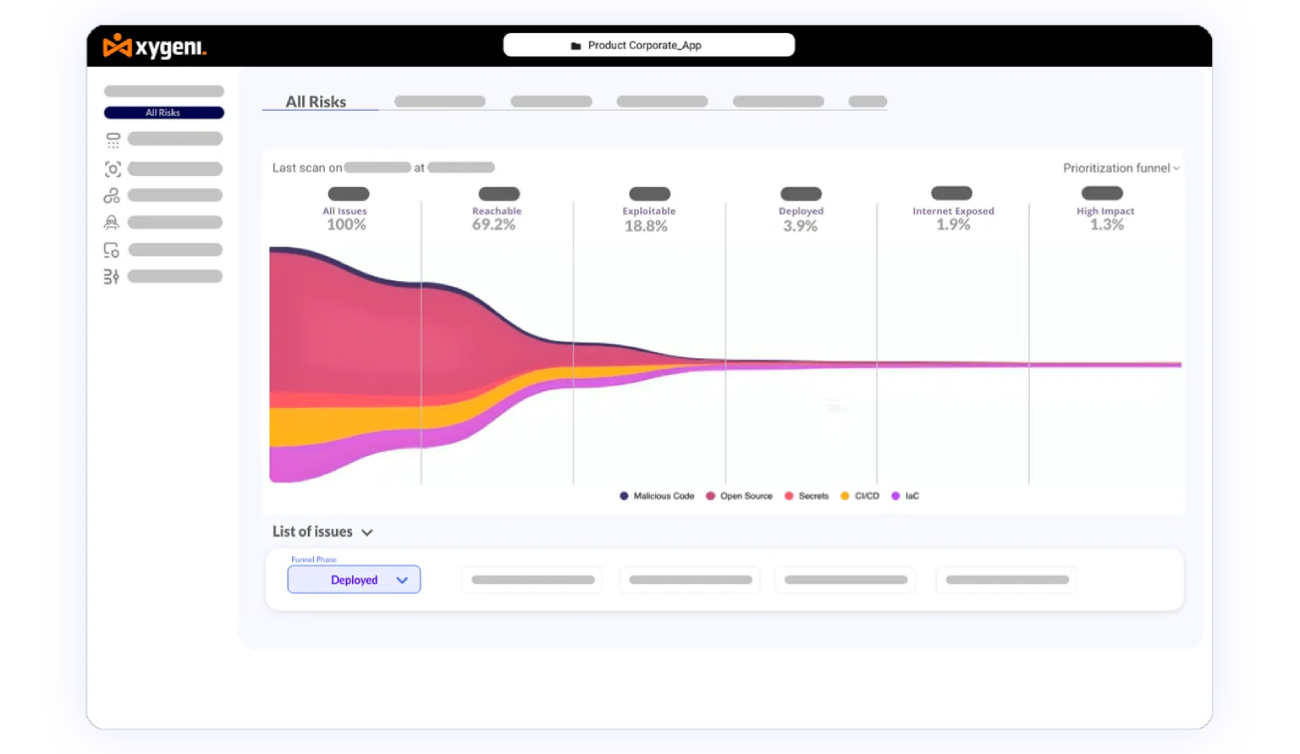






En kort introduksjon til Application Security Posture Management
Laget av Gartner i 2023, Application Security Posture Management (ASPM) er et relativt nytt, men allerede viktig konsept i Software Supply Chain SecurityBegrepet oppsto fra begrensningene til Applikasjonssikkerhetsorkestrering og korrelasjon (ASOC), som slet med skalerbarhet og utviklende trusler til tross for integrering av ulike sikkerhetsverktøy for sårbarhetsdeteksjon.
ASPM adresserer alle disse problemene ved å tilby et dynamisk, kontinuerlig overvåkings- og administrasjonsrammeverk, og foreslå omfattende synlighet og kontroll over applikasjonenes sikkerhetstilstand og avhengigheter. Tilnærmingen gir et helhetlig syn på AppSec. ASPM har kommet for å bli og la organisasjoner prioritere og håndtere risikoer mer effektivt.
Etter hvert som team er mer og mer avhengige av komplekse programvareforsyningskjeder, må det å sørge for at disse kjedene er sikre være en toppprioritet.
Top 5 ASPM funksjoner som gjør den uvurderlig for Software Supply Chain Security
1. Synlighet og overvåking
Application Security Posture Management gir detaljert innsikt i komponentene og avhengighetene i programvarens forsyningskjede. Organisasjoner kan raskt identifisere og håndtere sårbarheter, feilkonfigurasjoner og samsvarsproblemer ved å kontinuerlig overvåke disse elementene. Denne sanntidsoversikten er viktig for å opprettholde et sikkert programvareutviklingsmiljø.
2. Risikostyring og prioritering
Application Security Posture Management vurderer og prioriterer risikoer knyttet til software supply chain security komponenter. Det hjelper sikkerhetsteam med å fokusere på de mest kritiske truslene, optimalisere ressursallokering og forbedre den generelle sikkerhetstilstanden.
3. Håndhevelse av retningslinjer
ASPM muliggjør håndheving av sikkerhetspolicyer på tvers av hele SDLCDette sikrer at alle komponenter og avhengigheter overholder organisasjonens sikkerhet standardog regulatoriske krav. Denne automatiserte håndhevingen av retningslinjer bidrar til å opprettholde konsistens og reduserer sannsynligheten for sikkerhetsbrudd
4. Integrasjon med DevOps og DevSecOps
ASPM kan integreres sømløst i DevOps og DevSecOps pipelines, noe som legger til rette for kontinuerlige sikkerhetsvurderinger og automatiserer utbedringsprosesser. Dette sikrer at sikkerhetskontroller er en integrert del av utviklingsarbeidsflyten, noe som minimerer avbrudd og dermed akselererer leveringen av sikker programvare.
5. Omfattende rapportering og analyse
Application Security Posture Management har robuste rapporterings- og analysefunksjoner. Den gir deg detaljert innsikt i sikkerhetssituasjonen til alle applikasjonene dine. Disse rapportene skal hjelpe interessenter med å forstå sikkerhetslandskapet, spore forbedringer og ta informerte beslutninger.cissjoner om sikkerhetsinvesteringer og -strategier, og sikre 100 % forbedret software supply chain security.
Ta en titt på vår valg av verktøyliste og velg den som passer best til organisasjonen din!
+ Profftips
Hvordan kan du forbedre din Software Supply Chain Security med ASPM?
Enkel peasy:
- Forebyggende trusselidentifikasjon: Ved å tilby kontinuerlig oversikt og overvåking, ASPM kan identifisere potensielle trusler før de blir kritiske problemer. Denne proaktive tilnærmingen bidrar til å redusere risikoer tidlig i utviklingsprosessen, redusere angrepsflaten og forbedre den generelle sikkerheten.
- Fullstendig samsvar: Du skal sørge for at alle komponenter i programvareforsyningskjeden din overholder relevante forskrifter og standards. Dette er spesielt viktig for selskaper som opererer i strengt regulerte bransjer, hvor manglende overholdelse kan føre til betydelige straffer og omdømmeskade.
- Forbedret samarbeid: ASPM muliggjør bedre samarbeid mellom utviklings-, sikkerhets- og driftsteam. Denne samarbeidstilnærmingen sikrer at sikkerhet er et delt ansvar, noe som fører til mer robuste og sikre programvareprodukter
- skalerbarhet: Som vi har sagt før, vokser organisasjonen din daglig, og logisk nok blir programvareforsyningskjedene mer komplekse. ASPM er utformet for å skaleres i takt med disse voksende behovene, og gir konsistent sikkerhetsadministrasjon uavhengig av størrelsen eller kompleksiteten til utviklingsmiljøet
Se toppledere innen nettsikkerhet snakke om hvordan du kan styrke forsvaret ditt med ASPM!
Is ASPM Fremtiden for applikasjonssikkerhet?
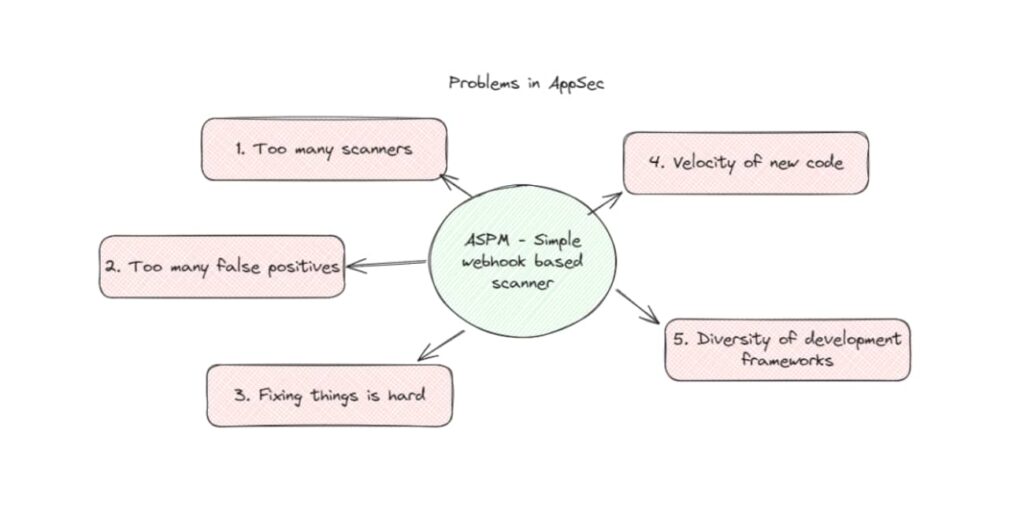
ASPM gjenspeiler bransjens skifte mot omfattende, kontinuerlige sikkerhetsstrategier, noe som gjør det viktig å software supply chain securityVed å integrere ulike sikkerhetsverktøy i én plattform, ASPM reduserer kompleksiteten og ineffektiviteten ved å administrere flere skannere. Det minimerer også falske positiver og effektiviserer prosessen med å fikse sårbarheter, noe som gjør det enklere for utviklingsteam å reagere raskt. ASPM kan hjelpe organisasjoner med å bygge og vedlikeholde sikre programvaresystemer!
Etter hvert som tempoet på kodedistribusjon akselererer og miljøer blir mer mangfoldige, ASPMs skalerbare, helhetlige tilnærming gir en overbevisende løsning for moderne sikkerhetsutfordringer. Dette gjør den til en sterk kandidat til å bli fremtiden for applikasjonssikkerhet.
Hvorfor velge Xygeni som din ASPM leverandør
Xygenis verktøy Forbedrer software supply chain security ved å tilby dynamiske, kontinuerlige overvåkings- og administrasjonsmuligheter. Denne omfattende innsikten i komponenter med åpen kildekode og tredjepartskomponenter er avgjørende for å identifisere og redusere potensielle sårbarheter, lisensproblemer og driftsrisikoer. Xygenis ASPM bruker avansert avhengighetsanalyse for å prioritere risikoer basert på utnyttbarhet og forretningspåvirkning, slik at sikkerhetsteam kan fokusere på kritiske trusler og optimalisere ressurser.
I tillegg er Xygenis ASPM håndhever sikkerhetspolicyer gjennom hele SDLC, og sikrer overholdelse av organisatoriske standardog regulatoriske krav. Sømløst integrert med DevOps og DevSecOps pipelines, det forenkler kontinuerlige sikkerhetsvurderinger og automatiserer utbedringsprosesser, noe som reduserer avbrudd og akselererer levering av sikker programvare. Verktøyet har også robuste rapporterings- og analysefunksjoner som gir detaljert innsikt i applikasjonssikkerhet. Ved å redusere utviklingstid og innsats samtidig som den generelle sikkerheten forbedres, er Xygenis ASPM er avgjørende for å opprettholde en sikker programvareforsyningskjede.
Er du klar til å forenkle risikostyringen, føre en jevnlig oversikt over alle dine SDLC eiendeler, og prioritere og utbedre risikoer strategisk på et blunk, noe som forenkler utbedringsprosesser for utviklerne dine? Kontakt oss og begynn å beskytte integriteten og sikkerheten til programvareforsyningskjeder nå!

