






Det eneste som er mer debattert enn betydningen av Application Security Posture Management (ASPM) er om investeringen i en ASPM verktøy er verdt det. Siden kategorien ble avduket, har leverandører av alle slag hastet med å hevde at de gjør det, men det har ikke blitt viet mye blekk til om det er fremtiden. Til syvende og sist håndteres fremtiden for applikasjonssikkerhet best ved å forstå hva de største problemene er. I denne artikkelen skal vi snakke om hvilke problemer som skapte kategorien av ASPM og vurdere om den tilbyr løsningene markedet ser etter.
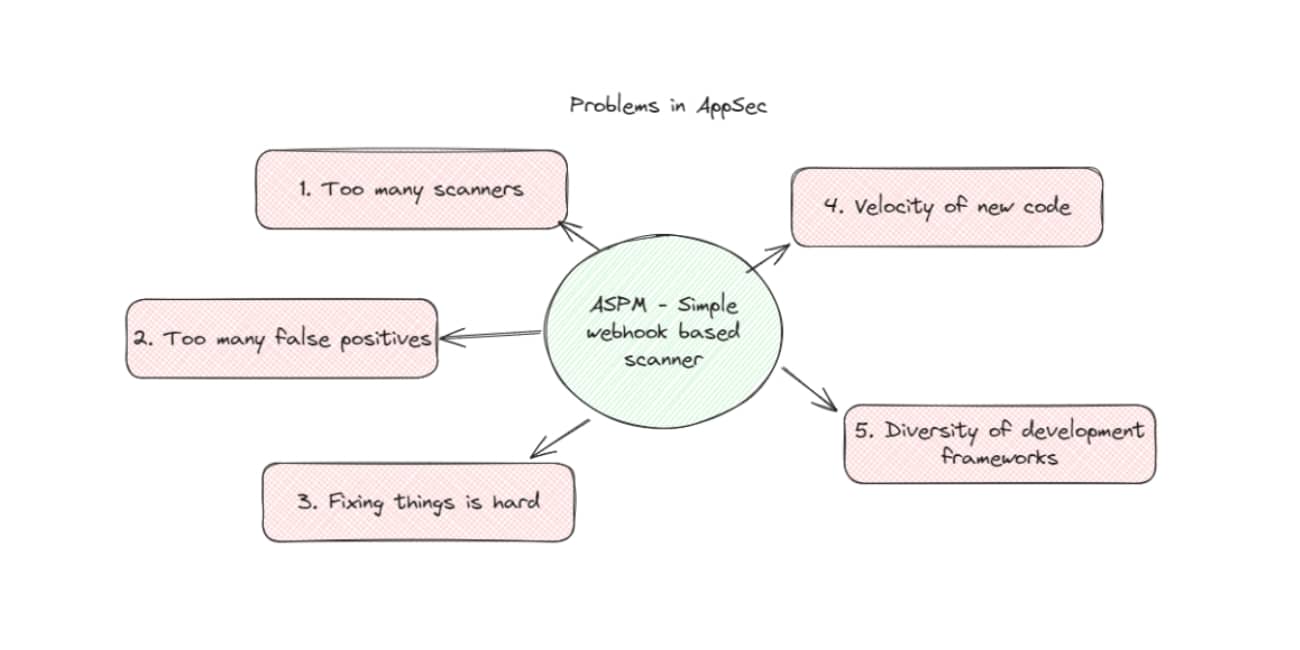
Problemer med applikasjonssikkerhet
For mange skannere
Siden jeg opprinnelig argumenterte for ASPM herunder 8 typer skannere, minst to til har dukket opp. Sikkerhetsteam kan tåle skannere, men bare hvis de gir mening å være annerledes. Skanning av servere under kjøring betyr ikke nødvendigvis trenge å være på samme sted som det som skanner databaser. Problemet er at databaser har blitt en mer pålitelig kilde til sannhet om hvor man kan finne og fikse sårbarheter.
Et arkiv kan være på ett sted, og kan inneholde dusinvis av forskjellige filer som gjør mange forskjellige ting. Tradisjonelt sett måtte sikkerhetsteam sette opp flere forskjellige docker-avbildninger eller binærfiler for å skanne disse filene etter hvert som de ble endret og distribuert. Vedlikehold av skannere kunne lett være flere heltidsjobber, ettersom de alle også trengte spesielle konfigurasjoner for å jobbe med forskjellige kodebiter.
Sikkerhetsteam trenger synligheten av alle disse forskjellige skannerne, men drar enorm nytte av enkelheten til enten "agentløs" pipeline webhooks som skanner uten konfigurasjon, eller i det minste ber et enkelt verktøy om å skanne. ASPM Verktøy gjør en god jobb med å gi enkel oversikt.
For mange falske positiver
Motpoenget med å pakke alle skannere inn på ett sted er at folk hevder at det vil bli en forringelse av skannekvaliteten. Jeg er følsom for denne bekymringen, men har to motargumenter. For det første pakker mange verktøy bare inn de samme åpen kildekode-tingene uansett, alt-i-ett-skannerne er bare mer ærlige om det. For det andre er disse argumentene alltid basert på ideen om at det rett og slett er umulig for noens skanner å være like god som deres egen.
Til syvende og sist er problemet bare å løse problemet med for mange falske positiver. Tilgjengelighet er ideen om å oppdage om en sårbarhet faktisk kan utnyttes eller ikke. ASPM Verktøy har innebygde «gode nok» versjoner av tilgjengelighet, så det blir vanskeligere for hver dag å argumentere for at det ikke kan gjøres.
Verst av alt, skanning etter CVE-er alene kan etterlate kritiske blindsoner, og det er derfor jeg setter pris på leverandører som Xygeni av to grunner: for det første, deres skanning oppstrøms etter skadelig programvare i stedet for bare sårbarheter. For det andre, deres commitå se etter andre utnyttbare konfigurasjoner som pipeline feilkonfigurasjoner, samt oppdage om disse angrepene har skjedd.
Å fikse ting er veldig vanskelig
Sikkerhetsteam ser svært lite fart i å fikse sårbarhetene sine. Jeg har hørt utallige skrekkhistorier om at selv de mest alvorlige nulldagsproblemene tar måneder å fikse på tvers av hele enterprise økosystemer. Selv om mange verktøy har sagt at problemet er «prioritering», kan du prioritere hele dagen, men hvis ingeniører ikke kan fikse noe enkelt, er det forgjeves.
Dette har vært en trend mer på «sårbarhetshåndterings»-siden av ASPM, men å hjelpe utviklere med å fikse sårbarheter bør være det virkelige målet med ASPM.
For mye kode, for raskt
Hvis vi tror at skyen akselererte kodedistribusjonen, har generativ AI bare økt hastigheten på koden. Et annet lite diskutert poeng er hvordan generativ AI fortsetter å åpne nye målgrupper for kode – slik at alle fra salgsteam til regnskap kan lage Python-skript som gjør enkle ting.
Denne utviklingen har gjort det viktigere enn noensinne å skanne ofte, ofte og i ulike miljøer. Hvis det kreves en lang godkjenningsprosess for å sette opp nye applikasjoner med skanning, er du bare forberedt på å bli blind.
Miljøene er for forskjellige
Selv om antallet skannere kan være overveldende, er det rett og slett ikke lenger mulig å finne «de beste løsningene i sin klasse» når man legger til alles månedlige Javascript-rammeverk, språkvarianter eller andre rammeverk. Jeg ser ikke for meg at sikkerhetsteam ser etter en førsteklasses skanneløsning for alle Javascript-varianter. En enkelt ASPM Verktøyet kan gjøre skannedekningen mye mer tilgjengelig enn å prøve å gå språk for språk.
ASPM Verktøyløsning?
Disse problemene er grunnen til at jeg definerte ASPM som:
Application Security Posture Management inneholder alt som trengs for å skanne og utbedre applikasjonen din for sårbarheter. Den tilbyr sikkerhetsskanning på tvers av SDLC pipeline, inntar resultater og bygger arbeidsflyter for utbedring.
I praksis realiseres dette som en alt-i-ett kildekodeintegrasjon som sømløst skanner koden din for sårbarheter, prioriterer dem og hjelper med å få dem tildelt de riktige personene. La oss se på hvordan dette løser alle hovedproblemer i AppSec:
For mange skannere
- Dette er selvforklarende – det er rett og slett ingen grunn lenger til å ha 8 forskjellige punktløsninger når én kan være god nok til å dekke mesteparten av stacken din.
For mange falske positiver
- Selv om ideen om «bedre punktløsninger» vedvarer, ASPMhar vanligvis mye mer helhetlig innsikt i hvordan en applikasjon fungerer. Enten det er å kartlegge byggeavhengigheter eller «kode til sky»-bildet – disse verktøyene gjør vanligvis en bedre jobb med å eliminere falske positiver.
Å fikse ting er veldig vanskelig
- For å være rettferdig, er det her (generelt) mange leverandører som har holdt seg unna skanning har bygget bedre motorer for å fikse ting. Uansett, det er her ASPM utmerker seg over CSPM – den har faktisk en metode for å få funn til folk som kan fikse dem.
For mye kode, for raskt
- Det faktum at automatisk utrulling av skannere i nye repositorier er en så sjelden funksjon, forteller deg hvordan bare webhook-baserte ASPM lar sikkerheten skaleres like raskt som mengden kode i et miljø
Miljøene er for forskjellige
- Selv om det alltid kan finnes kanttilfeller, blir «best i klassen» vanskeligere og vanskeligere å evaluere – skal et sikkerhetsteam teste 8 skannere mot 5 språk med 10 konseptbevis?
Jeg står ved siden av ASPM (Og ASPM verktøy) som fremtiden for applikasjonssikkerhet, løser det de fleste problemene som fagfolk innen applikasjonssikkerhet står overfor. Så snart eksisterende kontrakter er utløpt, eller til og med før, vil utøvere løpe til disse nyere løsningene. Det eneste som stopper dem er bevisstheten om at det finnes en bedre måte.

