






Applikasjonssikkerhet har aldri vært viktigere, og det har aldri vært mer omfattende. Cybertrusler blir smartere og hyppigere, og en økende andel av dem retter seg nå mot et lag tradisjonelle AppSec-verktøy ikke ble bygget for å se: AI-generert kode, AI-kodingsassistenter og avhengighetene de introduserer. Organisasjoner må beskytte applikasjonene sine for å holde sensitive data trygge, opprettholde kundenes tillit og sikre at virksomheten går knirkefritt. Med de riktige verktøyene for applikasjonssikkerhet kan team identifisere, fikse og håndtere risikoer i alle faser av utvikling og distribusjon, enten risikoen ble skrevet av et menneske eller foreslått av en AI. I tillegg gjør verktøy for testing av applikasjonssikkerhet det mulig å oppdage sårbarheter tidlig, forhindre brudd og holde sikkerheten til stede gjennom hele programvareutviklingssyklusen.
Hva er applikasjonssikkerhet?
Applikasjonssikkerhet (AppSec) er praksisen med å beskytte applikasjoner fra design til distribusjon, og sørge for at de forblir trygge mot sikkerhetsproblemer som angripere kan utnytte. Det dekker alle utviklingsprosesser, fra å skrive den første kodelinjen til å kjøre applikasjoner i produksjon.
I kjernen fokuserer applikasjonssikkerhet på å forhindre risikoer som datainnbrudd, uautorisert tilgang og tjenesteavbrudd. Dette inkluderer sikkerhet for webapplikasjoner, mobilsikkerhet og skybasert sikkerhet.
Moderne verktøy for applikasjonssikkerhet samle flere viktige funksjoner, Eksempel kodeanalyse for å oppdage usikre mønstre, avhengighetsskanning for å fange opp feil i tredjepartsbiblioteker og kjøretidsovervåking for å blokkere mistenkelig atferd. Disse verktøyene lar utviklings- og sikkerhetsteam samarbeide, noe som reduserer risikoen samtidig som programvareleveringen holdes rask og pålitelig.
Vanlige sikkerhetstrusler for applikasjoner
Bruksområder møter et bredt spekter av sikkerhetsproblemer som angripere kan utnytte. Noen av de vanligste risikoene dukker ikke bare opp i kode, men også i konfigurasjoner og eksterne avhengigheter. I følge OWASP Topp 10, disse er blant de mest kritiske truslene i sikkerhet for webapplikasjoner:
- SQL Injection → Angripere injiserer ondsinnede spørringer i inndatafelt for å få tilgang til eller endre databaser.
- Cross-Site Scripting (XSS) → Usikker håndtering av brukerinput lar angripere kjøre skript i en brukers nettleser.
- Ødelagt autentisering → Dårlig økthåndtering eller dårlig passordhåndtering gir uautorisert tilgang.
- Hemmeligheter Lekkasjer → API-nøkler, tokener eller legitimasjonsinformasjon eksponert i kode eller arkiver kan gi direkte systemtilgang.
- Feilkonfigurasjoner → Feil innstillinger for skyen eller serveren gjør applikasjoner sårbare for utnyttelse.
- Usikre avhengigheter → Sårbare biblioteker med åpen kildekode kompromitterer applikasjoner gjennom forsyningskjeden.
- AI-generert og AI-foreslått risiko → AI-kodingsassistenter kan hallusinere pakkenavn som angripere deretter registrerer med skadelig programvare (slopsquatting), eller introdusere sårbare mønstre i AI-generert kode som består en rask gjennomgang.
Disse truslene påvirker alle stadier av utviklingsprosesser, fra å skrive kode til å distribuere skybaserte applikasjoner. Derfor krever beskyttelse mot dem både sikre kodepraksiser og bruk av spesialiserte verktøy for applikasjonssikkerhet.
Hva er verktøy for applikasjonssikkerhet?
Verktøy for applikasjonssikkerhet er løsninger som beskytter applikasjoner gjennom hele programvareutviklingssyklusen. Målet deres er å identifisere sårbarheter, håndheve sikre konfigurasjoner og overvåke mistenkelig aktivitet. I motsetning til generell sikkerhetsprogramvare er disse verktøyene spesielt utviklet for å beskytte applikasjonskode, konfigurasjoner og tredjepartsavhengigheter.
De jobber hånd i hånd med sikkerhetsrammeverk som OWASP og NIST, og sørger for at applikasjoner bygges og distribueres i henhold til beste praksis i bransjen. Ved å integrere direkte i utviklernes arbeidsflyter og CI/CD pipelines, applikasjonssikkerhetsverktøy hjelper team med å oppdage risikoer tidlig og opprettholde kontinuerlig beskyttelse fra utvikling til produksjon.
Viktige funksjoner i verktøy for applikasjonssikkerhet
Moderne verktøy for applikasjonssikkerhet dele et sett med viktige funksjoner som gjør dem effektive i å beskytte applikasjoner gjennom hele utviklingssyklusen. Disse funksjonene sikrer at teamene kan håndtere sikkerhetsproblemer raskt uten å bremse leveringen:
- Kodeanalyse → Skanner kildekode og binærfiler for å oppdage usikre kodemønstre tidlig i utviklingsprosessen.
- Sårbarhetsdeteksjon → Identifiserer feil i tilpasset kode, avhengigheter med åpen kildekode og konfigurasjoner før angripere kan utnytte dem.
- Secrets Management → Forhindrer utilsiktet eksponering av legitimasjon, API-nøkler og tokener i repositorier eller pipelines.
- Kjøretidsovervåking → Observerer apper mens de kjører for å blokkere mistenkelige handlinger som uautoriserte tilgangsforsøk.
- CI/CD Integrasjon → Integrerer sikkerhetskontroller direkte i utviklingsprosesser, og sørger for at sårbarheter fanges opp før de når produksjon.
- Overholdelsesstøtte → Samsvarer med rammeverk som OWASP Top 10, NIST SSDF og CIS referansepunkter, som hjelper team med å oppfylle regulatoriske og bransjekrav.
- AI-drevet triage → Anvender AI-drevet analyse på sikkerhetsfunn, og produserer en konklusjon, hastverk og utbedringskompleksitet for hvert problem, slik at teamene fokuserer på genuint utnyttbar risiko i stedet for å gjennomgå hvert varsel manuelt.
Sammen, disse viktige funksjoner gjør applikasjonssikkerhetsverktøy essensielle for sikkerhet for webapplikasjoner, mobilsikkerhet og skybaserte miljøer. De lar utviklings- og sikkerhetsteam samarbeide effektivt, og balanserer rask levering med sterk beskyttelse.
Beste praksis for applikasjonssikkerhet
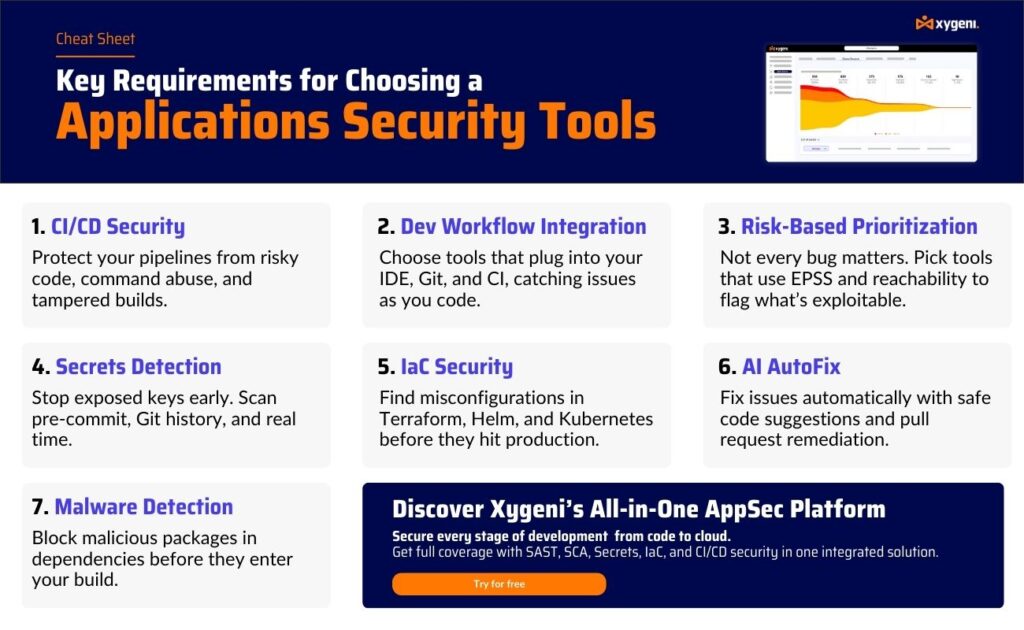
Det er viktig å kjenne til risikoene og verktøyene, men god sikkerhet avhenger også av å følge konsekvente retningslinjer. beste praksis gjennom alt utviklingsprosesserDisse fremgangsmåtene reduserer eksponering for sikkerhetsproblemer og styrke begge deler sikkerhet for webapplikasjoner og skybaserte miljøer.
- Skift sikkerhet til venstre → Bruk testing og kodeanalyse tidlig i utviklingssyklusen for å oppdage problemer før de blir kostbare.
- Sikker koding Standards → Tren utviklere til å følge trygge mønstre og unngå vanlige fallgruver som SQL-injeksjon eller feil håndtering av input.
- Regelmessige avhengighetsskanninger → Kontinuerlig overvåke åpen kildekode-biblioteker med analyse av programvaresammensetning (SCA) for å forhindre forsyningskjedeangrep.
- Beskyttelse av hemmeligheter → Bruk verktøy for å oppdage hemmeligheter og sentraliserte hvelv for å unngå å eksponere legitimasjon i databaser eller CI/CD pipelines.
- CI/CD Guardrails → Automatiser innsjekkinger pipelines for å blokkere risikable bygg, håndheve signerte konfigurasjoner og stoppe distribusjoner med kritiske sårbarheter.
- Kontinuerlig overvåking → Kombiner runtime-beskyttelse med anomalideteksjon for å fange opp mistenkelig aktivitet når applikasjoner er i produksjon.
- Samsvarsjustering → Følg rammeverk som OWASP Top 10, NIST SSDF og CIS referansepunkter for å oppfylle bransje- og regulatoriske krav.
- Synlighet av AI-ressurser → Lag en oversikt over AI-modeller, agenter og MCP-tilkoblinger som kjører på tvers av SDLC, og anvende den samme gjennomgangen på AI-generert kode og AI-introduserte avhengigheter som på menneskeskrevet kode.
Ved å kombinere disse beste praksis med den rette blandingen av verktøy for applikasjonssikkerhet, kan organisasjoner forhindre sikkerhetsbrudd, beskytte sensitive data og holde utviklingen rask uten å ofre sikkerheten.
Viktige typer verktøy for applikasjonssikkerhet
Runtime Application Self-Protection (RASP)
RASP-verktøy er innebygd i applikasjoner og overvåker dem under live bruk. De analyserer inndata, utdata og kjøretidsatferd for å oppdage ondsinnet aktivitet.
- Hvordan fungerer detRASP fanger opp forespørsler og inspiserer utførelsesbaner. Hvis den oppdager uautorisert datatilgang eller unormal oppførsel, blokkerer den handlingen umiddelbart.
- FordelerGir sanntidsforsvar mot nulldagssårbarheter, innsidetrusler og injeksjonsangrep. Det bidrar også til å oppfylle samsvarsrammeverk som DORA.
- BegrensningerRASP beskytter kjørende applikasjoner, men forhindrer ikke at usikker kode skrives i utgangspunktet.
Oppdagelse og håndtering av hemmeligheter
Verktøy for å oppdage hemmeligheter skanner arkiver, pipelines, og bygge artefakter for eksponerte legitimasjonsdetaljer som API-nøkler, databasepassord eller tokener.
- Hvordan fungerer detDe flagger hardkodede hemmeligheter eller utilsiktede lekkasjer i Git-historikken og varsler utviklere om å fjerne eller rotere dem.
- FordelerReduser risikoen for tyveri av legitimasjon, forhindre uautorisert tilgang og støtte samsvar med CIS referanser.
- BegrensningerFokuserer kun på eksponering for sensitiv data og kan ikke adressere bredere kode- eller avhengighetsfeil.
Cloud Security Posture Management (CSPM)
CSPM-verktøy fokuserer på å sikre skybaserte applikasjoner ved å oppdage feilkonfigurasjoner og håndheve retningslinjer.
- Hvordan fungerer detDe skanner infrastruktur og skyressurser, og sjekker tillatelser, lagringsinnstillinger og nettverksregler.
- FordelerHjelper team med å unngå vanlige risikoer som åpne S3-bøtter eller overdrevent permissive IAM-roller, samtidig som de er i samsvar med OWASP Topp 10 skyrisikoer.
- BegrensningerDe sikrer infrastrukturkonfigurasjoner, men kan ikke analysere applikasjonskode.
AI-sikkerhetsholdningsstyring (AI-SPM)
AI-SPM Verktøy fokuserer spesifikt på AI-laget i moderne applikasjoner: modellene, agentene og MCP-tilkoblingene som tradisjonelle AppSec-verktøy ikke har inventar på.
- Hvordan det fungerer: Oppdager kontinuerlig AI-ressurser på tvers av SDLC og korrelerer dem med risikoen de introduserer, fra AI-generert kode til AI-foreslåtte avhengigheter.
- Fordeler: Lukker den eksakte blindsonen som utnyttes av AI-spesifikke angrep i forsyningskjeden, som slopsquatting, og gir teamene et levende lagerbeholdning. (AI-BOM) av hva AI faktisk kjører.
- Begrensninger: AI-SPM sikrer AI-laget spesifikt og fungerer best sammen med tradisjonelle SAST, DAST og SCA heller enn å erstatte dem.
Hva er verktøy for testing av applikasjonssikkerhet?
Verktøy for testing av applikasjonssikkerhet (ASTT-er) evaluer applikasjoner for sårbarheter under utvikling og testing. I motsetning til verktøy for kontinuerlig beskyttelse fokuserer de på å fange opp problemer før utrulling, noe som reduserer sjansen for risiko i produksjonsmiljøer.
Viktige typer verktøy for testing av applikasjonssikkerhet
Statisk sikkerhetstesting av applikasjoner (SAST)
SAST Verktøy analyserer kildekode, bytekode eller binærfiler uten å kjøre dem.
- Hvordan fungerer detSkanner kode for usikre mønstre, for eksempel SQL-injeksjon eller hardkodet legitimasjon, mens utviklere fortsatt koder.
- FordelerOppdager sårbarheter tidlig, reduserer reparasjonskostnader og støtter OWASP sikre kodepraksiser.
- BegrensningerKan generere falske positiver og kan ikke oppdage sårbarheter under kjøring.
For mer informasjon, se vår sammenligning av SAST vs SCA.
Dynamic Application Security Testing (DAST)
DAST Verktøy simulerer virkelige angrep på en kjørende applikasjon, uten å trenge tilgang til kildekoden.
- Hvordan fungerer detSamhandler med applikasjonen eksternt, undersøker endepunkter og analyserer svar.
- FordelerOppdager kjøretidsfeil som feilkonfigurasjoner, autentiseringsproblemer eller injeksjonsrisikoer. Anbefalt av NIST som en del av en robust sikkerhetsprosess.
- BegrensningerKartlegger ikke funn direkte til kodelinjer, noe som kan forsinke utbedringen.
For mer informasjon, se vår sammenligning av SAST mot DAST.
Analyse av programvarekomposisjon (SCA)
SCA Verktøyene adresserer risikoer i komponenter med åpen kildekode, som driver de fleste applikasjoner i dag.
- Hvordan fungerer detSkanner avhengigheter og manifester (f.eks.
package.json,requirements.txt) for å oppdage kjente sårbarheter og lisensproblemer. - FordelerBeskytter mot trusler i forsyningskjeden, sikrer samsvar med lisenser og støtter rammeverk som NIST SSDF.
- BegrensningerFokuserer kun på tredjepartsbiblioteker og analyserer ikke tilpasset applikasjonskode.
Interactive Application Security Testing (IAST)
IAST-verktøy kombinerer styrkene til SAST og DAST under kjøretid i et testmiljø.
- Hvordan fungerer detInstrumenterer applikasjonen, sporer hvordan data flyter og validerer sårbarheter i kontekst.
- FordelerGir mer nøyaktige resultater, færre falske positiver og raskere tilbakemeldinger for utviklere.
- BegrensningerKrever et testmiljø og kan introdusere kjøretidsoverhead under testing.
Sammenligning av verktøy for applikasjonssikkerhet og testverktøy
| Tool | Formål | Viktige fordeler | Begrensninger |
|---|---|---|---|
| RASP | Overvåker applikasjoner i sanntid under utførelse. | Blokkerer nulldagsangrep og mistenkelige handlinger, legger til runtime-forsvar. | Beskytter kun under kjøretid, forhindrer ikke kodefeil tidligere. |
| Hemmelighetsoppdagelse | Finner sensitive data som API-nøkler og passord i kodebaser. | Forhindrer lekkasje av legitimasjon, sikrer samsvar med CIS referanser. | Fokuserer kun på hemmeligheter, fikser ikke bredere kodesårbarheter. |
| CSPM | Skanner og administrerer skykonfigurasjoner. | Oppdager feilkonfigurasjoner, håndhever OWASP Topp 10 standards. | Begrenset til skyressurser, dekker ikke applikasjonslogikk. |
| SAST | Analyserer kildekode eller binærfiler uten å kjøre dem. | Oppdager problemer tidlig i utviklingen, støtter sikre kodepraksiser. | Kan generere falske positiver, ingen innsikt i kjøretidsproblemer. |
| DAST | Simulerer angrep på kjørende applikasjoner. | Finner sårbarheter under kjøring, fungerer uten kildekode. | Kartlegges ikke direkte til kodelinjer, mindre nyttig for reparasjon ved kilden. |
| SCA | Skanner avhengigheter med åpen kildekode for sårbarheter og risikoer. | Beskytter forsyningskjeden, sikrer lisens- og samsvarshåndtering. | Begrenset til tredjepartskomponenter, ikke tilpasset applikasjonskode. |
| IAST | Kombinerer statisk og dynamisk testing i testmiljøer. | Validerer sårbarheter i kontekst, reduserer falske positiver. | Krever oppsett av kjøretidstest, kan påvirke ytelsen under testing. |
| AI-SPM | Oppdager og sikrer AI-modeller, agenter og MCP-tilkoblinger. | Lukker AI-spesifikke blindsoner (slopquatting, hallusinerte avhengigheter), produserer en AI-BOM. | Fokusert på AI-laget; fungerer best kombinert med SAST/DAST/SCA. |
Samler alt: Velge riktige verktøy for applikasjonssikkerhet
Hver av verktøy for applikasjonssikkerhet og verktøy for testing av applikasjonssikkerhet spiller det som er oppført ovenfor en spesifikk rolle. For eksempel SAST hjelper utviklere med å finne kodefeil tidlig, mens DAST simulerer angrep på kjørende applikasjoner. SCA fokuserer på risikoer knyttet til åpen kildekode, og RASP gir live-beskyttelse i produksjon. Deteksjon av hemmeligheter beskytter legitimasjon, og CSPM sikrer skymiljøer.
Imidlertid disse verktøy for testing av applikasjonssikkerhet og verktøy for beskyttelse ved kjøring har også begrensninger. Noen genererer for mange falske positiver, andre fokuserer bare på kjøring, og mange opererer i siloer uten integrering i moderne utviklingsprosesserDenne fragmenteringen gjør det vanskelig for team å opprettholde oversikt, prioritere problemer og holde tritt med raske utgivelsessykluser.
Derfor krever det å bygge en sterk sikkerhetsposisjon å kombinere flere løsninger i en helhetlig strategi. Organisasjoner som integrerer verktøy for testing av applikasjonssikkerhet med runtime-beskyttelse, hemmelighetsadministrasjon og skysikkerhet oppnå et mer komplett forsvar mot sikkerhetsproblemer på tvers av programvareutviklingslivssyklusen.
Samtidig øker håndteringen av et lappeteppe av verktøy kompleksiteten og kostnadene. Dette er grunnen til at mange team beveger seg mot alt-i-ett-plattformer som forener disse funksjonene, gir konsistent rapportering og passer direkte inn i CI/CD pipelines.
Hvorfor velge Xygeni for dine sikkerhetsbehov for applikasjoner?
Xygeni går utover punktløsninger ved å tilby en Alt-i-ett applikasjonssikkerhetsplattform som forener alle verktøyene team trenger for å sikre applikasjonene sine fra utvikling til produksjon. I stedet for å administrere fragmenterte løsninger, samler Xygeni dem på ett sted:
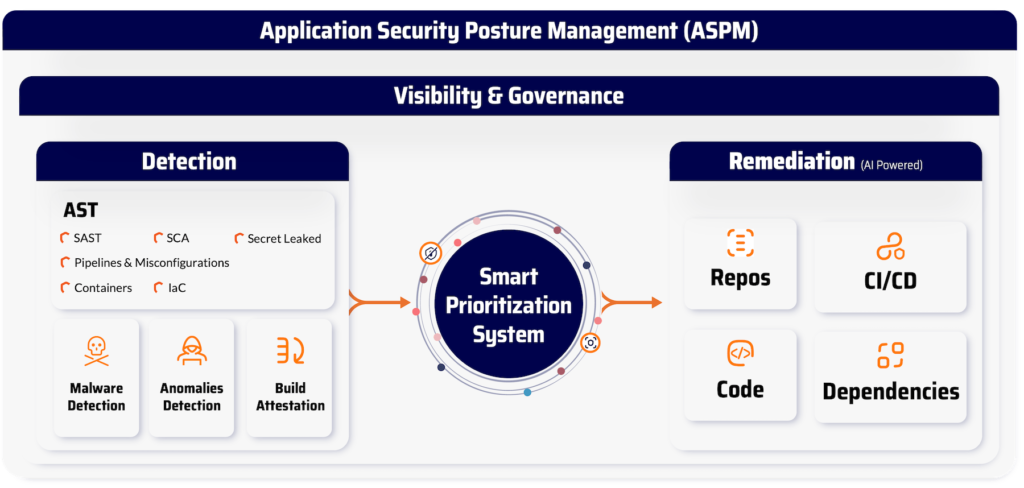
- Statiske og dynamiske skanninger → Innfødt SAST, DAST og IAST skanning innebygd i utviklingsarbeidsflyter.
- Beskyttelse av programvareforsyningskjeden → Kontinuerlig SCA for avhengigheter med åpen kildekode, med innsikt i utnyttbarhet og tilgjengelighetsanalyse.
- Hemmeligheter Sikkerhet → Avansert deteksjon og administrasjon av legitimasjon på tvers av databaser og pipelines.
- Kjøretidsbeskyttelse → RASP og avviksdeteksjon for å stoppe mistenkelig atferd i sanntid.
- Cloud Security → CSPM for å identifisere feilkonfigurasjoner og sikre skybaserte miljøer.
- AI-sikkerhet → AI-inventar og AI-triage kartlegger alle AI-modeller, agenter og MCP-tilkoblinger på tvers av SDLC, og anvende AI-drevet vurdering av verdivurdering, hastverk og kompleksitet på funn, slik at AI-generert kode får samme gransking som alt annet i pipeline.
Det som gjør at Xygeni skiller seg ut er ikke bare dekning, men også hvordan det fungerer:
- Innebygd skanning → Innebygd direkte i utviklernes arbeidsflyter og CI/CD pipelines, ingen lappeteppe-integrasjoner kreves.
- Prioriteringstrakt → Fokuserer teamene på risikoene som virkelig betyr noe ved å filtrere sårbarheter basert på tilgjengelighet og utnyttbarhet.
- Guardrails → Håndhev sikkerhetspolicyer automatisk, og bryt risikable bygg før de når produksjon.
- Unified Dashboard → Gir én enkelt sannhetskilde for sårbarheter, feilkonfigurasjoner og trusler gjennom hele programvareutviklingssyklusen.
Med Xygeni får utviklings- og sikkerhetsteam muligheten til å identifisere, prioritere og utbedre sikkerhetssårbarheter raskt samtidig som produktiviteten holdes høy. Det er ikke bare en samling verktøy, men en plattform som er utviklet for å beskytte moderne applikasjoner fra ende til ende.
Ofte stilte spørsmål (FAQ)
Hva er testverktøy for applikasjonssikkerhet?
Verktøy for testing av applikasjonssikkerhet (ASTT-er) er programvareløsninger som analyserer applikasjoner for å oppdage sikkerhetssårbarheter før utrulling. De inkluderer SAST, DAST, SCAog IAST, som hver fokuserer på ulike utviklingsstadier. Målet deres er å hjelpe utviklere og sikkerhetsteam med å finne og fikse svakheter tidlig i livssyklusen.
Hvilket verktøy anbefales for sikkerhetstesting av applikasjoner?
Det riktige verktøyet avhenger av miljøet og behovene dine. SAST anbefales for å fange opp usikker kode under utvikling, mens DAST er ideelt for kjøretidstesting. Mange organisasjoner kombinerer begge deler med SCA for at sikkerhet i forsyningskjeden skal oppnå fullstendig dekning.
Er en vurdering av webapplikasjoner et sikkerhetsverktøy?
En vurdering av webapplikasjoner er ikke et verktøy i seg selv, men en prosess som bruker verktøy for testing av applikasjonssikkerhet for å evaluere risikoer. Det innebærer vanligvis å kjøre SAST, DAST og manuelle gjennomganger for å avdekke sårbarheter i webapplikasjoner. Målet er å styrke sikkerheten til webapplikasjoner ved å finne feil før angripere gjør det.
Hva er det beste verktøyet for dynamisk testing av applikasjonssikkerhet for skyen?
Det beste DAST-verktøyet for skybaserte miljøer er et som integreres sømløst i CI/CD pipelineog skalerer med containeriserte distribusjoner. Moderne DAST-løsninger kan skanne API-er, mikrotjenester og serverløse applikasjoner i sanntid. Nøkkelen er å velge et verktøy som gir handlingsrettet innsikt uten å bremse skyutviklingsprosesser.
Hvilket verktøy anbefales for enterprise testing av applikasjonssikkerhet?
Enterprisebruker vanligvis en blanding av verktøy for testing av applikasjonssikkerhet (SAST, DAST, SCAog IAST) for å dekke ulike stadier av livssyklusen. Den anbefalte tilnærmingen er å velge løsninger som integreres i CI/CD pipelines, gi nøyaktige resultater med lave falske positiver og skaler på tvers av flere applikasjoner.
Dekker applikasjonssikkerhet AI-generert kode og AI-kodingsverktøy?
I økende grad, ja. AI-SPM-verktøy oppdager og sikrer AI-modeller, agenter og MCP-tilkoblinger som nå kjører på tvers av SDLC, mens AI-triage bruker AI-drevet analyse på funn, slik at både AI-generert kode og tradisjonell applikasjonskode evalueres med samme grundighet.

