






Å vite hvordan man unngår skadelig programvare har sluttet å være en sjekkliste og har blitt en daglig disiplin for alle som leverer programvare. Avhengigheter med åpen kildekode, CI/CD pipelines, og nå gir AI-kodingsassistenter alle angripere nye inngangspunkter til forsyningskjeden din. En moderne strategi for forebygging av skadelig programvare må dekke alle tre, ikke bare koden teamet ditt skriver for hånd.
Denne veiledningen går gjennom de syv trinnene som utgjør en effektiv tilnærming til forebygging av skadelig programvare i dag: fra sanntidsdeteksjon og CVE-sjekker til den nyeste risikoen på listen, skadelig programvare introdusert gjennom AI-generert kode og AI-kodingsagenter.
Hva «å unngå skadelig programvare» egentlig betyr i en programvareforsyningskjede
Forebygging av skadelig programvare i applikasjonssikkerhet er ikke én kontroll. Det er lagdelt dekning på tvers av fire steder angripere faktisk opererer:
- Avhengigheter av åpen kildekodeondsinnede pakker publisert til npm, PyPI, Maven og andre registre, ofte før det finnes noen antivirussignatur for dem.
- Søknadskodebakdører, trojanere og forvirret logikk skjult i førstepartskode eller bidratt kode.
- CI/CD pipelinesomvendte skall, ondsinnede nedlastinger og uautoriserte pipeline endringer som kjører med langt flere privilegier enn en bærbar PC noen gang får.
- AI-assistert utviklingpakker hallusinert av AI-kodingsassistenter og deretter registrert av angripere før en utvikler godtar forslaget.
Hvert lag trenger sin egen deteksjonslogikk. Det er kjerneideen bak hvordan man unngår skadelig programvare på organisasjonsnivå: ingen enkelt skanner dekker alle fire.
Slik unngår du skadelig programvare: 7 viktige trinn
| Trinn | Handling | Hvorfor det gjelder |
|---|---|---|
| 1 | Ta i bruk sanntidsdeteksjon av skadelig programvare | Stopper nulldagstrusler før en signatur finnes. |
| 2 | Skann avhengigheter i åpen kildekode og kjør CVE-sjekker | Avdekker kjente og skjulte sårbarheter i biblioteker. |
| 3 | Sikre din CI/CD pipeline | Blokkerer skadelig programvare fra å komme inn under bygg og distribusjoner. |
| 4 | Se opp for risiko for skadelig programvare i AI-generert kode | Lukker det nyeste inngangspunktet: hallusinerte og slopshuttede pakker. |
| 5 | Oppretthold full oversikt over AppSec-stakken din | Fjerner blindsoner mellom innebygde og tredjepartsverktøy. |
| 6 | Tilpass deg til nye reguleringer (NIS2, DORA, EUs AI-lov) | Gjør etterlevelsespress om til en påtvingende funksjon for hygiene. |
| 7 | Tren utviklere og team | Reduserer de menneskelige feilene som de fleste angrep fortsatt er avhengige av. |
1. Ta i bruk sanntidsdeteksjon av skadelig programvare
Tradisjonelle sikkerhetsverktøy er avhengige av kjente signaturer, noe som betyr at de bare fanger opp skadelig programvare etter at noen andre allerede har blitt rammet av den. Nulldagstrusler venter ikke på at en CVE skal bli innlevert.
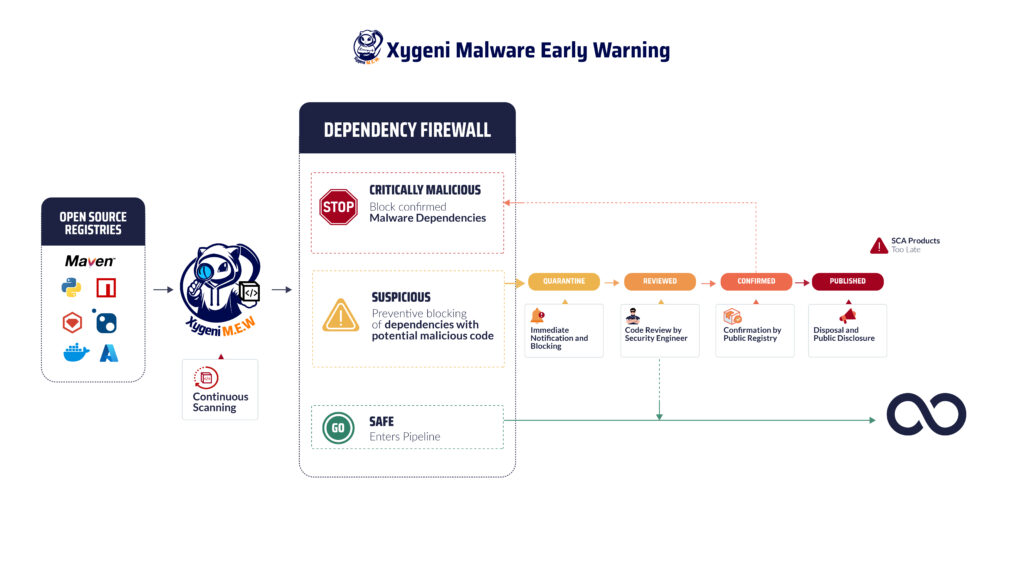
Xygenis tidlige varslingssystem tetter dette gapet. Det skanner kontinuerlig offentlige registre som NPM, PyPI og Maven og flagger skadelige pakker i det øyeblikket de publiseres, ved hjelp av sin egen skadevareintelligens i stedet for å vente på en offentlig signatur. Dette er hva en sanntidsstrategi for forebygging av skadevare faktisk krever: deteksjon som kjører med publiseringshastighet, ikke revisjonshastighet.
2. Skann avhengigheter med åpen kildekode og kjør CVE-sjekker
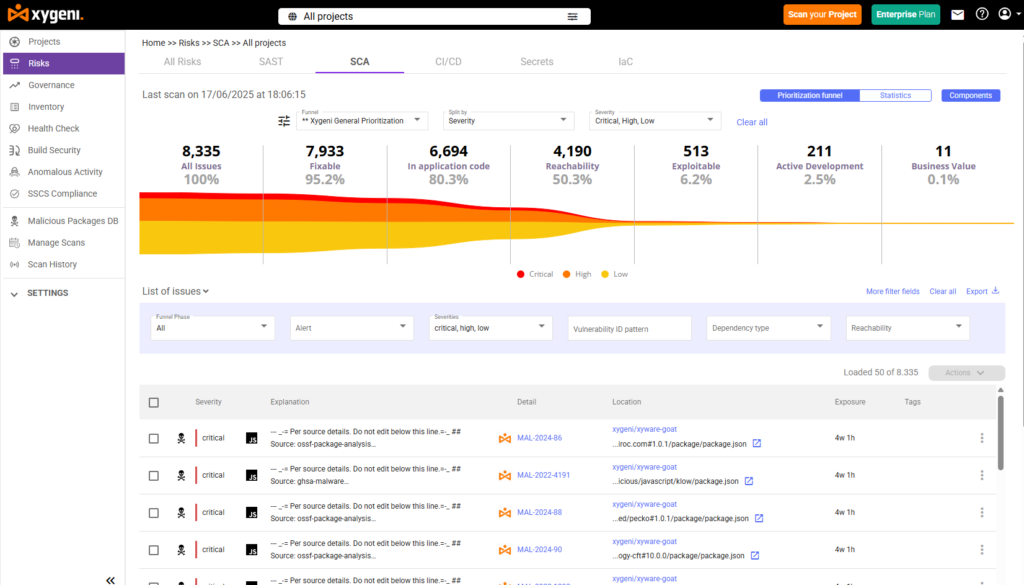
En CVE-sjekk, som betyr en skanning mot databasen for vanlige sårbarheter og eksponeringer, er et grunnleggende trinn i ethvert program for forebygging av skadelig programvare. Det er heller ikke nok i seg selv. CVE-sjekker dekker bare sårbarheter som allerede er avslørt, noe som åpner for nyere eller mindre synlige problemer.
Xygenis Analyse av programvaresammensetning går lenger ved å kombinere CVE-sjekker med analyse av tilgjengelighet og utnyttbarhet, slik at teamet ditt prioriterer sårbarhetene som faktisk er tilgjengelige i koden din, i stedet for å jage etter hver oppføring i en feed. Det er denne konteksten som gjør en lang liste over sårbarheter til en håndterbar en.
3. Sikre din CI/CD Pipeline
A pipeline kjører med flere privilegier og mindre menneskelig tilsyn enn noen bærbar PC, noe som gjør den til et verdifullt mål. Xygenis CI/CD Trygghet og Anomali Deteksjon Vær oppmerksom på atferden angripere faktisk bruker: reverse shell-forsøk, ondsinnede nedlastinger midt i byggingen, usikre Infrastructure as Code-kommandoer i Terraform- eller Kubernetes-konfigurasjoner og uautoriserte endringer i byggeskript eller grenbeskyttelse.
Bygg integritet, basert på SLSA og in-toto, legger til proveniens til artefaktene dine pipeline produserer, slik at du kan bekrefte hva som faktisk bygde en gitt utgivelse og oppdage manipulering mellom commit og utplassering. Pipeline security er der mange planer for forebygging av skadelig programvare stopper opp, og det er nettopp dit angriperne har beveget seg.
Beskytt dine åpen kildekode-avhengigheter mot skadelig programvare
Oppdag proaktive strategier for å sikre programvaren din med åpen kildekode mot trusler mot skadelig programvare. Last ned hvitboken vår for viktig innsikt i beskyttelse mot skadelig programvare.
4. Se opp for risiko for skadelig programvare i AI-generert kode
Dette er den nyeste artikkelen om hvordan man unngår skadelig programvare, og den fortjener et eget trinn snarere enn en fotnote. AI-kodingsassistenter anbefaler noen ganger pakker som ikke finnes. Angripere ser etter disse hallusinerte navnene og registrerer dem i offentlige registre på forhånd, en teknikk kjent som slopsquatting. En utvikler som godtar AI-ens forslag uten å sjekke, installerer det angriperen har lagt der.
Omfanget av dette er ikke teoretisk. En fagfellevurdert USENIX Security 2025-studie analyserte 2.23 millioner kodeeksempler på tvers av 16 store språkmodeller og fant at 19.7 % av anbefalte pakker ikke eksisterte, noe som resulterte i mer enn 205 000 unike hallusinerte pakkenavn. Enda verre var det at 43 % av disse hallusinerte navnene dukket opp konsekvent på tvers av gjentatte ledetekster, noe som betyr at de er forutsigbare nok til at en angriper kan farme på forhånd.
Xygenis MEW (tidlig advarsel om skadelig programvare) Validering gjelder uavhengig av om en pakke ble forespurt av en menneskelig utvikler eller foreslått av en AI-kodingsassistent: den sjekker nye og eksisterende pakker mot Xygenis egen malware-intelligens før de er klarert i en bygging. På kodesiden flagger Xygenis DevAI sårbarheter i både menneskeskrevet og AI-generert kode direkte i IDE-en, slik at problemer introdusert av et AI-forslag dukker opp før koden sendes, ikke etter.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Oppretthold full synlighet på tvers av AppSec-stakken din
Du kan ikke forhindre skadelig programvare i komponenter du ikke kan se. De fleste organisasjoner kjører mer enn én skanner i dag, ofte en blanding av innebygde verktøy og tredjeparts punktløsninger. Xygenis ASPM (Application Security Posture Management)-laget forener funn på tvers av innebygde skannere og tredjepartsverktøy i én risikovisning, og bruker det samme AI-drevet triage, forklaring og prioritering av alle, ikke bare funnene Xygenis egne skannere produserer. Det er spesielt viktig for forebygging av skadelig programvare: en ondsinnet avhengighet flagget av ett verktøy og en mistenkelig pipeline Endringer flagget av en annen er enklere å koble til når de sitter i samme visning.
6. Tilpass forebygging av skadelig programvare til nye forskrifter
Forskrifter som NIS2, DORA og EUs AI-lov presser sikkerhet i forsyningskjeden fra beste praksis til et samsvarskrav, spesielt rundt tredjepartsprogramvare og sårbarhetsavsløring. Xygeni støtter kontinuerlig overvåking, risikostyring og rapportering som er knyttet til disse rammeverkene, noe som betyr de samme kontrollene for forebygging av skadelig programvare som beskytter din pipeline også bygge revisjonssporet som regulatorer forventer. Samsvarspress er ikke grunnen til å gjøre dette arbeidet, men det er en nyttig påtvingende funksjon for organisasjoner som fortsatt behandler det som valgfritt.
7. Tren utviklere og team
Deteksjonsverktøy tetter mesteparten av gapet, men bevissthet er fortsatt viktig. Utviklere som vet hvordan en slopsquatt-pakke eller en phishing-levert avhengighet ser ut, er mindre sannsynlig å være inngangspunktet i utgangspunktet. Programvare for forebygging av skadelig programvare reduserer angrepsflaten; trente team reduserer hvor ofte overflaten testes.
Hvordan Xygenis tidlige varslingssystem fungerer
- Kontinuerlig overvåkingXygeni skanner kontinuerlig offentlige databaser, inkludert NPM, PyPI og Maven, og følger med på nye pakkepubliseringer etter hvert som de skjer, i stedet for å vente på en planlagt skanning.
- Blokker kjente avhengigheter av skadelig programvarePakker som samsvarer med Xygenis etterretning om skadelig programvare blokkeres umiddelbart fra å komme inn i utviklingsmiljøet ditt.
- Automatisk karanteneMistenkelige, men ubekreftede pakker settes i karantene, slik at de ikke kan forårsake skade mens de er under vurdering.
- TrusselvalideringXygenis sikkerhetsforskningsteam analyserer pakker i karantene og samarbeider med registre for å bekrefte status, noe som hindrer at falske positiver forstyrrer arbeidsflyten din.
- SanntidsvarslerHver blokkering eller karantene utløser et varsel via e-post, Slack eller netthooks, med detaljene teamet ditt trenger for å handle.
- OffentliggjøringNår en trussel er bekreftet, avslører Xygeni detaljer til det bredere samfunnet, og bidrar til å begrense spredningen utenfor ditt eget miljø.

Vanlige spørsmål om hvordan du unngår skadelig programvare
Hva er den mest effektive måten å unngå skadelig programvare i åpen kildekode-programvare?
Den mest effektive tilnærmingen kombinerer sanntidsdeteksjon som fanger opp skadelig programvare før en offentlig signatur finnes, med regelmessige CVE-sjekker og tilgjengelighetsanalyse for kjente sårbarheter. Signaturbasert skanning alene overser nulldagstrusler; kombinert med tidlig varslingsovervåking av offentlige registre tetter dette gapet.
Hva er programvare for forebygging av skadelig programvare?
Programvare for forebygging av skadelig programvare er verktøy som oppdager og blokkerer skadelig kode, pakker eller pipeline atferd før den når produksjonsprosessen. Moderne programvare for forebygging av skadelig programvare går utover signaturmatching og inkluderer atferdsanalyse, avhengighetsovervåking og CI/CD anomalideteksjon.
Hva er slopsquatting, og hvordan er det relatert til forebygging av skadelig programvare?
Slopsquatting er når en angriper registrerer et pakkenavn som en AI-kodingsassistent er kjent for å hallusinere, og deretter venter på at utviklere skal installere det ved å godta AI-ens forslag. En USENIX Security-studie fra 2025 fant at nesten 1 av 5 AI-anbefalte pakker ikke eksisterte, noe som gjør dette til en reell og målbar risiko for forebygging av skadelig programvare for ethvert team som bruker AI-kodingsverktøy.
Kan man stole på pakker med åpen kildekode?
De fleste er trygge, men ikke alle. Angripere publiserer jevnlig skadelige versjoner som ser legitime ut eller utnytter navneforvirring. Å redusere risikoen betyr å kombinere programvare for forebygging av skadelig programvare med kontinuerlig registerovervåking og validering av pakkevedlikeholdere, og ikke bare stole på tillit.
Forhindrer CVE-sjekker alene skadelig programvare?
Nei. CVE-sjekker dekker bare sårbarheter som allerede er offentliggjort. Skadelig programvare, spesielt nulldagstrusler og pakker med forhåndssignering, krever sanntidsdeteksjon i tillegg til CVE-sjekker for å lukke gapet mellom publisering og avsløring.
Prioriter, utbedre og sikre programvarerisikoene dine
Unngå skadelig programvare i åpen kildekode, CI/CD, og AI-assistert utvikling krever sanntidsdeteksjon, ikke bare periodisk skanning. Kontakt or start gratis for å se hvordan Xygenis tidlige varslingssystem og den komplette AppSec-plattformen fungerer sammen.
