






SQL-injeksjoner er fortsatt en av de farligste og mest utbredte sårbarhetene i webapplikasjoner. Hvis de ikke tas tak i, kan de gi angripere tilgang til, endre eller ødelegge sensitive data gjennom dårlig skrevne databasespørringer. Derfor er det viktig for alle utviklings- og DevSecOps-team i dag å forstå hvordan man forhindrer SQL-injeksjon – og å bruke proaktiv SQL-injeksjonstesting.
Verizons rapport om datainnbrudd for 2025 fant at SQL-injeksjon bidro til 12 % av alle datainnbrudd, opp fra 9 % året før. Og blant OWASPs topp 10-liste for 2025 står injeksjon (kategorien SQL-injeksjon tilhører) fortsatt for mer enn 14 000 registrerte CVE-er, med 100 % av applikasjonene OWASP testet som sjekket for en eller annen form for det. Sårbarheten ble ikke mindre farlig. Den flyttet bare fra #3 til #5 på rangeringen, hovedsakelig fordi nyere kategorier med høyere innvirkning dukket opp, ikke fordi SQL-injeksjon sluttet å bli utnyttet.
I denne veiledningen vil vi dekke:
- Hva SQL-injeksjoner er og hvordan de fungerer
- OWASP-anbefalte forebyggingsteknikker
- Viktige strategier for SQL-injeksjonstesting
- Hvordan Xygenis SAST motor oppdager sårbarheter for SQL-injeksjon tidlig i SDLC
La oss dykke ned i hvordan du sikrer koden din, flytter sikkerheten til venstre og forsvarer programvareforsyningskjeden din mot en av de eldste (og fortsatt aktive) angrepsmetodene.
Hva er SQL-injeksjon?
SQL-injeksjon er et angrep på kodenivå der ondsinnet inndata settes inn i SQL-spørringer for å manipulere eller omgå databaseoperasjoner. Det skjer ofte når brukerleverte data brukes i en spørring uten riktig validering eller sanering.
For eksempel kan angripere utnytte login skjemaer, søkefelt eller API-parametere til:
- Omgå autentisering
- Hent sensitive data
- Slett eller ødelegg poster
- Utfør administratoroperasjoner i databasen
Hvis du ønsker å forhindre SQL-injeksjoner, det første steget er å forstå hvordan de fungerer.
Eksempel på SQL-injeksjon i den virkelige verden
Ta en enkel Java login spørsmål:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Hvis en bruker skriver inn dette:
					user: ' OR 1=1 --
pass: anything
Det blir:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Angriperen får tilgang ved å gjøre betingelsen alltid sann. Dette er et skoleeksempel på hvorfor SQL-injeksjonstesting er så kritisk under utviklingen.
Slik forhindrer du SQL-injeksjoner: Praktiske tips
Nå som vi forstår hva a SQL-injeksjon er og hvordan det fungerer, la oss utforske hvordan forhindre SQL-injeksjoner i virkelige prosjekter. Den gode nyheten? Det finnes velprøvde, utviklervennlige beste praksiser som bidrar til å stoppe disse angrepene før de skjer.
Ocuco OWASP SQL-injeksjonsforebygging jukseark er en pålitelig referanse for å bygge sikre databaseinteraksjoner. Den anbefaler flere kjerneteknikker:
1. Bruk forberedte setninger (med parameteriserte spørringer)
Først og fremst, bruk alltid parameteriserte spørringer i stedet for strengsammenkobling når du håndterer brukerinput. Forberedte setninger forteller databasen at den skal behandle input utelukkende som data – ikke som en del av SQL-logikken.
Her er en tryggere versjon av login spørring ved hjelp av Java Forberedt uttalelse:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Som et resultat, selv om brukeren prøver noe ondsinnet, vil ikke inputen endre spørrestrukturen.
2. Valider og rengjør inndata
Selv om parameteriserte spørringer gjør mesteparten av det tunge arbeidet, er det fortsatt viktig å validere inndatatyper og -lengder. For eksempel, avvis inndata med uventede tegn eller formater.
Enda mer, aldri stol på brukerinndata – selv om det kommer fra frontend-en eller mobilappen din.
3. Bruk ORM-verktøy klokt
Mange moderne rammeverk og ORM-er (som Hibernate eller Django ORM) tilbyr SQL-injeksjonsbeskyttelse som standard. Utviklere kan imidlertid fortsatt skrive rå spørringer eller omgå sikre metoder. Bruk alltid ORM-funksjoner som tiltenkt, og unngå å blande rå SQL med mindre det er absolutt nødvendig.
AI-generert kode introduserer den samme risikoen i en ny form. ORM-er som Django og Hibernate parameteriserer spørringer som standard, men beskyttelsen forsvinner i det øyeblikket en utvikler, eller en AI-kodingsassistent, går over til en rå spørring eller sender et brukerkontrollert feltnavn. Djangos egen CVE-2024-42005 viste at dette skjedde på en angivelig «sikker» metode. Behandle SQL-logikk foreslått av en AI-assistent med samme gransking som enhver annen spørrekonstruksjon. Parameterisering som standard overlever ikke en snarvei, verken menneskelig eller AI-foreslått.
4. Minst privilegium-prinsipp
Et annet nyttig tips: begrens databasetillatelser. Selv om en injeksjon skjer, kan ikke en bruker med skrivebeskyttet tilgang slette tabeller eller oppdatere sensitive data.
5. Test kontinuerlig med sikkerhetsverktøy
Til slutt, adopter SQL-injeksjonstesting verktøy som kan fange opp disse feilene før de kommer i produksjon. Vi skal snakke mer om hvordan Xygeni gjør dette snart.
For å oppsummere handler det ikke om å bruke ett magisk triks å forhindre SQL-injeksjoner – det handler om å bruke små, konsistente sikkerhetstiltak i hele koden og infrastrukturen.
SQL-injeksjonstesting: Fange feil før angripere gjør det
Selv med beste praksis på plass, kan feil gli gjennom. Det er der SQL-injeksjonstesting blir viktig.
Men hvordan ser testing ut i praksis?
Manuell testing
Sikkerhetsteam og etiske hackere tester ofte endepunkter ved å injisere spesialtegn som ' ELLER 1=1 — for å se om spørringer brytes eller returnerer uventede resultater. Selv om denne metoden er effektiv, er den tidkrevende og vanskelig å skalere.
Automatisert testing
De fleste moderne DevSecOps-team er nå avhengige av automatiserte verktøy – som statisk applikasjonssikkerhetstesting (SAST) – for å skanne kode for injeksjonssårbarheter under utvikling. Disse verktøyene gjennomgår kode uten å kjøre den, og hjelper med å fange opp problemer som:
- Sammenkoblede SQL-strenger
- Usikker brukerinndata i spørringer
- Eldre kode med usikre mønstre
Hvordan Xygeni bidrar til å forhindre og oppdage SQL-injeksjoner
At Xygeni, tror vi at den beste måten å forhindre SQL-injeksjoner på er å oppdage dem tidlig – ideelt sett før de forlater kodeeditoren din. Det er akkurat det våre Code Security Løsningen er bygget for å gjøre det.
La oss se nærmere på hvordan vi støtter SQL-injeksjonstesting og forebygging i virkelige utviklingsmiljøer.
Kraftig statisk kodeanalyse (SAST) for SQL-injeksjonsdeteksjon
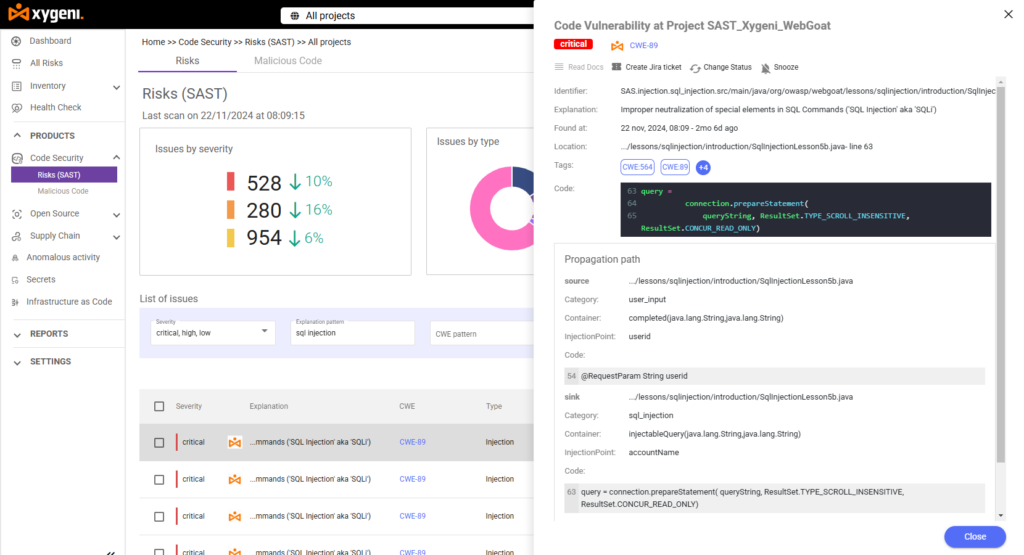
Plattformen vår inkluderer kraftig statisk applikasjonssikkerhetstesting (SAST)-motor som skanner kodebasen din etter risikable SQL-mønstre – som dynamiske spørringer bygget med brukerinput eller hardkodede strenger. Når verktøyet vårt oppdager en potensiell SQL-injeksjon, den flagger den nøyaktige plasseringen i kildekoden din, fremhever risikonivået (f.eks. kritisk) og viser en detaljert forklaring.
For eksempel, i et testprosjekt, vår SAST Søkemotoren oppdaget et kritisk SQL-injeksjonssårbarhet i en Java-fil:
- CWECWE-89 (SQL-injeksjon)
- Vårt kontor:Linje 71 inn SqlInjectionLeksjon5b.java
- InjeksjonspunktBruker-ID sendt direkte til en SQL-spørring
- ForplantningsveiFjern spor fra input til spørringsutførelse
Dette detaljnivået hjelper utviklere med å forstå hvor problemet begynner (kilden), hvordan det flyter gjennom koden (forplantning) og hvor det forårsaker risiko (avløpsvannet).
Forslag til kontekstuelle løsninger
Enda bedre, Xygeni stopper ikke ved deteksjon – vi veileder teamet ditt videre hvordan forhindre SQL-injeksjoner med kontekstuelle råd og forslag til koderettelser. Hvis vi for eksempel oppdager at en spørring er bygget ved hjelp av strengsammenkobling, anbefaler vi å bytte til parameteriserte setninger og forklare hvordan du gjør det.
Dette betyr at utviklere kan utbedre problemer uten å måtte være sikkerhetseksperter.
Funn blir også automatisk triaget gjennom AI-triage, noe som produserer en dom, hastverk og utbedringskompleksitet for hvert SQL-injeksjonsfunn, slik at en kritisk, lett fikset forekomst ikke sitter i samme kø som en med lav prioritet.
Sømløs integrasjon med utviklerarbeidsflyten din
Løsningen vår passer perfekt inn i dine eksisterende verktøy – GitHub, GitLab, Bitbucket og andre. Dette sikrer at sikkerhetskontroller skjer automatisk med hver pull request eller bygge. Så enten du gjennomgår en ny funksjon eller oppdaterer eldre kode, SQL-injeksjonstesting blir en del av din CI/CD pipeline.
Sanntidsvarsler og Dashboards
Til slutt, Xygenis sentraliserte dashboardog sanntidsvarsler gir teamet ditt innsikt i SQL-injeksjonstrender på tvers av alle prosjektene dine. Du kan spore sårbarheter etter alvorlighetsgrad, team eller prosjekt – og bevise samsvar med OWASP Top 10 og andre standards.
SQL-injeksjonsangrep i den virkelige verden: Lærdommer fra felten
SQL-injeksjonsangrep har ført til noen av de mest betydelige datainnbruddene i historien, noe som understreker det kritiske behovet for robust applikasjonssikkerhetHer er bemerkelsesverdige eksempler fra den virkelige verden:
1. Brudd på Heartland Payment Systems (2008)
I 2008, Heartland betalingssystemer, en stor betalingsbehandler, ble utsatt for et datainnbrudd som avslørte omtrent 130 millioner kreditt- og debetkortnumre. Angripere utnyttet en SQL-injeksjonssårbarhet for å infiltrere selskapets nettverk, noe som førte til et av de største datainnbruddene som er registrert.
2. Yahoo! Voices-databrudd (2012)
I juli 2012, Yahoo!-stemmer ble offer for et SQL-injeksjonsangrep som kompromitterte nesten 450 000 brukerkontoer. Hackere utnyttet sårbarheter i Yahoos databaseservere for å få tak i ukrypterte brukernavn og passord, noe som fremhever farene ved utilstrekkelig inputvalidering.
3. TalkTalk-databrudd (2015)
Britisk telekommunikasjon Leverandøren TalkTalk opplevde et SQL-injeksjonsangrep i 2015, som avslørte personopplysningene til omtrent 160 000 kunder. Angriperne utnyttet sårbarheter på selskapets nettsider, noe som førte til betydelig økonomisk og omdømmemessig skade.
4. Freepik og Flaticon Breach (2020)
I 2020, Freepik Company avslørte at et SQL-injeksjonsangrep førte til lekkasje av 8.3 millioner brukerposter fra Freepik- og Flaticon-plattformene. Angriperne utnyttet en sårbarhet i Flaticon, noe som understreket risikoen knyttet til tredjepartskomponenter i programvarens forsyningskjede.
5. Sårbarhet i WooCommerce-plugin (2022)
I 2022 ble det oppdaget en kritisk SQL-injeksjonssårbarhet i WooCommerce Dropshipping av OPMC-plugin for WordPress. Denne uautentiserte SQL-injeksjonsfeilen, vurdert til 9.8 av 10 i alvorlighetsgrad, fremhevet de potensielle risikoene som tredjeparts plugins utgjør i e-handelsplattformer.
6. Boolka Cyberthreat distribuerer BMANAGER Trojan (2024)
I 2024 ble en trusselaktør kalt «Boolka» ble observert mens den kompromitterte nettsteder gjennom SQL-injeksjonsangrep for å distribuere en modulær trojaner kalt BMANAGER. Denne kampanjen demonstrerte den utviklende taktikken til nettkriminelle som utnytter SQL-injeksjon for distribusjon av skadelig programvare.
Disse hendelsene fremhever den vedvarende trusselen fra SQL-injeksjonsangrep og viktigheten av å implementere robuste sikkerhetstiltak, inkludert regelmessige kodegjennomganger, validering av input og bruk av avanserte sikkerhetsverktøy for å oppdage og forhindre slike sårbarheter.
7. BeyondTrust / Brudd på det amerikanske finansdepartementet (desember 2024 – februar 2025)
A PostgreSQL nulldags-applikasjon (CVE-2025-1094) tillot SQL-injeksjon gjennom feil håndtering av feilformet input i psql, PostgreSQLs interaktive terminal. Statsstøttede angripere, sporet som Silk Typhoon, lenket den til BeyondTrusts plattform for fjernstøtte, og kompromitterte minst 17 enterprise kundeforekomster, inkludert det amerikanske finansdepartementet. Det er en av de viktigste bekreftede SQL-injeksjonshendelsene i nyere tid, og en påminnelse om at sårbarhetsklassen ikke er begrenset til nettskjemaer; den når også databasedrivere og interaktive verktøy.
🔧 Pro-tips: Regelmessig sikkerhetstesting, spesielt med verktøy som Xygenis SAST motor, hjelper med å oppdage disse injeksjonspunktene før angripere kan utnytte dem.
Sikre koden din, forhindre SQL-injeksjoner
SQL-injeksjon er en av de eldste sikkerhetstruslene mot applikasjoner, og fortsatt en av de farligste: OWASPs overgang til nummer 5 i 2025 gjenspeiler nye kategorier som dukker opp, ikke at SQL-injeksjon blir mindre utnyttbar. Det er fortsatt fullstendig forebyggelig med riktig kombinasjon av praksiser, fra parameteriserte spørringer til å behandle AI-foreslått kode med samme gransking som menneskeskrevet kode.
Hos Xygeni gjør vi det enkelt å ligge i forkant av trusler. Våre code security Løsningen gir teamet ditt den oversikten, automatiseringen og veiledningen som trengs for å oppdage SQL-injeksjonssårbarheter tidlig, sortere dem etter hvor raskt det haster og fikse dem raskt. Ingen gjetting. Ingen hull. Bare sikre koden fra starten av, enten den ble skrevet av en utvikler eller foreslått av en AI-assistent.
Så hvis du er klar til å gjøre SQL-injeksjoner til en saga blott, samtidig som utviklingen din holdes rask og smidig, er vi her for å hjelpe.
Prøv Xygeni gratis og begynn å forhindre SQL-injeksjoner før de i det hele tatt når produksjon.

FAQ
Er SQL-injeksjon fortsatt en stor sikkerhetsrisiko i 2026?
Ja. Selv om OWASP flyttet injeksjon fra #3 til #5 i sin topp 10-plassering i 2025, står kategorien fortsatt for mer enn 14 000 SQL-injeksjons-CVE-er, og Verizon DBIR i 2025 fant at den bidro til 12 % av sikkerhetsbruddene, opp fra 9 % året før.
Kan ORM-er som Django eller Hibernate forhindre SQL-injeksjon fullt ut?
Nei. ORM-er parametriserer spørringer som standard, men beskyttelsen brytes i det øyeblikket en utvikler bruker en rå spørring eller en usikker metode. Djangos CVE-2024-42005 er et reelt eksempel på SQL-injeksjon gjennom en metode som antas å være sikker.
Hvordan påvirker AI-generert kode risikoen for SQL-injeksjon?
AI-kodingsassistenter kan foreslå de samme usikre mønstrene som et menneske kan foreslå, strengsammenkoblede spørringer eller uvaliderte input, og bør gjennomgås med samme grundighet som menneskeskrevet kode i stedet for å være klarert som standard.
