






Introduksjon: Hvorfor sikkerhetstesting av applikasjoner er viktig
Hvis du bygger programvare, sikkerhet for programvareutvikling er ikke bare et tillegg – det er et must. Etter hvert som cybertrusler utvikler seg daglig, spiller sikkerhetstesting av applikasjoner en avgjørende rolle i å oppdage sårbarheter tidlig, noe som sikrer tryggere programvareutvikling. Imidlertid, Å oppdage problemer er bare halve kampen. Enda viktigere, hvordan fikser du dem? For å svare på dette vil vi utforske forskjellige typer applikasjonssikkerhetstesting, beste praksis innen sikkerhetstesting innen programvareutvikling, og utbedringsstrategier som vil hjelpe deg med å sende sikker kode effektivt.
Typer applikasjonssikkerhetstesting
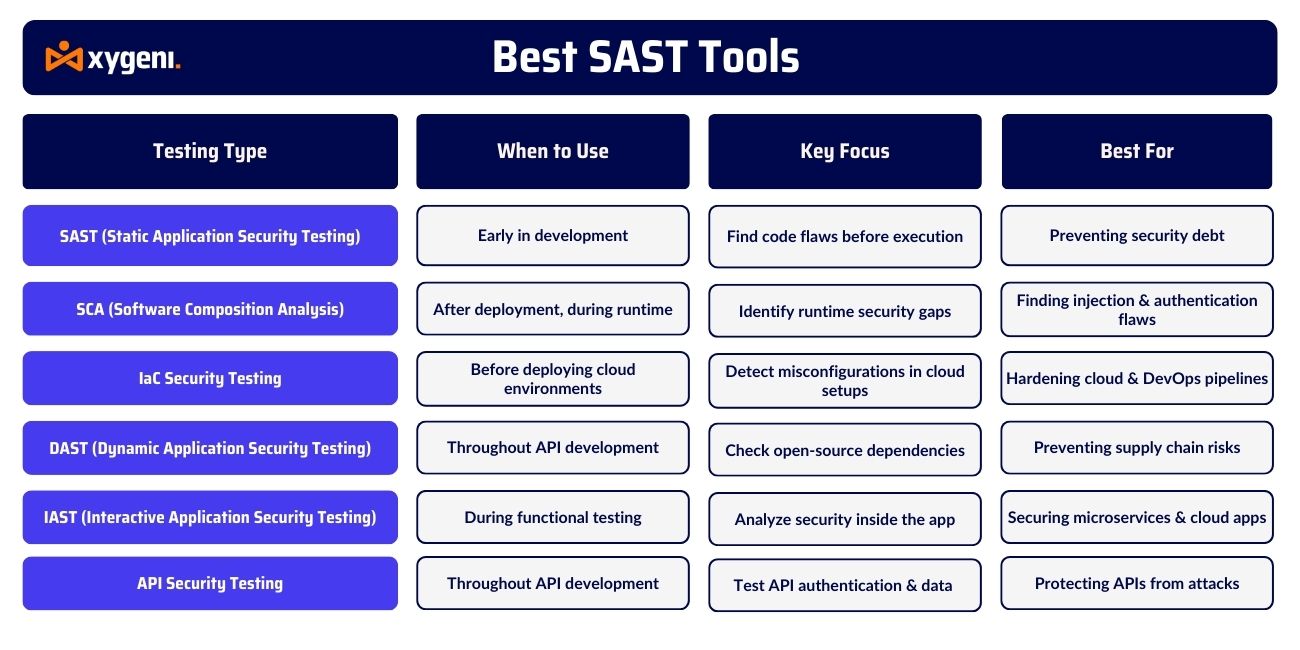
Sikkerhet for programvareutvikling krever mer enn bare én testmetode. Å sikre applikasjoner er ikke en universalprosess. I stedet bidrar ulike sikkerhetstestmetoder for applikasjoner til å avdekke sårbarheter på forskjellige nivåer. stadier i programvareutviklingssyklusen (SDLC).
Ved å legge disse sikkerhetstilnærmingene lagvis, kan team styrke applikasjoner, redusere sikkerhetsrisikoer og forhindre sårbarheter før angripere utnytter dem. Hver metode spiller en unik rolle i å sikre programvare, og sikrer beskyttelse fra kodeutvikling til distribusjon.
La oss se nærmere på de mest effektive typene applikasjonssikkerhetstesting og hvordan de hjelper team med å bygge tryggere programvare.
1. Analyse av programvaresammensetning (SCA)
I tillegg til å analysere proprietær kode, er moderne applikasjoner i stor grad avhengige av åpen kildekode-biblioteker. Selv om disse komponentene kan være nyttige, kan de introdusere sikkerhetsrisikoer. Det er der Analyse av programvaresammensetning kommer inn – det hjelper team med kontinuerlig å overvåke tredjepartsavhengigheter for sårbarheter og lisensproblemer.
Når skal du bruke: Kontinuerlig, på tvers av SDLC.
Slik fungerer det: Skanner avhengigheter med åpen kildekode for kjente sårbarheter og utdaterte komponenter.
Beste for: Forebygging av angrep i forsyningskjeden og samsvar med sikkerhetsforskrifter standards.
2. Statisk sikkerhetstesting av applikasjoner (SAST)
Først og fremst er det avgjørende å fange opp sikkerhetsfeil tidlig i utviklingen. SAST lar utviklere identifisere sårbarheter før koden i det hele tatt kjøres, og sørger for at problemer løses før de blir kostbare problemer.
Når skal du bruke: Tidlig i utviklingen (shift-venstre-sikkerhet).
Slik fungerer det: Skanner kode før kjøring, og oppdager sårbarheter i kildekode, bytekode eller binærfiler.
Beste for: Identifisering av feil på kodenivå før distribusjon.
3. Infrastruktur som kode (IaC) Sikkerhetstesting
Med den raske adopsjonen av skymiljøer er sikring av infrastrukturkonfigurasjoner like viktig som sikring av applikasjonskoden. IaC security testing sikrer at feilkonfigurasjoner oppdages og korrigeres før utrulling.
Når skal du bruke: Før utrulling av skymiljøer.
Slik fungerer det: Skanner Terraform, CloudFormation, Kubernetesog Docker filer for sikkerhetsrisikoer.
Beste for: Sikre sikre skybaserte applikasjoner og DevOps pipelines.
4. Dynamisk applikasjonssikkerhetstesting (DAST)
I motsetning til SAST, som analyserer statisk kode, DAST har en annen tilnærming ved å teste applikasjoner mens de kjører. Ved å simulere angrep i den virkelige verden, DAST identifiserer sikkerhetshull som bare oppstår under utførelse.
Når skal du bruke: Etter utrulling, under kjøretid.
Slik fungerer det: Angriper appen slik en hacker ville gjort, og oppdager sikkerhetssvakheter i et live-miljø.
Beste for: Finne injeksjonsangrep, autentiseringsfeil og feilkonfigurasjoner.
5. Interaktiv applikasjonssikkerhetstesting (IAST)
Noen sårbarheter kan glippe gjennom både statisk og dynamisk testing. For å bygge bro over gapet, IAST tilbyr sikkerhetsanalyse i sanntid under applikasjonskjøring, slik at team kan oppdage sårbarheter dynamisk samtidig som kodekonteksten bevares.
Når skal du bruke: Under funksjonstesting.
Slik fungerer det: Bruker sanntidsanalyse i applikasjonen for å identifisere sikkerhetsrisikoer.
Beste for: Mikrotjenester, containeriserte apper og skybaserte applikasjoner.
6. API-sikkerhetstesting
Etter hvert som API-er blir ryggraden i moderne applikasjoner, blir de i økende grad mål for cyberangrep. API-sikkerhetstesting sikrer at endepunkter forblir beskyttet mot feilkonfigurasjoner og ingen autorisert tilgang.
Når skal du bruke: Gjennom hele API-utviklingen.
Slik fungerer det: Skanner etter svak autentisering, feil konfigurasjoner og dataeksponering.
Beste for: Forebygging av API-relaterte sikkerhetstrusler og datalekkasjer.
Beste praksis for sikkerhetstesting for programvareutvikling
Å sikre applikasjoner handler ikke bare om å kjøre tester – det handler om å gjøre sikkerhet til en naturlig del av utviklingsprosessen. Ved å følge disse beste praksisene kan team oppdage sårbarheter tidlig, automatisere sikkerhetskontroller og fokusere på å fikse reelle trusler uten å bremse utviklingen.
1. Flytt sikkerheten til venstre
Sikkerheten bør starte tidlig i utviklingssyklusen, ikke etter utplassering.
- Kjør SAST og SCA skanner så snart kode er skrevet for å forhindre at sikkerhetsproblemer når produksjon.
- Gi utviklere handlekraftig tilbakemelding slik at de kan fikse sårbarheter før de blir store risikoer.
2. Automatiser sikkerhet i CI/CD Pipelines
Sikkerheten skal jobbe kl. DevOps-hastighet, ikke bremse den ned.
- Integrere SAST, DAST og SCA inn i din CI/CD pipelines å skanne hver kode commit automatisk.
- Bruk policybaserte kontroller for å hindre at usikker kode blir distribuert.
3. Sikre dine avhengigheter
Moderne applikasjoner være avhengig av åpen kildekode-programvare, som kan introdusere skjulte sikkerhetsrisikoer.
- Automat SCA skanning for å oppdage sårbare tredjepartsbiblioteker før de blir et problem.
- fjerne utdaterte avhengigheter og installer oppdateringer så snart de blir tilgjengelige.
4. Prioriter sårbarheter etter risiko
Ikke alle sårbarheter er like – fokuser på å fikse det faktisk betyr noe.
- Bruk EPSS-poengsum og tilgjengelighetsanalyse å prioritere utnyttbare risikoer over mindre problemer.
- Reduser våken utmattelse ved å filtrere ut sikkerhetsadvarsler med lav innvirkning.
5. Overvåk for avvik i sanntid
Sikkerhetstrusler stopper ikke når kode distribueres –kontinuerlig overvåking er nøkkelen.
- Bruk sanntidsdeteksjon av anomali å spore uautoriserte endringer i CI/CD pipelines og skykonfigurasjoner.
- Fang og fikse sikkerhetsavvik før de fører til et brudd.
Hva er EPSS og hvorfor det er viktig
Ikke alle sårbarheter er en reell trussel, og sikkerhetsteam kan ikke fikse alt på en gang. Systemet for poengsum for utnyttelse (EPSS) hjelper med å prioritere sårbarheter basert på utnyttbarhet i den virkelige verden, og sørger for at team fokuserer på de mest sannsynlige angrepene.
- Slik fungerer det: I stedet for å behandle alle sårbarheter likt, tildeler EPSS en risikoscore basert på faktiske utnyttelsestrender. Som et resultat kan team fiks kritiske problemer først før angriperne utnytter dem.
- Hvorfor det er nyttig: Med tusenvis av nye sårbarheter som dukker opp daglig, EPSS filtrerer ut unødvendige varsler slik at lagene kan fokus på høyrisikoproblemer i stedet for å bruke tid på mindre trusler.
- Slik bruker Xygeni det: For å forbedre EPSS, Xygeni sørger for at tilgjengelighetsanalyse er inkludert, og tilbyr team til fikse kun utnyttbare sårbarheter mens unngå varsler med lav innvirkning.
Ved å bruke EPSS hjelper Xygeni sikkerhets- og DevOps-team med å løse de riktige problemene – raskere og smartere.
Xygeni-verktøy for sikkerhetstesting av applikasjoner
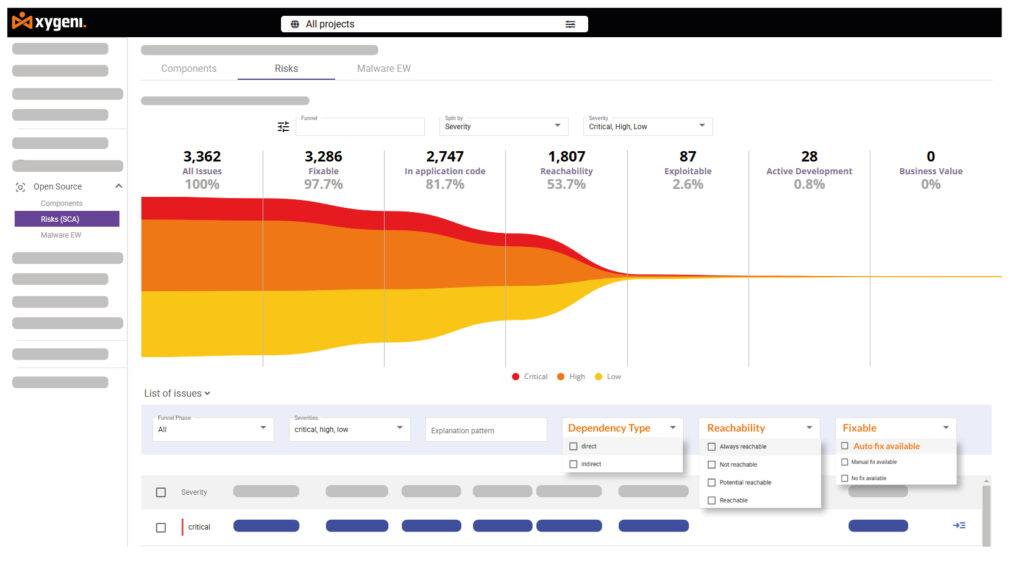
Hos Xygeni mener vi at sikkerhet bør bemyndige utvikling, ikke bremse den. Vår Løsninger for testing av applikasjonssikkerhet er bygget for hastighet, nøyaktighet og sømløs DevOps-integrasjonHer er hva som gjør at Xygeni skiller seg ut:
- Best i klassen SAST – Oppdage sårbarheter før koden kjøres og fikse sikkerhetsproblemer tidlig for å redusere teknisk gjeld.
- Intelligent SCA – Overvåke avhengigheter fra åpen kildekode i virkeligheten, og forhindrer angrep i forsyningskjeden.
- Enkel DevOps-integrasjon – Jobber med Jenkins, GitHub-handlinger, GitLab CI/CD, Bitbucket Pipelines og Azure DevOps for automatiserte sikkerhetsskanninger.
- Smart prioritering, ikke støy – EPSS-poengsum og tilgjengelighetsanalyse sikrer team fiks det som betyr noe, ikke falske varsler.
- Raskere løsninger med automatisering – Veiledning om utbedring fremskynder løsningen, holder utviklere produktive.
Med Xygeni, team bygg sikker programvare uten kompleksitet– slik at de kan send raskere, med trygghet.
Konklusjon: Smartere sikkerhet for testing av applikasjonssikkerhet
Sikkerhet for programvareutvikling handler ikke bare om å finne sårbarheter – det handler om å fikse dem effektivt uten å bremse utgivelser. Ved å bruke de riktige typene applikasjonssikkerhetstesting og beste praksis innen sikkerhetstesting for programvareutvikling, kan team gjøre sikkerhet til en sømløs del av arbeidsflyten sin.
Til forenkle sikkerheten uten kompromisser, lagene bør:
- Integrer sikkerhet tidlig for å forhindre sårbarheter før de blir kostbare.
- Automatiser sikkerhet i CI/CD pipelines å fange opp problemer før utplassering.
- Overvåk avhengigheter med SCA for å unngå risikoer i forsyningskjeden.
- Fokuser på reelle trusler ved hjelp av EPSS og tilgjengelighetsanalyse.
- Test-API-er og infrastruktur kontinuerlig for å forhindre sikkerhetshull.
At Xygeni, sikkerhet holder tritt med DevOps– raskt, effektivt og bygget for moderne utviklingsteam.
Vil du sikre programvaren din uten hindringer? Kontakt Xygeni i dag og forbedre sikkerhetsstrategien din.

