





Velkommen til siste utgave av Xygeni Malicious Code Digest (månedlig utgave)Nok en gang analyserte sikkerhetsteamet vårt ekte pakketelemetri på tvers av offentlige registre for å identifisere hva tradisjonelle skannere ofte overser: ondsinnet kode designet for å integreres i pålitelige utviklerarbeidsflyter.
I løpet av de siste ukene har vi bekreftet mer enn 260 ondsinnede pakker, hovedsakelig på tvers av NPM, med ytterligere tilfeller som påvirker PyPI, VS-kode, OpenVSX og ComposerDenne måneden handlet imidlertid ikke bare om volum.
Vårt forskningsteam utførte grundig analyse av trusler med stor innvirkning, Inkludert:
Gjentakende bølger av skadelig programvare bygget opp rundt falskt internt verktøy, AI-temapakker, betalings- og kassemoduler, analyseklienter, frontend-komponenter, utviklerverktøy, Kubernetes og skyverktøy, VS Code og OpenVSX-utvidelser, og gjentatte versjonsutbrudd under de samme pakkefamiliene.
Koordinerte misbruk av ondsinnede publiseringsklynger pålitelige merkelignende navnemønstre, enterprise-vendte pakkenavn, Grunnleggende brukergrensesnitt, nett-SDK-er, komponentutforskereog navnerom med intern stil designet for å gli inn i ekte programvarelevering pipelines.
Disse var ikke enkle forsøk på å skrive ned tekstDe involverte mønstre for misbruk av legitimasjon, manipulasjon av forsyningskjeden, gjentatt misbruk av navneromog bølger av ondsinnet publisering designet for å påvirke virkeligheten CI/CD pipelines og produksjonsmiljøer.
Utover disse undersøkelsene fortsatte de siste bølgene å vise automatiseringsdrevet publisering, aggressiv versjon inflasjon, mønstre for etterligning av interne verktøyog pakkeklynging på tvers av relaterte navn, sammen med klassiske taktikker som Typosquatting, avhengighetsforvirringog datautfiltreringMålet er fortsatt det samme: omgå tillitsheuristikker og kompromitter utviklersystemer i stillhet før de oppdages.
Denne månedlige oppdateringen er en del av vår pågående malware-rapport, hvor vi publiserer validerte funn, bekreft nye trusler, og gi handlingskraftig intelligens for å hjelpe DevSecOps-team ligge i forkant forsyningskjedefare.
For full kontekst på tvers av hver ondsinnede pakke som ble analysert denne måneden, kan du utforske den komplette Sammendrag av skadelig kode.
Uke 4: Over 100 pakker oppdaget
| Økosystem | Pakke | Dato |
|---|---|---|
| NPM | pa-merket: 99.1.10 | April 27, 2026 |
| pypi | moonbit-locale-compat:0.2.3 | April 27, 2026 |
| NPM | @alfa.life.mapp/app.web:99.0.13 | April 27, 2026 |
| NPM | @sbt_gitverse/analytics-klient:99.0.1 | April 27, 2026 |
| NPM | @frengki0707/google-cloud-clone:1.33.1 | April 27, 2026 |
| NPM | @alfa.life.mapp/app.web:99.0.14 | April 27, 2026 |
| NPM | @tochka-ui/stiftelse:99.0.2 | April 27, 2026 |
| openvsx | arcane-spark/ubel:0.1.0 | April 28, 2026 |
| NPM | @2011-08-19/n:99.9.9 | April 28, 2026 |
| NPM | @frengki0707/google-cloud-clone:1.38.0 | April 27, 2026 |
Uke 3: Over 45 pakker oppdaget
| Økosystem | Pakke | Dato |
|---|---|---|
| NPM | sn3akysnak3-test:1.1.1 | April 17, 2026 |
| NPM | node-red-contrib-yolo-objektdeteksjon: 9.1.11 | April 17, 2026 |
| NPM | node-red-contrib-yolo-objektdeteksjon: 9.1.12 | April 17, 2026 |
| vscode | ptah-kodingsorkester: 0.2.18 | April 17, 2026 |
| pypi | deathstar-ai:0.19.9 | April 17, 2026 |
| NPM | wazir-xlocaletstnpm:9.9.2 | April 20, 2026 |
| pypi | ikketilfeldigpakkenavn: 0.1.12 | April 20, 2026 |
| NPM | pocbitbarrontest:1.0.0 | April 20, 2026 |
| NPM | ac-sasskit-internal:100.0.12 | April 21, 2026 |
| NPM | sy-editor-v3:8.0.0 | April 19, 2026 |
Uke 2: Over 50 pakker oppdaget
| Økosystem | Pakke | Dato |
|---|---|---|
| NPM | admin0911:1.0.23 | April 14, 2026 |
| NPM | admin0911:1.0.47 | April 14, 2026 |
| NPM | admin0911:1.0.59 | April 14, 2026 |
| NPM | @searchos/bot-proxy:0.1.4 | April 10, 2026 |
| NPM | baidu-ti:1.0.0 | April 10, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.1 | April 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.3 | April 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.4 | April 11, 2026 |
| NPM | @genoma-ui/komponenter:99.99.2 | April 11, 2026 |
| NPM | paysafe-betalinger-sdk-common:99.0.0 | April 13, 2026 |
Uke 1: Over 45 pakker oppdaget
| Økosystem | Pakke | Dato |
|---|---|---|
| NPM | strapi-plugin-finseven:3.6.8 | April 08, 2026 |
| NPM | romi-bot:0.1.6 | April 03, 2026 |
| NPM | romi-bot:0.1.5 | April 03, 2026 |
| NPM | én-oversettelser: 99.0.0 | April 03, 2026 |
| NPM | okx-data:9999.1.0 | April 03, 2026 |
| NPM | okxglobal:9999.1.0 | April 03, 2026 |
| NPM | serverless-env-helpers:1.0.1 | April 03, 2026 |
| NPM | serverless-env-helpers:1.0.5 | April 03, 2026 |
| NPM | serverless-env-helpers:1.0.6 | April 03, 2026 |
| NPM | coviu-klient:9.9.9 | April 04, 2026 |
Sikre dine avhengigheter med åpen kildekode mot sårbarheter og skadelig kode
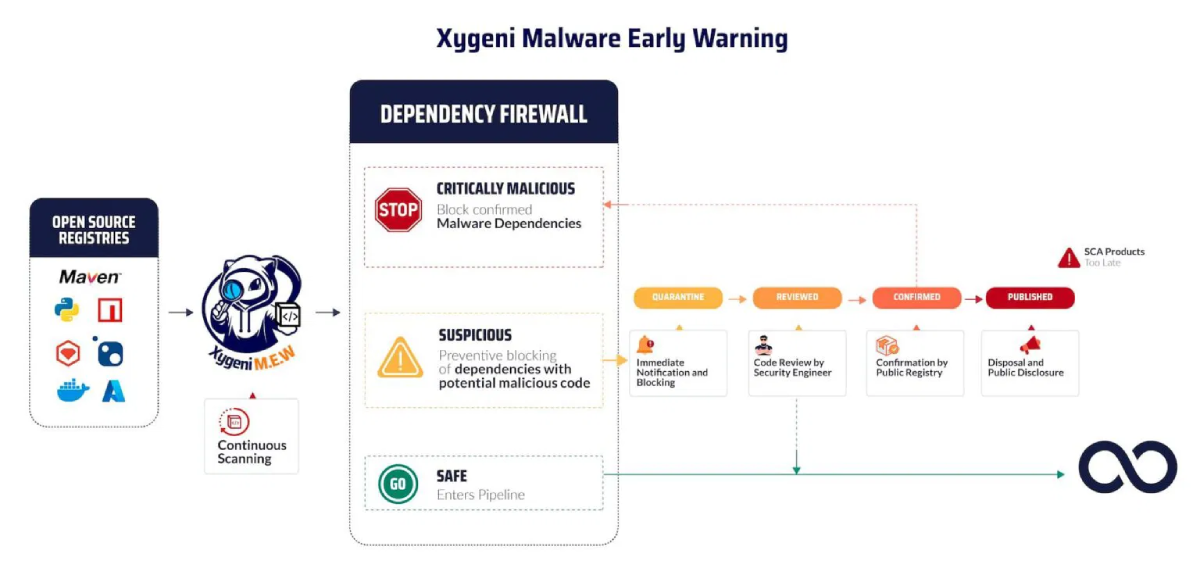
Skadelig programvare er ikke bare en teoretisk risiko lenger, den gjemmer seg allerede i offentlige pakker. Xygenis tidlige oppdagelse av skadelig programvare, kan du redusere eksponering ved å fange opp trusler så snart de er publisert, før de når din pipeline.
Vår sanntidsskannings- og prioriteringsmotor overvåker kontinuerlig offentlige registre som npm og PyPI. Ondsinnede pakker blokkeres, flagges og rangeres basert på påvirkning, slik at du vet nøyaktig hva som må fikses og når. Enten det er typosquatting, avhengighetsforvirring eller legitimasjonstyveri, hjelper vi teamet ditt med å holde seg i forkant.
Hvis du vil ha full oversikt over ukentlige og månedlige funn, kan du sjekke den komplette Sammendrag av skadelig kode.
Hold deg sikker. Hold deg rask. Behold kontrollen med Xygeni.