






Exposed Administrert objektleser endepunkter som f.eks. /mob representerer et sikkerhetsproblem med høy risiko når applikasjoner distribuerer dem med usikre standarder eller svake tilgangskontroller. Disse feilene stammer vanligvis fra Feilkonfigurasjon av sikkerhet og eskalerer ofte gjennom Brutt tilgangskontroll, slik at uautoriserte brukere kan inspisere interne applikasjonsobjekter og konfigurasjon.
Denne veiledningen beskriver problemet, forklarer hvordan angripere utnytter det og gir konkrete tiltak for å redusere problemet. OWASP A05:2021 – Feilkonfigurasjon av sikkerhet.
Berørte komponenter påvirket av eksponering for administrerte objekter i nettleseren
- Applikasjoner som eksponerer en Administrert objektleser
- Java og enterprise rammeverk som bruker administrasjons- eller feilsøkingsendepunkter
- Miljøer der
/mobforblir aktivert utover utvikling - Systemer som mangler streng rollebasert autorisasjon på administrasjonsgrensesnitt
Hva er en administrert objektleser og hvorfor utviklere bruker den
En administrert objektleser lar utviklere inspisere interne applikasjonsobjekter, tjenester eller konfigurasjonsverdier under utvikling eller testing. Team bruker den ofte til å feilsøke atferd, validere kjøretidstilstand eller feilsøke komplekse problemer raskere.
Problemer starter når en administrert objektleser forblir aktivert etter utvikling eller sendes uten skikkelig beskyttelse. I mange tilfeller antar utviklere at ingen vet at endepunktet eksisterer. Automatiserte skannere og angripere søker imidlertid aktivt etter vanlige administrasjonsveier og oppdager dem enkelt.
På grunn av dette blir en eksponert administrert objektleser raskt en sikkerhetsfeilkonfigurasjon, spesielt når standardinnstillinger eller svake tilgangskontroller fortsatt er på plass.
Hvordan feilkonfigurasjon av sikkerhet gjør administrerte objektlesere farlige
Feilkonfigurasjon av sikkerhet oppstår når systemer kjører med usikre standardinnstillinger, unødvendige funksjoner eller inkonsekvente restriksjoner. I følge OWASP A05:2021 – Feilkonfigurasjon av sikkerhet, inkluderer vanlige årsaker eksponerte administratorgrensesnitt, manglende autentisering og for permissive innstillinger.
Når en administrert objektleser er involvert, betyr dette ofte:
- Nettleseren forblir aktivert i produksjon
- Ingen autentisering beskytter endepunktet
- Tilgang er kun avhengig av nettverksplassering
- Feilsøkingsinnstillingene forblir aktive
- Sensitive objekter vises i klartekst
Som et resultat kan angripere inspisere interne komponenter, konfigurasjonsverdier og noen ganger til og med hemmeligheter. Derfor blir det som startet som et nyttig feilsøkingsverktøy et alvorlig eksponeringspunkt.
Der ødelagt tilgangskontroll kommer inn i bildet
Selv når team legger til autentisering, dukker det ofte opp «Bruten tilgangskontroll». For eksempel kan et program tillate enhver innlogget bruker å få tilgang til den administrerte objektleseren, uavhengig av rolle eller rettighetsnivå.
Dette skaper klassiske tilgangskontrollfeil som:
- Manglende rollesjekker for administratorfunksjoner
- Tillit til klientsidebegrensninger i stedet for håndheving av backend
- Usikker direkte objekttilgang
- Delt legitimasjon på tvers av miljøer
I praksis kan en bruker med lav tilgangsrettighet bla gjennom interne objekter rett og slett fordi backend-systemet aldri håndhever riktig autorisasjon. Følgelig forsterker ødelagt tilgangskontroll virkningen av feilkonfigurasjon i sikkerheten og øker sannsynligheten for et alvorlig kompromittering.
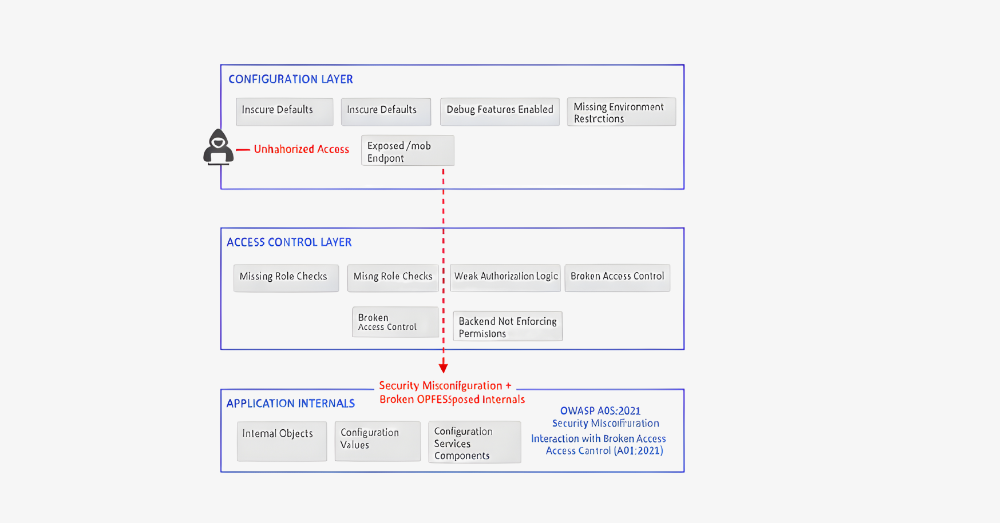
Hvorfor feilkonfigurasjon av OWASP A05:2021-sikkerhet fremhever dette mønsteret
OWASP identifiserer feilkonfigurasjon av sikkerhet som en av de vanligste og mest forebyggbare risikoene. Denne kategorien dekker eksplisitt eksponerte administrasjonsgrensesnitt og unødvendige funksjoner som forblir aktivert.
En sårbar administrert objektleser passer perfekt til dette mønsteret. Den kombinerer usikre standardinnstillinger med manglende restriksjoner, og når den kombineres med ødelagt tilgangskontroll, fører det ofte til fullstendig systemkompromittering. Det er derfor OWASP fortsetter å fremheve disse feilene som en topprioritet for utviklere og sikkerhetsteam.
Problemer starter når en administrert objektleser forblir aktivert etter utvikling eller sendes uten skikkelig beskyttelse. I mange tilfeller antar utviklere at ingen vet at endepunktet eksisterer. Automatiserte skannere og angripere søker imidlertid aktivt etter vanlige administrasjonsveier og oppdager dem enkelt.
På grunn av dette blir en eksponert administrert objektleser raskt en sikkerhetsfeilkonfigurasjon, spesielt når standardinnstillinger eller svake tilgangskontroller fortsatt er på plass.
Administrert objektleser og /mob Endpoint
En administrert objektleser lar utviklere inspisere runtime-objekter, tjenester og konfigurasjon for feilsøking eller administrasjon. Team aktiverer det ofte midlertidig under utvikling. Men når applikasjonen leveres med /mob fortsatt aktiv, skaper den en unødvendig og farlig angrepsflate.
Denne eksponeringen skyldes vanligvis feilkonfigurasjon av sikkerhet, inkludert usikre standardinnstillinger, manglende miljøbegrensninger eller gjenværende feilsøkingsfunksjoner. Når backend-autorisasjonslogikk ikke klarer å håndheve strenge rollekontroller, øker ødelagt tilgangskontroll effekten ytterligere.
Ifølge OWASP, OWASP A05:2021 – Feilkonfigurasjon av sikkerhet inkluderer eksplisitt eksponerte administrasjonsgrensesnitt og unødvendige funksjoner som vanlige årsaker til kompromittering.
Angrepsscenario som utnytter administrert objektleser via /mob
En typisk angrepsflyt følger et forutsigbart mønster:
- En angriper skanner etter vanlige administrasjonsstier, som for eksempel
/mob - Serveren svarer med en tilgjengelig administrert objektleser
- Angriperen lister opp interne tjenester og administrerte objekter
- Sensitiv konfigurasjon eller logikk blir synlig
- Angriperen eskalerer virkningen gjennom eksponert funksjonalitet
Dette angrepet krever ingen avansert utnyttelse. Det er avhengig av konfigurasjonsfeil som ofte forekommer i produksjonssystemer.
Usikker konfigurasjon som fører til feilkonfigurasjon av sikkerheten
Følgende konfigurasjon eksponerer /mob uten beskyttelse og krenker OWASP A05:2021 veiledning.
					# Insecure configuration
mob.enabled=true
mob.path=/mob
mob.auth.required=false
Innvirkning:
- Applikasjonen eksponerer en administrert objektleser i alle miljøer
- Ingen autentisering eller autorisasjon beskytter endepunktet
- Enhver bruker som oppdager banen kan bla gjennom interne objekter
Sikker konfigurasjon for å forhindre eksponering av nettlesere for administrerte objekter
En sikker tilnærming deaktiverer funksjonen som standard og begrenser tilgangen strengt når det er nødvendig.
					# Secure configuration
mob.enabled=false
spring.profiles.active=dev
Hvis forretningsbehov krever det /mob i kontrollerte miljøer, begrens det aggressivt:
					mob.enabled=true
mob.path=/internal/mob
mob.auth.required=true
mob.allowed.roles=ADMIN
Denne konfigurasjonen reduserer angrepsflaten og er i samsvar med beste praksis for forebygging av sikkerhetsfeilkonfigurasjon.
Eksempel på ødelagt tilgangskontroll
Selv med autentisering aktivert, må backend-logikk håndheve autorisasjon eksplisitt.
Usikker tilgangskontroll
					@GetMapping("/mob")
public ResponseEntity<?> showMob() {
    return ResponseEntity.ok(mobService.getObjects());
}
Denne koden gir alle autentiserte eller uautoriserte brukere tilgang til den administrerte objektleseren.
Sikker tilgangskontroll
					@PreAuthorize("hasRole('ADMIN')")
@GetMapping("/mob")
public ResponseEntity<?> showMob() {
    return ResponseEntity.ok(mobService.getObjects());
}
Denne implementeringen håndhever riktig autorisasjon og forhindrer ødelagt tilgangskontroll, uavhengig av frontend-oppførsel.
Konsekvensene av ødelagt tilgangskontroll
En eksponert administrert objektleser kan føre til:
- Offentliggjøring av intern applikasjonsstruktur
- Eksponering av konfigurasjonsverdier eller hemmeligheter
- Rettighetseskalering gjennom interne tjenester
- Økt sannsynlighet for fullstendig systemkompromittering
Fordi disse feilene kombinerer feilkonfigurasjon av sikkerhet og ødelagt tilgangskontroll, gir de ofte alvorlige utfall.
Veiledning for avbøtende tiltak ved ødelagt tilgangskontroll
Utviklere bør gjøre følgende:
- Deaktiver funksjoner for administrert objektleser som standard
- Begrens administrasjonsendepunkter til utviklings- eller isolerte miljøer
- Håndhev rollebasert autorisasjon for backend
- Fjern feilsøkings- og administrasjonsfunksjoner fra produksjonsbygg
- Gjennomgå konfigurasjonen regelmessig på tvers av miljøer
Disse trinnene reduserer eksponeringen direkte i henhold til OWASP A05:2021.
Hvordan Xygeni oppdager og forhindrer administrert objektleser
Xygeni hjelper team med å håndtere Administrert objektleser risikoer ved å målrette både konfigurasjons- og tilgangskontrollproblemer tidlig.
Oppdage feilkonfigurasjon i sikkerhet
Xygeni skanner kode, konfigurasjonsfiler og infrastrukturdefinisjoner for å identifisere eksponerte administrasjonsendepunkter som /mobDette inkluderer å oppdage feilsøkingsflagg, administratorfunksjoner og usikre standardinnstillinger før utrulling.
Finne ødelagt tilgangskontroll i kode
Xygeni SAST identifiserer manglende autorisasjonskontroller rundt sensitive endepunkter. Den fremhever tilfeller der backend-logikk ikke klarer å håndheve roller, tillatelser eller tilgang på objektnivå.
Forebygging av eksponering i CI og IaC
By skanning av CI pipelines og IaC malerXygeni sørger for at administrasjonsendepunkter ikke sendes aktiverte i produksjonsmiljøer.
Redusere risiko med kontekst
I stedet for å oversvømme team med varsler, Xygeni prioriterer funn som avslører reelle angrepsveier, og hjelper utviklere med å fikse det som er viktigst først.
Final Thoughts
En administrert objektleser eksponert gjennom /mob er et lærebokeksempel på hvordan feilkonfigurasjon av sikkerhet og ødelagt tilgangskontroll møtes. Det som starter som en nyttig feilsøkingsfunksjon blir raskt en kritisk sårbarhet.
OWASP A05:2021 minner oss om at disse feilene fortsatt er blant de vanligste og mest forebyggbare. Med riktig automatisering og synlighet kan utviklere oppdage dem tidlig og unngå å sende interne verktøy til produksjon.
Med Xygeni får team muligheten til å oppdage, forebygge og fikse disse problemene som en del av den daglige utviklingen, lenge før angripere i det hele tatt når frem. /mob.
om forfatteren
Written by Fatima Said, innholdsmarkedsføringssjef spesialisert i applikasjonssikkerhet hos Xygeni-sikkerhet.
Fátima lager utviklervennlig, forskningsbasert innhold på AppSec, ASPM, og DevSecOps. Hun oversetter komplekse tekniske konsepter til klare, handlingsrettede innsikter som kobler nettsikkerhetsinnovasjon med forretningsmessig effekt.

