






Ocuco OWASP Topp 10 2025 er endelig her, og hvis du skriver kode hver dag, er denne oppdateringen viktigere enn noensinne. I motsetning til tidligere versjoner av owasp topp 10, den nye owasp topp ti gjenspeiler hvordan moderne utvikling faktisk fungerer i dag. Den viser hvordan reelle risikoer fremstår på innsiden pull requests, i avhengighetsoppdateringer, i infrastrukturfiler og i den raske og automatiserte pipelinesom de fleste team er avhengige av. På grunn av dette er det viktig å forstå OWASP Topp 10 2025 handler ikke om å memorere kategorier. Det handler om å gjenkjenne hvor disse problemene dukker opp i koden din og hva du kan gjøre med dem før de når produksjon.
Som utvikler beveger du deg ofte raskt, og nye funksjoner kommer med press for å bli levert. Imidlertid kan disse risikoene lett gli inn i arbeidsflyten din uten noen åpenbare tegn. Derfor forklarer denne veiledningen hva som endret seg i owasp topp 10, hvorfor disse risikoene føles annerledes i 2025, og hvordan du kan håndtere dem med praktiske tiltak som passer naturlig inn i ditt daglige arbeid. Målet er enkelt. Hjelpe deg å forstå hvor disse sårbarhetene dukker opp og hvordan du kan redusere dem uten å senke leveringstempoet.
Hvorfor OWASPs topp 10-liste for 2025 er viktig for utviklere
Ocuco OWASP Topp 10 2025 er mer enn en enkel rangering. Det er et databasert øyeblikksbilde av de vanligste og mest betydningsfulle sikkerhetsproblemene som finnes i tusenvis av virkelige applikasjoner. I følge OWASP-prosjektet, denne nye utgaven gjenspeiler hvordan moderne programvare har endret seg. Etter hvert som utviklingsteam tar i bruk skybaserte mønstre, åpen kildekode-økosystemer og raskt utviklende CI og CD pipelines, endrer trussellandskapet seg også.
For utviklere er owasp topp 10 fungerer som en praktisk håndbok. Den viser hva du bør prioritere, hvilke deler av koden eller konfigurasjonen din som fortjener ekstra oppmerksomhet, og hva du bør teste gjentatte ganger etter hvert som applikasjonen din vokser. Dessuten hjelper den deg med å identifisere risikoer tidlig i prosessen. SDLC slik at sikkerhet blir en del av den vanlige arbeidsflyten din i stedet for noe som må tenkes etter på et senere tidspunkt.
Hva endret seg i OWASP Topp 10 2025
Ocuco OWASP Topp 10 2025 introduserer meningsfulle oppdateringer som gjenspeiler hvordan team faktisk bygger og distribuerer programvare i dag. Moderne applikasjoner er nå i stor grad avhengige av skybaserte mønstre, åpen kildekode-økosystemer og raskt bevegelige CI og CD pipelines. På grunn av dette skiftet, den nye owasp topp ti fokuserer mer på systemiske svakheter på tvers av avhengigheter, byggesystemer og konfigurasjonslag i stedet for bare feil på kodenivå.
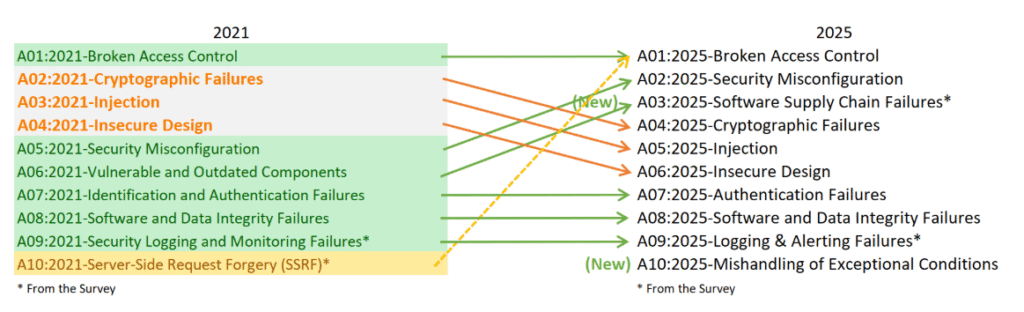
Sammenlignet med 2021-utgivelsen, den OWASP Topp 10 2025 legger til to nye kategorier og omformer flere andre. Disse endringene fremhever et sterkt trekk mot å identifisere underliggende årsaker i stedet for bare å fange opp symptomer.
A03 Feil i programvareforsyningskjeden
Dette er en av de viktigste oppdateringene. Den utvider den gamle kategorien «Sårbare og utdaterte komponenter» fra 2021 til en bredere kategori som dekker avhengighetskompromitteringer, angrep på byggesystemer og risikoer for hele økosystemet. OWASP bemerker at selv om denne kategorien har færre forekomster i dataene, har den de høyeste gjennomsnittlige angreps- og påvirkningspoengene, noe som forklarer hvorfor den rykket opp på listen.
A10 Feilhåndtering av eksepsjonelle forhold
Denne nye kategorien erstatter Server Side Request Forgery fra 2021. Den fokuserer på feil feilhåndtering, logiske feil og usikker reserveatferd som kan eksponere sensitive detaljer eller til og med tillate tjenestenekt-situasjoner. Etter hvert som programvare blir mer kompleks, blir uventede forhold vanligere, så denne kategorien gjenspeiler virkelige mønstre sett på tvers av moderne arkitekturer.
Andre kategorier endrer seg også. For eksempel, Feilkonfigurasjon av sikkerhet hopper fra nummer fem til nummer to fordi feilkonfigurasjoner nå dukker opp overalt, spesielt i skyen og infrastruktur som kodearbeidsflyter. Videre, Programvare- eller dataintegritetsfeil inkluderer nå usikre byggeprosesser og ubekreftede oppdateringsmekanismer, noe som gjør det mer relevant for måten utviklere leverer programvare i kontinuerlige leveringsmiljøer.
Samlet sett viser disse endringene at applikasjonssikkerhet strekker seg langt utover kildekoden. Den inkluderer nå hvordan kode bygges, hvordan avhengigheter velges, hvordan pipelinehvordan de fungerer, og hvordan miljøer er konfigurert. Som et resultat trenger utviklere innsikt ikke bare i koden sin, men gjennom hele livssyklusen til det de leverer.
For å gjøre dette enklere å forstå med et raskt blikk, sammenligner den neste tabellen OWASP Topp 10 fra 2021 med de oppdaterte kategoriene i 2025 og fremhever de viktigste forskjellene.
OWASP Topp 10 2021 vs OWASP Topp 10 2025
| OWASP Topp 10 2021 | OWASP Topp 10 2025 | Hovedendring |
|---|---|---|
| A01 Brudd på adgangskontroll | A01 Brudd på adgangskontroll | SSRF fra A10 2021 er nå slått sammen med denne kategorien |
| A02 Kryptografiske feil | A04 Kryptografiske feil | Faller fra andreplass til fjerdeplass med samme fokus |
| A03 Injeksjon | A05 Injeksjon | Faller to posisjoner, men fortsatt veldig hyppig og har stor effekt |
| A04 Usikker design | A06 Usikker design | Flytter to plasser ned ettersom feilkonfigurasjoner og risikoer i forsyningskjeden øker |
| A05 Feilkonfigurasjon av sikkerhet | A02 Feilkonfigurasjon av sikkerhet | Flytter seg opp fra femte til andre fordi feilkonfigurasjoner øker i frekvens og innvirkning |
| A06 Sårbare og utdaterte komponenter | A03 Feil i programvareforsyningskjeden | Utvidet til en bredere kategori som dekker avhengighetsrisikoer og kompromisser med byggesystemer |
| A07 Identifikasjons- og autentiseringsfeil | A07 Autentiseringsfeil | Forbedret navngivning og forbedret klarhet samtidig som omfanget er likt |
| A08 Programvare- og dataintegritetsfeil | A08 Programvare- eller dataintegritetsfeil | Omfanget utvidet til å omfatte usikre byggeprosesser og oppdateringsmekanismer |
| A09 Feil ved sikkerhetslogging og overvåking | A09 Logging og varslingsfeil | Endret navn for å understreke viktigheten av varsling for hendelsesrespons |
| A10 Forfalskning av serversideforespørsler | A10 Feilhåndtering av eksepsjonelle forhold | SSRF ble absorbert inn i A01 og erstattet med en ny kategori fokusert på feilhåndteringsproblemer |
Oversikt over OWASPs 10 største risikoer i 2025 (med reelle hendelser, CVE-er, daglige utviklingsscenarier og hvordan man kan redusere dem)
Ocuco OWASP Topp 10 2025 grupperer de mest kritiske sårbarhetene som påvirker moderne programvare. Disse risikoene dekker kode, konfigurasjoner, avhengigheter og pipelines. Nedenfor finner du en fullstendig oversikt for utviklere, praktisk, reell og i tråd med daglige arbeidsflyter, inkludert hendelser i den virkelige verden og CVE-er for å forankre hver risiko i virkeligheten.
A01: Brudd på adgangskontrollen
Hva det betyr
Brudd på tilgangskontrollen oppstår når et program ikke håndhever riktig hvem som kan utføre hvilke handlinger.
Det inkluderer manglende rollesjekker, usikre objektreferanser, IDOR, omgåelige autorisasjonsfiltre og endepunkter som bare er avhengige av skjulte brukergrensesnittelementer i stedet for backend-logikk.
Denne kategorien holder seg på toppen av OWASP Topp 10 2025 fordi tilgangslogikk ofte blir oversett under rask utvikling.
Ekte hendelse
CVE-2024-3094 (XZ bruker bakdør) utnyttet en bakdør i forsyningskjeden, men et av de enkleste omdreiningspunktene for angripere var å misbruke tilgangskontroll i systemer som stolte på komponenter uten å verifisere rollehåndhevelse.
På samme måte oppsto flere fintech-brudd i 2024 fra manglende rollesjekker i API-endepunkter.
Hvordan dette fremstår i ditt daglige arbeid
Du anmelder en pull request i en hast og se et nytt endepunkt som:
app.get("/admin/export", exportData);
men innser at koden aldri sjekker req.user.role.
Eller du skjuler en administratorknapp i frontend, men API-et validerer aldri tillatelser.
Hvordan redusere risikoen
- Legg til håndheving av backend-roller.
- Bruk sentralisert autorisasjonsmellomvare.
- Test for uautoriserte tilgangsveier.
- Gjennomgå objektreferanser og sørg for at ID-er ikke kan gjettes eller manipuleres.
Xygeni SAST flagger manglende autorisasjonskontroller, usikre direkte objektreferanser, mønstre for omgåelse av rettigheter og lekkede tokener, rett inni pull requests, før koden i det hele tatt distribueres.
A02: Feilkonfigurasjon av sikkerhet
Hva det betyr
Feilkonfigurasjoner skjer når systemer, skytjenester, containere eller IaC Maler bruker usikre standardinnstillinger eller inkonsistente innstillinger, og dette gjør dem til et vanlig problem i OWASP Topp 10 2025. Dette inkluderer offentlige lagringsplasser, overdrevent tillatende IAM-roller, eksponerte administratorkonsoller, usikre CORS-innstillinger eller deaktiverte sikkerhetskontroller.
Ekte hendelse
Ocuco Microsoft Power Apps-lekkasje (2023) eksponerte 38 millioner poster på grunn av et feilkonfigurert endepunkt.
På samme måte flere CVE-er som CVE-2024-23692 (Kubernetes) fremhev hvordan et enkelt feil flagg kan eksponere klyngekomponenter.
Hvordan dette fremstår i ditt daglige arbeid
Du oppdaterer en Kubernetes-fil og endrer:
type: LoadBalancer
tror det er ufarlig, helt til du oppdager at det eksponerer en intern tjeneste offentlig.
Eller du lar en S3-bøtte-ACL være som public-read «bare for testing.»
Hvordan redusere risikoen
- Ta i bruk sikker IaC maler.
- Skann alle konfigurasjonsendringer
- Gjennomgå skytillatelser regelmessig.
- Unngå jokertegntillatelser og standardlegitimasjon.
Xygeni skanner Terraform, Kubernetes, CloudFormation, Docker og CI/CD konfigurasjoner på hver commit, som fremhever risikable innstillinger som åpne porter, offentlige bøtter eller overpermissive skyroller.
A03: Feil i programvareforsyningskjeden (NY)
Hva det betyr
Moderne programvare er avhengig av eksterne biblioteker, noe som gjør avhengigheter til en massiv angrepsflate, og det er derfor problemer i forsyningskjeden nå spiller en betydelig rolle i OWASP Topp 10 2025Kompromitterte pakker, forgiftede oppdateringer, ondsinnede vedlikeholdere og manipulerte byggeartefakter representerer en økende andel av brudd i den virkelige verden.
Ekte hendelse
- ua-parser-js-kapring (2021): Angriperen publiserte en ondsinnet versjon som inneholdt en kryptominer.
- colors.js og faker.js sabotasje (2022): skaperen ødela biblioteket med vilje.
- CVE-2024-3094 (XZ-verktøy): bakdør på statlig nivå gled inn i et mye brukt komprimeringsverktøy.
Hvordan dette fremstår i ditt daglige arbeid
Du slår sammen en Dependabot-oppdatering uten å sjekke endringsloggen.
Eller løper du npm install og stol på det som kommer fra registeret, forutsatt at det er trygt.
Hvordan redusere risikoen
- Sjekk avhengighetens opprinnelse.
- Pin-versjoner.
- Blokker mistenkelige vedlikeholdere.
- Skann artefakter før bygging.
- Bruk SCA med utnyttbarhet kontekst i stedet for rå CVE-lister.
Xygeni forener SCA, tilgjengelighet, EPSS, deteksjon av skadelig programvare og integritetskontroller av artefakter. Den flagger kompromitterte pakker, forhindrer skadelige biblioteker fra å bli lagt inn i bygg, og viser hvilke avhengigheter som er viktige basert på reell utnyttbarhet.
A04: Kryptografiske feil
Hva det betyr
Svak kryptering, manglende TLS, forutsigbare hemmeligheter eller usikker nøkkelhåndtering eksponerer sensitive data, og disse problemene fortsetter å ha stor innvirkning på OWASP Topp 10 2025. Dette inkluderer utdaterte algoritmer, feil IV-er eller lagring av nøkler direkte i kode eller containere.
Ekte hendelse
CVE-2023-2650 (OpenSSL) viste hvordan utdaterte eller misbrukte kryptografiske komponenter kan føre til katastrofal eksponering.
Hvordan dette fremstår i ditt daglige arbeid
Du hardkoder en API-nøkkel «bare mens du tester» og glemmer å fjerne den.
Eller du implementerer AES-ECB raskt fordi det er enkelt, uten å innse at det lekker mønstre.
Hvordan redusere risikoen
- Bruk moderne algoritmer.
- Unngå tilpasset krypto, roter nøkler ofte.
- Sikre hemmeligheter utenfor kodebasen.
Xygeni flagger svake algoritmer, eksponerte legitimasjonsoplysninger, usikre hashmønstre og hemmeligheter committed til depotet eller pipeline tømmerstokker.
A05: Injeksjon
Hva det betyr
Injeksjonsfeil oppstår når upålitelige data havner i en spørring, kommando eller mal, og denne risikoen er fortsatt en sentral del av OWASP Topp 10 2025. Dette inkluderer SQL, NoSQL, OS-kommandoinjeksjon, malinjeksjon og vanlig misbruk av ORM.
Ekte hendelse
CVE-lister er fulle av injeksjoner, inkludert:
- CVE-2023-24329 (Google Chrome): feil med validering av inndata
- CVE-2023-4427 (Grafana): malinjeksjon
Hvordan dette fremstår i ditt daglige arbeid
Du limer inn et LLM-generert kodebit slik:
curl https://random-url/install.sh | bash
og den består testene ... helt til noen prøver ' OR 1=1 --.
Hvordan redusere risikoen
- Bruk parameterisert spørring.
- Valider inndatatyper.
- Unngå direkte sammenkobling.
Xygeni SAST oppdager injeksjonsmønstre umiddelbart.
Med AI Auto-Fix, foreslår den sikre, parameteriserte versjoner i din pull request.
A06: Usikker design
Hva det betyr
Feil introdusert på arkitekturnivå kan skape sikkerhetshull selv når implementeringen ser ren ut, og disse problemene fortsetter å bli fremhevet i OWASP Topp 10 2025. Dette inkluderer manglende trusselmodellering, usikre arbeidsflyter og overforenklede tillitsgrenser.
Ekte hendelse
Mange feilimplementeringer av OAuth kan spores tilbake til usikker design, ikke feil på kodenivå, for eksempel lempelige omdirigerings-URI-regler utnyttet i flere CVE-er i perioden 2022–2024.
Hvordan dette fremstår i ditt daglige arbeid
Du implementerer en filopplastingsfunksjon som overskriver eksisterende filer fordi filnavn ikke er validert.
Koden «fungerer», men designet er usikkert.
Hvordan redusere risikoen
- Introduser trusselmodellering.
- Valider antagelser.
- Design med minst mulig privilegium i tankene.
Xygeni håndhever guardrails på tvers av repoer og CI/CD pipelines bruker policy-som-kode, som sikrer at usikre designmønstre flagges tidlig.
A07: Autentiseringsfeil
Hva det betyr
Feil i login Flyter, øktadministrasjon, MFA, tokenvalidering eller lagring av påloggingsinformasjon er fortsatt vanlige problemer, og de fortsetter å være et hovedfokus i OWASP Topp 10 2025.
Ekte hendelse
CVE-2024-3092 (GitLab) tillot øktfiksering på grunn av feil økthåndtering.
Hvordan dette fremstår i ditt daglige arbeid
Du implementerer oppdateringstokener, men glemmer å ugyldiggjøre gamle, slik at foreldede økter blir gyldige i flere dager.
Hvordan redusere risikoen
- Bruk standard autentiseringsbiblioteker.
- Håndhev utløp av token.
- Valider alle øktoverganger.
Xygeni oppdager usikker øktlogikk, lekket legitimasjon og svake tokenmønstre tidlig.
A08: Programvare- eller dataintegritetsfeil
Hva det betyr
Manglende verifisering av data- eller programvarekilder, upålitelige oppdateringer, manipulerte binærfiler og usikre CI-skript fører ofte til alvorlige integritetsproblemer, og dette mønsteret er fortsatt en viktig kategori i OWASP Topp 10 2025.
Ekte hendelse
SolarWinds-kompromisset (2020): Angripere tuklet med CI-systemet og injiserte skadelige oppdateringer i forsyningskjeden.
Hvordan dette fremstår i ditt daglige arbeid
Et byggeskript henter en avhengighet ved hjelp av:
curl https://random-url/install.sh | bash
Å stole på vilkårlige eksterne skript er akkurat hvordan angripere kompromitterer pipelines.
Hvordan redusere risikoen
- Bruk festede versjoner.
- Valider sjekksummer.
- Foretrekker signerte kilder.
- Unngå å kjøre skript fra ukjent opprinnelse.
Xygeni validerer artefaktintegritet, oppdager tuklede avhengigheter og identifiserer usikre skriptkjøringer i CI-en din.
A09: Loggings- og varslingsfeil
Hva det betyr
Uten logger kan man ikke oppdage angrep, og dette gapet fortsetter å være en kritisk bekymring i OWASP Topp 10 2025. Dette inkluderer manglende revisjonsspor, undertrykte feil eller dårlig konfigurert overvåking som gjør team blinde under hendelser.
Ekte hendelse
Mange ransomware-innbrudd i 2023–2024 gikk uoppdaget hen i flere uker på grunn av manglende autentiseringslogger.
Hvordan dette fremstår i ditt daglige arbeid
Du feilsøker et produksjonsproblem og innser at login endepunkt aldri logget login feil, ikke engang mistenkelige.
Hvordan redusere risikoen
- Logg autentiseringshendelser.
- Valider feilmeldinger.
- Aktiver varsling for unormal aktivitet.
Xygeni fremhever manglende revisjonsstier i IaC og oppdager avvik på tvers av repositorier, pipelines og avhengighetsgrafer.
A10: Feilhåndtering av eksepsjonelle forhold (NY)
Hva det betyr
Feil håndtering av feil, uvaliderte unntak, eksponerte stakkspor og tjenestenektutløsere forekommer ofte i moderne applikasjoner, og denne typen feil har nå sin egen kategori i OWASP Topp 10 2025.
Ekte hendelse
Flere Node.js-apper har historisk sett lekket stakkspor via utløste feil, noe som avslørte interne filstier, noe som er sett på tvers av flere CVE-er knyttet til feilsøkingsendepunkter.
Hvordan dette fremstår i ditt daglige arbeid
Du returnerer det rå unntaket i et API under feilsøking, glemmer å fjerne det og sender det direkte til produksjon.
Hvordan redusere risikoen
- Valider unntaksflyter
- Rens feilmeldinger.
- Legg til trygge reservealternativer.
Xygeni SAST flagger usikker unntakshåndtering og mønstre som kan lekke sensitive data eller aktivere DoS-betingelser.
Fra bevissthet til handling: Håndtering av OWASPs 10 største risikoer i 2025
Forståelse av owasp topp 10 er bare det første steget. Ekte fremskritt skjer når disse risikoene blir en del av den daglige arbeidsflyten din. Mange problemer som er oppført i OWASP Topp 10 2025 skli inn i applikasjoner stille, spesielt når team jobber raskt eller er sterkt avhengige av automatisering. På grunn av dette trenger du guardrails som kjører kontinuerlig i stedet for sikkerhetskontroller som skjer på slutten av utgivelsessyklusen.
I praksis betyr dette å skanne kode, avhengigheter, infrastrukturfiler og byggeprosesser hver gang de endres. Det betyr også å fange opp usikre mønstre i pull requests, overvåking av avhengighetsoppdateringer og validering pipeline integritet før noe sendes.
Utviklere kan redusere en stor del av owasp topp ti risikoer ved å ta i bruk noen få konsekvente fremgangsmåter. For eksempel, SAST bidrar til å oppdage injeksjons- og autentiseringsfeil tidlig. SCA og skanning etter skadelig programvare identifiserer kompromitterte eller utdaterte avhengigheter. IaC Skanning forhindrer feilkonfigurasjoner i sky- og containermiljøer. Deteksjon av hemmeligheter hindrer lekket legitimasjon i å nå produksjonsprosessen. Pipeline Overvåking fremhever uventede eller risikable endringer i byggelogikken.
Når disse kontrollene kjøres automatisk i pipelines, sikkerhet blir en naturlig del av arbeidsflyten din i stedet for en ekstra oppgave som stjeler tid fra utvikling. Derfor er implementering owasp topp 10 2025 Praksis blir enklere, raskere og mer pålitelig.
Hvordan Xygeni hjelper deg med å oppfylle OWASPs topp 10-krav for 2025
Xygeni hjelper utviklere med å håndtere OWASP Topp 10 2025 ved å tilby én enkelt plattform som dekker kode, avhengigheter, infrastruktur og pipelines. Som et resultat unngår du å være avhengig av flere frakoblede verktøy og får én klar oversikt over hele applikasjonsstatusen din. Fordi disse kontrollene kjører automatisk i arbeidsflyten din, kan søknaden om owasp topp 10 praksis blir naturlig snarere enn forstyrrende.
SASTOppdag risikoer på kodenivå tidlig
SAST hjelper med å oppdage injeksjonsfeil, ødelagte tilgangskontrollmønstre, usikker unntakshåndtering og svak autentiseringslogikk før de flyttes inn i bygg.
Siden skanneren utløses i pull requests, utviklere får umiddelbar tilbakemelding mens de skriver kode.
SCA og beskyttelse av forsyningskjeden
SCA med tilgjengelighet, og EPSS fremhever avhengighetene som faktisk betyr noe, ikke bare de med CVE-er. I tillegg blokkerer skadeligvaredeteksjon tuklede eller ondsinnede biblioteker før de kommer inn i byggene dine, noe som direkte reduserer A03-feil i programvareforsyningskjeden.
IaC og konfigurasjonssikkerhet
Xygeni IaC Skanner Terraform-, Kubernetes-, CloudFormation- og containerfiler for å oppdage feilkonfigurasjoner knyttet til A02-sikkerhetsfeilkonfigurasjon. Disse kontrollene forhindrer at risikable standardverdier og usikre konfigurasjoner når skymiljøene dine.
Hemmeligheter Sikkerhet
Hemmelighetsoppdagelse finner lekkede legitimasjonsdetaljer, eksponerte tokener og sensitive verdier på tvers av databaser og pipelines. Dette beskytter autentiseringsflyter og reduserer flere risikoer på tvers av owasp topp ti, inkludert problemer med tilgangskontroll og integritetsfeil.
Pipeline og artefaktintegritet
Forsyningskjeden integritet Sjekker validerer byggeskript, artefakter og opprinnelse. Derfor kan utviklere oppdage uventede endringer eller usikre kilder tidlig, noe som reduserer programvare- eller dataintegritetsfeil betydelig.
ASPM for full livssyklussynlighet
ASPM samler alle funn slik at teamene kan spore endringer i holdning, forstå risikopåvirkning og ta i bruk owasp topp 10 2025 praksis konsekvent. Denne sentrale oversikten hjelper utviklere med å holde seg oppdatert på reelle risikoer uten å måtte bytte mellom forskjellige verktøy.
Hvorfor dette Matters
I stedet for å bremse utviklingen, holder Xygeni disse kontrollene kjørende stille i bakgrunnen. Dette betyr at sikker kode blir standardutdata for hver bygg, noe som gjør OWASP Topp 10 2025 forventningene mye lettere å innfri.
| OWASP 2025 Risiko | Hvordan Xygeni hjelper |
|---|---|
| A01 Brudd på adgangskontroll | Oppdager hardkodede tokener, manglende autorisasjonskontroller og validering av usikre roller i kode. |
| A02 Feilkonfigurasjon av sikkerhet | Validerer infrastruktur som kode og pipeline konfigurasjoner for å forhindre risikable standardinnstillinger eller åpne tillatelser. |
| A03 Feil i programvareforsyningskjeden | Bruker SCA, deteksjon av skadelig programvare og sporing av opprinnelse for å sikre avhengigheter og bygge integritet. |
| A04 Kryptografiske feil | Flagger svake krypteringsalgoritmer og feil lagring av hemmelig informasjon. |
| A05 Injeksjon | Identifiserer usikre kodemønstre ved hjelp av dyp SAST analyse og rekkeviddepoenggivning. |
| A06 Usikker design | Tilbyr policy-som-kode guardrails og integrering av trusselmodellering for sikker arkitekturcisioner. |
| A07 Autentiseringsfeil | Finner manglende MFA-håndhevelse og svak økthåndtering i kode og konfigurasjon. |
| A08 Programvare- eller dataintegritetsfeil | Sørger for at byggeskript bruker verifiserte kilder og oppdager tuklede binærfiler i pipelines. |
| A09 Logging og varslingsfeil | Fremhever manglende revisjonsspor og integrerer varsler for sikkerhetsavvik på tvers av databaser. |
| A10 Feilhåndtering av eksepsjonelle forhold | Oppdager usikker feilhåndtering i kode, for eksempel eksponerte stakkspor eller dårlig unntakslogikk. |
Final Thoughts
Ocuco OWASP Topp 10 2025 fremhever de viktigste risikoene som oppstår i moderne applikasjoner. Disse problemene utvikler seg stadig, spesielt ettersom utviklere er avhengige av pakker med åpen kildekode, skybasert infrastruktur og automatiserte løsninger. pipelines. På grunn av dette er ikke sikkerhet lenger noe som skjer etter utvikling. Det er noe som må forbli tett opp mot arbeidet utviklerne gjør hver dag.
Med Xygeni kan du søke owasp topp 10 praksis i eksisterende arbeidsflyter. Du kan oppdage sårbarheter automatisk, redusere støyen fra falske positiver og fikse problemer raskere med kontekst som gir mening for utviklere. I tillegg får du oversikt over hele programvarens livssyklus, fra kode til skyen.
👉 Start din gratis prøveperiode og beskytt prosjektene dine mot OWASPs topp 10-risikoer i 2025
👉 Kontakt og se hvordan Xygeni hjelper utviklere med å bruke owasp topp ti på ekte pipelines

