






Kunstig intelligens vokser raskt, og det samme gjør risikoene. For å håndtere dem godt trenger team en tydelig og pålitelig metode. NIST AI Risk Management Framework gir den metoden. Den hjelper organisasjoner med å planlegge, måle og redusere AI-risikoer i alle utviklingstrinn. For utviklere og sikkerhetsteam, bruk av AI-risikostyring betyr mer enn å finne feil. Det dekker data, modeller, koblinger og bygging pipelines. Derfor, å kombinere Rammeverk for risikostyring av NIST AI Med DevSecOps-praksiser bringer det orden og fart til det daglige arbeidet.
Hva er NIST AI-risikostyringsrammeverket
Ocuco NIST AI-risikostyringsrammeverk (AI RMF) er en praktisk veiledning utviklet av Nasjonalt institutt for Standards og teknologiDet hjelper team med å identifisere, måle og kontrollere AI-risikoer gjennom hele programvarens livssyklus.
Den definerer fire nøkkelfunksjoner: Kartlegg, mål, administrer og styr. Hver av dem forklarer hva man skal gjøre, når man skal gjøre det og hvordan man holder AI-systemer trygge og pålitelige. Kort sagt, rammeverket dreier seg om AI i risikostyring til en tydelig, repeterbar prosess som passer til reelt utviklingsarbeid.
De fire funksjonene til NIST AI RMF
| Funksjon | Mål | I praksis |
|---|---|---|
| kart | Finn ut hvor AI brukes og hva som kan gå galt. | Bygg en oversikt over modeller, koblinger og datasett. |
| Måle | Sjekk datakvalitet, modelloppførsel og sikkerhetskontroller. | Kjør skanninger, gjennomgå avhengigheter og test tilgangsregler. |
| Administrer | Handle ut fra det du finner. | Påfør Guardrails, fikse problemer og dokumentere tiltak. |
| Styre | Hold oversikt og ansvarlighet. | Spor versjoner, gjennomgå logger og rapporter til interessenter. |
De fire funksjonene til NIST AI-risikostyringsrammeverket
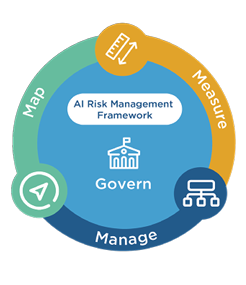
Før man bruker rammeverket, er det nyttig å forstå hva hver funksjon egentlig representerer.
Dette er ikke trinn i en sjekkliste, men kontinuerlige aktiviteter som gjentas gjennom hele AI-livssyklusen, fra design til overvåking. Hver av dem støtter de andre og skaper en løkke av forbedring og ansvarlighet.
- Styre: Bygg en kultur preget av ansvar rundt AI. Definer hvem som eier hver risiko, gjennomgå retningslinjer og sørg for at tilsyn skjer tidlig, ikke etter lansering.
- Kart: Identifiser hvor AI vises i systemet ditt, hvilke data den bruker og hvem den påvirker. Å forstå denne konteksten er nøkkelen til å unngå blindsoner senere.
- Måle: Test AI-komponenter under reelle forhold. Gjennomgå skjevhet, avvik, personvern og robusthet. Mål modellens oppførsel og sammenlign den med sikkerhetsstandarder.
- Få til: Iverksett tydelige tiltak basert på resultatene. Oppdater usikre avhengigheter, avskriv risikable modeller og dokumenter alle endringer for å forhindre gjentakelse.
Når disse fire funksjonene kjører inni CI/CD pipelines, lagene administrerer AI-risiko proaktivt i stedet for reaktivt.
Hvorfor risikostyring for kunstig intelligens er viktig
AI introduserer risikoer som tradisjonelle sikkerhetsverktøy ikke alltid kan oppdage, for eksempel datalekkasje, rask injeksjoneller modellforgiftningUten struktur kan disse problemene spre seg raskt gjennom systemet ditt.
Ved å følge NIST AI Risk Management Framework, kan lag:
- Identifiser hvor AI brukes på tvers pipelines
- Oppdag svakheter i kode og data før utgivelse
- Prioriter hva som skal fikses først
- Hold transparente registre for revisjoner og kundetillit
I tillegg er NIST i tråd med andre globale standardsom ISO/IEC 42001 og OECDs KI-prinsipper, noe som gjør det enklere å være konsistent på tvers av organisasjoner.
For mer bakgrunn, utforsk:
- ENISA: Sikring av AI
- OWASP: Veiledning for sikkerhet og personvern innen kunstig intelligens
- OWASP: Topp 10 for LLM-søknader
- AI i cybersikkerhet: Forstå de reelle risikoene
Slik operasjonaliserer du NIST AI RMF
Ocuco NIST AI RMF 1.0 ble bygget som en frivillig, fleksibel guide under Nasjonal lov om kunstig intelligens-initiativ fra 2020. Den er utviklet for enhver organisasjon, stor eller liten, for å tilpasse seg i henhold til sin modenhet.
Målet er enkelt: å lage kunstig intelligens pålitelig, transparent og sikker ved å håndtere risiko fra starten av.
For å støtte adopsjonen tilbyr NIST flere ressurser:
- AI RMF-håndbok: forklarer hvordan man bruker hver funksjon i design, testing og distribusjon.
- AI RMF-veikart: lister opp fellesskapstiltak og løpende oppdateringer.
- Crosswalks: koble NIST AI RMF til andre standardsom ISO/IEC 42001 eller EUs kunstig intelligens-lov.
- Pålitelig og ansvarlig AI-ressurssenter: vertsprofiler, casestudier og delte beste praksiser.
I praksis, DevSecOps-team kan integrere disse ideene gjennom automatisering. For eksempel ved å bruke Xygenis ASPM plattform å kontinuerlig skanne, måle og kontrollere AI-relaterte risikoer i samme arbeidsflyt der de allerede bygger og utgir kode.
Koble NIST AI RMF til DevSecOps
I miljøer i rask bevegelse, AI risikostyring må passe inn i CI/CD pipelineuten å bremse dem ned. Når sikkerhetskontroller er innebygd i leveringsarbeidsflyter, kan team kartlegge, måle, administrere og styre risikoer som en del av den daglige kodingen, snarere enn som en separat revisjon.
Det er akkurat der Xygeni hjelper. Det er Application Security Posture Management (ASPM) Plattformen integrerer disse kontrollene direkte i utviklingsprosessen. Som et resultat blir sikkerheten både automatisert og kontinuerlig.
- Kart: Oppdag all kode, avhengigheter og AI-koblinger på tvers av prosjekter. Denne tidlige oversikten bidrar til å forhindre hull før utrulling.
- Måle: Analyser utnyttbarhet, tilgjengelighet og avhengighetstilstand i sanntid. Gi i tillegg kontekst slik at teamene vet hvilke problemer som virkelig betyr noe.
- Få til: Påfør Guardrails som blokkerer usikre sammenslåinger og håndhever interne retningslinjer automatisk. Dette sikrer konsistent beskyttelse uten å legge til manuelle gjennomganger.
- Styre: Logg alle handlinger, vis hvem som endret hva, og oppretthold en revisjonsklar oversikt for samsvar og samarbeid.
Sammen bringer disse evnene NIST AI Risk Management Framework til liv i DevSecOps-arbeidsflyter.
De kobler politikk til praksis og gjør teori om til resultater som utviklere faktisk kan se.
NIST AI RMF og Xygeni ASPM i praksis
For eksempel viser tabellen nedenfor hvordan hver NIST-funksjon tilordnes en reell funksjon i Xygenis ASPM plattform. Som et resultat kan team gå fra abstrakte prinsipper til praktisk implementering.
| NIST AI RMF-funksjon | Formål | Hvordan Xygeni ASPM Bruker det |
|---|---|---|
| kart | Identifiser hvor AI brukes og hvilke risikoer det kan medføre. | Xygeni oppdager automatisk alle repositorier, avhengigheter og AI-komponenter på tvers av SDLC. |
| Måle | Evaluer sårbarheter, dataintegritet og kontroller. | Xygeni sjekker utnyttbarhet, tilgjengelighet og avhengighetstilstand i hver skanning. |
| Administrer | Reduser og kontroller risiko. | Guardrails håndheve retningslinjer direkte i CI/CD, blokkerer usikker kode og automatiserer rettelser. |
| Styre | Oppretthold synlighet og ansvarlighet. | DashboardRevisjonsspor viser fullstendig endringshistorikk for samsvar og samarbeid. |
Det er her NIST-rammeverket møter daglig DevSecOps-praksis.
Tabellen nedenfor viser hvordan hver NIST-funksjon samsvarer med Xygenis ASPM plattform i virkelige prosjekter.
Anvendelse av rammeverket trinn for trinn
Når det grunnleggende er på plass, kan teamene bruke NIST AI Risk Management Framework gjennom noen få klare, repeterbare trinn som passer inn i vanlige DevSecOps-arbeidsflyter:
- Definer brukstilfeller for AI: identifiser hvor AI kjører, hvilke data den håndterer og hvem som har tilgang til dem. Tidlig synlighet bidrar til å forhindre unødvendig eksponering senere.
- Vurder data og avhengigheter: gjennomgå stacken din for svake legitimasjonsdetaljer, utdaterte biblioteker eller lekkede hemmeligheter før de når produksjon.
- Sett Guardrails: legge til klare regler CI/CD pipelinesom automatisk sender eller blokkerer endringer, slik at håndheving av policyer holdes konsistent på tvers av databaser.
- Automatiser rettelser: bruke Xygeni Bot og AI Auto-Fix å generere pull requests med anbefalte endringer, noe som reduserer manuell innsats og gjennomgangstid.
- Overvåk og dokumenter: holde oversikt over hver rettelse, policyoppdatering og decisDette enkle trinnet støtter ansvarlighet og gjør det enkelt å spore fremgang.
Sammen holder disse handlingene AI risikostyring pålitelig og synlig gjennom hele utviklingssyklusen. De hjelper også team med å fange opp og løse problemer før de utvikler seg til kostbare sikkerhetsproblemer.
Fra deteksjon til reparasjon: Hvordan Xygeni håndterer AI-risikoer
Når en risiko oppstår, hjelper Xygeni team med å handle raskt uten å forlate arbeidsflyten sin.
En skanning kan oppdage en rask injeksjon i en kontakt. Prioriteringstrakt rangerer deretter problemet etter alvorlighetsgrad og utnyttbarhet, noe som hjelper utviklere med å fokusere på det som betyr mest.
Xygeni Bot skaper en pull request med en foreslått løsning. Guardrails Sjekk endringen både lokalt og på serveren for å bekrefte at den er trygg. Til slutt, AI Auto-Fix forbedrer oppdateringen ved hjelp av din private modell, og legger til et ekstra lag med nøyaktighet.
Eksempel: Et fintech-team fant en usikker MCP-kontakt under en PR. Guardrails blokkerte sammenslåingen, og Xygeni Bot åpnet en løsning i løpet av minutter. Bruker Risiko ved utbedring, valgte de en sikker avhengighetsversjon og distribuerte oppdateringen samme dag.
Denne prosessen gjør AI risikostyring kontinuerlig og rask, noe som reduserer friksjonen mellom utvikling og sikkerhet.
Praktisk Guardrails for AI-sikkerhet
Guardrails держать pipelineer forutsigbare ved å stoppe risikable handlinger før de sprer seg. De er lette, gjennomsiktige og enkle å vedlikeholde.
For eksempel:
- Begrens MCP-opprinnelser til klarerte arbeidsområder.
- Begrens API-nøkkelomfang og forkort utløpstiden.
- Valider spørsmål og begrens inndatastørrelsen for å forhindre misbruk.
Disse reglene gjør AI i risikostyring en del av den daglige kodingen, ikke en oppgave etter utrulling.
Sjekkliste: Klar til forsendelse med NIST AI RMF
Før en utgivelse, se gjennom denne korte sjekklisten for å sikre at prosjektet ditt er i samsvar med NIST AI Risk Management Framework prinsipper:
| Sjekklisteelement | Formål |
|---|---|
| Oppdatert oversikt over AI-modeller, endepunkter og koblinger | Sikrer synlighet på tvers av alle AI-komponenter før lansering. |
| Guardrails for MCP- og API-nøkler som er satt til å blokkere usikre endringer | Forhindrer feilkonfigurasjoner eller uautorisert tilgang fra å nå produksjonen. |
| Skanner på alle pull request med Xygeni Bot | Oppdager sårbarheter og samsvarsproblemer tidlig i prosessen CI/CD strømme. |
| Privat AI Auto-Fix konfigurert for automatisert utbedring | Implementerer rettelser sikkert samtidig som kildekode og data holdes private. |
| Risiko ved utbedring gjennomgang før avhengighetsoppgraderinger | Validerer at nye versjoner er trygge og kompatible før distribusjon. |
Å sjekke disse elementene hjelper teamene med å sende raskere og tryggere, samtidig som de holder AI risikostyring aktiv i hver syklus.
Rask FAQ
Hva er NISTs rammeverk for risikostyring for kunstig intelligens?
Et rammeverk som hjelper team med å kartlegge, måle, administrere og styre AI-risikoer fra design til produksjon.
Hvordan bruker jeg det i DevSecOps?
Legg til Guardrails in CI/CD, automatisere rettelser med PR-er og loggføre endringer for gjennomgang.
Hvilke kontroller bør jeg starte med?
Begrens MCP-opprinnelser, begrens API-omfang, valider forespørsler og sjekk avhengighetsendringer ved hjelp av utbedringsrisiko.
Avsluttende tanker: Fra rammeverk til kontinuerlig praksis
Ocuco NIST AI Risk Management Framework er mer enn en sjekkliste for samsvar. Det er en praktisk modell for å bygge AI-systemer som team kan stole på. Ved å kartlegge hvor AI befinner seg, måle dens oppførsel, håndtere sårbarheter og styre decisioner gjør organisasjoner sikkerhet til en del av prosessen – ikke en engangshendelse.
I DevSecOps-miljøer passer denne tankegangen perfekt. Sikkerhetskontroller, Guardrails, og automatisering blir en del av det samme pipeline som leverer funksjoner. I stedet for å vente på gjennomganger eller revisjoner, ser utviklere risikoer mens de koder og fikser dem før de når produksjon.
Xygeni bringer dette rammeverket til live ved å gjøre prinsippene om til hverdagsverktøy:
- ASPM sentraliserer synlighet fra kode til skyen.
- Xygeni Bot automatiserer utbedring gjennom pull requests.
- AI Auto-Fix forbedrer nøyaktigheten samtidig som dataene holdes private.
- Risiko ved utbedring hjelper team med å velge den sikreste avhengighetsversjonen.
Sammen gjør disse evnene AI risikostyring kontinuerlig og praktisk.
De hjelper team med å bygge programvare som beveger seg raskt og forblir sikker, uten å legge til friksjon i utviklingen.
Til syvende og sist, verdien av NIST AI RMF ligger ikke i selve dokumentet, men i hvordan teamene anvender det. Med riktig automatisering og kultur blir sikkerhet en felles vane på tvers av ingeniørfaget, ikke en separat revisjon senere.

