






1. Introduksjon til skadelig programvare med åpen kildekode
Hva er åpen kildekode-skadelig programvare?
Skadevare med åpen kildekode er ondsinnet kode skjult i pakker med åpen kildekode-programvare (OSS), designet for å infiltrere applikasjoner og infrastruktur. Den sprer seg raskt fordi OSS er avhengig av fellesskapsdrevet samarbeid og tillit. Den samme tilliten kan misbrukes – spesielt når sikkerhetskontrollene er svake. Derfor beskyttelse mot skadelig programvare med åpen kildekode er ikke lenger valgfritt – det er essensielt. En pålitelig åpen kildekode-skanner for skadelig programvare hjelper med å oppdage skjulte trusler tidlig, og holder CI/CD pipelines, IaC maler og produksjonssystemer er trygge.
Nyere data støtter dette. I 2024 fant forskere ved Sonatype over 778 000 ondsinnede OSS-pakker, en massiv økning på 156 % fra året før. I mellomtiden, «Stjernekikkersnisse» kampanjen brukte tusenvis av falske GitHub-kontoer for å få skadelig programvare til å se ut som legitime åpen kildekode-prosjekter. Og i et av de mest alarmerende tilfellene, XZ Utils bakdør viste hvordan selv populære Linux-verktøy kan utnyttes som våpen for å gi angripere ekstern tilgang.
Utover risikoer i forsyningskjeden, retter angripere seg nå mot bygg pipelineog infrastrukturkonfigurasjoner. De legger inn ondsinnede kommandoer i CI/CD og IaC, venter på å kapre systemene dine i det øyeblikket du distribuerer dem.
Derfor må moderne AppSec-team vri seg til venstre, automatisere trusseldeteksjon og overvåke alt kontinuerlig. Den eneste måten å ligge i forkant på er med fullspektret beskyttelse som dekker hele ditt åpne kildekode-økosystem.
Les mer om problemet i vårt detaljerte blogginnlegg om Open Source Ondsinnede pakker.
Viktigheten og veksten av OSS og beskyttelse mot skadelig programvare med åpen kildekode
Åpen kildekode-programvare har virkelig blitt hjørnesteinen i moderne programvareutvikling, og har endret måten teknologi designes og brukes på i alle tenkelige bransjer. Følgelig skaper denne eksponentielle veksten og adopsjonen naturlig nok rom for solide sikkerhetstiltak mot nye trusler. La oss derfor se på noen viktige aspekter ved dens betydning og vekst:
Økt adopsjon:
- Mer enn tre fjerdedeler av organisasjonene har økt bruken av åpen kildekode-programvare det siste året.
- Populariteten til DevOps-verktøy, datateknologier og AI/ML-verktøy har bidro til denne veksten.
Diverse teknologier:
- OSS-adopsjon fokuserer ikke lenger på spesifikke teknologier som programmeringsspråk eller Linux-operativsystemer.
- Organisasjoner bruker nå åpen kildekode-databaser, datateknologier, operativsystemer, Git-repositorier, AI/ML-rammeverk og CI/CD verktøy.
Ferdighetskrav:
- Åpen kildekode-ferdigheter er svært etterspurt.
- Mangel på talent er fortsatt en hindring for en bredere adopsjon av OSS.
utfordringer:
- Selv om OSS-veksten er positiv, vedvarer utfordringene.
- Problemene inkluderer konfigurasjon, installasjon, interoperabilitet og oppdateringer.
- Organisasjoner møter også begrensninger i interne ferdigheter for testing, integrasjon og support.
2. Appellen til åpen kildekode-skadelig programvare for nettkriminelle
Åpen kildekode-programvare (OSS) er et tveegget sverd. Selv om den driver innovasjon og samarbeid, tiltrekker dens åpne natur også nettkriminelle (prøv å implementere en åpen kildekode-skanner for skadevare). Her er hvorfor OSS er spesielt attraktivt for dem:
Enkel tilgang og distribusjon
- Åpen tilgjengelighetKildekoden til OSS er offentlig tilgjengelig, noe som gjør det enkelt for nettkriminelle å inspisere, modifisere og gjenbruke det for ondsinnede aktiviteter. Dette har spesielt gitt dem muligheten til å legge til skadelig programvare i vanlige prosjekter uten mye bryderi.
- Bred distribusjon: DessNår skadelig kode er injisert i et OSS-prosjekt, kan den få svært bred distribusjon i løpet av svært kort tid takket være populariteten til pakkelagre som npm, PyPI og Maven Central. Som et resultat forsterker denne brede distribusjonen den potensielle virkningen av skadevaren.
Utnyttelse av tillit
- Tillitsbasert økosystemOSS-økosystemet opererer med høy grad av tillit. Bidragsytere og vedlikeholdere jobber ofte sammen, med mindre strenge sikkerhetskontroller sammenlignet med proprietær programvare. nettkriminelle utnytte denne tilliten ved å bidra med ondsinnet kode eller kompromittere vedlikeholdernes kontoer for å injisere skadelig programvare.
- Supply Chain Angrep: I denne sammenhengen, vil en stor del av nedstrømsapplikasjonene og -tjenestene derfor bli påvirket av angrep mot forsyningskjeden, som alle er avhengige av den OSS-komponenten. For eksempel brukte hendelsesstrømhendelsen denne teknikken, der en populær npm-pakke ble kompromittert for kryptovalutatyveri.
Lave inngangsbarrierer
- Minimal verifisering: Videre, svært få pakkelagre verifiserer bidragsyterne sine. Som et resultat laster trusselaktører enkelt opp skadelige pakker, siden Inngangsbarrieren er lav, og bruker engangs-e-post og annen falsk legitimasjon til å utføre omfattende angrep.
- Automatisering Verktøy: På samme måte bruker nettkriminelle automatiserte verktøy til å lage et stort antall skadelige pakker og distribuere dem, noe som ytterligere reduserer innsatsen som kreves for å utføre et angrep. Følgelig, kan de lage mange varianter av skadelig programvare for å unngå å bli oppdaget.
Høyt potensial for påvirkning
- Utbredt bruk: Gitt dette fungerer mange OSS-prosjekter som basiskomponenter i et stort antall kritiske applikasjoner og tjenester. Derfor, kan et kompromiss i et så bredt tatt OSS føre til en ringvirkning eller kaskadeeffekt, som påvirker mange organisasjoner og brukere over hele verden.
- Forsinket deteksjon: I tillegg, kan skadelig kode i et OSS forbli uoppdaget i svært lang tid, spesielt hvis den er tilslørt eller aktivert under spesifikke forhold. Følgelig, gir denne forsinkelsen angriperne tid til å utnytte sårbarhetene før de oppdages og oppdateres.
3. Vanlige typer skadelig programvare med åpen kildekode
Skadevare med åpen kildekode kan ta ulike former, hver med unike egenskaper og konsekvenser. Som du ser, er beskyttelse mot skadevare med åpen kildekode et must. Her har du en oversikt over de vanligste typene:
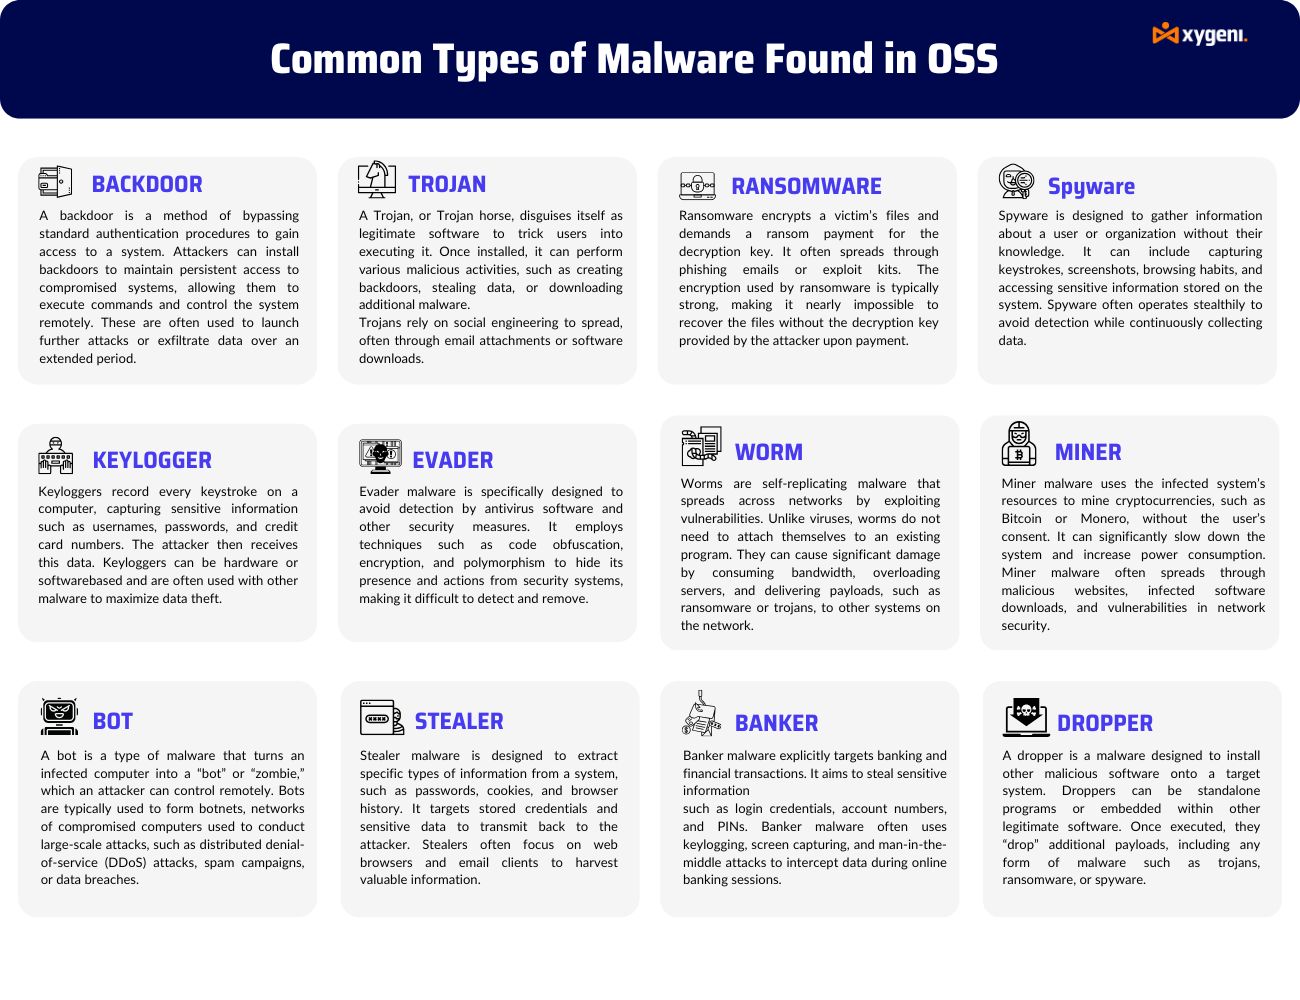
Oversikt over kategorier for skadelig programvare
bakdør:
Det er en klasse skadelig programvare som tillater ekstern tilgang til en enhet uten deteksjon og omgår vanlig autentisering. Angripere kan ta kontroll over den infiserte enheten eksternt via bakdører.
Dråpeteller:
Droppere installerer skadelig programvare på systemet. De fungerer ofte som den første nyttelasten og distribuerer mer sofistikert og avansert skadelig programvare.
Unnviker:
Skadevare utviklet for å omgå sikkerhetsprogramvaren, noe som kan innebære obfuskering, polymorfisme og kryptering.
Generisk skadelig programvare:
En bred kategori som vil omfatte en rekke former for skadelig programvare som virus, ormer og trojanere.
phishing:
De ulike teknikkene for å lure brukere for å få tak i sensitiv informasjon fra dem. Slike e-poster eller nettsteder er stort sett svindel.
Spionvare:
Spionprogramvaren kan samle inn informasjon om en person eller organisasjon uten deres viten og sende den til en annen enhet.
Banke:
En rekke trojanere som er spesielt satt opp for å stjele bankdata, som for eksempel login legitimasjon og kontonumre.
Trojan:
En type skadelig programvare som villeder sluttbrukeren om sin hensikt. Oftest utgis den for å være ekte programvare.
Keyloggere:
Programvare som fører en logg over tastetrykk utført av en bruker. Brukes vanligvis til å stjele passord og annen sensitiv informasjon.
Tyver:
Skadevaren er utviklet for å stjele sensitive data, som passord, personlig informasjon og finansrelaterte data.
bot:
Et program som automatiserer visse oppgaver på internett. De fleste botnett bruker det til ulike angrep, inkludert DDoS.
ransomware:
En klasse skadelig programvare som krypterer en brukers data og deretter krever løsepenger i bytte mot dekrypteringsnøkkelen.
Mark:
En type skadelig programvare som replikerer seg selv på forskjellige måter over et nettverk. Den har vanligvis destruktive intensjoner. Miner: skadelig programvare som kaprer systemressurser for å utvinne kryptovaluta uten brukernes samtykke.
Disse typene åpen kildekode-skadevare illustrerer de ulike metodene og de alvorlige konsekvensene av ondsinnede aktiviteter innen åpen kildekode. For en grundig titt på betydelige skadevarehendelser, utforsk våre detaljerte casestudier om Nye trusler på blokken: Skadelig programvare i pakker med åpen kildekode.
4. Risikoer og virkninger av skadelig programvare med åpen kildekode
Sikkerhetsrisikoer for organisasjoner
Skadevare med åpen kildekode presenterer betydelige sikkerhetsutfordringer for organisasjoner, inkludert:
- Uautorisert tilgang og datatyveri: Spesielt, ondsinnede aktører utnytter sårbarheter i komponenter med åpen kildekode for å få uautorisert tilgang til systemer. Vel inne, kan de stjele sensitive data, kompromittere brukerkontoer og forstyrre driften.
- Systemkompromiss: Videre, skadelig programvare med åpen kildekode kan føre til systemkompromittering, hvilken lar angripere ta kontroll over kritisk infrastruktur, servere eller endepunkter. Som et resultat, dette kompromitterer dataintegritet, tilgjengelighet og konfidensialitet.
Økonomisk og omdømmemessig skade
- Finansiell innvirkning: Faktisk, de økonomiske konsekvensene av skadelig programvare med åpen kildekode er enorme. For eksempel, bare i 2020, kostnaden for Nettkriminalitet utgjorde nesten 1 billion dollar for den globale økonomien, en økning på 50 % fra det som ble registrert i 2018. Videre, er det enda mer forbløffende at det gjennomsnittlige cyberforsikringskravet skjøt i været til en topp på 359 000 USD i 2020 fra 145 000 USD i 2019.
- Omdømme skade: I tillegg risikerer organisasjoner som har blitt ofre for skadelig programvare for plattformer (OSS) å bli rammet av omdømmet. Som et resultat kan dette tapet av tillit fra kundene og den tilhørende negative omtalen ha en varig effekt på deres offentlige image.
Overholdelse av forskrifter
- DORA og NIST2-forskriftene: Både rammeverket for DevOps-forskning og -vurdering og direktivet om nettverk og informasjonssystemer inkluderer robuste sikkerhetspraksiser. Manglende overholdelse vil føre til juridiske sanksjoner, i tillegg til ytterligere omdømmeskade.
Kort sagt, administrasjon open source security Risikoer med en pålitelig skadevareskanner med åpen kildekode er avgjørende. Derfor må organisasjoner prioritere sikkerhetstiltak. I tillegg bør de holde seg informert om nye trusler. Derfor bidrar det til å beskytte programvarens forsyningskjede ved å ta i bruk beste praksis for beskyttelse mot skadevare med åpen kildekode. Du kan for eksempel lese bloggen vår om Forstå landskapet til åpen kildekode-programvaresikkerhet.
5. Strategier for deteksjon og beskyttelse mot skadelig programvare med åpen kildekode
Beste praksis for å identifisere skadelig programvare med åpen kildekode
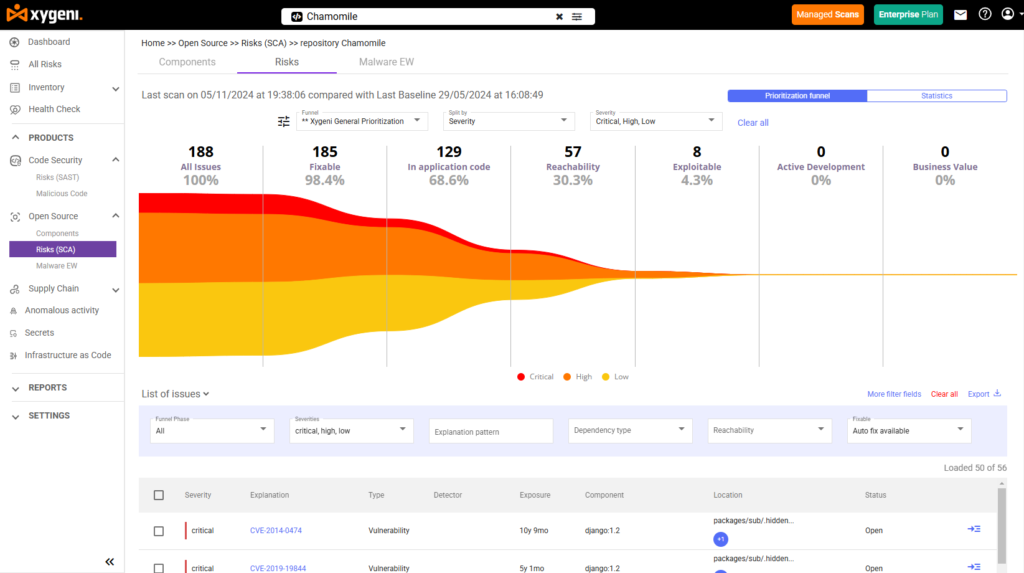
Moderne programvare trenger mer enn enkle skanninger. Den trenger synlighet, smart deteksjon og rask respons. Xygeni'S Beskyttelse mot skadelig programvare med åpen kildekode tilbyr alle tre. Vi beskytter koden din, CI/CD arbeidsflyter, og IaC filer med en fullstabel, automatisert forsvarstilnærming.
Stopp ondsinnede kommandoer i CI/CD og IaC
Angripere skjuler ofte kommandoer i CI/CD pipelines og IaC skript. Disse kommandoene – som curl or wget– er vanskelige å få øye på. Xygenis åpen kildekode-skanner for skadelig programvare oppdager og blokkerer uautorisert utførelse før skade oppstår.
Den sporer også uvanlig atferd som privilegiumshopp eller plutselig nettverksaktivitet.
Terraform-, Kubernetes- og Helm-filer skannes for hemmeligheter, feilkonfigurasjoner og innebygd skadelig programvare.
Slik sikrer vi programvareforsyningskjeden din fra kilde til produksjon.
Kontinuerlig skanning og kontroll av avhengighetsrisiko
Xygenis åpen kildekode-skanner for skadelig programvare sjekker pakker ved hjelp av pålitelige kilder som NVD og leverandørråd. Denne sanntidsskanningen oppdager sårbarheter og skadelig kode før utgivelse.
Våre verktøy for avhengighetshåndtering kartlegger alle biblioteker med åpen kildekode, inkludert transitive biblioteker.
Vi fanger opp risikoer som typosquatting og avhengighetsforvirring og foreslå enkle løsninger.
Du kan feste versjoner, bruke klarerte pakker eller blokkere farlige skript.
Disse funksjonene støtter sterk beskyttelse mot skadelig programvare med åpen kildekode i alle utviklingstrinn.
Smartere prioritering med ASPM
For mange varsler kan forsinke teamet ditt. Xygeni bruker ASPM å kun fokusere på de farligste risikoene. Vi oppdager eiendeler, sporer avhengigheter og sjekker om sårbarheter kan utnyttes.
Våre tilgjengelighetsanalyse viser reelle angrepsveier og trusler med høy prioritet. Denne målrettede metoden er nøkkelen til effektiv beskyttelse mot skadelig programvare med åpen kildekode.
Trusseldeteksjon og varsler i sanntid
Xygenis åpen kildekode-skanner for skadelig programvare overvåker offentlige registre som npm, PyPI og Maven døgnet rundt.
Den skanner atferd for å fange skadelig programvare før den infiserer deg pipeline.
- Øyeblikkelig varslerFå varsler via e-post og netthookseller chatteverktøy.
- Automatisk karanteneMistenkelige pakker isoleres umiddelbart.
- EkspertanmeldelseTeamet vårt sjekker og bekrefter trusler.
- Åpen avsløringVi deler bekreftede trusler for å stoppe gjenbruk.
Xygenis åpen kildekode-skanner for skadelig programvare gir deg kontroll, hastighet og oversikt – slik at du kan kode med selvtillit.
6. Fremtidige trender innen åpen kildekode-skadevare
Nye trusler og prediktiv analyse
Etter hvert som skadelig programvare med åpen kildekode fortsetter å utvikle seg, blir angrepsmetodene stadig mer sofistikerte. Følgelig forutser prediktiv analyse, som utnytter maskinlæring og AI, nye trusler ved å identifisere mønstre som indikerer potensiell skadelig programvare. Denne proaktive tilnærmingen forbedrer beskyttelsen mot skadelig programvare med åpen kildekode ved å forberede forsvar mot fremtidige angrep.
Innovasjoner innen deteksjons- og forebyggingsteknologier
For å ligge i forkant av sofistikert skadelig programvare er kontinuerlige fremskritt innen deteksjons- og forebyggingsteknologier avgjørende. Derfor er innovasjoner innen atferdsbasert deteksjon, avanserte trusselintelligensplattformer og AI-drevet sikkerhetsanalyse avgjørende. Som svar på dette innlemmer Xygeni banebrytende teknologier for å sikre at organisasjoner raskt kan oppdage og nøytralisere trusler i sanntid gjennom automatiserte responser.
Hvordan holde seg i forkant av kurven
Organisasjoner bør vurdere følgende strategier for å forbli motstandsdyktige mot nye trusler:
Hold deg informert: Oppdater regelmessig kunnskap om sikkerhetstrender og trusselinformasjon gjennom bransjefora, webinarer og opplæring.
Omfavn innovative teknologier: Utnytt banebrytende verktøy og praksiser innen AI-drevet trusseldeteksjon og automatiserte responssystemer. Xygeni tilbyr løsninger som beskytter deg mot de nyeste truslene.
Forbedre samarbeidet: Fremme samarbeid innad i organisasjonen og med eksterne partnere. Deling av trusselinformasjon og beste praksis styrker kollektivt forsvar.
Konklusjon: Styrking av sikkerheten med beskyttelse mot skadelig programvare med åpen kildekode
Åpen kildekode-skadevare presenterer betydelige risikoer i moderne utviklingsmiljøer. Men med riktig bevissthet, verktøy og prosesser er disse risikoene håndterbare. Xygenis åpen kildekode-skanner for skadelig programvare hjelper med å identifisere og blokkere skadelige pakker før de når produksjonsmiljøer.
Ved å integrere beskyttelse mot skadelig programvare med åpen kildekode i arbeidsflyter – fra CI/CD pipelines til infrastruktur som kode (IaC) konfigurasjoner – organisasjoner kan redusere eksponering og oppdage trusler tidlig.
Oppretthold en kultur der sikkerhet først
Sikkerhet bør være et grunnleggende aspekt ved utvikling, ikke en ettertanke. Team som bruker åpen kildekode trenger kontinuerlig overvåking og effektive verktøy for å identifisere sårbarheter før de eskalerer. En åpen kildekode-skanner for skadelig programvare som Xygenis støtter denne innsatsen med automatisering, kontekst og synlighet.
Ser frem
På lang sikt, etter hvert som programvareøkosystemer blir mer sammenkoblet, vil truslene fortsette å utvikle seg. Derfor hjelper det team å holde seg oppdatert på strategier for beskyttelse mot skadelig programvare med åpen kildekode, samt å bruke praktiske verktøy, uten å forstyrre utviklingen.
Xygeni åpen kildekode-skanner for skadelig programvare
Sanntidssikkerhet for avhengigheter med åpen kildekode
Identifiser alle direkte og transitive tilknyttede avhengigheter og dra nytte av sanntidsdeteksjon, blokkering og varsling av skadelig programvare med tidlige varsler og ekspertverifisering.
- Atferdsbasert analyse av skadelig programvare for komponenter med åpen kildekode
- Metadata og proveniensvalidering for å bekrefte pakkens ekthet
- Sanntidsvarsler på mistenkelig aktivitet eller ondsinnede mønstre
- CI/CD integrering for tidlig, automatisert beskyttelse
- Sikre alle avhengigheterfordi ikke alle trusler er kjente sårbarheter

